1장 운항관리의 역할
1장 업무 흐름 한눈에 보기
드론 관제 업무는 여덟 단계로 읽을 수 있다. 그러나 한 방향으로 밀어붙이는 직선 절차는 아니다. 그림 1-1의 실선은 다음 단계로 진행하는 주 흐름이고, 점선과 되돌림 문장은 범위·위험·공역·기상·승인조건·통제효과가 달라졌을 때 돌아갈 판단지점을 뜻한다. 보류는 다음 단계에 들어가기 전에 기다리는 상태이고, 중단은 이미 시작한 활동을 멈추거나 제한하는 상태다. 새 증거나 재발은 닫힌 사건을 조용히 고치는 것이 아니라 새 사건번호와 정본으로 다시 연다.
관제 담당자는 확인·통합·감시·통보와 전달·수령 기록으로 이 흐름을 연결하지만 모든 결정을 소유하지 않는다. 원격조종자는 기체점검·조종·즉시대응과 현장 안전판단을 맡고, 운영기관은 임무수락·자원배정·위험수용·운영제한·재개·종결을 관할 권한 안에서 결정한다. UTM 제공자는 지정되거나 계약된 디지털 서비스와 상태정보를 제공하며, 항공교통업무기관은 관할 법령·공역·절차에 따른 정보·허가·지시와 항공교통업무를 수행한다. 그림의 역할선은 연구·교육용 기본 배분이며 실제 결정권은 국내 법령, 승인서, 운영기관 절차와 당일 공역조건으로 다시 확정한다.
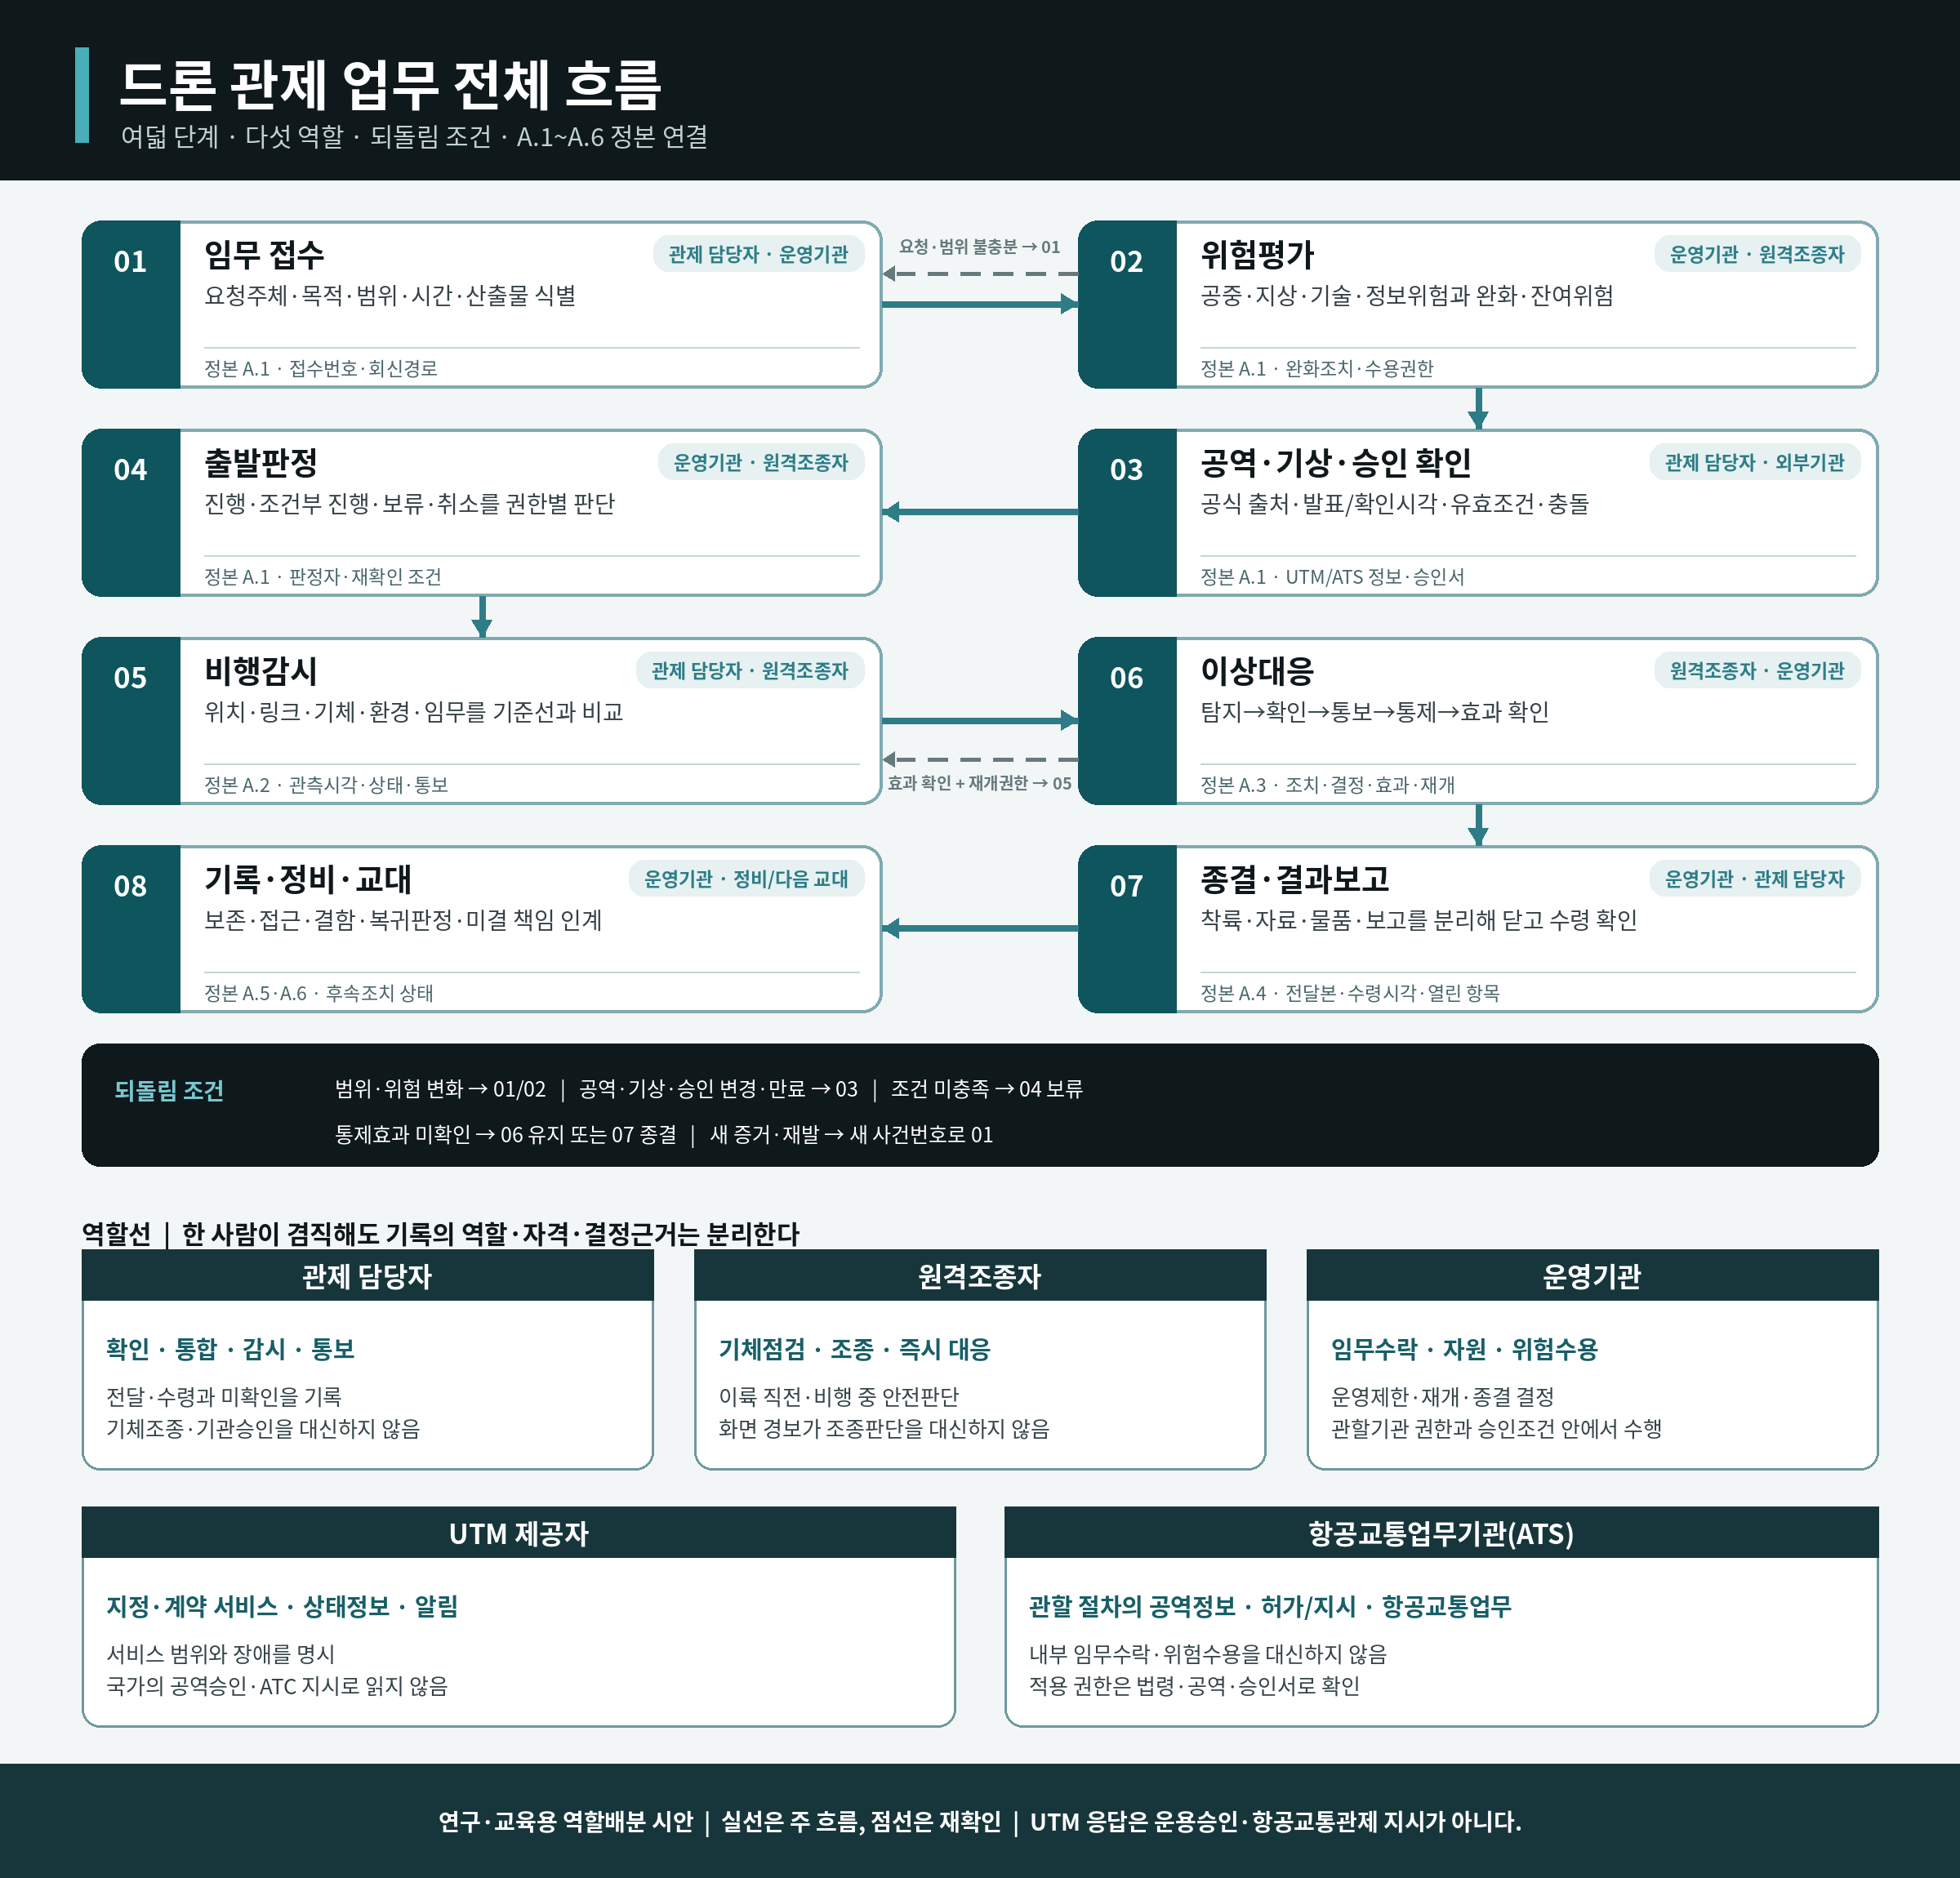
그림 1-1 드론 관제 업무의 폐쇄형 흐름
단계별 권한은 한 줄로 겹치지 않는다
| 단계군 | 관제 담당자 | 원격조종자 | 운영기관 | UTM·항공교통업무기관 |
| 접수·위험평가 | 요청·출처·미확인 상태를 기록하고 위험정보를 연결 | 현장·기체 운용위험과 수행 가능성을 제시 | 임무 수락, 책임자·자원 배정, 위험평가 방식 지정 | 필요한 공식·서비스 정보를 제공하되 내부 임무 수락을 대신하지 않음 |
| 공역·기상·출발 | 공식 자료와 확인시각·유효조건·충돌을 표시 | 비행 전 점검과 현장 조건을 확인하고 안전상 최종 이륙 판단 | 승인조건 충족 여부와 진행·조건부·보류·거절을 결정 | UTM은 지정 서비스 제공, 항공교통업무기관은 관할 공역 절차 수행 |
| 비행감시 | 계획과 실제를 비교하고 이상을 알리며 통보·수령을 기록 | 기체 조작, 경로·고도·링크 상태 판단과 즉시 안전조치 | 운영제한·지원자원·대외조정 결정 | 서비스·공역정보와 해당하는 항공교통업무를 제공 |
| 이상대응 | 경보와 사실을 구분해 전달하고 조치효과와 미해결 위험을 기록 | 기체별 승인 절차와 현장조건에 따라 중단·복귀·착륙 조치 | 사건 통제, 임무 중단·재개 범위와 보고책임 결정 | 권한 범위의 서비스 장애통지·공역조정·비상업무 수행 |
| 종료·보고·정비 | 착륙·자료·물품·보고서·수령·결함 상태를 연결 | 비행 후 기체 상태와 이상을 보고하고 조종기록을 인계 | 보고 승인, 기록보존, 정비의뢰·운항복귀·교대 통제 | 요구되거나 합의된 범위의 종료·장애·사건 정보를 수신 |
한 사람이 여러 역할을 맡을 수는 있다. 다만 어떤 자격과 위임으로 어느 결정을 했는지 역할별로 나누어 기록한다. 그림 아래의 다섯 역할선은 같은 사람을 다섯 명으로 만들라는 뜻이 아니라 확인·결정·실행·정보제공·수령의 근거를 섞지 말라는 뜻이다. 관제 화면의 경보는 원격조종자의 기체 조작 판단을 대신하지 않고, UTM 서비스의 응답은 국가기관의 공역 승인이나 항공교통관제 지시로 바꾸어 읽지 않는다.
네 개의 결정문을 남긴다
| 결정문 | 다음 단계로 갈 수 있는 증거 | 충족되지 않을 때 | 최소 기록 |
| 접수 완료 | 임무범위·요청기관·책임자·산출물·미확인 항목이 식별됨 | 정보 보완 요청, 검토 보류, 임무범위 재설정 | 사건번호, 요청자, 접수시각, 책임자, 미확인 목록 |
| 출발판정 완료 | 위험조치 뒤 잔여위험, 공역·승인·기상·지상·기체 조건을 권한자가 확인 | 조건부·보류·거절, 유효시간 만료 또는 조건변경 시 재검토 | 출처·확인시각·유효조건, 판정자, 제한·재확인 조건 |
| 이상 통제 완료 | 경보의 사실 여부, 원격조종자의 조치, 필요한 통보와 조치효과가 확인됨 | 안전상태 전환, 임무 중단, 비상절차·실제 사건 보고 검토 | 탐지·확인·지시·복창·조치·효과의 시각과 주체 |
| 임무 종결 | 착륙과 임무결과, 자료·물품, 보고서 수령, 결함·정비·후속책임이 닫힘 | 미완료 상태로 유지하고 다음 교대·정비·보고 책임자에게 인계 | 보고서 판본, 수령자·시각, 결함상태, 보존·접근권한 |
이상상황은 옆길이 아니라 본 흐름이다
비행 중 경로이탈·통신저하·위치정보 불일치·배터리 열이상·공역조건 변경이 나타나면 5단계 감시에서 6단계 이상대응으로 이동한다. 통제조치의 효과를 확인하고 원격조종자와 운영기관이 각자의 권한 범위에서 재개 조건을 다시 판단하면 감시로 돌아간다. 안전조건을 회복하지 못하면 착륙·임무중단을 거쳐 결과보고와 기록·정비 단계로 이동한다. 시스템이 자동으로 “정상”을 표시했다는 이유만으로 감시 단계에 복귀하지 않는다.
수신이 확인되지 않은 보고서, 원인이 확인되지 않은 결함, 권한자가 정해지지 않은 후속조치는 종결되지 않은 상태다. 교대할 때는 이 열린 항목을 사건번호·책임자·기한·다음 확인방법과 함께 넘긴다. 인계받은 사람은 자신의 말로 현재 단계와 다음 행동을 되짚어 확인한다.
현장에서 쓰는 전체 흐름 문장
“사건 FDPS-연습-03은 출발 전 검토 단계다. 요청기관과 임무범위, 운영기관 책임자와 원격조종자를 확인했다. 공역자료는 공식 출처에서 09시 10분 확인했으나 현장 풍속은 갱신 중이다. 운영기관은 갱신값과 원격조종자의 현장 확인이 끝날 때까지 출발을 보류했다. 다음 확인자는 당직책임자이며 결과는 요청기관에 회신하고 수령시각을 남긴다.” 이 문장은 업무상태를 잇는 연구용 예시이며 실제 승인서나 항공교통관제 지시를 대신하지 않는다.
1.1 관제 담당자는 무엇을 확인하고 어디까지 판단하는가
관제 화면에 기체의 위치가 떠오른다. 지도 위 점 하나가 움직이기 시작하면 사람들은 그 점을 바라본다. 관제 담당자는 화면 바깥을 함께 보아야 한다. 비행을 요청한 사람, 현장에 있는 사람, 공역과 날씨, 통신이 끊겼을 때 기체가 갈 곳까지. 지도에는 그 모든 사정이 한꺼번에 나타나지 않는다.
첫 번째 일은 임무의 주체를 확인하는 것이다. 실종자 수색 요청이라면 요청기관과 현장 지휘관, 운영기관, 원격조종자를 식별한다. 의료품 운송이라면 수령기관과 물품 관리책임자도 확인한다. 요청이 긴급하더라도 담당자의 역할이 정해지지 않았다면 출발 준비가 끝난 것이 아니다. 관제 화면의 “긴급” 표시는 승인서나 원격조종자의 안전 판단을 대신하지 못한다.
두 번째 일은 출발 전에 서로 다른 자료의 시각과 출처를 맞추는 것이다. 어제 내려받은 공역 그림과 지금 표시되는 기상값을 같은 시점의 정보처럼 취급하면 안 된다. 담당자는 공식 공역·승인 정보를 확인하고, 현장 기상과 통신 가능성, 예상 지상 피해를 함께 검토한 뒤 각각의 확인시각을 기록한다. 자료가 끊기거나 충돌하면 “정상”으로 추정하지 않고 미확인 상태를 표시한다.
세 번째 일은 비행 중 예외를 드러내는 것이다. 계획 경로 이탈, 위치정보의 불일치, 주 통신망 장애, 배터리 여유 감소가 보이면 누가 원격조종자에게 알리고 누가 관련 기관에 보고할지 미리 정해 두어야 한다. 관제 담당자는 정보를 전달하고 기록할 수 있지만, 자신에게 부여되지 않은 조종·공역 승인·항공교통관제 권한까지 행사한다고 쓰지 않는다.
마지막 일은 임무를 닫는 것이다. 드론이 착륙한 시각만으로 임무는 끝나지 않는다. 촬영자료와 물품의 인계, 장비 이상 여부, 관련 기관에 보낸 보고서와 수령 확인, 다음 비행 전 필요한 정비를 사건번호에 연결해야 한다. 이때 개인정보와 민감한 위치정보의 접근권한도 함께 관리한다.
국내 UTM 연구성과는 시제품 실증과 현재 운용을 구분해 읽는다
국토교통과학기술진흥원의 과제현황은 저고도 UTM 연구가 기체 등록과 비행이력, 다수 기체의 위치정보 수신, 경로예측, 위험분석, 실증 기반시설과 사후분석용 기록을 연구범위로 삼았음을 보여준다. 성과목록에는 학술성과와 현장시험이 별도 유형으로 등록되어 있고, 2019년 영월 배송드론 적용 시험과 2021년 대전·인천 실증의 날짜와 장소도 공개돼 있다. 이는 국내에서 해당 기능을 연구하고 시험했다는 근거이지, 모든 기능이 현재 전국에서 상용 서비스 중이거나 관제 담당자에게 새로운 법정 권한이 생겼다는 증거는 아니다.
한국항공우주연구원은 2017~2022년 1단계에서 UTM 시제품의 기능과 타당성을 검증했고 2023~2026년 2단계에서 FIMS와 USS의 분산구조·상호운용을 개발한다고 설명한다. 국회도서관에는 2023년 발행된 최종보고서가 등록돼 있지만, 이번 확인에서는 보고서 본문의 목표 달성률과 개별 성능값을 직접 대조하지 못했다. 따라서 이 책은 공개 과제목표와 시험 이력은 확인된 사실로 쓰고, 성능·상용화·현행 승인체계는 별도의 공식 원문을 확인할 때까지 미확인으로 남긴다.
현장에서 쓰는 판단 문장
“출발 가능”이라는 한 줄 대신 다음과 같이 남긴다. “운영기관은 임무와 책임자를 확인했다. 원격조종자는 기체와 현장 조건을 점검했다. 공역·승인 상태는 공식 자료에서 확인했고 확인시각을 기록했다. 미확인 항목은 보류한다.” 이 문장은 법률상 승인 양식이 아니라, 판단의 누락을 줄이기 위한 집필용 예시다.
1.2 역할별 권한과 인계
관제센터의 안전은 화면의 기능 수보다 결정권의 경계가 분명한지에 달려 있다. 같은 사람이 두 역할을 맡을 수는 있지만, 그 순간 어떤 자격과 권한으로 판단했는지를 기록해야 한다. 특히 관제 담당자라는 명칭만으로 기체 조종, 임무 승인, 공역 통제 권한이 자동으로 생기지 않는다.
다섯 역할의 경계
관제 담당자는 여러 자료의 상태를 비교하고 누락·충돌·이상 징후를 드러낸다. 임무 접수 시각, 확인한 공역과 기상 자료의 시각, 기체 위치, 통신 상태, 원격조종자와 관계기관에 전달한 내용을 기록한다. 운항 중단이 필요해 보이면 원격조종자와 당직책임자에게 즉시 알리되, 별도로 부여된 자격과 임무가 없는 한 직접 기체를 조작하지 않는다.
원격조종자는 기체를 안전하게 조작하고 비행 전 점검과 비행 중 의사결정을 수행한다. 링크 상실이나 위치정보 이상이 발생하면 해당 기체의 승인된 절차와 현장 조건에 따라 조치한다. 관제 화면의 권고를 그대로 따르는 사람이 아니라, 비행의 안전 결과에 직접 연결된 판단을 수행하는 역할이다.
운영기관은 임무를 수락할지, 어떤 인력과 기체를 배정할지, 위험을 어느 수준에서 받아들일지 정한다. 필요한 승인과 보험, 개인정보·촬영자료 처리, 보고·정비·훈련 체계를 마련하고 그 책임자를 지정한다. 긴급 요청도 운영기관의 책임구조를 건너뛰는 근거가 되지 않는다.
UTM 서비스 제공자는 항공정보, 비행의도, 식별, 교통·제약정보 등 계약되거나 지정된 범위의 디지털 서비스를 제공한다. 서비스가 정보를 전달하거나 충돌 가능성을 알려도 운영기관과 원격조종자의 책임을 자동으로 인수하지 않는다. 국가별 제도에서 인증·지정 범위가 다르므로 ‘UTM 연결’만으로 운항 승인이 끝났다고 표현해서는 안 된다.
항공교통관제사와 항공교통업무기관은 해당 국가의 항공법과 지정된 공역에서 부여된 항공교통업무를 수행한다. UTM과 정보가 연계될 수는 있으나, 연구용 드론 관제실이 항공교통관제기관과 같은 권한을 가진다는 뜻은 아니다. 유인항공기와의 관계, 통제공역의 절차, 비상 통보 대상은 관할기관의 실제 기준으로 확인해야 한다.
표 1-1은 다섯 역할의 결정·인계 범위와 넘지 말아야 할 권한 경계를 비교한다.
표 1-1 다섯 역할의 결정 인계 권한 경계
| 역할 | 주된 결정과 책임 | 다음 담당자에게 넘길 정보 | 권한으로 오해하지 말 것 |
| 관제 담당자 | 상황 비교·경보·연락·기록 | 출처와 시각, 이상 상태, 통보·미조치 항목 | 자격 없는 직접 조종·공역 승인 |
| 원격조종자 | 기체 조작·비행 전 점검·비상조치 | 기체 상태, 조치 결과, 잔여 위험 | 관제 화면에 판단 전가 |
| 운영기관 | 임무 수락·인력 배정·위험 수용·보고 승인 | 승인 조건, 책임자, 보존·정비 지시 | 긴급성을 이유로 절차 생략 |
| UTM 제공자 | 지정·계약된 디지털 서비스 제공 | 서비스 상태, 제약정보, 장애·복구 시각 | 운영자 책임·국가 승인권한 대체 |
| 항공교통업무기관 | 관할 법령과 공역에 따른 항공교통업무 | 공역 제약, 조정·비상 통보 사항 | 연구용 관제실과 동일시 |
전권에서 쓰는 결정 동사와 상태어
이 책은 화면의 버튼명과 실제 권한을 섞지 않기 위해 결정 동사와 상태어를 아래와 같이 사용한다. 이는 국제표준의 번역어를 선언한 것이 아니라 본문과 A.1부터 A.29까지의 기록을 일관되게 읽기 위한 편집 기준이다. 실제 적용 전에는 기관 절차와 법령의 용어에 맞춰 다시 정의하고, 법정 승인·허가·지시를 내부 버튼명으로 대체하지 않는다.
표 1-2는 전권에서 사용하는 결정 동사를 기록의 의미와 권한 경계에 따라 정리한다.
표 1-2 전권에서 쓰는 결정 동사
| 결정 동사 | 책에서의 뜻 | 반드시 남길 기록 | 넘지 말아야 할 경계 |
| 기록 | 관찰·수신·행동을 원자료와 연결해 남김 | 작성자·시각·출처·대상·원본 위치 | 기록했다는 사실이 승인이나 판정을 만들지 않음 |
| 확인 | 자료·현물·조건을 정한 기준과 대조함 | 확인자·기준·판본·범위·결과·미확인 항목 | 화면 확인을 현장 안전판단이나 법정 승인으로 확대하지 않음 |
| 판정 | 권한 있는 사람이 증거로 상태를 선택함 | 판정자 역할·권한근거·시각·적용범위·재검토 조건 | 자신의 위임 범위 밖 품질·정비·공역·조종 판단을 대신하지 않음 |
| 승인 | 지정된 승인자가 정해진 범위의 행위나 문서를 허용함 | 승인자·근거·범위·조건·유효기간·판본 | 기관 내부 승인을 국가기관 승인이나 항공교통관제 지시로 표현하지 않음 |
| 지시 | 법령·직무·위임으로 지휘권을 가진 주체가 행동을 명함 | 지시자·권한근거·내용·수신자·복창·시각 | 경보·권고·알림을 조종명령이나 법정 지시로 바꾸지 않음 |
보류 중단 재개 종료 종결 재개방을 구분한다
상태어는 대상과 시간축이 다르다. 같은 사건에서 비행은 종료됐지만 보고서 수령은 보류 중일 수 있고, 종결한 발견사항은 새 증거 때문에 재개방될 수 있다. 한 상태가 바뀌었다고 다른 상태까지 자동으로 바꾸지 않는다.
표 1-3은 상태어를 적용 대상과 최소 증거에 따라 구분한다.
표 1-3 임무 상태어와 최소 증거
| 상태어 | 사용 시점과 대상 | 최소 증거 | 자동으로 뜻하지 않는 것 |
| 미확인 | 필요한 사실이 없거나 자료가 충돌함 | 부족한 항목·영향·보완책임자·다음 확인시각 | 정상·부적합·승인 중 어느 결론도 아님 |
| 보류 | 행동이나 다음 단계에 들어가기 전 대기함 | 보류 사유·결정자·해제조건·책임자·기한 | 취소나 이미 진행 중인 활동의 중단이 아님 |
| 취소 | 임무를 시작하지 않거나 요청을 철회해 더 진행하지 않음 | 취소 사유·결정권자·통보와 수령·후속조치 | 진행 중인 비행의 즉시 중단과 같지 않음 |
| 중단 | 이미 시작한 운항·업무·훈련을 멈추거나 범위를 제한함 | 중단 시각·범위·안전상태·명령자·대체조치 | 사건 종결이나 재개 승인 완료가 아님 |
| 재개 | 중단한 활동을 새 판단과 조건으로 다시 시작함 | 재개조건·새 증거·결정권자·적용범위·중지기준 | 경보 소멸·통신 복구·서비스 복구만으로 생기지 않음 |
| 종료 | 비행·전달·교대·훈련 같은 활동이 끝남 | 종료시각·결과·인계대상·남은 조치 | 보고·정비·품질판정·기록 종결까지 끝났다는 뜻이 아님 |
| 완료 | 특정 점검·작업·전달이 정의한 기준을 충족함 | 완료기준·수행자·확인자·증거·시각 | 임무 전체의 종결이나 효과 입증이 아님 |
| 종결 | 정본·수령·후속조치·책임과 보존근거를 확인해 상태를 닫음 | 종결권자·근거·미결 여부·판본·종결시각 | 법정 조사종결·운항 승인·안전보장을 자동으로 뜻하지 않음 |
| 재개방 | 종결한 판정·발견·기록을 새 증거·반복·조건변경 때문에 다시 검토함 | 원번호·사유·새 증거·영향범위·책임자·시각 | 중단한 운항을 다시 시작하는 재개와 다름 |
착륙은 비행 종료의 증거이지 임무 종결의 증거가 아니다. 서비스 복구는 운영 재개 결정이 아니고, 시정조치 이행은 효과 확인이나 발견사항 종결이 아니다. 새 증거가 들어오면 해당 판정이나 발견사항을 재개방하되, 중단한 활동을 다시 시작하는 행위는 재개로 기록한다.
부록 서식의 상태 연결
| 서식군 | 주로 쓰는 상태어 | 닫기 전에 확인할 연결 |
| A.1 | 미확인·보류·조건부 진행·취소 | 요청·위험·공역·기상·기체·인력의 증거와 출발판정 권한 |
| A.2부터 A.6 | 감시·경보·중단·재개·종료·미결·종결 | 비행상태, 사건기록, 전달·수령, 정비복귀와 교대 인계 |
| A.7부터 A.14 | 관찰·부적합·조치 중·효과확인·종결 | 훈련·준비도·변경·공급자·권한·기록·감사·지표의 후속책임 |
| A.15부터 A.20 | 사건 중단·제한재개·정상전환·종결·재개방 | 사건분석, 운영중단, 대체지휘, 비상훈련과 개선조치의 정본·승인 |
서식의 상태칸은 위 용어를 그대로 쓰되 대상도 함께 적는다. 예를 들어 “종결”만 쓰지 않고 “비행 종료·A.3 사건 미종결·A.4 수령 보류”처럼 상태별 대상을 나눈다. 기존 기록을 고칠 때에는 원문을 지우지 않고 변경 사유와 판본을 연결한다.
인계는 수신 확인으로 끝난다
인계는 문서를 보냈을 때가 아니라 상대가 맡을 내용과 다음 조치를 확인했을 때 성립한다. 최소한 사건 식별자, 현재 단계, 마지막으로 확인한 자료와 시각, 미해결 위험, 다음 행동, 책임자와 기한을 함께 넘긴다. 의료품이라면 봉인·온도·수령자 확인을, 수색 임무라면 마지막 수색구역·미탐색 구역·발견 의심지점의 신뢰도를 추가한다.
비행 중 역할이 바뀌면 변경 시각과 사유를 먼저 남긴다. 교대자가 화면만 보고 이전 판단을 추정하게 두지 않는다. ‘이상 없음’ 대신 어떤 항목을 누가 언제 확인했는지 기록하고, 미확인 상태는 미확인으로 인계한다. 시스템 장애로 자동기록이 끊기면 승인된 대체 기록수단을 사용하고 복구 뒤 원기록과 대조한다.
현장에서 쓰는 인계 문장
“사건 FDPS-연습-01은 비행 전 검토 단계다. 운영기관 담당자가 임무 범위를 확인했고, 원격조종자는 기체 점검을 완료했다. 공역자료는 공식 출처에서 14시 20분 확인했으나 현장 풍속은 갱신 중이다. 갱신값 확인 전 출발을 보류한다. 다음 확인 책임자는 당직책임자이며, 결과는 요청기관에 회신하고 수령 여부를 기록한다.” 이 예시는 인계의 구조를 보여 주는 연구용 문장으로, 실제 승인서나 운항허가를 대신하지 않는다.
1.3 교대 인계가 끊기지 않게 하는 기록
18시 30분, 야간 근무자가 관제석에 앉는다. 화면에는 착륙을 마친 드론이 보인다. 그러나 배터리 하나가 평소보다 뜨겁고, 현장기관에 보낸 보고서의 수령 확인도 없다. 새 담당자가 화면만 보고 임무가 끝났다고 판단하지 않으려면, 앞 근무자가 확인한 사실과 아직 남은 일을 이어받아야 한다.
교대기록은 세 가지를 구분해 쓴다. 사실은 누가 어느 자료를 언제 확인했는가. 판단은 누가 어떤 근거로 보류하거나 진행하기로 했는가. 지시는 누가 언제까지 무엇을 할 것인가. ‘통신 정상’이라고만 쓰면 확인 범위가 보이지 않는다. ‘18시 10분에 주 링크 시험 성공, 예비 링크 미시험, 확인자 원격조종자 A’라고 남기면 다음 근무자가 먼저 확인할 일이 드러난다.
교대는 네 단계로 진행한다
새 근무자는 먼저 체크리스트와 상태화면, 서면기록을 읽고 진행 중인 임무를 살핀다. 이어 앞 근무자가 화면에 나타나지 않은 이상과 주의사항을 설명한다. 궁금한 점을 확인한 뒤 새 근무자는 책임을 맡는 시각을 분명히 알린다. 앞 근무자는 교대 직후 기록과 화면을 다시 살펴 누락이 있으면 즉시 바로잡는다. 이 네 단계는 미국 연방항공청(FAA)의 항공교통관제 교대 절차를 드론 업무의 연구용 사례로 재구성한 것이다. 한국의 드론 운항에 그대로 적용되는 법정 절차는 아니다.
질문이 남아 있는데도 ‘인수 완료’를 누르지 않는다. 안전에 영향을 주는 정보가 불분명하면 당직책임자와 원격조종자에게 알리고, 운영기관의 절차에 따라 임무를 계속할지 판단한다. 관제 담당자가 교대해도 기체 조작에 관한 원격조종자의 책임과 위험을 받아들이는 운영기관의 권한은 바뀌지 않는다.
교대 기록에 남길 항목
| 기록 항목 | 남길 내용 | 인수 확인 |
| 사건과 교대 식별 | 사건번호, 임무명, 인계자·인수자, 교대 시작과 책임 인수 시각 | 두 사람이 동일한 사건과 기준시각을 확인 |
| 현재 임무 단계 | 접수·검토·출발대기·비행·착륙·결과인계 중 현재 단계와 마지막 완료 조치 | 다음 조치가 시작될 지점을 되짚어 말함 |
| 공역·승인·기상 | 공식 출처, 확인시각, 유효기간, 승인조건, 현장 관측과 충돌 여부 | 인수자가 유효성과 미확인 항목을 재확인 |
| 기체·탑재체·통신 | 기체 식별자, 배터리, 탑재체, 주·예비 링크, 위치정보 상태, 마지막 보고 위치 | 화면과 조종자 보고가 일치하는지 비교 |
| 위험과 제한 | 미해결 위험, 경보, 비행금지·보류 조건, 중단 기준과 대체 절차 | 중요 위험을 인수자가 자신의 말로 확인 |
| 외부 연락 | 요청기관·현장지휘·수령기관·UTM 또는 항공교통업무기관과의 마지막 연락 및 회신 대기사항 | 다음 연락 책임자와 기한을 지정 |
| 자료와 물품 | 영상·센서자료·의료품 등 인계대상, 보관 위치, 접근권한, 봉인·온도·수령 상태 | 보유자와 수령 확인 상태를 구분 |
| 다음 행동 | 담당자, 수행기한, 실패 시 대체조치, 보고·수령 확인이 필요한 대상 | 인수자가 책임 인수시각과 미결항목을 기록 |
한 사람이 관제 담당자와 당직책임자를 함께 맡는다면 어느 역할에서 무엇을 결정했는지 나누어 적는다. 관제 구역을 합치거나 여러 자리가 동시에 교대할 때는 사건별 순서를 정하고 자리마다 인수시각을 기록한다. 메시지를 모두에게 보냈다는 사실만으로 각자의 인계가 완료되지는 않는다.
자동기록이 끊겼을 때
자동기록이 끊기면 운영기관이 승인한 대체 기록수단을 사용한다. 기록에는 일련번호, 실제 발생시각, 적은 시각, 작성자, 정보의 출처를 남긴다. 시스템이 복구되면 자동기록과 대체기록을 대조한다. 차이가 있으면 원기록을 지우지 않고 정정 사유와 정정자, 정정시각을 연결한다. 영상과 위치, 의료 관련 정보는 필요한 사람만 열람한다. 여기 실은 예시에는 환자 이름과 실제 사건번호를 넣지 않는다. 구체적인 접근권한과 보관기간은 운영기관의 정보보안 체계 및 한국 법령에 맞춰 별도로 정해야 한다.
교대 완료 문장
교대 완료 문장은 짧아도 빠진 일이 없어야 한다. ‘사건 FDPS-연습-02의 관제 담당 업무를 18시 30분에 인수했다. 기체는 착륙 후 점검 중이다. 비행기록은 저장했다. 배터리 2번은 온도 상승 원인이 확인되지 않아 격리했다. 정비담당자가 확인하기 전에는 재사용하지 않는다. 현장기관에 보낸 결과보고서는 수령 확인을 기다리는 중이다. 19시까지 정비 결과와 보고서 수령 여부를 확인한다.’ 실제 업무에는 운영기관이 정한 최신 양식과 보고체계를 적용한다.
1.4 관제석의 장비를 읽는 법
09시 00분, 새 임무가 접수된다. 관제 담당자는 한 화면에서 출발 예정시각과 기체 상태를 보지만, 화면의 초록 표시만으로 출발을 허락하지 않는다. 먼저 어느 장치가 만든 값인지, 언제 갱신됐는지, 그 값을 확인할 권한을 가진 사람이 누구인지 찾아간다. 관제석을 이해하는 첫걸음은 장비 이름을 외우는 일보다 화면 뒤의 출처와 책임을 구분하는 일이다.
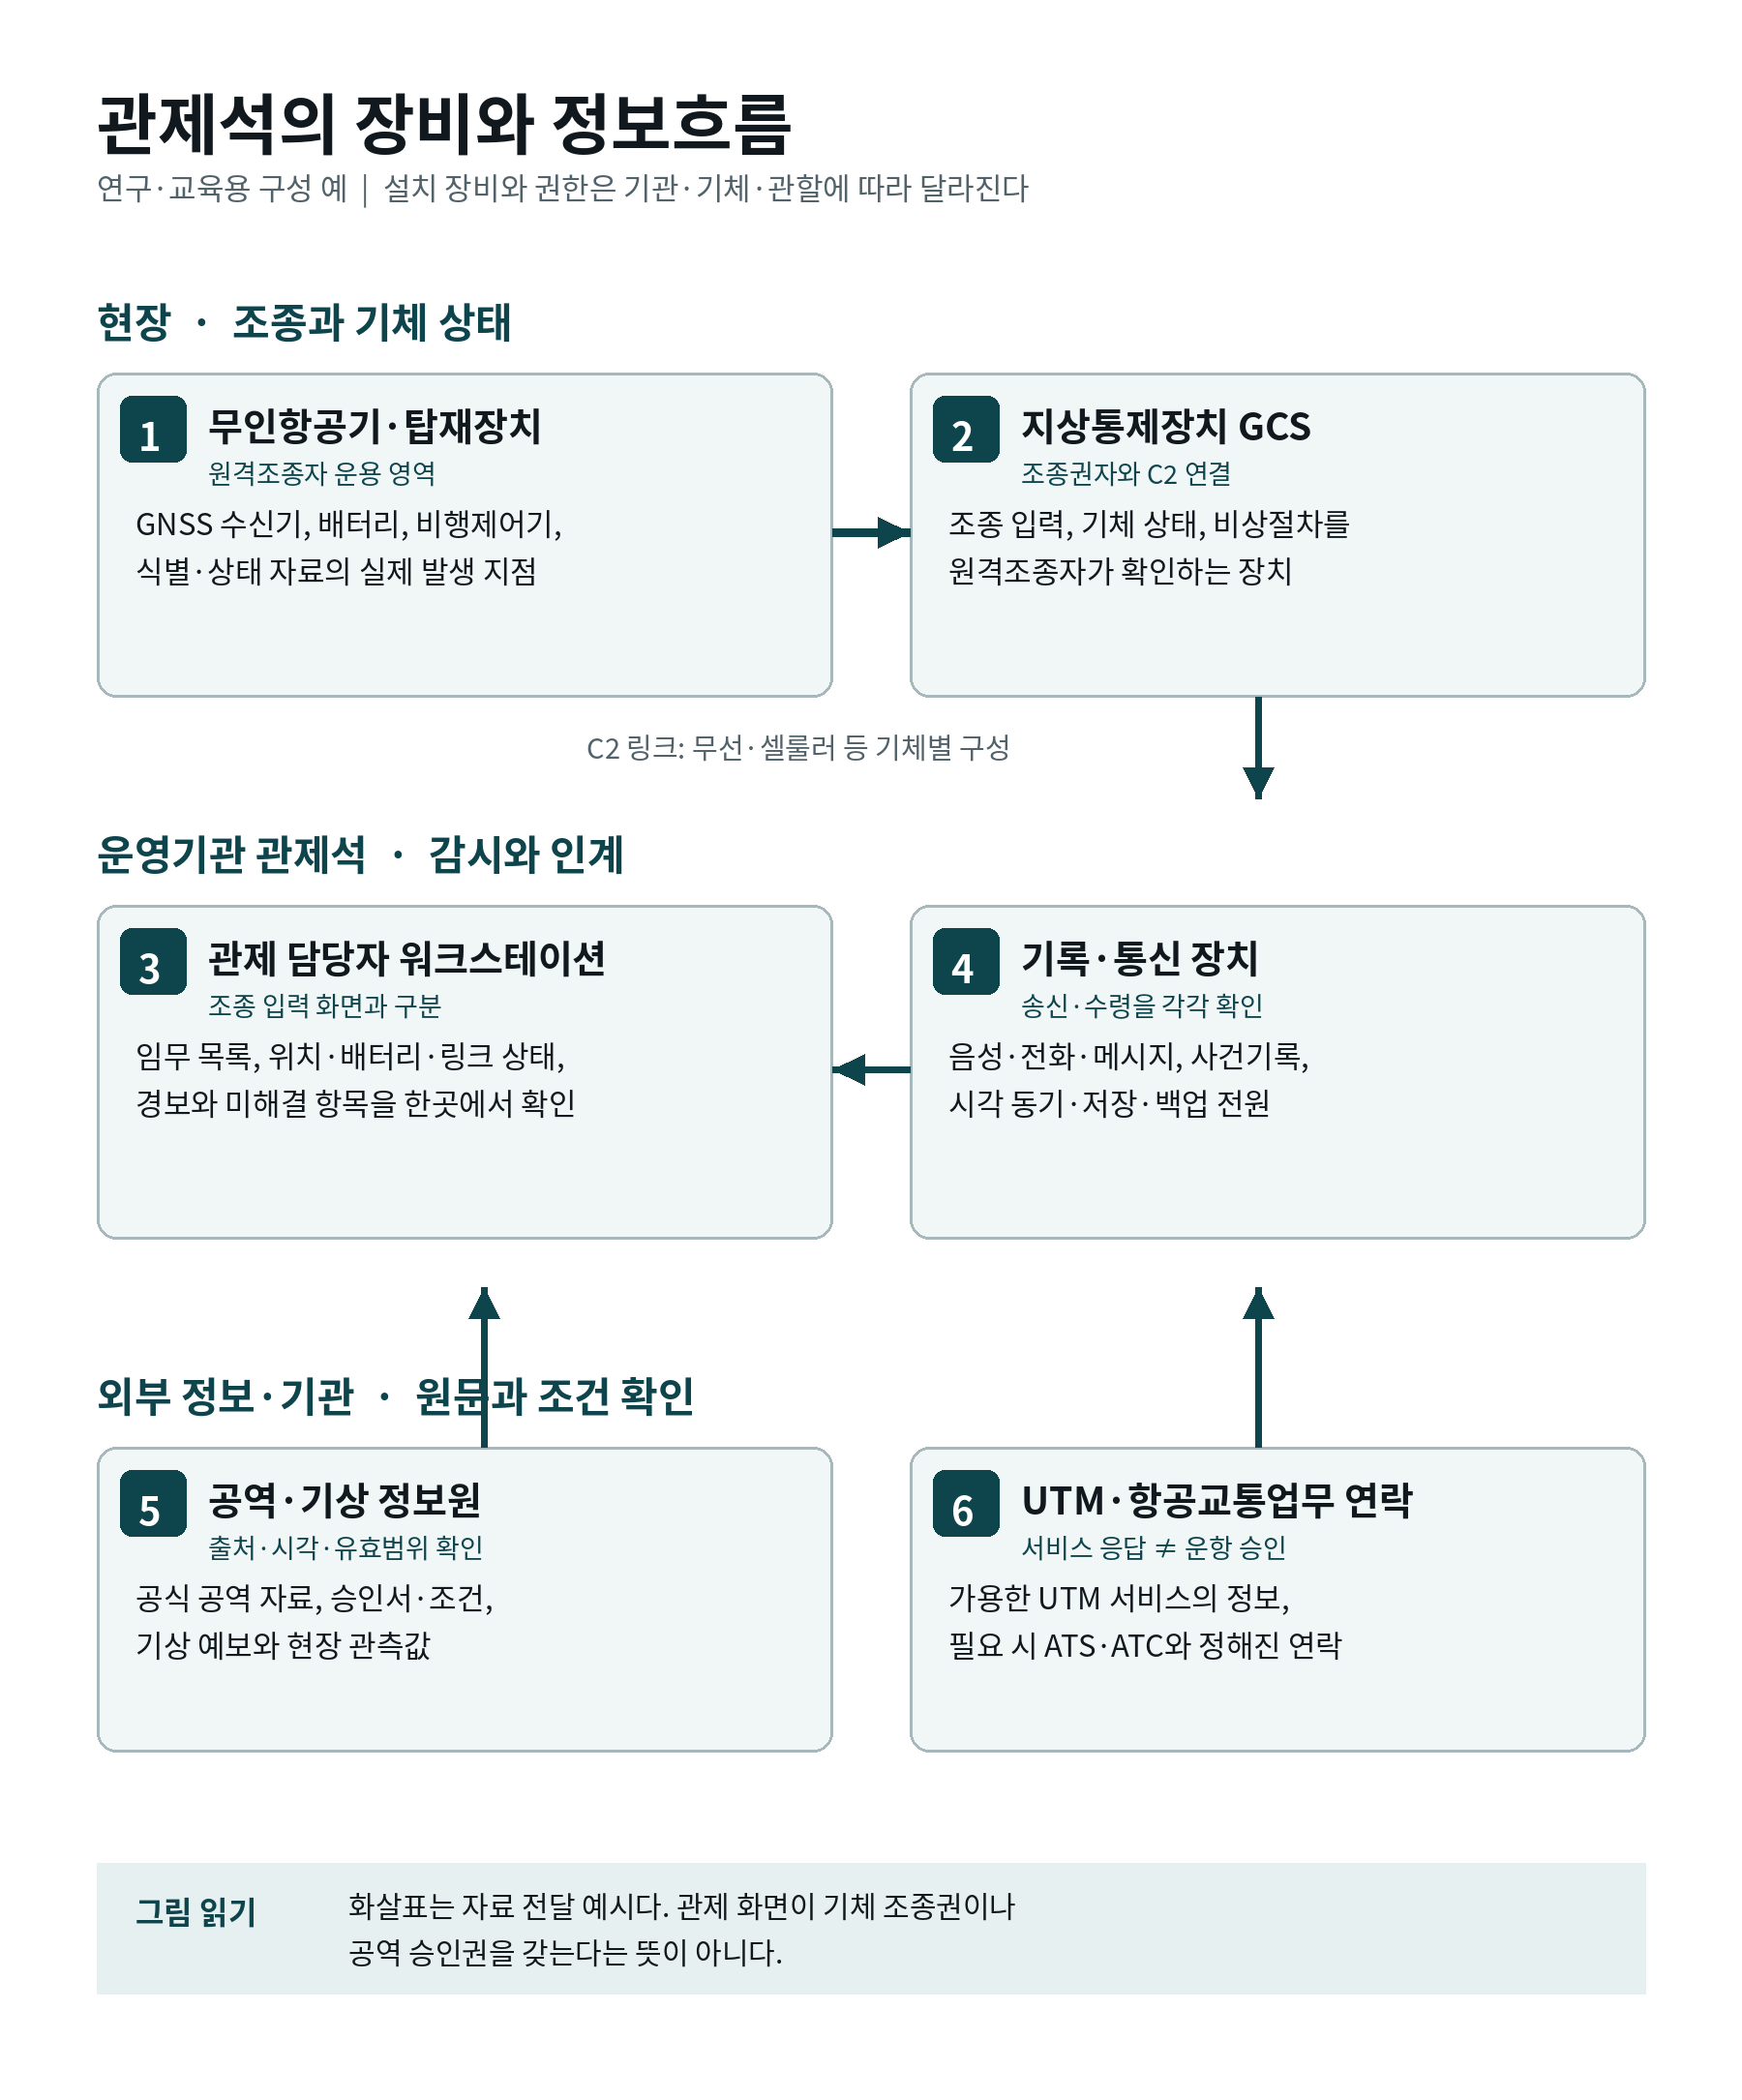
그림 1-2 관제석의 장비와 정보 흐름 ①·② 기체와 조종, ③·④ 감시·기록, ⑤·⑥ 외부 정보·기관 연락을 구분한다.
그림 1-2의 ① 무인항공기에는 비행제어기, GNSS 수신기, 배터리와 임무에 맞는 탑재장치가 있을 수 있다. ② 지상통제장치(GCS)는 원격조종자가 기체 상태와 조종 입력을 확인하는 자리다. 둘 사이의 명령·제어(C2) 링크는 기체·운용 방식에 따라 구성된다. 링크의 품질이나 끊김을 관제석에서 함께 볼 수 있더라도, 관제 담당자가 자동으로 조종권을 갖지는 않는다.
③ 관제 담당자 워크스테이션에는 임무 식별자, 계획 경로, 위치와 고도, 배터리와 링크 상태, 경보 및 아직 닫히지 않은 사건을 묶어 보여 줄 수 있다. 값마다 발생시각과 수신시각을 나누어 표시해야 지연된 자료를 현재 상태로 오해하지 않는다. ④ 기록·통신 장치는 조종자와 현장팀에 연락하고, 보고서를 전송하고, 상대의 수령을 확인하며, 사건기록의 시간·작성자·수정 이력을 남기는 수단이다. 음성 통화가 있었다는 사실과 상대가 조치를 인수했다는 사실은 별개로 기록한다.
⑤ 공역·기상 정보원은 관제석 밖의 공식 자료와 승인조건, 관측값을 뜻한다. 현장 센서가 설치되어 있다면 관측 위치와 점검 상태를 함께 적는다. ⑥ UTM 서비스가 제공되는 관할에서는 계획·상태 공유 등의 정보를 받을 수 있고, 항공교통업무기관과의 연락은 적용 절차에 따른다. 서비스의 응답, 지도 표시, 관제 담당자의 내부 확인은 관계기관의 비행 승인이나 항공교통관제 지시를 대신하지 않는다.
이 삽화는 특정 제조사의 구매 목록이나 모든 나라의 필수 설치 기준이 아니다. 실제 관제석은 운영기관의 임무·권한표, 기체 매뉴얼, 통신 구조, 관할 공역과 승인조건에 맞춰 검증해야 한다. 독자는 그림의 번호를 따라 “자료가 어디서 왔는가, 누가 결정하는가, 무엇을 기록해 넘기는가”를 각 장의 사례에 다시 적용할 수 있다.
관제석 장비 명칭 색인
그림 1-2의 번호는 물건 여섯 개를 사라는 목록이 아니다. ①·②는 기체와 조종 연결, ③·④는 운영기관의 감시와 기록, ⑤·⑥은 외부 자료와 연락 경로다. 아래 명칭은 실제 시스템에서 쓰는 일반적인 장치·기능 이름으로 정리했다. 같은 기능이 한 장치에 합쳐지거나 여러 장치로 나뉠 수 있으므로 설치 여부와 제조사 표시는 개별 운용자료에서 확인한다.
| 그림 | 장치·기능 명칭 | 관제 담당자가 확인할 내용 | 권한과 기록의 경계 |
| ① | 비행제어기·GNSS 수신기·전원계통 | 위치·고도·전력값의 발생시각, 결측과 상태 변화 | 기체가 보고한 값은 현장 확인을 대체하지 않는다. 조종 판단은 원격조종자에게 연결한다. |
| ② | 지상통제장치(GCS)·C2 링크 | 조종 장치의 링크 상태, 마지막 정상 교신, 기체별 대체절차 | GCS는 원격조종자 운용 장치다. 관제 감시 화면을 조종 장치로 혼동하지 않는다. |
| ③ | 관제 워크스테이션·임무관리 화면 | 임무번호, 계획 대비 실제 위치, 경보와 미결 항목 | 화면의 정상 표시는 출발 승인이나 안전판정이 아니다. 자료시각을 함께 남긴다. |
| ④ | 음성·전화·메시지 장치, 사건기록 저장소, 시각 동기·백업전원 | 연락 상대·송신·복창·수령 시각, 사건기록 판본과 장애 시 대체기록 | 전송 완료와 상대 수령은 구분한다. 백업전원의 실제 지속시간은 시험기록으로 확인한다. |
| ⑤ | 공식 공역자료·기상자료, 설치된 경우 현장 관측센서 | 원문 출처, 확인시각, 유효범위, 센서 위치·점검 상태 | 지도나 센서의 한 값만으로 비행 가능 여부를 확정하지 않는다. |
| ⑥ | UTM 서비스 접속면·ATS 연락 수단 | 서비스 응답, 비행 의도·상태 공유, 정해진 연락의 회신 | UTM 제공자와 항공교통업무기관은 외부 주체다. 응답을 공역 승인이나 ATC 지시로 바꾸어 읽지 않는다. |
표 1-4 그림 1-2의 장비와 기능을 찾는 색인
이 색인은 미국 FAA의 UTM Pilot Program Phase 1 기술보고서(Version 1.0, 2020년 5월)에 나온 GCS·C2·텔레메트리의 연결과 ICAO UTM Guidance Edition 4의 공개 범위를 참고했다. FAA 파일명의 “version2.0” 표기와 달리 보고서 표지·판본 이력은 Version 1.0으로 확인된다. 이는 특정 장비의 설치 의무를 뜻하지 않는다. 실제 구성과 한국의 공역·승인조건은 별도로 확인한다. 확인일: 2026년 9월 30일. 원문 주소는 뒤의 공식 출처 목록에 수록했다.
장비 기능 저하를 인계하는 문장
14시 22분, 관제 워크스테이션의 위치표시는 멈췄지만 GCS의 기체 응답은 이어지고 UTM 접속면도 응답하지 않는다. 이를 “시스템 장애” 한 줄로 넘기면 관제 화면, C2 링크, 항법, 외부 서비스 중 무엇이 약해졌는지 알 수 없다. 인계자는 기능마다 마지막 신뢰 시각, 확인자, 운항 영향과 다음 행동을 나누어 말한다.
관제 담당자는 화면·통신·기록 상태와 불확실성을 공유한다. 원격조종자는 GCS와 기체 표시에서 조종·항법·기체 전원과 기체별 절차를 확인한다. 운영기관은 승인조건과 자체 절차에 따라 운용범위를 결정하며, UTM 제공자와 항공교통업무기관은 관할 절차에 따른다. 한 장치의 고장을 다른 기능의 상실로 추정해서는 안 된다.
표 1-5 기능 저하를 사실과 권한으로 나누는 인계
| 기능 저하 | 첫 확인과 사실 | 인계 문장에 넣을 내용 | 결정·기록 경계 |
| C2 링크 | 원격조종자가 GCS에서 마지막 유효 명령, 기체 응답, 상·하향 링크 상태와 기체별 임계값·절차를 확인한다. | 발생·마지막 정상 시각, 관측값, 기체 반응, 적용 중인 절차, 다음 교신·확인 시각. | 기체 조작과 링크 상실 절차의 적용은 원격조종자 영역이다. 관제 담당자는 시각·상태·전달·수령을 기록하고 관계자에게 공유한다. |
| GNSS·항법 | 원격조종자가 사용 중인 항법원과 신뢰도 표시를 확인하고, 관제 담당자는 관제 화면의 자료시각과 다른 자료원을 대조한다. | 마지막 신뢰 위치·시각, 불확실 범위, 계획경로 영향, 다음 교차확인 자료와 책임자. | 신뢰할 수 없는 위치를 현재 위치로 표시하지 않는다. 계속·복귀·착륙 판단은 기체·승인조건·운영절차에 따라 권한자가 한다. |
| 기체·지상 전원 | 원격조종자는 기체 배터리·전력계통을, 관제 담당자는 워크스테이션·통신·기록장치와 UPS 상태를 따로 확인한다. | 전원 대상, 자료원·시각, 잔여량 또는 지속시간의 근거, 제한되는 기능, 다음 점검 시각. | 기체 전원 판단은 원격조종자에게 연결한다. 지상설비의 대체전원·업무연속성은 운영기관 절차로 결정하고 시험기록을 남긴다. |
| 감시·기록 장치 | 관제 화면·저장소·시각동기 중 멈춘 기능을 특정하고, GCS·음성·대체기록 등 독립된 수단과 비교한다. | 중단 기능과 구간, 유실 가능 자료, 사용한 대체수단, 복구·대조 책임자와 기한. | 관제 화면이나 기록장치 장애를 곧바로 C2 상실로 보지 않는다. 승인된 대체기록을 쓰고 복구 뒤 원기록과 차이를 보존한다. |
| UTM·외부 서비스 | 서비스 응답·자료시각·영향받은 서비스 범위를 확인하고, C2 상태와 공역 승인조건을 별도로 재확인한다. | 장애 시작시각, 미수신 정보, 기존 승인조건의 상태, 대체 공역·연락 확인, 다음 갱신 시각. | 서비스 미응답은 자동 승인·취소가 아니다. 운영기관은 관할 절차와 관계기관 회신을 근거로 운용범위를 판단하고 관제 담당자는 전달·수령을 기록한다. |
인계 예시. “사건 FDPS-연습-03은 비행 중이다. 관제 위치표시는 14시 22분 10초 이후 갱신되지 않았다. 원격조종자는 14시 22분 18초 GCS에서 C2 양방향과 기체 응답을 확인했다. UTM 접속면은 14시 22분 25초부터 응답이 없어 승인조건과 공역정보를 대체 경로로 재확인 중이다. 원격조종자는 기체별 절차에 따라 비행상태를 판단하고, 관제 담당자는 세 시각과 불확실성을 기록하며 예비 연락수단을 유지한다. 운영기관 당직책임자는 재확인 결과로 운용범위를 결정한다. 다음 갱신은 14시 23분이다.” 실제 임계값과 절차는 기체 매뉴얼·승인서·운영기관 절차와 관계기관 요구에서 확인하며, 이 절은 적합성·인증을 주장하지 않는다.
영상이 관제석에 도착하기까지
드론 영상이 관제석에 뜨는 순간 독자는 하나의 시스템이 작동한다고 느끼기 쉽다. 실제로는 기체를 움직이는 명령·제어(C2), 위치와 전력 같은 텔레메트리, 임무용 영상, UTM·공역·기상 등 외부 정보가 서로 다른 목적과 책임으로 흐른다. 일부는 같은 모뎀·통신망·서버를 공유할 수 있지만, 한 흐름이 정상이라고 다른 흐름까지 정상인 것은 아니다.
관제 담당자가 먼저 해야 할 일은 장비 이름만 부르는 것이 아니라 “어느 센서가 만들었고, 어떤 링크와 게이트웨이를 지나, 어느 화면에 언제 표시됐으며, 누가 행동할 권한을 갖는가”를 따라가는 것이다. 그림 1-3은 실제 현장에서 쓰이는 일반적인 장비·시스템 명칭을 정보흐름별로 배열한 연구·교육용 참조구조다.
그림을 읽기 전의 네 질문
첫째, 화면의 값은 어디에서 만들어졌는가. 영상은 EO/IR 카메라와 인코더에서, 위치·고도·전력은 비행제어기와 연결된 센서에서 시작할 수 있다. 둘째, 어떤 전송 경로를 지났는가. RF, LTE·5G, 위성, 전용망은 가능한 전송수단의 예이지 모든 임무에 필요한 단일 구성은 아니다. 셋째, 센터 경계에서 어떤 처리를 거쳤는가. 방화벽·VPN 게이트웨이·API 게이트웨이·텔레메트리 브로커·미디어 서버는 보안, 변환, 분배, 기록을 맡을 수 있지만 실제 배치는 기관 설계에서 검증한다. 넷째, 화면을 본 사람이 무엇을 결정할 수 있는가. 원격조종자는 GCS에서 기체를 조작하고 기체별 절차를 적용한다. 관제 담당자는 자료의 충돌·지연·결손을 비교하고 연락·기록·상황공유를 수행한다. 운영기관은 승인조건과 절차 안에서 임무 범위를 결정한다.
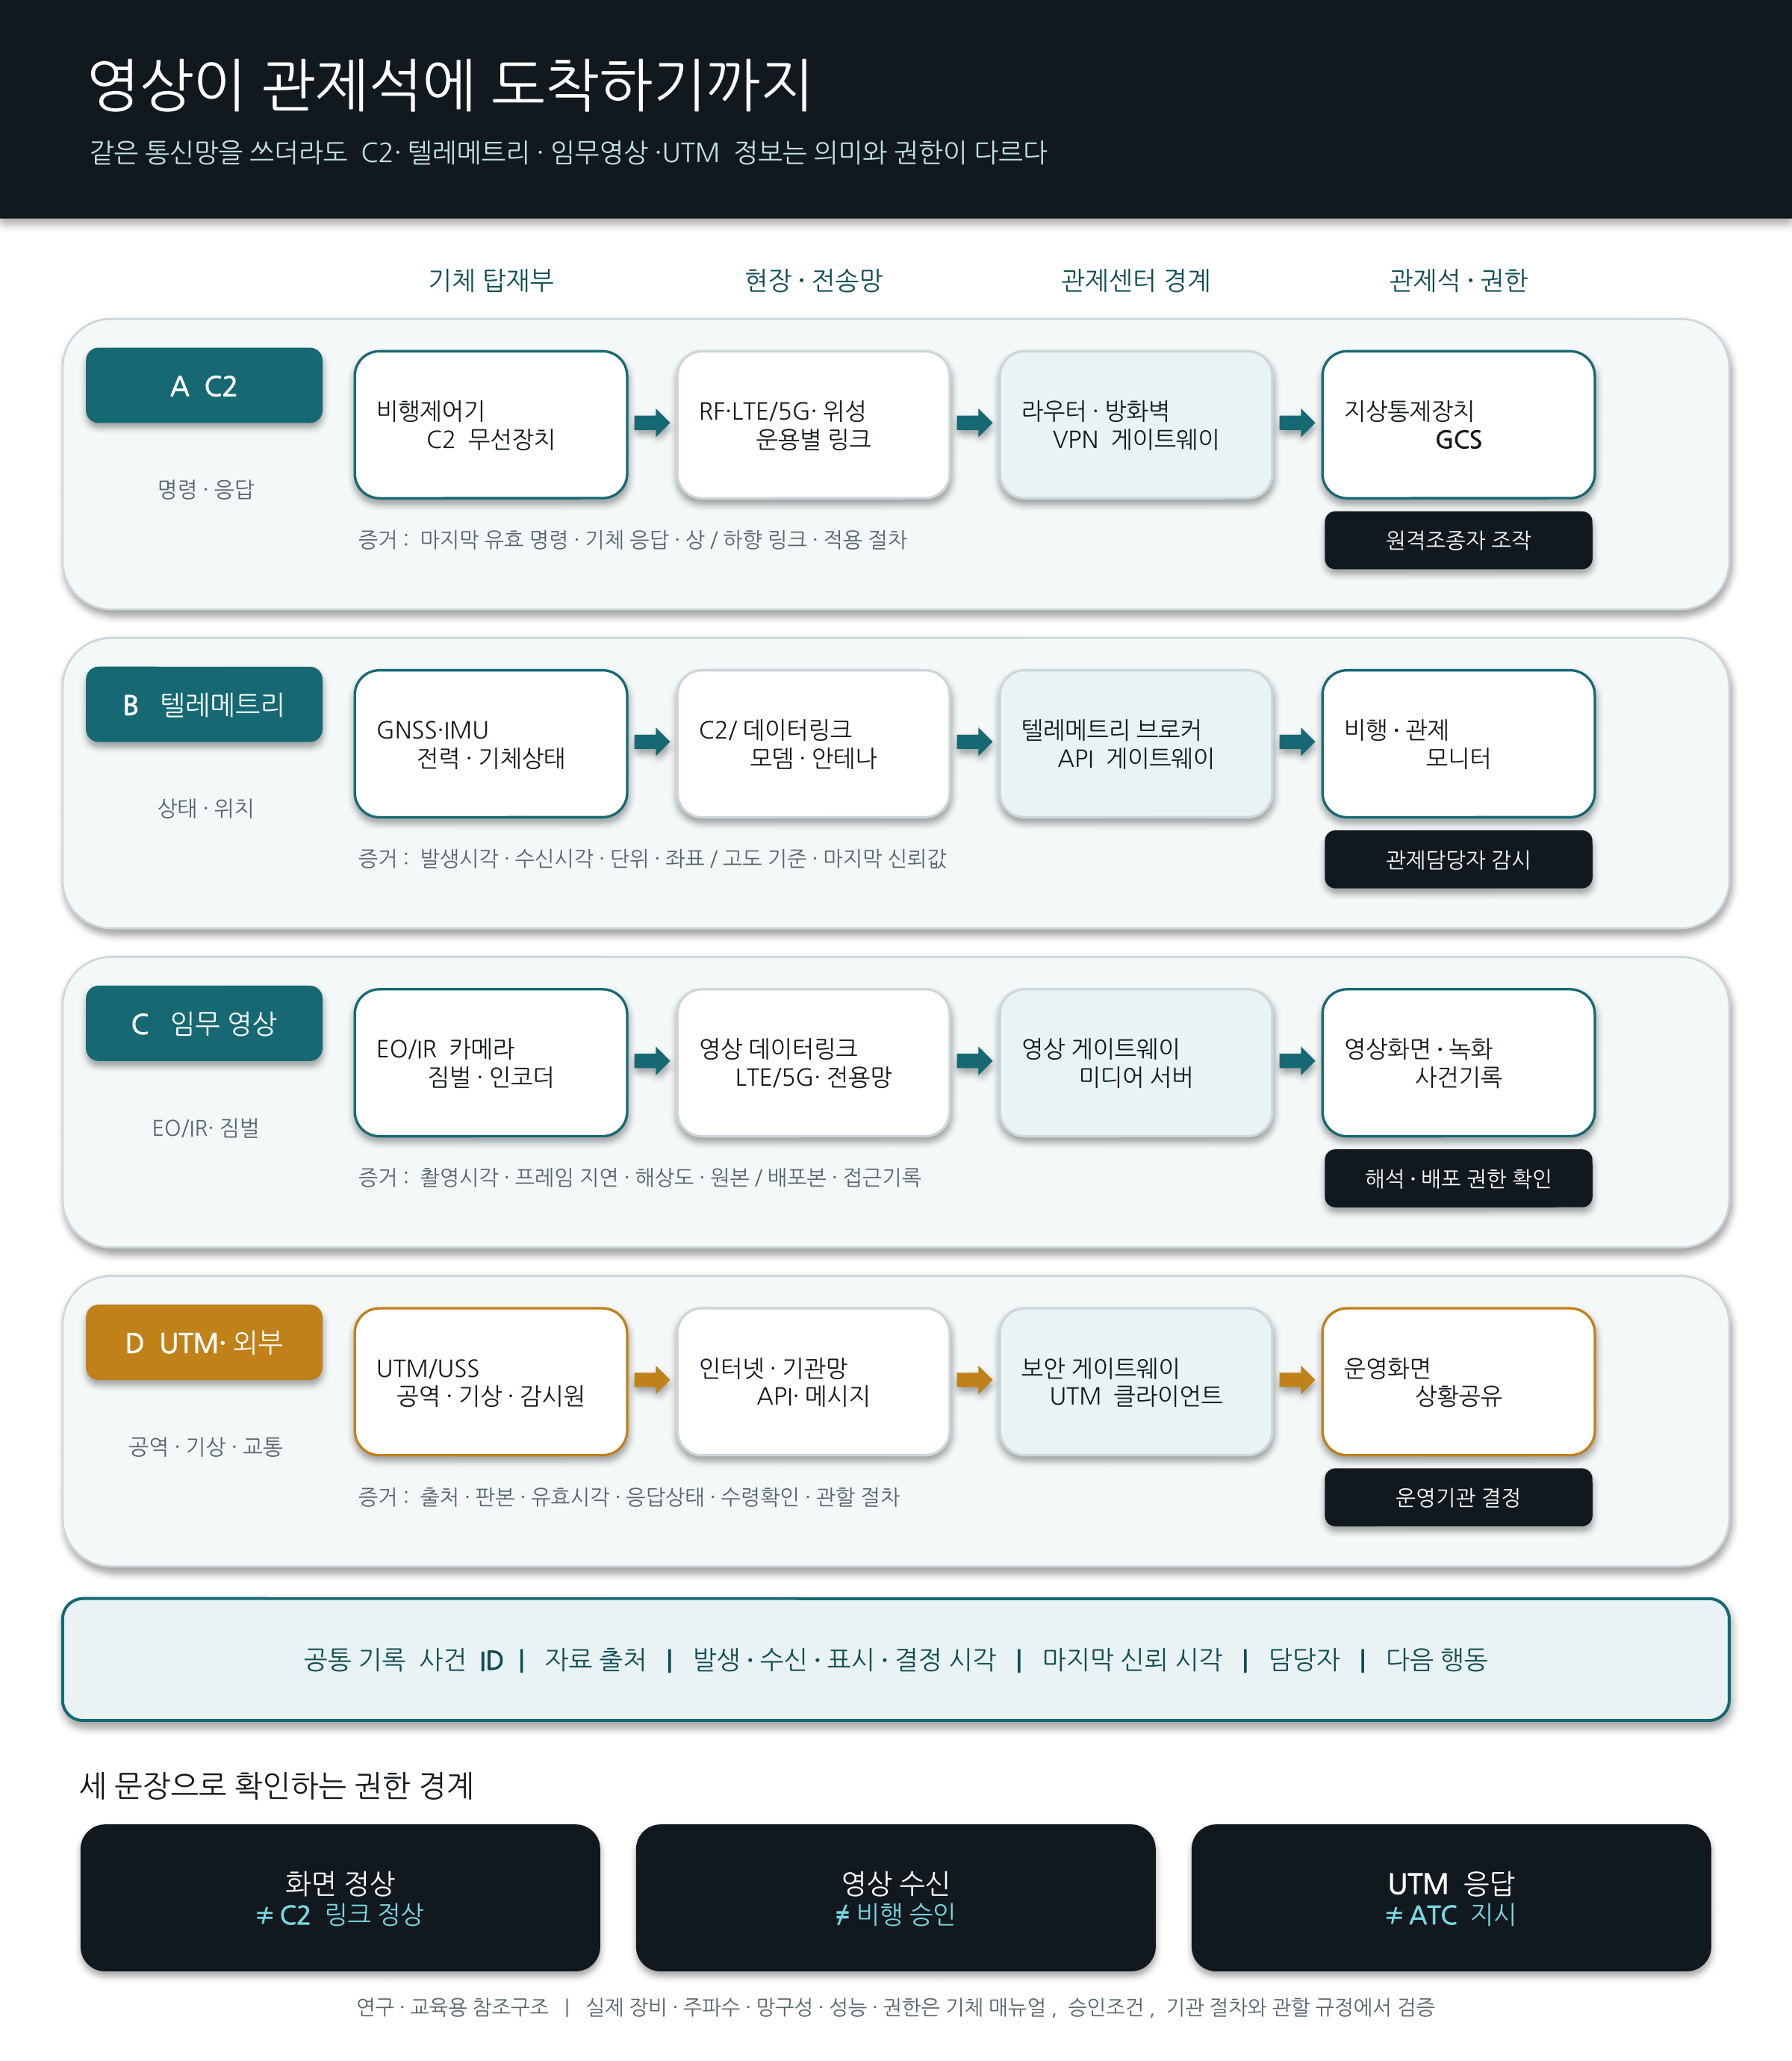
그림 1-3 영상·텔레메트리·C2·UTM 정보가 관제석에 도착하는 경로. 장비의 연결과 사람이 가진 권한을 같은 그림에서 분리해 읽는다.
표 1-6 네 정보흐름의 장비 경로·주체·검증 증거
| 흐름 | 대표 장비·시스템 경로 | 주로 읽고 행동하는 사람 | 남길 증거와 넘지 말아야 할 경계 |
| C2 명령·응답 | 비행제어기·C2 무선장치 → RF/LTE·5G/위성 등 운용별 링크 → 라우터·방화벽·VPN 게이트웨이 → GCS | 원격조종자가 조작·기체별 링크 상실 절차를 적용. 관제 담당자는 상태·시각·전달을 감시·기록. | 마지막 유효 명령, 기체 응답, 상·하향 링크, 적용 절차. 관제 화면이 보인다는 사실만으로 C2가 정상이라고 판단하지 않는다. |
| 텔레메트리 | GNSS·IMU·전력·기체상태 → C2/데이터링크·모뎀 → 텔레메트리 브로커·API 게이트웨이 → 비행·관제 모니터 | 원격조종자는 기체 운용상태를 확인. 관제 담당자는 여러 임무의 상태·결측·지연·경보를 비교. | 발생·수신·표시시각, 단위, 좌표·고도 기준, 마지막 신뢰값. 오래된 값은 현재값으로 표시하지 않는다. |
| 임무 영상 | EO/IR 카메라·짐벌·인코더 → 영상 데이터링크/LTE·5G·전용망 → 영상 게이트웨이·미디어 서버 → 영상화면·녹화·사건기록 | 관제 담당자는 임무 목적에 맞게 해석·공유하고, 운영기관은 접근·배포 범위를 정함. | 촬영시각, 수신지연, 해상도, 원본·배포본, 접근·반출 기록. 영상 수신은 비행승인이나 조종권을 만들지 않는다. |
| UTM·외부 정보 | UTM/USS·공역·기상·감시 자료원 → 인터넷/기관망·API → 보안 게이트웨이·UTM 클라이언트 → 운영화면·상황공유 | 관제 담당자는 출처·유효성·충돌을 제시. 운영기관은 임무 범위를 결정. UTM 제공자·ATS/ATC는 관할 절차 수행. | 출처, 판본, 유효시각, 응답·수령상태. UTM 서비스 응답은 항공교통관제 지시나 한국의 개별 비행승인을 자동으로 대신하지 않는다. |
| 기록·시간 동기 | 시각원(NTP/PTP/GNSS 등)·로그 수집기·이벤트 기록기·영상저장장치 → 기록관리/문서관리 시스템 | 운영기관이 정본·접근·보존·정정·인계를 통제하고, 관제 담당자는 사건 ID로 자료를 연결. | 발생·수신·표시·결정시각, 작성자, 판본, 원본 위치, 수령확인. 시간원이 다르면 오차와 보정 근거를 남긴다. |
고장이 났을 때는 “화면 장애”라고 묶지 않는다
영상만 끊겼다면 먼저 촬영장치·인코더·영상 데이터링크·미디어 서버·재생화면 가운데 마지막으로 신뢰할 수 있었던 구간을 찾는다. 텔레메트리가 멈췄다면 발생시각과 수신시각을 비교하고, GCS의 기체 응답과 관제 모니터의 갱신을 따로 확인한다. UTM 접속이 끊겼다면 외부 서비스 응답과 내부 네트워크, 대체 확인 경로를 나누어 기록한다. C2 상태는 원격조종자가 GCS와 기체별 절차로 판단하며, 관제 담당자는 다른 화면의 정상 표시만으로 C2 정상이나 안전한 계속비행을 추정하지 않는다.
인계 문장은 흐름별로 쓴다. “14시 22분 10초 이후 관제 모니터 텔레메트리 미갱신, 14시 22분 18초 원격조종자가 GCS의 기체 응답 확인, 임무 영상은 14시 22분 21초 프레임까지 수신, UTM 클라이언트는 14시 22분 25초부터 응답 없음”처럼 마지막 신뢰 시각을 분리한다. 그다음 확인 책임자와 다음 확인시각, 적용 중인 대체절차를 붙인다. 수치는 예시이며 실제 임계값은 기체 매뉴얼·승인서·서비스 수준·운영기관 절차에서 정한다.
공식 확인 경로와 검증 상태
FAA UTM 공식 안내 https://www.faa.gov/uas/advanced_operations/traffic_managementFAA UTM Pilot Program Phase 1 Technical Report https://www.faa.gov/sites/faa.gov/files/uas/research_development/traffic_management/utm_pilot_program/UPP1_Technical_Report_version2.0.pdfICAO UTM Guidance https://www.icao.int/utm-guidanceISO 21384-3:2026 공식 서지·공개 초록 https://www.iso.org/standard/88660.html
검증 상태: 2026년 10월 1일 FAA 공식 UTM 안내에서 UTM이 항공교통업무와 분리되지만 보완적이며 분산된 자동화 시스템과 API로 정보를 교환한다는 공개 설명을 확인했다. FAA Phase 1 보고서에서는 기체–GCS의 무선 C2 링크와 GCS–UTM 클라이언트의 텔레메트리 전달, UAS·센서·USS·FIMS 연결시험을 확인했다. ISO 21384-3:2026의 공개 초록에서는 외부 안전중요 C2 링크 서비스가 상업용 UAS 운용절차 범위에 포함됨을 확인했다. 그림 1-3과 표 1-6은 이 공개 범위를 재구성한 참조도이며 특정 제조사의 제품, 의무 장비목록, 주파수·성능기준, 한국의 운항승인, 국제표준 적합성 또는 안전보장을 뜻하지 않는다. 유료 표준의 세부조항과 실제 FDPS LAB 구성은 대조하지 않았으므로 미확인으로 남긴다.
주·예비는 장비 수가 아니라 전환과 복귀 증거다
새벽 임무 중 관제 화면의 텔레메트리가 멈췄다. 예비 라우터와 UPS는 켜져 있었지만, 어느 경로로 바뀌었는지와 마지막으로 믿을 수 있는 값이 무엇인지 아무도 바로 말하지 못했다. 이때 필요한 것은 “예비 장비 있음”이라는 자산목록이 아니다. 장애를 감지한 시각, 전환을 명령하고 실행한 사람, 전환 뒤 시험한 기능, 제한운용 범위와 주계통 복귀 근거가 한 사건기록으로 이어져야 한다.
이 책은 주·예비 구조를 전원, 통신·보안, 기준시각, 처리·저장, 관제·조종석의 다섯 층으로 나눈다. 같은 랙에 장비 두 대가 있어도 전원·회선·시간원·저장소가 하나라면 공통고장이 남을 수 있다. 반대로 모든 층을 이중화해야 한다는 뜻도 아니다. 필요한 복구목표와 이중화 수준은 임무 영향, 승인조건, 위험평가, 서비스계약과 기관의 수용 가능한 중단시간에 따라 정하고 시험으로 확인한다.
다섯 설비층과 여섯 운영관문
그림 1-4에서 좌우 장비는 특정 제조사 제품이나 의무 구매목록이 아니다. 상용전원·UPS·분전장치, 회선·라우터·방화벽·VPN 게이트웨이, GNSS·NTP·PTP 시간원, API·텔레메트리 브로커·미디어 서버·데이터베이스·로그저장소, 관제 모니터·GCS를 기능층으로 배열한 연구·교육용 참조구조다. 실제 설계에서는 각 층의 독립성, 공통고장, 전환방법과 시험주기를 별도로 검증한다.
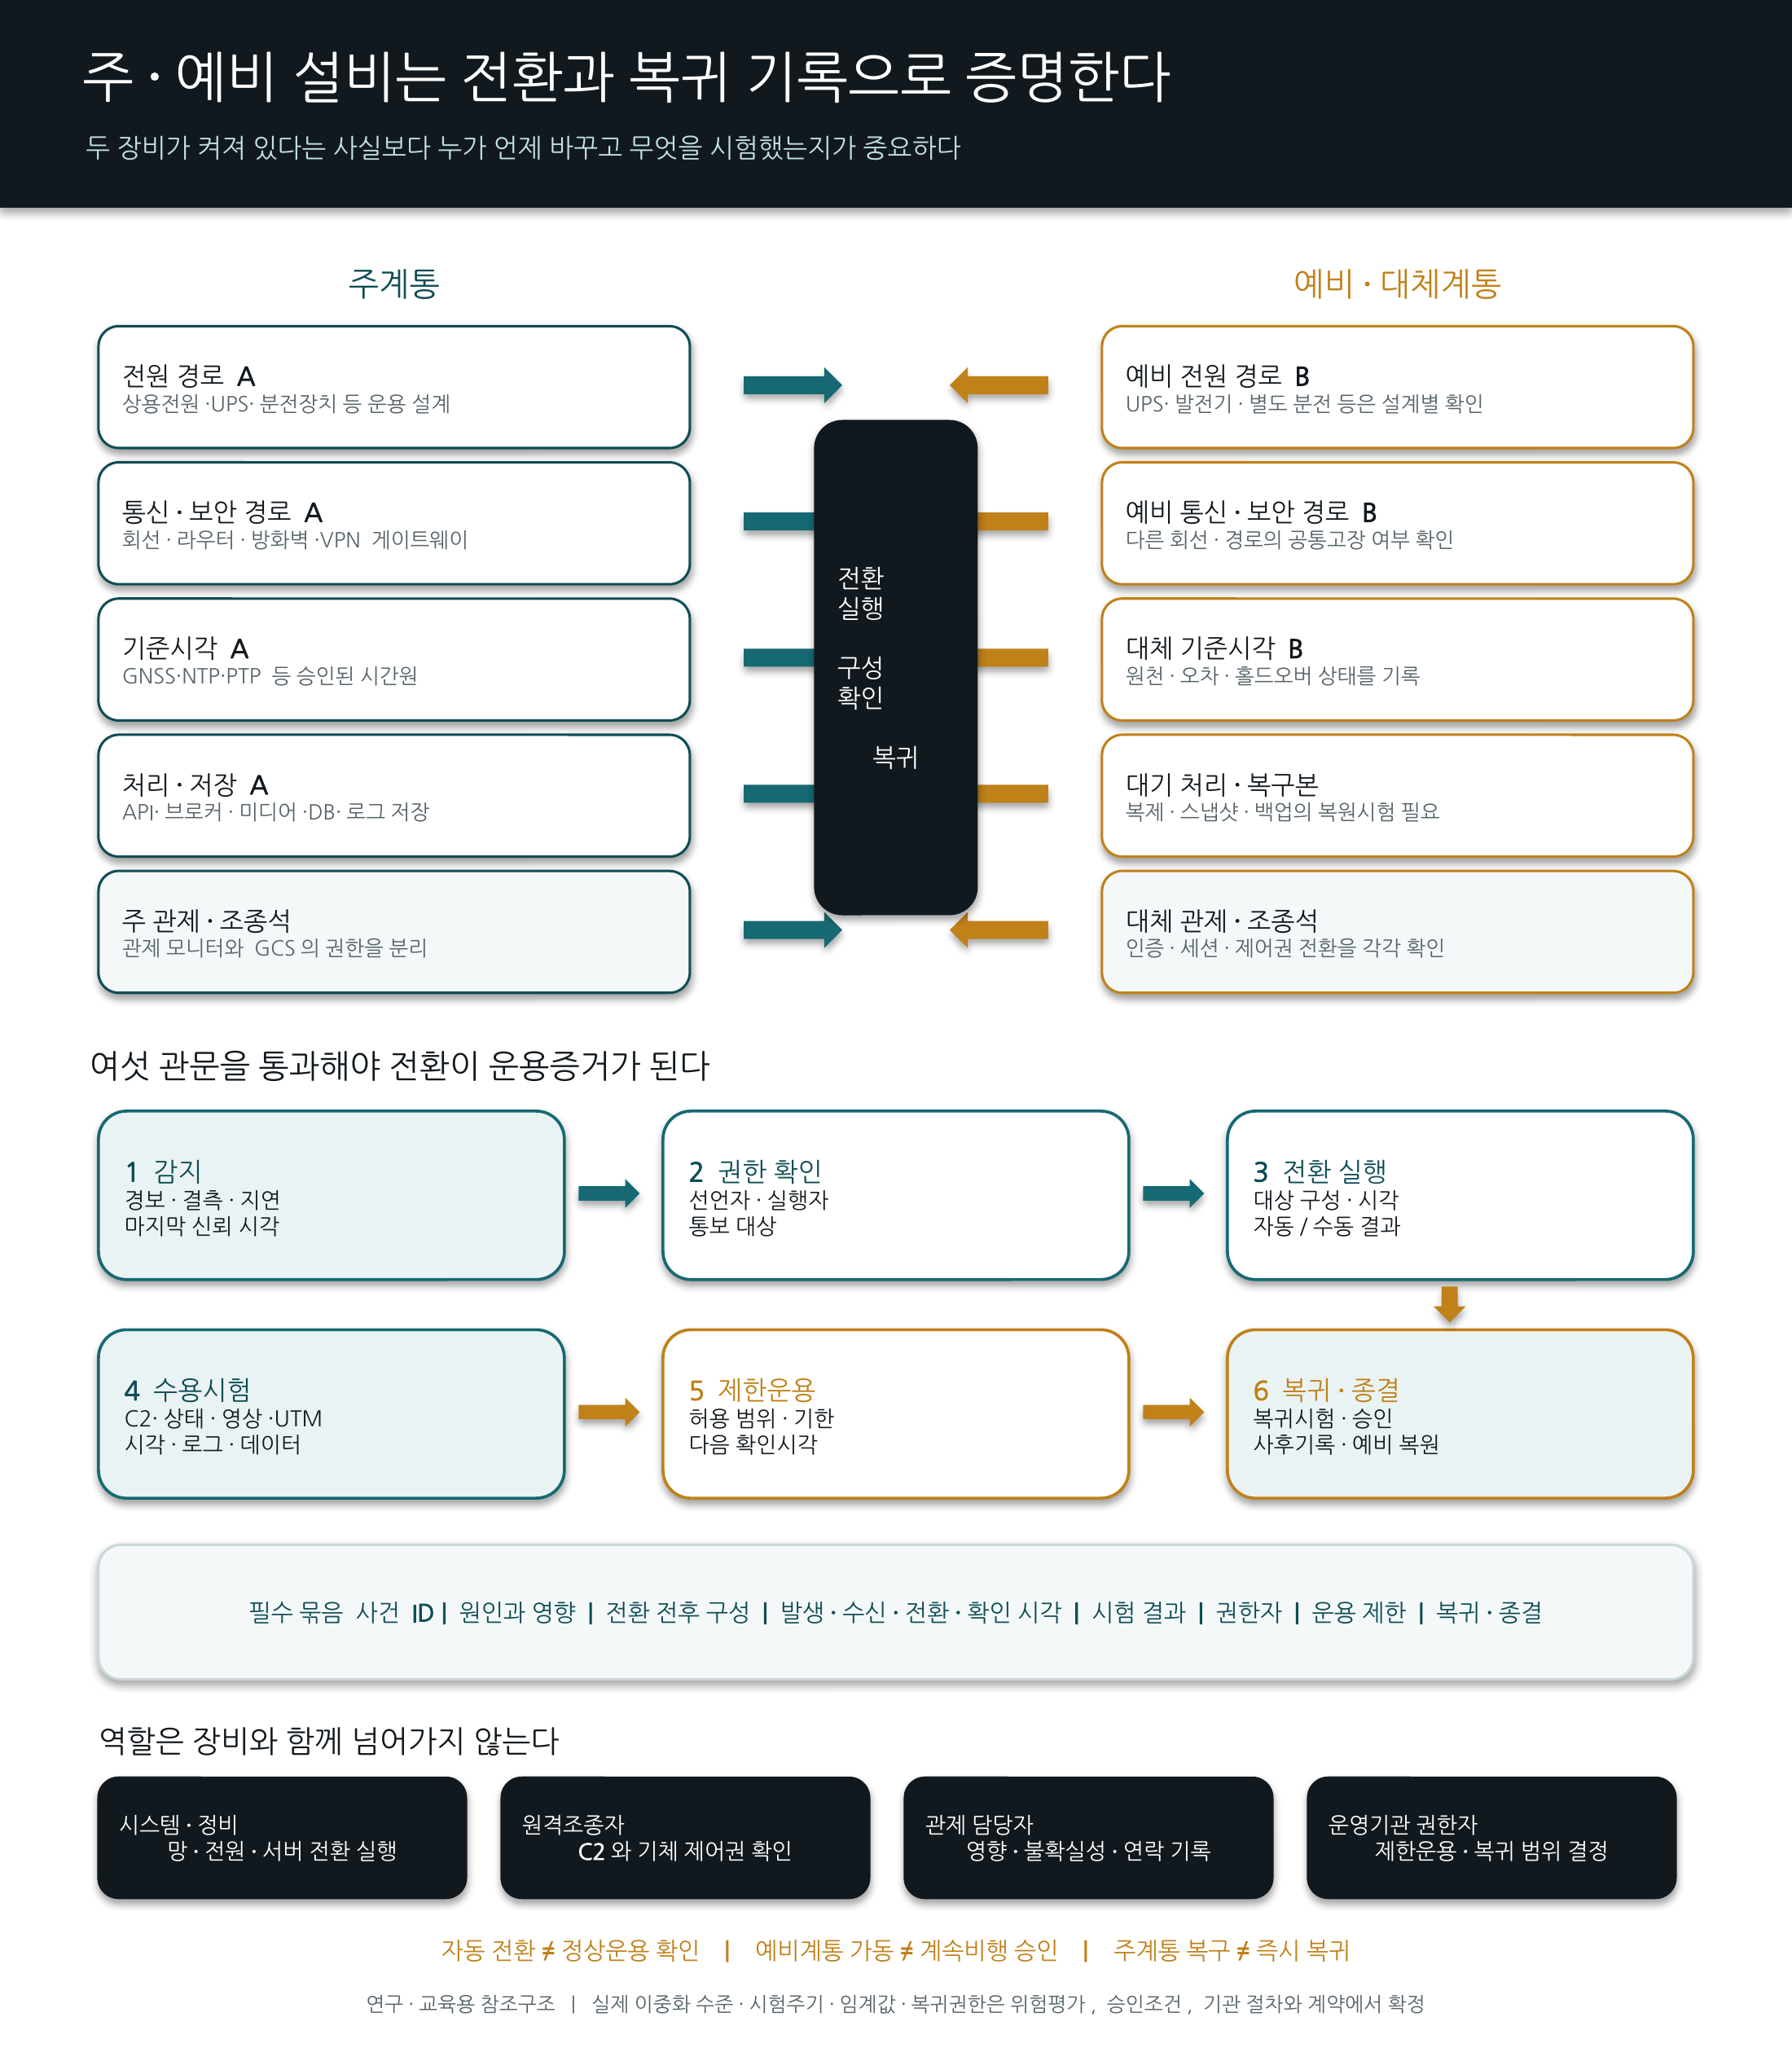
그림 1-4 주·예비 관제 설비의 전환과 복귀 증거. 장비의 존재보다 여섯 관문과 역할별 확인 기록을 먼저 읽는다.
표 1-7 전환·수용시험·제한운용·복귀의 증거와 권한
| 관문 | 확인할 장비·상태 | 남길 증거 | 결정·행위 주체 |
| 1 감지 | UPS·분전 경보, 회선·라우터·VPN 세션, 기준시각 오차, 서버·브로커·저장상태, GCS·관제화면의 마지막 갱신을 기능별로 확인한다. | 사건 ID, 발생·수신시각, 마지막 신뢰 시각, 영향받은 기능·임무, 경보 원문과 확인자. | 관제 담당자가 영향과 불확실성을 기록·공유. 장애선언 권한은 기관 절차에서 지정. |
| 2 권한 확인 | 어떤 주·예비 구성과 절차를 적용할지, 외부 서비스·전원·통신사업자 의존성을 확인한다. | 전환 승인자, 실행자, 원격조종자, 통보 대상, 적용 절차·판본, 시작시각. | 시스템·정비 인력이 기반설비를 전환. 원격조종자의 C2·기체 절차와 분리. |
| 3 전환 실행 | 전원·망·보안 게이트웨이·시간원·서버·저장·관제석 가운데 실제로 바뀐 구성만 적는다. | 전환 전후 구성, 자동·수동 여부, 명령·응답시각, 실패 단계, 우회경로와 공통고장 여부. | 실행자는 구성변경을 기록. 장비 전환만으로 계속비행이나 정상복귀를 선언하지 않음. |
| 4 수용시험 | 전원부하, 경로·세션, 시간동기, 서비스 상태, 저장 읽기·쓰기와 함께 C2·텔레메트리·영상·UTM 정보의 신선도를 시험한다. | 시험항목·기대결과·실제결과·실패항목. 원격조종자의 기체 응답 확인과 관제 담당자의 화면·기록 확인을 구분. | 원격조종자가 C2·기체 제어를 확인. 관제 담당자는 감시·연락·기록 상태를 확인. |
| 5 제한운용 | 예비계통에서 허용할 임무 수, 기능, 지리·시간 범위와 다음 확인시각을 기관의 승인조건·위험평가와 대조한다. | 허용·중지 범위, 시작·종료조건, 확인주기, 관계자 수령확인, 남은 위험과 책임자. | 운영기관 지정 권한자가 운용범위를 결정. UTM 제공자·ATS/ATC는 각 관할 절차 수행. |
| 6 복귀·종결 | 주계통 기능·데이터·시각을 검증한 뒤 복귀하고, 양쪽 기록을 대조하며 예비계통을 다시 대기상태로 만든다. | 복귀 승인, 기능·데이터 검증, 복귀시각, 누락·중복, 새 백업, 사후검토와 개선조치. | 복귀 권한자와 시스템 소유자가 확인. 주계통이 켜졌다는 사실만으로 즉시 복귀하지 않음. |
전환 인계문은 시간과 권한을 함께 적는다
“03시 14분 08초 관제 텔레메트리 갱신 중단을 감지했다. 03시 14분 19초 시스템 담당자가 주 라우터 세션 장애를 확인했고, 운영기관 당직 권한자가 예비경로 전환을 지시했다. 03시 14분 42초 예비 VPN 세션이 수립됐다. 원격조종자는 03시 14분 47초 GCS에서 C2 양방향과 기체 응답을 확인했다. 관제 담당자는 03시 14분 53초부터 텔레메트리·영상·UTM 정보의 수신시각과 로그기록을 확인했다. 임무 수 제한을 적용하고 03시 25분 재확인한다.” 수치와 조치는 예시이며 실제 임계값·권한자는 승인조건과 기관 절차에서 정한다.
주계통이 다시 켜졌더라도 바로 되돌아가지 않는다. 시간원 오차, 데이터 누락·중복, 저장 무결성, 외부 세션, 관제화면의 신선도와 원격조종자의 기체 응답을 복귀 절차에 따라 시험한다. 복귀를 승인한 사람과 시각, 예비계통을 다시 사용할 수 있게 만든 조치, 사후검토와 미결 개선조치까지 기록해야 사건을 닫을 수 있다.
공식 확인 경로와 검증 상태
ISO/IEC 27031:2025 공식 서지·공개 설명 https://www.iso.org/standard/27031ISO 22301:2019+Amd 1:2024 공식 서지 https://www.iso.org/standard/75106.htmlISO 23629-5:2023 공식 서지·공개 초록 https://www.iso.org/standard/78961.htmlISO 23629-12:2022 공식 서지·개정상태 https://www.iso.org/standard/78962.htmlNIST SP 800-34 Rev.1 공식 PDF https://doi.org/10.6028/NIST.SP.800-34r1FAA UTM ConOps v2.0 공식 PDF https://www.faa.gov/sites/faa.gov/files/2022-08/UTM_ConOps_v2.pdf
검증 상태: 2026년 10월 1일 ISO 공식 페이지에서 ISO/IEC 27031:2025 제2판이 ICT 업무연속성 준비와 합의된 시간 안의 복구, 제3자 서비스 의존성을 다루는 현행 발행본임을 확인했다. ISO 22301:2019 제2판과 2024년 개정은 발행 상태지만 차기 위원회안은 개발 중이다. ISO 23629-5:2023은 UTM 기능구조를 다루면서 역할배분과 통신·데이터거래의 기술방법을 구현에 맡긴다고 공개 초록에서 밝힌다. ISO 23629-12:2022는 UTM 제공자의 조직 요구사항을 다루지만 개정안이 개발 중이다. 따라서 그림 1-4의 이중화 수준·장비배치·역할표를 이 표준들이 직접 정한 것으로 쓰지 않았다. NIST와 FAA 자료는 각각 미국 연방 정보시스템 복구와 미국 UTM 개념의 비교사례다. 전문 조항, 실제 FDPS LAB 구성, 한국의 승인조건·필수 성능·복귀권한은 미확인으로 남긴다.
전환시험 기록은 장비 이름보다 사건의 시간축을 먼저 고정한다
주·예비 전환시험은 “예비 장비가 켜졌다”를 확인하는 행사가 아니다. 시험번호, 대상 구성과 판본, 시험방법, 사전 위험통제, 중지·되돌림 기준을 먼저 승인하고, 기준상태부터 복귀 종결까지 같은 시간축으로 기록하는 검증이다. 체크리스트 검토, 도상연습, 모의시험, 병행시험, 실제 중단시험은 위험과 목적이 다르므로 시험방법과 모의 범위를 구분한다. 실제 운항 중 시험 여부와 영향받을 임무·외부 서비스도 사전조건에 남긴다.
시간은 화면에 보인 순서가 아니라 공통 기준시각으로 맞춘다. 각 장비·서버·관제석의 시간원, UTC 또는 고정 오프셋, 측정한 시각동기 오차를 적고, 전환 전 마지막 신뢰값과 전환 후 첫 신뢰값을 함께 남긴다. C2, 텔레메트리·추적, 임무영상, UTM·외부정보, 로그·저장 기능은 서로 다른 경로와 갱신주기를 가질 수 있으므로 누락, 중복, 순서역전, 지연, 오래된 값의 재표시를 기능별로 확인한다.
시험 결과는 적합(P), 조건부(C), 부적합(F), 미관찰(NO) 가운데 하나로 닫는다. 조건부에는 허용한 제한, 다음 확인시각과 중지조건을 붙인다. 시스템 담당자의 기술적 수용은 원격조종자의 기체 통제 확인, 관제 담당자의 감시·연락·기록 확인, 운영기관 권한자의 제한운용 결정과 다르다. UTM 제공자와 항공교통업무·항공교통관제기관은 각자의 서비스·관할 절차를 수행하며, 관제 담당자가 그 권한을 대신하지 않는다.
표 1-8 전환시험의 시간축과 닫힘 증거
| 시점 | 반드시 남길 기록 | 주요 증거 | 권한 경계·오판 방지 |
| T0 기준상태 | 시험 ID·범위·판본·방법, 주·예비 구성, 시간원·오프셋, 사전조건, 중지·되돌림 기준 | 승인된 시험계획, 구성목록, 동기오차 측정, 연락망 | 시험계획 승인은 운항승인이나 계속비행 승인이 아니다. |
| T1 자극·고장 | 실제 고장 또는 시험 자극의 내용·시각·실행자와 안전통제 | 명령·경보 원문, 작업기록, 시험관찰자 확인 | 모의 입력과 실제 장애를 화면·보고서에서 명확히 구분한다. |
| T2 감지 | 최초 발생·수신·인지시각, 마지막 신뢰값, 영향 기능과 임무 | 경보·로그·화면 캡처, 사람의 확인기록 | 한 화면의 경보를 C2·기체 상태 전체로 확대 해석하지 않는다. |
| T3 결정 | 전환 승인자·실행자·통보대상, 적용 절차와 선택 이유 | 승인기록, 통신기록, 절차 판본 | 운영기관 결정과 RPIC·UTM·ATS/ATC의 고유 권한을 분리한다. |
| T4 전환 | 명령·응답·실제 전환시각, 자동·수동 여부, 실패단계와 우회경로 | 구성변경 로그, 세션·전원·경로 상태 | 명령시각과 기능이 실제로 회복된 시각을 같은 값으로 쓰지 않는다. |
| T5 수용시험 | 기능별 기대·실제결과, 시각오차, 누락·중복·순서역전·지연, 확인자 | C2·텔레메트리·영상·UTM·저장 시험값 | 기술적 적합이 운항 지속 또는 안전보장을 뜻하지 않는다. |
| T6 제한운용 | 허용 범위·기간·잔여위험·완화책, 다음 확인시각, 중지조건, 승인·수령 | 권한자 결정, RPIC 확인, 통보·수령기록 | 조건부 적합은 무제한 정상운용과 다르다. |
| T7 복귀·종결 | 주계통 알려진 상태 검증, 임시경로 해제, 감시 재활성화, 개선조치·재시험 | 복귀시험, 전후 기록 대조, 조치대장 | 주계통 전원 복구만으로 사건이나 시험을 닫지 않는다. |
복귀는 알려진 상태로 돌아왔음을 검증하는 별도 시험이다. 주계통의 기능·데이터·기준시각과 감시를 확인하고, 임시 우회경로와 권한을 해제하며, 예비계통을 다시 사용할 수 있는 상태로 만든다. 미결 사항은 책임자·기한·임시통제·재시험 증거와 연결한다. 이 절의 항목과 수치는 연구·실무용 설계안이며 기관별 RTO·RPO, 시험주기, 합격기준, 한국의 운용·비행 승인조건을 대신하지 않는다.
기준시각 장애는 모든 로그를 동시에 틀리게 만들 수 있다
관제센터에서 사건의 순서를 복원하려면 화면에 표시된 시각부터 의심할 수 있어야 한다. 기체 위치, C2 상태, 텔레메트리, 영상, UTM 응답, 접근통제와 운영자 조작은 서로 다른 장비와 서버에서 기록된다. 한 기준시각이 잘못되면 여러 로그가 똑같이 그럴듯한 오차를 가질 수 있다. 따라서 “서버가 NTP에 연결됐다”거나 “PTP 상태가 정상이다”라는 표시만으로 사건시각의 정확성을 단정하지 않는다.
사용 가능한 구현에는 GNSS 수신기, 외부 UTC 기준원, NTP 서버, PTP grandmaster, 홀드오버 발진기 등이 있다. 이들은 세계 공통의 의무 구매목록이 아니다. 임무 영향, 필요한 정확도, 네트워크 구조, 사이버보안, 승인조건과 기관 절차에 따라 시간원과 배포방식을 선택한다. NTP는 분산된 서버와 클라이언트의 시스템 시계를 맞추는 프로토콜이고, IEEE 1588 PTP는 패킷 기반 네트워크의 시계를 정밀하게 동기화하는 프로토콜이다. 어느 방식을 쓰더라도 선택된 시간원, 동기상태, 측정 오프셋과 불확도, 마지막 정상동기, 전환·홀드오버 진입과 이탈을 기록해야 한다.
시간 사슬과 사건순서를 함께 본다
그림 1-5 관제센터 기준시각 사슬과 로그 정렬 지점. 각 층의 상태와 원본 로그를 보존한 뒤 분석시각과 사건순서를 별도로 검증한다.
그림 1-5의 벽시계 타임스탬프는 달력과 시각을 표현하지만, 시스템 부팅 후 단조 증가 카운터나 메시지 sequence ID는 사건의 상대 순서를 보강한다. 시간원이 바뀌거나 시계가 앞뒤로 조정되면 벽시계만으로는 순서가 역전될 수 있다. 반대로 sequence ID만으로는 서로 다른 시스템의 절대시각을 맞출 수 없다. 원본 타임스탬프와 원본 순서를 바꾸지 않고, 보정에 사용한 오프셋·불확도·근거를 별도 열에 둔 분석시각을 만들어야 한다.
윤초를 처리하는 방식도 구현마다 다를 수 있다. 어떤 장비는 UTC의 시간을 한 단계 조정하고, 어떤 서비스는 일정 구간에 걸쳐 조정하는 이른바 smear를 사용한다. 관제 담당자가 임의로 하나를 정하는 것이 아니라 실제 시간원·운영체제·클라우드·응용프로그램의 방식을 확인해 사건기록에 남긴다. IERS Bulletin C는 UTC 윤초의 도입 여부와 UTC–TAI 정보를 정기적으로 공표하므로, 적용일과 시간원 제공자의 구현 공지를 함께 확인한다.
표 1-9 기준시각 이상을 발견하고 로그를 정렬하는 여덟 단계
| 단계 | 관제·시스템 확인 | 남길 증거 | 판정과 권한 경계 |
| 1 기준상태 | 정상 시간원, UTC 오프셋, 동기상태, 측정 오프셋·불확도와 마지막 정상동기를 확인한다. | 구성·절차 판본, 시간원 ID, 측정도구·시각·결과 | 허용오차는 임무·설계·승인조건에서 정한다. |
| 2 이상감지 | 시간 급변, drift, 동기 상실, 오래된 값, 서로 다른 로그의 불일치를 식별한다. | 최초 발생·수신·인지시각, 경보 원문, 영향 시스템 | 한 장비의 경보를 모든 로그의 오류로 단정하지 않는다. |
| 3 시간원 고정 | 현재 선택원, NTP stratum 또는 PTP clockClass·domain 등 구현 상태, 전환·홀드오버 여부를 확인한다. | 상태 캡처, 구성변경·전환 로그, 마지막 정상동기 | 상태명은 구현별 의미를 확인하며 표준 준수를 추정하지 않는다. |
| 4 운용영향 | C2, 텔레메트리, 영상, UTM, 접근·보안기록의 신선도와 사건순서 영향을 나눈다. | 기능별 마지막 신뢰값, 누락·중복·역전·지연 | RPIC의 기체통제 판단과 관제 담당자의 감시판정을 구분한다. |
| 5 전환·홀드오버 | 승인된 절차로 시간원을 바꾸거나 홀드오버를 적용하고 시작·종료시각을 기록한다. | 승인자·실행자, 자동/수동, 원인, 전후 오프셋 | 시스템 담당자의 전환이 운항 지속 승인을 대신하지 않는다. |
| 6 기능수용 | 표시·저장·알림·외부연계가 새 시간에서 정상인지 시험한다. | 기대·실제결과, 확인자, P/C/F/NO 판정 | 기술적 적합은 인증·운용승인·안전보장이 아니다. |
| 7 로그정렬 | 원본을 보존하고 UTC 오프셋, 교정값, event·sequence ID와 통신기록으로 분석시각을 계산한다. | 원본 위치·해시, 계산식·근거, 신뢰등급, 미확정 구간 | 원본시각을 덮어쓰지 않고 해석값을 별도 관리한다. |
| 8 복귀·종결 | 정상 시간원 복귀, 임시설정 해제, 다중 로그 대조와 미결조치를 확인한다. | 복귀검증, 수령확인, 개선조치·재시험 ID | 운영기관 결정과 UTM·ATS/ATC의 고유 권한을 각각 기록한다. |
기준시각 장애 때 관제 담당자는 시간원의 기술 설정을 임의 변경하지 않는다. 이상 표시와 영향받은 화면·기록을 식별하고, 원격조종자에게 기체·GCS의 실제 상태를 확인받으며, 시스템 담당자와 운영기관 권한자에게 보고한다. 운영기관은 제한운용·중지·복귀 범위를 결정한다. UTM 제공자와 항공교통업무·항공교통관제기관은 각자의 서비스와 관할 기록을 유지한다. 외부기관의 타임스탬프를 수신하거나 로그를 대조하는 행위가 그 기관의 권한을 관제센터로 이전하지 않는다.
공식 확인 경로와 검증 상태
RFC 5905 NTPv4 공식 원문 https://www.rfc-editor.org/info/rfc5905IEEE 1588-2019 공식 서지·공개 설명 https://standards.ieee.org/ieee/1588/6825/NIST SP 800-53 Rev.5 공식 PDF(AU-8) https://doi.org/10.6028/NIST.SP.800-53r5NIST IR 8323 Rev.1 공식 페이지 https://csrc.nist.gov/pubs/ir/8323/r1/finalIERS Bulletin C 공식 메타데이터 https://datacenter.iers.org/productMetadata.php?id=16ISO 8601-1:2019·8601-2:2019 공식 안내 https://www.iso.org/iso-8601-date-and-time-format.html
검증 상태: 2026년 10월 1일 공식 공개 원문과 서지에서 RFC 5905의 NTPv4 목적·계층·오프셋 개념, IEEE 1588-2019의 패킷 네트워크 정밀시각 동기화 범위와 현행 상태, NIST SP 800-53 AU-8의 감사기록 시각·UTC 또는 고정 오프셋 취지, NIST IR 8323 Rev.1의 PNT 장애·조작 위험에 대한 자발적 프로파일 성격, IERS Bulletin C의 윤초 공표 기능, ISO 8601의 UTC 및 UTC 오프셋 표현 범위를 확인했다. IEEE와 ISO 유료 전문의 세부 조항, 실제 FDPS LAB 시간구성, 장비별 정확도·홀드오버 성능·허용오차, 한국 법령·공역·승인조건은 미확인으로 남긴다.
사건 ID는 하나이고 메시지 ID는 여러 개다
관제센터에서 같은 사건을 찾는 일은 파일명을 맞추는 작업이 아니다. C2 명령은 게이트웨이에, 기체상태는 텔레메트리 브로커에, 영상은 미디어 서버에, UTM 요청은 외부 연계 기록에, 관제 담당자의 확인은 조작감사 로그에 남을 수 있다. 이 기록들은 서로 다른 시각·형식·보존주기를 갖는다. 사건 ID와 상관관계 ID를 구분해 설계하면 여러 기록을 한 화면에서 찾을 수 있지만, 식별자 하나가 인과관계나 데이터 무결성을 자동으로 증명하는 것은 아니다.
사건 ID는 이상징후의 접수부터 대응·복구·종결까지 한 대응 건을 묶는다. 임무 ID는 비행계획과 기체·원격조종자·운영조건을 포함한 임무의 생애주기를 가리킨다. 상관관계 ID 또는 trace ID는 한 요청이나 처리 흐름이 여러 서비스와 인터페이스를 지날 때 그 흐름을 연결한다. 이벤트 ID와 메시지 ID는 개별 기록 한 건을 식별하고, parent ID·span ID·link는 앞선 처리와 뒤따른 처리의 관계를 나타낸다. 한 사건에는 여러 임무와 여러 trace가 포함될 수 있고, 한 trace에는 여러 이벤트와 메시지가 생긴다.
식별자는 생성·전파·변환·보존의 규칙을 가져야 한다
그림 1-6 한 사건을 다중 시스템에서 묶는 식별자 계층. 내부 식별자와 외부기관 원본 ID를 매핑하고 재시도·중복의 계보를 보존한다.
식별자는 승인된 진입점에서 생성한다. 형식·길이·허용문자·충돌 가능성을 확인하고, 사람의 이름·전화번호·기체 소유자처럼 노출되면 안 되는 정보를 식별자 안에 넣지 않는다. 외부에서 받은 식별자는 신뢰구역과 형식을 검사한다. 부적합한 값을 내부 식별자로 그대로 사용하지 말고, 원본 외부 ID를 보존한 채 새 내부 ID와 매핑한 기록을 남긴다. UTM 제공자나 ATS/ATC가 부여한 ID를 내부 사건 ID로 덮어쓰거나 그 기관의 권한을 대신한다고 해석해서는 안 된다.
재시도에서는 “같은 논리 작업”과 “새 전송”을 동시에 표현해야 한다. 논리 작업 ID와 상관관계 ID는 유지하고, 메시지 ID와 시도번호는 새로 만든다. 응답이 늦어 같은 메시지가 다시 도착하면 중복 레코드를 지우지 않는다. duplicate_of, 수신시각, 중복 판정 규칙과 처리결과를 남긴다. 재시도마다 같은 메시지 ID를 재사용하면 실제 전송 횟수와 순서를 잃고, 반대로 상관관계 ID까지 모두 바꾸면 한 작업의 계보가 끊어진다.
부모·자식 관계는 직접 이어진 처리에, link는 다른 trace나 비동기 작업과의 관련을 남길 때 쓸 수 있다. 그러나 자동 생성된 연결을 곧바로 사고의 원인으로 단정하지 않는다. 사건시각, source system, 인터페이스·topic·API, 행위자와 역할, 자동·수동 여부, payload 해시 또는 원본 증거 위치, 처리결과를 함께 확인해야 한다. 개인정보와 보안정보가 포함된 필드는 최소권한·보존기간·마스킹 정책을 적용한다.
표 1-10 식별자 계층과 재시도·중복 판정
| 식별자 | 누가·언제 만든다 | 재시도 때 처리 | 고유성 범위 | 남길 증거와 주의점 |
| 사건 ID | 관제·사건관리 진입점에서 이상 접수 또는 대응 개시 때. | 같은 대응 건이면 유지한다. 별도 사건이면 새로 만든다. | 운영기관 사건관리 범위. | 접수·분류·종결, 관련 임무·외부 사건의 매핑. 사건 ID만으로 원인을 증명하지 않는다. |
| 임무 ID | 운영기관 임무관리에서 계획·승인 흐름을 열 때. | 같은 임무이면 유지한다. | 임무관리 저장소와 정한 기간. | 기체·RPIC·운영조건·계획판본. 비행 승인번호와 같다고 가정하지 않는다. |
| 상관관계·trace ID | API 게이트웨이·메시지 진입점 등 승인된 최초 처리에서. | 같은 논리 흐름이면 유지한다. 새 독립 흐름은 새로 만들고 link로 연결한다. | 분산 처리 흐름. | 전파 경로, 신뢰구역, 생성기·형식·검증 결과. 항공 의무 식별자로 오해하지 않는다. |
| 논리 작업 ID | 명령·요청의 업무 의미가 확정될 때. | 유지한다. | 업무 명령 또는 요청. | 명령종류·대상·요청자·멱등성 키. 실제 전송 메시지와 구분한다. |
| event·message ID | 개별 이벤트 생성 또는 매 전송 때. | 각 시도마다 새로 만든다. | 로그·브로커·저장소의 개별 기록. | timestamp, source, attempt, 결과. 재사용하면 전송횟수와 순서를 잃는다. |
| parent·span ID | 자식 처리 또는 span을 만들 때. | 새 처리마다 새 ID를 만들고 부모는 유지한다. | 한 trace 안의 직접 계보. | 부모·자식 방향과 시작·종료. 연결이 곧 업무상 인과 증명은 아니다. |
| 외부기관 ID | UTM 제공자·ATS/ATC 등 해당 기관의 시스템에서. | 해당 기관 규칙을 따른다. | 외부기관 관할·서비스. | 원본을 보존하고 내부 ID와 매핑한다. 덮어쓰기·권한 대체를 금지한다. |
| duplicate_of·link | 중복 판정 또는 비동기 관련성 확인 때. | 원본과 새 레코드를 모두 보존한다. | 판정된 관계. | 판정 규칙·판정자·시각·처리결과. 삭제 대신 계보를 남긴다. |
관제 담당자는 사건 ID로 여러 시스템의 기록을 조회하고 누락·중복·재시도·순서역전을 표시한다. 원격조종자는 기체와 GCS의 실제 명령·응답을 확인한다. 운영기관은 식별자 규칙, 보존기간, 접근권한과 종결 기준을 승인한다. 시스템 운영자는 생성기·전파·검증·매핑 기능을 유지한다. UTM 제공자와 ATS/ATC는 각자의 ID와 원본기록을 관리한다. 역할을 구분해 기록해야 시스템 간 연결이 운용권한의 혼동으로 이어지지 않는다.
공식 확인 경로와 검증 상태
W3C Trace Context Recommendation(2021-11-23) https://www.w3.org/TR/trace-context/OpenTelemetry Trace API 공식 사양 https://opentelemetry.io/docs/specs/otel/trace/api/RFC 9562 UUID 공식 원문(2024-05) https://www.rfc-editor.org/info/rfc9562NIST SP 800-53 Rev.5 공식 PDF(AU-3·AU-12) https://doi.org/10.6028/NIST.SP.800-53r5NIST SP 800-92 공식 페이지(2006-09) https://csrc.nist.gov/pubs/sp/800/92/finalISO/IEC 27002:2022 공식 서지 https://www.iso.org/standard/75652.htmlISO 23629-5:2023 공식 서지 https://www.iso.org/standard/78961.html
검증 상태: 2026년 10월 1일 공식 공개 원문과 서지에서 W3C Trace Context의 trace-id·parent-id 형식과 서비스 간 전파 목적, OpenTelemetry Trace API의 TraceId·SpanId·부모·자식·link 모델, RFC 9562의 128비트 UUID와 중앙 등록 없는 생성 특성·충돌 위험 고려, NIST SP 800-92의 전사적 로그관리 지침 성격, ISO/IEC 27002:2022 제3판과 ISO 23629-5:2023 제1판의 발행 상태·공개 범위를 확인했다. W3C·OpenTelemetry·RFC는 다중 시스템 추적의 기술 참고자료이지 UTM 운용승인이나 세계 공통의 항공 의무기준이 아니다. ISO 유료 전문의 세부 조항, 실제 FDPS LAB 인터페이스·식별자 스키마·보존기간, 한국 법령·승인조건은 미확인으로 남긴다.
해시는 원본의 변화를 찾고 보존체인은 사람의 행위를 남긴다
관제센터의 로그·영상·텔레메트리는 복사하기 쉽고, 그만큼 출처와 취급 경로를 잃기도 쉽다. 해시는 정해진 알고리즘으로 같은 입력을 계산했을 때 같은 요약값이 나오는지 대조해 비트열의 변화를 탐지하는 수단이다. 보존체인은 누가 무엇을 언제 어떤 방법으로 수집·봉인·복제·열람·인계·재검증했는지를 이어 붙이는 기록이다. 둘은 서로 보완하지만 같은 기능이 아니다. 해시만 남기고 수집자와 원본 위치를 잃으면 출처를 설명하기 어렵고, 인계 서명만 남기고 파일의 변화를 확인하지 않으면 기술적 무결성을 검토하기 어렵다.
수집 전에 증거 대상을 먼저 고정한다
사건번호를 정한 뒤 C2 게이트웨이·GCS 명령기록, 기체 텔레메트리, 원본 영상과 센서파일, UTM 요청·응답, 관제 HMI 조작감사 로그, 구성판본과 시간원 기록을 증거 후보로 식별한다. 수집 시작·종료시각, 원본 시스템과 저장위치, 수집자·도구·판본·방법, 시간대와 기준시각, 파일 범위와 누락, 읽기전용 또는 가동 중인 상태를 먼저 적는다. 클라우드나 외부기관에서 받은 자료는 제공기관의 원본 ID·요청번호·수령증과 전송방법을 함께 보존한다. 내부 사건 ID로 검색하기 쉽게 매핑할 수는 있지만 외부 ID를 덮어쓰거나 외부기관의 권한을 내부 기록으로 대신하지 않는다.
증거 묶음에는 파일만 넣지 않는다. 묶음 ID, 파일별 경로·이름·크기·형식·원본시각, 수집시각, 해시 알고리즘·도구·판본·결과를 적은 manifest를 둔다. 전용 형식의 원본은 그대로 보존하고, 장기 열람이나 검토를 위해 공개 형식의 파생본을 만들었다면 변환도구·설정·시각·작업자를 별도 기록한다. 파생본이 원본을 대신하지 않으며, 수집할 수 없었던 범위와 그 이유도 빈칸으로 두지 않는다.
원본과 작업본의 역할을 분리한다
해시는 원본을 획득한 직후 계산하고, 즉시 계산할 수 없었다면 지연 이유와 그 사이의 취급 경로를 기록한다. 알고리즘명만 적지 말고 입력 범위, 도구와 판본, 바이트 수, 계산시각과 결과를 남긴다. 원본은 접근이 제한된 저장소에 논리적으로 봉인하고, 해시값은 원본과 분리된 안전한 위치에도 보관한다. 구현 가능한 경우 읽기전용 또는 객체 잠금 같은 기술통제를 쓰되, 특정 기능 이름만으로 변경 불가능하다고 단정하지 않고 실제 설정과 감사기록을 확인한다.
분석·재생·변환은 검증된 작업본에서 한다. 원본을 복제한 뒤 같은 입력 범위와 알고리즘으로 해시를 다시 계산해 일치를 확인하고, 작업본 ID와 원본 묶음 ID를 연결한다. 수집, 인계, 저장소 이관, 외부 제출, 백업 복원, 장기보존 매체 전환, 사건 종결은 재검증 관문이다. 여러 복제본은 같은 장애에 함께 손실되지 않도록 실패영역을 분리하고, 복구시험과 매체 갱신 결과를 남긴다. 보존기간은 사건의 중요도만으로 임의 결정하지 않고 적용 법령·계약·기관 기록관리 기준에서 정한다.
그림 1-7 원본 증거 묶음의 수집부터 재검증까지. 원본과 작업본을 분리하고, 인계·이관·복원·종결 때 해시를 다시 확인하며 불일치 파일은 삭제하지 않고 격리해 조사한다.
표 1-11 증거 보존의 아홉 단계와 실패 처리
| 단계 | 실제 행동 | 최소 증거 | 닫히지 않은 신호·처리 |
| 1 대상 고정 | 시스템·파일·기간·시각원·상태 식별 | 사건·임무 ID, 원본 위치, 수집 범위 | 범위 미정·시각원 불명 → 수집 보류 또는 미확인 표시 |
| 2 획득 | 승인된 방법으로 원본 또는 보존용 복제 취득 | 수집자, 도구·판본, 시작·종료시각, 오류 | 자동 내보내기 실패 → 화면 캡처만으로 대체하지 말고 예외 기록 |
| 3 manifest | 파일·메타데이터·외부 ID와 누락 목록화 | 경로, 이름, 형식, 크기, 원본시각, 관계 ID | 파일 수·용량 불일치 → 묶음 봉인 전 재대조 |
| 4 원본 해시 | 동일 입력 범위에 승인 알고리즘 적용 | 알고리즘, 도구, 바이트 수, 계산시각, 해시 | 즉시 계산 불가 → 지연 이유와 취급 경로 기록 |
| 5 봉인·저장 | 원본 접근 제한, 읽기전용 통제, 해시 별도 보관 | 저장소·객체 ID, 권한, 봉인·설정 증거 | 권한 과다·감사로그 없음 → 운영기관에 제한·개선 요청 |
| 6 작업본 | 복제 후 해시 일치 확인, 분석·변환 분리 | 원본/작업본 ID, 복제자, 전후 해시, 변환기록 | 불일치 → 분석 중지·격리·독립 복제본 대조 |
| 7 인계·열람 | 반출·반입·열람·복제·제출 기록 | 인계자·인수자, 목적, 시각, 매체, 수령 | 수령 미확인·봉인 손상 → 즉시 이슈 등록 |
| 8 재검증 | 이관·복원·매체 전환·종결 때 재계산 | 관문, 알고리즘, 이전·현재 해시, 결과 | 입력 범위 불명 → 일치 판정 금지 |
| 9 불일치 | 덮어쓰기 중지, 격리, 원인·영향 조사 | 독립 복제본, 구간 해시, 접근·전송기록, 잠정판정 | 원인 미확정 → 미확정 상태와 임시통제 유지 |
| NIST IR 8387 / 2022-09 / 확인 2026-10-01 | 디지털 증거의 원본 출처·수집·해시·사본·접근·저장·보존 고려사항. | NIST 공식 PDF 3.2의 공개 원문. 원본·방법 기록, 해시와 별도 보관, 불일치·복수 사본·접근통제 확인. | 1.4·그림 1-7·표 1-11·A.24. 형사·민사 증거능력과 한국 기관 보존기간은 미확인. |
| FIPS 180-4 / 2015-08 / 확인 2026-10-01 | 안전한 해시 알고리즘과 메시지 다이제스트의 변경 탐지 용도. | NIST 공식 발행본 공개 설명. 2023년 개정 계획 공지를 함께 확인. | 1.4·A.24. 적용 알고리즘·암호 모듈·폐기시점은 기관 보안정책과 최신 NIST 문서에서 확정. |
| NIST SP 800-53 Rev.5 / AU-9·AU-11 / 확인 2026-10-01 | 감사정보의 무단 접근·변경·삭제 보호와 정책에 따른 보존·장기검색. | NIST 공식 PDF AU-9·AU-11 공개 원문. | 1.4·표 1-11·A.24. 미국 연방 통제를 한국의 강제요건으로 쓰지 않음. |
| ISO/IEC 27037:2012 / 제1판 2012-10 / 확인 2026-10-01 | 잠재적 디지털 증거의 식별·수집·획득·보존과 공통 취급 상황. | ISO 공식 제품 페이지 공개 초록·발행정보. 발행 상태와 정기검토 단계 확인. | 1.4·그림 1-7·A.24. 유료 전문 조항·국내 법적 절차·FDPS LAB 구현은 미확인. |
| ISO/IEC 27042:2015 / 제1판 2015-06 / 확인 2026-10-01 | 분석·해석의 연속성·유효성·재현성·반복성과 독립 검토를 위한 기록. | ISO 공식 제품 페이지 공개 초록·발행정보. 2026 정기검토 단계 확인. | 1.4·A.24. 유료 전문의 분석방법·역량요건과 국내 적용은 미확인. |
해시 불일치는 삭제가 아니라 조사 시작점이다
재계산 값이 다르면 먼저 덮어쓰기·재압축·이름 바꾸기 같은 후속 처리를 멈추고 해당 사본을 격리한다. 같은 파일이라고 생각한 입력 범위가 실제로 같은지, 알고리즘과 도구가 같은지, 컨테이너·메타데이터·줄바꿈·자동 변환이 개입했는지 확인한다. 독립적으로 보관한 복제본과 구간 해시를 대조하고 접근·전송·복원 로그를 검토한다. 원인과 영향이 확정되지 않으면 ‘변조’나 ‘정상’으로 서둘러 닫지 않고 잠정판정, 임시통제, 다음 확인자와 기한을 기록한다. 유일한 사본이라도 폐기하지 말고 그 사본의 보존체인과 보안상태를 근거로 신뢰 한계를 명시한다.
해시가 일치한다는 것은 같은 알고리즘과 입력 범위에서 비트열이 같다는 강한 단서다. 기록 내용이 실제 사건을 정확히 표현하는지, 최초 생성자가 누구인지, 수집이 적법했는지, 법적 증거능력이 인정되는지, 운용승인이 있었는지는 별도의 증거와 권한 검토가 필요하다. 관제 담당자는 증거 대상을 식별하고 누락·불일치를 표시하며, 시스템 담당자는 수집·해시·저장·복구 기능을 유지한다. 원격조종자는 기체와 GCS의 실제 명령·응답을 확인한다. 운영기관은 접근·인계·제출·보존·폐기 기준과 잠정판정을 승인한다. UTM 제공자와 ATS/ATC 기관은 각자의 원본기록과 제출 절차를 유지하며 내부 관제 담당자가 그 권한을 대신하지 않는다.
공식 확인 경로와 검증 상태
NIST IR 8387 Digital Evidence Preservation https://doi.org/10.6028/NIST.IR.8387FIPS 180-4 Secure Hash Standard https://doi.org/10.6028/NIST.FIPS.180-4NIST SP 800-53 Rev.5 AU-9·AU-11 https://doi.org/10.6028/NIST.SP.800-53r5ISO/IEC 27037:2012 공식 서지·공개 초록 https://www.iso.org/standard/44381.htmlISO/IEC 27042:2015 공식 서지·공개 초록 https://www.iso.org/standard/44406.html
검증 상태: 2026년 10월 1일 NIST 공식 원문에서 원본 출처·수집방법 기록, 승인된 해시 알고리즘과 별도 해시 보관, 불일치 조사, 복수 사본·접근통제·감사로그·장기 검색 가능성을 확인했다. FIPS 180-4는 메시지 다이제스트가 계산 뒤 변경 여부를 탐지하는 데 쓰인다는 공개 범위만 반영했다. ISO 공식 페이지에서 ISO/IEC 27037:2012 제1판의 식별·수집·획득·보존 범위와 ISO/IEC 27042:2015 제1판의 연속성·유효성·재현성·반복성 및 독립 검토를 위한 기록 범위를 확인했다. 두 ISO 페이지는 발행 상태와 동시에 정기검토 단계도 표시하므로 적용 시 최신 상태와 전문 조항을 다시 확인한다. 본문은 공개 범위를 자체 절차로 재구성한 연구·실무용 설계안이며 법적 증거능력, 국제표준 적합성, 인증, 운용·비행 승인 또는 안전보장을 뜻하지 않는다.
증거 접근은 직무와 목적에 맞게 열고 끝나면 닫는다
증거를 안전하게 보관해도 누구나 원본을 내려받을 수 있다면 보존체인은 약해진다. 반대로 접근을 지나치게 막아 이상 대응과 사실 확인이 늦어져도 안전한 운영이라고 할 수 없다. 접근통제의 목적은 사람을 불신하는 데 있지 않다. 고유한 사용자, 맡은 직무, 사건 목적, 필요한 자료, 허용할 행위와 종료시각을 연결해 ‘누가 무엇을 할 수 있었는가’를 설명할 수 있게 만드는 데 있다. 원본 열람, 검색, 작업본 생성, 다운로드, 외부 반출, 메타데이터 수정, 삭제, 권한관리, 복호화는 서로 다른 행위다. 하나의 ‘읽기 권한’으로 묶지 않는다.
열람권한과 반출권한은 같은 권한이 아니다
관제 담당자는 배정된 사건과 임무의 기록을 조회하고 누락·불일치·이상징후를 표시한다. 원격조종자는 기체와 GCS의 명령·응답 사실을 확인한다. 증거·기록 관리자는 원본 봉인, 작업본과 공개·제출본의 계보, 인계와 수령을 관리한다. 보안·시스템 관리자는 계정·인증·권한·로그 기능을 구현하지만, 스스로 자신의 접근을 승인하거나 감사기록을 임의 삭제해서는 안 된다. 운영기관 권한자는 정책, 예외와 잠정판정을 결정한다. UTM 제공자와 ATS/ATC 기관은 각자의 원본기록과 제출 권한을 유지한다. 내부 시스템의 ‘승인’ 버튼은 비행승인·공역승인·항공교통관제 지시를 대신하지 않는다.
최소권한은 직무명만으로 끝나지 않는다. 사건·임무·기간·데이터 분류와 행위 단위로 범위를 좁힌다. 요청자와 승인자, 권한 부여자와 감사자, 원본 보관자와 폐기 승인자를 분리한다. 고위험 원본의 외부 반출·삭제·권한상승은 두 사람이 확인하도록 설계할 수 있다. 다만 이중승인은 위험평가로 채택하는 내부통제 예시이며 모든 국가와 조직에 단일하게 강제되는 규칙으로 쓰지 않는다. 적용 법령·계약·기관 절차가 정한 승인권자와 예외를 먼저 확인한다.
임시권한은 시작시각보다 종료시각이 먼저 보인다
교대지원, 장애복구, 사고조사 때문에 평소보다 넓은 권한이 필요하면 요청자·승인자·사유·사건번호·허용 행위·대상·시작과 종료시각을 기록하고 자동 만료를 건다. 긴급 접근, 이른바 break-glass는 서비스 연속성을 위한 예외이지 무기한 관리자 권한이 아니다. 강한 인증, 별도 경보, 세션과 다운로드 기록, 사용 직후 권한 회수, 사후 독립검토를 함께 둔다. 직무 변경, 임무·교대·조사 종료, 퇴직·계약 종료, 기기나 자격증명 분실, 장기 미사용도 즉시 재검토·변경·말소의 촉발조건이다. 공동계정은 책임추적을 약화시키므로 정당한 예외가 없다면 개인별 계정을 사용한다.
공개본은 원본을 복사한 파일이 아니라 승인된 파생본이다
외부 제출에는 봉인된 원본을 직접 보내지 않고 승인된 공개·제출본을 만든다. 원본 묶음 ID와 파생본 ID, 포함·제외 파일, 마스킹·변환 내역, 도구·설정·작업자·시각, 파일 목록, 바이트 수와 해시를 manifest에 남긴다. 수령기관, 법적·계약상 근거, 전달 채널, 암호화 방식, 키 전달 경로, 전달자·수령자·시각, 수령증, 반환·보존·파기 조건을 기록한다. 암호화 파일과 해제키는 가능한 한 서로 다른 채널로 전달한다. 수령증이 오지 않거나 대상·해시가 맞지 않으면 반출 완료로 닫지 않는다. 개인정보가 포함된 경우에는 적용되는 개인정보 보호법령과 기관 절차에 따라 최소 제공·접근권한·접속기록·마스킹을 별도로 검토한다.
그림 1-8 원본 증거 접근·열람·반출의 권한 관문. 고유 사용자와 목적을 확인하고 행위·범위·종료시각을 제한하며, 공개·제출본의 계보와 수령을 닫고 접근 이상은 별도 사건으로 보존한다.
표 1-12 접근권한과 반출의 여덟 관문
| 관문 | 통제 행동 | 최소 증거 | 열린 신호·대응 |
| 1 요청 | 고유 사용자·직무·사건·목적·필요 행위 제시 | 요청자, 사건·임무 ID, 대상, 목적, 근거 | 포괄 목적·공동계정 → 범위 재작성 |
| 2 신원 | 개인별 계정과 승인된 인증수단 확인 | 계정, 역할, 인증 결과, 단말·접속지 | 반복 실패·공유 흔적 → 접근 제한·조사 |
| 3 승인 | 요청·승인·부여·감사의 직무분리, 고위험 시 2인 확인 | 승인자, 권한 근거, 예외·2차 승인 | 자기승인·근거 없음 → 부여 보류 |
| 4 부여 | 행위·사건·자료·기간별 최소권한과 자동 만료 | 읽기/복사/반출/관리 구분, 시작·종료 | 무기한·관리자 과다 → 축소·만료 설정 |
| 5 사용 | 조회·다운로드·권한상승·실패를 감사기록 | 사용자, 대상, 행위, 시각, 결과, 사유 | 로그 중단·야간 대량반출 → 세션 제한·로그 보존 |
| 6 공개본 | 원본과 분리한 파생본, 변환·마스킹·manifest·해시 | 원본/파생 ID, 포함·제외, 도구·작업자, 해시 | 계보·해시 없음 → 반출 보류 |
| 7 전달·수령 | 보호 전송, 키 분리, 수령증과 반환·파기 조건 | 수령기관·사람·채널·시각·수령증 | 오수신·해시 불일치 → 격리·통지·잠정판정 |
| 8 회수·검토 | 종료·직무변경 즉시 회수, 사후검토와 이력 보존 | 말소시각, 회수자, 잔존세션, 검토결과 | 계정·사본 잔존 → 차단·범위 재확인 |
접근 이상은 계정 문제가 아니라 증거 사건이다
반복된 인증 실패, 예상하지 않은 시간대의 접근, 대량 조회·다운로드, 승인 없는 권한상승, 감사로그 중단, 공동계정 사용, 수령증 없는 반출은 단순 전산 장애로 닫지 않는다. 운영 연속성을 해치지 않는 범위에서 세션이나 자격증명을 제한하고, 관련 감사로그와 알림을 먼저 보존한다. 영향받은 원본·작업본·제출본을 식별해 해시를 다시 확인하고, 보안·시스템 담당자, 증거 관리자와 운영기관 권한자에게 통지한다. 원인·노출범위·운항 영향이 확정되지 않으면 미확정 상태와 임시통제, 다음 확인자와 기한을 남긴다. 자동 삭제나 원본 수정은 하지 않는다.
공식 확인 경로와 검증 상태
ISO/IEC 27001:2022 제3판·Amd 1:2024 공식 서지 https://www.iso.org/standard/27001ISO/IEC 27002:2022 제3판 공식 서지·공개 설명 https://www.iso.org/standard/75652.htmlNIST SP 800-53 Rev.5 AC-5·AC-6·AU-9·MP-5·IR-4 https://doi.org/10.6028/NIST.SP.800-53r5개인정보 보호법 제29조 국가법령정보센터 https://www.law.go.kr/법령/개인정보보호법/제29조개인정보의 안전성 확보조치 기준(개인정보보호위원회고시 제2026-9호, 2026-07-01 시행) https://www.law.go.kr/LSW/admRulInfoP.do?admRulSeq=2100000281400
검증 상태: 2026년 10월 1일 ISO 공식 페이지에서 ISO/IEC 27001:2022 제3판과 2024년 개정 1, ISO/IEC 27002:2022 제3판의 발행 상태와 접근통제·암호·인적보안·사고대응을 포함한 공개 범위를 확인했다. NIST 공식 원문에서 AC-5 직무분리, AC-6 최소권한·권한검토·특권기능 기록, AU-9 감사정보 보호와 위험기반 이중승인 예시, MP-5 반출·운송의 보호·책임추적·기록·승인 인원, IR-4 탐지·분석·격리·복구 흐름을 확인했다. 한국 개인정보 보호법 제29조와 2026년 고시 제5조는 개인정보처리시스템에 적용될 때 최소 범위의 차등 권한, 업무변경 시 변경·말소, 부여·변경·말소 이력, 개인별 계정과 인증 실패 제한을 요구한다. 본문은 이 공개 근거를 드론 관제 증거업무의 연구·실무용 통제로 재구성했다. 개인정보 미포함 시스템이나 다른 관할에 한국 고시를 자동 적용하지 않으며, 유료 ISO 전문 조항·기관별 법적 제출절차·실제 시스템 구현은 미확인이다. 국제표준 적합성, 인증, 법적 증거능력, 운용·비행 승인 또는 안전보장을 뜻하지 않는다.
마스킹 뒤에 남은 식별단서를 다시 찾는다
공개용 화면에서 사람의 얼굴을 흐리게 했다고 일이 끝나는 것은 아니다. 차량번호판이 가려져도 촬영 시각과 위치, 고유한 건물, 근무복, 호출부호, 비행경로가 함께 남으면 누군지 다시 짐작할 수 있다. 반대로 개인정보가 아닌 비행안전 정보까지 지워 버리면 사고조사와 업무 인계에 필요한 설명력이 사라진다. 공개본 제작은 화면을 가리는 기술 작업 하나가 아니라 목적과 수령자를 정하고, 필요한 정보만 남기며, 남은 식별 가능성과 업무상 유용성을 함께 검수하는 절차다.
가명처리·비식별화·마스킹을 같은 말로 쓰지 않는다
가명처리는 한국 개인정보 보호법이 정한 요건과 목적 아래 적용성을 판단해야 하는 법적 개념이다. 비식별화는 식별정보를 줄이고 재식별 위험을 다루는 더 넓은 기술·관리 과정으로 사용되지만, 관할과 문서에 따라 의미가 다를 수 있다. 마스킹·블러·모자이크·음성 묵음·메타데이터 삭제는 그 과정에서 선택할 수 있는 기법이다. 어느 도구가 ‘마스킹 완료’를 표시했다고 해서 가명정보 요건 충족, 익명정보 성립, 외부 공개 허용 또는 재식별 불가능이 자동으로 증명되는 것은 아니다. 법적 분류와 공개 가능 여부는 운영기관의 책임 있는 검토와 적용 법령·계약·승인조건 확인을 거쳐야 한다.
식별자는 화면 밖에도 남는다
처리 전에 원본 증거 묶음의 식별단서를 채널별로 목록화한다. 영상에는 얼굴·신체 특징·문신·차량번호·건물번호·집 안 구조·모니터 화면이 남을 수 있다. 음성에는 이름·전화번호·호출부호뿐 아니라 말투와 목소리 자체가 식별단서가 될 수 있다. 자막·보고서·파일명·폴더명·EXIF와 코덱 메타데이터·장치 일련번호·조종자 계정·원격식별 정보·정밀 좌표·시각·비행경로·사건 ID도 함께 보아야 한다. 각각은 약해 보여도 서로 결합하면 특정 개인이나 민감한 시설을 좁힐 수 있으므로, 단일 필드가 아니라 공개본 전체와 수령 환경을 기준으로 위험을 판단한다.
원본은 봉인하고 작업본에서 처리한다
증거·기록 관리자는 원본 묶음과 manifest·해시·보존체인을 그대로 유지하고, 읽기 전용으로 복제한 작업본에서 처리한다. 먼저 목적에 필요하지 않은 파일·구간·필드를 제외한다. 남겨야 할 정보에는 자르기, 삭제, 범주화·구간화, 해상도·좌표·시각 정밀도 축소, 대체값·토큰, 블러·모자이크, 음성 제거·변조, 메타데이터 정리, 집계 가운데 필요한 기법을 정한다. 처리규칙에는 대상, 기법, 강도나 범위, 예외, 도구·버전·설정, 작업자, 처리시각과 실패 시 조치를 남긴다. 원본을 덮어쓰지 않고 출력마다 새 파생본 ID와 해시를 부여한다.
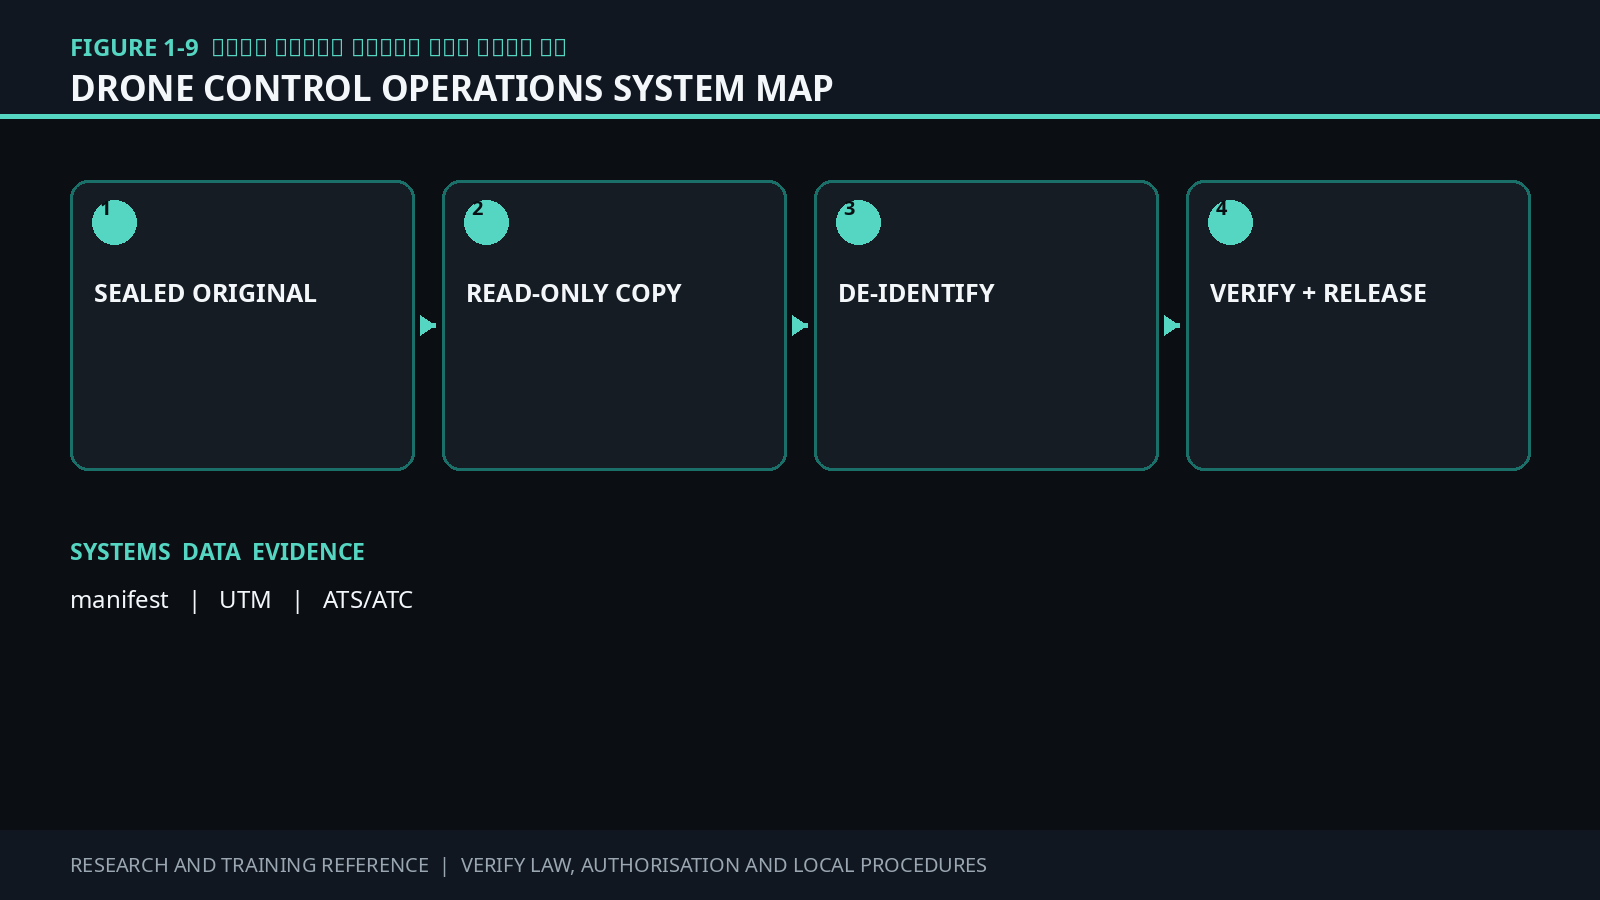
그림 1-9 원본에서 공개본까지 식별단서를 줄이고 검증하는 흐름. 봉인 원본과 작업본을 분리하고, 처리규칙·도구·출력 해시·검수·승인·수령을 한 계보로 연결한다.
검수는 가려진 곳보다 남아 있는 곳을 본다
검수자는 처리자가 놓치기 쉬운 잔여 식별단서와 결합 가능성을 독립적으로 확인한다. 얼굴을 가린 뒤 거울·창문·섬네일·첫 프레임·자막에 같은 정보가 남지 않았는지, 영상은 가렸지만 음성·메타데이터·파일명이 남지 않았는지, 위치를 둔감화했지만 시간과 경로를 결합해 시설이나 거주지를 좁힐 수 없는지 살핀다. 동시에 사고 유형, 명령·응답, 경고 발생시각과 같은 업무상 필요한 사실이 유지되는지도 확인한다. 실패한 공개본은 전송하지 않고 격리하며, 처리규칙을 고쳐 새 출력과 새 해시를 만든다.
대규모 영상·이미지·텍스트는 위험도와 처리환경에 따라 근거 있는 표본검수를 설계할 수 있다. 이때 모집단, 층화 기준, 표본 수와 추출법, 반드시 전수 확인할 고위험 구간, 합격 기준, 발견 오류, 확대검사 조건과 재처리 범위를 기록한다. 표본에서 식별단서가 발견되면 해당 유형·시간대·카메라·처리규칙으로 범위를 넓히고 필요하면 전수검사로 전환한다. ‘표본만 보았다’는 사실을 숨기거나 임의의 몇 장을 확인한 것을 적정성 검토라고 부르지 않는다.
권한자는 목적과 잔여위험을 결정하고 시스템 담당자는 도구를 실행한다
운영기관 권한자는 처리 목적, 법적·계약상 근거, 수령자, 최소 제공 범위, 잔여 재식별 위험과 공개 조건을 결정한다. 증거·개인정보 담당자는 식별단서 목록, 처리규칙, 파생본 계보와 검수기록을 관리한다. 보안·시스템 담당자는 도구를 실행하고 버전·설정·오류·출력 해시를 남기되 스스로 공개를 승인하지 않는다. 관제 담당자는 사건 맥락과 업무상 필요한 정보의 유지 여부를 확인하고, 원격조종자는 기체·GCS·현장 사실을 대조한다. UTM 제공자와 ATS/ATC 기관의 원본 식별자·기록·제출권한은 각 기관에 남는다. 내부 검수 통과를 공역·비행·운용 승인이나 법적 공개 권한으로 바꾸어 해석하지 않는다.
표 1-13 비식별·마스킹과 공개본 검증의 여덟 관문
| 관문 | 통제 행동 | 최소 증거 | 열린 신호·대응 |
| 1 목적·수령자 | 이용목적·법적/계약 근거·수령환경·공개범위 확정 | 요청서, 승인권자, 수령자, 보존·파기 조건 | 목적 불명·수령환경 미확인 → 처리 보류 |
| 2 최소 제공 | 불필요한 파일·구간·필드부터 제외 | 포함·제외 목록과 사유 | 원본 전체 요구 → 필요성 재심사 |
| 3 식별단서 | 영상·음성·본문·메타데이터·위치·시각·연계 ID 목록화 | 직접·간접·맥락 식별단서와 결합경로 | 채널 누락 → 목록 보완 |
| 4 처리규칙 | 삭제·마스킹·일반화·토큰화·집계와 예외 확정 | 대상·기법·범위·도구·버전·설정 | 기준 없음·임의 강도 → 실행 금지 |
| 5 공개본 생성 | 작업본에서 처리하고 새 파생본 ID·manifest·해시 부여 | 작업자·시각·로그·입출력 ID·오류 | 원본 덮어쓰기·로그 없음 → 격리·재수행 |
| 6 적정성 검수 | 잔여 식별·결합 가능성·업무 유용성 독립 검토 | 전수/표본 근거, 오류·합격 기준, 검토자 | 잔여 단서·과다삭제 → 재처리·확대검사 |
| 7 승인·전달 | 잔여위험과 공개조건 승인, 보호전송·수령 확인 | 승인자, 출력 해시, 채널, 수령증 | 승인/수령증 없음 → 공개 완료 금지 |
| 8 사후 종료 | 오류·재식별 징후·목적변경·반환·파기 추적 | 통지, 회수, 재처리, 반환·파기 확인 | 오반출·식별 가능 → 격리·회수·사고절차 |
공식 확인 경로와 검증 상태
ISO/IEC 27559:2022 제1판 공식 서지·초록 https://www.iso.org/standard/71677.htmlNIST IR 8053 De-Identification of Personal Information https://doi.org/10.6028/NIST.IR.8053개인정보 보호법 제28조의2부터 제28조의5 https://www.law.go.kr/법령/개인정보보호법개인정보 보호법 시행령 제29조의5 https://www.law.go.kr/법령/개인정보보호법시행령/제29조의5개인정보보호위원회 가명정보 처리 가이드라인(2026.03.) 공식 안내 https://pipc.go.kr/np/cop/bbs/selectBoardArticle.do?bbsId=BS074&mCode=C020010000&nttId=11928
검증 상태: 2026년 10월 1일 ISO 공식 페이지에서 ISO/IEC 27559:2022 제1판의 발행 상태와 비식별 데이터 생애주기 전반의 재식별 위험 식별·완화 프레임워크라는 공개 범위를 확인했다. 유료 전문의 세부 조항은 추정하지 않았다. NIST IR 8053 공식 원문은 비식별 정보도 다시 식별될 수 있음을 경고하고 구조화 데이터뿐 아니라 자유서술, 멀티미디어와 영상의 픽셀·메타데이터·생체·맥락 식별단서를 함께 다룬다. 이는 미국 연구·실무 참고자료이며 한국의 강제 규정으로 쓰지 않았다. 한국 개인정보 보호법 제28조의2부터 제28조의5와 시행령 제29조의5는 적용 대상인 가명정보의 목적·제3자 제공·추가정보 분리·안전조치·기록·재식별 금지와 식별정보 생성 시 중지·회수·파기를 규정한다. 개인정보보호위원회의 2026년 3월 가이드라인은 사전 준비→위험성 검토→가명처리→적정성 검토→안전한 관리의 흐름과 위험도 기반 절차, 대규모 비정형데이터의 표본검수 가능성을 안내한다. 본문은 이 공개 근거를 드론 관제 증거의 연구·실무 절차로 재구성했다. 실제 개인정보 해당 여부, 적법한 처리목적, 가명·익명 판단, 표본 크기, 공개권한, FDPS LAB 도구 성능과 기관 승인 여부는 개별 적용 전에 확인해야 한다. 국제표준 적합성, 인증, 법적 공개 허가, 운용·비행 승인 또는 안전보장을 뜻하지 않는다.
잘못 나간 공개본은 먼저 멈추고 끝까지 추적한다
수령자를 잘못 선택했거나, 마스킹 전 파일을 첨부했거나, 공개 링크의 범위를 잘못 열었거나, 공개본에서 사람·시설을 다시 알아볼 수 있다는 제보가 들어오면 관제 담당자는 먼저 추가 확산을 멈춘다. 그러나 링크를 끊고 삭제를 요청한 것만으로 사건이 끝나지는 않는다. 누가 어느 버전을 언제 받았는지, 열람·다운로드·재전달이 있었는지, 잔존 사본이 어디에 있는지, 개인정보 유출등 통지·신고나 계약상 보고가 필요한지를 확인해야 한다. 대응의 목표는 서둘러 흔적을 없애는 것이 아니라 피해 확산을 줄이면서 판단에 필요한 증거를 보존하고, 회수와 개선을 검증 가능한 기록으로 남기는 데 있다.
추가 전송 차단과 증거 동결을 함께 시작한다
발견자는 전송 대기열을 멈추고 공개 링크·공유 권한·다운로드 토큰·외부 계정을 회수하거나 만료하도록 시스템 담당자에게 요청한다. 수령자에게는 확인된 연락경로로 열람·사용·전달 중지, 파일 격리, 하위 전달 여부와 사본 수의 회신을 요청한다. 이 조치와 동시에 메일·메신저 메시지 ID, 링크 ID, 파일명·버전·해시, 권한 변경과 접근·다운로드 로그, 수령자·하위 수령자, 발견·차단 시각을 동결한다. 원본 로그나 기기를 임의로 수정하지 않고, 권한 있는 보안·증거 담당자가 복제본과 manifest를 만든다. 차단을 위해 필요한 변경은 누가 언제 무엇을 바꾸었는지 별도 로그로 남긴다.
회수 요청은 수령자의 답변과 시스템 기록을 대조한다
수령자가 ‘삭제했다’고 답해도 다운로드 기록, 자동 동기화, 메일 보관함, 협업공간, 모바일 저장소, 캐시, 백업과 하위 전달 가능성은 남을 수 있다. 따라서 운영기관은 수령자 확인서, 시스템 접근기록, 링크·권한 상태, 반환·격리·삭제된 파일의 ID와 해시, 처리 범위와 예외를 대조한다. 외부 기관이 자체 보존의무나 조사권한 때문에 삭제할 수 없다면 임의 삭제를 강요하지 않고 격리·접근제한·보존근거·담당자·종료 조건을 문서화한다. 회수에 성공했다는 사실만으로 개인정보 유출등이 없었다고 판단하거나 모든 잔존 위험이 사라졌다고 단정하지 않는다.
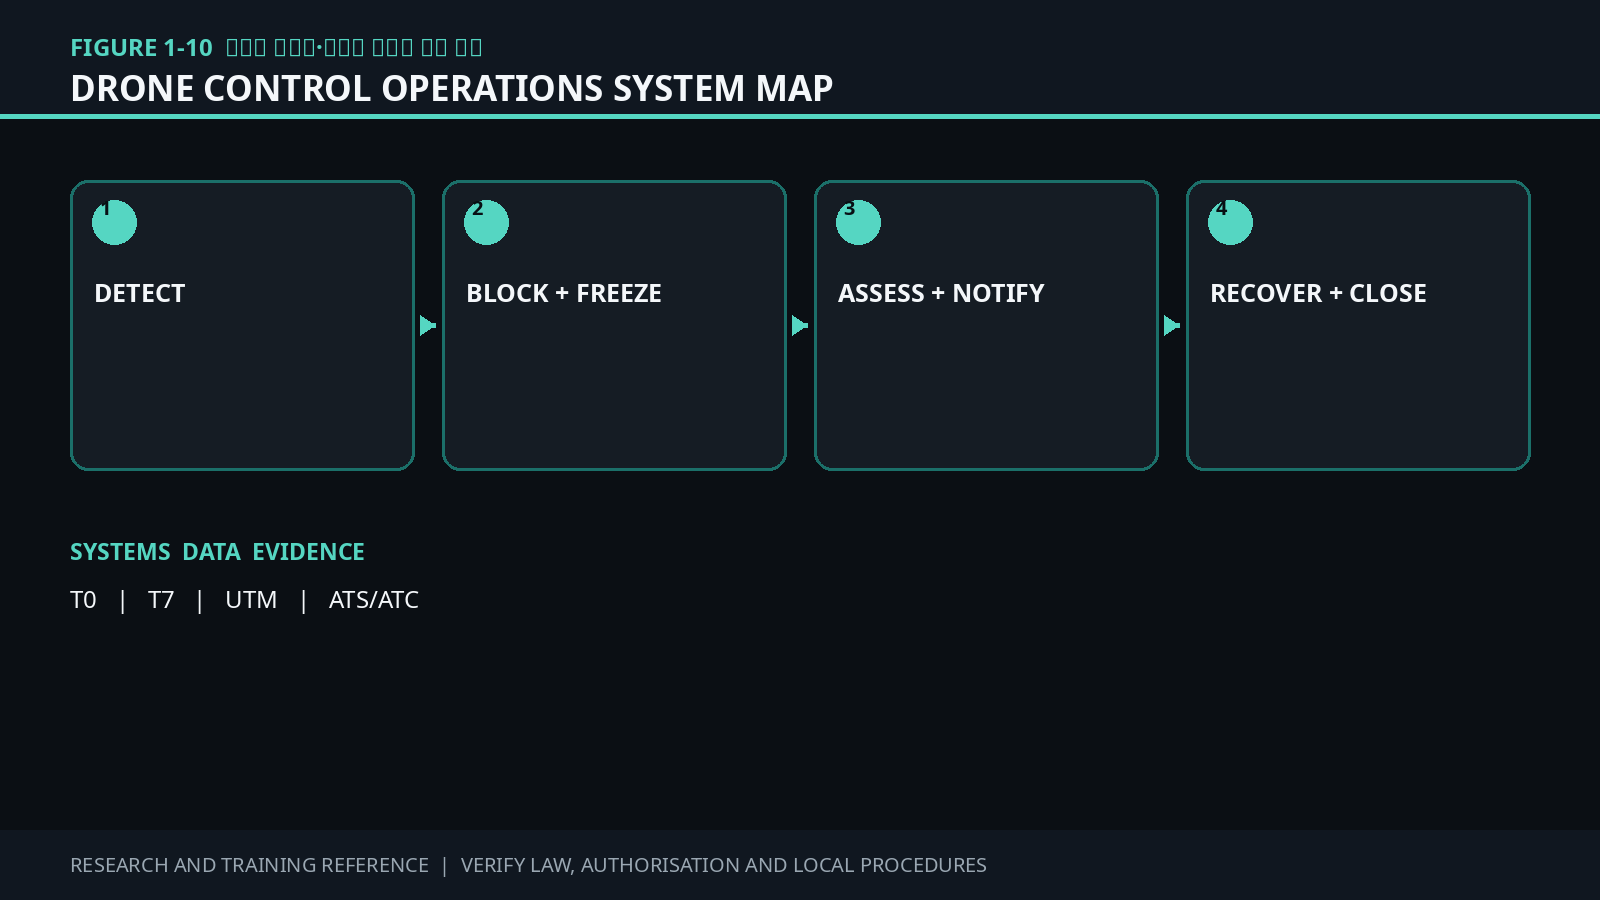
그림 1-10 공개본 오반출·재식별 징후의 대응 시계. 차단과 증거 동결을 병행하고, 판단·통지·회수·개선·종결을 한 사건기록으로 연결한다.
개인정보 유출등 판단과 법정 통지는 권한 있는 담당자가 맡는다
관제 담당자나 시스템 운영자는 사실과 긴급조치를 보고할 수 있지만 개인정보 유출등 해당 여부, 정보주체 통지, 개인정보보호위원회 또는 전문기관 신고, 대외 발표를 독자적으로 결정하지 않는다. 운영기관의 개인정보보호책임자·법무·보안 담당은 유출등이 된 항목과 시점·경위, 정보주체 수, 민감정보·고유식별정보 포함 여부, 외부의 불법 접근, 접근·취득 가능성, 암호화와 키 노출, 회수 가능성, 예상 피해와 보호조치를 확인한다. 한국의 현행 개인정보 보호법과 시행령은 유출등 통지·신고의 항목·시기·예외와 신고대상을 정하므로, 초동 대응자는 사실·추정·미확인을 나누어 즉시 전달하고 법정 시계를 임의로 멈추지 않는다.
개인정보가 아닌 시설보안·비행안전·계약상 비밀도 별도 사고가 될 수 있다. 이 경우 개인정보 유출로 잘못 이름 붙이지 않고, 보안등급·계약·기관 간 협약·공역 또는 사고조사 절차에 따라 통지한다. 반대로 비행 중단이나 안전사고가 없었다는 이유로 정보보안 사건을 닫지 않는다. 한 사건이 개인정보, 보안, 계약, 증거보존과 안전운영 절차에 동시에 걸릴 수 있으므로 각 의무와 결정권자를 병렬로 관리한다.
재식별 징후는 공개본 적정성 판정을 다시 연다
수령자나 제3자가 가려진 사람·주소·시설을 특정했거나, 얼굴은 가렸지만 음성·시각·좌표·비행경로를 결합해 특정할 수 있다고 보고하면 해당 공개본과 같은 처리규칙으로 만든 파생본을 격리한다. 운영기관은 어떤 단서와 외부자료가 결합되었는지, 같은 카메라·시간대·기법·도구 버전의 다른 출력에도 같은 문제가 있는지 범위를 넓혀 검사한다. 가명정보 처리 과정에서 특정 개인을 알아볼 수 있는 정보가 생성된 경우에는 적용 법령에 따른 처리 중지·회수·파기 조치와 승인된 사고증거 보존을 조정한다. 원본 증거는 훼손하지 않고, 새 처리규칙으로 다시 만든 공개본에 새 ID와 해시를 부여한다.
종결은 회수 확인과 재발방지 시험까지 포함한다
운영기관 권한자는 추가 접근이 차단되었는지, 영향 파일·정보주체·수령자·하위 전달 범위가 설명되는지, 필요한 통지·신고·계약 보고가 완료되었는지, 반환·격리·삭제와 잔존 사본의 상태가 증거로 남았는지 확인한다. 이어 원인분석에서 잘못된 수령자 선택, 권한 템플릿, 파일명 혼동, 승인 생략, 마스킹 규칙 오류, 로그 부족과 교육 미흡을 구체적인 통제로 바꾼다. 수정한 처리규칙·권한·경고·이중 확인·훈련 시나리오를 시험하고 결과를 남긴 뒤에 종결한다. 미확인 수령자, 처리되지 않은 백업, 법정 판단 대기, 반복 가능한 결함 또는 새로운 재식별 제보는 종결이 아니라 재개 조건이다.
표 1-14 공개본 오반출·재식별 징후 대응의 아홉 관문
| 관문 | 즉시 행동 | 최소 증거 | 열린 신호·확대 대응 |
| 1 발견 | 오수신·오첨부·권한 오류·공개 링크·재식별 제보 접수 | 발견자·시각·경로·화면·메시지 ID | 사실 불명 → 원본 보존 후 우선 사건 등록 |
| 2 차단 | 전송 중지·링크/토큰 만료·권한 회수·수령자 사용 중지 요청 | 변경 전후 권한·차단 로그·요청·회신 | 차단 불완전 → 계정·도메인·채널 단위 확대 |
| 3 증거 동결 | 파일·버전·해시·접근/다운로드·수령자·시각 보존 | manifest·로그 복제·보존체인·변경기록 | 로그 공백 → 시스템·메일·단말 자료 추가 확보 |
| 4 범위 확정 | 하위 전달·동기화·캐시·백업·같은 처리규칙 출력 추적 | 영향본·수령자·저장소·시간선 | 수령 미확인 → 최악 합리범위로 확대 |
| 5 위험·법률 판단 | 항목·대상·민감도·접근·암호화·피해·회수 가능성 검토 | 사실/추정/미확인·판단자·근거·시각 | 권한자 미검토 → 법정 판단 완료로 표시 금지 |
| 6 통지·신고 | 법정·계약·기관 통지와 단계적 추가 통지 수행 | 수신처·문안·발송시각·근거·접수번호 | 새 사실 → 정정·추가 통지 |
| 7 회수·잔존 | 반환·격리·삭제 확인과 예외 보존 통제 | 확인서·로그·파일 ID·해시·잔존목록 | 백업/하위사본 미확인 → 종결 보류 |
| 8 개선·시험 | 원인별 규칙·권한·경고·교육·훈련 개선 | 시정조치·책임자·기한·시험결과 | 시험 실패 → 재설계·재시험 |
| 9 종결·재개 | 잔여위험 승인·미확인·재개 조건·후속기한 확정 | 종결승인·근거팩·재개 트리거 | 새 제보·범위 증가 → 사건 재개 |
공식 확인 경로와 검증 상태
개인정보 보호법 제34조 현행 조문 https://www.law.go.kr/법령/개인정보보호법/제34조개인정보 보호법 시행령 제39조·제40조 https://www.law.go.kr/법령/개인정보보호법시행령개인정보보호위원회 개인정보 유출신고제도 https://pipc.go.kr/np/default/page.do?mCode=D030040000ISO/IEC 27035-1:2023 제2판 공식 서지·초록 https://www.iso.org/standard/78973.htmlISO/IEC 27035-2:2023 제2판 공식 서지·초록 https://www.iso.org/standard/78974.htmlNIST SP 800-61 Rev.3 Final https://doi.org/10.6028/NIST.SP.800-61r3
검증 상태: 2026년 10월 1일 국가법령정보센터의 2026년 9월 11일 시행 개인정보 보호법·시행령을 확인했다. 시행령 제39조는 개인정보 유출등을 안 때 원칙적으로 72시간 이내 통지하도록 하며, 확산방지·회수·삭제 등 긴급조치가 필요한 경우에는 사유 해소 후 즉시 통지할 수 있도록 한다. 제40조는 1천명 이상, 민감정보·고유식별정보 또는 외부 불법접근에 따른 유출등을 72시간 이내 신고 대상으로 두고, 구체 내용이 미확인된 경우 우선 확인된 내용을 신고하고 추가 확인 내용을 이어 신고하도록 한다. 본문은 관제 담당자가 법적 판정을 대신하지 않고 권한 있는 담당자에게 사실을 넘기도록 설계했다. ISO/IEC 27035-1:2023과 27035-2:2023의 공식 공개 초록에서 준비·탐지·보고·평가·대응·교훈 반영과 계획·준비의 범위를 확인했으며 유료 전문의 세부 조항은 추정하지 않았다. NIST SP 800-61 Rev.3의 공식 발행본은 사고대응을 탐지·대응·복구와 조직 전반의 위험관리 활동에 통합하도록 권고한다. 국제 문서는 한국의 강제 기준으로 쓰지 않았고, 실제 개인정보 해당 여부, 통지·신고 예외, 계약·관할별 의무와 FDPS LAB 구현은 사건별로 다시 확인해야 한다. 국제표준 적합성, 인증, 운용·비행 승인 또는 안전보장을 뜻하지 않는다.
통지는 사건을 닫는 문장이 아니라 행동을 시작시키는 문서다
오반출을 알리는 문서는 사과문 한 장이 아니다. 수령자가 무엇을 멈추고, 어떤 사본을 어디까지 찾아서, 언제 어떤 증거와 함께 회신해야 하는지를 시작시키는 작업지시이자 사건기록이다. 최초 통지는 기다렸다가 모든 사실을 채우는 완결보고서가 아니라 현재 확인된 사실, 즉시 행동, 회신기한, 단일 연락창구와 다음 갱신시점을 분명히 적는 문서다. 새 사실이 나오면 같은 통지 ID와 사건 ID에 추가·정정 통지를 연결한다. 이전 문안을 조용히 덮어쓰지 않는다.
오수령자 회수 요청과 정보주체 법정 통지를 섞지 않는다
잘못 받은 사람이나 기관에 보내는 회수 요청은 열람·사용·재전달 중지, 파일 격리, 하위 전달과 사본 위치 확인, 반환·삭제·예외 보존 회신을 요구한다. 정보주체에게 보내는 법정 통지는 유출등이 된 개인정보의 항목, 시점과 경위, 피해를 줄이기 위한 방법, 개인정보처리자의 대응조치와 피해구제 절차, 담당 부서와 연락처처럼 법령이 정한 내용을 권한 있는 개인정보 담당자가 검토해 보낸다. 두 문서는 수신자와 목적, 법적 근거, 포함할 정보가 다르다. 회수 요청이 성공했다는 이유만으로 정보주체 통지·관계기관 신고 여부를 자동으로 ‘비해당’ 처리하지 않는다.
최초 통지는 확인된 사실과 즉시 행동을 앞에 둔다
첫 화면에는 발신기관과 진위 확인 방법, 사건·통지 ID, 영향 파일의 ID·버전·해시 또는 수령자가 식별할 수 있는 제목, 잘못 전달된 시각과 경로, 현재 확인된 범위를 둔다. 이어 ‘열지 말 것’, ‘추가 사용·복사·전달을 중지할 것’, ‘삭제 전에 지정 위치로 격리할 것’, ‘하위 전달과 다운로드 여부를 회신할 것’처럼 실행 가능한 동사를 쓴다. 다만 이미 열린 파일을 다시 열어 해시를 계산하거나 무단으로 기기·메일함을 조사하게 해서는 안 된다. 행동기한, 안전한 회신경로, 긴급 연락처와 다음 통지 예정시점을 붙이고, 통지문 자체에는 사고와 무관한 개인정보·비밀을 추가하지 않는다.
수령자는 ‘삭제함’이 아니라 사본의 생애주기를 확인한다
수령 확인서는 받은 시각과 계정, 열람·미리보기·다운로드·인쇄·캡처·복사·변환 여부, 로컬·모바일·클라우드 동기화·협업공간·메일 보관함·캐시·백업의 사본, 하위 수령자와 2차 산출물을 구분한다. 각 사본은 반환, 격리, 삭제, 존재하지 않음, 확인 중 또는 예외 보존 중 하나로 표시하고 처리시각·수행자·파일 ID·해시·저장 위치·검증 증거를 남긴다. 시스템 제공자는 접근·다운로드·권한 로그를 제공할 수 있으나 수령자의 진술이나 법률 판단을 대신하지 않는다. 운영기관은 확인서와 로그가 맞지 않으면 차이를 미확인으로 남기고 범위를 다시 연다.
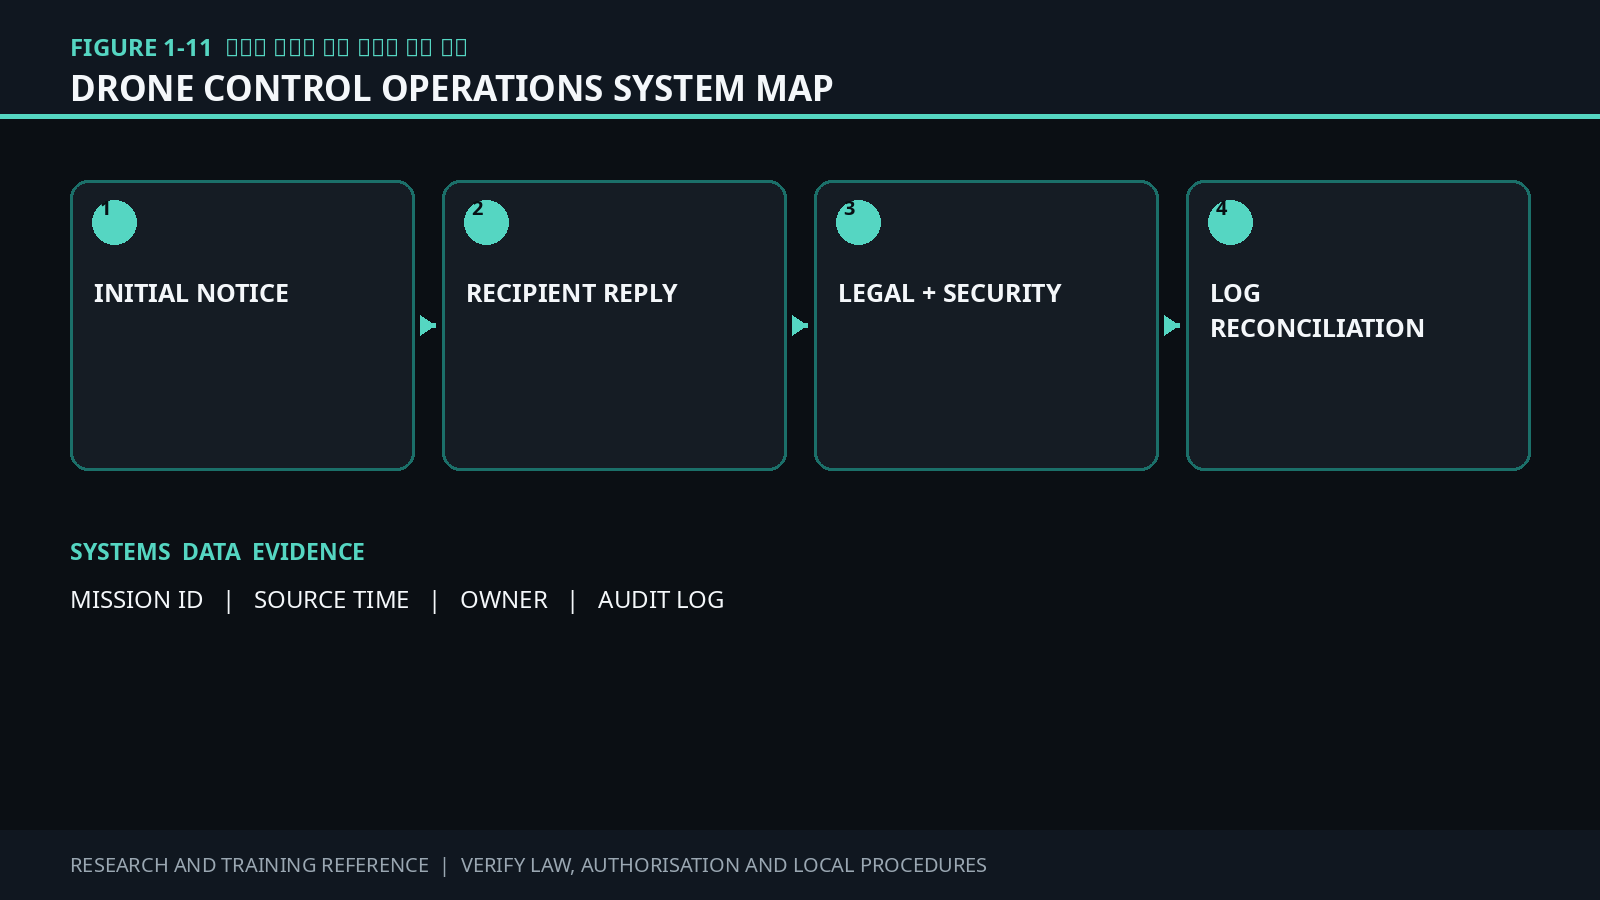
그림 1-11 오반출 통지와 회수 확인의 왕복 기록. 최초 통지, 수령자 회신, 법률·보안 판단, 로그 대조와 추가 통지를 한 사건 ID로 연결한다.
삭제할 수 없는 사본은 예외 보존으로 드러낸다
법령, 소송보존, 감사, 사고조사 또는 기관의 기록보존 의무 때문에 즉시 삭제할 수 없는 사본은 성공한 삭제로 표시하지 않는다. 보존근거와 승인자, 정확한 보존 대상, 격리 위치, 접근권한, 복제·사용 금지, 암호화, 정기 재검토일, 보존 종료일 또는 종료조건과 최종 파기 증거를 적는다. 백업에서 즉시 개별 삭제가 기술적으로 어렵다면 백업 범위, 재사용·복원 시 차단 통제, 덮어쓰기 주기, 담당자와 검증일을 남긴다. ‘시스템상 삭제됨’과 ‘모든 복제본에서 복구 불가능함’을 같은 말로 쓰지 않는다.
추가 통지는 무엇이 바뀌었는지를 문장 첫머리에 밝힌다
추가·정정 통지는 최초 통지의 통지 ID와 발송시각을 인용하고 새로 확인된 사실, 기존 설명에서 바뀐 범위, 새 행동요청, 변경된 회신기한과 다음 갱신시점을 구분한다. 잘못된 정보를 정정할 때는 무엇이 왜 틀렸는지와 정정된 내용을 함께 남긴다. 구체 내용이 아직 확인되지 않았으면 확인된 사실만 먼저 알리고 조사 중인 항목을 명시한다. 수령자 목록이나 민감한 파일명을 전체 회신으로 노출하지 않고 승인된 보안 채널을 사용한다. 발송 결과는 성공·반송·미수신·진위 확인 실패로 나누고, 미수신은 다른 확인된 경로로 재통지한다.
종결 문장은 절대 표현 대신 확인 범위와 열린 조건을 남긴다
‘완전히 회수되었다’, ‘어디에도 남지 않았다’, ‘피해가 없다’는 문장은 그 범위를 입증할 수 있을 때만 쓴다. 실무 종결문은 ‘현재 확인된 수령자와 저장소 범위에서 반환·격리·삭제 조치를 증거와 대조했다’처럼 확인 범위를 적고, 미확인 하위 전달·오프라인 사본·백업·예외 보존·법률 판단·추가 통지 예정일을 남긴다. 수령자의 확인은 그 수령자가 수행한 사실에 대한 진술이며 운영기관의 법정 의무, 안전보장 또는 제3자의 미보유를 인증하지 않는다. 새 접근 로그, 회신 불일치, 추가 수령자, 잔존 사본이나 재식별 제보가 나오면 종결 상태를 자동으로 재개한다.
표 1-15 오반출 통지문과 회수확인서의 필수 구분
| 문서 | 받는 사람·목적 | 반드시 남길 내용 | 금지할 표현·열린 조건 |
| 내부 사고 알림 | 사건지휘·개인정보·법무·보안·시스템 | 사실/추정/미확인, 긴급조치, 법정 시계, 담당자 | 외부 통지 완료로 표시 금지 |
| 오수령자 최초 회수 요청 | 잘못 받은 개인·기관의 사용·전달 중지 | 사건/통지 ID, 영향본 식별, 행동요청, 기한, 보안 회신로 | 민감내용 재첨부 금지; 진위 미확인 열림 |
| 수령·사본 현황 회신 | 수령자·하위 수령자의 보유범위 확인 | 열람/다운로드/인쇄/전달, 저장소·사본·2차 산출물 | ‘받음/삭제함’ 한 줄로 종결 금지 |
| 반환·격리·삭제 확인 | 각 사본의 처리 사실 증명 | 대상 ID/해시, 처리상태·시각·수행자·증거 | 모든 사본 삭제 단정 금지; 로그 불일치 열림 |
| 예외 보존 확인 | 법정·감사·조사·백업 보존 | 근거·승인·격리·접근통제·재검토·종료조건 | 보존본을 삭제 완료로 표시 금지 |
| 정보주체 법정 통지 | 적용 법령상 정보주체의 피해 완화 | 법정 항목, 대응·구제, 담당부서, 발송·게시 증거 | 회수 요청과 혼용 금지; 적용판단 권한자 필요 |
| 관계기관·계약 보고 | 감독기관·전문기관·계약 상대 | 근거, 시한, 접수번호, 추가 보고, 승인 문안 | 내부 알림을 공식 신고로 간주 금지 |
| 추가·정정·종결 통지 | 기존 수신자에게 변경·현재 상태 전달 | 이전 통지 ID, 변경점, 새 조치·기한, 열린 조건 | 이전 문안 덮어쓰기·절대적 종결 표현 금지 |
공식 확인 경로와 검증 상태
개인정보 보호법 제34조 현행 조문 https://www.law.go.kr/법령/개인정보보호법/제34조개인정보 보호법 시행령 제39조·제40조 https://www.law.go.kr/법령/개인정보보호법시행령개인정보보호위원회 개인정보 유출신고제도 https://pipc.go.kr/np/default/page.do?mCode=D030040000ISO/IEC 27035-1:2023 제2판 공식 서지·초록 https://www.iso.org/standard/78973.htmlISO/IEC 27035-2:2023 제2판 공식 서지·초록 https://www.iso.org/standard/78974.htmlNIST SP 800-61 Rev.3 Final https://doi.org/10.6028/NIST.SP.800-61r3
검증 상태: 2026년 10월 1일 국가법령정보센터의 2026년 9월 11일 시행 개인정보 보호법 제34조와 시행령 제39조·제40조를 다시 확인했다. 법 제34조와 시행령 제39조는 정보주체 통지의 항목·시기·방법과 피해확산 방지 조치의 관계를 정하고, 시행령 제40조는 신고대상과 우선 확인내용·추가 신고의 구조를 둔다. 개인정보보호위원회의 현행 유출신고제도 공식 안내도 함께 확인했다. 공개 검색에서 2026년 8월 의견수렴용 대응 매뉴얼 초안보다 뒤의 확정본은 확인하지 못했으므로 그 초안을 현행 규범이나 최종 문안으로 사용하지 않았다. ISO/IEC 27035-1:2023과 27035-2:2023의 공식 서지·공개 초록, NIST SP 800-61 Rev.3 최종본에서 사고대응의 준비·보고·평가·대응·복구·교훈 반영 범위를 확인했으며 유료 전문 조항을 추정하지 않았다. 본문의 통지문·확인서는 연구·실무용 설계안이다. 실제 개인정보 유출등 해당 여부, 통지·신고 예외와 문안, 계약·관할 의무, 증거의 충분성, FDPS LAB 구현은 권한 있는 담당자가 사건별 공식 원문과 시스템 기록으로 확정해야 한다. 국제표준 적합성, 인증, 법적 승인, 운용·비행 승인 또는 안전보장을 뜻하지 않는다.
사고 교훈회의는 통제가 왜 실패했는지 증거로 밝힌다
사고가 끝난 직후에는 기억이 선명하지만 기록은 아직 흩어져 있다. 교훈회의는 먼저 사건번호와 기준시각을 고정하고, 원본 로그·명령·회신·화면상태·현장기록으로 시간선을 다시 만든다. 발언은 확인된 사실, 증거가 가리키는 해석, 아직 확인하지 못한 항목으로 나누어 기록한다. 회의 참가자의 직급이나 기억이 원본 기록보다 앞서지 않게 하고, 사후에 알게 된 결과를 당시 담당자가 알았던 사실처럼 되돌려 쓰지 않는다. 안전한 보고를 막는 비난과 보복은 통제해야 하지만 고의 위반, 권한 일탈, 역량 부족과 절차 결함을 같은 말로 덮어서는 안 된다.
근본원인과 기여요인은 증상과 분리한다
“담당자 실수”나 “통신 장애”는 분석의 끝이 아니다. 직접원인은 사건을 바로 일으킨 행위나 상태이고, 기여요인은 업무량·경보설계·교육·교대·인터페이스·계약·감독처럼 발생 가능성이나 피해를 키운 조건이다. 근본원인은 그 직접원인과 기여요인이 반복되지 않도록 조직이 바꿀 수 있는 관리·기술·운영 통제의 결함으로 적는다. 하나의 원인으로 모든 사실을 설명하려 하지 말고, 각 가설이 어떤 증거와 반증 조건을 가지는지 남긴다. 외부 제공자의 장애가 포함되어도 운영기관이 맡아야 할 감시·우회·중단·상향 통제가 사라지는 것은 아니다.
시정조치는 책임자와 기한보다 먼저 닫힘 기준을 가진다
각 조치는 발견된 원인과 하나 이상 연결하고, 무엇을 바꾸는지, 누가 자원과 권한을 갖고 수행하는지, 완료기한과 의존관계, 구현 증거와 합격기준을 기록한다. “교육 강화”, “주의 환기”, “시스템 개선”처럼 확인할 수 없는 문장은 조치가 아니다. 절차 개정이면 새 판본의 승인·배포·구판 회수와 적용일을, 화면 변경이면 요구사항·시험결과·배포버전·되돌림 조건을, 교육이면 대상자·시나리오·평가기준·미달자 재훈련을 붙인다. 기한을 넘긴 조치는 자동 종결하지 않고, 지연 사유·임시통제·새 기한·잔여위험과 상향 결정자를 남긴다.
설계 효과와 운영 효과는 서로 다른 질문이다
설계 효과 시험은 제안한 통제가 같은 실패 경로를 예방하거나 제때 탐지하고 대응으로 연결할 수 있는지를 묻는다. 운영 효과 시험은 그 통제가 승인된 판본과 설정으로 일정 기간 반복해서 작동했는지를 본다. 설계상 좋은 경고도 현장에서 무시되거나 우회된다면 효과가 입증되지 않은 것이다. 반대로 한 번 성공한 시연만으로 반복 운영을 보증할 수 없다. 구현 책임자는 변경 증거를 제출하고, 가능한 경우 조치를 설계·수행한 사람과 다른 검증자가 시험범위·표본·결과를 판단한다.
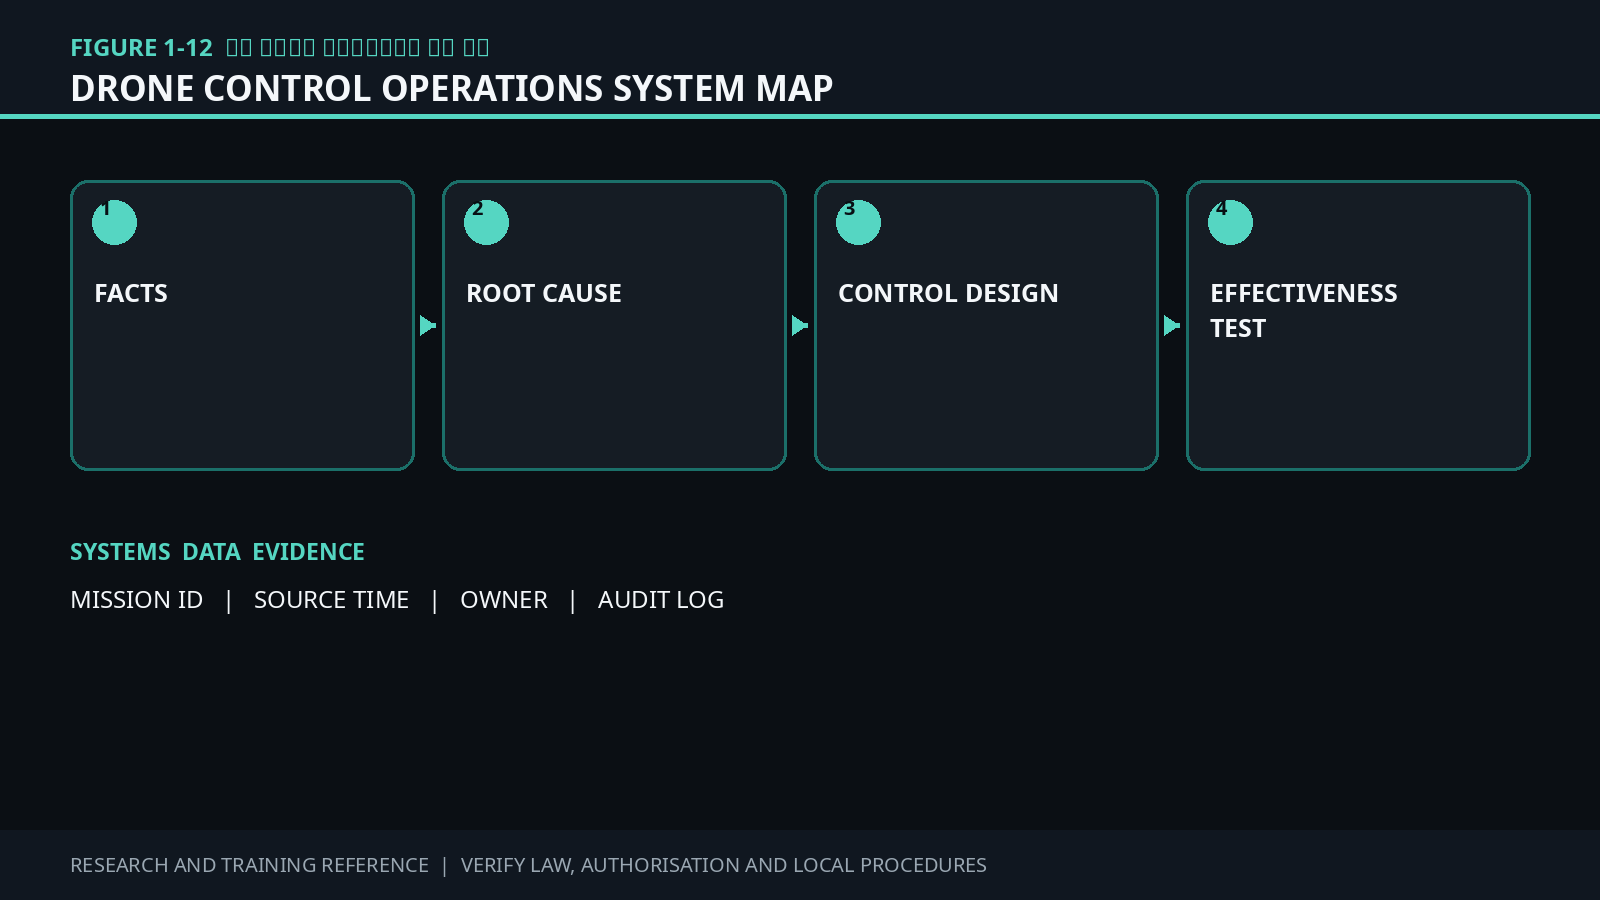
그림 1-12 사고 교훈에서 효과검증까지의 증거 사슬. 사실·원인·조치·구현·설계시험·운영시험을 연결하고, 실패한 시험은 조치 재설계와 위험결정으로 되돌린다.
재시험 표본은 모집단과 실패 확대조건을 함께 정한다
검증계획에는 대상 기간과 모집단, 고위험 사건·교대·기체·경로·사용자·공급자를 나누는 층화 기준, 표본 수와 추출방법, 정상·경계·실패 시나리오, 합격기준과 중단기준을 적는다. 표본에서 같은 결함이 발견되거나 로그가 부족해 판단할 수 없으면 관련 모집단으로 범위를 넓히고 필요하면 전수검사로 전환한다. 조치 직후의 시연과 시간이 지난 뒤의 운영표본을 구분하며, 조치 책임자가 고른 성공사례만으로 효과를 확인하지 않는다. 실제 위험도와 법적·계약상 요구가 높은 경우 표본검사가 허용되는지도 별도로 확인한다.
잔여위험과 재개 조건은 경영층 결정으로 남긴다
검증자는 통과·부분통과·실패·판단불가와 그 근거를 보고한다. 운영기관의 권한 있는 경영층은 미완료 조치, 임시통제, 반복 가능성, 영향범위, 필요한 자원과 외부 의존성을 보고 제한운용·추가조치·중단 유지·위험수용 여부를 결정한다. 위험수용은 결함을 없애는 행위가 아니므로 적용 범위, 만료일, 재검토일, 중단·재개 조건과 승인자를 기록한다. 새 증거, 반복 사고, 시험 실패, 임시통제 만료, 공급자 조치 미완료는 종결된 교훈기록을 다시 여는 조건이다. 관제 담당자는 기록과 상태를 연결하지만 운영기관의 잔여위험 수용, 원격조종자의 즉시 비행안전 판단, UTM 제공자와 ATS·ATC 기관의 고유 권한을 대신하지 않는다.
표 1-16 교훈 시정조치 효과검증의 닫힘 조건
| 단계 | 확인 질문 | 최소 증거 | 닫지 못하는 신호 |
| 사실 고정 | 무슨 일이 언제 일어났는가 | 원본 ID·시간선·증거목록·사실/추정/미확인 | 기억만 일치하거나 기준시각이 다름 |
| 원인 분석 | 증상 아래 반복 가능한 결함은 무엇인가 | 직접원인·기여요인·근본원인 가설·반증조건 | 담당자 실수 한 줄 또는 외부 탓으로 종료 |
| 조치 설계 | 어떤 통제가 원인 경로를 바꾸는가 | 원인-조치 연결·책임자·기한·자원·합격기준 | 교육 강화·시스템 개선처럼 측정 불가 |
| 구현 확인 | 승인된 변경이 실제 배포됐는가 | 절차판본·설정·배포·교육·구판회수·로그 | 문서 승인만 있고 현장 적용 미확인 |
| 설계 효과 | 같은 실패를 막거나 제때 찾을 수 있는가 | 정상·경계·실패 시나리오와 결과 | 성공 경로만 시험하거나 우회경로 미확인 |
| 운영 효과 | 기간과 모집단에서 반복 작동했는가 | 모집단·표본·추출·운영로그·불일치 | 조치 직후 1회 시연 또는 성공사례만 선택 |
| 잔여위험 | 무엇이 남고 누가 감수하는가 | 영향·가능성·임시통제·만료·승인·재검토 | 검증자가 위험수용까지 대신함 |
| 종결·재개 | 언제 닫고 무엇이 나오면 다시 여는가 | 종결권자·미결사항·재개조건·보고번호 | 기한 도래만으로 완료 또는 새 증거 덮어쓰기 |
공식 확인 경로와 검증 상태
ISO/IEC 27035-2:2023 제2판 공식 서지·초록 https://www.iso.org/standard/78974.htmlISO 9001:2026 제6판 공식 페이지 https://www.iso.org/standard/88464.htmlISO 19011:2026 제4판 공식 페이지 https://www.iso.org/standard/19011NIST SP 800-61 Rev.3 Final https://doi.org/10.6028/NIST.SP.800-61r3NIST CSF 2.0 Implementation Examples https://www.nist.gov/document/csf-20-implementations-pdf
검증 상태: 2026년 10월 1일 ISO 공식 페이지에서 ISO/IEC 27035-2:2023 제2판이 사고대응의 계획·준비와 교훈 반영, 개선영역 식별·필요한 개선·사고대응팀 평가를 다룬다는 공개 범위를 확인했다. 같은 날 ISO 9001:2026 제6판이 2026년 9월 발행된 현행판이며 성과평가와 개선을 포함한다는 공식 설명을 확인했고, ISO 19011:2026 제4판이 감사원칙·감사프로그램·감사 수행·감사자 역량평가를 안내하며 그 자체로 인증을 부여하지 않는다는 공개 설명을 확인했다. NIST SP 800-61 Rev.3 최종본과 CSF 2.0 구현예시는 사고대응을 위험관리에 통합하고 평가·시험·훈련·운영과정에서 개선을 식별하며 독립감사와 공급자 협업 교훈회의를 활용하는 예를 제시한다. ISO 유료 전문의 세부조항은 추정하지 않았고, NIST 자료는 미국의 비규제 권고와 구현예시로만 사용했다. 본문의 근본원인 분류, 표본설계, 닫힘 기준과 서식은 이 책의 연구·실무용 설계안이며 국제표준 적합성, 인증, 운용승인 또는 안전보장을 뜻하지 않는다.
교훈은 절차와 훈련에서 같은 행동으로 번역한다
교훈회의가 찾아낸 통제 결함은 변경 요청으로 등록한다. 사건 ID와 교훈 ID를 붙이고 현재 행동, 바꿀 행동, 영향을 받는 절차·화면·서식·장비·인터페이스·직무를 나눈다. “교육 강화”라고만 쓰면 문서와 행동이 달라질 수 있다. 절차 문장, 시스템 안내, 체크리스트, 교육 시나리오와 평가항목이 같은 기대행동을 가리키도록 연결해야 한다.
영향평가는 바꾸는 위험과 바꾸지 않는 위험을 함께 본다
변경 전에는 출발판정, 비행 중 감시, 이상 대응, 결과보고, 정비·복귀, 교대인계에 미치는 영향을 확인한다. UTM 서비스 메시지, ATS·ATC와의 연락절차, 원격조종자의 비행안전 판단, 관제화면의 경보와 기록 필드, 외부 제공자 계약이 영향을 받는지도 분리한다. 변경을 적용할 때 생길 위험과 그대로 둘 때 남는 위험을 함께 기록하고, 시험환경·적용순서·되돌림 조건·임시통제를 정한다.
절차 개정은 승인 배포 구판 회수까지 한 변경이다
개정자는 변경 이유와 영향조사 결과를 남기고, 승인자는 내용·적용일·전환조건을 결정한다. 문서관리시스템은 정본 번호, 판본, 승인자, 시행일과 배포대상을 관리하며 구판을 “대체됨”으로 표시한다. 현장 인쇄물, 관제석 바로가기, 모바일 사본, 교육자료와 체크리스트도 같은 판본인지 확인한다. 긴급 지시는 정규 절차의 영구 대체물이 아니므로 적용범위, 만료일, 후속 개정과 회수 책임을 둔다.
교육 시나리오는 절차 문장을 관찰 가능한 행동으로 바꾼다
시나리오는 초기조건, 시간순 상황부여, 기대행동, 관찰증거, 중단기준과 평가자를 갖는다. “이해했다”는 서명 대신 경보 확인, 호출·회신, 비행 중단 또는 지속 판단, 기록 생성, 상향보고와 교대인계가 실제 순서로 수행되는지 본다. 시뮬레이터, GCS 훈련환경, UTM 시험환경과 영상 재생 도구는 실제 운용망과 분리하고 모의정보임을 표시한다. 시험 데이터가 실운항 기록으로 섞이지 않는지도 확인한다.
역할별 브리핑과 역량 재평가는 같은 확인이 아니다
브리핑 수령은 변경 사실을 전달받았다는 증거이고, 역량 평가는 맡은 일을 수행할 수 있다는 별도 판정이다. 관제 담당자는 상태 확인·조정·기록·상향보고를, 원격조종자는 기체 운용과 즉시 안전판단·실행을 시험한다. 운영기관은 절차 승인, 자원, 교육대상, 업무제한과 종결을 결정한다. UTM 제공자는 서비스 변경과 시험정보를 제공하지만 운영기관의 인력 역량을 대신 판정하지 않는다. ATS·ATC의 항공교통업무 권한은 내부 교육으로 이전되지 않는다.
그림 1-13 사고 교훈을 절차·훈련·현장 적용으로 전환하는 증거 사슬. DMS·LMS·시뮬레이터·GCS 훈련환경·UTM 시험환경·감사로그의 판본과 결과를 한 변경 ID로 연결한다.
현장 적용은 판본 수령보다 근무 중 행동으로 확인한다
시행 뒤 첫 근무와 고위험 임무에서 관찰표와 로그 표본으로 새 절차가 실제 행동에 반영됐는지 확인한다. 우회, 지연, 불필요한 경보, 기록 누락과 작업부하 증가가 보이면 편차로 등록하고 영향범위를 넓힌다. 교육 미달자는 재훈련, 감독근무, 역할 제한 또는 재평가 대상으로 분리한다. 절차 배포, 교육 수료, 시나리오 통과와 현장 적용 증거가 모두 연결되기 전에는 시정조치를 자동 종결하지 않는다.
표 1-17 절차 개정·교육·현장 적용의 닫힘 조건
| 관문 | 필수 증거 | 실패 처리 | 결정·권한 |
| 교훈 등록 | 사건·교훈·통제결함·증거 ID | 미확인은 확인기한과 담당자를 둔다 | 사건책임자·소관 책임자 |
| 영향평가 | 영향 직무·문서·시스템·외부연계·양방향 위험 | 시험범위 확대·임시통제·되돌림 설계 | 변경책임자·운영기관 |
| 개정 승인 | 정본번호·판본·변경사유·승인자·시행일 | 승인 전 배포 금지·긴급지시 만료 관리 | 운영기관 권한자 |
| 배포·구판 회수 | 대상자·관제석·모바일·인쇄물 수령과 구판 잠금 | 미수령 재전달·잔존 구판 회수 | 문서관리자·부서 책임자 |
| 역할별 브리핑 | 직무별 변경점·질의·이해 확인 | 불명확 항목 보완 설명 | 교육책임자·직무 책임자 |
| 역량 재평가 | 관찰 가능한 과업·평가기준·결과·평가자 | 재훈련·감독근무·업무제한 | 지정 평가자·운영기관 |
| 시나리오 재시험 | 정상·경계·실패 상황, 중단기준, 로그·영상 | 원인분석 후 개정·재훈련·재시험 | 훈련통제자·안전담당 |
| 현장 적용·종결 | 첫 근무 관찰·로그표본·편차·효과확인 | 재개방·범위확대·잔여위험 상향 | 독립 확인자·운영기관 권한자 |
공식 확인 경로와 검증 상태
ISO 10015:2019 제2판 공식 서지·초록 https://www.iso.org/standard/69459.htmlISO 21384-3:2026 제3판 공식 서지·초록 https://www.iso.org/standard/88660.htmlICAO Safety Management Manual Doc 9859 제4판 공식 안내 https://www.icao.int/safety-management/SMI/SMMNIST SP 800-50 Rev.1 Final https://doi.org/10.6028/NIST.SP.800-50r1NIST CSF 2.0 Implementation Examples https://www.nist.gov/document/csf-20-implementations-pdf
검증 상태: 2026년 10월 1일 ISO 공식 페이지에서 ISO 10015:2019 제2판이 2025년 재확인되어 현행이며 역량관리와 사람 개발 체계를 수립·구현·유지·개선하기 위한 지침이라는 공개 범위를 확인했다. ISO 21384-3:2026 제3판은 2026년 8월 발행된 현행판으로 상업용 UAS 운용절차와 외부 안전중요 C2 서비스를 포함한다. ICAO 공식 안내에서 Doc 9859 제4판의 안전보증·안전증진·SMS 구현 구조를 확인했다. NIST SP 800-50 Rev.1은 학습프로그램의 생애주기, 행동변화, 평가와 지속 갱신을 다루며, CSF 2.0 구현예시는 변경의 문서화·검토·시험·승인, 교훈에 따른 절차 갱신, 계획 전달과 역할별 훈련·평가를 제시한다. ISO 유료 전문 조항은 추정하지 않았고 ICAO·NIST 자료를 한국의 강제 자격·운용승인 기준으로 전용하지 않았다.
교육 수료와 근무 권한은 서로 다른 기록이다
교육을 마쳤다는 사실만으로 다음 교대에 배치되거나 운항 시스템 권한을 얻는 것은 아니다. 운영기관은 법정 자격·안전교육 상태, 역할별 역량증거, 내부 직무권한, 실제 교대·임무 배치, 시스템 계정권한을 다섯 개의 독립된 상태로 관리한다. 한 상태가 유효해도 다른 상태가 만료·제한·미승인일 수 있다. 원격조종자의 적용 법정 자격과 비행안전 책임, 관제 담당자의 내부 업무범위, UTM 제공자의 서비스 계정범위, ATS·ATC의 항공교통업무 권한을 서로 대신하지 않도록 한다.
역량 매트릭스는 직함보다 과업을 기준으로 만든다
‘관제 담당자’라는 직함 하나에 합격 표시를 두기보다 임무 접수, 위험평가, 공역·기상 확인, 출발판정 지원, 비행 중 감시, 이상 대응, 결과보고, 기록 전달·수령, 장비 정비·복귀, 교대인계를 과업별로 나눈다. 각 칸에는 요구수준, 관찰 가능한 행동, 평가일, 평가자, 사용한 시나리오와 로그, 판정, 보완조치와 다음 재검토일을 연결한다. 업무가 바뀌거나 시스템·절차가 크게 변경되고 장기 미수행 또는 사고 교훈이 확인되면 달력상의 정기일을 기다리지 않고 재평가를 검토한다.
법정 유효상태와 내부 재검토일을 혼합하지 않는다
자격증명과 안전교육은 적용 법령·관할·기체·운용조건에 따라 확인하고, 기관의 역량 재검토일과 별도 필드로 둔다. 법정 유효상태는 발급기관 원문과 기관이 정한 검증경로로 확인하며, 내부 재검토일은 최근 수행경험, 과업 위험, 변경 규모와 평가 결과를 근거로 정한다. 이 책은 모든 국가와 업무에 통용되는 단일 갱신주기를 제시하지 않는다. 국가 자격이 유효하더라도 내부 임무권한이 제한될 수 있고, 내부 교육을 통과했더라도 필요한 국가 자격이나 운용승인을 대신하지 않는다.
미달자는 탈락자로 끝내지 않고 안전한 근무상태로 전환한다
평가 미달, 증거 부족, 장기 미수행, 자격·교육 만료 또는 권한 불일치는 ‘근무 가능’과 ‘근무 불가’ 사이의 회색지대로 남겨두지 않는다. 상태를 승인, 감독근무, 업무제한, 재배치, 재평가 대기로 구분하고 허용 과업, 금지 과업, 감독자, 적용기간과 재검토 조건을 적는다. 감독근무는 감독자가 실제로 관찰하고 즉시 개입할 수 있을 때만 사용하며, 인력 부족을 이유로 제한을 구두 해제하지 않는다.
권한 재부여는 재교육 수료보다 한 단계 뒤에 있다
재교육 수료 뒤에는 지정 평가자가 보완 대상 과업을 다시 관찰하고, 운영기관의 권한자가 제한 해제 또는 재승인을 결정한다. 재평가 기록에는 이전 미달 사유, 보완훈련, 평가조건, 독립성, 결과와 잔여 제한을 남긴다. 권한대장의 상태가 바뀌기 전까지 교대표와 시스템 계정은 기존 제한을 유지한다. 관제 담당자나 원격조종자가 자기 권한을 스스로 승인하지 않으며, 시스템 관리자는 인사·운영 판정 없이 단독으로 직무권한을 확대하지 않는다.
교대표와 시스템 계정은 같은 근무상태를 가리켜야 한다
권한대장의 승인·감독·제한 상태는 HRIS 또는 WFM 교대표와 IAM·IdP·RBAC·PAM의 계정·역할에 반영한다. 운항콘솔, GCS, UTM 클라이언트, C2·텔레메트리·영상 시스템은 필요한 기간과 기능만 허용하고 MFA, 승인기록과 접근로그를 남긴다. 전보·휴직·퇴직, 자격·교육 만료, 업무제한과 재배치가 생기면 계정 비활성화, 역할 축소, 특권 회수와 교대표 변경을 같은 변경 ID로 묶는다. UTM 제공자가 관리하는 서비스 계정은 계약·서비스 범위에 따른 접근을 통제하지만 운영기관 직원의 역량이나 국내 자격을 대신 판정하지 않는다.
교대 시작과 종료에서 불일치를 잡는다
교대 시작 전에는 본인, 역할, 임무, 감독관계, 자격·교육 상태, 내부 권한과 계정권한을 교차 확인한다. 로그인 성공 자체를 근무 자격으로 보지 않는다. 교대표에는 없는데 계정권한이 남아 있거나, 배치됐지만 필요한 화면이 열리지 않거나, 제한된 인원이 고위험 기능을 실행할 수 있으면 근무 시작을 보류하고 예외를 등록한다. 교대 종료 뒤에는 사용기록, 임시권한, 편차와 만료 예정 항목을 검토하고 다음 교대에 인계한다.
그림 1-14 교육 결과에서 교대배치와 시스템 권한까지. 법정 자격·역량·내부 권한·교대배치·계정권한을 분리하고 LMS, 역량 매트릭스, 자격·교육대장, 권한대장, HRIS/WFM, IAM/IdP, RBAC/PAM, 운항콘솔과 감사로그를 하나의 상태변경 증거로 연결한다.
표 1-18 교육·배치·권한 갱신의 닫힘 조건
| 관문 | 필수 증거 | 불일치 처리 | 결정 권한 |
| 법정 자격·안전교육 | 발급·이수 주체, 적용범위, 상태, 확인일·확인자 | 근무보류·적용 과업 제외·원문 재확인 | 법정 기관의 발급·처분 / 운영기관의 확인 |
| 역량 판정 | 과업·관찰행동·시나리오·평가자·결과·재검토일 | 보완훈련·감독근무·재평가 | 지정 평가자 / 역량 책임자 |
| 내부 직무권한 | 허용·금지 과업, 범위, 기간, 승인·제한 사유 | 제한 유지·재배치·승인 보류 | 운영기관 지정 권한자 |
| 교대·임무 배치 | 근무시각·역할·감독자·피로·대체인력·제한 | 교대표 수정·대체인력 검증 | 교대 책임자 / 운영관리자 |
| 계정·특권 | 계정소유자·RBAC 역할·PAM 특권·MFA·기간·승인 ID | 비활성화·역할축소·특권회수 | 권한승인자 / 시스템 관리자 분리 |
| 근무 전 확인 | 본인·배치·권한·계정의 일치, 예외·조치 | 로그인·근무 시작 보류 | 교대 책임자 / 당사자 상호확인 |
| 근무 중 변경 | 변경사유·승인·시각·허용범위·종료조건 | 임시권한 최소화·이중확인·상향보고 | 지정 권한자 / 보안·운영 협조 |
| 종료·갱신 | 접근로그·임시권한 회수·편차·다음 검토일 | 재개방·재평가·잔여권한 제거 | 독립 확인자 / 운영기관 권한자 |
공식 확인 경로와 검증 상태
ISO 10015:2019 제2판 공식 서지·초록 https://www.iso.org/standard/69459.htmlISO 21384-3:2026 제3판 공식 서지·초록 https://www.iso.org/standard/88660.htmlICAO Personnel Training and Licensing 공식 참조문서 https://www.icao.int/safety/airnavigation/ops/pages/training.aspxNIST SP 800-53 Rev.5 공식 최종본 https://doi.org/10.6028/NIST.SP.800-53r5대한민국 항공안전법 제125조·제125조의2 https://www.law.go.kr/법령/항공안전법
검증 상태: 2026년 10월 1일 ISO 공식 페이지에서 ISO 10015:2019 제2판이 2025년 재확인된 현행판이며 역량관리와 사람 개발 체계의 수립·구현·유지·개선을 위한 지침이라는 공개 범위를 확인했다. ISO 21384-3:2026 제3판은 2026년 8월 발행된 현행판으로 상업용 UAS 안전운용 절차와 외부 안전중요 C2 서비스를 포함한다. ICAO 공식 훈련·면허 참조목록에서 Doc 9868 PANS-TRG 제3판과 Doc 10056-1 ATC 역량기반 훈련·평가 매뉴얼 제2판을 확인했으며 항공·ATC 비교사례로만 사용했다. NIST SP 800-53 Rev.5의 AC-2·AC-6은 계정관리와 최소권한, AT-3·AT-4는 역할기반 훈련과 훈련기록을 다루지만 미국 연방 정보보안 통제이므로 항공 자격으로 전용하지 않았다. 국가법령정보센터의 2026년 9월 17일 시행 항공안전법 제125조와 제125조의2에서 초경량비행장치 조종자 증명과 안전교육의 법적 근거를 확인했다. ISO 유료 전문의 조항은 추정하지 않았고 어떤 자료도 세계 공통의 ‘드론 관제사’ 자격이나 승인으로 표현하지 않았다.
비상 대체인력은 빈자리를 채우는 사람이 아니다
비상 대체 투입은 결원이나 장애가 생겼다는 이유만으로 가까운 사람에게 관제석이나 조종 임무를 넘기는 절차가 아니다. 운영기관은 사람, 역할, 과업, 기간과 시스템을 함께 검증한다. 적용되는 국가 자격·안전교육, 역할별 역량, 피로·건강상태, 내부 직무권한, 임무 이해와 시스템 접근권한이 모두 확인되지 않으면 임무량 축소, 신규 출발 보류, 안전착륙 또는 임무종료를 선택한다. 비상상황도 원격조종자의 법정 책임이나 ATS·ATC의 항공교통업무 권한을 관제 담당자에게 옮기지 않는다.
대체 투입 판단은 임무 상태와 시간압박을 분리한다
결원·질병·피로, 역할 공백, 계정·단말 장애 또는 사건 급증이 발생하면 먼저 진행 중 임무의 수, 비행단계, 공역·기상 변화, C2·통신 상태와 안전하게 중단할 수 있는 시점을 확인한다. 사람을 빨리 넣는 것이 목적이 아니라 위험이 더 커지지 않게 임무를 안정화하는 것이 목적이다. 안정된 임무만 제한적으로 계속할지, 새 임무를 멈출지, 착륙·종료할지를 먼저 정하고 대체 후보자 검증을 병행한다.
비행 중 원격조종자 교체와 관제석 교체를 같은 절차로 다루지 않는다
원격조종자의 비행 중 제어 인계는 관할 규정, 운용범주, 승인조건과 제작자 절차의 제한을 받을 수 있다. 예를 들어 EASA 공개규정의 open 범주에서는 비행 중 다른 명령장치로 무인항공기 제어를 넘기는 방식이 허용되지 않는다. 이는 유럽 관할의 비교사례이며 한국 또는 세계 공통규칙으로 일반화하지 않는다. 관제 담당자의 좌석 교체는 내부 인계가 가능하더라도 조종권이나 ATC 권한을 함께 이전하는 것으로 기록하지 않는다.
임시권한은 사람·역할·과업·기간·시스템을 함께 적는다
임시계정과 비상계정은 영구계정의 편법이 아니다. 계정은 가능한 한 개인을 식별하고 MFA를 적용하며, 허용 역할과 기능, 대상 운항콘솔·GCS·UTM 클라이언트·보고시스템, 시작·종료 시각, 승인자, 변경 ID와 자동 만료를 기록한다. 공용 비상계정을 부득이하게 사용하면 사용자를 별도로 인증하고 책임을 개인에게 추적할 수 있어야 한다. NIST SP 800-53 Rev.5의 AC-2는 임시·비상계정의 자동 제거 또는 비활성화 기간을 조직이 정하도록 하고, AC-6은 특권계정의 사용자를 제한한다. 이는 정보보안 설계 참고이며 항공 자격이나 한국 강제요건을 대신하지 않는다.
긴급 권한은 이중 확인으로 열고 시간으로 닫는다
임시권한은 운영 승인자와 IAM·PAM 또는 시스템 승인자가 서로 다른 관점에서 확인한다. 한 사람은 대체 투입과 임무범위의 필요성을, 다른 사람은 계정·특권의 최소성과 만료조건을 확인한다. 이중 승인이 불가능한 긴급상황이라면 예외 사유, 단독 승인자, 허용 기능과 종료시각을 남기고 독립 사후검토 기한을 지정한다. 이 책은 모든 조직에 통용되는 고정 시간값을 제시하지 않는다. 임무 위험과 회수능력에 따라 조직이 짧은 유효기간을 정하고 자동 만료를 기본값으로 둔다.
감독근무는 감독자가 실제로 개입할 수 있어야 한다
감독근무 대상자를 대체인력으로 투입할 때 감독자는 같은 화면과 임무상태를 볼 수 있고, 음성·메시지로 즉시 개입하며 필요한 경우 과업을 회수할 수 있어야 한다. 감독자가 동시에 충돌하는 역할을 맡거나 현장·통신에서 이탈하면 감독근무 조건은 성립하지 않는다. ICAO Doc 10056-2의 항공교통관제 현장훈련교관 체계는 감독과 개입을 설계할 때의 비교자료일 뿐, 드론 관제 담당자에게 ATC 자격이나 권한을 부여하지 않는다.
교대 중 변경은 인계문과 감사로그에 동시에 남긴다
대체 투입과 임시권한의 변경 ID에는 발생사유, 요청·승인자, 후보자 적격성 확인, 실제 활성화 시각, 인계내용, 수행한 고위험 명령, 편차와 영향 임무를 연결한다. 인계문에는 임무·기체·공역·기상·C2·통신·이상상태와 다음 행동을 적고 복창 또는 전자 확인을 남긴다. IAM·PAM·운항콘솔·SIEM·감사로그의 시각이 서로 맞아야 사후에 누가 무엇을 승인하고 실행했는지 재구성할 수 있다.
대체 투입이 끝나면 원상복구가 아니라 상태 재검증을 한다
임무가 끝나거나 정규 인력이 복귀하면 임시계정·역할·특권을 회수하고 활성 세션과 토큰을 종료한다. 공용 자격증명을 사용했다면 교체 여부를 검토하고, 교대표와 내부 권한대장을 정상상태로 되돌린다. 그 뒤 실제 종료시각, 잔여권한, 실패한 회수, 이상 접근과 임무편차를 대조한다. 필요하면 사건보고, 교육·역량 재평가, 근무중지 또는 상시 권한설계 변경으로 넘긴다. ‘계정 비활성화 요청’만으로 종료 처리하지 않고 독립 확인자가 실제 닫힘을 검증한다.
그림 1-15 비상 대체인력과 임시권한을 안전하게 여닫는 흐름. HRIS·WFM, 자격·교육대장, 역량 매트릭스, 권한대장, IAM·IdP·RBAC·PAM, MFA·JIT, 운항콘솔·GCS·UTM 클라이언트, SIEM·감사로그를 한 변경 ID로 연결한다.
표 1-19 비상 대체인력·임시권한의 닫힘 조건
| 관문 | 필수 증거 | 실패 시 처리 | 결정 권한 |
| 발생·안정화 | 결원·피로·장애, 영향 임무, 현재 비행단계 | 임무량 축소·신규 출발 보류·착륙·종료 | 교대 책임자 / 운영책임자 |
| 후보자 적격성 | 적용 자격·교육·역량·최근경험·피로·건강상태 | 대체 제외·다른 후보·임무중지 | 운영기관 지정 확인자 |
| 역할·감독 | 허용·금지 과업, 감독자, 관찰·개입수단 | 감독조건 충족 전 투입 보류 | 운영기관 권한자 |
| 이중 승인 | 운영 필요성 승인 + 계정·특권 최소성 승인 | 예외기록·단독승인 범위 축소·사후검토 | 운영 승인자 / IAM·PAM 승인자 |
| 임시권한 | 개인계정·MFA·RBAC/PAM 역할·대상 시스템·시작/종료·자동만료 | 로그인·고위험 기능 차단 | 접근 승인자 / 시스템 관리자 분리 |
| 인계 | 임무·기체·공역·기상·C2·이상·다음 행동·복창 | 인계 완료 전 과업 이전 금지 | 인계자 / 인수자 / 감독자 |
| 근무 중 감시 | 감독 관찰, SIEM·감사·접근로그, 고위험 명령 | 권한축소·과업회수·사건상향 | 감독자 / 보안·운영 책임자 |
| 만료·회수 | 실제 종료, 계정 비활성화, 역할회수, 세션·토큰 종료 | 재시도·수동차단·잔여위험 등록 | IAM·PAM 관리자 / 독립 확인자 |
| 사후검토 | 교대표·권한대장·로그·임무보고의 시간·행위 대조 | 사건보고·재평가·통제변경 | 운영기관 지정 검토자 |
공식 확인 경로와 검증 상태
NIST SP 800-53 Rev.5 Release 5.2.0 공식 페이지 https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/finalICAO Doc 10056-2 On-the-job Training Instructors 공식 서지 https://store.icao.int/en/manual-on-air-traffic-controller-competency-based-training-and-assessment-doc-10056ICAO Fatigue Management 공식 페이지 https://www.icao.int/safety/fatiguemanagementEASA Easy Access Rules for UAS, June 2026 https://www.easa.europa.eu/en/document-library/easy-access-rules/easy-access-rules-unmanned-aircraft-systemsTS 국가자격시험 초경량비행장치 조종자 안내 https://lic.kotsa.or.kr/airtest/html.do?menu_idx=21ISO 22301:2019·Amd 1:2024 공식 서지 https://www.iso.org/standard/75106.html
검증 상태: 2026년 10월 1일 NIST 공식 페이지와 공개 PDF에서 SP 800-53 Rev.5의 최신 마이너 릴리스 5.2.0, AC-2의 임시·비상계정 자동 제거·비활성화와 계정 비활성화 조건, AC-6의 특권계정 제한, AU-12의 감사기록 생성을 확인했다. ICAO 공식 서지에서 Doc 10056-2 제1판(2022)과 피로관리 자료를 확인하여 감독근무와 피로·배치의 항공·ATC 비교자료로만 사용했다. EASA 2026년 6월 UAS 규칙은 원격조종자 지정·역량·피로상태와 open 범주의 비행 중 명령장치 인계 제한을 유럽 관할 사례로만 반영했다. TS 공식 안내에서 대한민국 항공안전법 제125조와 시행규칙 제306조를 근거로 하는 초경량비행장치 조종자 증명 체계를 확인했다. ISO 22301:2019·Amd 1:2024는 사업연속성관리 공개 범위만 사용했다. 유료표준 조항은 추정하지 않았고, 어떤 자료도 세계 공통 드론 관제사 자격·승인 또는 안전보장으로 표현하지 않았다.
피로는 개인의 의지 문제가 아니라 운용상태다
피로와 과도한 업무부하는 주의, 반응, 기억, 판단과 의사소통을 함께 약화시킬 수 있다. 이를 ‘집중이 부족한 사람’의 문제로만 처리하면 신고가 늦고 반복오류를 개인 탓으로 돌리게 된다. 관제 담당자는 의학적 진단을 내리지 않지만 자신의 상태를 보고하고 안전하게 감시업무를 계속할 수 없다고 판단하면 정해진 절차로 업무를 멈출 수 있어야 한다. 운영기관은 그 보고를 근무표, 임무량, 경보와 사건기록을 조정하는 운용정보로 다룬다.
근무 가능성은 출근 여부보다 네 가지 축으로 본다
근무 전에는 ① 수면·각성시간과 회복기회, ② 졸림·두통·집중곤란·질병·복약 등 자기보고, ③ 말·행동·반응에서 드러나는 관찰징후, ④ 예상 업무부하와 시스템상태를 함께 본다. 개인정보는 안전판단에 필요한 최소한으로 수집하고, 건강정보의 열람범위와 보존기간을 분리한다. ‘출근했으므로 근무 가능’ 또는 ‘정해진 휴식시간을 채웠으므로 복귀 가능’이라고 자동판정하지 않는다.
업무부하는 숫자 하나가 아니라 동시에 변하는 조합이다
동시 임무수만 세면 실제 부하를 놓칠 수 있다. 경보 발생률, 수동개입 횟수, 음성·메시지 채널 수, 공역과 경로의 복잡도, 기상·시정, C2·텔레메트리 품질, 화면·서버 저하, 교대인계, 비상업무와 가용인력이 함께 변하기 때문이다. Mission Management System, UTM 트래픽 화면, Alert Manager, Voice/IM, 기상·AIS 화면과 근무표를 같은 시간축으로 본다. 보편적인 동시 임무수나 경보수 한계를 이 책이 정하지 않고 조직이 훈련·운항로그·사건자료와 승인조건으로 보정한다.
자기보고와 관찰징후는 서로를 보완한다
자기보고가 없더라도 복창 누락, 반응지연, 같은 화면에 대한 고착, 비정상적 반복확인, 절차순서 혼동, 평소와 다른 오류, 미세수면 또는 주의이탈이 보이면 동료와 감독자가 확인한다. 반대로 겉으로 이상이 없어도 당사자의 피로보고를 무시하지 않는다. 선의의 보고와 개입이 불이익의 근거가 되면 데이터가 사라지므로, 인사평가와 안전보고의 접근권한·목적·보존을 구분한다.
근무중지는 한 번의 느낌이 아니라 정해진 관문으로 결정한다
각 조직은 READY, RESTRICTED, STOP과 같은 상태를 정의하고 누가 어떤 증거로 판정하는지 정한다. 주의유지가 불가능하거나 안전중요 정보를 이해·전달할 수 없으면 해당 업무를 즉시 멈추고 감독자에게 알린다. 그보다 낮은 단계에서는 신규 출발 보류, 동시 임무수 축소, 고위험 과업 회수, 추가 감시자 배치 또는 교대인계를 선택한다. 관제 담당자의 근무중지는 원격조종자의 법정 책임이나 ATS·ATC 권한을 대신하지 않으며, 비행 중이면 원격조종자가 적용 절차에 따라 안전착륙·임무종료를 결정한다.
휴식은 업무량을 그대로 둔 채 사람만 잠시 빼는 조치가 아니다
휴식시키기 전에 활성 임무와 이상상태를 식별하고 신규 출발을 멈추며, 인수자에게 임무·기체·공역·기상·C2·경보·다음 행동을 전달하고 복창을 남긴다. 인수 가능한 사람이 없으면 임무를 축소하거나 종료한다. 짧은 휴식이나 카페인은 일시적인 대응일 수 있지만 충분한 수면과 회복을 대신한다고 기록하지 않는다.
피로 신고 뒤 권한과 임무를 함께 조정한다
상태를 STOP 또는 RESTRICTED로 바꾸면 WFM·Roster와 Staffing Board뿐 아니라 운항콘솔, GCS, UTM 클라이언트, IAM·PAM의 역할도 필요한 범위에서 조정한다. 예컨대 감시화면 열람은 유지하되 고위험 명령과 임무배정 기능을 제한할 수 있다. 권한 제한은 처벌이 아니라 오작동 방지 통제이며 시작·종료 시각, 승인자, 대상 시스템과 복구조건을 남긴다.
복귀는 휴식 종료시각이 아니라 재평가로 결정한다
복귀 전에는 증상과 주의상태, 임무·공역·이상상태에 대한 이해, 통신·복창 능력, 예상 업무부하와 남은 근무시간을 다시 확인한다. 필요하면 제한된 임무수, 감독근무 또는 고위험 기능 제한을 조건으로 복귀시킨다. 감독자 승인, 재브리핑, 권한대장과 근무표의 복구가 실제로 완료된 뒤 업무를 재개하며, 반복되는 피로나 회복 실패는 근무표·인력계획·교육 또는 산업보건 검토로 넘긴다.
사후검토는 사람을 평가하는 대신 조건을 고친다
교대 종료 뒤 자기보고, 근무표, 동시 임무수, 경보율, 수동개입, 통신량, 시스템저하, 오류와 감독개입을 같은 사건 ID와 시각으로 대조한다. NASA-TLX는 정신적·신체적·시간적 요구, 수행, 노력, 좌절의 여섯 척도로 주관적 업무부하를 사후 연구하는 도구로 활용할 수 있지만 실시간 근무중지의 단독 법적 기준으로 사용하지 않는다. 개인식별정보는 추세분석 목적에 맞게 최소화하거나 비식별화한다.
그림 1-16 피로·업무부하를 감지하고 근무중지·복귀로 닫는 흐름. FRMS 자기보고, HRIS·WFM·Roster, Mission Manager·UTM·AIS·MET, Alert Manager·Voice/IM, IAM·PAM과 권한대장을 한 사건 ID와 시간축으로 연결한다.
표 1-20 피로·업무부하·근무중지의 닫힘 조건
| 관문 | 필수 증거 | 한계 도달 시 조치 | 결정 권한 |
| 근무 전 자기보고 | 수면·회복·증상·복약·질병의 최소정보 | 추가 확인·제한근무·STOP | 당사자 보고 / 운영기관 판정 |
| 근무표·회복 | 직전 근무·휴식·교대·결원 | 대체인력·근무연기·임무감축 | 근무편성 책임자 |
| 업무량 예측 | 동시 임무·경보·채널·기상·공역·시스템저하 | 신규 출발 보류·상한 하향 | 교대 책임자 / 운영책임자 |
| 실시간 감시 | 경보율·수동개입·통신량·텔레메트리·오류 | 지원인력·과업회수·임무축소 | 감독자 / 관제 담당자 |
| 관찰징후 | 반응지연·복창누락·고착·혼란·주의이탈 | 즉시 확인·RESTRICTED·STOP | 당사자 / 감독자 |
| 중지·권한제한 | 상태, 시작시각, 대상 임무·시스템·기능 | 명령차단·출발보류·안전착륙 | 운영기관 권한자 / 원격조종자 비행판단 |
| 통제된 인계 | 임무·기체·공역·기상·C2·경보·다음 행동·복창 | 인계 불가 시 임무축소·종료 | 인계자 / 인수자 / 감독자 |
| 휴식·재평가 | 증상·주의·이해·통신·예상부하 | 휴식 연장·교대·산업보건 검토 | 지정 재평가자 |
| 복귀 | 승인·제한조건·재브리핑·권한·근무표 복구 | 조건 미충족 시 복귀 보류 | 운영기관 권한자 |
| 사후 추세 | 근무표·운항·경보·사건·감독개입의 시간대조 | 인력·절차·훈련·기준 보정 | 운영기관 지정 검토자 |
공식 확인 경로와 검증 상태
ICAO Fatigue Management Resources https://www.icao.int/operational-safety/fatigue-management/resourcesEASA Easy Access Rules for UAS, June 2026 https://www.easa.europa.eu/en/document-library/easy-access-rules/online-publications/easy-access-rules-unmanned-aircraft-systemseCFR 14 CFR 107.17 https://www.ecfr.gov/current/title-14/chapter-I/subchapter-F/part-107/subpart-B/section-107.17ISO 45001:2018·Amd 1:2024 https://www.iso.org/standard/45001NASA Task Load Index https://www.nasa.gov/human-systems-integration-division/nasa-task-load-index-tlx/TS 초경량비행장치(드론) 조종자 증명 시험 https://main.kotsa.or.kr/portal/contents.do?menuCode=02020200
검증 상태: 2026년 10월 1일 ICAO 공식 자료에서 Doc 9966 제2판 Version 2 개정 2020과 Air Traffic Service Providers 피로관리 가이드 제1판 2016을 확인했다. 이는 규제자와 업종별 제공자를 위한 피로관리 체계이며 드론 관제사의 세계 공통 근무시간을 정하는 문서로 사용하지 않았다. EASA 2026년 6월 UAS 규칙에서 원격조종자의 피로·질병·복약 등 부적합 상태와 비행중단 책임을 유럽 관할 비교사례로 확인했다. 미국 eCFR §107.17은 신체·정신 상태가 안전운항을 방해할 경우 조종·PIC·관찰·직접참여를 금지하는 미국 관할 사례다. ISO 45001:2018과 Amd 1:2024는 공개 서지와 산업안전보건 경영시스템 범위만 반영했고 유료 조항은 추정하지 않았다. NASA-TLX는 사후 주관적 업무부하 연구도구로만 사용했다. TS 공식 안내에서 한국 조종자 증명 근거를 확인했으며 관제 담당자의 피로기준이나 운용승인을 이로부터 추론하지 않았다.
인계는 설명이 아니라 책임이 이동하는 통제점이다
교대인계는 근무자가 바뀌는 행정절차가 아니다. 활성 임무와 기체, 공역·기상, C2·통신, 경보, 권한, 미해결 항목을 이해한 사람이 감시책임을 명시적으로 받는 통제점이다. 인계자가 설명을 끝냈다는 사실만으로 책임이 옮겨지지 않는다. 인수자가 질문을 마치고 수락을 표시하며, 근무표·권한대장·전자로그가 같은 시각과 책임자를 가리킬 때 인계를 완료한다.
인수자는 이해되지 않은 상태를 받지 않는다
인수자는 임무·기체·비행단계, 공역·기상, C2·텔레메트리·통신, 미확인 경보, 제한조건, 다음 행동과 담당자를 독립적으로 확인한다. 필수자료가 없거나 서로 다른 화면과 로그가 충돌하거나, 인수자의 역량·권한·업무량이 맞지 않으면 수락하지 않는다. FAA JO 7110.65BB 부록 A가 미해결 질문을 책임 인수 전에 해소하도록 한 원리는 미국 ATC의 비교 사례다. 이를 드론 관제 담당자에게 항공교통관제 권한이 생기는 근거로 사용하지 않는다.
인수 거부는 업무 회피가 아니라 위험통제다
REFUSE는 사람에 대한 평가가 아니라 현재 인계자료가 안전한 감시를 뒷받침하지 못한다는 상태표시다. 거부자는 사유, 영향을 받는 임무와 시스템, 마지막으로 신뢰할 수 있었던 시각, 즉시 필요한 안정화 조치와 재검토 시각을 남긴다. 운영기관은 거부를 이유로 서둘러 수락시키지 않고 감독자와 대체인력을 투입하거나 임무를 줄인다. 인계자도 인수자가 명시적으로 받기 전까지 가능한 범위에서 기존 책임을 유지한다.
미해결 항목은 메모가 아니라 소유자와 종료조건을 가진다
각 미해결 항목에는 고유 ID, 영향받는 임무·기체·공역, 위험 또는 우선순위, 발견시각, 증거 출처, 잠정통제, 담당자, 다음 행동과 기한, 상향보고 조건, 종료판정자를 붙인다. ‘확인 필요’처럼 행동과 책임자가 없는 표현은 닫힌 인계정보가 아니다. 경보를 화면에서 지웠더라도 원인, 임시조치, 재발 감시와 종료증거가 없으면 항목은 열린 상태로 남긴다.
구두 설명과 화면 상태가 다르면 정본을 다시 세운다
Mission Management System, GCS, UTM Client, AIS·MET, Alert Manager, Incident/Ticket, IAM·PAM, Voice Recorder와 Shift Log의 시각·식별자를 대조한다. 불일치를 발견하면 어느 한 화면을 임의로 정답으로 택하지 않고 변경을 일시 정지하고 데이터 소유자 또는 서비스 제공자에게 확인한다. 안전중요 정보가 복구될 때까지 출발보류, 임무수 축소, 추가 감시 또는 안전착륙을 적용한다.
복창과 질문이 끝나기 전에는 ACCEPT를 누르지 않는다
인계자는 예외·변경·미해결 항목을 체크리스트 순서로 설명하고, 인수자는 핵심 상태와 다음 행동을 자신의 말로 복창한다. 질문과 답변은 녹음 또는 승인된 메시지·전자체크리스트에 남긴다. 단순히 ‘확인’ 버튼을 눌렀다는 기록은 내용을 이해했다는 충분한 증거가 아니다. 수락은 브리핑, 독립검증, 복창, 시간동기와 전자확인의 묶음으로 본다.
부분 인수는 범위와 제외 대상을 함께 적는다
PARTIAL은 운영기관 절차가 허용하고 책임분할이 기술적으로 분명할 때만 쓴다. 인수한 임무·기체·기능, 인수하지 않은 항목, 제외 항목의 책임자와 권한, 재인계 시각을 함께 기록한다. ‘대부분 받음’처럼 경계를 흐리는 표현은 사용하지 않는다. 인수되지 않은 부분은 인계자 또는 감독자가 계속 책임지고, 책임을 맡을 사람이 없으면 해당 임무를 축소하거나 중지한다.
인계가 실패하면 먼저 임무를 안정화한다
인수 거부 직후의 우선순위는 책임 공방이 아니라 활성 비행의 안정이다. 신규 출발을 보류하고, 복잡도가 낮은 상태로 임무를 줄이며, 원격조종자에게 확인된 정보와 운영기관의 조치를 전달한다. 원격조종자는 기체 조종과 비행안전 책임을 유지하고 필요하면 적용 절차에 따라 안전착륙·임무종료를 결정한다. 관제 담당자는 조종명령이나 ATC 지시를 대신하지 않는다.
상향보고는 시간뿐 아니라 조건으로도 시작한다
적격 인수자 부재, 안전중요 서비스 저하, C2·통신 불안정, 공역·기상 정본 불일치, 중요 경보 미해결, 권한 불일치, 반복된 복창 실패 또는 조치기한 초과는 즉시 상향보고의 방아쇠가 될 수 있다. 감독자·운영책임자는 사건관리, 정비, 정보보안, UTM 제공자와 필요한 외부 연락을 조정한다. ATS·ATC 연락이 필요한 상황에서는 승인된 연락절차를 사용하며 관제 담당자가 그 권한을 대행하지 않는다.
책임 이동은 네 가지 증거가 맞을 때만 완료된다
완료 증거는 ① 인계자의 상태 진술, ② 인수자의 명시적 수락, ③ 감독자 또는 운영상태판의 배치 확인, ④ 근무표·권한대장·감사로그의 일치다. 재브리핑 뒤 어느 하나라도 어긋나면 인계상태를 다시 OPEN으로 돌린다. 이 구조는 책임 공백과 이중책임을 줄이기 위한 내부 통제이며, 그 자체로 운용승인이나 안전보장을 뜻하지 않는다.
사후검토는 거부 횟수보다 반복 원인을 본다
교대가 끝난 뒤 인수 거부와 상향보고 건을 누락필드, 정본 불일치, 경보폭주, 화면설계, 권한배치, 인력·휴식, 교육·복창, 서비스저하로 분류한다. 정당한 거부를 줄이라는 목표를 세우지 않고 불완전한 인계가 발생하는 원인을 줄인다. 개선조치에는 담당자, 기한, 시험방법과 효과검증 결과를 붙이고 다음 교대 체크리스트·훈련·시스템 요구사항에 반영한다.
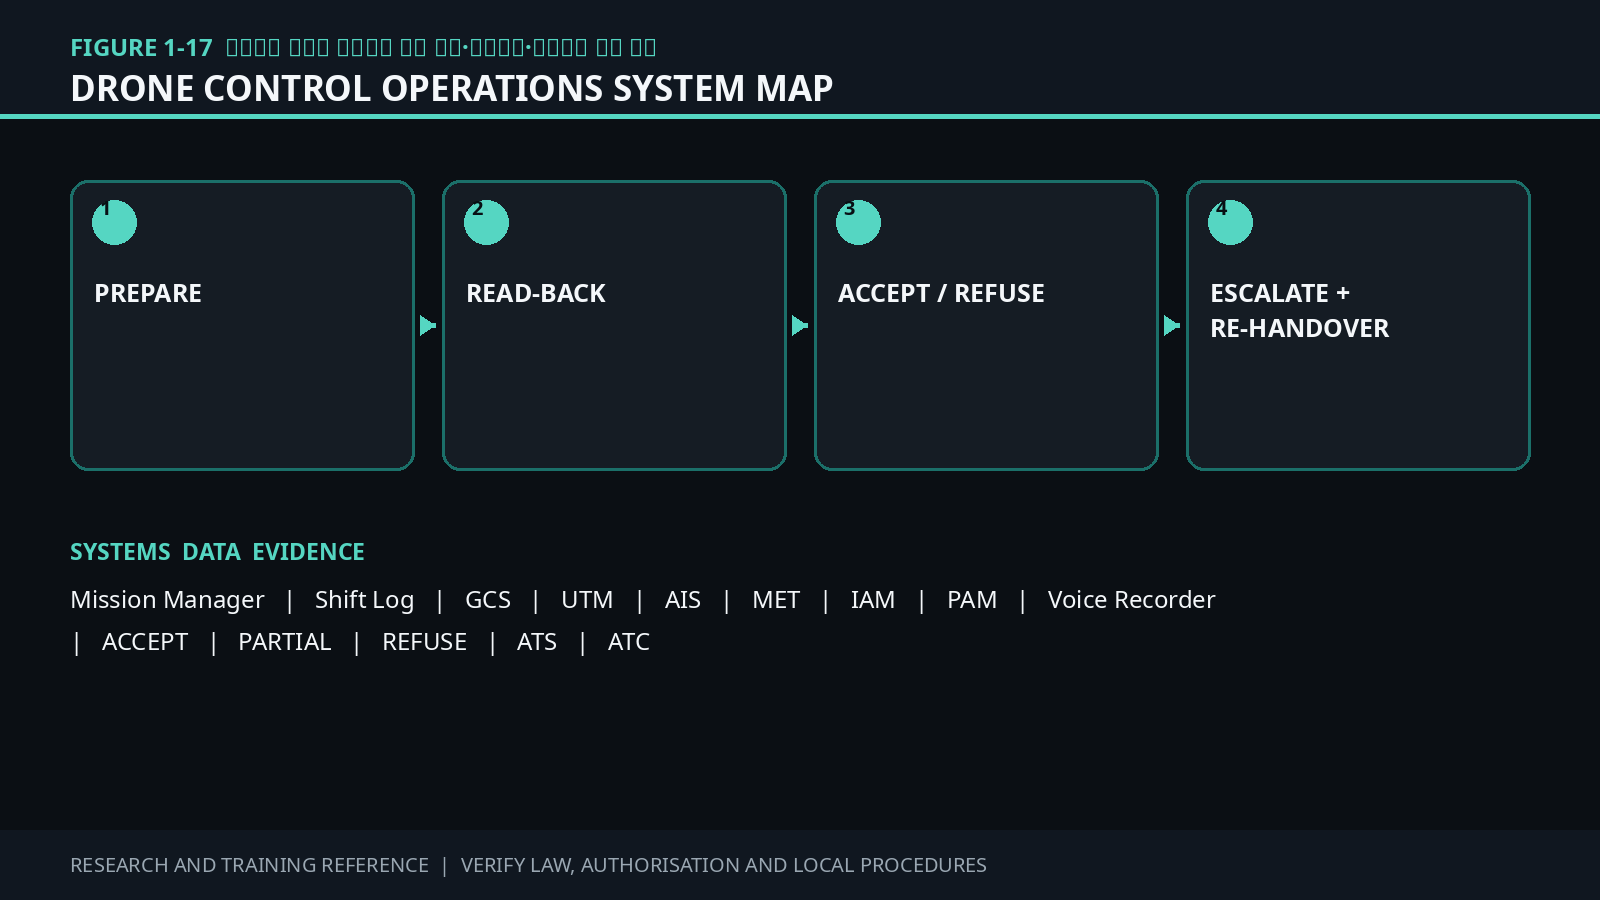
그림 1-17 교대인계 실패를 감지하고 인수 거부·상향보고·재인계로 닫는 흐름. Mission Manager·GCS·UTM·AIS·MET·Alert Manager·Incident/Ticket·IAM·PAM·Voice Recorder·전자수락·권한대장을 한 인계 ID와 시간축으로 연결한다.
표 1-21 교대인계 실패·인수 거부·상향보고의 닫힘 조건
| 관문 | 필수 증거 | 거부·상향보고 조건 | 결정 권한 |
| 인계자료 | 활성 임무·기체·단계·공역·기상·C2·경보·권한·다음 행동 | 필수필드 누락·시각 불명·담당자 없음 | 인계자 작성 / 인수자 확인 |
| 정본 일치 | GCS·UTM·AIS·MET·로그·구두 설명의 식별자·시각 | 출처 충돌·마지막 정상시각 불명 | 데이터 소유자 / 감독자 |
| 브리핑·복창 | 체크리스트·질문·답변·복창·녹음 또는 전자기록 | 복창 실패·예외 미설명 | 인계자·인수자 공동 |
| 인수자 적격성 | 역량·권한·업무량·근무상태·시스템 접근 | 적격 인수자 부재·권한 불일치 | 운영기관 지정 책임자 |
| 미해결 항목 | ID·영향·증거·잠정통제·담당자·기한·종료조건 | 중요항목 무주체·기한 초과 | 항목 소유자 / 감독자 |
| 인수 결정 | ACCEPT·PARTIAL·REFUSE, 범위·사유·시각 | 모호한 수락·부분범위 미정 | 인수자 / 운영기관 절차 |
| 거부 후 안정화 | 출발보류·임무감축·추가감시·안전착륙·종료 | 안전중요 저하 지속·책임 공백 | 운영책임자 / 원격조종자 비행판단 |
| 상향보고 | 통보대상·시각·요청·응답·다음 기한 | 응답 없음·서비스저하·위험 증가 | 감독자·운영책임자 |
| 재브리핑·재인수 | 수정증거·재대조·복창·명시적 수락 | 결함 재현·질문 미해결 | 인수자 / 감독자 |
| 종결 | 인계자·인수자·운영상태·권한·근무표·감사로그 일치 | 한 항목이라도 불일치 | 운영기관 지정 종결자 |
공식 확인 경로와 검증 상태
FAA JO 7110.65BB Change 3, Appendix A https://www.faa.gov/air_traffic/publications/atpubs/atc_html/appendix_a.htmlFAA JO 7210.3EE Change 3, 2-2-4 https://www.faa.gov/air_traffic/publications/atpubs/foa_html/chap2_section_2.htmlEUROCONTROL Handover Takeover Training https://learningzone.eurocontrol.int/ilp/pages/mediacontent.jsf?catalogId=370833&mediaId=7919813ICAO Doc 4444, 16th Edition 2016, Amendments 7-13 https://store.icao.int/en/procedures-for-air-navigation-services-air-traffic-management-doc-4444ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-12:2022 https://www.iso.org/standard/78962.htmlISO 9001:2026 https://www.iso.org/standard/9001EASA Easy Access Rules for UAS, June 2026 https://www.easa.europa.eu/en/document-library/easy-access-rules/online-publications/easy-access-rules-unmanned-aircraft-systems대한민국 항공안전법 제125조·제129조 https://www.law.go.kr/lsInfoP.do?lsiSeq=286927
검증 상태: 2026년 10월 1일 FAA 현행 페이지에서 JO 7110.65BB Change 3과 JO 7210.3EE Change 3의 효력일 2026년 7월 9일을 확인했다. 부록 A와 2-2-4는 위치 사전검토, 상태정보·장비·기상·교통 확인, 질문 해소, 명시적 책임 인수, 사후 재검토와 책임기록을 다룬다. 이는 미국 ATC의 비교 사례이며 드론 관제 담당자의 법정 권한이나 한국 운용승인으로 전용하지 않았다. EUROCONTROL 공개 교육은 인계·인수의 안전중요성과 체크리스트를 확인하는 보조 비교자료로만 사용했다. ICAO Doc 4444는 16판 2016과 공개 설명상 Amendments 7-13을 확인했으며 유료 본문 조항은 추정하지 않았다. ISO 21384-3:2026 제3판과 ISO 23629-12:2022 제1판의 공개 범위, ISO 9001:2026 제6판의 문서화·운영·평가·개선 범위를 확인했다. ISO 23629-12 개정안은 DIS 단계이므로 현행 표준과 구분했다. EASA 2026년 6월 UAS 규칙은 운영자의 절차·인력배치와 원격조종자의 책임을 유럽 관할 비교사례로만 사용했다. 한국 항공안전법 제125조·제129조에서 조종자 증명과 준수사항을 확인했으나 ‘드론 관제사’의 별도 법정 자격·인수거부 권한을 추론하지 않았다.
인계 품질은 거부 횟수가 아니라 닫힘 증거로 점검한다
교대인계 품질점검의 목적은 인수 거부를 줄이는 것이 아니다. 필요한 질문과 거부를 보호하면서, 같은 누락과 불일치가 다시 나타나지 않도록 절차·교육·화면·권한·인력·서비스를 고치는 일이다. 따라서 대시보드의 첫 질문은 ‘몇 건을 거부했는가’가 아니라 ‘필수정보가 완전했고, 책임자가 분명했으며, 개선조치가 재발을 줄였는가’가 된다.
정기점검은 모집단·기간·표본 기준부터 고정한다
운영기관은 점검기간, 대상 관제석, 총 인계 건수, ACCEPT·PARTIAL·REFUSE·ESCALATE의 모집단, 표본추출 기준과 제외 사유를 먼저 기록한다. 안전중요 경보, 인수 거부, 부분 인수, 상향보고, 책임로그 불일치와 인계 직후 사건은 전수 검토 대상으로 둘 수 있다. 정상 ACCEPT는 교대시간·임무복잡도·야간·서비스저하 조건을 대표하도록 표본화한다. 표본비율은 임무량과 위험에 맞춰 정하며 세계 공통의 고정 백분율처럼 제시하지 않는다.
선행지표는 책임이 이동하기 전 통제의 건강상태를 보여준다
인계 패키지 필수필드 완결률, 정본 출처 대조율, 미해결 항목의 담당자·기한·종료조건 부여율, 질문·복창 기록률, 인수결정과 근무표·IAM·감사로그의 시각 일치율을 선행지표로 둔다. 분자와 분모, 데이터 출처, 집계주기, 누락 처리와 검토자를 지표정의서에 적는다. 수치가 좋아 보여도 원자료 표본과 실제 화면을 다시 대조한다.
후행지표는 원인을 단정하지 않고 연결고리를 조사한다
인계 직후 일정 관찰창에서 발생한 중요 경보, 통신·C2 저하, 잘못된 책임자 호출, 재브리핑, 임무중지와 사건을 후행지표로 볼 수 있다. 그러나 시간상 가까웠다는 이유만으로 인계 실패가 원인이라고 단정하지 않는다. 사건 ID, 인계 ID, 시스템 로그, 음성·메시지, 기상·공역·서비스 상태를 함께 검토하고 인과성은 별도 조사 절차에서 판정한다.
거부율과 상향보고율에는 감축 목표를 걸지 않는다
REFUSE와 ESCALATE는 불완전한 인계를 드러내는 보호장치일 수 있다. 이 비율을 낮추라는 목표는 질문 생략, 조기 수락, 기록 누락과 우회행동을 만들 수 있다. 운영기관은 거부 사유의 타당성, 거부 후 임무 안정화, 수정·재브리핑과 종결 증거를 평가한다. 반복되는 같은 사유는 사람의 저항으로 해석하지 않고 시스템 결함 후보로 올린다.
결함은 사람·절차·인터페이스·환경으로 나눠 본다
분류 예시는 역량·피로·업무량, 체크리스트·SOP·용어, 화면·필수필드·경보설계, Roster·IAM·권한대장 연계, GCS·UTM·AIS·MET·Incident/Ticket 간 데이터 지연, C2·통신·외부서비스 저하, 교육·시뮬레이션 부족이다. 직접원인과 기여요인을 구분하고, 개인 실수 하나로 분석을 닫지 않는다. 필요한 자료가 시스템에 없거나 두 번 입력해야 했다면 설계와 절차도 원인 후보로 남긴다.
개선조치는 발견 건수와 같은 속도로 늘리지 않는다
개별 누락마다 교육을 추가하면 교육목록만 길어질 수 있다. 반복 패턴을 묶어 DMS의 SOP·체크리스트 개정, LMS의 시나리오 훈련, HMI의 필수필드·경고·상태표시 개선, IAM·Roster·전자수락 자동대조, Alert Manager와 Incident/Ticket 연계, UTM 제공자·정비·통신사업자와의 서비스 개선으로 연결한다. 각 조치에는 소유자, 우선순위, 변경승인, 배포계획과 되돌리기 조건을 붙인다.
변경은 시험환경에서 실패시키고 운영에서 효과를 다시 본다
개선안을 Simulator, GCS Sandbox, UTM Test Environment와 시험용 계정에서 재현한다. 정상·야간·다중임무·경보폭주·서비스저하·권한불일치 시나리오를 통과한 뒤 제한적으로 적용한다. 배포 후에는 완결성·정본 일치·처리시간·재발률과 함께 새 지연, 경보피로, 우회입력, 개인정보 노출 또는 권한과다 같은 부작용을 확인한다. 효과가 없거나 새로운 위험이 생기면 조치를 재개방한다.
종결은 조치 완료가 아니라 효과 증거로 결정한다
‘교육 실시’나 ‘화면 수정’은 활동의 완료일 뿐 효과의 증거가 아니다. 운영기관의 지정 검토자는 사전에 정한 관찰기간과 표본에서 재발 감소, 완결성 향상, 책임로그 일치와 부작용 부재를 확인한다. 잔여위험, 예외승인과 후속 점검일을 기록하고, 반복 발생·중요도 상승·새 정보 발견 시 CAPA 또는 변경관리 항목을 다시 연다.
경영검토는 인력·예산·공급자 결정을 남긴다
반복 결함이 업무량, 교대 중첩, 장비 성능, 외부서비스 지연 또는 권한체계에서 오면 현장 담당자만으로 닫을 수 없다. 운영기관은 추세와 잔여위험을 경영검토에 올려 인력, 휴식, 장비, 계약·SLA, 개발우선순위와 훈련시간을 결정한다. UTM 제공자는 서비스 로그와 장애원인을 제공하지만 운영기관의 위험수용이나 감사결정을 대신하지 않는다.
NTIS는 국내 연구동향의 출발점이지 운용규칙의 종착점이 아니다
NTIS에서 ‘드론 교통관리’를 검색한 2026년 10월 1일 화면에는 전체 2,126건, 국가R&D 과제 1,421건, 연구보고서 213건, 사업 4건, 통합공고 5건이 표시됐다. 2026년 국토교통부 사업 ‘다목적복수저고도드론교통관리시스템및드론식별기술개발’도 확인했다. 이 건수는 시점과 검색조건에 따라 바뀌는 탐색 단서다. 과제명과 연구성과는 시스템 기능·시험 시나리오·국내 기술동향의 근거로 쓰되, 법적 의무·운용승인·표준 적합성의 증거로 바꾸어 쓰지 않는다.
다섯 역할의 책임을 품질점검에서도 섞지 않는다
관제 담당자는 사실기록·질문·복창·거부·상향보고 자료를 제공하고 개선 시험에 참여한다. 원격조종자는 비행상태와 조종결정의 증거를 제공하며 비행안전 책임을 유지한다. 운영기관은 표본설계, 조사, 개선조치, 자원배분과 잔여위험 결정을 소유한다. UTM 제공자는 서비스 수준과 로그를 제공한다. ATS·ATC는 해당 관할과 승인절차에서 부여된 항공교통업무 권한을 행사하며 드론 관제 담당자가 이를 대신하지 않는다.
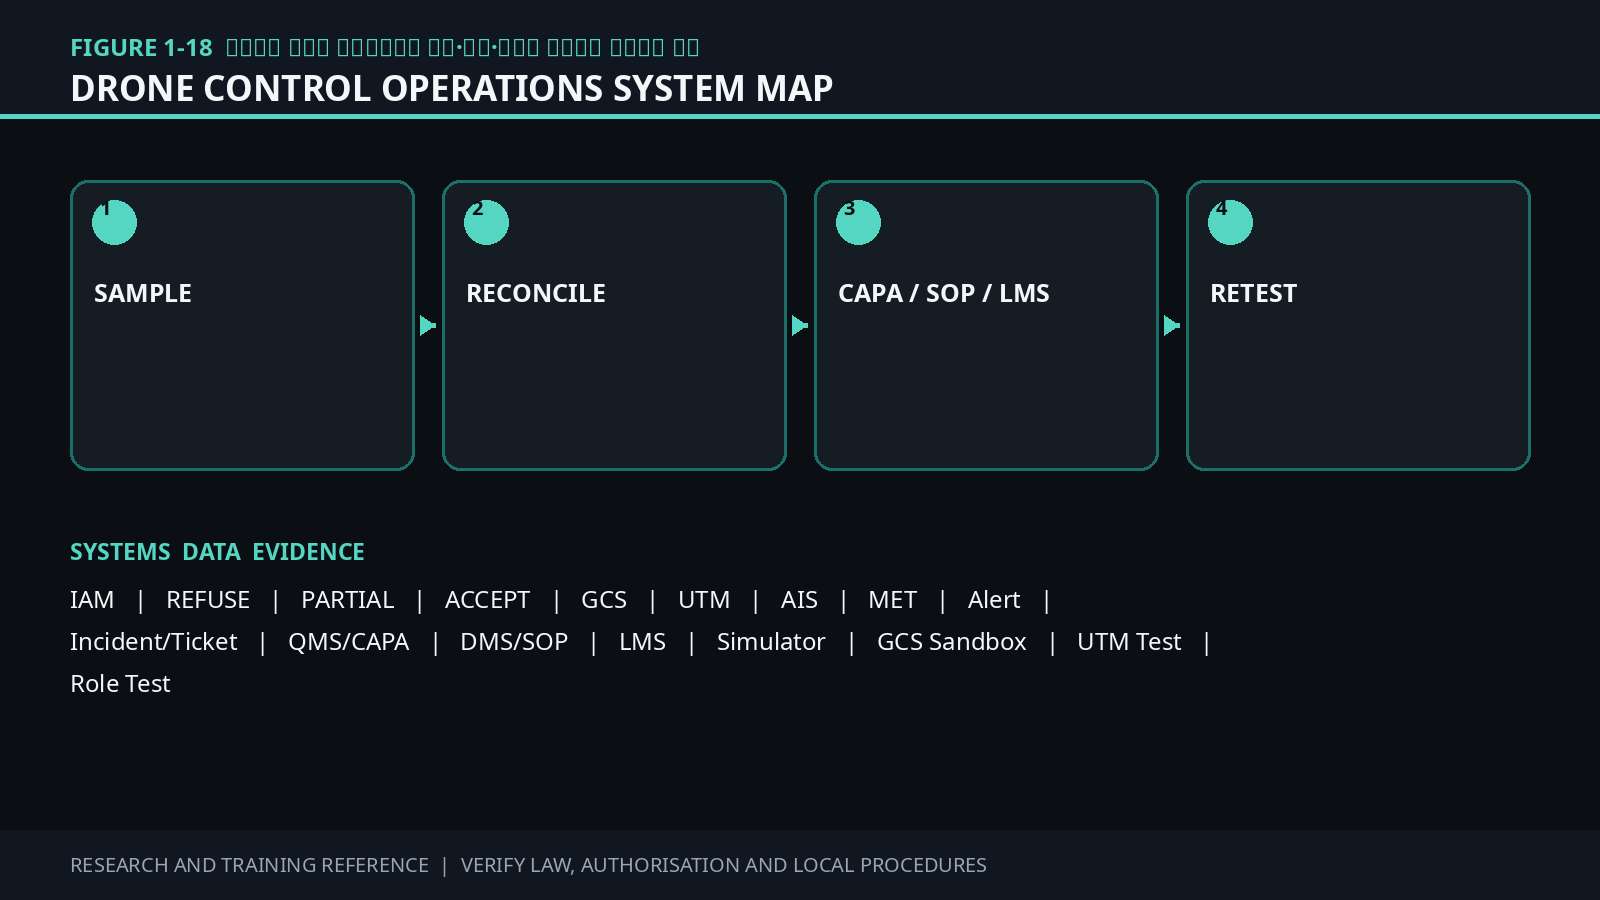
그림 1-18 교대인계 기록을 표본점검하고 절차·교육·시스템 개선으로 되돌리는 흐름. Handover Log·Roster·IAM/PAM·GCS·UTM·AIS/MET·Alert·Incident/Ticket을 QMS/CAPA·DMS/SOP·LMS·변경관리와 연결한다.
표 1-22 교대인계 품질지표와 개선조치의 해석 기준
| 지표·증거 | 무엇을 묻는가 | 개선 연결 | 오용 금지 |
| 필수필드 완결률 | 임무·공역·기상·C2·경보·권한·다음 행동이 모두 있는가 | 전자필드·체크리스트·DMS | 빈칸에 임의값 입력을 완결로 계산하지 않음 |
| 정본 출처 대조율 | GCS·UTM·AIS/MET·로그의 ID와 시각이 맞는가 | API·시간동기·데이터 소유권 | 한 화면만 맞으면 PASS로 처리하지 않음 |
| 미해결 항목 소유율 | 담당자·기한·상향·종료조건이 있는가 | Incident/Ticket·당직표 | ‘확인 예정’을 소유자로 보지 않음 |
| 질문·복창 기록률 | 예외와 다음 행동을 인수자가 재확인했는가 | LMS·Voice/Message·전자체크 | 버튼 클릭을 이해의 충분한 증거로 보지 않음 |
| 책임로그 일치율 | 수락·Roster·IAM/PAM·감사로그가 같은 책임자·시각인가 | 자동대조·권한회수·알림 | 사후 수정만으로 원불일치를 지우지 않음 |
| 재브리핑·수정 소요 | 결함 발견부터 재인수까지 통제가 작동했는가 | 대체인력·업무량·지원 SLA | 무조건 짧을수록 좋다고 보지 않음 |
| REFUSE·ESCALATE 사례 | 거부 사유·안정화·상향·종결이 타당했는가 | 반복원인 제거·보호정책 | 비율 감축 목표·개인평가에 사용하지 않음 |
| 관찰창 내 사건 | 인계와 사건 사이의 연결 가능성이 있는가 | 사건조사·데이터 결합 | 시간적 근접성을 인과성으로 단정하지 않음 |
| 개선조치 기한준수 | 소유자와 변경통제가 작동했는가 | QMS/CAPA·Change Control | 기한준수만으로 효과를 판정하지 않음 |
| 효과·부작용 검증 | 재발이 줄고 새 위험·우회행동이 생기지 않았는가 | 회귀시험·현장관찰·재개방 | 단기 수치개선만으로 종결하지 않음 |
공식 확인 경로와 검증 상태
FAA JO 7110.65BB Change 3, Appendix A https://www.faa.gov/air_traffic/publications/atpubs/atc_html/appendix_a.htmlFAA JO 7210.3EE Change 3, 2-2-4 https://www.faa.gov/air_traffic/publications/atpubs/foa_html/chap2_section_2.htmlICAO Safety Management Manual, Doc 9859, 4th Edition https://www.icao.int/safety-management/SMI/SMMISO 9001:2026 https://www.iso.org/standard/9001ISO 19011:2026 https://www.iso.org/standard/19011ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-12:2022 https://www.iso.org/standard/78962.htmlEASA Easy Access Rules for UAS, June 2026 https://www.easa.europa.eu/en/document-library/easy-access-rules/online-publications/easy-access-rules-unmanned-aircraft-systemsNTIS 국가R&D 데이터 검색(검색어: 드론 교통관리) https://www.ntis.go.kr/ThSearchTotal.do
검증 상태: 2026년 10월 1일 FAA 현행 JO 7110.65BB Change 3 부록 A에서 체크리스트, 상태정보, 서두르지 않는 인계, 미해결 질문의 사전 해소와 사후 재검토를 확인했다. JO 7210.3EE Change 3 2-2-4의 공개 현행 원문에서는 위치별 인계 체크리스트의 정기 검토·개정과 전자 책임로그, 장애 시 종이로그의 복구 입력·보존을 확인했다. 이는 미국 ATC 비교사례다. ICAO Doc 9859 제4판은 SSP·SMS와 성과기반 안전관리의 공개 범위만 사용했다. ISO 9001:2026 제6판의 성과평가·개선, ISO 19011:2026 제4판의 감사프로그램·감사수행 공개 범위를 확인했으며 유료 조항을 추정하지 않았다. ISO 21384-3:2026 제3판과 ISO 23629-12:2022 제1판의 공식 초록을 확인했고 ISO 23629-12 개정안은 DIS 단계로 구분했다. EASA 2026년 6월 UAS 규칙은 유럽 관할 비교사례다. NTIS 검색결과는 국내 R&D 동향과 사례를 찾는 연구자료이며 규정·인증·운용승인 증거가 아니다.
서로 다른 교대시각은 단일 임무 상태로 모아야 한다
관제 담당자, 원격조종자, 정비 담당자와 데이터·UTM 담당자는 같은 시각에 같은 화면을 보며 교대하지 않을 수 있다. 각 직군의 인계가 정상이어도 임무 전체의 책임은 비어 있을 수 있다. 새 관제 담당자는 경보를 인수했지만 원격조종자의 GCS 세션은 이전 근무자에게 남아 있고, 정비 결함 제한은 Mission Manager에 반영되지 않았으며, UTM 서비스 지연은 별도 Incident/Ticket에만 기록된 경우다. 운영기관은 직군별 인계와 임무 수준의 통합 인계를 따로 기록해야 한다.
직군별 인계와 임무 수렴 관문을 두 겹으로 둔다
첫째 인계는 각 직군 안에서 일어난다. 전임자가 업무 범위, 미해결 항목, 시스템 상태와 다음 행동을 후임자에게 넘기고 후임자는 질문을 해소한 뒤 ROLE_HANDOVER 이벤트를 수락한다. 둘째 인계는 임무 수준에서 일어난다. 필수 직군의 수락시각, 제한조건, 열린 항목, 권한과 세션이 단일 임무 상태판에 모이고 운영기관이 지정한 통합 책임자가 수렴 관문을 닫는다. 직군별 ACCEPT가 네 건 있어도 임무 ID나 적용 범위가 다르면 통합 ACCEPT가 아니다.
각 직군이 넘기는 정보와 권한은 다르다
관제 담당자는 Mission Manager 또는 공통상황도에서 감시 임무, 경보, 공역·기상 기준, 열린 조정사항을 넘긴다. 원격조종자는 GCS의 기체상태, C2 링크, 비행모드와 안전조치를 넘기며 실제 비행조종과 안전한 비행 수행의 책임을 유지한다. 정비 담당자는 MIS 또는 MRO 시스템, Defect Log, Configuration Management Database에서 결함·구성·정비상태와 운항복귀 제한을 확인한다. 데이터·UTM 담당자는 UTM Client, USP 대시보드, Data Quality Monitor, API Health와 Incident/Ticket에서 서비스 가용성, 지연, 데이터 버전과 우회절차를 넘긴다. 이 구분은 내부 업무설계안이며 국가의 자격·승인·ATC 권한을 새로 만들지 않는다.
단일 임무 상태판은 출처를 지우지 않는다
Mission Manager 또는 Common Operating Picture는 mission_id, current_phase, flight_state, aircraft_config, airspace_basis, weather_basis, C2_state, alert_state, open_item, role_readiness, accepted_by, accepted_at, source_system, source_version, event_time과 received_at을 함께 보여준다. 이 화면은 모든 원천시스템을 대신하는 정본이 아니라 서로 다른 정본을 같은 임무 ID로 연결하는 색인이다. 사용자는 GCS, UTM, AIS/MET, MIS/MRO, Incident/Ticket과 감사로그로 되돌아가 원자료를 확인할 수 있어야 한다.
준비상태는 준비 완료와 제한 조건을 구분한다
내부 상태값은 READY, READY WITH LIMITS, NOT READY, UNAVAILABLE처럼 단순하게 정할 수 있다. READY WITH LIMITS에는 적용 기체, 임무, 시간, 기능과 종료조건을 붙인다. NOT READY는 사유, 대체자, 재평가시각과 운영제한을 남긴다. 세계 공통의 고정 상태어 또는 고정 대기시간이 있는 것으로 쓰지 않고, 기관의 승인조건·위험평가·SOP에서 용어와 임계값을 정한다.
부분 인수는 사람보다 범위를 먼저 적는다
후임자가 세 대 중 두 대만 인수하거나 감시 기능만 인수하고 경보 승인권은 받지 않을 수 있다. 이때 “부분 인수”만 기록하면 어느 기체와 기능의 책임이 남았는지 알 수 없다. handover_scope에는 aircraft_id, mission_segment, console_position, function, permission_set, start_time과 end_condition을 기록한다. 인수하지 않은 범위는 전임자 유지, 지정 백업, 임무 보류 또는 종료 중 하나로 연결한다.
권한 회수는 수락시각과 같은 사건으로 묶는다
근무표와 Workforce Management, IAM 또는 IdP, RBAC·PAM, 콘솔 로그인, API 토큰과 음성통신 채널을 함께 대조한다. 후임자의 권한을 인계 전에 미리 열어야 한다면 사전승인과 제한 범위를 남긴다. 전임자 권한을 너무 일찍 회수하면 지원과 오류정정이 끊기고, 너무 늦게 회수하면 이중통제와 부인방지 문제가 생긴다. 통합 ACCEPT 시각을 기준으로 활성 계정, 세션, 토큰, 특권과 비상 break glass 권한을 재검증하고 SIEM 또는 Audit Log에 결과를 남긴다.
시각 불일치는 시간동기와 사건 의미를 함께 본다
NTP 또는 PTP 시간동기 상태, 표준시 출처, 허용 오차와 장비별 오프셋을 기록한다. 화면에 보인 시각 하나만으로 순서를 단정하지 않는다. event_time은 원천 사건이 발생한 시각, received_at은 다른 시스템이 수신한 시각, accepted_at은 사람이 책임을 수락한 시각으로 분리한다. 오차가 허용범위를 넘으면 자동 수렴을 중지하고 원자료와 음성·메시지 기록을 대조한다.
최신 데이터가 언제나 우선하지는 않는다
두 시스템의 값이 다를 때 타임스탬프가 더 늦다는 이유만으로 승자를 정하지 않는다. 운영기관은 항목별 source authority map을 만든다. 예를 들어 기체 비행모드는 GCS, 정비 제한은 승인된 정비기록, UTM 서비스상태는 USP 공식 상태와 계약된 인터페이스, 내부 담당자는 Roster와 전자 인수기록을 우선 출처로 정할 수 있다. 출처 우선순위는 관할 규정, 승인조건, 계약과 시스템 설계에 따라 검증해야 한다.
지연된 직군이 있으면 임무를 축소한다
필수 직군이 NOT READY 또는 지연이면 새 출발을 보류하고 동시 임무 수를 줄이며 변경이 많은 작업을 동결할 수 있다. 지정 백업이나 겸무를 쓰려면 역량, 업무량, 권한과 종료조건을 확인한다. 비행 중이라면 원격조종자와 운영기관이 승인된 비상·우발절차에 따라 계속비행, 귀환, 대체착륙 또는 임무종료를 판단한다. 관제 담당자는 경보와 사실을 제공하지만 항공교통관제사의 법정 분리업무나 원격조종자의 조종권한을 대신하지 않는다.
통합 인수는 질문과 열린 항목을 닫은 뒤 선언한다
통합 책임자는 모든 필수 직군의 readiness, 부분 인수 범위, 미해결 질문, source conflict, 권한 회수와 시간동기 상태를 확인한다. 열린 항목에는 owner, due_time, escalation_path와 closure_condition을 붙인다. 해결되지 않은 안전중요 질문이 있으면 ACCEPT를 누르지 않는다. 수렴 관문이 닫히면 단일 mission_acceptance_id를 발급하고 직군별 handover_id, 상태판 스냅샷, IAM/PAM 대조결과와 로그 해시를 연결한다.
인계 완료 뒤에도 짧은 강화감시를 둔다
통합 ACCEPT 직후 전임자는 승인된 범위에서 상태판, 경보와 원자료를 다시 보며 누락·오표시·잘못된 권한이 없는지 확인할 수 있다. 후임자는 새 경보와 미해결 항목을 갱신한다. 강화감시의 시간과 범위는 임무위험, 교대복잡도와 업무량에 따라 정한다. 누락이 발견되면 mission_acceptance_id를 삭제하지 않고 REOPEN 이벤트를 추가해 어떤 판단이 언제 바뀌었는지 남긴다.
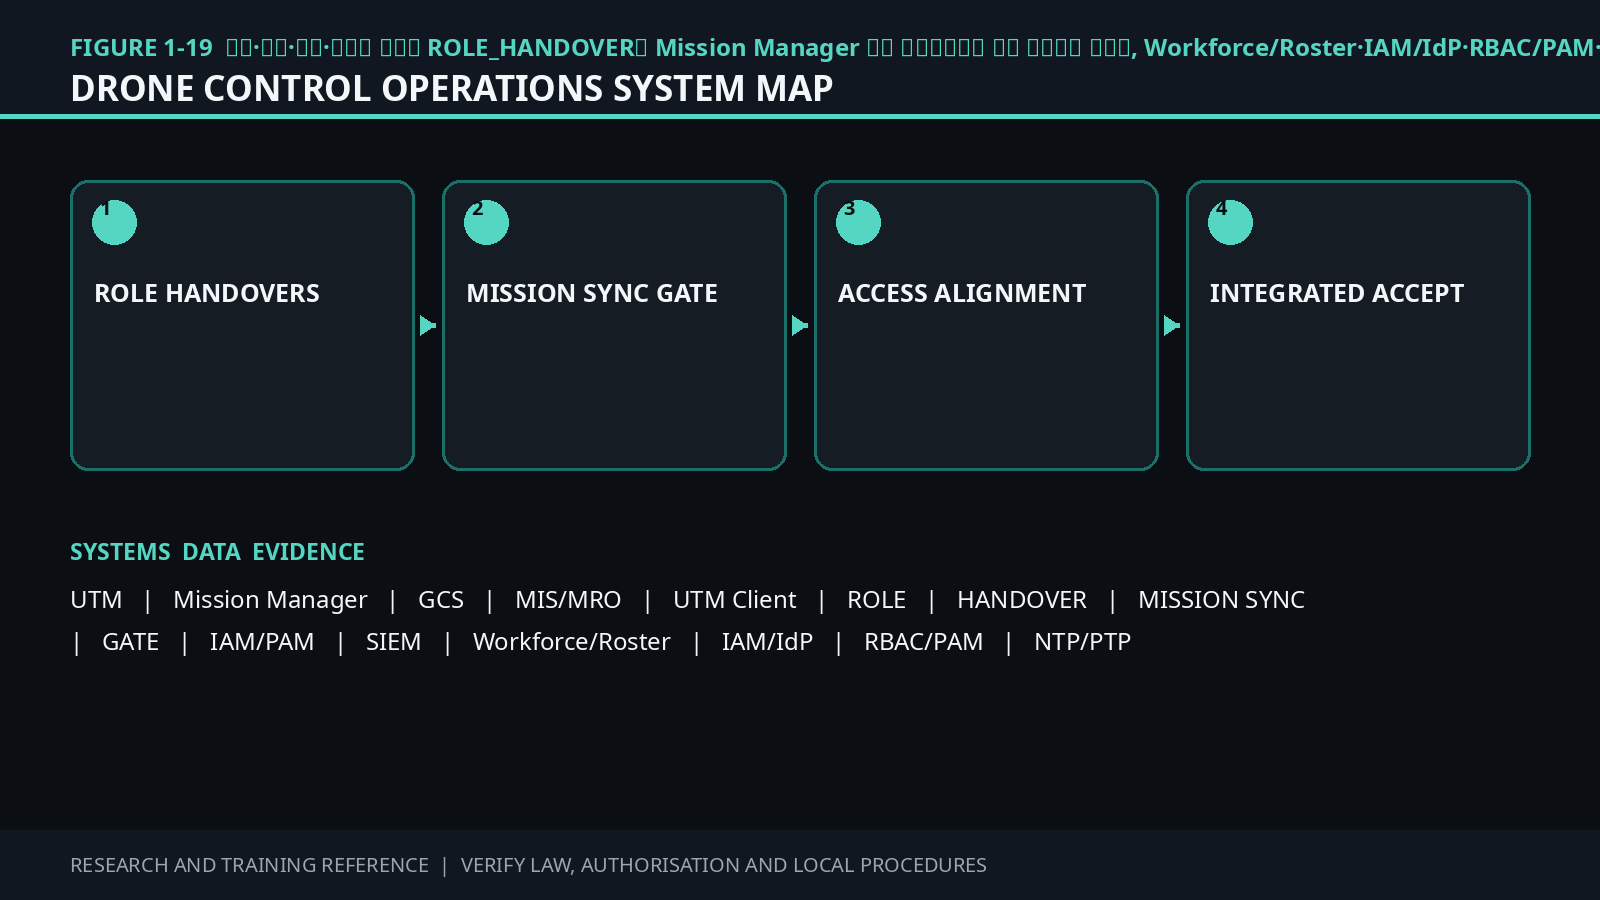
그림 1-19 관제·조종·정비·데이터 직군의 ROLE_HANDOVER를 Mission Manager 또는 공통상황도의 수렴 관문으로 모으고, Workforce/Roster·IAM/IdP·RBAC/PAM·NTP/PTP·SIEM/Audit Log로 책임시각과 권한을 맞춘다.
표 1-23 다중 직군 동기화 인계의 관문과 실패 대응
| 관문 | 필수 증거 | 불일치·지연 시 통제 | 결정 권한 |
| 임무 기준선 | mission_id·phase·기체·공역·기상·C2·활성 경보 | 새 출발·변경 보류, 정본 재확인 | 운영기관 지정 통합 책임자 |
| 관제 담당자 | Mission Manager/COP·Alert·AIS/MET·열린 조정 | 감시범위 축소, 백업 관제 배치 | 내부 감시·상향 권한만 행사 |
| 원격조종자 | GCS·C2·Flight Log·비행모드·비상절차 | 출발 보류, 귀환·착륙·종료 검토 | 원격조종자·운영기관, 승인절차 따름 |
| 정비 담당자 | MIS/MRO·Defect Log·CMDB·운항복귀 제한 | 해당 기체 격리, 구성변경 금지 | 정비 권한자·운영기관 |
| 데이터·UTM | UTM Client/USP·Data Quality·API Health·Ticket | 대체 서비스·수동절차·용량 축소 | 제공자는 서비스상태, 운영기관은 임무 결정 |
| 권한·세션 | Roster·IAM/IdP·RBAC/PAM·세션·토큰 | 조기 회수 중지, 늦은 회수·이중권한 차단 | 권한 승인자·보안 담당자 |
| 시각·정본 | NTP/PTP·event_time·received_at·source_version | 자동 수렴 중지, 원자료·음성·메시지 대조 | 데이터 소유자·통합 책임자 |
| 통합 종결 | role handover ID·상태판 스냅샷·open item·audit hash | HOLD/LIMIT/REOPEN, 필요 시 임무 종료 | 운영기관의 승인된 책임구조 |
공식 확인 경로와 검증 상태
FAA JO 7110.65BB Change 3 Appendix A https://www.faa.gov/air_traffic/publications/atpubs/atc_html/appendix_a.htmlFAA JO 7210.3EE Change 3 2-2-3·2-2-4·2-2-6 https://www.faa.gov/air_traffic/publications/atpubs/foa_html/chap2_section_2.htmlICAO UTM Guidance https://www.icao.int/utm-guidanceISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.htmlISO 23629-12:2022 https://www.iso.org/standard/78962.htmlISO/IEC 27001:2022 https://www.iso.org/standard/27001NIST SP 800-53 Rev. 5 https://csrc.nist.gov/pubs/sp/800/53/r5/finalEASA Easy Access Rules for UAS, June 2026 https://www.easa.europa.eu/en/document-library/easy-access-rules/easy-access-rules-unmanned-aircraft-systems국가법령정보센터 항공안전법·시행규칙 https://www.law.go.kr
검증 상태: 2026년 10월 2일 FAA 현행 JO 7110.65BB Change 3의 Appendix A에서 동시 인계 시 주의, 상태정보 영역, 미해결 질문의 사전 해소, 책임 수락시각과 사후 검토를 확인했다. JO 7210.3EE Change 3 2-2-3·2-2-4·2-2-6에서는 한 위치의 책임자, 위치별 체크리스트·상태정보, 전자 책임로그와 장애 시 종이기록 복구를 확인했다. 이는 미국 ATC의 비교사례다. ICAO UTM 공개 지침은 UTM이 협업형 서비스 체계이며 운영자가 제약 안에서 운영 안전을 관리한다는 범위로 사용했다. ISO 21384-3:2026 제3판의 공개 범위와 RPIC·fleet manager 정의, ISO 23629-5:2023의 UTM 기능구조, ISO 23629-9:2023의 USP-사용자 정보교환, ISO 23629-12:2022의 제공자 조직 요구 공개 초록을 확인했다. ISO 23629-5는 역할분담을 구현에 맡기므로 이 절의 역할표는 연구용 운영설계다. ISO/IEC 27001:2022와 NIST SP 800-53 Rev. 5는 권한·감사·시각 통제의 참고 틀일 뿐 항공 승인기준이 아니다. EASA 2026년 6월 규칙은 유럽 관할 비교사례다. 한국은 항공안전법 제125조·제129조와 시행규칙의 비행계획·운영인력 관련 공개 원문을 확인했으며, 관제·정비·데이터 직군을 하나의 국가자격으로 정한 조항으로 확대해석하지 않았다.
강화감시는 인계의 품질을 실제 운용에서 확인한다
통합 수락은 인계가 완벽했다는 선언이 아니다. 새 근무자가 실제 화면과 경보를 다루기 시작하면, 인계 당시 보이지 않던 지연 데이터나 권한 충돌이 드러날 수 있다. 운영기관은 mission_acceptance_id가 발급된 직후를 별도의 강화감시 구간으로 지정하고, 인계 스냅샷과 실시간 상태를 비교한다. 시간과 범위는 임무위험, 동시 임무 수, 교대 복잡도, 시스템 변경과 장애이력을 근거로 정한다. 세계 공통의 고정 분수나 단일 종료기준이 있다고 가정하지 않는다.
수락 스냅샷을 비교 기준으로 고정한다
Mission Manager 또는 Common Operating Picture는 통합 수락 시점의 mission_id, flight_state, aircraft_config, airspace_basis, weather_basis, C2_state, UTM_state, open_item, alert_state, role_readiness, permission_set, source_version과 timestamp를 스냅샷으로 남긴다. 스냅샷에는 원천시스템 식별자와 해시를 연결하고 덮어쓰지 않는다. 강화감시 중 발견한 값은 새 이벤트로 추가한다. 그래야 “인계 때 무엇을 알았는가”와 “이후 무엇이 바뀌었는가”를 구분할 수 있다.
실제 시스템을 감시 범위별로 나눈다
임무 상태는 Mission Manager와 COP, 비행·링크 상태는 GCS와 C2 Link Monitor, UTM 서비스는 UTM Client 또는 USP Dashboard와 API Health, 정비 제한은 MIS·MRO와 Defect Log·CMDB, 계정과 권한은 Workforce/Roster·IAM·IdP·RBAC·PAM에서 확인한다. Alert Manager 또는 Correlation Engine은 각 원천의 경보를 mission_id로 묶고, Incident/Ticket과 Voice·Intercom·IM 기록은 사람 사이의 조치와 시간을 보완한다. SIEM 또는 Immutable Audit Log와 NTP·PTP 상태는 누가 무엇을 언제 보았는지 확인하는 기반이다. 명칭은 기능 범주이며 특정 제품을 요구하지 않는다.
잠복 누락은 여섯 가지 징후로 찾는다
첫째 수락 뒤에도 오래된 기상·공역 버전이 화면에 남아 있는지 본다. 둘째 GCS의 비행모드와 COP의 상태가 다른지 확인한다. 셋째 C2 품질저하나 UTM API 지연이 경보로 승격되지 않았는지 본다. 넷째 열린 항목이나 정비 제한에 담당자가 없는지 확인한다. 다섯째 전임자의 세션·토큰·특권이 남거나 후임자 권한이 누락됐는지 본다. 여섯째 시각 오프셋 때문에 경보와 조치의 순서가 뒤집혔는지 확인한다. 이 징후는 연구용 점검틀이며 기관은 승인조건과 위험평가에 맞춰 추가·삭제한다.
경보 수보다 안전영향과 책임공백을 먼저 본다
강화감시 화면은 경보 발생 건수만으로 우선순위를 정하지 않는다. safety_effect, authority_gap, mission_phase, affected_aircraft, persistence, source_reliability와 assigned_owner를 함께 본다. 같은 원인에서 나온 반복 경보는 correlation_id로 묶되 원 이벤트는 보존한다. 중복 제거는 화면의 소음을 줄이는 기능이지 증거를 삭제하는 절차가 아니다. 임무 수행 중인 기체의 C2 저하, 비행상태 불일치, 소유자 없는 안전중요 열린 항목, 권한의 이중 활성은 단일 경보라도 즉시 검토한다.
전임자 지원은 관찰과 자문으로 끝낸다
전임자는 승인된 지원 종료시각까지 상태판과 원자료를 관찰하고 누락을 지적할 수 있다. 그러나 후임자와 동시에 같은 명령을 내리거나 화면을 변경하면 책임선이 다시 흐려진다. 지원 구간의 기본권한은 관찰과 자문으로 제한하고, 조작이나 의사결정이 필요하면 운영기관이 임시 책임범위, 대상 기체·기능, 시작시각과 종료조건을 다시 지정한다. 원격조종자의 비행조종권한과 항공교통관제사의 법정 권한은 이 지원절차로 이전되지 않는다.
재개방 여부는 안전과 권한에 미친 영향으로 결정한다
필수 역할의 수락이 없거나 무효인 경우, 안전중요 원천이 서로 충돌하는 경우, 소유자 없는 열린 항목이 남은 경우, 기체·C2·UTM 상태가 기관 한계를 벗어난 경우, 전임자 특권이나 세션이 남은 경우, 시각동기 또는 로그 계보가 끊긴 경우에는 통합 인계를 REOPEN한다. 철자나 표시순서처럼 안전·권한·운영범위에 영향이 없는 오류는 원기록을 보존한 채 audit correction으로 처리할 수 있다. 경계가 불분명하면 보수적으로 HOLD 또는 LIMIT를 적용하고 지정 책임자가 판단한다.
재개방은 기존 수락을 삭제하지 않는다
REOPEN을 결정하면 original_acceptance_id, observation_window_id, alert_id, anomaly_type, first_seen_at, source_system, safety_effect, reopen_decision, decision_at과 decision_owner를 남긴다. 운영기관은 신규 출발과 비필수 구성변경을 보류하고, 비행 중 임무에는 승인된 우발절차와 원격조종자의 안전판단을 적용한다. 문제의 담당자를 지정하고 직군별 상태·권한·열린 항목을 다시 맞춘 뒤 new_acceptance_id를 발급한다. 새 수락은 원래 수락과 REOPEN 이벤트를 링크해 판단계보를 유지한다.
주체별 결정권한을 다시 확인한다
관제 담당자는 불일치를 탐지·기록하고 Alert Manager나 Incident/Ticket으로 상향하지만 조종이나 법정 항공교통관제 권한을 행사하지 않는다. 원격조종자는 기체를 조종하고 안전한 비행을 위한 즉시 조치를 판단한다. 정비 권한자는 결함과 구성, 운항복귀 제한을 판단한다. 운영기관은 감시 임계값, 인력, HOLD·LIMIT·REOPEN과 통합 수락 구조를 정한다. UTM 제공자는 서비스상태와 로그를 제공하지만 운영기관의 임무위험 수용을 대신하지 않는다. ATS·ATC의 권한은 관할 법령과 절차에 따른다.
종료조건은 시간보다 증거로 확인한다
강화감시는 예정시간이 지났다는 이유만으로 닫지 않는다. 필수 감시원이 정상이고, 경보에 소유자와 종료조건이 있으며, 계정·세션·토큰이 책임구조와 일치하고, 시간동기가 허용범위 안이며, 안전중요 원천 충돌이 없고, REOPEN했다면 새 수락 증거팩이 원기록과 연결됐는지 확인한다. 조건이 충족되지 않으면 관찰구간을 연장하거나 임무를 축소한다. 종료시각, 확인자, 남은 제한과 다음 검토시점을 기록한다.
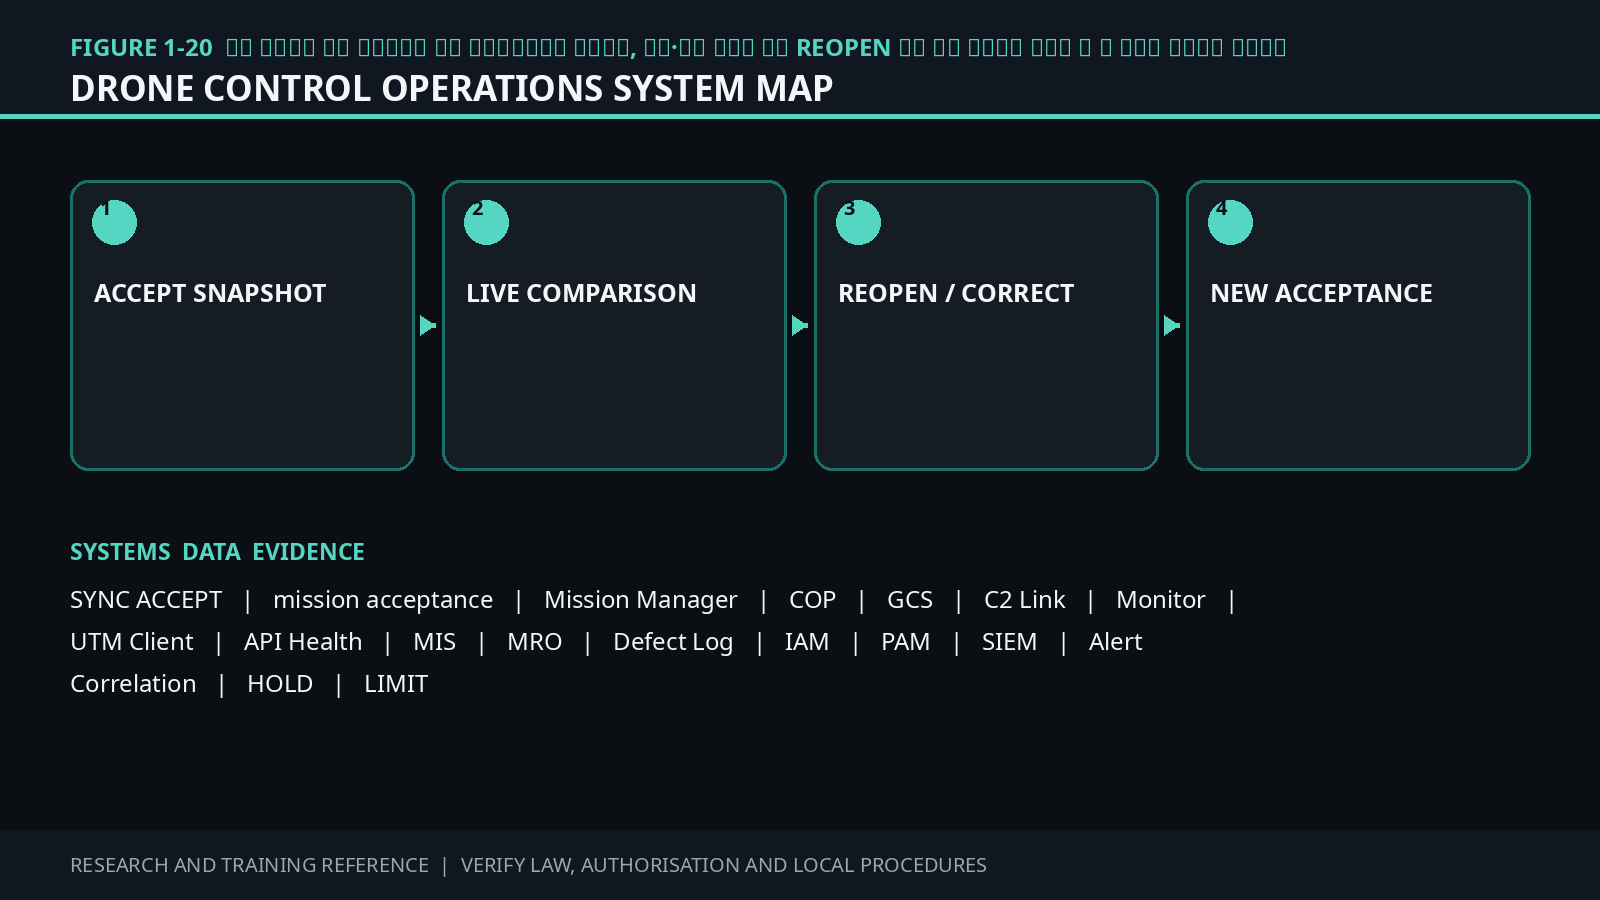
그림 1-20 수락 스냅샷과 실제 운용상태를 여러 원천시스템에서 비교하고, 안전·권한 영향에 따라 REOPEN 또는 감사 정정으로 분기한 뒤 새 수락을 원기록에 연결한다.
표 1-24 강화감시 경보와 REOPEN 판단 기준
| 징후·확인 증거 | REOPEN 판단 | 즉시 통제 | 결정·기록 책임 |
| 필수 역할 수락 누락·무효 / handover ID·Roster | 필수 범위 책임이 비었으면 재개방 | 신규 출발·변경 보류, 백업 지정 | 운영기관 통합 책임자 |
| 비행상태·C2 불일치 / GCS·COP·C2 Monitor | 안전중요 상태가 정본과 다르면 재개방 | 원격조종자 통보, 승인된 안전조치 | 원격조종자 즉시조치, 운영기관 통합판단 |
| UTM 지연·데이터 버전 충돌 / USP·API Health | 기관 한계 초과 또는 영향 불명확이면 재개방 | 용량 축소, 대체·수동절차 | 제공자 상태증거, 운영기관 임무결정 |
| 정비 제한 누락 / MIS·MRO·Defect Log·CMDB | 운항복귀 조건과 임무상태가 다르면 재개방 | 해당 기체 격리, 구성변경 중지 | 정비 권한자·운영기관 |
| 소유자 없는 안전중요 열린 항목 / Ticket·Alert | 즉시 소유자를 정할 수 없으면 재개방 | HOLD/LIMIT, 상향경로 실행 | 관제 담당자 기록, 지정 책임자 결정 |
| 전임자 특권·세션 잔존 / IAM·PAM·SIEM | 이중통제 또는 부인방지 영향이면 재개방 | 특권 동결·회수, 후임 범위 재검증 | 권한 승인자·보안 담당자 |
| 시각·로그 계보 실패 / NTP·PTP·Audit Log | 사건순서와 판단근거를 확정할 수 없으면 재개방 | 자동 수렴 중지, 원자료·음성 대조 | 데이터 소유자·통합 책임자 |
| 표시·철자 오류 / 원자료 일치·안전영향 없음 | 책임·안전·범위 영향이 없으면 감사 정정 가능 | 원기록 유지, 정정사유·승인 기록 | 지정 승인자 |
공식 확인 경로와 검증 상태
FAA JO 7110.65BB Change 3 Appendix A https://www.faa.gov/air_traffic/publications/atpubs/atc_html/appendix_a.htmlFAA JO 7210.3EE Change 3 2-2-3·2-2-4·2-2-6 https://www.faa.gov/air_traffic/publications/atpubs/foa_html/chap2_section_2.htmlICAO UTM Guidance Edition 4 https://www.icao.int/utm-guidanceISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.htmlISO 23629-12:2022 https://www.iso.org/standard/78962.htmlISO/DIS 23629-12 https://www.iso.org/standard/92932.htmlNIST SP 800-137 https://csrc.nist.gov/pubs/sp/800/137/finalEASA Easy Access Rules for UAS June 2026 https://www.easa.europa.eu/en/document-library/easy-access-rules/easy-access-rules-unmanned-aircraft-systems국가법령정보센터 항공안전법·시행규칙 https://www.law.go.kr
검증 상태: 2026년 10월 2일 FAA JO 7110.65BB Change 3 Appendix A에서 후임자 수락 뒤 전임자가 마지막 검토를 하고 누락을 알리며 필요할 때 지원하는 절차를 확인했다. JO 7210.3EE Change 3의 책임기록·상태정보·장애 복구는 미국 ATC의 비교사례로만 사용했다. ICAO UTM Guidance Edition 4는 UTM 제공자와 항공당국·ANSP의 정보가 운영자에게 제공되더라도 UAS 운영자가 제약 안에서 안전하게 운영할 책임을 진다는 공개 범위를 확인했다. ISO 21384-3:2026의 상업용 UAS 운영절차 공개 범위, ISO 23629-9:2023의 USP-사용자 정보교환, ISO 23629-12:2022의 제공자 준수감시·안전·보안·개인정보·조직 요구 공개 초록을 확인했다. ISO 23629-12는 개정 DIS가 개발 중이므로 현행판과 초안을 구분했다. NIST SP 800-137의 자산·위협·통제효과 가시성, 분석·보고·대응·갱신 흐름은 정보보안 연속감시 참고 틀일 뿐 항공 승인기준이 아니다. EASA 2026년 6월 규칙은 유럽 관할 비교사례다. 한국은 항공안전법 제125조·제129조와 시행규칙 현행 원문을 확인했으며, 이 절의 내부 관제 담당자를 별도 국가자격이나 ATC 권한으로 표현하지 않았다.
정상 교대가 불가능하면 최소운영상태로 전환한다
통신·전력·UTM 장애가 발생하면 평상시 화면과 전자수락만으로 교대를 끝낼 수 없다. 운영기관은 장애가 영향을 주는 임무·기체·직군·정보원을 먼저 선언하고 최소운영상태로 전환한다. 이 책에서 최소운영상태는 장애 중에도 반드시 유지할 기능과 중지할 기능을 구분하기 위한 내부 운영설계 용어다. 세계 공통의 운항허가나 표준 인증을 뜻하지 않으며, 필요한 정보와 통제수단을 확보하지 못하면 신규 출발을 보류하고 비행 중 임무를 축소하거나 중단한다.
장애를 세 갈래로 나누고 공통원인을 찾는다
전력 장애는 UPS·PDU·자동절체스위치·발전기·콘솔과 네트워크 장비의 잔여 운용시간으로 확인한다. 통신 장애는 LAN·WAN·인터넷 회선·SD-WAN·LTE·5G·위성·무전·전화·인터컴을 경로별로 나눈다. UTM·데이터 장애는 UTM Client, USP Dashboard, API Gateway, Message Queue, AIS·MET 연계와 시간동기 상태를 확인한다. 화면 하나가 멈췄다고 단일 장애로 단정하지 않는다. 같은 전원분기, 회선, 인증서, DNS, IdP 또는 시간원에 의존하는 장비가 함께 멈췄는지 찾아야 대체경로의 실효성을 판단할 수 있다.
최소운영상태는 기능별로 결정한다
첫째 비행 중 기체의 안전한 조종과 C2 상태 확인을 우선한다. 둘째 현재 위치·경로·고도·배터리·비행모드와 공역·기상·제한정보의 마지막 확인시각을 보존한다. 셋째 원격조종자, 관제 담당자, 운영기관 책임자와 필요한 ATS·ATC 연락경로를 유지한다. 넷째 사건시각과 결정을 연속 기록한다. 다섯째 복구 후 원기록을 대조할 수 있도록 자동 재전송과 덮어쓰기를 통제한다. 이 가운데 임무에 필수적인 기능을 충족하지 못하면 제한운영을 승인하는 것이 아니라 HOLD·RETURN·LAND 등 승인된 우발절차를 검토한다.
신규 출발과 비행 중 임무를 구분한다
장애 중 신규 출발은 별도 판단이 필요하다. 공역·기상·기체·C2·UTM 상태와 승인조건을 현재 자료로 확인할 수 없으면 출발을 보류한다. 이미 비행 중인 기체는 원격조종자가 승인된 lost-link·비상·귀환·착륙 절차와 현장 안전판단을 적용한다. 관제 담당자는 상태를 취합하고 충돌 가능성과 지원 필요를 알리지만 기체를 조종하지 않는다. UTM 연결이 끊겼다는 사실만으로 오프라인 운항이 허용되는 것은 아니다. 운영기관은 해당 공역, 임무 승인조건과 UTM 서비스 요구를 확인해 계속·축소·중단을 결정한다.
전자기록이 멈추기 전에 마지막 신뢰상태를 고정한다
장애를 발견한 사람은 outage_id, first_seen_at, affected_service, affected_mission, last_good_state, last_utm_ack, source_version과 clock_status를 기록한다. Mission Manager·COP가 읽기 가능하면 마지막 정상 스냅샷을 고정하고, GCS와 C2 Link Monitor의 기체별 상태를 별도로 대조한다. 읽기조차 불가능하면 화면을 추정해 옮기지 않고 원격조종자와 현장 담당자에게 음성으로 확인한다. 캐시 자료에는 생성시각과 유효성 한계를 표시하며, 캐시 화면을 새 승인이나 최신 UTM 상태처럼 사용하지 않는다.
오프라인 인계는 번호가 있는 한 묶음으로 남긴다
오프라인 인계팩은 사전 번호가 부여된 양식, 제본 기록장, UTC와 현지시각을 함께 볼 수 있는 독립 시계, 승인된 음성·무전·전화 연락표로 구성한다. 각 임무에는 mission_id, aircraft_id, phase, position, route, C2, battery, open_alert, restriction, data_age, decision_owner와 next_check_at을 적는다. 보내는 사람은 항목을 읽고 받는 사람은 되읽은 뒤 두 사람이 시각과 서명을 남긴다. 빈칸에는 “확인 못함”과 확인 책임자를 적는다. 종이기록은 지우거나 덮어쓰지 않고 한 줄 취소선, 정정내용, 서명과 시각으로 수정한다.
대체 통신은 독립성을 확인하고 사용한다
주 회선이 끊기면 승인된 보조망, 기관 무전, 전화, LTE·5G 라우터 또는 위성단말을 사용할 수 있다. 그러나 같은 통신사·전원·DNS·IdP에 의존하면 겉으로 다른 장비도 함께 실패할 수 있다. 대체경로를 열 때에는 발신자와 수신자, 통화채널, 인증방법, 전달한 임무번호와 복창결과를 남긴다. 개인 메신저나 개인 저장장치를 임의로 사용하는 것은 대체절차가 아니다. 기관이 승인한 보안·개인정보·기록보존 조건을 충족하는 수단만 사용한다.
교대 수락은 종이 한 장이 아니라 책임 이전으로 확인한다
후임자는 장애범위, 운용 가능한 시스템, 비행 중 기체, 보류된 출발, 열린 경보, 마지막 공역·기상·UTM 확인시각, 통신경로, 다음 확인시점과 상향기준을 읽어 확인한다. 전임자는 화면에 없는 기억을 사실처럼 보충하지 않고 출처와 불확실성을 구분한다. 필수 임무를 책임질 직군이 없거나 음성 복창이 실패하고, 기체상태·권한·제한을 확인할 수 없으면 인계를 수락하지 않는다. 운영기관은 인력과 임무를 축소하거나 대체 책임자를 지정하며, 원격조종자의 조종권한과 ATS·ATC의 법정 권한을 내부 수기양식으로 대신하지 않는다.
복구 직후 자동 동기화를 서두르지 않는다
전원이나 통신이 돌아왔어도 곧바로 정상화하지 않는다. 운영기관은 복구시각, 서비스 버전, 시간동기, 계정·권한, API 지연, 미전송 큐와 자동 재전송 상태를 확인한다. 종이기록·음성기록·GCS 이벤트·UTM 응답·Incident Ticket·감사로그를 사건순서대로 대조하고 reconciliation_id를 부여한다. 같은 사건이 여러 경로에서 들어오면 중복표시하되 원 이벤트를 삭제하지 않는다. 누락이나 시각충돌은 담당자와 판단근거를 남긴 뒤 보정한다. 복구 완료와 기록 대조 완료는 별도 상태로 관리한다.
정상화는 새 기준선과 제한 해제로 끝낸다
정상운영 복귀 전에는 필수 전원과 통신경로, UTM와 외부 데이터, 시간동기, 계정·권한, 미전송 기록, 임무별 제한과 책임자가 모두 확인되어야 한다. 운영기관 책임자는 restored_at과 reconciled_at을 구분해 기록하고, 남은 불확실성·수동조치·재발방지 항목을 Incident 또는 Corrective Action에 연결한다. 새 상태 스냅샷과 acceptance_id를 만들고 다음 교대자가 종이 원본과 전자 재구성 기록의 보존 위치를 확인한 뒤 제한을 해제한다.
주체별 권한은 장애 중에도 바뀌지 않는다
관제 담당자는 장애를 탐지하고 상태를 취합하며 인계기록과 상향보고를 유지한다. 원격조종자는 기체 조종과 즉시 안전조치를 판단한다. 정비 권한자는 전원·기체·구성 결함과 운항복귀 제한을 판단한다. 운영기관은 최소운영상태, 임무 우선순위, HOLD·LIMIT·중단과 정상화 승인을 정한다. UTM 제공자는 서비스상태·데이터·복구정보를 제공하지만 운영기관의 위험수용을 대신하지 않는다. ATS·ATC는 관할 법령과 절차에 따른 항공교통업무를 수행한다. 장애가 이 경계를 확대하거나 이전하지 않는다.
그림 1-21 전력·통신·UTM 장애를 최소운영상태로 전환하고, 번호가 있는 오프라인 인계팩을 사용한 뒤 복구된 시스템과 수기 원기록을 대조해 정상화한다.
표 1-25 장애모드별 최소운영상태와 인계 기준
| 장애·확인 증거 | 즉시 운영상태 | 오프라인 인계 핵심 | 복구·결정 책임 |
| 상용전원·UPS·PDU·ATS 이상 / 잔여시간·분기상태 | 신규 출발 HOLD, 필수 콘솔·네트워크만 유지 | 잔여전력, 종료순서, 발전기·배터리 담당자 | 시설·정비 권한자 확인, 운영기관 정상화 승인 |
| LAN·WAN·인터넷 장애 / 회선·SD-WAN·DNS·IdP 상태 | 독립 대체경로 전환, 동시 임무 LIMIT | 사용채널, 발신·수신자, 임무번호, 복창결과 | IT·통신 담당자 증거, 운영기관 임무결정 |
| UTM Client·API·USP 장애 / last ACK·지연·버전 | 새 승인 추정 금지, 승인조건에 따라 HOLD·중단 검토 | 마지막 UTM 응답시각, 제한, 데이터 나이, 문의번호 | 제공자 복구정보, 운영기관 위험판단 |
| AIS·MET 연계 중단 / 마지막 갱신·유효성 | 현재성 확인 불가 시 출발 HOLD, 비행 중 재평가 | 자료시각, 출처, 유효범위, 다음 확인시각 | 운영기관 지정 책임자, ATS·MET 권한 별도 |
| Mission Manager·COP 쓰기 실패 / snapshot·queue | 마지막 정상상태 고정, 종이기록 전환 | mission·aircraft·phase·position·open alert·owner | 데이터 소유자 대조, 운영기관 수락 |
| 시간동기·감사로그 실패 / NTP·PTP·offset | 자동 병합·순서판정 보류 | UTC·현지시각 병기, 독립 시계, 음성시각 | reconciliation ID, 지정 승인자 |
| 복구 신호 수신 / 서비스·계정·큐·버전 | 정상화 전 제한 유지 | 종이·음성 원본 보존위치와 미전송 기록 | 운영기관이 reconciled 상태 확인 후 제한 해제 |
공식 확인 경로와 검증 상태
ICAO UTM Guidance Edition 4 https://www.icao.int/sites/default/files/left-menu-pdfs/UTM%20Framework%20Edition%204.pdfISO 22301:2019 및 Amendment 1:2024 https://www.iso.org/standard/75106.htmlISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-12:2022 https://www.iso.org/standard/78962.htmlISO/DIS 23629-12 https://www.iso.org/standard/92932.htmlNIST SP 800-34 Rev.1 Update 1 https://csrc.nist.gov/pubs/sp/800/34/r1/upd1/finalEASA AMC and GM to Regulation EU 2021/664 Issue 1 https://www.easa.europa.eu/sites/default/files/dfu/AMC_and_GM_to_Implementing_Regulation__EU__2021-664_-_Issue_1.pdfFAA JO 7210.3EE Change 3 https://www.faa.gov/air_traffic/publications/atpubs/foa_html/국가법령정보센터 항공안전법 제125조·제129조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 ICAO UTM Guidance Edition 4의 UTM을 사람·정보·기술·시설·서비스와 통신·항법·감시가 결합된 체계로 설명하는 공개 범위를 확인했다. ISO 22301:2019와 Amendment 1:2024는 사업연속성 관리체계의 공개 범위로만 사용했으며 개정 CD는 현행판과 구분했다. ISO 21384-3:2026은 UAS 운용절차의 현행 서지를, ISO 23629-12:2022는 UTM 제공자 요구와 가용성·연속성 관련 공개 설명을 확인했다. 개발 중인 ISO/DIS 23629-12는 현행판을 대체하지 않는다. NIST SP 800-34 Rev.1 Update 1은 시스템 중단 때 대체장비·대체장소·수동업무 같은 임시조치를 검토하는 정보시스템 비상계획 참고자료다. EASA U-space AMC·GM Issue 1은 USSP 운용지침에 정상·비상대기·비상 절차를 포함하고 연결환경을 인터넷으로 한정하지 않는 유럽 관할 비교사례다. FAA JO 7210.3EE Change 3은 미국 ATC 시설운영 비교자료로만 사용했다. 한국은 항공안전법 제125조·제129조를 확인했으며, 장애나 수기기록이 자격·공역승인·야간 또는 비가시권 승인조건을 대체한다고 쓰지 않았다.
장기 장애는 운영기간 단위로 다시 계획한다
장애가 다음 교대까지 이어질 가능성이 생기면 한 번 작성한 비상 체크리스트로 버티지 않는다. 운영기관은 시작시각과 다음 의사결정시각이 있는 운영기간을 정하고, 기간마다 임무 수·인력·전력·통신·기록의 가용량을 다시 계산한다. 여기서 장기 장애 운영은 내부 사업연속성 설계다. 어떤 장애가 몇 시간 이상이면 자동으로 운항할 수 있다는 세계 공통 기준이나 운용승인을 뜻하지 않는다. 승인조건과 현재 정보를 충족하지 못하는 신규 출발은 계속 보류한다.
전환 기준은 남은 시간과 보급 시간을 비교한다
관제 담당자는 발전기 연료, UPS와 휴대 배터리, 주·보조 회선, 종이양식, 음성기록 용량과 직군별 근무 가능시간을 한 표에 모은다. 시설·정비·통신·인력 책임자는 잔여량의 산정시각과 근거를 확인한다. 운영기관은 예상 복구시간이나 다음 보급 도착시간이 필수 자원의 안전한 잔여시간을 넘으면 장기 장애 단계로 전환한다. 고정된 공통 시간값을 적용하지 않고 현장 설비 사양, 승인된 절차, 실제 사용률과 보급 가능성으로 판단한다.
교대조 확대가 피로위험을 키우지 않게 한다
Roster 또는 Workforce Management는 관제 담당자·원격조종자·정비·시설·IT·보안의 당직과 예비인력을 직군별로 보여줘야 한다. 운영기관은 비상 호출 인원을 한꺼번에 투입하지 않고 다음 운영기간까지 남길 인력을 정한다. 인수자는 실제 근무시간, 휴식, 야간근무, 추가업무와 피로신고를 확인한다. ICAO의 피로관리 자료는 규정된 근무시간 한계와 국가가 승인하는 성과기반 FRMS를 구분한다. 이 책은 특정 근무·휴식 시간을 만들지 않으며, 한국의 노동·산업안전 규정과 기관 규정을 별도로 적용한다.
전원은 발전기 한 대가 아니라 공급사슬로 관리한다
전력대장은 상용전원, Automatic Transfer Switch, 발전기, 주 연료탱크, day tank, 연료계, 시동배터리, UPS, PDU와 BMS를 연결해 기록한다. 발전기가 가동 중이라는 표시만으로 지속시간을 판단하지 않는다. 현재 부하, 사용 가능한 연료, 재급유 도착예정, 냉각·윤활·배기·경보, 정비제한과 전환시험 결과를 함께 본다. 비필수 모니터·분석서버·조명·충전기의 종료순서를 정해 필수 콘솔, 네트워크, 음성통신, 시계와 기록장비의 전원을 먼저 보존한다.
배터리는 명목 수량이 아니라 사용 가능 상태로 센다
기체 배터리, 조종기, 휴대무전기, LTE·5G 라우터, 위성단말, 노트북과 UPS 배터리는 서로 대체되지 않는다. Battery Management System과 충전기는 상태·온도·경보·충전주기·격리 여부를 기록한다. 운영기관은 충전 중, 점검대기, 손상격리, 임무예약과 실제 가용 재고를 나누고 각 장비의 승인된 최소잔량과 정비기준을 적용한다. 관제 담당자는 재고를 취합하지만 배터리의 운항 적합성이나 정비복귀를 승인하지 않는다.
통신요금과 데이터 한도도 소진 자원이다
보조 LTE·5G, 위성 데이터와 위성음성은 연결만 확인해서는 부족하다. SIM·가입회선·APN·VPN·인증서, 데이터 잔여량, 속도제한, 로밍, 동시접속, 충전전원, 계약상 사용한도와 비용 승인자를 함께 확인한다. SD-WAN이 자동 전환했더라도 UTM, 영상, 원격측정, VoIP가 어느 경로로 흐르는지 확인한다. 운영기관은 영상 품질과 갱신주기를 낮추기 전에 C2·감시·기록 요구에 미치는 영향을 평가하고, 비용 한계가 안전기능을 갑자기 끊지 않도록 다음 충전 또는 계약 변경 시점을 기록한다.
종이양식은 발행번호와 보관자까지 통제한다
사전 번호가 있는 임무상태표, 교대 인계서, 사건기록지와 배터리·연료대장은 발행수량, 사용수량, 폐기수량, 미사용수량이 맞아야 한다. 각 묶음에는 사건번호, 운영기간, 작성자, 보관자, 시작·종료시각과 원본 위치를 적는다. 복사본이나 휴대전화 사진을 보조증거로 사용할 때에도 원본과 사본을 구분한다. 다음 양식이 도착하기 전에 남은 수량이 최소 비축량 아래로 내려갈 것으로 예상되면 신규 임무를 더 줄이고 보급 또는 대체기록 수단을 요청한다.
분산 기록은 한 사건번호와 인계목록으로 묶는다
주 센터, 현장팀, 원격조종자, 대체통신실이 각각 수기 또는 로컬 파일을 만들면 기록의 위치가 늘어난다. 모든 기록에는 incident_id, operational_period_id, mission_id, source, custodian, sequence, created_at과 time_basis를 붙인다. 교대 때에는 원본, 사본, 음성파일, GCS 로그, UTM 응답, Incident Ticket과 감사로그의 보유자·매체·해시 또는 봉인번호를 custody manifest로 넘긴다. ISO/IEC 27001의 공개 범위는 종이·클라우드·디지털 정보를 포함한 정보보호 관리체계를 다루지만, 이 기록설계가 인증을 의미하지는 않는다.
임무 우선순위는 운영기관이 반복해서 승인한다
운영기관은 생명안전·공공안전·필수 인프라 지원·일반 임무처럼 기관이 승인한 분류체계로 임무를 정렬하고, 임무별 법적 승인과 현장위험을 다시 확인한다. 높은 우선순위가 부족한 C2, 공역정보, 기상정보, 원격조종자 또는 정비상태를 대신하지 않는다. 관제 담당자는 자원경합과 예상중단 시점을 제시하고, 원격조종자는 기체의 즉시 안전조치를 판단한다. UTM 제공자와 ATS·ATC는 각 관할의 서비스·항공교통 권한을 유지하며 내부 우선순위표가 그 권한을 바꾸지 않는다.
복구는 생명안전에서 자동화 순서로 진행한다
복구 우선순위는 첫째 비행 중 기체의 C2·음성·시간원과 책임자, 둘째 GCS와 Mission Manager의 임무상태·제한·경보, 셋째 UTM·AIS·MET와 ATSP·USSP 연계, 넷째 종이·음성·감사로그의 대조, 다섯째 API·Message Queue·분석과 자동화를 기준으로 정한다. 실제 순서는 장애 영향과 승인조건에 따라 운영기관이 조정한다. 각 단계는 서비스 버전, 계정·권한, 시간동기, 테스트 결과와 승인자를 확인한 뒤 다음 단계로 넘어간다.
장기 장애 인계는 다음 운영기간의 자원계획을 수락한다
후임 교대조는 비행 중 기체와 열린 경보만 받지 않는다. 운영기간 목표, 보류 임무, 다음 연료·배터리·양식·통신 한계, 보급 도착예정, 피로신고, 분산 기록 위치, 복구 단계와 상향기준을 함께 수락한다. 잔여량 산정근거가 없거나 필수 직군·연락경로·원기록 보관자를 확인할 수 없으면 후임은 인계를 거부하고 운영기관에 임무 축소 또는 중단을 요청한다.
장애가 길어져도 권한은 이동하지 않는다
관제 담당자는 상태와 자원표를 유지하고 교대를 연결한다. 원격조종자는 기체를 조종하고 승인된 우발절차를 적용한다. 시설·정비 권한자는 발전기·UPS·배터리와 기체의 사용 가능 여부를 판단한다. 운영기관은 인력·임무 우선순위·자원배분·제한운영과 정상화 승인을 맡는다. UTM 제공자는 서비스상태와 복구정보를 제공하고, ATS·ATC는 법령과 절차에 따른 항공교통업무를 수행한다. 장기 장애라는 이유로 관제 담당자가 이 권한을 대신하지 않는다.
그림 1-22 장기 장애를 운영기간으로 나누고 Roster·WFM·FRMS, ATS·발전기·UPS·PDU·BMS, SD-WAN·LTE·5G·위성·UTM API, 사전번호 양식·DMS·QMS·감사로그를 함께 갱신한 뒤 단계별로 복구한다.
표 1-26 장기 장애 운영기간의 전환과 종료 기준
| 단계와 확인 증거 | 관제 담당자 행동 | 운영기관 결정 | 다음 단계 조건 |
| 장기화 판단 / 복구예정·잔여자원·보급 ETA | incident·period ID와 다음 결정시각 기록 | 신규 출발 HOLD·임무 LIMIT·책임자 지정 | 운영기간 목표와 자원표 승인 |
| 교대조 확대 / Roster·근무·휴식·피로신고 | 직군별 인수가능 인력과 공백 표시 | 예비인력 보존·업무량 축소·교대 승인 | 필수 직군과 연락경로 확보 |
| 전력 유지 / 연료·부하·ATS·UPS·PDU·BMS | 현재량·사용률·다음 보급·종료순서 갱신 | 비필수 부하 차단·재급유·중단 기준 승인 | 필수 전원 여유가 보급시간 초과 |
| 통신 유지 / SD-WAN·LTE·5G·위성·무전 | 경로·데이터 한도·비용·인증·전원 기록 | 품질 저하 허용범위·추가비용·대체경로 승인 | C2·음성·필수 데이터 요구 충족 |
| 기록 유지 / 양식재고·custody manifest·저장용량 | 발행·사용·폐기·원본위치와 보관자 대조 | 보급·임무 추가축소·대체기록 승인 | 다음 기간까지 기록능력 확보 |
| 복구 진행 / 버전·권한·시간동기·테스트 | 단계별 증거와 미해결 항목 유지 | C2→임무→UTM→대조→자동화 순서 승인 | 각 단계 수락 후 다음 단계 이동 |
| 장기모드 종료 / 자원·인력·기록·서비스 기준선 | 최종 인계와 잔여 불확실성 기록 | 제한 해제·정상 교대 복귀·사후검토 지정 | 새 snapshot·acceptance ID와 보존위치 확인 |
공식 확인 경로와 검증 상태
ISO 22301:2019 및 Amendment 1:2024 https://www.iso.org/standard/75106.htmlISO 22313:2020 https://www.iso.org/standard/75107.htmlICAO Fatigue Management Resources https://www.icao.int/operational-safety/fatigue-management/resourcesISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-12:2022 https://www.iso.org/standard/78962.htmlISO/DIS 23629-12 https://www.iso.org/standard/92932.htmlISO/IEC 27001:2022 및 Amendment 1:2024 https://www.iso.org/standard/27001.htmlNIST SP 800-34 Rev.1 Update 1 https://csrc.nist.gov/pubs/sp/800/34/r1/upd1/finalEASA AMC and GM to Regulation EU 2021/664 Issue 1 https://www.easa.europa.eu/en/document-library/acceptable-means-of-compliance-and-guidance-material/amc-and-gm-implementing국가법령정보센터 항공안전법 제129조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 ISO 22301:2019와 Amendment 1:2024의 현행 서지와 개정 예정 상태를 확인했다. ISO 22313:2020은 2025년 확인 후 현행판이지만 제3판 프로젝트가 진행 중이다. 두 문서는 중단 중 허용 가능한 사전 정의 능력으로 제품과 서비스를 계속 제공하는 사업연속성의 공개 범위로만 사용했다. ICAO Doc 9966 제2판 Version 2와 ATS 제공자용 피로관리 가이드 제1판의 공식 자료 목록 및 규정 한계와 국가 승인 FRMS를 구분하는 공개 설명을 확인했다. ISO 21384-3:2026의 UAS 운용절차, ISO 23629-12:2022와 개발 중인 DIS의 UTM 제공자 요구, ISO/IEC 27001:2022와 Amendment 1:2024의 종이·클라우드·디지털 정보보호 관리체계 공개 범위를 확인했다. NIST SP 800-34 Rev.1 Update 1은 대체장비·대체장소·수동업무를 포함하는 정보시스템 비상계획 참고자료다. EASA Issue 1은 유럽 U-space의 비상계획·서비스 저하·대체서비스 비교사례다. 한국은 2026년 9월 17일 시행 항공안전법 제129조를 확인했으며 내부 장기장애 절차가 조종자 준수사항, 공역·특별비행 승인 또는 관계기관 권한을 대체한다고 쓰지 않았다.
대체 거점 전환은 장소 이동이 아니라 지휘권 이전이다
주 관제센터를 사용할 수 없게 되면 운영기관은 장애 영향, 예상 복구시간, 비행 중 임무, 통신·전력·보안 상태와 대체 거점의 가용성을 확인하고 업무이전을 선언한다. 선언문에는 incident_id, transfer_id, 전환 사유, 적용 임무, 동결시각, 원거점과 대체거점 책임자, 다음 의사결정시각을 남긴다. 이 절의 대체 관제석과 원격 거점은 내부 사업연속성 설계다. 항공교통관제시설 지정, 운항승인, U-space 또는 UTM 서비스 인증을 받은 것으로 해석하지 않는다.
대체 거점은 사람보다 먼저 적격성을 확인한다
대체 거점 책임자는 관제콘솔 또는 thin client, 이중 모니터, KVM, headset·PTT, 무전기와 VoIP, Voice Recorder, 프린터와 사전번호 양식이 작동하는지 확인한다. 시설은 출입통제·CCTV, HVAC, 화재감지, 상용전원·ATS·발전기·UPS·PDU, 접지와 비상조명을 점검한다. 네트워크는 secure router·firewall, SD-WAN·VPN, LTE·5G·위성 예비경로, DNS, 인증서와 시간원을 확인한다. 하나라도 필수 기능이 승인된 최소조건을 충족하지 못하면 해당 기능을 제외하거나 임무를 더 줄이고, 운영기관이 전환 가능 여부를 다시 결정한다.
전환 직전에는 변경을 동결하고 정본 상태를 만든다
원거점 관제 담당자는 새로운 비필수 변경을 멈추고 Mission Manager와 Common Operational Picture에서 authoritative snapshot을 만든다. snapshot에는 비행 중·출발보류·취소 임무, 기체 위치와 C2 상태, 배터리·탑재체, 공역·기상·UTM 응답, 열린 경보, 임시권한, 제한조건과 미해결 Incident Ticket을 포함한다. GCS 로그, UTM Client 응답, AIS·MET 수신시각, 음성기록, DMS·QMS 문서버전, SIEM·Audit Log의 time_basis와 해시 또는 봉인정보를 함께 묶는다.
단일 지휘권 표식으로 동시 지시를 막는다
원거점과 대체거점이 동시에 임무를 지휘하면 같은 기체에 충돌하는 지시가 전달될 수 있다. 운영기관은 transfer_id마다 하나의 command token을 두고 ACTIVE COMMAND, READ ONLY, TRANSFER PENDING 상태를 명확히 표시한다. 원거점은 후임의 음성복창과 전자수락이 끝나기 전까지 ACTIVE를 유지한다. 대체거점이 수락하면 원거점은 즉시 READ ONLY로 전환하고, 대체거점의 수락시각·책임자·콘솔 ID를 기록한다. 시스템이 자동 토큰을 지원하지 않으면 전자수락, 음성기록, 권한대장과 물리 표식을 함께 사용한다.
음성 연속성은 발신과 수신을 모두 시험한다
대체거점은 원격조종자, 현장팀, 운영기관 당직자, UTM 제공자 지원창구와 해당되는 ATS·ATC 연락처를 실제로 호출한다. 무전, VoIP, 유선전화, 보조 휴대전화와 위성음성은 발신·수신·발신자 표시·녹음·재생·시각표시를 각각 확인한다. headset와 PTT의 오디오 레벨, 채널 선택, 녹음기 저장공간과 시간동기도 시험한다. 연락 성공 여부만으로 끝내지 않고 어느 경로가 주경로인지, 장애 시 어느 경로로 바꿀지, 연락 불능이면 어떤 임무를 보류할지 기록한다.
데이터 연속성은 화면이 아니라 출처와 시각으로 확인한다
Mission Manager, GCS 상태화면, UTM Client, API Gateway, AIS·MET, Alert Manager와 지도 화면이 열리는지만 보아서는 안 된다. 대체거점은 데이터 출처, 갱신주기, 마지막 성공시각, 지연, 버전, 좌표계, 단위, time_basis, 읽기·쓰기 권한과 감사기록을 확인한다. DNS, NTP·PTP 또는 GNSS 시간원, IdP·IAM, RBAC·PAM, MFA, 인증서, Message Queue와 로컬 캐시의 상태도 함께 본다. 지연되거나 출처를 확인할 수 없는 값은 명확히 표식하고 의사결정에 사용할 수 있는 범위를 제한한다.
원격조종자의 조종권한은 관제거점과 함께 이동하지 않는다
관제 담당자의 업무위치가 바뀌어도 원격조종자가 가진 기체 조종권한과 즉시 안전조치 책임은 자동으로 관제센터에 넘어가지 않는다. 운영기관은 임무 우선순위, 센터 전환과 제한운영을 승인한다. 관제 담당자는 공통상황도, 경보, 공역·기상·UTM 상태와 인계를 관리한다. 원격조종자는 C2와 기체 상태를 판단하고 승인된 우발절차를 수행한다. UTM 제공자는 서비스 상태와 관련 정보를 제공하며, ATS·ATC는 해당 관할의 항공교통업무 권한을 유지한다.
인수자는 화면과 음성을 같은 시각 기준으로 복창한다
대체거점 인수자는 각 비행 중 임무의 mission_id, aircraft_id, 원격조종자, 위치·고도·진행방향, C2·배터리·탑재체, 다음 결정지점, 공역·기상 제한, 열린 경보와 비상연락 경로를 복창한다. 이어서 UTM 서비스상태, AIS·MET 수신시각, 음성 주·보조 경로, 시스템 권한, 기록 위치와 다음 교대시각을 확인한다. 전임자는 불일치를 수정한 뒤 새 snapshot을 만들며, 운영기관 지정자는 ACCEPT 또는 REFUSE를 기록한다.
대체 거점 운영 중에는 원센터 복구가 별도 사건이다
원센터에서 전원이나 네트워크가 다시 들어왔다는 신호만으로 복귀하지 않는다. 원센터 복구팀은 관제팀과 분리된 시험계정과 시험절차로 전원, HVAC, 화재감지, 물리보안, 네트워크, 음성녹음, 시간동기, IAM과 필수 애플리케이션을 확인한다. 복구시험이 실제 임무데이터를 변경하지 않도록 읽기 전용·격리환경을 사용하고, 변경이 필요하면 Change Ticket과 승인자를 남긴다. 대체거점은 복귀가 승인될 때까지 계속 단일 ACTIVE 거점이다.
복귀 전에는 양방향 기록을 대조하고 충돌을 해결한다
대체거점은 복귀 동결시각의 snapshot을 만들고 Mission Manager·GCS·UTM·AIS·MET·DMS·Voice Recorder·Incident Ticket·Audit Log를 원센터와 대조한다. 동일 항목의 시각·버전·상태가 다르면 어느 기록을 정본으로 채택했는지 conflict log에 남긴다. 자동 병합이 가능한지 확인되지 않은 기록은 원본을 보존한 채 사람이 검토한다. 누락·중복·시간충돌이 해결되지 않으면 운영기관은 복귀를 보류하거나 제한운영을 유지한다.
복귀도 새로운 업무이전으로 수행한다
복귀 시에는 대체거점을 source, 원센터를 target으로 놓고 동결·snapshot·시험·복창·수락을 반복한다. 원센터가 ACTIVE COMMAND를 수락한 시각에 대체거점은 READ ONLY가 된다. 이후 계정세션·임시권한·VPN 터널·공유파일 잠금과 로컬 캐시를 정리하되, 원본 기록과 감사증거는 승인된 보존정책에 따라 남긴다. 마지막으로 운영기관은 제한 해제, 관계자 통지, 사후검토 책임자와 기한을 승인한다.
그림 1-23 주 관제센터에서 대체 관제석·원격 거점으로 업무를 이전할 때 적격성, 정본 snapshot, 음성·데이터 연속성과 단일 command token을 확인하고 같은 절차로 복귀한다.
표 1-27 대체 관제거점 업무이전과 복귀의 닫힘 조건
| 단계와 확인 증거 | 원거점 행동 | 대체거점 행동 | 승인과 다음 조건 |
| 이전 선언 / incident·transfer ID와 적용임무 | 비필수 변경 중지·현재 책임자 유지 | 거점·인력·연락경로 대기 | 운영기관이 범위·동결시각 승인 |
| 거점 적격성 / 전원·시설·콘솔·보안·기록 시험 | 필수요건과 제한 전달 | ATS·UPS·PDU·통신·음성·시간원 시험 | 미충족 기능 제외 또는 임무 LIMIT |
| 정본 snapshot / 임무·경보·권한·로그·해시 | source snapshot 작성·변경동결 | 수신 무결성·버전·time basis 확인 | 불일치 수정 후 새 snapshot |
| 음성·데이터 검증 / 양방향 시험과 지연 측정 | 원격조종자·UTM·ATS 연락상태 전달 | 발신·수신·녹음·API·AIS·MET 시험 | 필수 채널과 데이터가 승인조건 충족 |
| 지휘권 인수 / 복창·전자수락·command token | ACCEPT까지 ACTIVE 유지 후 READ ONLY | 임무별 복창 후 ACTIVE 수락 | 단일 ACTIVE와 수락시각 확인 |
| 대체운영 / 상태·자원·제한·변경기록 | 복구팀은 격리시험만 수행 | Mission·GCS·UTM·Voice·Audit 유지 | 원센터 복구시험과 복귀승인 |
| 복귀 대조 / 양방향 snapshot·conflict log | target 적격성·데이터 수신 확인 | source snapshot·원본·미해결 전달 | 누락·중복·시간충돌 해결 |
| 지휘권 반환 / 새 acceptance와 증거보존 | ACTIVE 수락·정상 감시 시작 | READ ONLY·세션·임시권한 정리 | 제한 해제·통지·사후검토 지정 |
공식 확인 경로와 검증 상태
FAA Order JO 1900.47G https://www.faa.gov/documentLibrary/media/Order/JO_1900.47G.pdfFAA Notice N 1900.47G https://www.faa.gov/documentLibrary/media/Notice/N_1900.47G.pdfFAA Facility Operation and Administration Chapter 2 https://www.faa.gov/air_traffic/publications/atpubs/foa_html/chap2_section_1.htmlNIST SP 800-34 Rev.1 Update 1 https://csrc.nist.gov/pubs/sp/800/34/r1/upd1/finalISO 22301:2019 및 Amendment 1:2024 https://www.iso.org/standard/75106.htmlICAO UTM Framework Edition 4 https://www.icao.int/sites/default/files/left-menu-pdfs/UTM%20Framework%20Edition%204.pdfEASA AMC and GM to Regulation EU 2021/664 Issue 1 https://www.easa.europa.eu/en/document-library/acceptable-means-of-compliance-and-guidance-material/amc-and-gm-implementing대한민국 항공안전법 제129조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 FAA는 JO 1900.47G를 현행 명령으로 게시하고 있으며, 2026년 4월 28일 발효된 N 1900.47G가 2027년 4월 28일까지 연속운영 요구 등을 보완한다. FAA 시설운영 자료는 대체장소 설정과 공역·책임 이전을 JO 1900.47 및 시설 OCP에 따르도록 설명한다. 이는 미국 ATC 관할 비교사례이며 드론 관제센터의 승인근거로 전용하지 않았다. NIST SP 800-34 Rev.1 Update 1은 대체장비·수동절차·대체장소를 포함한 정보시스템 비상계획 참고자료다. ISO 22301:2019와 Amendment 1:2024는 현행판이며 후속 CD가 개발 중이다. ICAO UTM Framework Edition 4는 운영자와 원격조종자의 정상·비상절차 역량 및 국가의 UTM 승인 검토요소를 공개 범위에서 확인했다. EASA Issue 1은 유럽 U-space의 비상계획, 서비스 저하, 데이터 교환과 ATS 연계 비교사례로만 사용했다. 한국은 2026년 9월 17일 시행 항공안전법 제129조를 확인했으며, 내부 거점 전환이 조종자의 준수사항이나 공역·특별비행·임무별 승인조건을 대체한다고 쓰지 않았다.
복수 센터 재분배는 가장 가까운 관제석을 찾는 일이 아니다
한 관제센터의 임무가 몰리거나 인력·통신·기상·공역 제약으로 처리능력이 낮아지면 운영기관은 FLOW_EVENT_ID를 발급하고 영향받는 지리적 구역, 시간창, 임무군, 현재 비행 중 임무, 예상 회복시각과 다음 판단시각을 선언한다. 재분배의 목적은 임무를 다른 화면에 표시하는 것이 아니라, 각 센터의 실제 수용능력을 확인하고 안전에 중요한 감시와 연락이 끊기지 않도록 업무를 다시 배치하는 데 있다. 이 절은 내부 운영설계이며 관제시설 지정, UTM 서비스 인증, 운항승인 또는 국제표준 적합성을 뜻하지 않는다.
수용능력은 한 숫자가 아니라 서명된 프로파일이다
센터는 planned, declared, available, reserved, residual capacity를 구분해 같은 시각 기준으로 보고한다. 프로파일에는 자격이 확인된 관제 담당자 수, 동시에 감시할 수 있는 활성 임무 수, 열린 경보와 미해결 사건, 사용 가능한 음성 채널, Mission Manager·UTM·API 처리상태, GCS·C2 지원능력, 기상·공역 복잡도, 교대와 피로, 장비·보안·시설 제한을 포함한다. EUROCONTROL의 ATFCM 자료가 수요와 수용능력, monitoring value, sector configuration과 occupancy를 함께 보는 방식은 항공교통흐름관리 비교사례일 뿐이며 드론 관제센터의 법정 수치로 전용하지 않는다.
네트워크 공통상황도는 임무량과 제약을 같은 화면에 겹친다
운영기관의 Network Flow Desk는 각 센터의 Mission Manager와 Common Operational Picture, UTM 또는 USS Client, API Gateway, AIS·MET, GIS·Geo-fence, Alert Manager, WFM·Roster, IAM·PAM, SIEM·Audit Log에서 시각이 맞춰진 상태를 수집한다. 지도에는 센터 관할선, 임무 경로, 경계 통과시각, 비행 중·대기·취소 상태, 경보 밀도와 통신 음영을 표시한다. 데이터 출처·갱신주기·마지막 성공시각·지연·버전이 확인되지 않는 값은 추정치로 표식하고, 확인된 정본 데이터와 섞지 않는다.
임무를 넘기기 전에 흐름을 먼저 제한한다
부하 초과가 예상되면 운영기관은 신규 임무에 ACCEPT, METER, HOLD, REROUTE, DIVERT, CANCEL 중 하나를 적용하고 사유·적용시각·해제조건을 남긴다. 비행 중 임무를 우선 보호하고, 아직 이륙하지 않은 임무의 시작간격을 늘리거나 경로와 센터 배정을 바꾼다. 제한은 조종명령이 아니다. 원격조종자는 C2와 기체 상태에 따라 즉시 안전조치를 수행하며, ATS·ATC의 지시가 적용되는 공역에서는 해당 권한이 우선한다. 임무 취소·지연의 우선순위와 공정성은 별도 절에서 다룬다.
받는 센터의 수락 없이는 임무를 밀어 넣지 않는다
보내는 센터는 mission_count, mission_class, 지리적 구역, 시작·종료시각, 예상 경보량, 필요한 음성·데이터 채널, 특수 탑재체와 미해결 제한을 담은 CAPACITY_OFFER를 보낸다. 받는 센터는 인력, 교대잔여시간, 콘솔, 음성녹음, UTM·API, 네트워크, C2 지원, 경보와 incident backlog를 확인한 뒤 ACCEPT, PARTIAL ACCEPT 또는 REFUSE를 서명한다. 수락 뒤 두 센터는 새로운 residual capacity와 다음 재평가시각을 공동 기록한다.
경계 임무에는 한 명의 통제소유자만 둔다
관할선에 접근하는 임무는 CONTROL_OWNER와 COORDINATION_OWNER를 구분한다. CONTROL_OWNER는 관제센터 내부에서 해당 임무의 상황표시·경보처리·연락조정을 주도하는 담당자이며, COORDINATION_OWNER는 다음 센터와 인계자료를 맞춘다. 이 표식은 원격조종자의 조종권한이나 ATS·ATC의 법적 권한을 대체하지 않는다. HANDOVER_PENDING 동안 보내는 센터가 소유권을 유지하고, 받는 센터의 복창과 수락시각이 기록된 뒤에만 소유권을 한 번 전환한다.
인계 꾸러미는 다음 판단을 가능하게 해야 한다
임무별 인계 꾸러미에는 mission_id, aircraft_id, 원격조종자와 연락경로, 현재 위치·고도·속도·진행방향, 예상 경계 통과시각, 비행계획과 다음 결정지점, C2·배터리·탑재체, 공역·기상·UTM 상태, 승인·제한조건, 열린 경보와 Incident Ticket, 주·보조 음성경로, 데이터 출처·버전·time_basis·해시를 넣는다. 받는 담당자는 이 내용을 화면과 음성으로 복창하고 불일치를 해결한 뒤 ACCEPT한다. 복창이 끝나지 않으면 소유권은 바뀌지 않는다.
주체별 권한은 재분배 뒤에도 섞이지 않는다
운영기관은 FLOW_EVENT를 선언하고 센터별 수용능력, 임무흐름 제한과 업무배치를 승인한다. 관제 담당자는 지정된 임무의 공통상황도, 경보, 인계와 연락기록을 관리한다. 원격조종자는 기체 조종과 즉시 안전조치를 담당한다. UTM 제공자는 계약·규정 범위의 서비스와 상태정보를 제공하지만 운영기관의 임무우선순위를 대신 결정하지 않는다. ATS·ATC는 해당 관할의 항공교통업무 권한을 유지한다. 센터 간 인계기록은 이 권한 경계를 명시해야 한다.
재분배 뒤에는 네트워크 전체의 연쇄부하를 감시한다
첫 임무를 넘긴 뒤 Network Flow Desk는 센터별 활성 임무, 경보 대기시간, 음성 통화대기, API 지연·오류율, 콘솔응답, C2 지원요청, 교대잔여시간과 residual capacity를 재계산한다. 한 센터의 부하를 줄이면서 다른 센터에 경보·통화·데이터 병목을 만든다면 추가이전을 중지한다. 합의한 임계치를 넘으면 HOLD·REROUTE를 강화하거나 이미 수락한 임무를 안전한 상태에서 되돌리는 reversal 절차를 시작한다. 변경·취소 뒤에는 반드시 새 부하를 다시 확인한다.
원상복귀는 시험·소량배치·대조의 세 단계로 닫는다
제약이 해소되면 원센터는 인력·시설·통신·UTM·API·음성·기록·보안과 시간원을 시험하고 available capacity를 다시 선언한다. 운영기관은 소량의 대기 임무로 pilot batch를 수행해 경보·음성·데이터 지연을 확인한 뒤 단계적으로 임무를 되돌린다. 마지막에는 두 센터의 Mission Manager, UTM, Voice Recorder, Incident Ticket과 Audit Log를 대조하고 중복·누락·소유권 충돌을 해결한다. FLOW_EVENT는 제한 해제, 관계자 통지, 잔여위험·미확인사항, 증거보존 위치와 사후검토 책임자를 기록한 뒤에만 종료한다.
그림 1-24 복수 관제센터는 수용능력 프로파일과 임무흐름 제한을 공유하고, 받는 센터의 명시적 수락과 단일 CONTROL_OWNER 인계 뒤 네트워크 전체의 부하를 다시 확인한다.
표 1-28 복수 관제센터 관할·임무량 재분배의 닫힘 조건
| 단계와 증거 | 보내는 센터 | 받는 센터 | 운영기관·종료조건 |
| FLOW 선언 / 사건ID·구역·시간창·임무군 | 영향·예상회복·현재부하 보고 | 가용자원·제약 예비보고 | 범위·판단주기·책임자 승인 |
| 수용능력 프로파일 / planned·available·residual | 인력·경보·음성·API·교대 산정 | 동일 기준으로 가용량 산정 | 출처·시각·가정 일치 확인 |
| 흐름 제한 / ACCEPT·METER·HOLD·REROUTE | 비행 중 임무 보호·신규량 축소 | 예상 유입량 반영 | 사유·해제조건·통지 기록 |
| CAPACITY OFFER / 임무수·등급·필요자원 | 제안과 인계예정 목록 제출 | ACCEPT·PARTIAL·REFUSE 서명 | 수락 전 자동이전 금지 |
| 경계 임무 인계 / 꾸러미·복창·수락 | HANDOVER_PENDING까지 owner 유지 | 데이터·음성 복창 후 owner 수락 | CONTROL_OWNER 1명 확인 |
| 이전 후 감시 / 부하·경보·음성·API | residual capacity 갱신 | 연쇄병목·피로·지연 감시 | 중지·되돌림 임계치 적용 |
| 단계복귀 / 시험·pilot batch·대조 | 복구능력 선언·소량 인수 | 안전한 순서로 임무 반환 | 중복·누락 해결 후 제한해제 |
| FLOW 종료 / 기록·통지·사후검토 | 원본·경보·음성·인계 보존 | 수락·반환·잔여사항 보존 | 증거위치·책임자·기한 승인 |
공식 확인 경로와 검증 상태
EUROCONTROL ATFCM Operations Manual Wave 2.3, 22-04-2026 https://www.eurocontrol.int/publication/atfcm-operations-manualFAA JO 7210.3EE Change 3, 2026-07-09 https://www.faa.gov/air_traffic/publications/ICAO APAC ATFM/CDM https://www.icao.int/APAC/Pages/edocs-atfm.aspxICAO UTM Framework Edition 4 https://www.icao.int/sites/default/files/left-menu-pdfs/UTM%20Framework%20Edition%204.pdfISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-12:2022 https://www.iso.org/standard/78962.htmlEASA AMC and GM to Regulation EU 2021/664 Issue 1 https://www.easa.europa.eu/en/document-library/acceptable-means-of-compliance-and-guidance-material/amc-and-gm-implementing대한민국 항공안전법 제129조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 EUROCONTROL ATFCM Operations Manual Wave 2.3은 2026년 4월 22일 판으로 수요·수용능력 감시, monitoring value, 구성변경, rerouting과 demand regulation의 공개 절차를 설명한다. FAA JO 7210.3EE Change 3은 2026년 7월 9일 유효판으로 수요와 시스템 수용능력의 균형, 인력·기상·장비·교통관리조치의 조정을 다룬다. 두 자료는 유럽·미국 ATM 비교사례다. ICAO APAC ATFM/CDM 공개자료는 데이터 분석과 협력적 계획을 통한 수용능력·수요 관리를 설명하며, ICAO UTM Framework Edition 4는 UTM 역할과 국가별 구현의 공개 틀로 사용했다. ISO 21384-3:2026 제3판, ISO 23629-5:2023, ISO 23629-12:2022의 공식 서지와 공개 초록을 확인했고, ISO/DIS 23629-12는 개발 중이므로 현행판처럼 쓰지 않았다. EASA Issue 1은 같은 U-space의 USSP 간 서면조정, 데이터 교환과 동적 공역재구성의 유럽 관할 비교사례다. 한국 항공안전법 제129조를 별도로 확인했으며 국내 공역·승인·특별비행 조건은 임무별로 다시 확인해야 한다.
재분배 중 임무 우선순위와 지연·취소 결정
처리능력이 줄어든 순간에는 모든 요청을 같은 시각에 수행할 수 없다. 이때 임무명만 보고 순서를 정하면 ‘긴급’, ‘공공’, ‘의료’라는 표지가 실제 위해의 임박성·중대성·대체수단·법적 지시와 분리된다. 운영기관은 PRIORITY_DECISION_ID를 발급하고, 확인 가능한 사실과 승인된 내부정책을 근거로 KEEP, DELAY, REROUTE, CANCEL 중 하나를 결정한다. 이 절의 등급과 절차는 연구·교육용 운영설계안이며 국가기관의 지시, 항공교통관제 우선순위, 비행승인이나 보건·재난기관의 법정 권한을 대신하지 않는다.
우선순위는 임무명보다 검증된 영향으로 정한다
내부 대기열은 CRITICAL, URGENT, TIME SENSITIVE, ROUTINE으로 구분할 수 있다. CRITICAL은 즉시 조치하지 않으면 생명·중대한 위해가 임박하고 대체수단이 사실상 없다는 증거가 확인된 경우다. URGENT는 지연이 위해를 빠르게 키우지만 짧은 조정시간이 남은 경우, TIME SENSITIVE는 정해진 시간창을 넘으면 효용이 크게 줄지만 대체경로나 수단을 검토할 수 있는 경우, ROUTINE은 합의된 일반 순서와 슬롯으로 처리할 수 있는 경우다. 요청기관의 명칭, 계약금액, 내부 직급, 언론 노출, 근거 없는 ‘비상’ 표시는 우선순위 근거로 쓰지 않는다.
같은 등급 안에서는 먼저 접수된 검증완료 요청부터 처리한다
동일 등급에서는 접수시각이 아니라 필수 증거가 닫힌 시각을 기준으로 선입선출을 적용한다. 다만 예상 위해시각이 앞당겨지거나 공역·기상·배터리·수령 가능시간이 바뀌면 새 자료의 출처와 확인시각을 남기고 재평가한다. 등급을 올린 담당자와 승인자는 사유코드, 근거문서, 적용 시작·만료시각을 기록한다. 만료시각을 지난 등급은 자동 연장하지 않는다.
비행 중 임무의 안전을 먼저 보호한다
새로운 고우선 요청이 들어왔다는 이유만으로 비행 중 임무를 즉시 중단하지 않는다. 먼저 신규 출발을 동결하고 ROUTINE 임무를 METER 또는 HOLD한 뒤 대체 슬롯·경로·센터를 제안한다. 비행 중 임무의 경로변경이나 중단은 원격조종자의 즉시 안전판단, 적용되는 ATS·ATC 지시, 승인조건과 운영기관의 승인된 절차를 따른다. 현재 기체의 안전을 해치며 대기열 순서를 맞추는 선택은 허용하지 않는다.
지연·우회·취소는 점진적으로 적용한다
관제 담당자는 가용수용량과 공역·기상·통신·인력 상태를 같은 기준시각으로 묶어 KEEP 가능 여부를 먼저 확인한다. 부족하면 대체 시간창, 경로, 거점, 수령방법을 제안하고, 그 대안도 닫히지 않을 때 DELAY를 결정한다. CANCEL은 안전한 수행이나 합리적 대체가 불가능하고 승인된 결정권자가 사유와 재접수 조건을 확인한 경우에만 사용한다. 취소는 실패 표시가 아니라 책임 있는 중단결정이며, 계약·보상·법적 효과는 기관별 절차와 법률검토로 별도 확정한다.
결정권과 조종권을 한 화면에서 섞지 않는다
운영기관은 내부 우선순위 정책, 자원배분, 지연·취소·재개와 잔여위험을 승인한다. 관제 담당자는 증거를 대조하고 대기열을 운영하며 통지와 수령기록을 유지한다. 원격조종자는 기체 조종과 즉시 안전조치를 맡는다. UTM 제공자는 서비스상태·운항승인 관련 응답과 가능한 대안을 계약·규정 범위에서 제공하지만 운영기관의 위험수용을 대신하지 않는다. ATS·ATC는 적용 공역에서 법정 항공교통업무 권한을 유지한다.
통지는 결정문·대안·수령증거를 한 묶음으로 보낸다
통지 꾸러미에는 PRIORITY_DECISION_ID, 영향받는 mission_id와 현재 단계, 결정과 발효시각, 검증된 사유와 사유코드, KEEP·DELAY·REROUTE·CANCEL 상태, 대체 슬롯·경로·센터, 즉시 안전조치, 담당자와 연락경로, 이의제기 기한·채널, 적용 정책과 판본, 데이터 기준시각을 포함한다. 발신로그만으로 전달을 닫지 않고 수령자 식별, 수신시각, 복창 또는 전자수락, 실패채널과 재통지 결과를 함께 남긴다.
이의제기는 원결정을 지우지 않고 새 결정으로 연결한다
사실오류, 우선순위 누락, 차별적 기준 적용, 대안 미검토를 주장하는 요청은 APPEAL_CASE_ID로 접수한다. 가능하면 원결정자와 다른 검토자가 증거와 정책판본을 확인한다. 즉시 안전위험이 있는 경우 이의제기가 결정을 자동 정지시키지는 않지만, 긴급 재검토 기준과 회신시각을 통지한다. 오류가 확인되면 원기록을 덮어쓰지 않고 정정결정과 발효시각, 영향받은 임무, 복구조치와 통지결과를 연결한다.
종결은 대기열 복구와 감사증거까지 확인한다
결정은 임무상태가 반영되고 이해관계자 수령이 확인되며, 열린 이의제기와 미수령 통지가 처리되고, DMS·Incident/Ticket·Notification Gateway·Case Management·SIEM/Audit Log의 식별자가 연결되어야 닫힌다. 종료 뒤에는 등급별 대기시간, 취소율, 반복 후순위, 수동개입, 통지실패와 정정률을 검토한다. 특정 요청자나 임무군이 계속 뒤로 밀리는지는 다음 절의 동일 우선순위 공정성 점검에서 별도로 다룬다.
그림 1-25 임무명만으로 순서를 정하지 않고 근거를 검증해 KEEP·DELAY·REROUTE·CANCEL을 결정한 뒤 통지·이의검토·감사종결로 닫는다.
표 1-29 임무 우선순위·지연·우회·취소 결정의 닫힘 조건
| 단계와 증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 사건 등록 | PRIORITY_DECISION_ID, 영향 임무, 수용량 기준시각 등록 | 현재 비행·서비스·공역 상태 제공 | 사건·임무·시간원이 연결됨 |
| 2 근거 검증 | 요청자 권한, 임박성·중대성·시간창·대체수단 확인 | 기체 안전·서비스 응답·관할 지시 확인 | 출처·확인시각·만료시각 기록 |
| 3 비교 | CRITICAL~ROUTINE 내부등급과 동일등급 순서 비교 | 비행 중 안전과 적용 지시 우선 | 배제기준·수동변경 사유 기록 |
| 4 결정 | KEEP·DELAY·REROUTE·CANCEL 및 대안 승인 | 조종·서비스·ATC 권한은 각 주체가 유지 | 권한자·발효·재검토 조건 확정 |
| 5 통지 | 사유·대안·이의기한을 다중채널 송신 | 수령·복창·실행가능 여부 회신 | 송신·수신·실패·재통지 증거 |
| 6 이의검토 | 독립성 있는 검토, 원기록 보존, 정정결정 연결 | 새 안전정보·서비스·관할정보 제공 | APPEAL_CASE_ID와 결과 통지 |
| 7 감사종결 | 대기열·통지·사건·감사로그 대조, 편향지표 검토 | 각 주체 기록 식별자 제공 | 미수령·열린 이의·불일치 없음 |
| 8 재개 | 수용량 회복과 보류 임무의 새 슬롯 승인 | 출발 전 조건·현재 지시 재확인 | 기존 결정 자동연장 없이 새 판단 |
공식 확인 경로와 검증 상태
Commission Implementing Regulation (EU) 2021/664 Article 10 https://eur-lex.europa.eu/eli/reg_impl/2021/664/oj/engFAA JO 7110.65BB Change 3, 2-1-4 Operational Priority https://www.faa.gov/air_traffic/publications/atpubs/atc_html/chap2_section_1.htmlICAO UTM Guidance Edition 4 https://www.icao.int/sites/default/files/left-menu-pdfs/UTM%20Framework%20Edition%204.pdfISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 10002:2018 https://www.iso.org/standard/71580.html대한민국 항공안전법 제129조·항공안전법 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 EU 2021/664 제10조의 특별운항 우선처리, 같은 우선순위의 선착순 처리, 동적 제한과 유인 긴급항공기 교통에 따른 운항허가 갱신·철회 요구를 공식 원문에서 확인했다. 이는 EU U-space 관할 사례다. FAA JO 7110.65BB Change 3 제2-1-4의 일반 선착순 원칙, 안전을 저해하지 않는 범위의 우선항공기 신속처리, 의료우선의 명시적 요청 요건과 조난항공기 지원을 미국 ATM 비교사례로 확인했다. ISO 21384-3:2026, ISO 23629-5:2023, ISO 10002:2018은 공식 서지와 공개 초록 범위만 사용했다. 대한민국 항공안전법 제129조와 시행규칙 제310조를 확인했으나, 국내 모든 드론 임무에 적용되는 단일 긴급·공공·의료·일반 우선순위는 공식 원문에서 확인하지 못했다. 기관별 취소권, 보상, 우선코드와 승인조건은 적용 전에 별도 검토한다.
동일 우선순위 임무의 슬롯 배정과 장기대기 보호
같은 우선순위로 분류됐다고 해서 모든 임무의 운용조건까지 같은 것은 아니다. 사용 가능한 슬롯이 하나뿐이라면 관제 담당자는 요청자의 영향력이나 임의 판단이 아니라 검증된 준비완료시각, 유효시간창, 슬롯 적합성, 누적 대기와 이전 후순위 기록을 같은 정책판본으로 비교해야 한다. 운영기관은 QUEUE_EVENT_ID와 SLOT_DECISION_ID를 발급하고, 정해진 순서와 예외사유를 감사 가능한 기록으로 남긴다. 이 절은 내부 연구·교육용 운영설계안이며 대한민국의 법정 우선순위, 운항허가, 항공교통관제 지시 또는 표준 적합성을 대신하지 않는다.
대기열에는 요청시각보다 검증된 준비완료시각을 기록한다
단순 접수시각은 서류가 비어 있거나 기체·조종자·수령자가 준비되지 않은 임무를 앞세울 수 있다. 대기열 진입시각은 임무 식별, 권한, 기체·원격조종자 준비, 공역·기상·통신, 수령 가능시간과 필수 증거가 닫힌 시각으로 정한다. 이 시각은 NTP 또는 PTP와 연결된 공통 시간원으로 기록하고, 자료가 보완되거나 만료되면 원기록을 지우지 않고 준비상태와 기준시각을 새 사건으로 갱신한다.
동률해소 규칙은 적용 전에 순서를 고정한다
동일 우선순위 임무는 원칙적으로 검증된 준비완료시각이 빠른 순서로 처리한다. 같은 시각이거나 시간정밀도가 충분하지 않으면 먼저 닫히는 운용·수령 시간창, 현재 슬롯과의 공역·경로·기체 적합성, 누적 대기시간과 이전 우회 횟수를 차례로 비교한다. 그래도 같으면 사전에 승인된 결정규칙을 사용한다. 예를 들어 mission_id의 고정 정렬이나 검증 가능한 난수추첨을 쓸 수 있지만, 규칙·시드·실행시각을 보존해야 한다. 요청기관의 명성, 계약금액, 내부 직급, 홍보효과와 기록되지 않은 수동 선호는 동률해소 근거가 될 수 없다.
슬롯은 제안 수락 확정의 세 상태로 나눈다
Slot Allocation Engine이 후보 슬롯을 산출해도 즉시 확정하지 않는다. 관제 담당자는 UTM·USS Client, AIS·MET·GIS, Mission Manager·COP와 수용센터·수령자 상태를 대조한 뒤 제안시각, 응답기한, 대체 슬롯·경로, 만료조건을 통지한다. 원격조종자와 필요한 수령자는 운용 가능 여부를 회신한다. 수락과 필수 권한 확인이 완료된 뒤에만 ASSIGNED로 바꾸고, 응답기한을 넘기면 기관이 승인한 정책에 따라 EXPIRED 또는 REVIEW로 전환한다. 침묵을 수락으로 처리하지 않는다.
대기열 노화는 재검토를 앞당기지만 긴급등급을 만들지 않는다
장기대기 보호는 NORMAL_WAIT, AGING_REVIEW, PROTECTED_NEXT, CAPACITY_ESCALATION 같은 상태로 설계할 수 있다. 노화 임계값과 최대 우회횟수는 임무군·수용량·관할·운영승인을 반영해 기관이 정하며, 이 책은 보편적인 숫자를 제시하지 않는다. 임계값 도달은 담당자 재검토, 대안 확대, 보호된 다음 슬롯 또는 운영기관 상향보고를 요구한다. 다만 공역·기상·기체 안전과 ATS·ATC 지시를 침해해 슬롯을 강제로 배정하거나 임무를 자동으로 긴급등급으로 올려서는 안 된다.
반복 우회는 사유와 만료시각을 요구한다
같은 임무가 슬롯 적합성이나 수용능력 사유로 반복해 뒤로 밀릴 수 있다. 관제 담당자는 BYPASS_COUNT, 사유코드, 비교한 임무, 대체제안, 다음 검토시각을 기록한다. 승인된 최대 연속 우회횟수를 넘기면 운영기관이 수용량 확대, 다른 센터·시간창·경로, 보호 슬롯 또는 취소·재접수 중 하나를 검토한다. 수동개입에는 승인자, 근거, 적용범위와 만료시각을 붙이고, 만료된 예외를 다음 교대조가 자동 승계하지 않는다.
편향감시는 결과차이를 찾아 원인을 검토하는 절차다
Fairness Analytics Dashboard는 임무군·요청기관·지역·센터·교대조별 대기시간 분포, 우회횟수, 슬롯제안 거절·만료율, 수동개입률, 취소율과 이의정정률을 보여줄 수 있다. 지속적인 차이가 발견되면 표본사건의 증거 완결성, 시간창, 공역 적합성, 시스템 오류, 근무편성과 정책 적용을 함께 검토한다. 수치 차이만으로 불법 차별을 단정하지 않으며, 반대로 평균만으로 반복 후순위를 숨기지도 않는다. 개인 또는 민감한 속성을 분석하려면 법적 근거·목적·최소수집·접근권한·보유기간을 먼저 확인한다.
역할별 권한은 슬롯 배정과 비행안전을 분리한다
운영기관은 동률해소 정책, 노화 임계값, 보호 슬롯, 수동개입 권한과 잔여위험을 승인한다. 관제 담당자는 준비증거를 확인하고 대기열 상태·제안·수령·우회·상향보고를 기록한다. 원격조종자는 기체·인력 준비를 확인하고 실제 비행의 즉시 안전판단과 조종권을 유지한다. UTM 제공자는 계약·규정 범위에서 운항허가 서비스 상태, 충돌 여부와 대안을 제공하지만 운영기관의 우선순위 정책이나 위험수용을 대신하지 않는다. ATS·ATC는 적용 공역의 법정 항공교통업무 권한을 유지한다.
통지와 종결은 대기순번보다 판단근거를 전달한다
외부 요청자에게 다른 임무의 이름과 상세정보를 공개하지 않는다. 통지에는 SLOT_DECISION_ID, 현재 상태, 제안 슬롯·대안, 적용된 동률해소 사유코드, 다음 재검토시각, 응답기한, 이의·정정 채널, 정책판본과 데이터 기준시각을 담는다. 필요한 경우 정확한 순번 대신 대기구간을 제공한다. 종결하려면 슬롯 수락 또는 만료, 임무상태 반영, 미수령 통지 처리, 열린 이의제기 연결, 대기·우회·수동개입·감사로그의 식별자 대조가 완료되어야 한다.
그림 1-26 동일 우선순위 임무를 준비완료시각과 고정된 동률해소 규칙으로 정렬하고, 슬롯 제안·수락 뒤 장기대기와 반복 후순위를 감시해 감사종결로 닫는다.
표 1-30 동일 우선순위 슬롯 배정과 장기대기 보호의 닫힘 조건
| 단계와 증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 사건·정책 고정 | QUEUE_EVENT_ID·SLOT_DECISION_ID·정책판본 등록 | 적용 관할·서비스·비행단계 확인 | 사건·정책·공통 시간원 연결 |
| 2 준비 관문 | 권한·증거·시간창·수령 준비 확인 | 기체·조종자·공역·서비스 상태 회신 | 검증완료시각과 만료시각 기록 |
| 3 동률해소 | 준비시각→시간창→적합성→대기·우회 순서 적용 | 즉시 비행안전과 적용 지시 유지 | 입력값·비교결과·결정규칙 보존 |
| 4 슬롯 제안 | 슬롯·대안·응답기한·만료조건 통지 | 실행가능 여부와 제약 회신 | 송신·수신·대안 기록 |
| 5 수락·확정 | 수락과 필수 권한 뒤 ASSIGNED 전환 | 원격조종자 준비·UTM·ATS 조건 확인 | 침묵수락 없음·상태 일치 |
| 6 노화·우회 | 대기시간·BYPASS_COUNT·다음 검토 관리 | 안전·공역·서비스 예외 근거 제공 | 임계값 도달 시 보호·상향검토 |
| 7 수동개입 | 승인자·사유·범위·만료·대체조치 기록 | 조종·서비스·ATC 권한은 각 주체 유지 | 만료된 예외 자동승계 금지 |
| 8 편향·이의 | 분포·우회·개입·취소·정정률 검토 | 사건별 사실·제약·새 정보 제공 | 차이 원인·정정·개선조치 연결 |
| 9 감사종결 | 대기열·통지·이의·SIEM 로그 대조 | 각 주체 기록 식별자 제공 | 열린 불일치·미수령·이의 없음 |
공식 확인 경로와 검증 상태
Commission Implementing Regulation (EU) 2021/664 Article 10 https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX:02021R0664-20260222FAA JO 7110.65BB Change 3, 2-1-4 Operational Priority https://www.faa.gov/air_traffic/publications/atpubs/atc_html/chap2_section_1.htmlICAO UTM Guidance Edition 4 https://www.icao.int/utm-guidanceISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 10002:2018 https://www.iso.org/standard/71580.htmlISO/IEC 27001:2022/Amd 1:2024 https://www.iso.org/standard/88435.html개인정보 보호법 제29조·시행령 제30조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 EU 2021/664 제10조에서 같은 우선순위의 UAS 운항허가 요청을 선착순으로 처리하도록 한 문구를 확인했다. 이는 EU U-space 관할의 운항허가 서비스 규칙이며 세계 공통의 드론 슬롯 배정법이나 대한민국 국내 규칙으로 전용하지 않았다. FAA JO 7110.65BB Change 3 제2-1-4의 일반 선착순 원칙과 안전·우선항공기 예외는 미국 ATM 비교사례로만 사용했다. ICAO UTM Guidance Edition 4, ISO 21384-3:2026, ISO 23629-5:2023, ISO 10002:2018, ISO/IEC 27001:2022/Amd 1:2024는 공식 공개 범위와 서지만 반영했다. 개인정보 보호법 제29조와 시행령 제30조의 안전조치·접근권한·접속기록 경계를 확인했다. 대한민국 전체 드론 임무에 적용되는 단일 동률해소 알고리즘, 노화 임계값, 최대 우회횟수, 보호슬롯 비율과 공정성 판정수치는 공식 원문에서 확인하지 못했다. 기관별 정책은 법률·공역·승인조건·개인정보 영향과 함께 별도 승인·시험해야 한다.
슬롯 수락기한과 회수 슬롯의 안전한 재배정
슬롯을 제안했다는 사실만으로 임무가 확정되는 것은 아니다. 관제 담당자는 제안 내용을 권한 있는 연락처에 전달하고, 상대가 슬롯·조건·응답기한을 실제로 수령했는지 확인해야 한다. 수락·변경요청·거절·미응답·노쇼를 서로 다른 상태로 관리하면 빈 슬롯을 오래 묶어 두는 문제와, 아직 준비되지 않은 임무가 비행 가능한 것으로 표시되는 문제를 함께 줄일 수 있다. 이 절의 시간값과 상태 전이는 내부 연구·교육용 운영설계이며 법정 운항허가·항공교통관제 지시·기관 승인 절차를 대신하지 않는다.
응답기한은 발송시각이 아니라 확인 가능한 전달시각에서 시작한다
응답시계는 Notification Gateway의 성공 코드만으로 시작하지 않는다. 담당자는 사전에 등록된 운영기관·원격조종자·필요한 수령자의 권한 있는 연락처로 제안서를 보내고, 전자수령·서명·복창 또는 승인된 대체수단으로 수령을 확인한다. 자동전송 성공 뒤 수령 증거가 없으면 DELIVERY_UNCONFIRMED로 남기고 다른 채널로 재통지한다. 기관이 수령확인 없는 발송시각을 기산점으로 쓰려면 그 규칙과 예외를 사전에 승인하고 요청자가 알 수 있게 해야 한다.
수락기한은 임무 준비에 필요한 마지막 안전관문보다 앞서야 한다
운영기관은 임무군, 공역·기상 갱신주기, 기체와 승무원 준비시간, 수령자 시간창, 대체 임무 호출시간을 고려해 슬롯별 응답기한을 정한다. 모든 임무에 적용할 보편적 분 단위는 두지 않는다. 응답기한은 제안시각, 확인된 전달시각, 마감시각, 남은 준비시간과 함께 표시한다. 마감이 지나면 시스템이 즉시 비행허가를 취소하는 것이 아니라 내부 슬롯 상태를 EXPIRED_CANDIDATE로 바꾸고, 권한 있는 담당자가 미수령·통신장애·이미 도착한 회신을 확인한 뒤 회수 여부를 확정한다.
수락은 명시적이어야 하고 조건의 최신성을 다시 확인해야 한다
수락에는 SLOT_OFFER_ID, 임무·기체·원격조종자, 시간창·경로·고도, 주요 제한, 정책판본과 수락시각을 연결한다. 원격조종자 또는 운영기관의 권한 있는 수락자와 필요한 수령자가 조건을 확인해야 하며 침묵, 단순 열람, 이전 임무의 동의는 수락으로 보지 않는다. 수락 뒤에도 공역·기상·C2·기체·조종자·수령 가능성이 유효해야 한다. EU U-space 비교사례처럼 운항 개시는 별도의 활성화 확인과 연결될 수 있으므로, 내부 슬롯 수락을 법적 운항개시 권한으로 표시하지 않는다.
변경요청은 기존 제안을 조용히 덮어쓰지 않는다
시간·경로·고도·기체·원격조종자·수령지 변경은 CHANGE_REQUEST_ID로 등록하고 기존 제안의 원기록을 보존한다. 관제 담당자는 변경된 항목만 비교하는 delta review를 열어 공역, 기상, 수용량, UTM 서비스, 승인조건과 다른 임무 영향을 다시 확인한다. 영향이 경미하고 승인된 범위 안이면 개정 제안을 발행한다. 슬롯 충돌이나 승인범위 변경이 생기면 기존 슬롯을 HOLD 또는 RELEASE_PENDING으로 두고 운영기관의 정책에 따라 원래 대기권리·누적대기를 보존해 재대기시킨다. 요청자가 새 시간을 제안했다는 이유만으로 다른 임무를 건너뛰게 해서는 안 된다.
미응답과 노쇼는 서로 다른 사건이다
미응답은 확인 가능한 전달 뒤 응답기한까지 수락·거절·변경 회신이 없는 상태다. 노쇼는 이미 수락한 임무가 기관이 정한 READY_CHECK 시각까지 원격조종자, 기체, 탑재물, 수령자 또는 필수 연결을 갖추지 못한 상태다. 통신장애로 회신이 도달하지 않은 사건, 공역·기상 변화로 임무가 중지된 사건, 관제기관이 보류한 사건을 노쇼로 합치지 않는다. 관제 담당자는 준비관문별 증거와 연락시도를 확인하고, 원격조종자는 실제 준비상태와 안전상 보류 이유를 즉시 알린다.
회수는 상태를 원자적으로 바꾸고 사용권이 하나만 존재하게 해야 한다
회수 결정은 RECLAIM_DECISION_ID, 사유, 권한자, 발효시각과 통지증거를 남긴다. Slot Allocation Engine은 ACCEPTED 또는 OFFERED 상태를 곧바로 다른 임무에 겹쳐 배정하지 않고 RELEASE_PENDING을 거쳐 RECLAIMED로 닫는다. 중복 클릭·재시도·지연 메시지로 두 임무가 같은 슬롯을 보유하지 않도록 상태버전, 잠금 또는 원자적 갱신과 idempotency key를 사용한다. 이 기술설계는 구현 후보이며 실제 시스템은 보안·성능·장애시험과 기관 승인을 거쳐야 한다.
재제안은 다음 임무의 적격성을 짧게 다시 검증한 뒤 시작한다
회수 슬롯은 A.43에서 확정한 우선순위·동률해소·장기대기 보호 순서에 따라 다음 적격 임무에 제안한다. 관제 담당자는 시간이 지났다는 이유로 준비완료 증거를 그대로 믿지 않고, 공역·기상·C2·기체·원격조종자·수령자와 승인 유효성을 빠르게 재검증한다. 새 SLOT_OFFER_ID와 새 응답기한을 발급하고, 이전 제안의 수락을 전용하지 않는다. 후보가 거절하거나 준비되지 않았으면 사유를 기록하고 다음 후보로 넘어가며, 안전관문을 줄여 빈 슬롯을 채우지 않는다.
권한과 통지는 슬롯 회수와 법적 승인 취소를 구분한다
운영기관은 응답기한·노쇼 관문·회수권한·대기권리 보존·예외 승인 기준을 정한다. 관제 담당자는 전달·수령·시간·준비증거를 확인하고 승인된 정책 안에서 상태를 전환한다. 원격조종자는 실제 비행 준비와 즉시 안전판단을 유지하며, 슬롯 수락으로 조종권이나 안전책임을 넘기지 않는다. UTM 제공자는 계약·규정 범위에서 운항허가·활성화·충돌·서비스 상태를 제공하고, ATS·ATC는 적용 공역의 법정 권한을 유지한다. 내부 슬롯을 회수했다는 사실만으로 외부 운항허가를 취소했다고 기록해서는 안 된다.
종결은 대기열·통지·권한·감사로그가 같은 결과를 가리킬 때 이루어진다
사건은 원제안, 전달·수령, 응답기한, 수락·변경·미응답·노쇼 판정, 회수 결정, 재제안과 최종 임무상태가 하나의 관계망으로 연결될 때 닫는다. 요청자에게는 결과, 사유코드, 발효시각, 재대기 위치 또는 대체 제안, 이의·정정 채널을 알린다. 상대 임무의 개인정보와 세부 위험정보는 공개하지 않는다. 열린 통지 실패, 상태 불일치, 중복배정 의심, 미해결 이의가 있으면 CLOSED 대신 REVIEW로 남기고 교대인계한다.
그림 1-27 슬롯을 명시적으로 전달·수락하고, 변경·미응답·노쇼를 구분해 회수한 뒤 다음 적격 임무에 재검증·재제안하여 감사종결로 닫는다.
표 1-31 수락기한과 회수 슬롯 안전 재배정의 닫힘 조건
| 단계와 증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 제안 발행 | SLOT_OFFER_ID·조건·기한·정책판본 등록 | 비행·서비스·수령 조건 확인 | 원제안 해시와 시간원 연결 |
| 2 전달·수령 | 권한 연락처·채널·재통지 관리 | 수령·복창·전자서명 회신 | DELIVERED와 RECEIVED 증거 분리 |
| 3 응답시계 | 기산점·마감·알림·통신상태 감시 | 남은 준비시간과 제약 통보 | 보편 수치 없이 승인정책 적용 |
| 4 수락·거절 | 명시적 회신과 권한 확인 뒤 상태전환 | 기체·조종자·수령 준비 확인 | 침묵·열람을 수락으로 처리하지 않음 |
| 5 변경요청 | CHANGE_REQUEST_ID·delta review·원기록 보존 | 변경제약·승인·안전 영향 제공 | 개정제안 또는 재대기 결정 |
| 6 미응답·노쇼 | 연락시도와 READY_CHECK 증거 분리 | 실제 준비·안전보류 사유 회신 | 통신·공역·관제보류와 구분 |
| 7 회수 | RELEASE_PENDING→RECLAIMED 원자적 전환 | 외부 허가·ATC 상태 별도 유지 | 중복보유 없음·결정 통지 완료 |
| 8 재제안 | A.43 순서로 다음 적격임무 호출 | 최신 공역·기상·C2·준비 재확인 | 새 제안ID·새 기한·새 수락 |
| 9 감사종결 | 제안·수령·결정·재배정·이의 로그 대조 | 각 주체 기록 식별자 제공 | 불일치·통지실패·열린 이의 없음 |
공식 확인 경로와 검증 상태
EU 2021/664 통합본 2026-02-22 제10조 https://eur-lex.europa.eu/legal-content/EN/ALL/?uri=CELEX:02021R0664-20260222EASA Easy Access Rules for U-space, May 2024 https://www.easa.europa.eu/en/document-library/easy-access-rules/easy-access-rules-u-space-regulation-eu-2021664EUROCONTROL IFPS Users Manual Wave 2.3, 2026-04-22 https://www.eurocontrol.int/sites/default/files/2026-04/eurocontrol-ifps-user-manual-wave-2-3-external.pdfICAO UTM Guidance Edition 4 https://www.icao.int/utm-guidanceISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 10002:2018 https://www.iso.org/standard/71580.htmlISO/IEC 27001:2022/Amd 1:2024 https://www.iso.org/standard/88435.html항공안전법 제127조·제129조, 시행 2026-09-17 https://www.law.go.kr
검증 상태: 2026년 10월 2일 EU 2021/664 통합본에서 UAS 운항허가의 활성화 확인을 받은 뒤 운항을 시작할 수 있고, U-space 서비스 제공자가 동적 공역 제한과 유인항공기 정보를 계속 대조해 허가를 갱신하거나 철회할 수 있음을 확인했다. 이는 EU U-space 관할 비교사례이며 국내 내부 슬롯의 자동취소 규칙으로 전용하지 않았다. EUROCONTROL IFPS Users Manual Wave 2.3은 변경·지연·취소 메시지와 ACK·REJ 처리를 유인항공 ATM 비교사례로만 반영했다. ICAO UTM Guidance Edition 4와 ISO 21384-3:2026·23629-5:2023·10002:2018·ISO/IEC 27001:2022/Amd 1:2024는 공식 공개 범위와 서지만 사용했다. 대한민국 항공안전법 제127조의 비행승인과 제129조의 조종자 준수사항을 확인했다. 전 세계 또는 대한민국 드론 임무 전체에 적용되는 단일 수락기한·알림횟수·노쇼 관문·대기권리 보존시간은 공식 원문에서 확인하지 못했다. 기관별 수치는 임무위험·공역·승인·서비스 계약·개인정보·시스템 시험을 거쳐 승인해야 한다.
슬롯 실제 사용률과 반복 노쇼를 개선으로 전환하는 방법
슬롯 운영을 개선하려면 빈 슬롯의 수만 세는 것이 아니라 제안·수락·준비확인·활성화·사용·반납·만료·취소·회수·재배정의 사건사슬을 먼저 일치시켜야 한다. 같은 ACCEPTED 상태라도 비행에 사용된 슬롯, 운영기관이 취소한 슬롯, 공역·기상으로 중지된 슬롯, 시스템 장애로 무효가 된 슬롯과 준비관문을 통과하지 못한 노쇼는 원인과 개선책이 다르다. 이 절의 상태명·지표식·시험방법은 내부 연구·교육용 설계이며, 실제 임계값과 정책변경은 국내 법령·공역·개별 승인조건과 운영기관의 위험결정으로 확정한다.
측정 대상은 상태사전과 사건 계보로 먼저 고정한다
운영기관은 OFFERED, ACCEPTED, READY_CHECK_PASSED, ACTIVATED 또는 USED, RETURNED_EARLY, EXPIRED, VERIFIED_NO_SHOW, SYSTEM_CANCELLED, AUTHORITY_CANCELLED, WEATHER_AIRSPACE_CANCELLED, RECLAIMED, REALLOCATED를 데이터사전에 정의한다. 각 상태에는 사건 식별자, 슬롯·임무 식별자, 상태판본, 발생시각과 시간원, 발생 주체, 원인코드, 근거 로그, 이전·다음 상태를 연결한다. 관제 담당자는 상태를 임의로 합치지 않고 증거가 충돌하면 REVIEW로 보류한다. 준비완료가 확인되지 않은 STANDBY 후보를 실제 배정으로 세지 않으며, 한 슬롯에는 언제나 하나의 배정 소유자만 둔다.
분모와 제외 규칙을 고정해야 사용률을 비교할 수 있다
슬롯 활성화율은 승인된 정의에 따라 유효한 준비창에 도달한 ACCEPTED 슬롯 가운데 실제 ACTIVATED 또는 USED가 된 비율로 계산할 수 있다. 검증 노쇼율은 준비관문에 도달한 ACCEPTED 슬롯 가운데 VERIFIED_NO_SHOW의 비율, 회수효율은 재제안 가능한 시간 안에 회수된 슬롯 가운데 새 적격임무가 수락한 비율로 볼 수 있다. 그러나 분모에서 운영기관 취소, 시스템 무효, 공역·기상·ATS 보류를 어떻게 제외하는지에 따라 값이 달라진다. 따라서 지표마다 포함·제외 상태, 중복제거 키, 관찰기간, 지연도착 허용범위, 정정규칙과 데이터 완전성을 함께 표시한다. 단일 비율만으로 요청자의 귀책·공정성·안전준비를 판정하지 않는다.
반복 패턴은 임무군과 운용조건을 나누어 본다
전체 평균은 특정 임무군의 반복 실패를 가릴 수 있다. 임무군, 요청기관, 지역·센터, 시간대, 요일, 교대조, 기체군, 수령방식, 공역·기상 상태, 슬롯 제안 선행시간별로 활성화율·검증 노쇼율·회수효율·알림 선행시간 분포·변경요청률·정정률·수동개입률을 비교한다. 표본이 작거나 개인정보 재식별 위험이 있으면 범주를 합치거나 보고를 제한한다. 반복 패턴은 적어도 여러 사건의 원기록을 표본검토한 뒤 판단하며, 특정 요청자나 담당자를 자동 제재대상으로 분류하지 않는다.
원인분석은 귀책보다 증거사슬부터 확인한다
원인은 요청자 연락·수령, 승무원·원격조종자, 기체·배터리·C2, 탑재물·수령자, 공역·기상·ATS, UTM·외부서비스 장애, 정책·화면·알림, 근무편성과 수용능력으로 나눈다. 관제 담당자는 로그·통신·준비관문·서비스상태를 대조해 사건코드를 제안하되 법적 책임이나 징계를 결정하지 않는다. 운영기관은 원인코드의 정의와 합산규칙을 승인하고, 복합원인을 하나의 귀책코드로 축약하지 않는다. 원격조종자는 실제 준비와 중지사유를 보고하며 즉시 비행안전 판단을 유지한다.
수용량 개선은 과잉예약이 아니라 회수와 재제안으로 설계한다
이 절의 기본정책은 동일 슬롯을 두 임무에 동시에 확정하지 않는 것이다. 대기후보는 READY 상태로 준비할 수 있지만 ASSIGNED 소유권을 함께 가질 수 없다. 빈 슬롯을 줄이려면 수용량 버퍼, 조기반납, READY_CHECK, 회수결정과 원자적 상태전환, 다음 적격임무 재검증·재제안을 개선한다. 통계적 노쇼율을 이유로 의도적으로 중복배정하려면 별도의 안전·법률·개인정보·시스템 위험평가와 관계기관 승인이 필요하며, 현재 설계에서는 금지한다.
알림과 준비관문은 작은 시험으로 검증한 뒤 바꾼다
개선안은 연락처 사전확인, 다중채널 알림, 응답마감 전 단계별 알림, 승무원·기체·탑재물·수령자 READY_CHECK, 대체 승무원·기체의 적격성 확인, 수령자 시간창 동기화, 화면 경고와 담당인력 보강으로 설계할 수 있다. 운영기관은 기준기간, 대상 임무군, 성공지표, 중지기준, 개인정보 최소화, 장애 시 수동대체와 되돌림 시점을 승인한다. 관제 담당자는 시험군에서도 안전관문을 생략하지 않고, 시스템 변경은 DMS·Policy Register의 판본과 배포·교육·수령 증거로 연결한다.
역할과 외부 권한은 성과지표와 분리한다
운영기관은 데이터사전, 제외규칙, 목표·경보구간, 개선시험과 정책변경, 잔여위험을 승인한다. 관제 담당자는 사건코드와 증거를 검증하고 반복추세를 상향보고하지만 징계·법률판단·운항승인을 대신하지 않는다. 원격조종자는 실제 준비상태와 비행안전 판단을 책임진다. UTM 제공자는 계약·규정 범위의 서비스·운항허가·충돌·활성화 상태를 제공하되 내부 수용량 정책과 위험수용을 결정하지 않는다. ATS·ATC는 적용 공역에서 법정 권한을 유지한다. 내부 사용률이 높아도 법정 승인이나 안전이 보장되는 것은 아니다.
효과검증과 철회까지 완료해야 개선사건을 닫는다
변경 뒤에는 기준기간과 같은 정의로 활성화율, 검증 노쇼율, 회수효율, 통지선행시간, 정정률, 수동개입률과 임무군별 분포를 비교한다. 표본선정·누락·계절·공역·기상 변화가 결과에 미친 영향을 기록하고, 안전사건·중복배정·통지실패·부당한 결과차이가 늘면 즉시 되돌림 또는 범위축소를 검토한다. 독립 검토자는 원자료·분모·제외·변경판본과 승인증거를 표본대조한다. 정책은 책임자가 효과와 잔여위험을 수락하거나, 되돌림·추가시험을 승인하고 열린 이의·정정이 없을 때 종결한다.
그림 1-28 슬롯 사건을 상태사전으로 검증해 사용·노쇼·취소·회수·재배정을 분리하고, 임무군별 원인분석과 작은 개선시험·되돌림·효과검증으로 닫는다.
표 1-32 슬롯 실제 사용률·반복 노쇼·수용량 개선의 닫힘 조건
| 단계와 증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 정의 고정 | 상태사전·분모·제외·정정판본 승인 | 실제 준비·외부 서비스 상태 제공 | 같은 식별자·시간원·상태계보 |
| 2 결과 분류 | 사용·조기반납·노쇼·취소·회수 분리 | 공역·기상·ATS·서비스 보류 구분 | REVIEW 사건과 오분류 정정 |
| 3 지표 산출 | 활성화·노쇼·회수·알림·개입률 계산 | 자료 완전성·지연도착 확인 | 분자·분모·제외·관찰기간 공개 |
| 4 패턴 분해 | 임무군·지역·센터·교대·시간대 비교 | 운용조건 차이 설명 | 소표본·재식별 위험 통제 |
| 5 원인 검증 | 연락·승무원·기체·수령·공역·시스템 분리 | 실제 준비·중지·서비스 원인 확인 | 복합원인과 근거 로그 보존 |
| 6 개선 설계 | 알림·READY_CHECK·수용량·인력안 승인 | 대체자원 적격성·안전관문 유지 | 한 슬롯 한 소유자·과잉예약 금지 |
| 7 시험·되돌림 | 범위·성공지표·중지·rollback 승인 | 시험 중 변경·위험 즉시 보고 | 기준선·정책판본·배포증거 연결 |
| 8 효과검증 | 전후 결과와 임무군별 영향 검토 | 운항·서비스 이상 자료 대조 | 정의 동일·독립 표본검토 |
| 9 정책종결 | 잔여위험 수락 또는 철회 결정 | 각 주체 기록식별자 제공 | 열린 이의·정정·중복배정 없음 |
공식 확인 경로와 검증 상태
EUROCONTROL ATFCM Operations Manual MAINT-2, effective 18 June 2024 https://www.eurocontrol.int/sites/default/files/2024-05/eurocontrol-atfcm-operations-manual-maint-2-wef-20240618_0.pdfEUROCONTROL Specification for Airport Collaborative Decision Making, Edition 1.0, 30 January 2025 https://www.eurocontrol.int/sites/default/files/2025-01/eurocontrol-specification-for-acdm.pdfISO 9001:2026, Edition 6 https://www.iso.org/standard/9001ISO 19011:2026, Edition 4 https://www.iso.org/standard/19011ICAO UTM Guidance Edition 4 https://www.icao.int/utm-guidanceISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html대한민국 항공안전법 제127조·제129조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 EUROCONTROL ATFCM Operations Manual MAINT-2 제19.2·19.5·19.6의 슬롯 준수 감시, 누락·중복 계획 감시, 반복적 중대 편차의 조사·보고 절차를 공식 PDF에서 확인했다. 같은 문서의 연간 80%는 유럽 ATFM 출발슬롯에 관한 지역·제도별 목표이므로 이 원고의 UAS 내부 사용률 임계값으로 가져오지 않았다. EUROCONTROL A-CDM Specification Edition 1.0은 항공기 회항·출발 전 과정의 마일스톤, 갱신·경보·관계자 통지를 다루지만 유럽 유인공항 ATM 비교사례로만 반영했다. ISO 공식 페이지에서 ISO 9001:2026 제6판의 성과평가·개선 공개 범위와 ISO 19011:2026 제4판의 감사프로그램 지침을 확인했다. 유료 전문 조항은 추정하지 않았고 적합성·인증을 주장하지 않는다. ICAO UTM Guidance, ISO 21384-3:2026, ISO 23629-5:2023은 UTM·UAS 설계범위를 확인하는 공통 참고자료이며, 한국의 실제 비행승인·조종자 준수사항·공역조건은 항공안전법 제127조·제129조와 개별 승인에서 다시 확인해야 한다.
슬롯 정책 변경의 공정성 영향평가와 철회
슬롯 정책의 성과가 좋아졌다는 사실만으로 변경이 정당하다고 결론낼 수는 없다. 평균 사용률이 상승해도 특정 임무군·지역·요청기관에 대기시간, 우회, 수동개입 또는 취소가 집중될 수 있기 때문이다. 이 절의 영향평가는 운영기관이 정책 변경의 편향 가능성과 운영상 불균형을 조기에 발견하기 위한 내부 거버넌스 절차다. 결과 차이는 조사 신호이지 차별, 과실, 징계사유 또는 안전위반의 법적 판단이 아니다. 실제 적용범위와 판단기준은 한국 법령, 개별 승인조건, 계약·운영정책과 관계기관 검토로 확정한다.
변경등록과 기준선 동결이 평가의 출발점이다
운영기관은 정책 식별자, 변경 사유, 적용 대상, 예상 편익, 영향을 받을 수 있는 집단, 의도하지 않은 결과의 경로, 책임자와 시행예정일을 등록한다. 변경 전 기준선은 같은 데이터사전, 집단 정의, 포함·제외 규칙, 시간대와 관찰기간으로 동결한다. 임무군·기관·지역·센터·교대·시간대별 표본수가 지나치게 작거나 계절·공역·기상·C2 조건이 다르면 단순 평균 비교를 중지하고 범주 통합, 층화 또는 추가 관찰을 승인받는다.
사전 영향평가는 결과가 아니라 가능한 경로를 묻는다
시행 전에는 우선순위, 슬롯 제안, 수락·활성화, 회수·재배정, 알림, READY_CHECK, 수동 예외가 어느 집단에 어떤 부담을 줄 수 있는지 검토한다. 합법적 임무우선순위, 실제 준비도, 공역·기상·통신 제한, 수령시간창, 관계기관 또는 ATS 지시는 정책 자체의 효과와 분리한다. 운영기관은 안전·법률·개인정보·정보보안·운영 위험, 성공지표, 중지기준, 되돌림 시점과 대체 절차를 승인한 뒤 제한된 범위에서만 시험한다.
사후 평가는 같은 정의로 결과의 분포를 비교한다
시행 뒤에는 제안률, 수락률, 활성화율, 검증 노쇼율, 회수·재배정률, 대기시간의 중앙값과 꼬리구간, 반복 우회, 수동개입, 취소, 정정·이의제기와 서비스 성공률을 집단별로 비교한다. 기관이 승인한 효과크기·경보구간·신뢰도와 데이터완전성을 함께 제시하되 보편 임계값이 있는 것처럼 쓰지 않는다. 차이가 크거나 반복되면 원기록 표본, 정책판본, 조작로그, 공역·기상·서비스 상태와 담당자 판단 근거를 대조한다.
조사는 정당한 운용차이와 정책 유발 차이를 분리한다
관제 담당자는 사건코드와 증거를 검증하고 불균형을 상향보고하지만 차별·법률책임·징계를 판단하지 않는다. 원격조종자는 실제 준비상태와 비행안전 사유를 보고하고, UTM 제공자는 계약·규정 범위의 서비스·운항허가·제약상태와 감사증거를 제공한다. 운영기관은 비교 가능한 사례표본에서 정책 규칙, 입력자료, 화면·알림, 수동예외, 인력·수용량의 기여를 조사한다. ATS·ATC의 법정 지시와 권한은 내부 평가결과로 변경되지 않는다.
개인정보와 소표본은 분석 편의보다 먼저 통제한다
분석에는 목적에 필요한 최소 속성만 사용하고 가명·집계자료를 우선한다. 민감하거나 보호가 필요한 속성은 법적 근거, 필요성, 접근권한, 보유기간과 삭제·정정 절차를 승인한 경우에만 사용한다. 소표본 공개기준과 재식별 방지방법은 기관 정책으로 정하고, 분석권한을 운용권한과 분리하며 조회·변경·반출을 감사로그에 남긴다. 필요한 속성이 없거나 품질이 낮으면 공정성을 입증했다고 쓰지 않고 결론의 한계를 기록한다.
자동화·AI가 개입하면 별도의 시험과 사람의 검토가 필요하다
규칙 기반 슬롯정책 전부를 AI로 간주하지 않는다. 예측모형이나 AI가 우선순위, 노쇼 가능성, 경보 또는 추천에 사용되는 경우에는 모델·버전·학습·시험자료, 적용 집단, 거짓양성·거짓음성, 집단별 성능, 설명·검토·정정 경로와 안전한 수동대체를 별도로 기록한다. 개인정보로 완전 자동화된 결정이 개인의 권리·의무에 중대한 영향을 미칠 수 있다면 개인정보 보호법 제37조의2의 적용 여부를 법무·개인정보 담당자가 공식 원문과 사실관계로 검토한다.
결정은 승인·수정·정지·철회 중 하나로 남긴다
영향평가 책임자는 자료범위, 비교방법, 발견된 차이, 원인확도, 안전·운영상 편익, 개인정보 제한과 잔여위험을 제시한다. 운영기관은 정책을 승인, 수정, 일부 정지 또는 철회하고 적용일·책임자·되돌림 대상·재검증일을 기록한다. 중복배정, 안전관문 우회, 통지실패, 반복된 부당 결과 또는 데이터무결성 훼손이 확인되면 즉시 중지·되돌림을 우선 검토한다. 내부 성과평가는 법정 운항승인이나 안전보장을 대신하지 않는다.
통지·이의제기·정정과 독립검토로 사건을 닫는다
영향을 받은 요청자에게는 해당 결정의 상태, 적용한 정책판본, 주요 사유, 정정·이의제기 경로와 응답기한을 알리되 다른 임무의 개인정보나 보안정보는 공개하지 않는다. 이의제기는 최초 결정자와 분리된 검토자가 원기록·규칙·예외·통지를 재검토하고 유지, 정정, 재처리 또는 보상적 운영조치를 결정한다. 모든 열린 이의가 처리되고, 변경결정과 배포·교육·수령, 효과검증, 잔여위험, 다음 검토일이 연결되어야 정책 변경사건을 종결한다.
그림 1-29 슬롯 정책 변경을 같은 기준선과 비교집단으로 사전·사후 평가하고, 차이 조사·승인·수정·정지·철회·이의제기로 닫는다.
표 1-33 슬롯 정책 공정성 영향평가와 변경 종결 조건
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 변경등록 | 목적·대상·예상편익·영향경로 등록 | 운용·서비스·공역 제약 제공 | 정책 ID·책임자·시행예정일 |
| 2 기준선 동결 | 사전기간·집단·분모·제외·시간원 승인 | 실제 준비·외부상태 정합성 확인 | 동일 데이터사전·비교가능성 |
| 3 사전평가 | 안전·법률·개인정보·불균형 경로 검토 | 권한·운용차이와 정책효과 분리 | 성공·중지·rollback 기준 |
| 4 제한시험 | 범위·기간·예외·수동대체 승인 | 안전관문·법정 지시 유지 | 한 슬롯 한 소유자·감사로그 |
| 5 사후측정 | 대기·활성화·우회·취소·정정 분포 비교 | 운용조건·서비스 장애 대조 | 효과크기·완전성·한계 표시 |
| 6 차이조사 | 사례표본·규칙·화면·수동예외 검토 | 실제 준비·제약·지시 근거 확인 | 법률·징계 판단과 분리 |
| 7 보호조치 | 최소수집·가명·소표본·접근·보유 통제 | 필요자료만 권한 범위 제공 | 재식별·무단반출·과도한 결론 차단 |
| 8 변경결정 | 승인·수정·정지·철회와 잔여위험 기록 | 각 주체 이행·수령 증거 연결 | 적용일·책임자·재검증일 |
| 9 이의·종결 | 독립 재검토·정정·통지·경영검토 | 법정 권한과 비행안전 책임 유지 | 열린 이의 없음·증거 완전 |
공식 확인 경로와 검증 상태
ISO 31000:2018, Edition 2 https://www.iso.org/standard/65694.htmlISO 10002:2018, Edition 3 https://www.iso.org/standard/71580.htmlISO/IEC TR 24027:2021, Edition 1 https://www.iso.org/standard/77607.htmlCommission Implementing Regulation (EU) 2021/664, Article 10 https://eur-lex.europa.eu/eli/reg_impl/2021/664/oj/eng개인정보 보호법 제29조·제37조의2 https://www.law.go.krICAO UTM Guidance Edition 4 https://www.icao.int/utm-guidanceISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html
검증 상태: 2026년 10월 2일 ISO 공식 페이지에서 ISO 31000:2018 제2판이 2023년 재확인된 현행 발행판이며 위험의 식별·분석·평가·처리·모니터링·의사소통 지침이고 인증용 표준이 아님을 확인했다. ISO 10002:2018 제3판은 2023년 재확인된 현행판으로 불만처리 절차의 설계·운영·분석·감사·검토에 관한 공개범위를 확인했다. ISO/IEC TR 24027:2021은 AI 시스템과 AI 지원 의사결정의 생애주기 편향 측정·평가를 다루는 기술보고서이므로 AI·예측기능을 쓰는 경우에만 조건부로 반영했다. EUR-Lex 공식 원문에서 EU 2021/664 제10조의 같은 우선순위 요청 선착순 처리와 동적 제한에 따른 운항허가 갱신·철회를 확인했지만 EU U-space 관할 비교사례로만 사용했다. 국가법령정보센터에서 개인정보 보호법 시행 2026년 9월 11일 현행 제37조의2의 완전 자동화된 결정에 대한 거부·설명 요구 범위를 확인했다. 유료 표준 조항은 추정하지 않았고 적합성·인증·운항승인·안전보장을 주장하지 않는다.
영향평가 결과를 운영체계 변경으로 전환하는 절차
영향평가에서 문제를 발견하고 승인·수정·정지·철회 결정을 남겼다고 해서 운영체계가 이미 바뀐 것은 아니다. 실제 변화는 정책과 절차, 교육, 시스템 요구사항, 관계기관 협약, 배포와 수령, 현장 재검증이 같은 변경 식별자로 연결될 때 시작된다. 이 절은 영향평가 결과를 실행 가능한 변경 패키지로 전환하고, 권한 있는 승인과 통제된 배포를 거쳐 효과를 확인하는 내부 운영 절차다. 법정 승인, 항공교통관제 지시, 자격 또는 표준 적합성을 대신하지 않는다.
발견사항과 변경작업을 서로 다른 기록으로 연결한다
관제 담당자는 IMPACT_ASSESSMENT_ID의 발견사항, 근거, 영향범위와 미해결 쟁점을 보존하고 CHANGE_ID를 새로 연다. 변경등록에는 요구사항 출처, 변경 대상, 위험결정, 책임자, 목표일, 적용범위와 관련 임무·시스템·협약 식별자를 연결한다. 영향평가 원기록을 덮어쓰거나 “개선 필요”만 남기지 않는다. 한 발견사항이 여러 변경으로 갈라지거나 여러 발견사항이 하나의 변경으로 합쳐질 때에는 관계유형과 사유를 기록한다.
경영검토는 수용·보류·기각·수정 중 하나를 결정한다
운영기관의 권한자는 안전·법률·개인정보·정보보안·운영연속성 영향, 예상 편익, 잔여위험, 예산·인력·일정, 이해관계자 의견과 외부 승인 필요성을 검토한다. 결과는 수용, 조건부 수용, 보류, 기각 또는 수정요구로 남기고 위험소유자와 승인조건을 지정한다. 내부 경영결정은 관계기관의 법적 권한, 공역·비행 승인조건, 항공교통관제 권한이나 원격조종자의 즉시 비행안전 판단을 대체하지 않는다.
통제문서는 판본과 발효일을 묶어 개정한다
승인된 변경은 정책, 표준운영절차, 작업지침, 체크리스트, 서식, 데이터사전, 교육자료와 기록보존 규칙에 반영한다. 각 문서는 문서번호, 개정번호, 승인자, 발효일, 변경사유, 영향받는 역할과 상호참조를 가진다. 폐기판은 현장 선택목록에서 제거하되 감사증거로 보존하고, 긴급개정이라도 임시판의 범위·만료·사후승인을 남긴다. 배포자료와 시스템 화면의 용어·상태·사유코드가 서로 다르면 발효시키지 않는다.
교육은 수령확인과 역량확인을 분리한다
운영기관은 역할별 역량격차를 분석해 교육, 브리핑, 모의훈련, 평가, 감독하 수행과 재교육 조건을 정한다. 관제 담당자·원격조종자·기술운영자·관리자·외부 인터페이스 담당자의 학습목표와 통과기준은 다를 수 있다. 자료를 열람하거나 서명했다는 사실은 역량을 입증하지 않는다. 평가결과, 관찰기록, 결손 보완과 독립 수행 승인범위를 연결하되 내부 교육 통과를 국가자격이나 운항승인으로 표현하지 않는다.
시스템 요구사항은 시험 가능한 문장과 추적성으로 만든다
시스템 변경은 고유 REQUIREMENT_ID, 출처와 목적, 사용자·외부 주체, 입력·출력·상태전이, 우선순위, 수용기준, 검증방법, 관련 위험과 설계·시험·배포 증거를 가진다. 접근권한, 감사로그, 시각동기화, 구성관리, 데이터 이전, 보안·개인정보, 장애 시 수동대체와 되돌림을 포함한다. 규칙엔진·알림·화면·API를 같은 변경으로 취급하지 말고 각각의 회귀시험과 인터페이스시험을 남긴다. AI를 사용하는 경우에는 모델·자료·성능·편향·사람검토와 안전한 대체를 별도 기록한다.
다기관 협약은 서비스와 법적 권한을 구분한다
운영기관과 UTM 제공자, 원격조종 조직, 수령기관 또는 필요한 관계기관은 교환할 데이터·상태·시각, 책임과 연락망, 서비스 수준, 장애·사고·변경 통지, 정보보안·개인정보, 기록·감사, 판본·발효일·종료·되돌림을 합의한다. 계약이나 업무협약은 법률이 부여한 항공교통관제 권한, 국가 승인 또는 원격조종자의 비행안전 책임을 새로 만들지 않는다. 인터페이스 상태와 실제 권한이 충돌하면 운영을 보류하고 권한 있는 기관에 확인한다.
배포는 보낸 기록과 받은 기록을 함께 남긴다
변경관리자는 승인된 변경 패키지와 go/no-go 점검표를 기준으로 대상자·대상시스템·관계기관별 배포목록을 확정한다. 배포에는 판본, 발효시각, 구판 종료시각, 필수조치, 지원연락처와 되돌림 조건을 포함한다. 시스템 전송 성공만으로 수령을 확정하지 않고, 권한 있는 수령자의 확인·복창·전자서명 또는 승인된 대체수단을 남긴다. 미수령·오해·접근불가가 있으면 적용범위를 축소하거나 시행을 미룬다.
재검증은 변경이 의도대로 작동하는지 확인한다
발효 전에는 요구사항별 수용시험, 인터페이스·권한·회귀시험, 시나리오 모의훈련과 역할별 역량평가를 완료한다. 발효 뒤에는 제한된 초기운용 기간에 실제 사용, 수동개입, 오류·정정, 통지실패, 안전사건, 서비스수준과 불균형 신호를 기준선과 비교한다. 시험 실패, 권한충돌, 보안·개인정보 침해, 안전관문 우회 또는 수용불가능한 잔여위험이 확인되면 중지·되돌림·범위축소를 결정하고 통지한다.
역할경계는 승인권과 실행책임을 섞지 않는다
운영기관은 자원·정책·위험수용·배포와 협약을 승인한다. 관제 담당자는 절차 사용성을 검토하고 사건증거를 기록하며 결함을 상향보고하지만 법률판단이나 시스템 위험수용을 단독 승인하지 않는다. 원격조종자는 변경된 절차의 현장 사용성과 비행안전 영향을 확인하며 즉시 안전판단 권한을 유지한다. UTM 제공자는 계약·규정 범위의 서비스와 인터페이스를 변경하고 시험증거를 제공하지만 운영기관의 위험수용을 대신하지 않는다. 항공교통관제기관과 관제사는 적용 법령에 따른 고유 권한을 유지한다.
종결은 구현·수령·효과와 잔여위험이 같은 결과를 가리킬 때 한다
변경관리자는 승인결정, 통제문서, 교육·역량, 요구사항·시험, 협약, 배포·수령, 초기운용 지표, 되돌림 상태와 미해결 쟁점을 CHANGE_ID 아래 대조한다. 효과가 확인되고 잔여위험을 권한자가 수용했으며 열린 조치에 책임자·기한·재검토일이 지정된 경우에만 종결한다. 감사·적합성평가·관계기관 검토가 남아 있으면 “내부 검증 완료”와 “외부 확인 미완료”를 구분해 표시한다.
그림 1-30 영향평가 발견사항을 변경 식별자에 연결하고, 경영검토·통제문서·교육·시스템 요구사항·다기관 협약·배포와 수령·재검증을 하나의 증거사슬로 닫는다.
표 1-34 영향평가 결과를 운영체계 변경으로 전환하는 닫힘 조건
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 발견사항 연결IMPACT_ASSESSMENT_ID·CHANGE_ID·범위·기한 | 운영기관은 변경책임자와 위험소유자 지정관제 담당자는 원기록·관련 사건 연결 | 원격조종자·UTM은 영향자료 제공ATS 권한 관련 쟁점은 확인 요청 | 발견사항과 변경작업의 1:N·N:1 관계가 추적됨 |
| 2 경영검토수용·조건부 수용·보류·기각·수정 | 법률·안전·보안·개인정보·자원·잔여위험 검토와 승인조건 기록 | 현장 사용성·서비스 영향·외부 승인 필요성 의견 제공 | 권한자·결정·조건·예산·일정·잔여위험이 식별됨 |
| 3 통제문서정책·SOP·지침·서식·데이터사전 | 문서번호·판본·발효일·변경사유·구판차단과 보존 | 현장 절차·용어·상태·사유코드의 일치 확인 | 승인판만 배포 가능하고 상호참조가 일치함 |
| 4 교육·역량격차분석·교육·모의훈련·평가 | 역할별 목표·통과기준·재교육·감독하 수행 설계 | 원격조종자·외부담당자는 범위별 역량 증거 제공 | 수령확인과 역량확인이 분리되고 결손이 보완됨 |
| 5 시스템 요구사항REQUIREMENT_ID·수용기준·시험 | 추적성·구성·접근·로그·시간·데이터·rollback 승인 | UTM은 인터페이스·서비스 시험증거 제공ATS 관련 기능은 권한 확인 | 요구사항별 설계·시험·결함·배포 증거가 연결됨 |
| 6 다기관 협약데이터·상태·SLA·장애·변경통지 | 운영기관은 책임·연락망·보안·감사·발효·종료 승인 | UTM·상대기관은 인터페이스 책임 확인ATS 권한은 법령대로 유지 | 협약이 법적 권한을 침범하지 않고 판본이 일치함 |
| 7 배포·수령배포목록·발효시각·구판종료·영수 | go/no-go 판정, 배포·지원·미수령 처리와 범위조정 | 권한 있는 수령자가 확인·복창·서명원격조종자는 최신판 확인 | 대상별 발송·수령·이해·적용준비 증거가 남음 |
| 8 재검증·초기운용수용·회귀·인터페이스·시나리오·지표 | 기준선 비교, 결함·안전·보안·공정성 신호와 되돌림 결정 | 현장·서비스 증거와 중지·복구 결과 제공 | 시험 통과, 초기효과 확인, 실패 시 중지·되돌림 실행 |
| 9 종결·이관잔여위험·열린조치·재검토일 | 권한자가 잔여위험 수용, 열린조치 책임·기한 지정 | 관련 당사자가 최종 상태와 후속의무 수령 | 구현·수령·효과가 일치하고 외부 미확인이 구분됨 |
공식 확인 경로와 검증 상태
ISO 10015:2019, Edition 2 https://www.iso.org/standard/69459.htmlISO 10013:2021, Edition 1 https://www.iso.org/standard/75736.htmlISO/IEC/IEEE 29148:2018, Edition 2 https://www.iso.org/standard/72089.htmlISO 44001:2017 + Amd 1:2024 https://www.iso.org/standard/72798.html https://www.iso.org/standard/88447.htmlISO 9001:2026, Edition 6 https://www.iso.org/standard/9001ISO 19011:2026, Edition 4 https://www.iso.org/standard/88031.htmlISO/IEC 27001:2022 + Amd 1:2024 https://www.iso.org/standard/27001 https://www.iso.org/standard/88435.htmlICAO Unmanned Aircraft Systems Traffic Management Framework, Edition 4 https://www.icao.int/safety/UA/UTM/Pages/default.aspxISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html항공안전법 제127조·제129조 [시행 2026. 9. 17.] https://www.law.go.kr
검증 상태: 2026년 10월 2일 ISO 공식 페이지에서 ISO 10015:2019 제2판이 2025년 재확인된 현행 발행판임과 역량관리·사람개발 지침의 적용 범위를, ISO 10013:2021 제1판이 문서화된 정보의 개발·유지 지침이며 현재 정기검토 중임을 확인했다. ISO/IEC/IEEE 29148:2018은 요구사항공학의 프로세스와 정보항목을 다루는 현행 발행판이며 후속 DIS가 개발 중이다. ISO 44001:2017은 협업관계관리시스템 요구사항으로 2024년 개정표가 발행되었고 제2판 DIS가 개발 중이므로 현행판과 초안을 구분했다. ISO 9001:2026과 ISO 19011:2026의 현행 판본, ISO/IEC 27001:2022/Amd 1:2024, ICAO UTM Framework 제4판의 국가 대상 비구속적 프레임워크 성격도 공식 페이지에서 확인했다. ISO 21384-3:2026과 ISO 23629-5:2023은 공개 서지·초록 범위만 반영했으며 유료 전문의 세부조항은 추정하지 않았다. 대한민국 항공안전법 제127조·제129조는 국가법령정보센터의 2026년 9월 17일 시행본에서 확인했으며, 실제 비행은 공역·승인·개별 조건을 임무별로 다시 확인해야 한다. 본 절은 내부 변경관리 설계안이며 표준 적합성, 인증, 운항승인 또는 안전보장을 뜻하지 않는다.
변경 후 초기 운용을 안정화하는 집중감시와 되돌림
변경을 발효한 뒤 일정 시간이 지났다는 이유만으로 안정화가 끝난 것은 아니다. 변경된 화면·알림·절차·권한·인터페이스가 실제 업무부하와 예외상황에서도 통제되고, 이상징후가 정해진 관문에서 처리되며, 열린 조치가 다음 책임자에게 수령되었다는 증거가 필요하다. 이 절은 CHANGE_ID와 연결된 STABILIZATION_ID를 열어 집중감시, 이상분류, 범위제한·일시정지·되돌림, 복구검증과 잔여조치 이관을 닫는 내부 운영 절차다. 법정 승인, 항공교통관제 지시, 표준 적합성, 인증 또는 안전보장을 대신하지 않는다.
안정화기간은 변경범위와 위험으로 정한다
운영기관은 발효 전에 STABILIZATION_ID, 연결 CHANGE_ID, 적용 임무·거점·시스템·역할·협약, 시작시각, 예상 종료조건, 책임자, 교대범위, 관찰주기와 되돌림 가능시한을 승인한다. 세계적으로 모든 변경에 공통인 고정 시간은 가정하지 않는다. 안전중요 기능, 외부 인터페이스, 개인정보·정보보안, 현장 숙련도, 계절·시간대와 표본량을 고려해 감시강도를 정하고, 기간을 연장·축소한 사유와 결정권자를 기록한다.
기준선과 임계치와 자료사전을 배포 전에 잠근다
비교할 기준선, 사건 정의, 분모·제외규칙, 시간원, 데이터출처와 완전성 규칙을 발효 전에 고정한다. 오류·정정, 수동개입, 경보 전달·수령, 인터페이스 실패, 지연시간, 데이터 누락, 오탐·미탐, 비정상 접근, 근접사건, 현장 문의와 불만을 관찰하되 임계값은 운영기관이 위험평가와 시험근거로 승인한다. 관제 담당자가 화면 수치만 보고 임계값을 임의 변경하거나 정상 변동을 실패로 확정하지 않는다.
전환과 병행운영은 하나의 기준기록으로 통제한다
구판과 신판을 병행할 때에는 각 판본의 허용 기능, 권위 있는 기준기록, 중복명령 방지, shadow mode와 실제 명령의 구분, 데이터 동기화·대사, 구판 종료와 재활성화 조건을 명시한다. cutover 시각 전후의 로그·설정·권한·인터페이스 상태를 보존하고 서로 다른 판본이 같은 임무를 동시에 확정하지 못하게 한다. 불일치가 생기면 자동 병합하지 말고 원기록·시각·책임자를 대조한다.
집중감시는 사건과 추세를 함께 본다
관제 담당자는 승인된 대시보드와 원기록에서 개별 이상과 누적 추세를 함께 감시하고 EVENT_ID, 최초 관찰시각, 마지막 정상시각, 영향범위, 사용 판본, 즉시 보호조치와 증거 위치를 남긴다. 원격조종자는 비행안전·조종부하·현장절차 영향을, UTM 제공자는 계약·규정 범위의 서비스·인터페이스 지표와 복구상태를, 운영기관은 전체 위험과 자원·우선순위를 본다. 항공교통관제기관과 관제사의 법정 권한은 내부 모니터링으로 대체되지 않는다.
이상징후의 잠정분류와 권한 있는 판정을 구분한다
첫 분류는 예상 변동, 결함, 부적합, 운영사건, 안전사건, 정보보안·개인정보 사건, 서비스중단 또는 권한충돌로 나눌 수 있다. 관제 담당자는 사실과 잠정분류를 기록하고 승인된 보호조치를 실행·상향보고하지만 법적 책임, 사고등급, 징계, 위험수용을 단독 확정하지 않는다. 증거가 부족하면 “원인 미확정”으로 유지하고 자료결손 자체를 열린 조치로 등록한다.
관문 결정은 계속 제한 일시정지 되돌림으로 명확히 한다
운영기관은 미리 승인한 trigger와 결정권한에 따라 정상 계속, 감시강화, 임무·거점·기능 제한, 신규 투입 일시정지, 전면 정지 또는 되돌림을 결정한다. 즉시 위험이 있으면 원격조종자는 비행을 보류·중지·회수할 권한을 유지하고, 관제 담당자는 승인된 즉시 보호조치를 적용한 뒤 결정권자에게 인계한다. 각 결정에는 시각, 근거, 영향대상, 통지·수령, 재검토기한과 해제조건을 붙인다.
되돌림은 시스템판본뿐 아니라 사람 문서 자료 협약을 복구한다
되돌림계획은 소프트웨어·설정·권한·데이터뿐 아니라 통제문서, 체크리스트, 교육상태, 교대지시, 관계기관 인터페이스와 임시협약의 복원순서를 포함한다. 데이터 손실·중복·시각불일치를 대사하고, 구판 재활성화 전 취약점·만료·호환성을 다시 확인한다. 복구 뒤에는 기능·권한·로그·통지와 현장 이해를 재검증하며, “이전 화면이 열렸다”는 사실만으로 복구완료를 선언하지 않는다.
교대인계와 잔여조치 이관은 수령으로 닫는다
교대 시에는 현재 운영상태, 열린 EVENT_ID, 적용 중인 제한·보호조치, 되돌림 준비도, 비활성 기능, 마지막 정상시각, 자료결손, 미통지 대상과 다음 결정시각을 인계한다. 안정화가 끝나더라도 ACTION_ID별 위험, 책임자, 기한, 검증방법과 이관처를 남겨 시정조치, 정비, 교육, 요구사항 backlog, 공급자 조치 또는 감사계획으로 보낸다. 담당자 이름을 적는 것만으로 닫지 않고 수령·수락과 거부·재배정 기록을 남긴다.
안정화 종료는 일정이 아니라 증거로 판단한다
종료 전에는 승인된 기간·표본의 추세가 안정되고 통제되지 않은 중대 이상이 없으며, 병행운영 대사·복구시험·문서·역량·통지·수령이 일치해야 한다. 잔여위험은 권한자가 수용하고 열린 조치는 소유자·기한·재검토일을 가져야 한다. 외부 승인·감사·적합성평가가 남아 있으면 내부 안정화 종료와 외부 확인 미완료를 분리해 표시하고, 종료시각 뒤에도 다음 정기검토와 재개방 trigger를 유지한다.
그림 1-31 변경 발효 뒤 집중감시·이상분류·범위제한·일시정지·되돌림·복구검증·잔여조치 이관을 하나의 안정화 증거사슬로 닫는다.
표 1-35 변경 후 초기 운용 안정화의 관문과 닫힘 조건
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 안정화 개시STABILIZATION_ID·범위·기간·교대·rollback 시한 | 운영기관은 책임자·감시강도·종료기준 승인관제 담당자는 화면·서식·연락망 준비 | 원격조종자·UTM은 적용범위와 지원창 확인ATS 쟁점은 권한기관에 확인 | CHANGE_ID와 안정화 범위·책임·시간·종료기준이 연결됨 |
| 2 기준선·임계치사건정의·분모·시간원·자료사전 | 위험근거와 시험결과로 trigger 승인원기록·완전성·마지막 정상값 확인 | 현장·서비스 기준선과 제한치 제공법정·계약 기준은 원출처 식별 | 임계값·출처·판본·승인자·변경통제가 잠김 |
| 3 전환·병행운영구판·신판·권위기록·중복방지·대사 | cutover와 shadow/active를 구분하고 단일 기준기록 유지 | 현장·UTM 판본·인터페이스 상태 확인ATS 승인·지시는 별도 | 중복확정 없이 판본·자료·권한 대사가 완료됨 |
| 4 집중감시EVENT_ID·추세·수동개입·알림·지연·결손 | 관제 담당자는 사실·시각·증거·즉시조치 기록운영기관은 전체 추세 판단 | 원격조종자는 비행안전·부하UTM은 서비스·인터페이스 증거 제공 | 개별 사건과 누적 추세가 같은 기준선으로 비교됨 |
| 5 이상분류변동·결함·부적합·안전·보안·권한충돌 | 잠정분류·불확실성·자료결손을 기록하고 권한자에게 상향 | 각 주체는 고유 권한 범위의 판정·보고 수행 | 법적·위험 판정과 현장 잠정분류가 구분됨 |
| 6 결정관문계속·강화·제한·일시정지·전면정지 | trigger 충족 시 권한자·근거·영향·통지·해제조건 기록 | 원격조종자는 즉시 비행안전 판단 유지UTM·ATS 권한 불변 | 결정·보호조치·통지 수령·재검토기한이 확인됨 |
| 7 되돌림·복구시스템·자료·문서·교육·협약·연락망 | 복원순서 실행, 데이터 대사, 기능·권한·로그·현장 이해 재검증 | 현장 안전복귀·서비스 복구 증거 제공ATS 확인 필요 시 별도 수행 | 구판 재활성화·대사·복구검증·통지가 모두 닫힘 |
| 8 교대·잔여조치 이관현재상태·제한·자료결손·ACTION_ID | 관제 담당자는 열린 상태 인계운영기관은 소유자·기한·검증방법 지정 | 관련 당사자는 후속의무를 수령·수락하거나 거부사유 기록 | 이관처의 수령과 재배정 경로가 확인됨 |
| 9 종료·재개방안정 추세·잔여위험·다음 검토·trigger | 권한자가 내부 안정화 종료와 잔여위험을 승인하고 다음 검토 예약 | 최종 상태·제한·후속조치를 수령외부 미확인은 분리 표시 | 일정 경과가 아니라 증거·수령·재개방 조건으로 종료됨 |
공식 확인 경로와 검증 상태
ISO 9001:2026, Edition 6 https://www.iso.org/standard/9001ISO 22301:2019 + Amd 1:2024 https://www.iso.org/standard/75106.html https://www.iso.org/standard/88412.htmlISO 22313:2020, Edition 2 https://www.iso.org/standard/75107.htmlISO/IEC 27001:2022 + Amd 1:2024 https://www.iso.org/standard/27001 https://www.iso.org/standard/88435.htmlISO/IEC 27031:2025, Edition 2 https://www.iso.org/standard/27031ISO 19011:2026, Edition 4 https://www.iso.org/standard/19011ICAO UTM Framework, Edition 4 https://www.icao.int/utm-guidanceISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html항공안전법 제127조·제129조 [시행 2026. 9. 17.] https://www.law.go.kr
검증 상태: 2026년 10월 2일 ISO 공식 페이지에서 ISO 9001:2026 제6판이 2026년 9월 16일 발행된 현행판이며 품질경영시스템의 수립·운영·유지·지속개선 요구사항을 다룬다는 공개범위를 확인했다. ISO 22301:2019와 Amd 1:2024, ISO 22313:2020은 업무연속성·중단 대응·복구와 사전 정의된 수용가능 역량에 관한 공개범위를 확인했으며 후속 개정 작업과 현행 발행판을 구분했다. ISO/IEC 27001:2022/Amd 1:2024와 ISO/IEC 27031:2025는 정보보안 위험관리와 ICT 연속성 준비·대응·복구의 공개범위, ISO 19011:2026은 감사 원칙·프로그램·수행 지침의 공개범위를 확인했다. ICAO UTM Framework 제4판은 국가의 UTM 설계를 돕는 비구속적 프레임워크이며 특정 기술이나 단일 세계 운용모델을 강제하지 않는다. ISO 21384-3:2026과 ISO 23629-5:2023은 공개 서지·초록만 사용했고 유료 전문 조항은 추정하지 않았다. 대한민국 항공안전법 제127조·제129조는 국가법령정보센터의 2026년 9월 17일 시행본에서 확인했으며 임무별 공역·승인조건·조종자 준수사항은 실제 운용 전에 다시 확인해야 한다. 본 절은 내부 연구·운영 설계안이며 적합성, 인증, 운항승인 또는 안전보장을 뜻하지 않는다.
복수 변경 패키지의 의존성과 충돌을 통제하는 릴리스 관리
여러 변경을 같은 시간창에 투입하면 각 변경의 개별 시험이 통과했더라도 함께 작동할 때 새로운 위험이 생길 수 있다. 화면 개편과 경보규칙 수정, UTM 인터페이스 교체, 계정권한 변경, 교육자료 개정이 서로 다른 담당자의 일정표에 흩어져 있으면 하나의 실패가 어느 변경에서 시작됐는지 추적하기 어렵다. 이 절은 CHANGE_ID들을 RELEASE_ID 아래에 묶되 개별 책임과 증거를 지우지 않고, 의존성·충돌·동결·순서·승인·되돌림을 하나의 통제된 릴리스로 관리하는 내부 절차다. 이는 법정 비행승인, 항공교통관제 지시, 관계기관의 운용승인, 표준 적합성 또는 안전보장을 대신하지 않는다.
변경 패키지는 제안 목록이 아니라 통제 대상이다
운영기관은 배포를 검토하는 각 변경에 CHANGE_ID, 목적, 영향받는 임무·거점·시스템·역할·협약, 소유자, 기준선, 시험상태, 되돌림 가능성, 예정 시간창과 외부 의존성을 붙인다. 같은 날 시행된다는 이유만으로 변경들을 하나의 CHANGE_ID로 합치지 않는다. RELEASE_ID는 함께 판단할 묶음을 표시할 뿐이며, 각 CHANGE_ID의 승인·시험·결함·철회 기록은 그대로 남는다. 요구사항이나 책임자가 없는 아이디어는 릴리스 후보가 아니라 검토대기로 둔다.
의존성 지도는 시스템과 사람과 문서를 함께 잇는다
의존성은 선행·후행 관계와 공유자원을 구분해 기록한다. 구성항목에는 Mission Manager, 관제 HMI, GCS·C2 상태 연계, UTM Client·API Gateway, AIS·MET·GIS, Alert Manager, IAM·PAM, SIEM·감사로그, 녹음·기록·시간동기, 네트워크·전원뿐 아니라 통제문서, 체크리스트, 교육·역량, 근무편성, 공급자 지원창과 다기관 협약을 포함한다. “영향 없음”도 검토한 범위와 근거를 남겨야 하며, 미확인 인터페이스는 빈칸이 아니라 차단조건으로 표시한다.
충돌은 코드 충돌보다 넓게 찾는다
충돌검토는 기능·설정·데이터 스키마·API 판본의 기술충돌, 같은 인력·시험환경·통신회선·정비창을 두고 경쟁하는 자원충돌, 승인·교육·문서의 순서충돌, 개인정보·정보보안·감사기록의 통제충돌, 비행안전·인적요인·권한경계의 운영충돌, 그리고 한 변경의 되돌림이 다른 변경의 기준선을 깨뜨리는 복귀충돌을 포함한다. 충돌을 발견하면 결합시험, 분리, 순서조정, 범위축소, 다른 시간창 배정 또는 보류 중 하나로 처리하고 사유와 결정권자를 기록한다.
변경동결은 범위와 예외를 명시한다
동결은 모든 업무를 멈추는 선언이 아니라 릴리스 기준선이 승인 없이 흔들리지 않게 하는 통제다. 운영기관은 동결 대상 구성항목·문서·권한·인터페이스, 시작·종료시각, 허용된 유지보수, 긴급예외 기준과 승인자를 정한다. 세계적으로 공통인 고정 동결기간을 가정하지 않고 임무위험, 공역·기상·행사, 인력, 공급자 지원과 되돌림 가능성을 고려한다. 긴급예외는 구두 지시만으로 밀어 넣지 말고 최소 위험평가, 영향범위, 임시기준선, 승인·통지와 사후검토 기한을 가진다.
우선순위와 순서는 서로 다른 결정이다
우선순위는 안전위험의 즉시성, 법령·승인조건의 시한, 중단서비스 복구, 정보보안 취약점, 반복결함, 임무연속성, 준비도와 잔여위험을 근거로 정한다. 그러나 우선순위가 높다고 선행조건을 건너뛰거나 준비되지 않은 변경을 먼저 배포하지 않는다. 순서는 의존성 그래프, 시험·복구창, 공통자원과 되돌림 호환성을 보고 정하며 필요하면 높은 우선순위 변경도 분리·보류한다. 내부 우선순위는 원격조종자의 즉시 비행안전 판단이나 항공교통관제기관의 법정 권한을 대체하지 않는다.
릴리스 기준선은 한 번에 식별하고 다시 만들 수 있어야 한다
RELEASE_ID에는 포함·제외 CHANGE_ID, 승인된 설정·소프트웨어·문서·교육·협약 판본, 데이터 변환 규칙, 접근권한, 빌드·배포도구, 해시 또는 이에 준하는 식별정보, 시험환경·운영환경 차이, 설치순서와 되돌림 지점을 묶는다. 운영 기준선과 시험 후보를 같은 이름으로 저장하지 않으며, 관제 담당자는 화면에 표시되는 판본과 운영상태를 확인할 수 있어야 한다. UTM 제공자나 외부 공급자가 변경한 서비스 판본도 수령시각·영향평가·호환성 결과와 함께 연결한다.
승인은 준비증거가 닫힌 뒤 내린다
릴리스 검토에서는 요구사항 추적, 단위·통합·회귀·복구시험, 안전·보안·개인정보 영향, 교육·근무편성, 연락망, 관계기관 조정, 데이터 백업·복원, 감시지표, 중지·되돌림 trigger와 책임자를 확인한다. 결정은 승인, 조건부 승인, 분할, 순서변경, 보류, 반려 또는 긴급변경으로 명확히 남긴다. 시스템의 “배포 가능” 표시, 공급자의 완료 통지, 관제 담당자의 확인은 운영기관 권한자의 릴리스 승인과 같지 않다.
단계배포와 즉시중지는 같은 계획 안에 둔다
위험이 큰 릴리스는 시험환경, shadow mode, 제한된 거점·임무·시간창, 소량 적용, 단계확대의 순서로 진행할 수 있다. 각 단계는 시작·종료조건, 관찰지표, 표본, 최대 노출, 중지·되돌림 trigger와 다음 단계 승인자를 가진다. 관제 담당자는 사실·경보·수동개입·자료결손을 기록하고, 원격조종자는 실제 비행의 지속·중지·회수를 판단한다. UTM 제공자는 자기 서비스 범위의 상태·변경·복구 증거를 제공하며, ATS·ATC의 지시·승인권한은 내부 릴리스 절차로 이전되지 않는다.
종결은 기준선과 잔여조치의 수령으로 닫는다
배포가 끝나면 적용된 기준선, 성공·실패 CHANGE_ID, 예외, 충돌 처리, 시험·운영 증거, 통지·수령과 되돌림 준비상태를 대조한다. 초기 운용은 앞 절의 STABILIZATION_ID로 연결하고, 결함·교육·공급자·협약·문서·정비 조치는 ACTION_ID로 이관한다. 운영기관은 잔여위험과 열린 의존성의 소유자·기한·재검토일을 확인한 뒤 RELEASE_ID를 종결하며, 승인되지 않은 변경·미수령 조치·불명확한 기준선이 남으면 종결하지 않고 재계획 또는 재개방한다.
그림 1-32 복수 CHANGE_ID의 의존성·충돌·동결·순서·승인·단계배포·되돌림을 RELEASE_ID와 하나의 기준선으로 통제한다.
표 1-36 복수 변경 패키지 릴리스의 관문과 닫힘 조건
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 패키지 등록RELEASE_ID·CHANGE_ID·범위·소유자 | 운영기관은 후보·제외·결정권자를 지정관제 담당자는 상태·판본·미확인을 등록 | 원격조종자·UTM은 현장·서비스 영향과 지원창 제공ATS 쟁점은 별도 확인 | 각 변경의 목적·범위·책임·증거가 RELEASE_ID와 연결됨 |
| 2 의존성 지도선행·후행·공유자원·외부서비스 | 시스템·문서·교육·인력·협약·복구관계를 연결하고 미확인을 차단조건으로 표시 | 현장 절차·C2·서비스 인터페이스·법정 조정 필요를 확인 | 영향 없음까지 검토범위·근거·책임자가 기록됨 |
| 3 충돌 판정기술·자료·자원·시간·권한·복귀 | 결합시험·분리·순서변경·범위축소·보류를 결정하고 근거 보존 | 각 주체는 자기 권한과 인터페이스의 충돌증거 제공 | 충돌별 처리방식·결정권자·재검토조건이 지정됨 |
| 4 동결·예외대상·기간·허용작업·긴급변경 | 운영기관은 동결범위·예외승인자·사후검토기한 승인관제 담당자는 기준선 변경을 감시 | 현장·UTM은 긴급예외의 영향·복구 가능성 확인ATS 권한은 별도 | 동결 기준선과 예외의 위험·승인·통지·만료가 식별됨 |
| 5 우선순위·순서안전·법정기한·복구·보안·준비도 | 우선순위와 실행순서를 따로 결정하고 자원·의존성·rollback 호환성 검토 | 원격조종자의 즉시 안전판단과 UTM·ATS 권한을 침해하지 않음 | 선행조건·시간창·보류사유·재검토일이 확정됨 |
| 6 릴리스 기준선판본·설정·문서·교육·해시·도구 | 포함·제외 항목과 설치·복원지점을 하나의 재현 가능한 패키지로 동결 | 현장·서비스 판본과 외부 변경 수령시각을 연결 | 시험 후보와 운영 기준선이 구분되고 재현·복원이 가능함 |
| 7 준비·승인시험·백업·감시·연락·인력·중지조건 | 운영기관은 승인·조건부 승인·분할·순서변경·보류·반려 결정관제 담당자는 증거완결성 확인 | 원격조종자·UTM은 준비상태 복창ATS 승인·지시는 필요한 경우 별도 확보 | 결정·조건·권한자·유효시간·통지수령이 모두 기록됨 |
| 8 단계배포·중지·되돌림범위·표본·노출·trigger | 단계별 시작·확대·중지·복귀를 통제하고 사실·경보·결손 기록 | 원격조종자는 비행안전 판단 유지UTM은 서비스 상태 제공ATS 권한 불변 | 각 단계의 효과·trigger·조치·다음 승인 여부가 확인됨 |
| 9 안정화·종결적용 기준선·예외·ACTION_ID·재개방 | STABILIZATION_ID로 연결하고 잔여위험·열린 의존성·소유자·기한을 승인 | 각 당사자는 최종상태와 후속조치를 수령·수락하거나 거부사유 기록 | 기준선 일치·수령·잔여조치·재개방 조건으로 RELEASE_ID가 닫힘 |
공식 확인 경로와 검증 상태
ISO 10007:2017, Edition 3 https://www.iso.org/standard/70400.htmlISO/IEC 20000-1:2018 + Amd 1:2024 https://www.iso.org/standard/70636.html https://webstore.iec.ch/en/publication/92576ISO 9001:2026, Edition 6 https://www.iso.org/standard/9001ISO/IEC 27001:2022 + Amd 1:2024 https://www.iso.org/standard/27001 https://www.iso.org/standard/88435.htmlICAO Safety Management Manual, Doc 9859, 4th Edition https://www.icao.int/safety-management/SMI/SMM/4th%20edition%20eBookICAO Annex 19 Safety Management, 3rd Edition and Amendment 2 status https://www.icao.int/safety-management/standards-and-recommended-practices-sarpsISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html항공안전법 제127조·제129조 [시행 2026. 9. 17.] https://www.law.go.kr
검증 상태: 2026년 10월 2일 ISO 공식 페이지에서 ISO 10007:2017 제3판이 2023년 재확인된 현행판이며 제품·서비스의 개념부터 폐기까지 구성관리 지침을 제공하지만 개정 예정 단계라는 점을 확인했다. ISO/IEC 20000-1:2018 제3판은 2023년 재확인된 현행판이고 Amd 1:2024가 있으며 서비스의 계획·설계·전환·제공·개선을 포함하는 공개범위를 확인했다. ISO 9001:2026은 2026년 9월 발행된 제6판, ISO/IEC 27001:2022/Amd 1:2024는 정보보안 위험관리의 현행 공개범위로 확인했다. ICAO Doc 9859 제4판의 공개 Chapter 9는 SMS 안전보증 요소에 management of change를 포함하고, 시스템·인적 인터페이스·다른 절차와의 상호작용 및 운영환경 변화에서 위험이 생길 수 있음을 설명한다. ICAO Annex 19 제3판은 2025년 발행되었고 Amendment 2는 2025년 11월 4일 발효되었지만 적용일은 2026년 11월 26일이므로, 본 확인일에는 이미 적용 중인 국내 의무로 표현하지 않았다. ISO 21384-3:2026과 ISO 23629-5:2023은 공개 서지·초록만 사용했으며, 특히 ISO 23629-5는 역할배분을 구현에 맡긴다고 밝힌다. 대한민국 항공안전법 제127조·제129조는 2026년 9월 17일 시행본에서 확인했으며 실제 임무의 공역·승인·특별비행·보고·조종자 준수조건은 시행 시점에 다시 확인해야 한다. 유료 전문의 세부조항은 추정하지 않았고 이 절은 적합성, 인증, 운용승인 또는 안전보장을 뜻하지 않는다.
긴급변경이 정규 변경절차를 우회할 때 승인·최소시험·사후검토·정식기준선 편입을 통제하는 절차
긴급변경은 정상 절차를 생략하는 자유가 아니라, 기다리는 동안 더 큰 위험이 생길 때 제한된 권한으로 처리하는 예외다. 서비스 중단, 안전중요 정보의 오류, 악용 중인 취약점, 통제기능 상실처럼 즉시성이 입증되는 경우에도 EMERGENCY_CHANGE_ID를 먼저 만들고 이유·범위·권한·최소시험·중지조건·만료시각을 기록한다. 구두 지시는 통신수단일 수 있지만 기록을 대체하지 않으며, 내부 승인은 법정 비행승인이나 항공교통관제기관의 지시를 바꾸지 않는다.
긴급성은 불편의 크기가 아니라 지연위험으로 판정한다
신청자는 현재 장애·위협, 기다릴 경우의 피해경로, 영향을 받는 임무·거점·시스템·데이터·사람, 정상 변경창을 기다릴 수 없는 이유와 즉시 하지 않을 대안을 적는다. 운영기관은 안전·보안·서비스 연속성·법정기한을 함께 보고 긴급, 신속하되 정상절차, 보류 중 하나를 결정한다. 준비 부족, 납기 압박, 공급자 일정 또는 미리 계획할 수 있었던 작업만으로 긴급성을 인정하지 않는다. 오판 가능성도 남겨 사후검토에서 분류의 적절성을 다시 평가한다.
권한자는 이름과 대체순서와 한계를 가진다
운영기관은 평상시 긴급변경 승인권자, 부재 시 대체순서, 보안·안전·개인정보 검토가 필요한 조건, 이중승인을 요구할 구성항목을 정한다. 생명·안전 또는 중대한 서비스 손실을 막기 위해 한 명이 선조치해야 하는 예외가 있다면 허용 범위·통지 대상·확인기한·자동만료를 미리 둔다. 관제 담당자는 현상과 운영영향을 알리고 중지·복귀를 요청할 수 있지만 조직의 위험수용권자가 아니며, 원격조종자는 항공기 운용의 즉시 안전판단을 유지한다.
최소 증거묶음은 속도 때문에 사라지지 않는다
EMERGENCY_CHANGE_ID에는 발생시각, 신청·승인·실행자, 연결된 INCIDENT_ID·CHANGE_ID·RELEASE_ID, 현재 기준선, 변경 목적과 정확한 대상, 예상 효과와 부작용, 개인정보·정보보안·안전 영향, 적용창, 통지·수령, 시험결과, 미시험 항목, 보상통제, 되돌림 조건을 남긴다. 공급자 명령이나 자동화 도구가 실행해도 누가 어떤 근거로 권한을 부여했는지 연결한다. 빈칸은 확인되지 않음으로 표시하고 소유자와 확인기한을 붙인다.
최소시험은 짧아도 실패경로를 겨냥한다
시간이 부족할수록 시험 수를 임의로 줄이지 말고 위험경로별 최소세트를 정한다. 핵심 기능과 데이터 흐름, 경보·표시, 권한과 감사로그, 시간동기, C2·GCS·UTM 인터페이스, 녹음·기록, 통신·전원 복구, 백업·되돌림, 개인정보 노출을 확인한다. 운영환경에서 시험할 수 없는 항목은 이유와 보상통제를 기록하고 영향범위·노출시간·사용자를 제한한다. 시험 실패, 로그 불능, 기준선 불명확 또는 되돌림 불가가 치명적이면 실행보다 격리·수동대체·서비스 제한을 선택한다.
변경 직전 상태와 되돌림 지점을 고정한다
실행자는 BASELINE_ID, 설정·소프트웨어·규칙·권한·문서의 판본, 해시 또는 이에 준하는 식별값, 백업 위치, 복원절차, 복원책임자와 예상 복구시간을 기록한다. 되돌림이 다른 변경이나 활성 임무를 깨뜨릴 수 있는지 앞 절의 의존성 지도와 대조한다. 되돌림이 불가능하거나 자료변환이 비가역적이면 그 사실을 승인 전에 올리고 단계적 적용, 읽기전용 전환, 이중기록 또는 별도 복구계획으로 노출을 낮춘다.
실행권한은 범위와 시간 안에서만 유효하다
긴급권한은 특정 구성항목·명령·계정·시간창에만 부여하고 공유계정이나 상시 관리자권한으로 확대하지 않는다. 실행자는 명령·판본·시작과 종료시각·응답·오류·수동개입을 변경로그에 남기고, 관제 담당자는 운용화면·경보·자료수신·수동절차의 변화를 별도 관제일지에 기록한다. 범위 밖 효과, 예상하지 못한 경보, 통신·로그 단절, 임계치 초과 또는 권한불명확이 나타나면 중지·되돌림·서비스 격리 중 사전 지정한 조치를 시행한다.
비행 중에는 변경과 비행의 권한선을 섞지 않는다
운영기관은 내부 변경승인과 자원·잔여위험 수용을 담당한다. 관제 담당자는 상태를 감시하고 확인된 사실과 권고를 전달하며, 원격조종자는 항공기의 지속·중지·회수·착륙을 결정한다. UTM 제공자는 자기 서비스의 상태·인터페이스·변경·복구 정보를 계약과 규제 범위 안에서 제공한다. 항공교통관제사는 법령과 공역체계에 따른 지시·허가 권한을 유지한다. 긴급변경 통지는 이들 권한을 이전하거나 비행승인 조건을 자동으로 변경하지 않는다.
사후검토는 정상화 결정까지 포함한다
실행 후 조직이 정한 기한 안에 PIR_ID를 열고 긴급성 판정, 승인경로, 최소시험과 미시험, 실제 효과, 경보·장애·자료손실·보안사건, 되돌림 준비, 통지·수령과 인적요인을 검토한다. 긴급한 순간의 판단을 결과만으로 비난하지 않고 당시 이용 가능했던 정보와 시간압박을 함께 본다. 다만 반복되는 우회, 소급승인 상시화, 기록 누락, 과도한 권한, 시험 생략과 같은 제도적 문제는 ACTION_ID로 이관한다.
정식기준선 편입은 별도의 처분결정이다
긴급변경이 문제를 해결했다는 사실만으로 영구 기준선이 되지 않는다. 운영기관은 보완 시험, 보안·안전·개인정보 영향, 문서·교육·협약, 공급자 증거, 회귀·복구 결과를 검토해 정식편입, 조건부 유지, 수정 후 편입, 원복, 격리 또는 폐기를 결정한다. 편입 시 CHANGE_ID·RELEASE_ID·BASELINE_ID를 정규 기록에 연결하고 판본·효력시각·배포범위·수령을 확정한다. 편입되지 않은 임시변경은 만료시각에 제거하거나 재승인 근거를 남긴다.
종결은 임시권한과 잔여조치가 닫혀야 가능하다
긴급변경 종결 전에는 임시 계정·토큰·방화벽 예외·수동 우회·추가 로깅의 제거 또는 정식승인, 최종 기준선과 자산목록 갱신, 관계자 통지·수령, 교육·정비·문서 조치, 증거 보존기간과 접근권한을 확인한다. 열린 결함과 잔여위험에는 소유자·기한·검증방법·재개방 조건을 붙인다. 이 절과 FDPS-F-A50은 연구·실무용 내부 통제안이며 표준 적합성, 인증, 운용승인 또는 안전보장을 선언하지 않는다.
그림 1-33 긴급변경의 선언·제한승인·기준선 고정·최소시험·감시·사후검토·정식기준선 처분을 하나의 EMERGENCY_CHANGE_ID로 통제한다.
표 1-37 긴급변경의 최소 통제와 종결 관문
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 긴급성 선언EMERGENCY_CHANGE_ID·지연위험·대안 | 운영기관은 긴급/신속정상/보류 판정관제 담당자는 현상·운영영향 기록 | 원격조종자·UTM은 현장·서비스 사실 제공ATS 쟁점은 별도 확인 | 이유·범위·대안·판정권자·시각이 식별됨 |
| 2 제한승인승인권자·대체순서·이중승인·만료 | 권한범위·시간·통지·자동만료 승인중지·복귀 요청선을 지정 | 조종·UTM·ATC의 고유 권한은 이전되지 않음 | 누가 무엇을 언제까지 승인했는지 수령까지 기록됨 |
| 3 기준선·복원BASELINE_ID·백업·rollback 책임 | 변경 전 판본·해시·복원지점·비가역성을 고정 | 현장·서비스 의존성과 활성 임무 영향을 확인 | 복원 가능성·시간·책임·대체통제가 확인됨 |
| 4 최소시험핵심기능·경보·권한·로그·인터페이스·복구 | 위험경로별 시험·미시험·보상통제를 승인 | 현장 안전기능과 UTM 상태자료를 제공ATS 승인과 시험승인을 혼동하지 않음 | 실패·미시험·허용한계·중단조건이 기록됨 |
| 5 실행·감시명령·시각·응답·오류·trigger | 범위·시간 제한 권한으로 실행하고 독립 감시이상 시 중지·격리·rollback | 원격조종자는 비행 안전판단 유지UTM은 서비스 상태 제공ATS 권한 불변 | 실제 변경·관찰·통지·조치가 시간순으로 재구성됨 |
| 6 사후검토PIR_ID·효과·결함·미시험·인적요인 | 조직 지정기한 안에 당시 정보와 결과를 함께 검토 | 각 주체는 자기 범위의 효과·이상·수령을 확인 | 교훈·부적합·ACTION_ID·책임·기한이 확정됨 |
| 7 기준선 처분편입·조건부·수정·원복·격리·폐기 | 보완시험과 영향평가 후 별도 결정CHANGE_ID·RELEASE_ID·BASELINE_ID 연결 | 현장·서비스 판본과 외부 승인조건을 다시 대조 | 효력시각·배포범위·판본·수령 또는 제거가 확정됨 |
| 8 종결임시권한 제거·기록보존·재개방 | 계정·예외·우회 제거/정식승인, 잔여위험·조치 추적 | 각 당사자는 최종상태와 후속조치를 수령하거나 거부사유 기록 | 임시권한·기준선·통지·잔여조치·재개방 조건이 모두 닫힘 |
공식 확인 경로와 검증 상태
NIST SP 800-53 Rev. 5, CM-3·CM-4·CM-5 https://doi.org/10.6028/NIST.SP.800-53r5NIST SP 800-128 Update 1 https://csrc.nist.gov/pubs/sp/800/128/upd1/finalISO 10007:2017, Edition 3 https://www.iso.org/standard/70400.htmlISO/IEC 20000-1:2018 + Amd 1:2024 https://www.iso.org/standard/70636.htmlISO 9001:2026, Edition 6 https://www.iso.org/standard/9001ISO/IEC 27001:2022 + Amd 1:2024 https://www.iso.org/standard/27001 https://www.iso.org/standard/88435.htmlICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ICAO Annex 19, 3rd Edition and Amendment 2 status https://www.icao.int/safety-management/standards-and-recommended-practices-sarpsISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html항공안전법 제127조·제129조 및 시행규칙 제312조의2 https://www.law.go.kr
검증 상태: 2026년 10월 2일 NIST SP 800-53 Rev. 5 공식 원문에서 CM-3의 변경 승인·시험·기록·감시·처분, CM-4의 사전 영향분석, CM-5(4)의 조직 지정 대상 이중승인을 확인했다. 이는 미국 연방 비교통제이며 국내 의무가 아니다. ISO 공식 페이지에서 ISO 10007:2017의 재확인·개정 예정 상태, ISO/IEC 20000-1:2018/Amd 1:2024, ISO 9001:2026, ISO/IEC 27001:2022/Amd 1:2024의 공개범위를 확인했다. ICAO Doc 9859 제4판 Chapter 9는 SMS 안전보증에 management of change를 포함한다. Annex 19 Amendment 2는 2025년 11월 4일 발효, 2026년 11월 26일 적용이므로 확인일 현재 국내 현행의무로 표현하지 않았다. ISO 21384-3:2026과 ISO 23629-5:2023은 공개 서지·초록만 사용했다.
긴급변경의 반복·남용·상시 예외화를 탐지하고 원인분석·통제개선·책임검토로 재발을 방지하는 절차
긴급변경 건수가 많다는 사실만으로 남용을 판정할 수 없다. 재난 대응, 급격한 기상 변화, 외부 취약점 악용, 공급자 장애처럼 실제 긴급상황이 집중될 수 있기 때문이다. 반대로 건수가 적어도 소급승인, 기록 없는 선조치, 임시권한의 상시화, 같은 구성항목의 반복 복구가 숨어 있을 수 있다. 따라서 운영기관은 신고를 억제하는 단일 목표치 대신 연결된 증거, 업무량과 위험 맥락, 반복 패턴, 통제의 실효성을 함께 본다.
먼저 사건과 변경과 조치를 하나의 계보로 연결한다
각 건은 EMERGENCY_CHANGE_ID를 중심으로 INCIDENT_ID, CHANGE_ID, RELEASE_ID, BASELINE_ID, PIR_ID, RCA_ID와 ACTION_ID를 연결한다. 대상 구성항목과 서비스, 거점·임무, 신청·승인·실행·확인자, 긴급사유, 적용·복귀·만료시각, 공급자와 인터페이스, 시험·실패·되돌림·권한회수 상태를 구조화한다. 누락값은 정상값으로 간주하지 않고 미확인, 소유자, 보완기한으로 남긴다.
지표는 분자·분모·제외조건을 고정한다
긴급변경 비율, 같은 구성항목·서비스의 재발, 소급승인, 예외 연장, 시험 실패·되돌림, PIR 지연, 임시권한 미회수, 증거 누락을 후보지표로 쓸 수 있다. 그러나 반드시 산식, 관찰기간, 데이터 출처, 중복 제거, 취소건과 모의훈련의 처리, 보고 지연을 기록한다. 분모 없는 건수와 여러 의미가 섞인 평균은 의사결정 자료로 사용하지 않는다.
업무량과 위험 맥락을 정규화한 뒤 비교한다
팀·거점·공급자 비교 전 전체 변경량, 임무 수와 시간, 자산 수, 안전중요도, 위협수준, 기상·재난, 신규 전환, 공급자 장애를 대조한다. 원자료는 추적성을 위해 보존하되 대시보드는 보정 전 값과 보정 후 값을 함께 보여 준다. 조직이 정한 기준선과 경보조건은 탐지용 신호이지 자동 징계선이 아니며, 임계값은 데이터 품질과 운영환경이 달라지면 재검토한다.
반복은 시간·대상·원인·우회경로로 탐지한다
주간·월간 추세, 이동평균, 같은 구성항목·서비스·오류코드·공급자·시간대·교대조의 군집, 동일 원인의 재발, 임시변경 만료 직전 연장, 정규변경으로 전환되지 않은 반복을 찾는다. 자동분석은 후보를 만들 뿐 결론을 내리지 않는다. 표본 원기록, 감사로그, 관제일지와 PIR을 사람이 교차확인하고 데이터 수집방식 변경이나 대규모 훈련 같은 교란요인을 표시한다.
분류검토는 신호와 오탐을 분리한다
검토자는 예측 불가능한 진짜 긴급상황, 계획·정비창·인력·용량 부족, 시험자동화와 감시의 결함, 공급자 의존, 접근권한과 절차 설계 문제, 고의적 우회 가능성을 구분한다. 자기 변경을 스스로 종결하는 이해충돌을 피하고, 필요한 독립성은 사안의 위험에 비례해 정한다. 기록을 성실히 남긴 사람에게 불이익을 주는 지표는 은폐를 키우므로 사용하지 않는다.
원인분석은 사람 이름보다 실패한 방어선을 찾는다
RCA_ID에는 직접 원인, 기여조건, 실패하거나 없었던 방어선, 잠재 조직원인을 나누어 기록한다. 당시 이용 가능했던 정보, 시간압박, 알람·화면·절차·훈련·교대·공급자 자료를 증거와 연결하고 사실, 해석, 가설을 구분한다. 개인의 실수만 적고 계획·도구·자원·권한·감시의 결함을 닫지 않으면 재발방지로 보지 않는다.
통제개선은 소유자·기한·증거가 있는 행동으로 바꾼다
반복작업의 정규변경 또는 사전승인 전환, 회귀·복원 시험자동화, 용량과 정비창 조정, 알람·대시보드·로그 개선, 최소권한과 만료 자동화, 절차·교육·교대표 개정, 공급자 협약과 지원체계 보완을 ACTION_ID로 관리한다. 각 조치는 예상결과, 책임자, 기한, 필요한 자원, 완료증거, 잔여위험과 승인자를 가진다. 문서 개정만으로 실제 행동과 시스템이 바뀌지 않았다면 완료로 닫지 않는다.
책임검토는 조직 책임과 개인 행위를 분리한다
운영기관은 변경관리 체계, 자원, 위험수용과 개선조치의 책임을 진다. 관제 담당자는 관찰 사실·전달·수령·통제 실행을 기록하지만 조직 위험을 임의로 수용하지 않는다. 원격조종자는 항공기 운용의 즉시 안전판단을 유지하고, UTM 제공자는 계약·규제 범위의 서비스 상태와 변경증거를 제공하며, 항공교통관제사는 법령에 따른 지시·허가 권한을 유지한다. 고의적 은폐나 무권한 변경 의혹은 사실확인과 소명, 권한 있는 인사·감사 절차로 다루고 운영검토자가 즉석에서 징계를 결정하지 않는다.
효과검증은 건수 감소만 보지 않는다
조치 전 예상한 변화와 측정기간을 정하고, 같은 원인 재발, 소급승인·권한 미회수·시험 실패·PIR 지연의 변화, 정상변경 리드타임, 보고 충실도와 새로운 부작용을 함께 확인한다. 독립된 검증자가 표본 증거와 실제 운용을 확인해 효과적, 부분효과, 무효, 악화 중 하나로 판정한다. 신고 감소가 은폐 때문이 아닌지 확인하고 효과가 없거나 새로운 위험이 생기면 ACTION_ID와 RCA_ID를 재개방한다.
경영검토는 임계값·예외·자원결정을 남긴다
정기 검토에서는 추세와 고위험 군집, 미완료 조치, 공급자·거점별 의존, 임계값과 제외조건의 타당성, 필요한 인력·예산·정비창·도구를 결정한다. 예외를 계속 허용할 때는 목적, 범위, 보상통제, 재검토일과 종료조건을 새로 승인한다. 이 절과 FDPS-F-A51은 내부 연구·실무용 통제안이며 표준 적합성, 인증, 운용승인 또는 안전보장을 선언하지 않는다.
그림 1-34 긴급변경의 연결증거·정규화·패턴탐지·원인분석·통제개선·효과검증을 하나의 재발방지 계보로 관리한다.
표 1-38 긴급변경 반복·남용 탐지와 재발방지 관문
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 수집·연결EMERGENCY_CHANGE_ID·PIR_ID·RCA_ID·ACTION_ID | 운영기관은 데이터 정의·품질 책임관제 담당자는 사실·전달·수령 연결 | 각 주체는 자기 범위의 시간·상태·판본 증거 제공 | 사건-변경-기준선-검토-조치 계보가 재구성됨 |
| 2 정규화산식·분모·기간·제외·맥락 | 업무량·위험·임무·기상·자산·공급자를 보정하고 원자료 보존 | 현장·서비스·공역 맥락을 사실로 제공 | 보정 전후 값과 데이터 한계가 함께 표시됨 |
| 3 탐지·분류추세·군집·재발·소급승인·예외연장 | 자동신호를 원기록으로 확인하고 이해충돌을 피한 검토 지정 | 신호가 자기 권한을 이전하거나 자동판정하지 않음 | 오탐·진짜 긴급·통제결함·고의우회 후보가 구분됨 |
| 4 원인분석직접원인·기여조건·방어선·조직원인 | 사실·해석·가설을 분리하고 도구·절차·자원·권한까지 분석 | 각 주체는 당시 이용 가능 정보와 제한을 확인 | RCA_ID에 증거·원인·미확인·승인자가 남음 |
| 5 개선·책임검토ACTION_ID·소유자·기한·자원·공정절차 | 운영기관은 통제·자원·위험수용 책임관제 기록자를 위험수용자로 만들지 않음 | 조종·UTM·ATS 고유 권한 유지의혹은 권한 있는 절차로 검토 | 시스템 조치와 개인행위 검토가 분리되고 소명이 보장됨 |
| 6 효과검증·거버넌스예상효과·기간·검증자·부작용·재개방 | 독립 표본검증, 임계값·예외·자원 경영검토 | 각 주체는 결과·잔여위험·후속조치를 수령/확인 | 효과 판정과 재개방 조건까지 승인·기록됨 |
공식 확인 경로와 검증 상태
NIST SP 800-53 Rev. 5, AU-6·CA-7·PM-6 https://doi.org/10.6028/NIST.SP.800-53r5NIST SP 800-61 Rev. 3, April 2025 https://doi.org/10.6028/NIST.SP.800-61r3ISO 10007:2017, Edition 3 https://www.iso.org/standard/70400.htmlISO/IEC 20000-1:2018 + Amd 1:2024 https://www.iso.org/standard/70636.htmlISO 9001:2026, Edition 6 https://www.iso.org/standard/9001ISO 19011:2026, Edition 4 https://www.iso.org/standard/19011ISO/IEC 27001:2022 + Amd 1:2024 https://www.iso.org/standard/27001ICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ICAO Annex 19, 3rd Edition and Amendment 2 status https://www.icao.int/safety-management/standards-and-recommended-practices-sarpsISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html항공안전법 제127조·제129조 및 시행규칙 제312조의2 https://www.law.go.kr
검증 상태: 2026년 10월 2일 NIST SP 800-53 Rev. 5 공식 원문에서 AU-6의 감사기록 분석·보고, CA-7의 조직 정의 지표·빈도·추세분석·독립평가, PM-6의 성과측정을 확인했다. NIST SP 800-61 Rev. 3은 사고대응 교훈과 근본원인 분석을 지속개선에 연결한다. 이는 비교통제이지 국내 항공의무가 아니다. ISO는 공식 공개 서지·설명만 사용했으며 ISO 10007:2017은 현행 발행본이나 제4판 작업안이 개발 중이다. ISO 9001:2026과 ISO 19011:2026의 현행판·공개범위, ICAO Doc 9859 Chapter 9의 안전성과 측정·변경관리·지속개선 요소를 확인했다. Annex 19 Amendment 2는 2026년 11월 26일 적용이므로 확인일 현재 국내 현행의무로 표현하지 않았다. ISO 21384-3·23629-5는 공개 초록만 반영했고, 한국 법령은 내부 지표가 비행·특별승인과 조종자·항공교통관제사의 법적 권한을 대체하지 않는 경계에만 사용했다.
표준변경 후보를 정의하고 사전승인·자동시험·표본감사로 긴급변경 의존도를 낮추는 절차
표준변경은 반복 작업을 위험평가에서 면제하는 이름이 아니다. 운영기관이 범위와 전제조건, 시험과 복귀방법을 검증해 정확히 같은 모델에 한해서만 내부적으로 사전승인한 변경 유형이다. 따라서 모델 밖의 입력, 버전, 대상, 시각, 권한 또는 운용상태가 하나라도 다르면 일반변경이나 긴급변경 절차로 되돌린다. 표준변경이 비행승인, 특별비행승인, 항공교통관제 지시 또는 현장 안전판단을 대신하지도 않는다.
후보는 반복성보다 경계가 먼저 확인되어야 한다
후보는 충분히 반복되고 목적·대상·입력·선행조건이 안정적이며, 의존성과 실패형태가 알려져 있고, 잔여위험이 조직이 정한 범위 안에 있어야 한다. 자동시험과 중지·복귀가 실제 증거로 입증되고 실행기록을 재구성할 수 있어야 하며, 반복 빈도가 모델 유지비용을 정당화해야 한다. 단순히 자주 했다는 사실이나 최근 몇 번 성공했다는 이유만으로 범위를 넓히지 않는다.
안전·보안·법적 경계가 움직이면 후보에서 제외한다
운항 중인 항공기의 안전중요 기능, 동적으로 변하는 공역·기상·임무조건, 신원·특권·암호키, 민감정보 처리, 입증되지 않은 C2·GCS·UTM 인터페이스, 규제·계약조건 변경, 최근 사고·장애·시험실패가 연결된 작업, 되돌릴 수 없는 마이그레이션은 표준변경으로 취급하지 않는다. 제외항목은 조직의 기술·운용·법적 환경에 따라 더 엄격해질 수 있다.
STANDARD_CHANGE_MODEL_ID가 승인 단위를 고정한다
모델에는 목적, 대상과 제외범위, 허용된 구성항목·버전 조합, 입력과 전제조건, 역할과 권한, 순서, TEST_PACK_ID, 중지·복귀 기준, 정비창, 통지·수령, 감사기록, 유효기간과 만료조건을 기록한다. MODEL_VERSION이 달라지면 새 영향분석과 승인을 거치고, 현장에서는 승인된 판본과 실행하려는 판본이 일치하는지 먼저 확인한다.
사전승인은 정확한 모델에만 적용한다
운영기관의 명명된 변경권한자 또는 변경자문기구는 안전·정보보안·개인정보·서비스 영향 중 해당 항목을 검토하고 승인, 반려, 보완을 기록한다. 작성·실행·승인·감사의 분리는 위험에 비례해 정하되 한 사람이 자기 변경을 끝까지 승인하고 감사하지 않게 한다. 사전승인은 정해진 유효기간 안에서 동일 모델의 실행을 허용할 뿐 조직의 위험수용 책임이나 관계기관의 법적 권한을 현장 담당자에게 이전하지 않는다.
자동 관문은 실행 자격을 보수적으로 판정한다
각 STANDARD_CHANGE_RUN_ID는 실행 전 신원과 권한, 기준선과 승인판본, 의존성, 동시에 진행 중인 임무·변경과의 충돌, 백업·복원 가능성, 코드·패키지의 해시와 서명, 통신·로깅·시간동기 상태, 필요한 외부 승인조건의 유효성을 확인한다. 확인 실패, 응답 없음, 불일치는 통과로 간주하지 않고 중지한 뒤 일반변경 또는 긴급변경으로 재분류한다.
자동시험은 기능뿐 아니라 감시와 복귀를 검증한다
시험팩은 기능, 경보·화면, C2·GCS·UTM 인터페이스, 로그와 시간동기, 접근통제, 성능, 데이터 무결성, 복귀 또는 복원 모의를 포함한다. 본 운영과 분리된 시험환경을 우선 사용하고 불가능한 경우 보상통제와 한계를 기록한다. 실패한 시험을 사람이 단순 승인해 통과시키지 않으며, 필요한 예외는 명명된 권한자가 근거와 잔여위험을 기록하고 변경유형을 다시 결정한다.
실행은 재시도에도 중복을 만들지 않고 증거를 남긴다
실행기는 중복요청과 재시도를 식별하고 가능한 작업은 멱등적으로 설계한다. 매 실행마다 모델·시험팩 판본, 정확한 입력과 출력, 시작·종료시각, 변경 전후 기준선, 자동 관문과 시험결과, 실행·확인자, 통지와 수령, 중지·복귀 여부를 보존한다. 성공 메시지만 남기지 않고 실제 상태와 기대상태의 일치를 별도 확인한다.
표본감사는 위험기반과 무작위를 함께 쓴다
감사 모집단과 기간, 표본추출 방식, 표본률, 순환주기, 독립성을 조직이 정의한다. 예외, 수동 우회, 시험실패, 복귀, 사고·장애 연결, 모델 드리프트는 전수 또는 강화검토 대상으로 두고, 나머지는 위험층화 표본과 무작위 표본을 함께 사용한다. 세계 공통의 고정 표본률을 가정하지 않으며 표본에서 체계적 결함이 발견되면 모집단 전체 검토로 확대한다.
효과측정이 갱신·축소·중단을 결정한다
표준화 전후의 불필요한 긴급변경 전환, 시험실패·복귀, 관문 오탐·누락, 수동 우회, 숨은 작업, 감사 지적, 처리시간과 보고 충실도를 함께 본다. 모델이 기대효과를 내지 못하거나 운용·기술·법적 조건이 바뀌면 갱신, 범위축소, 일시정지 또는 철회한다. 긴급변경 건수 감소만으로 성공을 선언하지 않고 신고 누락이나 무리한 분류전환이 없는지 확인한다.
역할 경계는 자동화 뒤에도 그대로 남는다
운영기관은 모델 승인, 위험수용, 자원, 일시정지와 철회를 책임진다. 관제 담당자는 관문 결과와 운용상태를 확인하고 중지·보고할 수 있지만 조직 위험을 대신 수용하거나 비행을 승인하지 않는다. 원격조종자는 항공기 운용의 즉시 안전판단을 유지하고, UTM 제공자는 자기 서비스·인터페이스 범위의 상태와 변경증거를 제공하며, 항공교통관제사는 법령에 따른 지시·허가 권한을 유지한다. 이 절과 FDPS-F-A52는 내부 연구·실무용 통제안이며 적합성, 인증, 운용승인 또는 안전보장을 선언하지 않는다.
그림 1-35 표준변경은 위험을 사전면제하는 방식이 아니라 승인된 모델의 경계를 매 실행마다 자동으로 확인하고 표본감사로 유효성을 재검증하는 방식이다.
표 1-39 표준변경 후보·사전승인·자동시험·표본감사 관문
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 후보·모델STANDARD_CHANGE_MODEL_ID·MODEL_VERSION | 운영기관은 후보기준·제외범위·위험경계를 승인관제 담당자는 현장 전제조건과 증거 확인 | 각 주체는 자기 범위의 운용·서비스·법적 제한 제공 | 범위·버전·입력·시험·복귀·만료가 재현 가능하게 고정됨 |
| 2 사전승인영향분석·권한·유효기간·업무분리 | 명명된 권한자가 승인/반려/보완 기록현장 담당자에게 조직 위험수용을 이전하지 않음 | 조종·UTM·ATS 고유 권한과 외부 승인조건 유지 | 정확한 모델 판본과 유효기간에만 사전승인이 연결됨 |
| 3 자격관문·자동시험TEST_PACK_ID·기준선·무결성·복원 | 불일치·응답 없음은 중지하고 재분류시험 실패의 단순 수동통과 금지 | 서비스·인터페이스·현장상태를 자기 범위에서 확인 | 모든 관문·시험 결과와 예외결정이 실행 전 기록됨 |
| 4 실행·확인STANDARD_CHANGE_RUN_ID·전후 기준선·통지/수령 | 중복·재시도를 통제하고 실제상태와 기대상태를 대조 | 즉시 안전판단·서비스상태·ATC 권한은 자동화로 이전되지 않음 | 실행·검증·복귀·통지 계보를 독립적으로 재구성할 수 있음 |
| 5 표본감사AUDIT_SAMPLE_ID·모집단·추출근거·독립성 | 예외·우회·실패·사고·드리프트 강화검토와 위험/무작위 표본 병행 | 각 주체는 요청된 범위의 증거와 제한을 제공 | 결함의 범위와 모집단 확대 여부가 결정·기록됨 |
| 6 효과·갱신ACTION_ID·지표·갱신/축소/중단/철회 | 긴급전환·실패·오탐·숨은 작업·감사지적·시간을 함께 검토 | 결과와 잔여위험·후속조치를 수령하고 자기 권한에서 실행 | 모델 유효성 결정과 다음 검토일·재개방 조건이 승인됨 |
공식 확인 경로와 검증 상태
NIST SP 800-53 Rev. 5, CM-3·CM-4·SI-7 https://doi.org/10.6028/NIST.SP.800-53r5NIST SP 800-128, Update 1 https://csrc.nist.gov/pubs/sp/800/128/upd1/finalISO 10007:2017, Edition 3 https://www.iso.org/standard/70400.htmlISO/IEC 20000-1:2018 + Amd 1:2024 https://www.iso.org/standard/70636.htmlISO 9001:2026, Edition 6 https://www.iso.org/standard/9001ISO 19011:2026, Edition 4 https://www.iso.org/standard/19011ISO/IEC 27001:2022 + Amd 1:2024 https://www.iso.org/standard/27001ICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html항공안전법 제127조·제129조 및 시행규칙 제312조의2 https://www.law.go.kr
검증 상태: 2026년 10월 2일 NIST SP 800-53 Rev. 5 공식 원문에서 CM-3의 변경유형 정의·승인·결정기록·변경검토, CM-3(1)의 자동기록·통지·승인 전 변경금지, CM-3(2)의 시험·검증·문서화, CM-3(3)의 승인변경 자동구현, CM-3(7)의 조직정의 주기·상황별 검토, CM-4의 구현 전 영향분석과 SI-7의 무결성 검증·통지를 확인했다. NIST SP 800-128은 보안 중심 구성관리의 비교지침이며 국내 항공의무가 아니다. ISO는 공식 공개 서지와 범위만 사용했다. ISO 10007:2017, ISO/IEC 20000-1:2018+Amd 1:2024, ISO 9001:2026, ISO 19011:2026, ISO/IEC 27001:2022+Amd 1:2024의 현행판·공개범위를 확인했으나 유료 전문 세부조항과 조직별 적합성은 미평가다. ICAO Doc 9859 Chapter 9의 변경관리·안전성과 측정·지속개선 요소를 확인했다. ISO 21384-3:2026과 ISO 23629-5:2023은 공개초록만 반영했으며 23629-5는 역할분담·통신방법·사업모델을 범위에서 제외한다. 한국 법령은 내부 표준변경이 비행·특별승인과 조종자 의무를 대체하지 않는 경계에만 사용했다.
변경 자동화 파이프라인의 코드·서명·비밀정보·실행권한과 공급망 위험을 통제하는 절차
변경 자동화 파이프라인은 중립적인 편의도구가 아니라 코드와 구성, 자격증명, 운영환경을 바꿀 수 있는 특권 변경주체다. 실행이 성공했다는 메시지만으로 결과를 신뢰하지 않는다. 승인된 입력과 신원, 격리된 빌드, 시험과 출처증명, 서명된 산출물, 제한된 배포권한이 하나의 계보로 이어지고 대상 환경에서 다시 검증될 때만 변경을 받아들인다. 이 절차는 조직 내부 통제안이며 비행승인, UTM 서비스 승인, 항공교통관제 지시 또는 안전보장을 대신하지 않는다.
먼저 파이프라인의 신뢰경계를 자산으로 등록한다
PIPELINE_ID와 PIPELINE_VERSION에 소스 저장소, 보호 브랜치, 개발자와 로봇 신원, 실행기, 빌드·시험도구, 의존성 공급원, 산출물 저장소, 서명서비스, 비밀정보 저장소, 배포제어기, 감사로그를 연결한다. 구성요소별 소유자, 데이터 등급, 네트워크 경로, 허용된 호출자와 장애 시 차단지점을 정한다. 경계 밖 도구나 임시 저장소가 발견되면 승인 모델에 편입하거나 실행을 중지한다.
코드 접수는 작성자의 신원과 독립된 검토를 증명한다
보호 브랜치와 동료검토를 적용하고 위험에 따라 서명된 커밋이나 동등한 신원증거를 요구한다. 정책코드와 파이프라인 정의도 애플리케이션 코드와 같은 변경통제를 받는다. 작성자가 자기 변경을 단독 승인하지 않게 하고, 비밀정보 탐지와 push protection을 커밋 전과 CI 단계에 둔다. SOURCE_REVISION, 검토자, 승인시각, 검사결과가 빌드 입력과 일치하지 않으면 다음 단계로 넘기지 않는다.
빌드는 개발자 단말이 아니라 격리된 재현환경에서 만든다
개발자 워크스테이션을 신뢰된 빌드 원점으로 사용하지 않는다. 강화된 실행기와 고정된 도구·기본이미지, 깨끗하고 수명이 짧은 작업공간, 제한된 외부통신, 필요한 순간에만 부여되는 자격증명을 사용한다. BUILD_ID에는 모든 입력의 판본과 해시, 실행기 이미지, 도구판본, 시간, 출력 digest를 남긴다. 빌드가 외부에서 임의 코드를 내려받거나 상시 특권을 요구하면 격리·허용목록·검토가 끝날 때까지 중지한다.
의존성·SBOM·출처증명은 함께 관리한다
직접·전이 의존성을 승인된 공급원과 고정판본으로 제한하고 서명·해시, 라이선스, 지원상태, 알려진 취약점과 공급자 통지를 확인한다. 빌드가 사용한 구성요소는 SBOM_ID로 목록화하고, SOURCE_REVISION에서 ARTIFACT_DIGEST까지의 빌드 주체·절차·환경은 PROVENANCE_ID로 연결한다. SBOM은 구성요소 식별과 출처추적의 증거이지 취약점 관리 자체가 아니므로 최신 취약점 분석, 완화·교체 결정과 결합한다.
시험과 증명은 산출물 digest에 묶는다
정적·동적 분석, 의존성 검토, 비밀정보 탐지, 기능·인터페이스·회귀·복귀시험 결과를 정확한 ARTIFACT_DIGEST에 연결한다. 시험 이후 다시 빌드하거나 파일이 수정되면 기존 증명을 재사용하지 않는다. 증명에는 도구판본, 정책판본, 대상범위, 결과, 한계, 시각, 실행 신원을 포함하고, 실패·누락·만료는 수동 체크표시로 지우지 않고 새 위험결정으로 재분류한다.
서명은 빌드와 분리하고 서명권한 자체를 보호한다
서명서비스는 승인된 digest와 시험·출처증명·정책결과를 확인한 뒤에만 작동한다. SIGNING_KEY_ID, 서명주체, 정책판본, 유효기간, 폐기상태를 기록하고, 고신뢰 키를 일반 실행기나 개발자 단말에 장기 노출하지 않는다. 위험에 따라 하드웨어 기반 보호, 단계상승 인증, 다인 또는 임계승인을 적용한다. 키 교체·폐기·복구 절차를 정기 검증하고 대상 환경은 배포 직전 서명과 digest를 다시 확인한다.
비밀정보는 코드·산출물·로그에서 분리한다
API 토큰, 개인키, 데이터베이스 비밀번호, 클라우드 자격증명을 코드, 파이프라인 정의, 산출물, 로그, 화면캡처에 저장하지 않는다. 중앙 비밀정보 서비스에서 실행마다 짧은 수명과 좁은 범위의 SECRET_LEASE_ID를 발급하고 필요한 단계에만 주입하며 출력에서 값을 가린다. 노출이 의심되면 값 확인보다 폐기·교체를 먼저 수행하고 영향범위와 사용기록을 조사한다. 개인정보가 포함될 때에는 접근부여·변경·말소, 인증, 암호화, 접속기록 보존과 무결성 확인 등 국내 보호조치를 별도로 적용한다.
실행 신원과 권한은 단계·환경마다 분리한다
각 PIPELINE_RUN_ID와 개발·시험·서명·배포 환경에 고유한 workload identity를 사용한다. 빌드, 시험, 서명, 배포 역할을 분리하고 읽기·쓰기·네트워크·저장소 범위를 최소화한다. 운영환경의 고권한은 시간 제한, 단계상승 인증과 명명된 승인을 거치며, 비상접근은 정상 파이프라인과 분리해 사후검토한다. 공유계정이나 광범위한 상시 토큰으로 업무분리를 무력화하지 않는다.
배포 관문은 증거가 맞지 않으면 닫힌다
배포제어기는 POLICY_BUNDLE_ID가 요구하는 SOURCE_REVISION, ARTIFACT_DIGEST, PROVENANCE_ID, SBOM_ID, 서명, 최신 시험·취약점 결과와 대상 환경을 대조한다. 승인되지 않은 저장소, 만료된 증명, 다른 digest, 폐기된 키, 누락된 수령확인은 통과로 간주하지 않는다. 수동 우회가 필요하면 자동변경을 중지하고 명명된 권한자, 잔여위험, 제한시간, 복귀와 재검토를 기록한 별도 변경으로 전환한다.
감시는 훼손을 탐지하고 신뢰를 신속히 철회한다
PIPELINE_RUN_ID, BUILD_ID, ARTIFACT_DIGEST, 서명·비밀정보 접근, 정책결정, DEPLOYMENT_ID와 통지·수령을 변경하기 어려운 감사계보로 남긴다. 승인되지 않은 단계·플러그인·정책 변경, 비정상 비밀정보 조회, 출처증명·서명 검증 실패, 예상 밖 외부통신을 탐지하면 파이프라인과 산출물을 격리하고 자격증명·키를 폐기하며 배포를 중지한다. 증거를 보존하고 공급자·보안·운영 담당자에게 알린 뒤 재구축·재서명·재배포의 승인조건을 따로 정한다.
공급자 증거는 신뢰결정의 입력이지 면책이 아니다
SUPPLIER_ID별 구성요소·서비스 소유자, 지원판본, SBOM·출처증명 제공방식, 취약점·변경 통지기한, 하위공급자, 사고협력, 교체·종료와 데이터반환 조건을 정한다. 공급자의 자체확인이나 서명은 유용한 증거지만 운영기관의 영향평가와 수용결정을 대신하지 않는다. 공급망 가시성이 제한되면 제한사실과 보상통제, 사용중단 기준을 기록한다.
역할은 자동화의 편의보다 법적·운용 경계를 우선한다
운영기관은 파이프라인 신뢰경계, 공급자, 위험수용, 서명·배포 권한과 일시정지를 책임진다. 관제 담당자는 승인판본과 배포관문, 운용상태를 확인하고 이상 시 중지·보고하지만 조직의 위험수용이나 비행승인을 대신하지 않는다. 원격조종자는 항공기 운용의 즉시 안전판단을 유지한다. UTM 제공자는 자기 서비스와 인터페이스의 판본·상태·변경증거를 제공하고, 항공교통관제사는 법령에 따른 지시·허가 권한을 유지한다. 이 절과 FDPS-F-A53은 연구·실무용 시안이며 표준 적합성, 인증, 운용승인 또는 안전보장을 선언하지 않는다.
그림 1-36 파이프라인 자체를 신뢰하는 대신 각 입력·신원·산출물·결정의 증거를 연결하고, 불일치가 생기면 배포권한과 자격증명을 철회한다.
표 1-40 자동화 파이프라인 코드·서명·비밀정보·권한·공급망 통제 관문
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 경계·코드PIPELINE_ID·SOURCE_REVISION | 운영기관은 자산·소유자·보호 브랜치·업무분리 승인관제 담당자는 승인판본과 현장상태 확인 | 각 주체는 자기 범위의 인터페이스·운용·법적 제한 제공 | 작성·검토·승인 신원과 코드·정책 판본이 고정됨 |
| 2 입력·격리 빌드BUILD_ID·SBOM_ID·PROVENANCE_ID | 허용 공급원·고정판본·격리 실행기·제한통신·취약점 결과 확인 | 조종·UTM·ATS 권한은 빌드 자동화로 이전되지 않음 | 입력부터 산출물 digest까지 계보와 한계가 재현됨 |
| 3 시험·서명ARTIFACT_DIGEST·SIGNING_KEY_ID | 시험·증명을 digest에 묶고 분리된 서명권한·키 수명·폐기상태 확인 | 서비스·현장·ATC 조건은 자기 권한에서 별도 확인 | 승인된 digest만 보호된 서명서비스를 거쳐 저장됨 |
| 4 비밀정보·실행권한SECRET_LEASE_ID·PIPELINE_RUN_ID | 짧은 수명·최소권한·단계별 고유 신원·비상접근 사후검토 | 개인정보·운항자료는 해당 법·계약·운용조건에 따라 처리 | 공유·상시 특권 없이 접근·사용·폐기 계보가 남음 |
| 5 배포·감시POLICY_BUNDLE_ID·DEPLOYMENT_ID | 서명·출처·SBOM·시험·대상 일치 때만 허용하고 이상 시 격리·폐기 | 즉시 안전판단·UTM 상태제공·ATC 지시 권한 유지 | 배포결정·통지·수령·중지·복구조건을 독립 재구성 가능 |
| 6 공급자·종결SUPPLIER_ID·INCIDENT_ID·ACTION_ID | 지원·통지·하위공급자·교체·사고협력과 잔여위험 결정 | 요청된 범위의 증거·영향·후속조치를 수령하고 이행 | 수용·완화·교체·중단 결정과 재검토일이 승인됨 |
공식 확인 경로와 검증 상태
NIST SP 800-204D, February 2024 https://doi.org/10.6028/NIST.SP.800-204DNIST SP 800-218, SSDF Version 1.1, February 2022 https://doi.org/10.6028/NIST.SP.800-218NIST SP 800-161 Rev. 1 Update 1, November 2024 https://doi.org/10.6028/NIST.SP.800-161r1-upd1NIST SP 800-53 Rev. 5 Update 1 https://doi.org/10.6028/NIST.SP.800-53r5CISA, Securing the Software Supply Chain: Recommended Practices Guide for Developers https://www.cisa.gov/resources-tools/resources/securing-software-supply-chain-recommended-practices-guide-developersISO/IEC 27036-3:2023, Edition 2 https://www.iso.org/standard/82856.htmlISO/IEC 27001:2022 + Amd 1:2024 https://www.iso.org/standard/27001ISO/IEC 27002:2022, Edition 3 https://www.iso.org/standard/75652.htmlICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html개인정보 보호법 제29조·시행령 제30조, 항공안전법 제127조·제129조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 NIST SP 800-204D 최종본에서 소스·빌드·시험·패키지·배포 파이프라인의 무결성, 개발자 단말과 빌드환경의 분리, 신뢰된 공급원·서명검증·SBOM·출처증명, 격리 빌드, 비밀정보 탐지, 서명키와 서명권한 보호, 배포 전 증명 검증을 확인했다. NIST SP 800-218 SSDF v1.1은 현재 최종본이며 v1.2는 초기 공개초안 단계이므로 완료된 현행판으로 단정하지 않았다. NIST SP 800-161 Rev. 1 Update 1의 공급망 위험 식별·평가·완화와 NIST SP 800-53 Rev. 5 Update 1의 업무분리·최소권한·변경접근·개발시험·무결성·공급망 통제를 미국 연방 비교근거로 사용했다. CISA 개발자 지침은 비밀정보 탐지 등 보충사례로만 사용했다. ISO/IEC 27036-3:2023, ISO/IEC 27001:2022+Amd 1:2024와 ISO/IEC 27002:2022는 공식 공개 서지·범위만 반영했으며 유료 전문 세부조항과 조직별 적합성은 미평가다. ICAO Doc 9859 Chapter 9, ISO 21384-3:2026과 ISO 23629-5:2023은 항공안전 변경관리·UAS 운용·UTM 구조의 경계에만 반영했다. 국내 개인정보 보호법 제29조·시행령 제30조는 개인정보가 파이프라인에 포함될 때의 보호조치에, 항공안전법 제127조·제129조는 자동화가 비행승인과 조종자 의무를 대체하지 않는 경계에만 사용했다.
외부 공급자·오픈소스 구성요소의 취약점 통보를 영향판정·긴급완화·교체·고객통지로 연결하는 절차
취약점 통보는 조치를 시작하게 하는 신호이지, 우리 시스템의 영향이나 운항 중단을 자동으로 확정하는 판정서가 아니다. 운영기관은 통보의 진위를 확인하고 실제 배치된 구성요소·판본·설정과 대조해 노출 여부를 증명한 뒤, 운항·서비스·개인정보에 미치는 결과에 따라 완화·수정·교체·통지를 통제한다. CVSS 점수, CISA KEV 등재, 공급자의 VEX 한 항목만으로 결론을 대신하지 않는다. 이 절차는 내부 통제안이며 비행승인, UTM 서비스 승인, 항공교통관제 지시 또는 안전보장을 뜻하지 않는다.
통보를 하나의 사례로 정규화한다
공급자 보안공지, KISA·KrCERT·KNVD, CVE·NVD, CISA KEV, 연구자 제보, 종속성 검사, VEX, 프로젝트 보안목록을 접수경로로 둔다. VULN_CASE_ID를 만들고 원문 URL·발행자·수신시각·CVE 별칭·대상 제품·기밀 또는 공개제한·무결성 확인값을 기록한다. 같은 취약점의 중복 통보를 묶되 원출처와 후속정정 이력은 삭제하지 않는다. 링크·첨부·서명·해시·공식 도메인을 확인할 수 없으면 사실확인 중으로 표시하고 긴급 완화의 필요성과 별개로 출처 검증을 계속한다.
SBOM과 배치목록으로 실제 존재를 찾는다
PRODUCT_ID와 SBOM_ID를 기준으로 직접·전이 의존성, 펌웨어, 컨테이너, 지상통제시스템, C2 구성요소, UTM 연계서비스, 빌드 전용 도구와 실행 중 구성요소를 구분한다. package URL, CPE, 공급자 부품번호, 판본, 해시와 설치경로를 함께 사용해 AFFECTED_INSTANCE_ID를 만든다. 자산목록에 없다는 이유만으로 “영향 없음”으로 닫지 말고, 미관리 자산·그림자 서비스·복제본·오프라인 예비장비까지 탐색한다. 일치하는 판본이 없을 때에도 탐색범위와 증거시각을 남긴다.
노출판정은 상태와 근거를 함께 남긴다
각 인스턴스를 영향 있음, 영향 없음, 수정됨, 조사 중으로 분류하고 EXPOSURE_DECISION_ID에 근거·판정자·시각·만료일을 남긴다. 영향 없음은 “구성요소 부재”, “취약 코드 미실행”, “기능 비활성”, “플랫폼 조건 불일치”처럼 검증 가능한 이유로 좁힌다. 공급자 VEX는 중요한 증거지만 현장 구성과 실행경로를 대신하지 않으며, 자체 판정과 충돌하면 공급자에게 재확인을 요구하고 조사 중 상태를 유지한다. 설정 변경이나 새 공격경로·공지 정정이 생기면 판정을 다시 연다.
우선순위는 악용 가능성과 운용 결과를 결합한다
실제 악용 확인, 공격경로의 도달성, 필요한 권한, 안전기능·C2·항법·감시·기록에 미치는 영향, 개인정보·임무자료 민감도, 서비스 중요도, 보상통제, 수정본과 시험역량을 함께 평가한다. KEV 등재와 CVSS는 우선순위의 입력이지 단독 중지기준이 아니다. 최종 상태는 부재, 존재하나 비악용, 영향 있음·격리, 영향 있음·미격리, 수정 후 검증대기, 종결로 구분한다. 영향 있음·미격리 상태에는 책임자와 다음 결정시각을 즉시 배정한다.
긴급완화는 시간을 벌되 새로운 위험을 만들지 않는다
노출 서비스 제한, 네트워크 분리, 취약 기능 비활성, 접근정책 강화, 자격증명 교체, 탐지규칙 추가, 배포·임무 일시중지, 수동 또는 예비절차 전환을 선택한다. MITIGATION_ID에 적용대상·효력시각·예상효과·부작용·복구방법·만료시각을 남긴다. 항공기 운용 중에는 관제 담당자가 현장 상태와 경보를 공유하고 원격조종자가 즉시 안전판단을 수행한다. 완화를 위해 인증·로깅·페일세이프를 해제하거나 미승인 공역·조건에서 임무를 계속하지 않는다.
수정·교체는 신뢰된 산출물과 복귀능력을 확인한다
공급자의 수정판, 배포패키지, 서명·해시·출처, 릴리스 노트, 갱신된 SBOM·VEX를 확인해 PATCH_BUILD_ID에 묶는다. 호환성, 기능·인터페이스·성능·안전 영향, 데이터 무결성, 회귀와 복귀를 격리환경에서 시험하고 소규모 대상부터 단계적으로 DEPLOYMENT_ID를 부여한다. 정상 변경주기를 기다릴 수 없으면 별도 비상변경 경로에서 명명된 승인, 시간제한, 사후검토를 적용한다. 패치할 수 없거나 지원이 끝난 구성요소는 격리·제거·대체·공급자 이관 중 하나를 선택하고 잔여위험 수용에는 만료일을 둔다.
통지는 사실·요구조치·수령을 연결한다
내부에는 운영기관, 관제 담당자, 원격조종자, 보안·정비·서비스 소유자와 UTM 제공자에게 각자의 조치범위만 전달한다. 고객·이용기관 통지에는 확인된 영향판본, 노출조건, 잠정완화, 설치 또는 교체 절차, 이행기한, 지표·문의창구, 다음 갱신시각을 포함한다. NOTICE_ID와 ACK_ID로 전달·수령·미응답·재통지를 추적하고, 악용을 돕는 세부정보는 조정공개 일정과 필요성에 맞춘다. 개인정보 보호법상 통지는 취약점 존재 자체가 아니라 개인정보 유출 또는 법이 정한 가능성을 알게 된 경우에만 적용범위·시한을 별도로 판정한다.
역할의 결정권을 섞지 않는다
운영기관은 자산·공급자·위험판정·서비스 중지와 재개, 고객·규제기관 통지의 최종 책임을 진다. 관제 담당자는 임무 중 노출상태와 적용된 통제를 감시하고 인계·수령을 기록하지만 조직의 잔여위험 수용이나 비행승인을 대신하지 않는다. 원격조종자는 비행 전 서비스·기체 상태를 확인하고 즉시 안전조치를 결정한다. 공급자·오픈소스 유지관리자는 공지·수정판·VEX·SBOM·출처증명을 제공하지만 현장 운용결정을 하지 않는다. UTM 제공자는 자기 서비스·인터페이스의 상태와 증거를 제공하고, 항공교통관제사는 법정 공역·항공교통 권한을 유지하며 내부 패치 승인을 하지 않는다.
효과를 검증한 뒤에만 사례를 닫는다
설치판본과 해시, 재검사 결과, 취약경로의 차단, 악용지표, 설정 드리프트, 서비스·임무 기능, 복귀 가능성, 고객 수령·이행을 확인한다. 미수정 인스턴스가 0이 아니면 예외마다 소유자·보상통제·만료일을 요구한다. 실제 침해 징후가 있으면 VULN_CASE_ID를 INCIDENT_ID와 연결해 사고절차를 병행한다. 종결에는 원인·탐지지연·자산목록 누락·공급자 대응·오탐과 부작용을 검토하고 ACTION_ID로 개선을 배정한다. “패치 배포 완료”나 “공급자 영향 없음”만으로 닫지 않는다.
판정 상태와 재개방 조건
영향 없음 판정도 근거가 만료되거나 새 판본·구성·위협정보가 도착하면 자동 재검토한다. 수정됨 상태는 대상 인스턴스의 실제 설치와 효과 검증 전까지 종결이 아니다. 고객 통지가 필요한 사례는 필수 대상의 수령·이행 또는 승인된 예외가 확인될 때 닫는다. FDPS-F-A54는 연구·실무용 시안이며 표준 적합성, 인증, 운용승인 또는 안전보장을 선언하지 않는다.
그림 1-37 외부 취약점 신호는 현장 자산과 실행경로에 대한 노출 증거를 거친 뒤에만 완화·교체·통지·종결 결정으로 전환된다.
표 1-41 취약점 통보 수신부터 검증 종결까지의 역할·증거 관문
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·UTM·ATS | 닫힘 조건 |
| 1 접수·진위VULN_CASE_ID·ADVISORY_ID·CVE_ID | 운영기관은 원출처·무결성·중복·공개제한 확인관제 담당자는 운용상태와 연결할 사례번호 수령 | 각 주체는 자기 장비·서비스·법정 채널의 통보를 원형대로 전달 | 원출처·시각·대상·제한·정정이 추적됨 |
| 2 자산일치·노출판정SBOM_ID·AFFECTED_INSTANCE_ID·VEX_ID | 직접·전이·펌웨어·서비스·예비자산을 탐색하고 근거·만료일 부여 | 조종자는 현장판본·상태 제공, UTM은 자기 서비스 증거 제공, ATS는 내부 판정자가 아님 | 모든 대상이 영향 있음/없음/수정/조사 중과 근거를 가짐 |
| 3 우선순위·긴급완화EXPOSURE_DECISION_ID·MITIGATION_ID | 악용·도달성·안전·데이터·임무결과를 결합하고 시간제한 완화 승인 | 조종자는 즉시 안전판단, 관제 담당자는 감시·인계, UTM/ATS 권한은 유지 | 미격리 고위험 대상이 없고 완화의 부작용·만료가 통제됨 |
| 4 수정·교체·배포PATCH_BUILD_ID·DEPLOYMENT_ID | 서명·해시·출처·시험·단계배포·복귀 또는 지원종료 대체 결정 | 현장 기능·인터페이스·운항조건을 각 권한에서 재확인 | 대상별 설치·효과·복귀가 검증되고 잔여 예외에 만료일이 있음 |
| 5 통지·수령NOTICE_ID·CUSTOMER_ID·ACK_ID | 사실·영향판본·조치·기한·갱신시각을 전달하고 미응답 추적 | 요청된 조치와 상태를 수령·확인; 개인정보·규제 통지는 법정 요건 별도 판정 | 필수 대상의 수령·이행 또는 명명된 예외가 확인됨 |
| 6 검증·종결INCIDENT_ID·ACTION_ID | 재검사·드리프트·악용지표·교훈·공급자 성과와 재개방 조건 승인 | 운용·서비스·법정 상태의 회복증거 제공 | 미수정 인스턴스 0 또는 만료 예외, 효과·수령·개선조치가 재구성됨 |
공식 확인 경로와 검증 상태
NIST SP 800-218, SSDF Version 1.1, February 2022 https://doi.org/10.6028/NIST.SP.800-218NIST SP 800-40 Rev. 4, April 2022 https://doi.org/10.6028/NIST.SP.800-40r4NIST SP 800-161 Rev. 1 Update 1, November 2024 https://doi.org/10.6028/NIST.SP.800-161r1-upd1CISA, Minimum Requirements for VEX, 2023 https://www.cisa.gov/resources-tools/resources/minimum-requirements-vulnerability-exploitability-exchange-vexCISA, Known Exploited Vulnerabilities Catalog https://www.cisa.gov/known-exploited-vulnerabilities-catalogISO/IEC 29147:2018, Edition 2 https://www.iso.org/standard/72311.htmlISO/IEC 30111:2019, Edition 2 https://www.iso.org/standard/69725.htmlISO/IEC TR 5895:2022 https://www.iso.org/standard/85002.htmlISO/IEC 18974:2023, Edition 1 https://www.iso.org/standard/85003.htmlKISA 보호나라·KrCERT 및 KNVD https://www.boho.or.kr https://knvd.krcert.or.kr개인정보 보호법 제34조·시행령 제39조·제39조의3·제40조 https://www.law.go.krICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html항공안전법 제127조·제129조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 NIST SP 800-218 SSDF v1.1 최종본의 잔존 취약점 식별·대응·재발방지 범위, NIST SP 800-40 Rev.4의 식별·우선순위·획득·설치·검증 패치관리 수명주기, NIST SP 800-161 Rev.1 Update 1의 공급망 제품·서비스 위험평가를 확인했다. SSDF v1.2는 2025년 12월 공개초안이므로 현행 최종본처럼 쓰지 않았다. CISA VEX 최소요건과 KEV는 노출상태 교환·우선순위 입력으로만 사용했고, 2026년 9월 29일 KEV 갱신을 포함해 확인일을 남겼다. ISO/IEC 29147:2018과 ISO/IEC 30111:2019는 현행 발행본이지만 개정예정 상태이며, ISO/IEC TR 5895:2022는 다자간 조정공개의 준비·접수·검증·완화개발·공개·사후단계를, ISO/IEC 18974:2023은 오픈소스 보안보증 프로그램의 공개범위를 반영했다. ISO 유료 전문의 세부조항과 조직별 적합성은 추정하지 않았다. KISA 보호나라·KNVD는 국내 취약점 신고·조치·공지의 공식 확인경로로 사용했다. 개인정보 보호법 제34조와 시행령 제39조·제39조의3·제40조는 실제 개인정보 유출 또는 법정 가능성에 관한 통지·신고 경계에만 반영하고 일반 취약점 공지와 동일시하지 않았다. ICAO Doc 9859 Chapter 9, ISO 21384-3:2026, ISO 23629-5:2023과 항공안전법 제127조·제129조는 변경관리·UAS 운용·UTM·비행승인과 조종자 의무의 역할경계에만 사용했다.
공급자 지원중단·신뢰 상실 시 대체품 선정·데이터 이관·이중운영·계약종료를 통제하는 절차
공급자가 지원을 중단했거나 보안사고·반복 장애·계약위반으로 신뢰가 약해졌다는 사실만으로 즉시 시스템을 교체하면, 서비스 중단과 데이터 유실, 중복 명령, 잔존 접근이라는 새 위험을 만들 수 있다. 운영기관은 종료 사유를 확인한 뒤 기능·데이터·접근권한·책임을 새 통제로 이전하고, 효과를 증명한 뒤 기존 관계를 닫는다. 이 절차는 내부 통제안이며 특정 제품의 적합성, 국제표준 인증, 비행승인 또는 안전보장을 뜻하지 않는다.
종료 신호와 결정권을 분리한다
지원종료 공지, 심각한 침해, 반복된 서비스수준 위반, 소유권·재무·법적 상태 변화, 하위공급자 불투명, 자료 반환 거부를 TRIGGER_ID로 접수한다. SUPPLIER_EXIT_ID에는 사유·원출처·효력일·계약·서비스·자산·데이터·접근계정·하위공급자를 연결한다. 조사 중 서비스 제한은 가능하지만 계약 해지, 손해배상, 비행 중단과 같은 서로 다른 결정을 하나의 승인으로 묶지 않는다. 운영기관은 EXIT_AUTHORITY_ID로 전환 책임자와 법무·조달·보안·운항의 결정 범위를 명명한다.
의존성과 회복목표를 먼저 고정한다
기체·지상통제·C2·UTM·항법·기상·식별·정비·보고·인증서·소스코드·클라우드·통신의 의존성을 서비스지도에 표시한다. 각 SERVICE_ID에 임무·안전·데이터 중요도, 허용중단시간, RTO·RPO, 마지막 허용 지원일, 수동·예비절차, 법정 공역·승인조건을 연결한다. 이 지도는 교체 대상을 빠짐없이 정하기 위한 기준선이며, 대체품이 기존 공급자의 독점형 구조를 그대로 복제하게 하는 요구사항 목록이 아니다.
대체품은 주장보다 증거로 선정한다
REPLACEMENT_CANDIDATE_ID별로 필수 기능, 안전중요 인터페이스, 보안통제, 성능·용량, 데이터 이식성, API·파일형식, 로그·감사기록, 유지보수·지원기간, 하위공급자, 재정·인력 지속성, 계약종료 지원을 비교한다. DUE_DILIGENCE_ID에는 공급자 설명과 독립 시연·시험 결과를 구분해 남긴다. 가격이나 기능 수가 많다는 이유만으로 결정하지 않고, 미충족 항목은 보상통제·책임자·만료일이 있는 조건부 승인 또는 탈락으로 처리한다.
데이터 이관은 목록·기준선·대사로 증명한다
DATASET_ID마다 스키마, 단위·좌표·시간기준, 코드값, 관계키, 설정, 비행·관제·정비·감사이력, 보존기간, 법적 보류, 소유자와 개인정보 여부를 기록한다. EXPORT_ID에는 추출도구·판본·시각·건수·용량·해시·암호화·전송경로를, MAPPING_ID에는 원본과 대상 필드의 변환·누락·기본값·오류처리를 남긴다. 원본 기준선을 동결하고 총건수·키별 합계·표본·참조무결성·해시를 대사한다. “파일을 받았다”는 사실만으로 완전한 이관을 선언하지 않는다.
이중운영은 제한된 검증구간으로 설계한다
DUAL_RUN_ID에 시작·종료시각, 대상 서비스, 허용 트래픽, 최대 병행기간, 감시지표와 중지기준을 적는다. SOURCE_OF_TRUTH_ID로 어느 시스템이 기준정보인지 정하고, 쓰기 권한과 동기화 방향, 명령 중복 방지, 충돌 우선순위, 시각동기, 대사주기를 명시한다. 동일 임무에 두 공급자가 동시에 비행·관제 명령을 내릴 수 없게 한다. 병행은 전환 증거를 얻기 위한 수단이지 만료 없는 상시구조가 아니다.
전환 관문은 시험·인계·복귀를 함께 본다
CUTOVER_ID에는 기능·인터페이스·성능·용량·장애·보안·데이터·안전 영향 시험, 교육, 운영절차, 고객·현장 수령, 승인조건을 묶는다. ROLLBACK_ID에는 되돌릴 기준선, 복귀 트리거, 의사결정자, 예상시간, 데이터 역동기화와 복귀 후 검증을 둔다. 새 시스템의 시험 성공만으로 전환하지 않고, 전환 중 통신·전력·시간동기·UTM 연계가 끊겼을 때의 안전한 상태와 책임자를 실제로 연습한다.
접근권한과 비밀정보는 단계적으로 회수한다
새 공급자에게 기존 공급자의 계정을 넘기지 않고 최소권한의 새 신원을 발급한다. 전환 관문마다 기존 공급자의 VPN·연합로그인·저장소·API·지원포털·원격정비·서비스계정·인증서 권한을 ACCESS_REVOCATION_ID로 회수하고, 공유 비밀번호·API 키·서명키·토큰·복구코드를 교체한다. 세션·감사로그·비정상 호출을 일정 기간 감시하며, 계약종료 서명만으로 기술적 접근이 사라졌다고 가정하지 않는다.
데이터 반환·삭제와 하위공급자 종결을 확인한다
이관 대사와 보존·법적 보류가 끝난 데이터는 계약과 법령에 따라 반환, 격리 또는 복구 불가능한 방식으로 삭제한다. 운영본뿐 아니라 백업, 캐시, 시험·지원 복제본, 로그, 하위처리자 보유분을 범위에 포함한다. DELETION_EVIDENCE_ID에는 대상·방법·시각·수행자·예외·검증을 남긴다. 삭제확인서는 증거의 하나이지 기술적 완전성을 자동 보장하지 않으므로, 가능한 범위에서 접근시험·표본·로그와 잔존 자산을 확인한다. 개인정보가 포함되면 개인정보 보호법의 파기·위탁·재위탁 조건을 별도로 적용한다.
통지와 계약종료는 수령 가능한 산출물로 만든다
고객·현장·연계기관에는 변경된 엔드포인트·인증서·데이터 필드, 전환시간, 예상영향, 필요한 조치, 복귀경로와 연락창구를 NOTICE_ID로 전달하고 ACK_ID로 수령·미응답을 추적한다. CONTRACT_CLOSE_ID에는 미지급 산출물, 지식재산·라이선스, 소스 에스크로, SBOM·VEX, 설정·운영기록, 보증·분쟁·최종청구, 하위공급자 종료를 묶는다. 규제기관이나 항공교통관제기관에는 법령·승인조건 또는 실제 운항영향이 요구할 때만 해당 범위를 통지하며, 내부 공급자 교체 승인을 요청하는 것으로 표현하지 않는다.
역할과 권한을 섞지 않는다
운영기관은 대체품 선정, 잔여위험, 전환·복귀, 계약종료, 고객·규제 통지의 최종 책임을 진다. 관제 담당자는 서비스 상태, 기준정보 원천, 전환 관문과 수령을 감시·기록하지만 계약을 해지하거나 비행승인을 부여하지 않는다. 원격조종자는 승인된 기체·인터페이스·절차를 확인하고 비행 중 즉시 안전판단을 수행한다. 기존·신규 공급자는 계약 범위의 이전·시험·접근회수 증거를 제공하되 운항권한을 갖지 않는다. UTM 제공자는 자기 서비스·인터페이스·데이터 상태를 책임지고, 항공교통관제사는 법정 공역·항공교통 권한을 유지한다.
안정화 기간을 거쳐 종료한다
전환 후 정한 안정화 기간 동안 중요 기능, 성능·용량, 데이터 대사, 보안경보, 현장·고객 문의, 복귀 준비상태를 감시한다. EXIT_CLOSURE_ID는 중대 불일치 없음, 기준정보 원천 단일화, 기존 공급자 접근 0, 필수 데이터 반환·삭제, 고객 수령, 미해결 조치의 책임·기한, 계약종료 산출물 수령을 모두 확인한 뒤 발행한다. “새 공급자 가동”, “계약 종료”, “삭제확인서 수령” 중 하나만으로 닫지 않는다. FDPS-F-A55는 연구·실무용 시안이며 적합성 평가, 인증, 운용승인 또는 안전보장을 선언하지 않는다.
그림 1-38 공급자 관계의 종료는 기능·데이터·접근권한·책임이 새 통제로 이전되고 그 효과가 확인된 뒤에만 닫힌다.
표 1-42 공급자 지원중단·신뢰 상실부터 검증 종결까지의 역할·증거 관문
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·공급자·UTM·ATS | 닫힘 조건 |
| 1 종료개시·의존성SUPPLIER_EXIT_ID·TRIGGER_ID·EXIT_AUTHORITY_ID | 사유·계약·서비스·데이터·계정·하위공급자와 결정권을 고정 | 각 주체는 자기 장비·서비스·법정 권한의 의존성과 현장상태 제공 | 종료범위·권한·RTO/RPO·지원마감·예비절차가 추적됨 |
| 2 대체품 선정REPLACEMENT_CANDIDATE_ID·DUE_DILIGENCE_ID | 기능·안전·보안·이식성·지원·종료능력을 독립 증거로 비교 | 조종자·UTM은 현장·인터페이스 시험, 공급자는 증거 제공, ATS는 구매결정자가 아님 | 필수요건 충족 또는 시간제한 보상통제가 승인됨 |
| 3 데이터 이관·대사DATASET_ID·EXPORT_ID·MAPPING_ID | 스키마·보존·법적보류·해시·건수·변환·오류와 기준선 통제 | 기존/신규 공급자는 원형 추출·수신 증거, 현장은 업무상 완전성 확인 | 원본-대상 대사와 예외·소유자·기한이 확인됨 |
| 4 제한적 이중운영DUAL_RUN_ID·SOURCE_OF_TRUTH_ID | 최대기간·트래픽·기준정보·쓰기권한·동기화·중복명령 방지 승인 | 관제·조종자는 승인된 단일 지시경로 사용, 공급자·UTM은 자기 경계 감시 | 중지기준 없이 장기 병행하지 않고 전환판정용 증거가 충족됨 |
| 5 전환·복귀CUTOVER_ID·ROLLBACK_ID | 시험·교육·통지·수령·복귀연습·안전상태를 하나의 관문으로 결정 | 조종자는 즉시 안전판단, UTM은 서비스상태, ATS는 법정 공역권한 유지 | 기능·데이터·보안·운항영향과 복귀능력이 검증됨 |
| 6 접근·데이터·계약 종결ACCESS_REVOCATION_ID·DELETION_EVIDENCE_ID·CONTRACT_CLOSE_ID | 계정·키·인증서 회수, 반환·삭제·하위공급자·산출물·분쟁을 추적 | 공급자는 수행증거와 예외, 고객·연계기관은 필요한 조치 수령 | 기존 접근 0, 법정 보존 외 잔존사본 통제, 계약 산출물 수령 |
| 7 안정화·종결NOTICE_ID·ACK_ID·EXIT_CLOSURE_ID·ACTION_ID | 지표·대사·경보·문의·미해결조치와 재개방 조건 최종 승인 | 현장·고객·UTM은 수령과 실제 효과 제공; ATS는 내부 종결승인자가 아님 | 중대 불일치 없음, 단일 기준정보, 수령·개선조치가 재구성됨 |
공식 확인 경로와 검증 상태
NIST Cybersecurity Framework 2.0, CSWP 29, February 2024 https://doi.org/10.6028/NIST.CSWP.29NIST CSF 2.0 Implementation Examples, 2024 https://www.nist.gov/document/csf-20-implementation-examples-xlsxNIST SP 800-161 Rev. 1 Update 1, November 2024 https://doi.org/10.6028/NIST.SP.800-161r1-upd1CISA BOD 26-02, Mitigating Risk From End-of-Support Edge Devices, 2026-02-05 https://www.cisa.gov/news-events/directives/bod-26-02-mitigating-risk-end-support-edge-devicesISO/IEC 19941:2017, Edition 1 https://www.iso.org/standard/66639.htmlISO 37500:2014, Edition 1 https://www.iso.org/standard/56269.htmlISO 22301:2019 and ISO 22301:2019/Amd 1:2024 https://www.iso.org/standard/75106.html https://www.iso.org/standard/88412.htmlISO/IEC 27036-3:2023, Edition 2 https://www.iso.org/standard/82893.html개인정보 보호법 제21조·제26조 및 시행령 제16조 https://www.law.go.krICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html항공안전법 제127조·제129조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 NIST CSF 2.0 최종본의 공급망 위험관리와 관계종료 후 활동 범위, NIST CSF 2.0 구현예시의 공급자 전환·종료, 접근 비활성화와 데이터 반환·처분 사례, NIST SP 800-161 Rev.1 Update 1의 공급망 위험 식별·평가·완화를 확인했다. 구현예시는 규범 요구사항으로 쓰지 않았다. CISA BOD 26-02와 공식 지원종료 안내는 미국 연방기관의 외부노출 엣지 장비 비교사례이며 한국 기관에 직접 적용되는 일반 의무로 표현하지 않았다. ISO/IEC 19941:2017은 2023년 확인된 현행판이지만 개정예정이고 ISO/IEC 19941-1은 발행절차 중이므로 새 표준이 이미 발행된 것으로 쓰지 않았다. ISO 37500:2014는 아웃소싱 생애주기·거버넌스의 공개범위, ISO 22301:2019와 Amd 1:2024는 사업연속성의 현행 발행본 범위만 반영했으며 ISO/CD 22301 제3판은 개발 중이다. ISO 유료 전문의 세부조항은 추정하지 않았다. 개인정보 보호법 제21조·제26조와 시행령 제16조는 개인정보 파기·처리위탁·재위탁에 해당하는 경우의 국내 조건에만 반영했다. ICAO Doc 9859 Chapter 9, ISO 21384-3:2026, ISO 23629-5:2023과 항공안전법 제127조·제129조는 변경관리·UAS 운용·UTM·비행승인과 조종자 의무의 역할경계에만 사용했다.
대체 공급자 전환 후 공급자 집중도·공통원인 장애·하위공급자 의존성을 재평가하고 다중화·탈출계획을 갱신하는 절차
새 공급자로 전환했다고 공급망 위험이 자동으로 분산되는 것은 아니다. 서로 다른 상표의 서비스도 같은 클라우드 리전, 인증체계, 통신망, 코드베이스, 지도·기상·GNSS 자료원이나 하위공급자를 공유하면 하나의 사건으로 함께 멈출 수 있다. 운영기관은 전환이 안정화된 뒤 전체 의존성을 다시 그려 실제 실패영역을 확인하고, 다중화와 탈출계획이 중요한 기능을 정한 시간 안에 복구할 수 있는지 증명한다. 이 절차는 내부 통제안이며 특정 구성의 적합성, 인증, 운용승인 또는 안전보장을 뜻하지 않는다.
중요 기능에서 공급망 지도를 다시 시작한다
CONCENTRATION_CASE_ID를 만들고 비행계획, 공역·기상 확인, 식별·추적, C2, UTM 연계, 영상·센서 수집, 정비, 기록·보고처럼 중단 결과가 큰 기능을 먼저 정한다. CRITICAL_FUNCTION_ID마다 허용중단시간, RTO·RPO, 최소 처리용량, 안전한 축소운영과 수동절차를 연결한다. NISTIR 8179의 공개 취지처럼 프로그램·시스템·구성요소의 중요도를 조직 목표와 상실 결과에 따라 우선순위화하되, 점수 하나를 세계 공통 임계값으로 사용하지 않는다.
직접 공급자를 넘어 실제 하위계층을 그린다
DEPENDENCY_GRAPH_ID에는 주공급자와 대체공급자뿐 아니라 클라우드 계정·리전·가용영역, DNS, 인증·연합로그인, 통신사·전력·시간동기, 저장소·배포망·서명기관, 지도·기상·GNSS·원격식별·결제, 유지보수 인력과 각 하위공급자를 연결한다. 계약상 회사명이 달라도 지배회사, 데이터센터, 운영팀, 라이브러리, 업데이트 경로를 공유하면 같은 실패영역 후보로 표시한다. 하위계층이 보이지 않으면 “독립”이 아니라 “확인되지 않음”으로 분류한다.
집중도는 금액보다 실패영역으로 판단한다
CONCENTRATION_ASSESSMENT_ID에서 단일 공급자 매출비중뿐 아니라 기능집중, 데이터집중, 기술집중, 지역집중, 인력·권한집중과 하위공급자 집중을 따로 본다. 한 업체의 장애가 여러 임무를 멈추는지, 여러 업체가 같은 기반에 종속되는지, 대체 서비스가 필요한 용량과 데이터 최신성을 실제로 확보했는지를 평가한다. 평가는 현재 상태, 목표 상태, 차이, 근거 신뢰도와 다음 확인일을 함께 남긴다.
공통원인 장애를 사건 단위로 시험한다
COMMON_CAUSE_ID마다 공유 클라우드 리전 장애, 인증기관·연합로그인 중단, 동일 소프트웨어 취약점이나 잘못된 업데이트, 통신망·전력·시간원 상실, 공통 데이터 오염, 동일 운영자 계정 탈취, 하위공급자 파산·제재·재난을 시나리오로 만든다. 한 사건이 어떤 기능·공급자·데이터·현장에 동시에 영향을 주는지 전파경로를 표시한다. 공급자별 장애시험만 통과하고 공유 기반의 동시상실을 시험하지 않았다면 공통원인 위험은 닫히지 않는다.
다중화는 실질적 독립성을 확인한 뒤 선택한다
DIVERSIFICATION_DECISION_ID에는 서로 다른 제어면·데이터면·자격증명·운영인력·리전·통신·코드경로를 사용하는지 기록한다. 주·예비 서비스가 같은 관리자 계정이나 DNS, 같은 API 게이트웨이와 데이터를 공유하면 이름만 다른 이중화일 수 있다. 반대로 모든 요소를 분리하면 비용·지연·불일치와 운영 복잡성이 커질 수 있으므로, 중요 기능과 공통원인 시나리오에 필요한 독립성만 설계하고 새 인터페이스 위험을 별도로 통제한다.
대체능력은 준비상태와 용량으로 구분한다
ALTERNATE_CAPACITY_ID에 핫·웜·콜드 대기, 다른 공급자, 기관 내부운영, 수동·축소운영 중 선택한 전략을 기록한다. 각 방식에 활성화시간, 예약용량, 데이터 동기화 주기, 자격증명·인증서 준비, 현장 교육, 계약상 우선권과 비용을 연결한다. 예비 계약만 있고 계정·용량·데이터·인력이 준비되지 않았다면 가용한 대체능력으로 계산하지 않는다. 복구목표를 만족하지 못하는 차이는 잔여위험 또는 개선조치로 남긴다.
탈출계획을 현행 구성으로 다시 쓴다
EXIT_PLAN_ID에는 전환 트리거, 결정권자, 연락망, 데이터 추출·대사, 인증서와 키 교체, 트래픽 전환, 고객·현장 통지, 계약상 전환지원, 소스·문서·SBOM·로그 수령, 접근회수, 삭제와 복귀조건을 연결한다. 하위공급자 변경 통지, 데이터 위치, 재하도급 승인, 이식형식, 예약용량과 전환지원 의무가 계약에 반영됐는지 확인한다. 계획은 A.55의 종료절차를 재사용하되 새 공급망 지도와 실제 대체능력으로 갱신한다.
훈련은 안전한 환경에서 전환 결과를 측정한다
EXIT_TEST_ID로 문서검토, 탁상훈련, 격리환경 전환, 제한된 비운항 시간대 시험을 위험에 맞게 선택한다. 대체 서비스 기동시간, 데이터 최신성·건수·해시, 인증·DNS 전파, 최대 처리량, 경보·로그, 단일 기준정보, 중복 명령 방지, 현장 수령과 원복을 측정한다. 실제 비행 중 무리하게 장애를 주입하지 않으며, 시험이 운항·공역·개인정보에 영향을 주면 해당 승인과 보호조치를 먼저 확인한다.
잔존 의존성과 한계를 숨기지 않는다
RESIDUAL_DEPENDENCY_ID에는 제거할 수 없는 공유 기반, 확인 불가 하위공급자, 용량 부족, 수동절차 한계, 계약·기술 잠금과 시험하지 못한 조건을 남긴다. 운영기관은 영향·보상통제·책임자·기한·재검토일을 승인하고, 관제화면과 교대인계에는 현재 사용 가능한 대체경로와 사용불가 조건만 표시한다. “두 업체 계약”, “다른 리전”, “훈련 완료” 같은 한 문장으로 잔여위험을 대체하지 않는다.
역할별 결정권을 분리한다
운영기관은 중요 기능, 집중도 허용수준, 다중화 투자, 계약·탈출계획과 잔여위험의 최종 책임을 진다. 관제 담당자는 공급자·UTM·통신·데이터 상태와 전환 준비도를 감시하고 절차에 따라 경보·중지·인계를 기록하지만 공급자 선정이나 비행승인을 대신하지 않는다. 원격조종자는 승인된 서비스와 현재 기능상태를 확인하고 비행 중 즉시 안전판단을 수행한다. 공급자와 하위공급자는 자기 서비스의 의존성·변경·용량·시험증거를 제공한다. UTM 제공자는 자기 기능과 인터페이스 상태를 책임지고, 항공교통관제사는 법정 공역·항공교통 권한을 유지한다.
변화가 생길 때마다 지도를 다시 연다
공급자·하위공급자 변경, 인수합병, 리전·통신·인증체계 이전, 주요 업데이트, 사고, SLA 악화, 임무 중요도·용량 변화가 발생하면 집중도 평가와 탈출계획을 재개방한다. 정기검토만 기다리지 않고 사건 기반 트리거를 함께 둔다. CLOSURE_ID는 최신 의존성 지도, 공통원인 시나리오, 독립성 근거, 준비된 대체용량, 시험결과, 잔존 의존성 승인과 ACTION_ID가 모두 연결될 때 발행한다. FDPS-F-A56은 연구·실무용 시안이며 표준 적합성이나 안전보장을 선언하지 않는다.
그림 1-39 공급자 수가 늘어도 클라우드·인증·통신·코드·하위공급자를 공유하면 하나의 실패로 함께 멈출 수 있다.
표 1-43 공급자 집중도와 공통원인 장애를 재평가하고 다중화·탈출계획을 갱신하는 증거 관문
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·공급자·UTM·ATS | 닫힘 조건 |
| 1 중요 기능·전체 의존성CONCENTRATION_CASE_ID·CRITICAL_FUNCTION_ID·DEPENDENCY_GRAPH_ID | 기능·RTO/RPO·최소용량과 직접/하위공급자·공유기반을 지도화 | 각 주체는 자기 장비·서비스·인터페이스·법정 권한의 실제 의존성 제공 | 모든 중요 기능에 전체 계층·근거 신뢰도·확인일이 있음 |
| 2 집중도·공통원인CONCENTRATION_ASSESSMENT_ID·COMMON_CAUSE_ID | 기능·데이터·기술·지역·인력·권한집중과 동시상실 경로 평가 | 공급자·UTM은 하위계층·변경·장애영향 증거, ATS는 내부 평가자가 아님 | 단일 사건의 다중 기능·다중 공급자 영향과 미확인이 추적됨 |
| 3 실질적 독립성·전략DIVERSIFICATION_DECISION_ID·ALTERNATE_CAPACITY_ID | 제어·데이터·ID·리전·통신·코드·인력 분리와 비용·복잡성 결정 | 현장은 축소·수동운영 가능성, 공급자는 예약용량·기동조건 증거 | 목표 독립성·대체방식·준비상태·미충족 차이가 승인됨 |
| 4 탈출계획·계약EXIT_PLAN_ID·CONTRACT_ID | 트리거·권한·이관·키교체·통지·전환지원·삭제·복귀를 현행화 | 공급자/하위공급자는 데이터·문서·용량·변경통지 의무 이행 | 현행 공급망 지도와 실행 가능한 산출물·연락망이 연결됨 |
| 5 훈련·전환검증EXIT_TEST_ID·TEST_EVIDENCE_ID | 안전한 시험범위에서 기동시간·데이터·용량·DNS/인증·중복명령·원복 측정 | 조종자는 즉시 안전판단, UTM은 서비스상태, ATS는 법정 공역권한 유지 | RTO/RPO·최소용량 충족 또는 명명된 차이와 개선기한이 있음 |
| 6 잔존위험·감시·종결RESIDUAL_DEPENDENCY_ID·ACTION_ID·CLOSURE_ID | 공유기반·확인불가·용량부족·잠금·미시험을 승인하고 사건기반 재개방 | 관제·현장은 실제 가용 경로와 사용불가 조건을 수령·인계 | 최신 지도·독립성·용량·시험·잔존승인·조치가 재구성됨 |
공식 확인 경로와 검증 상태
NIST IR 8179, Criticality Analysis Process Model, April 2018 https://doi.org/10.6028/NIST.IR.8179NIST SP 800-161 Rev. 1 Update 1, November 2024 https://doi.org/10.6028/NIST.SP.800-161r1-upd1NIST SP 1305, CSF 2.0 C-SCRM Quick-Start Guide, October 2024 https://doi.org/10.6028/NIST.SP.1305NIST CSF 2.0 Implementation Examples https://www.nist.gov/document/csf-20-implementations-pdfISO/IEC 27036-3:2023, Edition 2 https://www.iso.org/standard/82890.htmlISO 22301:2019 and Amd 1:2024 https://www.iso.org/standard/75106.htmlISO/IEC 27031:2025 https://www.iso.org/standard/27031ISO/IEC 20000-1:2018 and Amd 1:2024 https://www.iso.org/standard/70636.htmlEU Regulation 2022/2554 DORA https://eur-lex.europa.eu/eli/reg/2022/2554/oj/engCommission Delegated Regulation EU 2024/1773 https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=OJ:L_202401773ICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 and ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제127조·제129조 및 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 NIST IR 8179 최종본의 중요도 분석 공개목적, NIST SP 800-161 Rev.1 Update 1의 다층 공급망 위험평가, NIST SP 1305 최종본과 CSF 2.0 구현예시의 공급자 중요도·관계 전기간 감시·재평가를 확인했다. 구현예시는 비규범 사례로만 사용했다. ISO/IEC 27036-3:2023은 다층 하드웨어·소프트웨어·서비스 공급망의 정보보안 위험을 다루지만 사업연속성·복원력은 범위 밖이라고 명시하므로 ISO 22301:2019+Amd 1:2024와 ISO/IEC 27031:2025를 별도 연속성 근거로 사용했다. ISO 22301:2019는 현행 발행본이지만 개정예정이며 ISO/CD 22301은 개발 중이다. ISO/IEC 20000-1:2018은 2023년 확인된 현행판과 2024년 개정사항의 공개범위만 반영했다. EU DORA와 위임규정 2024/1773의 집중도·다중공급자·문서화된 탈출계획·정기시험은 EU 금융기관에 적용되는 해외 비교사례이며 한국 드론 운영의 일반 의무로 옮기지 않았다. ICAO Doc 9859 Chapter 9, ISO 21384-3:2026, ISO 23629-5:2023·23629-9:2023과 항공안전법 제127조·제129조 및 시행규칙 제310조는 변경관리·UAS·UTM 인터페이스·국내 비행승인과 조종자 의무의 경계를 확인하는 데만 사용했다. ISO 유료 전문의 세부조항과 조직별 적합성은 추정하지 않았다.
공급자 성과·위험·계약·종속성 지표를 통합검토해 유지·개선·축소·교체를 재결정하는 공급자 포트폴리오 검토 절차
공급자 평가는 점수표를 채우는 일이 아니라 중요한 기능을 누구에게 맡길지 다시 결정하는 일이다. 가동률이 높아도 보안사고 통지가 늦거나 데이터 반출이 불가능하면 위험할 수 있고, 계약조건이 유리해도 같은 하위공급자에 집중돼 있으면 대체성이 낮다. 운영기관은 성과·안전·정보보안·계약·종속성 증거를 같은 기준시점에 묶어 유지, 개선, 제한, 축소, 교체 가운데 하나를 결정한다. 이 절차는 내부 관리체계 시안이며 특정 공급자의 적격성, 표준 적합성, 비행승인 또는 안전을 보장하지 않는다.
검토대상과 결정시점을 먼저 고정한다
PORTFOLIO_REVIEW_ID에 검토기간, 기준시각, 대상 공급자, 중요 기능, 계약 만료·통지기한, 예산·기술 로드맵과 다음 운용계획을 연결한다. 모든 공급자를 같은 깊이로 다루지 않고 CRITICAL_FUNCTION_ID, 데이터 민감도, 대체시간, 임무 영향에 따라 증거의 범위와 검토주기를 정한다. 정기검토 사이에도 중대장애, 보안사고, 지배구조·하위공급자 변경, 반복 SLA 위반, 가격·용량 급변, 비상전환 실패가 발생하면 사건기반 검토를 연다.
평가에 쓰는 증거의 시점을 잠근다
EVIDENCE_SNAPSHOT_ID에는 지표마다 원자료 위치, 산출식, 측정구간, 시간대, 단위, 공급자·내부 소유자, 수집시각, 판본·해시와 누락 여부를 기록한다. 공급자 자체 보고, 내부 관제·GCS·UTM·정비·서비스데스크 기록, 감사·시험·사고조사 결과를 구분하고 서로 다른 출처를 무리하게 평균내지 않는다. 기준시점 뒤 수정된 값은 덮어쓰지 않고 정정사유와 새 판본을 남긴다.
지표 사전이 없으면 숫자를 비교하지 않는다
METRIC_DEFINITION_ID는 분자·분모, 포함·제외 사건, 심각도, 허용오차, 방향성, 목표·경고·중대 기준, 자료 품질과 신뢰도를 정의한다. 월간 가동률, 임무성공률, 중대장애 건수, 평균복구시간, 취약점 처리기간처럼 이름이 같아도 서비스 범위와 측정창이 다르면 값은 비교할 수 없다. 정의가 바뀐 시점에는 추세를 끊어 표시하거나 과거 값을 같은 정의로 재계산하고, 계산할 수 없는 값은 0점이 아니라 미확인으로 남긴다.
성과는 서비스·안전·복구 결과로 읽는다
PERFORMANCE_REVIEW_ID에는 가용성, 처리량·지연·데이터 최신성, C2·텔레메트리·UTM 인터페이스 이상, 결함·재발, 서비스 요청·변경 성공률, 복구시간, 시험·훈련 결과와 현장 수령확인을 묶는다. 약정 SLA 충족 여부와 실제 임무 영향은 따로 기록한다. 짧은 장애라도 조종자의 즉시 판단이나 공역·비행안전 정보에 영향을 주었다면 평균값에 묻지 않고 사건 단위 안전검토로 올린다.
위험은 남아 있는 노출과 변화까지 본다
RISK_REVIEW_ID에서는 미해결 취약점·사고·통지지연, 계정·권한, 데이터 위치·보호, SBOM·구성 투명성, 감사·시험 결과, 하위공급자와 공통원인 장애, 재무·운영 안정성, 규제·제재·소유구조 변화를 확인한다. NIST SP 1326의 공개 범위처럼 출처·복원력·기초 보안관행·공급계층을 조사하되 미국 지침을 한국의 법적 적격성 기준으로 바꾸지 않는다. 고위험 신호 하나가 평균점수에 상쇄되지 않도록 중대 관문을 별도로 둔다.
계약은 약속보다 집행 가능한 권리를 확인한다
CONTRACT_REVIEW_ID에는 계약 만료·자동갱신·해지통지 시한, SLA·배상·시정, 감사·증거제출, 사고·변경·하위공급자 통지, 데이터 위치·반출형식·삭제, 지식재산·소스·문서, 용량·우선권, 가격조정, 전환지원과 분쟁상태를 기록한다. 조건이 문서에 있어도 실제 담당자·산출물·기한·시험이 연결되지 않으면 실행 가능으로 보지 않는다. 계약상 권리와 규제기관 또는 항공교통업무기관의 법정 권한도 섞지 않는다.
종속성은 교체할 수 있는 능력으로 측정한다
DEPENDENCY_REVIEW_ID에는 독점형 API·데이터 형식·모델·인증서·관리도구, 맞춤개발, 교육·인력, 단일 하위공급자, 공유 클라우드·ID·통신·코드, 전환시간·비용과 대체용량을 기록한다. A.56의 집중도·공통원인·탈출시험 결과를 재사용하고, 계약상 대체 가능과 실제 전환 가능을 구분한다. 예비 공급자가 있어도 필요한 계정·용량·데이터·훈련·승인조건을 갖추지 못했다면 대체성은 준비되지 않은 상태다.
점수 하나보다 중대 관문과 추세를 우선한다
SUPPLIER_PROFILE_ID는 성과, 위험, 계약, 종속성의 네 축을 별도로 보이고 각 값의 추세와 신뢰도를 함께 표시한다. 안전중요 기능의 반복중단, 중대한 통지의무 위반, 필수 데이터 반출 불가, 탈출시험 실패처럼 조직이 정한 중대조건은 가중평균보다 먼저 판단한다. 공급자 간 순위를 만들 때에는 기능·노출·기간·자료품질이 같은 범위에서만 비교하며, 세계 공통 컷오프나 검증되지 않은 자동점수를 사용하지 않는다.
개별 공급자가 아니라 포트폴리오 전체를 본다
PORTFOLIO_EXPOSURE_ID에서 한 공급자의 여러 서비스, 여러 공급자의 공통 하위공급자, 동일 리전·통신·인증·데이터원·코드에 대한 집중을 합산한다. 한 업체를 교체해도 공통 실패영역이 남는지, 두 업체를 줄였을 때 최소용량과 복구목표가 유지되는지, 신규 공급자 도입이 인터페이스·보안·교육 부담을 키우는지 본다. 따라서 개별평가가 양호해도 포트폴리오 차원에서 축소·분산·추가통제가 필요할 수 있다.
처분안은 다섯 가지로 구분한다
DECISION_ID에는 유지, 개선, 제한, 축소, 교체 중 선택한 처분과 근거를 기록한다. 유지는 현 상태를 무기한 승인한다는 뜻이 아니라 다음 검토까지 조건을 유지하는 결정이다. 개선에는 시정조치·기한·효과지표를, 제한에는 기능·용량·데이터·신규임무 금지 범위를, 축소에는 물량·서비스·권한 감축계획을, 교체에는 A.55·A.56의 전환·탈출·복귀 조건을 연결한다. 조건부 결정은 만료일과 미충족 시 자동 상향조치를 둔다.
결정권과 이해충돌을 분리한다
운영기관은 포트폴리오 위험수용, 예산·계약, 축소·교체와 잔여위험을 승인한다. 관제 담당자는 서비스 상태와 임무영향 증거를 제공하지만 조달결정을 단독으로 내리지 않는다. 원격조종자는 비행 중 기능상태와 실제 사용 영향을 보고하고 즉시 안전판단 권한을 유지한다. 공급자와 UTM 제공자는 사실·원인·개선계획을 제출하고 의견을 낼 수 있지만 자기 처분을 승인하지 않는다. 항공교통관제사는 법정 공역·항공교통 권한을 유지하며 내부 공급자 평가위원이 아니다. 이해충돌·평가기준 변경·반대의견은 회의록에 남긴다.
결정은 통제된 실행계획으로 바꾼다
ACTION_PLAN_ID에는 계약·기술·데이터·인력·교육·비상대응 조치, 책임자, 선행조건, 마감, 예산, 수령자와 검증방법을 연결한다. 서비스 제한·축소·교체가 운항에 영향을 주면 변경관리, 병행운영, 되돌림, 공역·기상·승인조건 재확인과 교대인계를 먼저 수행한다. 공급자 통지와 이의·사실정정 창구는 두되 중대한 안전·보안 조치를 지연시키지 않는다. 실행 중 새 위험이 발생하면 처분결정을 다시 연다.
효과가 확인돼야 검토를 닫는다
OUTCOME_REVIEW_ID에서 약속한 지표가 실제로 개선됐는지, 위험과 집중이 다른 곳으로 이동하지 않았는지, 계약·데이터·접근권한 변경이 끝났는지, 현장과 교대조가 새 조건을 수령했는지 확인한다. CLOSURE_ID는 검토범위, 증거 스냅샷, 지표정의, 네 축 평가, 포트폴리오 노출, 처분 근거, 승인·반대의견, 실행·효과증거와 다음 검토일을 재구성할 수 있을 때 발행한다. FDPS-F-A57은 연구·실무용 시안이며 관계기관 검토와 조직별 적합성 평가는 별도다.
그림 1-40 공급자 평가는 단일점수로 끝내지 않고 성과·위험·계약·종속성 증거를 처분과 실행검증으로 연결한다.
표 1-44 공급자 포트폴리오 통합검토의 증거 관문과 역할별 결정권
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·공급자·UTM·ATS | 닫힘 조건 |
| 1 범위·증거고정PORTFOLIO_REVIEW_ID·EVIDENCE_SNAPSHOT_ID | 중요 기능·계약시점·검토기간을 정하고 원자료·정의·판본·누락을 잠금 | 각 주체는 자기 서비스·기체·인터페이스·법정권한의 사실과 시각 제공 | 대상·기준시점·자료계보·미확인이 재구성됨 |
| 2 지표정의·네 축 평가METRIC_DEFINITION_ID·PERFORMANCE/RISK/CONTRACT/DEPENDENCY_REVIEW_ID | 성과·안전·보안·계약·종속성의 정의·추세·신뢰도를 분리평가 | 공급자·UTM은 원인·하위계층·증거, 조종자는 실제 사용영향, ATS는 내부 평가자가 아님 | 같은 정의·범위·단위와 중대관문·누락이 표시됨 |
| 3 포트폴리오 노출·대안SUPPLIER_PROFILE_ID·PORTFOLIO_EXPOSURE_ID | 공통 하위공급자·리전·ID·통신·데이터·코드와 최소용량·전환비용 분석 | 현장은 축소운영 가능성, 공급자는 대체·전환 증거를 제출 | 개별·상관·집중 위험과 대안별 잔여위험이 비교됨 |
| 4 처분결정·승인DECISION_ID·MINUTES_ID | 유지·개선·제한·축소·교체, 조건·만료·상향조치를 권한자가 승인 | 공급자·UTM은 의견·사실정정 가능, 조종자·관제는 영향 의견, ATS 권한 유지 | 근거·정족수·이해충돌·반대의견·효력일이 기록됨 |
| 5 실행·연속성 보호ACTION_PLAN_ID·CHANGE_ID | 계약·기술·데이터·인력·교육·예산·병행운영·되돌림을 통합 실행 | 각 주체는 승인된 역할 범위에서 수행·수령·보고 | 조치·선행조건·검증·통지·인계와 미완료가 추적됨 |
| 6 효과검증·종결OUTCOME_REVIEW_ID·CLOSURE_ID | 지표개선·위험이동·접근회수·현장수령·다음검토일 확인 | 관제·조종·공급자·UTM은 실제 결과를 확인하고 ATS는 법정권한 유지 | 전 과정 증거와 다음 재개방 조건이 연결됨 |
공식 확인 경로와 검증 상태
NIST SP 1326, Due Diligence Assessment Quick-Start Guide, 2026-07-08 https://doi.org/10.6028/NIST.SP.1326NIST SP 800-161 Rev. 1 Update 1, 2024-11-01 https://doi.org/10.6028/NIST.SP.800-161r1-upd1NIST SP 1305, CSF 2.0 C-SCRM Quick-Start Guide, 2024-10-21 https://doi.org/10.6028/NIST.SP.1305NIST CSF 2.0 Implementation Examples https://www.nist.gov/document/csf-20-implementations-pdfISO/IEC 27036-2:2022 https://www.iso.org/standard/82060.htmlISO/IEC 27036-3:2023 https://www.iso.org/standard/82890.htmlISO/IEC 20000-1:2018 and Amd 1:2024 https://www.iso.org/standard/70636.htmlISO 31000:2018 https://www.iso.org/standard/65694.htmlISO 9001:2026 https://www.iso.org/standard/9001ISO 19011:2026 https://www.iso.org/standard/19011EU Regulation 2022/2554 DORA https://eur-lex.europa.eu/eli/reg/2022/2554/oj/engCommission Delegated Regulation EU 2024/1773 https://eur-lex.europa.eu/legal-content/EN/TXT/PDF/?uri=OJ:L_202401773ICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 and ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제127조·제129조 및 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 NIST SP 1326 최종본의 ICT 공급자 실사 구성요소와 2026년 7월 8일 발행상태, NIST SP 800-161 Rev.1 Update 1의 다층 공급망 위험관리, NIST SP 1305와 CSF 2.0 구현예시 GV.SC-07·09의 관계 전기간 위험·성과 감시와 중요도 재평가를 확인했다. NIST 지침은 자발적 미국 지침이며 국내 법적 적격성 기준으로 쓰지 않았다. ISO/IEC 27036-2:2022는 공급자·취득자 관계의 정의·운영·감시·검토·유지·개선 요구를, ISO/IEC 27036-3:2023은 다층 ICT 공급망 정보보안 위험의 공개 범위를 제공한다. ISO/IEC 20000-1:2018+Amd 1:2024, ISO 31000:2018, ISO 9001:2026, ISO 19011:2026은 서비스관리·위험관리·품질관리·감사의 공식 공개범위만 반영했고 유료 전문 조항은 추정하지 않았다. ISO/CD 31000은 개발 중이므로 현행판으로 취급하지 않았다. EU DORA와 위임규정 2024/1773의 ICT 제3자 집중위험·지속감시·핵심지표·탈출계획은 EU 금융기관에 적용되는 해외 비교사례이며 한국 드론 운영의 일반 의무가 아니다. ICAO Doc 9859 Chapter 9, ISO 21384-3:2026, ISO 23629-5:2023·23629-9:2023과 항공안전법 제127조·제129조 및 시행규칙 제310조는 안전관리·UAS·UTM·국내 비행승인과 조종자 의무의 경계를 확인하는 데만 사용했다. 조직별 평가기준, 계약 효력, 적합성·인증·승인은 별도 검토가 필요하다.
공급자 포트폴리오 검토 결과를 연간 조달·예산·기술부채·훈련계획에 반영하고 차년도 공급전략을 승인하는 절차
공급자 포트폴리오 검토의 결론은 회의록으로 끝나지 않는다. 유지할 서비스에는 운영·감사비가 필요하고, 개선할 서비스에는 시정예산과 시험시간이 필요하며, 축소·교체할 서비스에는 대체용량·데이터 이관·교육·병행운영 비용이 필요하다. 운영기관은 A.57의 결정과 잔여위험을 연간 조달·예산·기술부채·훈련계획으로 번역한 뒤 차년도 공급전략을 승인한다. 이 절차는 내부 계획 시안이며 예산편성, 계약체결, 비행승인, 표준 적합성 또는 안전을 자동 보장하지 않는다.
계획주기와 증거 기준시점을 먼저 고정한다
ANNUAL_SUPPLY_PLAN_ID에는 적용연도, 계획수립·심의·예산요구·조달착수·계약통지의 마감, 기준시각과 승인권자를 연결한다. A.57 이후 새 장애·취약점·가격·계약·하위공급자 변화가 있으면 새 EVIDENCE_SNAPSHOT_ID로 보정하되 어느 정보가 최초안과 수정안에 쓰였는지 분리한다. 결산·예산·조달 달력이 다르면 가장 긴 선행기간을 기준으로 역산하고, 마감 뒤 발견된 중대위험은 연간계획을 기다리지 않고 사건기반 절차로 다룬다.
공급자가 아니라 필요한 기능에서 수요를 시작한다
DEMAND_BASELINE_ID는 차년도 임무종류, 지역·시간대·계절, 예상 비행·관제량, 안전중요 기능, C2·통신·기상·UTM·데이터·정비·복구 요구와 최소서비스수준을 기록한다. 정상, 성수기, 통신저하, 공급자장애, 재난대응 시나리오별로 필요한 용량과 복구시간을 산정한다. 현재 공급자의 제품명이나 계약수량을 수요로 복사하지 않고, 임무를 수행하는 데 필요한 결과와 제약을 먼저 정의한다.
A.57의 처분과 미완료 조건을 그대로 이어받는다
DECISION_CARRYOVER_ID에는 유지·개선·제한·축소·교체 처분, 조건·만료일·자동상향조치, 미완료 시정, 잔여위험, 반대의견과 효과검증 결과를 연결한다. 유지 결정도 감사·시험·교육·예비용량 비용이 0이라는 뜻이 아니다. 개선은 공급자의 약속이 아니라 검증 가능한 산출물과 기한으로, 제한·축소·교체는 계약통지·데이터·접근회수·병행운영·복귀 비용으로 전환한다.
위험처리는 예산이 붙은 조치로 바꾼다
RISK_TREATMENT_PLAN_ID는 위험마다 회피, 감소, 이전, 수용 중 선택한 처리와 필요한 계약·기술·인력·시험·훈련 조치, 책임자, 비용, 완료기한과 잔여위험 승인자를 기록한다. 중대 안전·보안 결함을 단순 예산부족으로 이연하지 않으며, 이연이 불가피하면 기능제한·대체수단·사용조건·재검토일을 함께 승인한다. 비용절감액만 제시하지 않고 사고·중단·전환·규제 대응 비용의 범위를 같은 가정으로 비교한다.
조달계획은 계약시점보다 앞에서 시작한다
PROCUREMENT_WORKPLAN_ID에는 시장조사, 요구사항·평가기준, 경쟁·수의 근거, 보안·데이터·감사·하위공급자·전환지원 조건, 제안평가, 계약통지·갱신·종료, 검수와 가동준비 일정을 둔다. 장비·서비스·통신·클라우드·정비·교육을 별도 계약으로 나눌 때 인터페이스 책임과 공통 실패영역을 확인한다. 조달 방식은 해당 기관의 회계·계약 규정을 별도로 적용하며 이 원고가 법적 조달절차를 대신하지 않는다.
예산은 도입가가 아니라 수명주기 비용으로 편성한다
BUDGET_PACKAGE_ID는 도입·구독·통신·데이터·통합·검증·보안·감사·정비·부품·훈련·이관·병행운영·철수·폐기 비용과 세금·환율·물가·용량 가정을 분리한다. 확정비용, 범위추정, 공급자견적, 내부추정과 미확인을 구분하고 낙관·기준·악화 시나리오를 제시한다. 비상전환·중대취약점·용량급증을 위한 예비비는 사용조건과 승인자를 정하며, 예산삭감 시 포기되는 통제와 잔여위험을 함께 보고한다.
기술부채는 숨은 비용이 아니라 결정대상이다
TECH_DEBT_ID에는 지원종료 부품·소프트웨어, 임시 우회, 수동작업, 독점 API·형식, 시험자동화·관측성·문서·SBOM 부족, 미적용 패치, 반복장애, 낡은 교육환경을 기록한다. 각 부채에 발생원인, 영향받는 임무·공급자·인터페이스, 이자처럼 반복되는 운영비와 위험, 제거·완화·수용 선택, 소유자와 목표연도를 둔다. 숫자 하나의 부채점수로 안전중요 결함을 상쇄하지 않고 중대관문과 상호의존성을 먼저 본다.
훈련계획은 새 계약과 새 위험을 수행능력으로 바꾼다
COMPETENCY_PLAN_ID는 역할별 과업, 필요한 지식·기술·숙련, 현재 수준, 격차, 교육·모의훈련·현장검증 방법, 대체인력과 재평가주기를 정한다. 관제 담당자에게는 감시·이상분류·인계·증거기록, 원격조종자에게는 실제 기체·C2·비상절차, 계약·기술 담당자에게는 공급망·데이터·전환조건을 연결한다. 수료증만으로 역량을 인정하지 않고 시나리오 수행·로그·평가자·보완훈련 증거를 남긴다.
조달·예산·기술부채·훈련의 선후관계를 한 장에서 본다
INTEGRATED_ROADMAP_ID는 네 계획선의 선행조건과 차단조건을 연결한다. 대체서비스 계약 전에 데이터반출·시험환경·보안검토가 준비돼야 하고, 장비도입 전에 정비·부품·교육·관제화면·통신용량이 확보돼야 한다. 기술부채 제거가 인터페이스를 바꾸면 변경관리·병행운영·되돌림과 현장훈련을 같은 릴리스에 묶는다. 예산은 있으나 인력이 없거나, 계약은 있으나 승인조건을 충족하지 못한 상태를 준비완료로 표시하지 않는다.
다년도 공급전략과 차년도 실행선을 구분한다
SUPPLY_STRATEGY_ID에는 3~5년의 목표구조, 공급자 집중도·다중화·표준인터페이스·데이터 이동성·자체역량 방향과 차년도에 실제 착수할 계약·투자·부채상환·훈련을 구분한다. 기준, 악화, 성장 시나리오별로 서비스 최소선과 중단 가능한 항목을 명시하고 가격급등, 지원종료, 반복장애, 보안사고, 정책·임무변경 같은 재검토 트리거를 둔다. 먼 목표를 근거 없이 확정예산이나 승인된 사업으로 표현하지 않는다.
승인안은 선택지와 포기비용을 함께 제시한다
STRATEGY_DECISION_PACKAGE_ID에는 현행유지, 조건부개선, 단계축소, 대체전환 등 실행 가능한 대안을 같은 기간·수요·비용·위험 가정으로 비교한다. 각 대안은 달성기능, 총비용범위, 조달·기술·인력 선행조건, 일정여유, 잔여위험, 되돌림 가능성과 선택하지 않았을 때의 영향을 포함한다. 승인, 조건부승인, 재배치, 보류, 재작성 중 결정을 내리고 조건·한도·만료·재심의 트리거를 기록한다.
역할과 이해충돌을 승인선에서 분리한다
운영기관의 권한자는 임무우선순위, 위험수용, 공급전략과 예산·계약 한도를 승인한다. 조달·재무·법무·정보보안·안전·교육 담당은 각 전문 검토와 집행 가능성을 확인하되 조직의 권한표를 따른다. 관제 담당자는 서비스상태·업무부하·전환·훈련수요 증거를 제공하지만 예산과 공급전략을 단독 승인하지 않는다. 원격조종자는 현장사용성과 안전영향을 보고한다. 공급자·UTM 제공자는 견적·용량·로드맵·위험자료를 제출하되 자기 사업의 승인권자가 아니다. 항공교통관제사는 법정 공역·항공교통 권한을 유지하며 내부 예산위원 역할을 자동으로 맡지 않는다.
승인 후에는 실제 집행과 차이를 정기 재예측한다
EXECUTION_BASELINE_ID는 승인된 범위·예산·계약·부채·훈련·지표와 효력일을 잠근다. 분기 또는 조직이 정한 주기에 실제 지출, 조달진도, 위험변화, 기술부채 감소, 역량검증, 공급자 성과와 임무수요를 비교하고 FORECAST_REVISION_ID로 완료전망을 갱신한다. 비용·일정·안전·보안·용량의 임계치를 넘으면 조건부승인 해제, 범위축소, 예비비 사용, 대체안 전환 또는 재승인을 요구한다. 단순 집행률이 아니라 기능과 위험처리의 실제 효과를 확인한다.
다음 연도에 재사용할 수 있어야 계획을 닫는다
CLOSURE_ID는 수요기준선, A.57 이월결정, 위험처리, 조달·예산·기술부채·훈련계획, 대안비교, 승인·조건·반대의견, 집행·변경·효과와 미완료를 재구성할 수 있을 때 발행한다. 미완료 계약·부채·훈련·잔여위험은 책임자·기한·제약과 함께 다음 계획주기로 넘기고, 실제비용·소요기간·훈련효과를 다음 추정의 기준자료로 남긴다. FDPS-F-A58은 연구·실무용 시안이며 기관별 조달·예산·노무·보안·항공안전 검토는 별도다.
그림 1-41 연간 공급전략은 공급자 이름이 아니라 필요한 기능을 기준으로 조달·예산·기술부채·역량을 하나의 승인선에 연결한다.
표 1-45 차년도 공급전략 수립·승인의 증거 관문과 역할별 결정권
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·공급자·UTM·ATS | 닫힘 조건 |
| 1 기준선·수요ANNUAL_SUPPLY_PLAN_ID·DEMAND_BASELINE_ID | 계획달력·기준시각·임무·기능·시나리오·최소서비스선을 고정 | 현장·공급자·UTM은 용량·사용·제약 사실을 제공하고 ATS는 법정권한 유지 | 수요·가정·출처·미확인·사건기반 예외가 재구성됨 |
| 2 결정이월·위험처리DECISION_CARRYOVER_ID·RISK_TREATMENT_PLAN_ID | A.57 처분·조건·잔여위험을 계약·기술·인력·시험 조치와 비용으로 변환 | 공급자·UTM은 시정·견적·로드맵 증거, 조종자·관제는 실제 영향 제공 | 위험별 처리·책임·기한·비용·잔여위험 승인자가 연결됨 |
| 3 네 계획선 통합PROCUREMENT_WORKPLAN_ID·BUDGET_PACKAGE_ID·TECH_DEBT_ID·COMPETENCY_PLAN_ID | 조달·수명주기비용·기술부채·역량의 선행조건과 차단조건 통합 | 각 주체는 자기 계약·서비스·기체·과업의 준비증거 제출 | 돈·계약·기술·인력 중 하나라도 미준비면 준비완료로 표시하지 않음 |
| 4 대안·다년도 전략INTEGRATED_ROADMAP_ID·SUPPLY_STRATEGY_ID | 기준·악화·성장 시나리오와 현행·개선·축소·교체 대안을 같은 가정으로 비교 | 현장은 운용가능성, 공급자·UTM은 용량·전환조건, ATS는 권한경계 의견 | 비용범위·잔여위험·포기영향·재검토 트리거가 비교됨 |
| 5 승인·기준선STRATEGY_DECISION_PACKAGE_ID·EXECUTION_BASELINE_ID | 권한자가 승인·조건·재배치·보류·재작성과 한도·효력일 결정 | 관제·조종·공급자·UTM은 의견·사실정정 가능하나 승인권은 분리 | 이해충돌·반대의견·조건·예산·책임·통지·수령이 기록됨 |
| 6 집행·재예측·종결FORECAST_REVISION_ID·CLOSURE_ID | 실제비용·진도·위험·부채·역량·효과를 비교해 재승인·전환·이월 판단 | 각 주체는 실행·수령·현장효과를 확인하고 ATS는 법정권한 유지 | 차이·조치·미완료·다음주기 입력값과 증거계보가 닫힘 |
공식 확인 경로와 검증 상태
NIST SP 800-221, Enterprise Impact of ICT Risk, 2023 https://doi.org/10.6028/NIST.SP.800-221NIST IR 8286C Rev.1, Staging Cybersecurity Risks for ERM and Governance Oversight, 2026 https://doi.org/10.6028/NIST.IR.8286Cr1NIST SP 1305, CSF 2.0 C-SCRM Quick-Start Guide, 2024-10-21 https://doi.org/10.6028/NIST.SP.1305NIST SP 800-161 Rev.1 Update 1, 2024-11-01 https://doi.org/10.6028/NIST.SP.800-161r1-upd1NIST SP 800-181 Rev.1, NICE Workforce Framework, 2020-11 https://doi.org/10.6028/NIST.SP.800-181r1NIST SP 1326, Due Diligence Assessment Quick-Start Guide, 2026-07-08 https://doi.org/10.6028/NIST.SP.1326ISO 9001:2026 https://www.iso.org/standard/9001ISO/IEC 20000-1:2018 and Amd 1:2024 https://www.iso.org/standard/70636.htmlISO 31000:2018 https://www.iso.org/standard/65694.htmlISO/IEC 27036-2:2022 https://www.iso.org/standard/82060.htmlISO/IEC 27036-3:2023 https://www.iso.org/standard/82890.htmlISO 22301:2019 and Amd 1:2024 https://www.iso.org/standard/75106.htmlISO 19011:2026 https://www.iso.org/standard/19011EU Regulation 2022/2554 DORA Article 28 https://eur-lex.europa.eu/eli/reg/2022/2554/oj/engCommission Delegated Regulation EU 2024/1773 https://eur-lex.europa.eu/eli/reg_del/2024/1773/oj/engICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 and ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제127조·제129조 및 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 2일 NIST SP 800-221과 NIST IR 8286C Rev.1의 ICT·사이버 위험을 기업 위험 포트폴리오와 거버넌스 감독에 연결하는 공개 범위, NIST SP 1305와 CSF 2.0 GV.SC-09의 공급망 위험관리 통합·성과감시, SP 800-161 Rev.1 Update 1과 SP 1326의 공급망 위험·실사, SP 800-181 Rev.1과 현재 NICE 구성요소의 과업·지식·기술·역량 언어를 확인했다. 이는 미국의 자발적 지침이며 한국의 예산·조달 법규로 전용하지 않았다. ISO 9001:2026, ISO/IEC 20000-1:2018+Amd 1:2024, ISO 31000:2018, ISO/IEC 27036-2:2022·27036-3:2023, ISO 22301:2019+Amd 1:2024, ISO 19011:2026은 품질·서비스·위험·공급자·연속성·감사의 공식 서지와 공개범위만 반영했고 유료 전문의 세부조항은 추정하지 않았다. ISO/CD 22301은 개발 중이므로 현행판으로 취급하지 않았다. EU DORA Article 28과 위임규정 2024/1773의 정기 ICT 제3자위험 전략·다중공급자·재무·인적·기술자원·지속감시는 EU 금융기관의 해외 비교사례일 뿐 한국 드론 운영의 일반 의무가 아니다. ICAO Doc 9859 Chapter 9, ISO 21384-3:2026, ISO 23629-5:2023·23629-9:2023과 항공안전법 제127조·제129조 및 시행규칙 제310조는 안전관리·훈련·UAS·UTM·국내 비행승인과 조종자 의무의 경계를 확인하는 데만 사용했다. 실제 예산·계약·노무·적합성·인증·운항승인은 기관별 별도 검토가 필요하다.
승인된 차년도 공급전략을 분기별 조달·예산·기술부채·훈련 실행대장으로 운영하고 편차·효과·잔여위험을 경영검토에 보고하는 절차
연간 공급전략은 승인되는 순간부터 실행 증거로 다시 검증된다. 계약을 체결하고 예산을 집행했다는 사실, 기술부채 항목을 닫았다는 표시, 교육을 수료했다는 기록만으로 필요한 기능과 위험처리가 달성됐다고 볼 수 없다. 운영기관은 A.58의 승인 기준선을 분기 실행대장으로 전환하고 실제 조달·지출·기술·역량의 상태를 대사한 뒤 편차, 통제 효과와 잔여위험을 경영검토에 보고한다. 이 절차는 내부 관리 시안이며 기관의 회계·계약·감사·운항승인 절차를 대신하지 않는다.
분기 주기와 기준시점을 잠근다
QUARTERLY_EXECUTION_CYCLE_ID에는 적용연도·분기, 자료마감일, 검토일, 다음 기준선 효력일과 책임자를 연결한다. 분기라는 명칭은 기본 리듬일 뿐 중대장애, 안전·보안 결함, 지원중단, 계약위반, 예산소진 전망처럼 임계치를 넘은 사안은 정기회의를 기다리지 않는다. 보고시점마다 사용한 데이터의 관측기간, 추출시각, 회계마감, 계약상태와 미확인을 함께 표시해 서로 다른 기준일의 숫자가 한 표에서 비교되지 않게 한다.
A.58의 승인 기준선을 실행대장의 첫 행으로 옮긴다
QUARTER_BASELINE_ID는 A.58의 EXECUTION_BASELINE_ID와 승인결정, 범위·예산·계약·기술부채·훈련 목표, 위험처리, 조건·한도·만료와 재심의 임계치를 그대로 참조한다. 승인 뒤 생긴 변경은 원래 목표를 덮어쓰지 않고 CHANGE_REFERENCE_ID로 분리한다. 기준값, 승인된 변경값, 실제값, 완료전망을 나란히 둬 계획이 조용히 낮아지거나 분모가 바뀌어 달성률이 부풀려지는 일을 막는다.
네 실행대장은 같은 식별자로 연결한다
조달, 예산, 기술부채, 역량은 별도 담당자가 관리하더라도 QUARTER_BASELINE_ID와 ACTION_ID를 공통키로 사용한다. 조달대장은 시장조사·평가·계약·검수·전환의 산출물을, 예산대장은 배정·약정·지출·잔액·완료전망을, 기술부채대장은 제거·완화·수용 상태와 반복비용을, 역량대장은 교육·모의훈련·현장검증·대체인력 보장을 기록한다. 한 대장에서 완료된 일이 다른 대장의 선행조건을 충족했는지 교차 확인한다.
실적은 원천증거와 대사한다
ACTUALS_SNAPSHOT_ID에는 계약·발주·검수·청구·지출·형상·시험·장애·훈련·근무편성 기록의 출처, 추출자, 추출시각, 범위와 해시 또는 문서판본을 둔다. 공급자 보고값은 내부 수령·검수·로그·현장확인과 구분하며, 동일 거래나 교육을 여러 지표에 중복 산입하면 관계를 표시한다. 회계장부와 운영로그의 시차, 취소·반품·미검수·미지급, 데이터 누락과 수정은 RECONCILIATION_LOG_ID에서 조정 전후 값과 근거를 남긴다.
달성률보다 먼저 분모와 산식을 검토한다
MEASURE_DEFINITION_ID는 지표명, 관리목적, 분자·분모, 단위, 데이터원, 산출주기, 품질검사, 목표·경계·중대임계치, 책임자와 의도하지 않은 행동을 기록한다. 계약 체결 건수, 예산 집행률, 부채 종료 건수, 교육 수료율은 활동량 지표다. 서비스 가용성, 복구시간, 반복장애, 위험노출, 시나리오 수행능력 같은 결과·효과 지표와 혼합하지 않는다. 목표를 달성하기 쉬운 항목만 선택하거나 미완료 범위를 분모에서 빼면 지표를 중단하고 원자료로 돌아간다.
편차를 원인과 영향으로 분류한다
VARIANCE_ID에는 기준, 실제, 절대·비율 편차, 추세, 신뢰도와 원인을 기록한다. 원인은 수요변화, 승인범위 변경, 공급자 지연, 내부 승인·검수 지연, 가격·환율, 기술 난이도, 데이터 품질, 인력부족, 교육효과 부족, 외부 규정·공역·기상 변화처럼 구분한다. 일정편차가 비용·기능·안전·보안·업무부하에 미치는 2차 영향과 다른 계획선의 연쇄효과를 연결하며, 단순히 담당자 귀책으로 끝내지 않는다.
완료와 효과를 별도로 판정한다
EFFECTIVENESS_CHECK_ID는 조치가 끝났는지와 통제가 작동했는지를 분리한다. 장비가 납품돼도 현장 가용성·인터페이스·복구·정비·교육이 검증되지 않으면 기능 달성은 미확인이다. 취약점을 패치해도 재발·노출·회귀시험을 확인하지 않으면 위험감소는 미확인이다. 훈련을 수료해도 교대조가 비정상 시나리오를 수행하지 못하면 역량목표는 미달이다. 결과가 좋아 보여도 관측기간이 짧거나 표본이 편향되면 잠정으로 표시한다.
잔여위험과 완료전망을 다시 계산한다
RESIDUAL_RISK_UPDATE_ID는 새 위험, 기존 위험의 변화, 통제효과, 노출기간, 영향받는 임무·기능·데이터·공급자, 신뢰수준과 수용권자를 기록한다. FORECAST_AT_COMPLETION_ID는 확정비용·약정·잔여원가, 일정완료 전망, 남은 인력·용량과 중요 선행조건을 반영한다. 비용절감이나 빠른 진척이 잔여위험 증가를 상쇄한다고 자동 계산하지 않고, 안전·보안·법적 임계치는 별도 관문으로 유지한다.
임계치 초과는 사건기반 조치로 전환한다
TRIGGER_EVENT_ID에는 중대한 안전·보안 결함, 반복장애, 필수서비스 용량부족, 핵심인력 공백, 지원종료, 데이터 무결성 실패, 계약위반, 예산한도 초과전망과 같은 즉시보고 조건을 둔다. 조건을 충족하면 기능제한, 대체수단, 변경·사건대응, 긴급조달·예비비, 공급자 전환 또는 운항중지 검토를 해당 권한절차로 넘긴다. 분기보고서는 이미 필요한 조치를 늦추거나 사고·결함 기록을 묶어 보고하는 수단이 아니다.
경영검토 자료는 선택 가능한 결정을 제시한다
MANAGEMENT_REVIEW_PACK_ID에는 기준선, 네 실행대장 요약, 지표 정의와 데이터품질, 주요 편차·근본원인, 효과판정, 잔여위험, 완료전망, 감사·사건·이해관계자 의견과 다음 분기 선택지를 담는다. 계속, 시정, 재배치, 범위축소, 조건강화, 예비비 사용, 대체안 전환, 중지와 재승인 중 실행 가능한 선택지를 비용·기능·일정·위험·포기영향으로 비교한다. 평균값만 제시해 중대한 소수 사건을 숨기지 않는다.
권한과 사실제공 역할을 분리한다
운영기관 권한자는 전략·예산·계약·위험수용과 기준선 변경을 승인한다. 재무·조달·법무·안전·정보보안·기술·교육 담당은 자기 분야의 대사와 전문의견을 낸다. 관제 담당자는 서비스상태, 경보·장애, 업무부하, 교대 인수인계와 통제효과를 기록하지만 예산·계약 또는 법정 공역권한을 단독 승인하지 않는다. 원격조종자는 기체·C2·현장환경과 절차 수행성을 보고한다. 공급자와 UTM 제공자는 성과·용량·장애·로드맵 증거를 제출하지만 자기 성과를 최종 승인하지 않는다. 항공교통관제사는 관계 법령에 따른 항공교통 권한을 유지한다.
결정·반대의견·전달과 수령을 닫는다
REVIEW_DECISION_ID에는 참석자·정족수·이해충돌, 검토자료 판본, 사실정정, 반대의견, 결정, 조건·한도·만료·책임자·기한과 재검토 트리거를 기록한다. ACTION_REGISTER_ID에는 각 조치의 완료증거와 효과검증일을 둔다. 공급자·UTM 제공자·관제 담당자·원격조종자·교대조 등 영향을 받는 주체에게 승인된 부분만 전달하고 TRANSMISSION_RECEIPT_ID로 발신·수령·질문·정정과 효력시점을 남긴다.
다음 분기 기준선은 승인된 변경만 반영한다
NEXT_QUARTER_BASELINE_ID는 유지되는 목표, 승인된 변경, 미완료 이월, 새 위험·조건, 예산·계약·기술부채·훈련의 새 수치와 근거를 담는다. 설명하기 어려운 편차를 없애기 위해 과거 기준선을 수정하지 않고, 기준선 변경 전후와 결정자를 보존한다. 다음 분기 대장은 새 기준선을 참조하되 원래 연간전략과 누적 실제값을 함께 보여 연간 목표의 축소·지연·위험변화를 추적한다.
증거계보와 교훈이 재구성될 때 분기를 닫는다
QUARTER_CLOSURE_ID는 A.58 기준선, 네 실행대장, 원천증거·대사, 지표정의, 편차·효과·잔여위험, 경영검토 자료, 결정·조치·전달수령과 다음 기준선을 재구성할 수 있을 때 발행한다. 미완료는 책임·기한·제약·임시통제와 함께 다음 분기로 넘기고, 실제 단가·소요기간·장애·훈련효과와 잘못된 가정은 차년도 계획자료로 축적한다. FDPS-F-A59는 연구·실무용 시안이며 적합성·인증·운항승인·안전보장을 뜻하지 않는다.
그림 1-42 분기 검토는 완료율, 통제효과와 잔여위험을 서로 다른 판단으로 보고 네 실행대장을 하나의 결정선에 연결한다.
표 1-46 분기별 공급전략 실행·경영검토의 증거 관문과 역할별 결정권
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·공급자·UTM·ATS | 닫힘 조건 |
| 1 주기·기준선QUARTERLY_EXECUTION_CYCLE_ID·QUARTER_BASELINE_ID | 자료마감·검토·효력일과 A.58 승인범위·목표·임계치를 잠금 | 각 주체는 적용범위·현장조건·계약·서비스 사실을 확인하고 ATS는 법정권한 유지 | 기준·승인변경·실제·전망과 사건기반 예외가 분리됨 |
| 2 네 대장·실적대사ACTUALS_SNAPSHOT_ID·RECONCILIATION_LOG_ID | 조달·예산·기술부채·역량 실적을 원천증거·시각·판본과 대사 | 공급자·UTM 보고는 내부검수와 분리하고 조종·관제는 현장증거 제공 | 중복·누락·시차·조정 전후 값과 데이터품질이 재구성됨 |
| 3 지표·편차MEASURE_DEFINITION_ID·VARIANCE_ID | 분자·분모·단위·임계치와 일정·비용·범위·용량·품질 편차를 판정 | 각 주체는 원인·영향·연쇄효과의 사실정정과 반대의견 제공 | 활동량·결과·효과지표와 원인·2차영향이 구분됨 |
| 4 효과·잔여위험·전망EFFECTIVENESS_CHECK_ID·RESIDUAL_RISK_UPDATE_ID·FORECAST_AT_COMPLETION_ID | 완료와 효과를 분리하고 잔여노출·신뢰도·완료비용·일정·용량을 갱신 | 현장은 수행성, 공급자·UTM은 서비스·전환증거, ATS는 권한경계 의견 | 중대임계치는 비용·진척 평균으로 상쇄되지 않음 |
| 5 경영검토·결정MANAGEMENT_REVIEW_PACK_ID·REVIEW_DECISION_ID | 계속·시정·재배치·축소·강화·전환·중지·재승인 대안을 권한자가 결정 | 관제·조종·공급자·UTM은 의견·정정 가능하나 승인권과 이해충돌은 분리 | 근거·조건·한도·반대의견·책임·기한·트리거가 기록됨 |
| 6 전달·다음 기준선·종결TRANSMISSION_RECEIPT_ID·NEXT_QUARTER_BASELINE_ID·QUARTER_CLOSURE_ID | 승인내용을 전달하고 변경이력·미완료·교훈과 다음 분기 기준선을 잠금 | 영향 주체는 수령·질문·정정·효력시점을 확인하고 ATS는 법정권한 유지 | A.58부터 다음 분기까지 증거계보와 이월항목이 닫힘 |
공식 확인 경로와 검증 상태
NIST SP 800-55 Vol.1, Identifying and Selecting Measures, 2024-12 https://doi.org/10.6028/NIST.SP.800-55v1NIST SP 800-55 Vol.2, Developing an Information Security Measurement Program, 2024-12 https://doi.org/10.6028/NIST.SP.800-55v2NIST IR 8286C Rev.1, Enterprise Risk Portfolio and Governance Oversight, 2025-12 https://doi.org/10.6028/NIST.IR.8286Cr1NIST CSWP 29, Cybersecurity Framework 2.0, 2024-02-26 https://doi.org/10.6028/NIST.CSWP.29NIST SP 1302, CSF Tiers Quick-Start Guide, 2024-10-21 https://doi.org/10.6028/NIST.SP.1302NIST SP 1305, CSF 2.0 C-SCRM Quick-Start Guide, 2024-10-21 https://doi.org/10.6028/NIST.SP.1305ISO 9001:2026 https://www.iso.org/standard/9001ISO/IEC 20000-1:2018 and Amd 1:2024 https://www.iso.org/standard/70636.htmlISO 31000:2018 https://www.iso.org/standard/65694.htmlISO/IEC 27036-2:2022 and ISO/IEC 27036-3:2023 https://www.iso.org/standard/82060.html https://www.iso.org/standard/82890.htmlISO 19011:2026 https://www.iso.org/standard/19011ICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 and ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제127조·제129조 및 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 NIST SP 800-55 Vol.1·Vol.2의 측정항목 선정·평가와 측정프로그램 개발 공개지침, NIST IR 8286C Rev.1의 위험등록정보·KPI·KRI를 기업 위험 포트폴리오와 감독에 연결하는 공개범위, CSF 2.0과 SP 1302·SP 1305의 결과기반 위험관리·개선진도·공급망 수명주기 감시를 확인했다. 이는 미국의 자발적 지침이며 한국의 회계·조달·안전 규정으로 전용하지 않았다. ISO 9001:2026, ISO/IEC 20000-1:2018+Amd 1:2024, ISO 31000:2018, ISO/IEC 27036-2:2022·27036-3:2023, ISO 19011:2026은 품질·서비스·위험·공급자·감사의 공식 서지와 공개범위만 반영했고 유료 전문의 세부조항은 추정하지 않았다. ISO 31000:2018은 현재 발행본이지만 개정 예정이며 인증 표준이 아니다. ICAO Doc 9859 제4판 Chapter 9의 안전성과 감시·측정, 변경관리, 지속개선, 교육·소통 요소를 경영검토의 안전 경계로 사용했다. ISO 21384-3:2026과 ISO 23629-5:2023·23629-9:2023은 UAS 안전운용·UTM 기능구조·제공자-이용자 정보교환의 공개범위만 적용했고, ISO 23629-5가 역할분담·통신기술·사업모델을 제외한다는 한계를 유지했다. 한국 운용에서는 항공안전법 제127조·제129조와 시행규칙 제310조의 비행승인·조종자 준수사항을 별도로 확인해야 하며 내부 분기검토가 이를 대체하지 않는다. 실제 적합성·인증·계약·예산·운항승인·안전성은 관계기관과 조직별 절차에서 별도 검증해야 한다.
연말 공급전략 실행결과를 결산하고 다음 연도 기준선·예산·계약·기술부채·역량계획의 시작값으로 이월하는 절차
연말 결산은 미완료 항목을 새 연도 표로 옮기는 사무가 아니다. 무엇을 약속했고 무엇을 실제로 완료했으며 통제가 효과를 냈는지, 어떤 의무와 위험이 남았는지를 같은 기준시점에서 확정하는 통제다. 운영기관은 A.58의 연간 기준선과 A.59의 분기 실행증거를 대사하고, 완료·잠정완료·승인이월·중단·대체 상태를 구분한 뒤 예산·계약·기술부채·역량의 차년도 시작값을 승인한다. 이 절차는 내부 관리 시안이며 법정 회계결산, 계약해석, 조달승인, 비행승인 또는 안전성 판단을 대신하지 않는다.
결산 범위와 기준시점을 먼저 동결한다
YEAR_END_CLOSE_ID에는 대상연도, 자료마감·회계마감·운영관측 종료시각, 포함 조직·공급자·계약·기능, 결산책임자와 승인일을 연결한다. 회계상 발생·지급 기준, 계약상 검수·수락 기준, 운영상 완료·효과 기준은 서로 다를 수 있으므로 한 날짜로 뭉개지 않는다. 마감 뒤 들어온 송장, 취소, 장애, 취약점 또는 교육결과는 원래 마감을 수정하지 않고 POST_CLOSE_EVENT_ID로 별도 등록한다.
연간 기준선과 승인변경을 보존한다
ANNUAL_BASELINE_SNAPSHOT_ID는 A.58의 승인 기준선, A.59의 분기별 재기준선, 승인된 변경, 조건·한도·만료, 원래 목표와 누적 실제를 함께 보존한다. 목표가 줄거나 일정이 늦어진 경우 변경 전후와 승인근거를 나란히 둔다. 결산 편의를 위해 원래 약속을 덮어쓰거나 미완료 범위를 분모에서 제외하지 않는다.
네 실행대장과 원천기록을 연말 대사한다
YEAR_END_RECONCILIATION_ID에서 조달·계약, 예산·비용, 기술부채·통제, 역량·훈련 대장을 계약·검수·청구·지출·형상·시험·장애·교육·근무편성 원천기록과 대사한다. 확정지출, 약정, 예상잔여원가, 미청구·미검수·분쟁금액은 구분하고, 회계처리는 기관의 회계정책과 권한자가 판단한다. 공급자 보고값과 내부수령·검수·운영로그도 분리한다.
항목별 종결상태는 다섯 가지로 분류한다
CLOSE_STATUS_ID는 완료·효과검증, 완료·효과관측중, 미완료·승인이월, 중단, 대체로 분류한다. 납품·지급·교육수료·조치완료 표시는 활동의 끝일 수 있으나 효과의 확인은 아니다. 중단·대체 항목도 계약의무, 데이터·접근권한, 자산처분, 잔여위험과 교훈이 닫히기 전에는 삭제하지 않는다. 상태마다 증거, 판정자, 판정시각과 이의·정정 이력을 남긴다.
효과는 충분한 관측기간과 반증자료로 판정한다
YEAR_END_EFFECTIVENESS_ID에는 기대결과, 측정값, 관측기간, 표본·분모, 데이터품질, 반대사례, 신뢰도와 재확인일을 기록한다. 연말 직전 설치된 장비나 패치는 관측기간이 짧으면 잠정완료로 두고, 다음 연도 효과검증 책임을 배정한다. 장애가 없었다는 사실만으로 통제효과를 단정하지 않으며, 시험 미실시·저사용량·우회운영·미보고 가능성을 함께 확인한다.
이월은 자동 연장이 아니라 새 승인이다
CARRYFORWARD_DECISION_ID는 남은 의무·산출물, 필요성, 미완료 원인, 수행가능성, 책임자·기한, 자금·계약·인력·기술용량, 임시통제, 잔여위험, 승인권자와 중단 임계치를 갖춰야 한다. 예산이 없거나 계약권한이 만료되었거나 위험이 수용범위를 넘는 항목은 이월표에 적는 것으로 합법화되지 않는다. 필요한 경우 범위축소, 재조달, 대체수단, 기능제한 또는 중지를 별도 권한절차로 넘긴다.
오래된 항목의 나이와 위험을 초기화하지 않는다
ORIGINAL_OPEN_DATE, DAYS_OPEN, DEFERRAL_COUNT와 최초 위험평가를 차년도에도 유지한다. 이월횟수, 반복지연, 임시통제의 누적기간, 기술지원 종료일, 계약갱신일과 교육효력 만료를 함께 보여 준다. 새 번호가 필요해도 PREDECESSOR_ID로 원 기록과 연결하고, 연도가 바뀌었다는 이유로 우선순위·잔여위험·책임 이력을 새것처럼 보이게 하지 않는다.
예산 시작값은 자금의 성격과 제약을 구분한다
OPENING_BUDGET_BASELINE_ID에는 차년도 승인예산, 전년도 약정·미지급·예상잔여원가, 별도 승인된 이월재원, 예비비, 사용제한과 자금확정 상태를 구분한다. 계획금액을 가용예산으로 표시하지 않고, 계약의무가 있다고 해서 자동으로 예산권한이 생긴다고 보지 않는다. 미확정 재원에 의존하는 일정은 조건부로 표시하고 자금확정 전 실행관문을 둔다.
계약 시작값은 권리·의무·만료와 탈출조건을 보존한다
OPENING_CONTRACT_BASELINE_ID는 계약·발주·변경·옵션, 수락조건, SLA, 가격조정, 갱신·해지·지원종료, 데이터반환·삭제, 전환지원과 하위공급자 의존을 기록한다. 계약상 선택권과 내부 계획을 구분하고, 공급자 구두약속은 확정권리로 계산하지 않는다. 법무·조달 담당 검토 없이 운영부서가 계약기간이나 손해배상·책임 범위를 해석해 승인하지 않는다.
기술부채 시작값은 미해결 노출과 상환계획을 잇는다
OPENING_TECH_DEBT_BASELINE_ID에는 지원종료, 임시우회, 수동작업, 독점형식, 시험·관측·문서·SBOM 부족, 반복장애와 취약점의 원인·영향·상환비용·기한을 둔다. 전년도에 위험수용된 항목도 수용권한·만료·재검토 조건을 다시 확인한다. 부채가 계약·예산·역량과 연결되지 않으면 계획상 닫힌 것으로 보지 않는다.
역량 시작값은 수료자가 아니라 유효한 수행능력으로 계산한다
OPENING_COMPETENCY_BASELINE_ID는 역할·과업별 필요인원, 유효한 교육·평가, 시나리오 수행결과, 교대조·대체인력, 휴가·이탈·신규배치와 만료일을 반영한다. 전년도 수료실적을 그대로 재사용하지 않고 차년도 임무·기술·절차 변화에 필요한 격차를 다시 계산한다. 관제 담당자와 원격조종자의 숙련, 공급자·UTM 제공자의 지원역량, 항공교통관제사의 법정권한을 서로 대체하지 않는다.
잔여위험과 임시통제는 새 연도 책임자에게 인계한다
OPENING_RISK_REGISTER_ID는 남은 위험, 영향받는 임무·서비스·데이터·사람, 통제상태, 현재·목표 잔여위험, 신뢰도, 임시통제, 수용권자·만료·재검토 트리거를 담는다. 위험수용은 예산부족이나 일정지연을 설명하는 메모가 아니며 권한·기간·조건이 필요하다. 중대한 안전·보안·법적 위험은 평균 성과나 비용절감으로 상쇄하지 않고 사건·변경·운항권한 절차에 넘긴다.
권한·검토·반대의견을 분리한다
운영기관 권한자는 결산상태, 이월, 차년도 기준선, 예산·계약·위험수용을 승인한다. 재무·조달·법무·안전·정보보안·기술·교육 담당은 자기 분야의 대사와 전문판정을 제공한다. 관제 담당자는 운용상태·장애·업무부하·교대인계·통제효과를, 원격조종자는 기체·C2·현장 수행성을 기록한다. 공급자와 UTM 제공자는 성과·용량·의존성 증거를 제출하지만 자기 실적을 최종 승인하지 않는다. 항공교통관제사는 관계 법령에 따른 항공교통 권한을 유지한다.
결산자료를 봉인하고 차년도 수령을 확인한다
YEAR_END_CLOSE_PACK_ID에는 기준선, 승인변경, 네 대장, 대사, 상태분류, 효과·잔여위험, 이월결정, 차년도 시작값, 반대의견과 승인기록을 포함한다. 판본·해시·접근권한·보존기간·법적보존 중지와 원본위치를 기록하고 수정은 POST_CLOSE_ADJUSTMENT_ID로 연결한다. 차년도 책임자·교대조·공급자·UTM 제공자 등 영향주체는 HANDOVER_RECEIPT_ID로 수령·질문·정정과 효력시점을 확인한다.
차년도 개시 기준선과 첫 검토일을 잠근다
NEXT_YEAR_OPENING_BASELINE_ID는 예산·계약·기술부채·역량·위험의 승인된 시작값, 미확정 조건, 선행관문, 책임자·기한과 첫 검토일을 연결한다. 전년도 누적실적과 원 목표를 참조 가능하게 유지하면서 차년도 실적은 새 기간으로 측정한다. 미확정 항목은 공백이나 0으로 쓰지 않고 미확정 사유와 확인기한을 둔다.
추적 가능한 이월과 교훈이 재구성될 때 연도를 닫는다
YEAR_END_CLOSURE_ID는 A.58 연간전략, A.59 분기대장, 연말 대사·상태·효과·위험, 이월승인, 네 시작값, 인계수령과 사후조정을 재구성할 수 있을 때 발행한다. 실제 단가·소요기간·장애·전환·교육효과, 반복된 가정오류와 통제의 빈틈은 계획·계약·훈련·기술부채 개선항목으로 남긴다. FDPS-F-A60은 연구·실무용 시안이며 적합성·인증·회계결산·계약확정·운항승인·안전보장을 뜻하지 않는다.
그림 1-43 연말 결산은 미완료를 초기화하지 않고 효과·위험·권한을 확인한 뒤 네 차년도 시작값으로 인계한다.
표 1-47 연말 공급전략 결산·차년도 이월의 증거 관문과 역할별 결정권
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·공급자·UTM·ATS | 닫힘 조건 |
| 1 범위·기준선 동결YEAR_END_CLOSE_ID·ANNUAL_BASELINE_SNAPSHOT_ID | 마감·관측기간·범위와 원기준·승인변경·누적실적을 잠금 | 현장·서비스·계약 사실을 확인하고 ATS는 법정권한 유지 | 마감 뒤 사건은 별도 사후조정으로 연결됨 |
| 2 대사·상태분류YEAR_END_RECONCILIATION_ID·CLOSE_STATUS_ID | 네 실행대장을 원천기록과 대사하고 완료·잠정·이월·중단·대체 판정 | 공급자·UTM 보고와 내부수령을 분리하고 관제·조종은 운용증거 제공 | 누락·중복·분쟁·미검수와 상태 근거가 재구성됨 |
| 3 효과·위험YEAR_END_EFFECTIVENESS_ID·OPENING_RISK_REGISTER_ID | 관측기간·반증·신뢰도를 검토하고 잔여위험·임시통제·만료를 갱신 | 각 주체는 수행성·장애·용량 증거와 반대의견 제공 | 완료와 효과가 분리되고 위험수용권한이 확인됨 |
| 4 이월 승인CARRYFORWARD_DECISION_ID | 필요·자금·계약·인력·용량·책임·기한·중단임계치를 승인 | 공급자·UTM은 이행가능성 증거를 내되 자기 이월을 승인하지 않음 | 나이·이월횟수·원위험이 초기화되지 않음 |
| 5 네 시작값OPENING_BUDGET·CONTRACT·TECH_DEBT·COMPETENCY_BASELINE_ID | 예산·계약·부채·역량의 확정·조건부·미확정 값을 권한별로 잠금 | 관제·조종은 임무·교대 수행성을 확인하고 ATS 권한은 대체 불가 | 각 시작값의 출처·조건·효력·첫 재검토일이 있음 |
| 6 봉인·인계·종결YEAR_END_CLOSE_PACK_ID·HANDOVER_RECEIPT_ID·YEAR_END_CLOSURE_ID | 결산팩을 봉인하고 차년도 기준선·책임·보존·사후조정을 승인 | 영향 주체가 수령·질문·정정·효력시점을 확인 | A.58부터 차년도 개시까지 증거계보가 이어짐 |
공식 확인 경로와 검증 상태
NIST SP 800-55 Vol.1, Identifying and Selecting Measures, 2024-12 https://doi.org/10.6028/NIST.SP.800-55v1NIST SP 800-55 Vol.2, Developing an Information Security Measurement Program, 2024-12 https://doi.org/10.6028/NIST.SP.800-55v2NIST IR 8286C Rev.1, Staging Cybersecurity Risks for Enterprise Risk Management and Governance Oversight, 2025-12 https://doi.org/10.6028/NIST.IR.8286Cr1NIST SP 800-18 Rev.2, Developing Security Privacy and C-SCRM Plans for Systems, 2026-06-30 https://doi.org/10.6028/NIST.SP.800-18r2ISO 9001:2026 https://www.iso.org/standard/9001ISO/IEC 20000-1:2018 and Amd 1:2024 https://www.iso.org/standard/70636.htmlISO 31000:2018 https://www.iso.org/standard/65694.htmlISO 22301:2019 and Amd 1:2024 https://www.iso.org/standard/75106.htmlISO 19011:2026 https://www.iso.org/standard/19011ICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/guidance-materialISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 and ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제127조·제129조 및 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 NIST SP 800-55 Vol.1·2의 측정항목 선정·평가와 반복 가능한 측정프로그램, NIST IR 8286C Rev.1의 위험등록정보·KPI·KRI와 기업 위험 포트폴리오 연결, NIST SP 800-18 Rev.2의 시스템 수명주기 계획·자동화 가능한 데이터 수집 공개범위를 확인했다. 이는 미국의 지침이며 한국의 회계·조달·항공안전 의무로 전용하지 않았다. ISO 9001:2026, ISO/IEC 20000-1:2018+Amd 1:2024, ISO 31000:2018, ISO 22301:2019+Amd 1:2024, ISO 19011:2026은 품질·서비스·위험·연속성·감사의 공식 서지와 공개범위만 반영했고 유료 전문의 세부조항은 추정하지 않았다. ISO 31000은 인증 표준이 아니며 현행 발행본은 개정 예정이다. ICAO Doc 9859 제4판의 안전성과 감시·측정·변경관리·지속개선 요소를 안전 경계로 사용했다. ISO 21384-3:2026과 ISO 23629-5·9:2023은 UAS 안전운용·UTM 기능구조·제공자-이용자 정보교환의 공개범위만 반영했고 세계 공통의 단일 강제 역할모형으로 간주하지 않았다. 한국에서는 항공안전법 제127조·제129조와 시행규칙 제310조의 비행승인·조종자 준수사항을 별도로 확인해야 하며 내부 결산이 법정 권한을 대체하지 않는다. 실제 회계·세무·계약·조달·노무·개인정보·항공운용 적용은 조직과 관계기관의 최신 원문 및 승인조건으로 별도 검증해야 한다.
차년도 개시 후 첫 30일 안에 이월항목·개시기준선·계약·예산·기술부채·역량의 실제 작동을 재확인하는 착수검토 절차
차년도 시작값은 승인된 계획이지 실제 작동의 증거가 아니다. 예산이 편성됐어도 집행권한이 열리지 않을 수 있고, 계약이 유효해도 서비스 창구와 지원용량이 작동하지 않을 수 있으며, 교육기록이 남아도 모든 교대조가 비정상 상황을 수행할 수 있다고 단정할 수 없다. 운영기관은 A.60의 차년도 개시기준선을 실제 서비스·인력·통제·위험과 대조해 확인·시정·제한·복귀·재승인을 결정한다. 30일은 이 원고가 제안하는 내부 검토창이며 국제표준이나 한국 법령이 정한 보편적 의무기간이 아니다.
검토창과 사건기반 관문을 함께 연다
OPENING_ASSURANCE_REVIEW_ID에는 개시일, 관측 시작·종료일, 적용 조직·임무·공급자·계약·시스템, 검토책임자와 회의일을 연결한다. 기본 검토창은 개시 후 30일로 두되 안전·보안 결함, 필수서비스 중단, 예산·계약 권한 부재, 핵심인력 공백, 데이터 무결성 실패처럼 임계치를 넘으면 날짜를 기다리지 않는다. 30일 동안 사건이 없었다는 사실만으로 안정성을 보장하지 않으며 임무빈도와 관측기회를 함께 기록한다.
A.60의 네 시작값을 그대로 가져와 검증한다
OPENING_BASELINE_VERIFICATION_ID는 A.60의 예산·계약·기술부채·역량 시작값과 위험등록부, 조건·한도·만료, 미확정 확인기한을 참조한다. 승인값, 개시일 실제값, 30일 관측값, 차이와 판정 근거를 나란히 둔다. 새해 파일을 만들면서 전년도 이월항목의 나이·이월횟수·원위험·임시통제 기간을 초기화하지 않는다.
예산은 배정액보다 실제 사용 가능성을 확인한다
BUDGET_ACTIVATION_CHECK_ID에는 승인예산, 배정·집행권한, 약정·미지급·잔여원가, 예비비 접근조건, 지급·구매 선행관문과 자금확정 시각을 기록한다. 계획된 금액이 실제로 사용할 수 있는지, 계약·조달 일정과 맞는지, 필수 운영비와 전환·철수비가 누락되지 않았는지 확인한다. 회계분류나 이월 가능성은 기관의 회계정책과 권한자가 판정하며 관제 담당자가 대신 승인하지 않는다.
계약은 문서 유효성과 서비스 작동을 따로 본다
CONTRACT_ACTIVATION_CHECK_ID는 계약·발주·옵션·변경의 효력, 연락창구, 장애대응·에스컬레이션, 지원시간·용량, 검수·SLA, 데이터반환·삭제, 해지·전환과 하위공급자 상태를 점검한다. 서명이 완료돼도 계정·지원창구·접속권한·부품·라이선스가 열리지 않으면 운영상 활성으로 보지 않는다. 공급자 진술은 내부 시험·수령기록과 분리하고 구두약속은 계약권리로 계산하지 않는다.
기술부채와 임시통제는 실제로 버티는지 확인한다
TECH_DEBT_STABILIZATION_CHECK_ID는 지원종료, 임시우회, 수동작업, 독점형식, 시험·관측·문서·SBOM 부족, 반복장애와 취약점의 현재 노출을 재평가한다. 임시통제는 담당자·근무시간·도구·로그·대체절차가 실제로 가동되는지 확인하고, 정상업무량과 장애상황에서 지속 가능한지 본다. 부채 상환일정이 예산·계약·역량과 연결되지 않거나 수용 만료가 지났으면 즉시 재심의한다.
역량은 수료증이 아니라 교대조 수행으로 검증한다
COMPETENCY_ACTIVATION_CHECK_ID는 역할·과업별 필요인원, 유효한 교육·평가, 신규·대체·휴가·이탈, 교대조별 배치와 감독·에스컬레이션 능력을 대조한다. 정상·저하·비상·복구 시나리오에서 관제 담당자와 원격조종자가 각자 맡은 절차를 수행하고 인계를 기록하는지 확인한다. 공급자와 UTM 제공자의 지원역량, 항공교통관제사의 법정권한은 내부 교육으로 대체하지 않는다.
실서비스의 연결·용량·관측·복구를 확인한다
LIVE_SERVICE_OBSERVATION_ID에는 가용성, 지연, 정확성, 처리량, 용량여유, 인터페이스, 시간동기, 데이터계보, 경보, 로그, 백업·복구, 장애전환과 수동대체를 기록한다. 계획서의 구성과 실제 형상·계정·네트워크·버전·공급자 연결이 일치하는지, 경보가 올바른 역할에게 도달하고 수령이 남는지, 복구 뒤 데이터·임무 상태가 대사되는지 확인한다.
시나리오 시험은 실제 비행승인을 대체하지 않는다
OPENING_SCENARIO_TEST_ID는 정상 임무, 통신·GNSS·전원·데이터 저하, 공급자·UTM 응답 지연, 비정상 기상, 경보폭주, 교대인계, 비상중지와 복구를 포함한다. 모의·테이블탑·시험환경·제한운용 중 어떤 방식인지 표시하고, 실제 공역·기체·C2·인원·기상 조건에 필요한 승인과 안전조치를 별도로 확인한다. 시나리오 통과는 운항승인이나 안전보장을 뜻하지 않는다.
측정값의 분모와 관측기회를 함께 보고한다
OPENING_MEASURE_SET_ID는 목표·경계·중대임계치, 분자·분모, 데이터원, 관측주기, 품질검사, 책임자와 기대행동을 기록한다. 가용률·복구시간·경보수령·처리량·반복장애·교육수행·이월해소·예산·계약활성 지표를 활동·결과·효과로 구분한다. 임무가 거의 없어 장애기회가 없었거나 표본이 적으면 정상으로 확정하지 않고 관측부족으로 표시한다.
초기 불일치는 영향과 긴급도로 분류한다
OPENING_GAP_ID는 기준값, 실제값, 발견경로, 원인, 영향받는 임무·사람·서비스·데이터·계약, 지속시간, 탐지가능성, 신뢰도와 연쇄효과를 담는다. 경미는 목표에 영향 없이 현장에서 바로 바로잡을 수 있는 차이, 중대는 일정·용량·통제효과·잔여위험을 바꾸는 차이, 치명은 안전·보안·법적 임계치나 필수서비스를 침해하는 차이로 정의한다. 등급은 조직의 기준과 권한자가 확정한다.
치명 신호는 즉시 제한·중지·사건대응으로 넘긴다
OPENING_TRIGGER_EVENT_ID에는 비행·공역 승인 불확실, 필수 C2·UTM·감시·통신 상실, 오경보·미경보, 데이터 무결성 실패, 승인되지 않은 접근, 핵심 교대 공백, 계약·예산 권한 부재와 임시통제 실패를 둔다. 조건을 충족하면 기능제한, 수동대체, 복귀, 공급자 에스컬레이션, 변경·사건대응 또는 운항중지 검토를 해당 권한절차로 넘긴다. 30일 보고서가 즉시조치를 늦추는 근거가 되어서는 안 된다.
시정·제한·복귀·재승인 중 적합한 결정을 고른다
OPENING_CONTROL_DECISION_ID에는 현 상태 확인, 시정계획, 범위·용량·시간 제한, 이전 형상·절차로 복귀, 기준선 변경 또는 재승인 중 선택 가능한 조치를 비교한다. 비용·일정뿐 아니라 안전·보안·업무부하·훈련·복구·계약·포기영향을 함께 본다. 임시통제에는 책임자·적용범위·만료·감시·실패트리거가 있어야 하며 영구조치처럼 닫지 않는다.
역할과 승인권을 사실제공에서 분리한다
운영기관 권한자는 개시기준선 확인, 제한·복귀·재승인, 예산·계약·위험수용과 검토종결을 승인한다. 재무·조달·법무·안전·정보보안·기술·교육 담당은 자기 분야의 확인과 전문판정을 낸다. 관제 담당자는 실서비스·경보·장애·업무부하·교대인계·통제효과를 기록하고, 원격조종자는 기체·C2·현장환경과 절차 수행성을 보고한다. 공급자와 UTM 제공자는 성과·용량·장애·지원증거를 제출하지만 자기 상태를 최종 승인하지 않는다. 항공교통관제사는 법정 항공교통 권한을 유지한다.
결정·통지·수령과 후속조치를 한 기록으로 닫는다
OPENING_REVIEW_PACK_ID에는 A.60 개시기준선, 네 활성검사, 실서비스 관측, 시나리오, 지표·불일치·잔여위험, 사건·변경기록, 선택지와 반대의견을 담는다. OPENING_REVIEW_DECISION_ID에는 확인·시정·제한·복귀·재승인·연장, 조건·한도·만료·책임·기한과 다음 검토일을 기록한다. 영향을 받는 관제·조종·교대조·공급자·UTM 주체는 OPENING_REVIEW_RECEIPT_ID로 수령·질문·정정·효력시점을 확인한다.
증거가 재구성되고 미확인이 소유될 때 착수검토를 닫는다
OPENING_REVIEW_CLOSURE_ID는 시작값, 실제 관측, 시험, 불일치, 결정, 조치·통지와 증거계보를 재구성할 수 있을 때 발행한다. 완료는 기준선 확인과 필요한 시정의 완료·효과가 확인된 상태다. 관측부족·장기효과·미확정 재원·계약·역량·기술부채는 책임·기한·임시통제·다음 관문과 함께 60·90일 안정화계획으로 넘긴다. FDPS-F-A61은 연구·실무용 시안이며 적합성·인증·운항승인·안전보장을 뜻하지 않는다.
그림 1-44 개시 후 30일 검토는 승인된 시작값을 실제 서비스·교대·통제·위험과 대조하고 필요한 제한과 재승인을 결정한다.
표 1-48 차년도 개시 후 착수검토의 증거 관문과 역할별 결정권
| 단계·증거 | 운영기관·관제 담당자 | 원격조종자·공급자·UTM·ATS | 닫힘 조건 |
| 1 검토창·개시기준선OPENING_ASSURANCE_REVIEW_ID·OPENING_BASELINE_VERIFICATION_ID | A.60의 네 시작값·위험·조건과 관측기간·사건기반 임계치를 잠금 | 현장·서비스·지원 사실을 확인하고 ATS는 법정권한 유지 | 30일 내부창과 즉시조치 조건이 분리됨 |
| 2 네 활성검사BUDGET·CONTRACT·TECH_DEBT·COMPETENCY_ACTIVATION_CHECK_ID | 가용예산·계약효력·임시통제·교대수행을 권한별로 확인 | 공급자·UTM은 지원증거, 조종·관제는 실제 수행증거 제공 | 서류상 승인과 실제 가동의 차이가 기록됨 |
| 3 실서비스·시나리오LIVE_SERVICE_OBSERVATION_ID·OPENING_SCENARIO_TEST_ID | 연결·용량·경보·로그·복구와 정상·저하·비상·복구를 검증 | 조종·관제는 수행성을 확인하고 공급자·UTM은 장애·복구 증거 제출 | 시험방식·관측기회·승인경계가 표시됨 |
| 4 지표·불일치·트리거OPENING_MEASURE_SET_ID·OPENING_GAP_ID·OPENING_TRIGGER_EVENT_ID | 분모·품질·임계치와 경미·중대·치명 영향·연쇄효과를 판정 | 각 주체는 원인·반대증거를 내고 치명신호는 즉시 권한절차로 이관 | 관측부족이 정상으로 오인되지 않음 |
| 5 통제·경영결정OPENING_CONTROL_DECISION_ID·OPENING_REVIEW_DECISION_ID | 확인·시정·제한·복귀·재승인·연장의 조건과 책임을 승인 | 사실제공과 최종승인을 분리하고 반대의견을 보존 | 조건·한도·만료·다음 관문이 있음 |
| 6 통지·종결·후속계획OPENING_REVIEW_RECEIPT_ID·OPENING_REVIEW_CLOSURE_ID | 결정을 전달하고 증거계보·미확인·60·90일 후속계획을 잠금 | 영향주체가 수령·질문·정정·효력을 확인 | A.60 시작값부터 실제작동·후속조치까지 재구성됨 |
공식 확인 경로와 검증 상태
NIST SP 800-137, Information Security Continuous Monitoring, 2011-09 https://doi.org/10.6028/NIST.SP.800-137NIST SP 800-137A, Assessing Information Security Continuous Monitoring Programs, 2020-05 https://doi.org/10.6028/NIST.SP.800-137ANIST SP 800-55 Vol.1 and Vol.2, Measurement Guide for Information Security, 2024-12 https://doi.org/10.6028/NIST.SP.800-55v1 https://doi.org/10.6028/NIST.SP.800-55v2NIST IR 8286C Rev.1, Staging Cybersecurity Risks for ERM and Governance Oversight, 2025-12 https://doi.org/10.6028/NIST.IR.8286Cr1ISO 9001:2026 https://www.iso.org/standard/9001ISO/IEC 20000-1:2018 and Amd 1:2024 https://www.iso.org/standard/70636.htmlISO 31000:2018 https://www.iso.org/standard/65694.htmlISO 22301:2019 and Amd 1:2024 https://www.iso.org/standard/75106.htmlISO 19011:2026 https://www.iso.org/standard/19011ICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 and ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제127조·제129조 및 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 NIST SP 800-137의 자산·위협·취약점·배치 통제효과에 대한 지속감시와 정기적 전략 갱신, SP 800-137A의 감시프로그램 완전성·효과 평가, SP 800-55 Vol.1·2의 측정항목·반복 가능한 측정프로그램, NIST IR 8286C Rev.1의 위험등록정보·KPI·KRI 감독 연결을 확인했다. 30일 검토창은 이 원고의 내부 운영 시안이며 이 자료들이 정한 의무기간이 아니다. ISO 9001:2026, ISO/IEC 20000-1:2018+Amd 1:2024, ISO 31000:2018, ISO 22301:2019+Amd 1:2024, ISO 19011:2026은 품질·서비스·위험·연속성·감사의 공식 서지와 공개범위만 반영했고 유료 전문의 세부조항은 추정하지 않았다. ICAO Doc 9859 제4판 Chapter 9의 안전보증은 SMS와 운영환경이 기대와 요구에 따라 작동하는지 지속감시하고 변화·편차가 안전위험이나 통제저하를 만드는지 찾는 과정으로 확인했다. ISO 21384-3:2026과 ISO 23629-5·9:2023은 UAS 운용과 UTM 기능·정보교환의 공개범위만 반영했다. 한국에서는 항공안전법 제127조·제129조와 시행규칙 제310조의 비행승인·조종자 준수사항을 별도로 확인해야 하며 착수검토·모의시험이 이를 대체하지 않는다. 실제 적합성·인증·계약·예산·운항승인·안전성은 관계기관과 조직별 절차에서 별도 검증해야 한다.
30일 착수검토의 기준선 불일치와 초기 성능저하를 60·90일 안정화계획으로 전환하고 종료판정을 내리는 절차
30일 착수검토에서 열린 항목은 단순한 미완료 목록이 아니다. 기준선과 실제값의 차이, 초기 성능저하, 관측부족, 임시통제와 제한운영은 각각 다른 종료조건을 가진다. 운영기관은 A.61의 불일치와 잔여위험을 60일 시정관문과 90일 효과검증관문으로 넘겨 원인·조치·증거·권한·만료를 연결한다. 60일과 90일은 이 원고가 제안하는 내부 관리 이정표이며 국제표준이나 한국 법령이 정한 보편적 승인·안정성 보증기간이 아니다.
이관 적격성을 먼저 판단한다
STABILIZATION_TRANSFER_ID는 A.61의 OPENING_GAP_ID, 잔여위험, 제한·복귀·재승인 결정, 미확인 증거와 책임자를 참조한다. 안전·보안·법적 임계치 침해, 필수 C2·UTM·감시·통신 상실, 승인 불확실, 통제 실패는 60일 계획으로 미루지 않고 즉시 제한·중지·사건대응·변경 또는 관계기관 절차로 넘긴다. 장기 관측이 필요한 항목과 계획된 시정이 가능한 항목만 안정화계획에 넣는다.
시작 기준선과 종료조건을 같은 문장으로 잠근다
STABILIZATION_PLAN_ID에는 대상 기능·임무·조직·기체·공급자, 현재값과 승인기준, 불일치 등급, 원인 가설, 기대결과, 종료조건, 금지조건, 책임자, 자원, 60일·90일 관문과 사건기반 재검토 트리거를 기록한다. “개선한다” 대신 어떤 값이 어느 범위에서 얼마 동안 유지되어야 하는지 적고, 관측기회가 부족할 때의 처리도 미리 정한다.
60일 관문은 조치의 존재가 아니라 시정 준비도를 본다
DAY60_CORRECTIVE_GATE_ID는 원인분석, 임시통제의 실제 작동, 설계·조달·계약·예산·교육 준비, 시험결과, 배포·복귀계획과 남은 장애물을 검토한다. 패치 설치, 계약서 서명, 교육 수료나 장비 납품만으로 효과를 확정하지 않는다. 조치가 완료됐어도 정상·저하·비상·복구 조건에서 관측할 준비가 되지 않았다면 “시정 완료·효과 미확인”으로 남긴다.
90일 관문은 실제 효과와 부작용을 검증한다
DAY90_EFFECTIVENESS_GATE_ID는 충분한 관측기간과 표본, 정상·고부하·저하·복구 상황, 반복장애, 경보·업무부하·인계, 우회운영, 공급자 응답과 데이터품질을 대조한다. 목표 달성뿐 아니라 다른 기능으로 옮겨 간 위험, 새 병목, 경보 피로, 수동작업 증가와 비용·역량 부담을 확인한다. 사건이 없었다는 사실만으로 효과를 단정하지 않는다.
날짜보다 먼저 작동하는 사건기반 관문을 둔다
STABILIZATION_TRIGGER_ID에는 위험등급 상승, 동일 장애 반복, 임시통제 실패, 성능 목표 이탈, 데이터 무결성 저하, 핵심인력·공급자 공백, 계약·예산 권한 상실, 새로운 공역·기상·기체·C2 조건을 둔다. 트리거가 발생하면 60일 또는 90일을 기다리지 않고 제한 강화, 복귀, 재승인, 사건대응, 계획 재기준선 또는 종료불가 판정을 요청한다.
불일치를 실행 가능한 작업과 검증항목으로 분해한다
STABILIZATION_ACTION_ID는 하나의 불일치를 원인확인, 긴급완화, 영구시정, 시험, 배포, 교육, 계약·예산, 효과관측과 문서갱신으로 나눈다. 각 작업에는 선행조건, 산출물, 완료증거, 독립 확인자, 기한과 실패 시 행동을 둔다. 여러 팀이 참여해도 하나의 총괄책임자가 상태와 의존성을 통합하고, 공급자의 완료 선언은 내부 수령·시험·운영증거와 분리한다.
임시통제와 제한운영에는 수명과 실패조건이 있다
INTERIM_CONTROL_REGISTER_ID에는 통제 목적, 적용범위, 담당 교대, 실행빈도, 감시로그, 업무부하, 만료, 연장권한, 실패트리거와 대체조치를 기록한다. 기능·용량·시간·공역·임무 제한은 영향주체에게 전달하고 화면·절차·교대인계에서 일관되게 표시한다. 임시통제는 영구시정을 대신하지 않으며 만료 전 효과와 지속가능성을 다시 판단한다.
선행지표와 결과지표를 함께 본다
STABILIZATION_MEASURE_SET_ID는 조치완료율, 시험통과, 교육·교대 커버리지 같은 선행지표와 가용성, 지연, 복구시간, 반복장애, 경보수령, 오류율, 수동우회, 잔여위험 같은 결과지표를 구분한다. 분자·분모·단위·데이터원·품질·관측주기·목표·경고·중지 임계치를 고정하고, 산식이나 모집단이 바뀌면 이전 값과 단순 비교하지 않는다.
실서비스·시나리오·반대증거를 묶어 판단한다
STABILIZATION_EVIDENCE_PACK_ID에는 실제 임무·시험환경·테이블탑의 조건과 한계, 원로그·수령기록·형상·시간동기, 실패·근접사건·사용자 우회·미보고 가능성을 포함한다. 성공 사례만 선별하지 않고 반대증거와 데이터 공백을 함께 검토한다. 시나리오 통과는 특정 임무의 비행승인, 공역 적합성, 기체 성능 또는 안전보장을 뜻하지 않는다.
자원·계약·기술부채·역량 의존성을 다시 대사한다
STABILIZATION_DEPENDENCY_ID는 예산 집행권한, 계약·SLA·지원시간, 부품·라이선스·데이터 반환, 형상·SBOM·취약점, 교대인력·훈련·감독과 대체수단을 연결한다. 기술조치가 끝나도 야간 교대에서 수행할 사람이 없거나 공급자 지원이 조건부이면 종료하지 않는다. 미확정 자원은 공백이나 확정값으로 쓰지 않고 결정기한과 영향, 제한을 남긴다.
종료판정은 네 상태로 제한한다
STABILIZATION_DECISION_ID는 종료, 조건부 종료, 연장·재기준선, 재개방의 네 상태로 닫는다. 종료는 승인된 종료조건과 효과가 확인되고 잔여위험이 권한자에게 수용된 상태다. 조건부 종료는 장기 관측항목을 정규 감시로 넘기되 책임·임계치·재개방 조건을 남긴 상태다. 연장·재기준선은 근거·새 목표·자원·만료를 다시 승인한 상태이며, 재개방은 조치 실패·퇴행·새 위험으로 원인과 대안을 다시 검토하는 상태다.
미달성은 자동 연장이 아니라 새 결정이다
STABILIZATION_REOPEN_ID는 미달성 원인, 기존 가정의 오류, 통제 실패, 추가 노출, 반복횟수, 임시통제 누적기간, 대안과 중단영향을 기록한다. 같은 계획을 날짜만 바꿔 반복하지 않고 범위축소, 대체수단, 공급자 변경, 이전 형상 복귀, 재승인 또는 중지를 비교한다. 안전·보안·법적 위험의 수용권한은 일정담당자나 관제 담당자의 진척보고로 대체되지 않는다.
역할·사실제공·승인권을 분리한다
운영기관 권한자는 계획 기준선, 제한·복귀·재승인, 잔여위험 수용과 종료·재개방을 승인한다. 안전·정보보안·기술·재무·조달·법무·교육 담당은 자기 분야의 판정과 독립 확인을 수행한다. 관제 담당자는 실서비스·경보·장애·업무부하·교대인계와 통제효과를 기록하고, 원격조종자는 기체·C2·현장조건과 절차 수행성을 보고한다. 공급자와 UTM 제공자는 성과·장애·지원증거를 제출하지만 자기 조치의 효과를 최종 승인하지 않는다. 항공교통관제사는 법정 항공교통 권한을 유지한다.
결정·통지·수령·변경이력을 한 묶음으로 남긴다
STABILIZATION_DECISION_PACK_ID에는 계획판본, 60일·90일 자료마감, 회의 참석·반대의견, 측정값·데이터품질, 사건·변경·시험·위험기록, 결정·조건·효력시점과 다음 검토일을 담는다. 영향받는 관제·조종·교대조·공급자·UTM 주체는 STABILIZATION_RECEIPT_ID로 제한·절차·재개방 조건을 수령하고 질문·정정과 적용시점을 확인한다. 변경은 승인된 기준선과 형상·교육·문서에 반영한다.
증거계보와 잔여책임이 재구성될 때 닫는다
STABILIZATION_CLOSURE_ID는 A.61 이관항목, 원인·조치·임시통제, 60일 시정관문, 90일 효과검증, 반대증거, 잔여위험, 결정·통지·수령과 정규 감시 이관을 재구성할 수 있을 때 발행한다. 종료 뒤에도 반복 불일치·우회운영·성과퇴행을 첫 정기검토에서 확인한다. FDPS-F-A62는 연구·실무용 시안이며 적합성·인증·운항승인·안전보장을 뜻하지 않는다.
그림 1-45 60·90일 안정화계획은 시정 준비와 실제 효과를 분리해 확인하고 종료·조건부 종료·연장·재개방을 결정한다.
표 1-49 60·90일 안정화계획의 증거 관문과 역할별 결정권
| 관문 | 최소 증거 | 주요 결정권 | 다음 행동 |
| A.61 이관 | 불일치·잔여위험·즉시트리거·제한·책임 | 운영기관 권한자; 전문담당 판정 | 즉시조치 또는 안정화계획 |
| 계획 기준선 | 현재값·종료조건·지표·자원·실패행동 | 운영기관 승인; 책임자 수립 | 60일 시정관문 개시 |
| 60일 시정관문 | 원인·영구조치·시험·배포·복귀·교육 준비 | 변경·안전·보안·기술 권한자 | 효과관측, 제한 유지·강화 또는 복귀 |
| 90일 효과관문 | 실서비스·시나리오·반대증거·부작용·잔여위험 | 운영기관 권한자; 독립 확인 | 종료·조건부 종료·연장·재개방 |
| 사건기반 조기관문 | 통제실패·반복장애·위험상승·권한상실 | 해당 사건·변경·운항 권한자 | 날짜 전 제한·중지·재승인 |
| 정규 감시 이관 | 종료팩·수령·재개방 조건·다음 검토 | 운영기관 기록책임자 | 첫 정기검토에서 퇴행 확인 |
공식 확인 경로와 검증 상태
NIST SP 800-137, Information Security Continuous Monitoring, 2011-09 https://doi.org/10.6028/NIST.SP.800-137NIST SP 800-137A, Assessing Information Security Continuous Monitoring Programs, 2020-05 https://doi.org/10.6028/NIST.SP.800-137ANIST SP 800-55 Vol.1·Vol.2 Final, 2024-12 https://csrc.nist.gov/pubs/sp/800/55/v1/final https://csrc.nist.gov/pubs/sp/800/55/v2/finalNIST IR 8286C Rev.1 Final, 2025-12 https://doi.org/10.6028/NIST.IR.8286Cr1ISO 9001:2026 https://www.iso.org/standard/9001ISO/IEC 20000-1:2018 and Amd 1:2024 https://www.iso.org/standard/70636.htmlISO 31000:2018 https://www.iso.org/standard/65694.htmlISO 22301:2019 and Amd 1:2024 https://www.iso.org/standard/75106.htmlISO 19011:2026 https://www.iso.org/standard/19011ICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 and ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제129조·항공안전법 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 NIST SP 800-137·137A의 지속감시와 감시프로그램 평가, SP 800-55 Vol.1·2의 측정항목 선정·측정프로그램, IR 8286C Rev.1의 위험등록부·KPI·KRI와 포트폴리오 연결을 확인했다. ICAO Doc 9859 제4판 Chapter 9의 안전성과 감시·측정·변경관리·지속개선과 ISO의 품질·서비스·위험·연속성·감사 공개범위를 대조했다. ISO 전문의 비공개 조항번호는 추정하지 않았다. ISO 21384·23629 계열은 UAS·UTM 비교 기준으로만 사용하고 국내 실제 운용은 항공안전법령·공역·승인조건에서 별도 확인한다. 60일·90일은 내부 시안이며 법정기한, 인증 또는 안전보장 기간이 아니다.
안정화 종료 뒤 첫 정기검토에서 반복 불일치·우회운영·성과퇴행을 점검해 정규 운영기준선과 예방조치에 환류하는 절차
안정화계획을 종료했다고 해서 문제가 영구히 사라졌다고 볼 수는 없다. 같은 불일치가 다시 나타날 수 있고, 임시통제가 이름만 바뀐 우회운영으로 굳어질 수 있으며, 종료 당시의 성과가 형상·업무량·인력·공급자 조건 변화 뒤에 낮아질 수 있다. 첫 정기검토는 A.62의 종료판정을 취소하기 위한 의례가 아니라 종료 뒤의 실제 운영증거로 통제의 지속성과 정규 기준선의 적합성을 확인하는 관문이다. 검토 시점과 통계·운영 임계치는 위험, 변경, 관측기회와 법정·승인 조건에 따라 기관이 정한다. 세계적으로 통일된 법정 검토일을 뜻하지 않는다.
종료팩을 검토기준선으로 동결한다
POST_CLOSURE_REVIEW_ID는 A.62의 STABILIZATION_CLOSURE_ID, 종료조건, 잔여위험, 당시 형상·운영범위·지표 산식·관측기간, 조건부 종료항목과 재개방 임계치를 참조한다. 검토자는 종료 당시 무엇을 “정상”으로 인정했는지와 현재 무엇이 달라졌는지를 먼저 고정한다. 과거 기준을 현재 결과에 맞춰 소급 수정하지 않으며 변경이 필요하면 별도의 기준선 변경으로 기록한다.
비교 가능한 자료만 같은 추세로 묶는다
POST_CLOSURE_DATA_FREEZE_ID에는 자료마감 시각, 임무·기체·공역·기상·교대·공급자·소프트웨어 형상, 표본과 제외규칙, 분자·분모·단위, 시간동기와 결측을 남긴다. 모집단이나 산식이 바뀐 값은 이어 붙이지 않고 변환근거와 비교한계를 표시한다. 표본이 작거나 관측기회가 부족하면 “퇴행 없음”이 아니라 “효과 판단 유보”로 둔다.
재발은 같은 코드보다 같은 통제목적에서 찾는다
RECURRENCE_CASE_ID는 동일 고장·불일치의 반복, 다른 구성품·교대·공급자에서의 동등 증상, 다른 기능으로 옮겨 간 위험, 종료조건을 다시 침해한 사건을 구분한다. 명칭·티켓·장비가 달라도 같은 통제목적과 원인연쇄를 훼손하면 재발 후보로 묶는다. 반대로 원인·노출·통제가 다른 사건을 숫자만 합쳐 재발로 단정하지 않는다.
우회운영은 임시통제의 그림자 수명으로 본다
WORKAROUND_REGISTER_ID는 수동 확인, 별도 메신저·스프레드시트, 경보 억제, 승인되지 않은 경로, 중복 입력, 특정 숙련자 의존과 공급자 비공식 지원을 찾는다. 각 우회에는 목적, 시작·발견시각, 사용자, 빈도, 업무부하, 오류·보안·안전 영향, 공식절차와의 차이, 만료·중단 조건과 책임자를 기록한다. 우회가 성과를 유지해도 자동으로 정상절차가 되지 않는다.
성과퇴행은 결과값과 선행신호를 함께 본다
PERFORMANCE_REGRESSION_ID는 가용성·지연·복구시간·반복장애·오류·잔여위험 같은 결과지표와 경보증가, 임시조치 누적, 교육·교대 공백, 수동작업, 데이터품질, 지원응답 저하 같은 선행지표를 결합한다. 단일 수치의 일시 변동, 계절·임무구성 변화와 구조적 퇴행을 구분한다. 관리한계·추세창·경고선은 기관이 데이터 특성과 위험에 맞춰 승인하며 이 원고가 보편값을 제시하지 않는다.
거짓 회복과 늦은 재발을 분리해 판정한다
FALSE_RECOVERY_TEST_ID는 종료 전후의 낮은 업무량, 결측·필터 변경, 고위험 임무 회피, 임시인력·공급자 집중지원, 경보 억제나 미보고가 성과를 좋아 보이게 했는지 확인한다. 종료 뒤 조건이 정상화되며 다시 나빠진 경우에는 단순한 새 사건이 아니라 종료판정의 가정과 관측설계까지 재검토한다. 반대증거와 미확인 사항은 성공증거와 같은 위치에 보존한다.
기존 티켓보다 원인·조치·효과 사슬을 다시 연다
CORRECTIVE_EFFECTIVENESS_LINK_ID는 재발·우회·퇴행을 원인분석, 영구시정, 임시통제, 시험, 배포, 교육, 계약·지원과 효과검증에 연결한다. 종전 티켓을 단순 재개방하는 데 그치지 않고 원인 가설의 오류, 조치범위 누락, 검증환경 편향, 변경통제 실패와 소유권 공백을 구분한다. 공급자 완료 선언은 운영기관의 수령·검증·위험판정과 분리한다.
예방조치는 사건 수리보다 기준선의 약점을 바꾼다
PREVENTIVE_ACTION_ID는 절차·인터페이스·형상·자동화·교육·교대·정비·조달·계약·공급자 관리·측정과 경보 임계치 중 반복을 만드는 조건을 대상으로 한다. 조치에는 기대효과, 책임자, 자원, 선행조건, 시험·배포·복귀, 완료·효과 기준, 만료와 다음 검토를 둔다. 위험한 우회를 공식화하려면 별도 위험평가·변경·승인 절차를 거치며 관행의 장기화만으로 승인된 기준선이 되지 않는다.
결정상태를 유지·표적시정·재개방·재기준선으로 나눈다
POST_CLOSURE_DECISION_ID는 종료 유지, 표적 시정, 종전 항목 재개방, 기준선 변경·재승인, 제한·중지의 상태로 닫는다. 종료 유지는 비교 가능한 증거가 기준과 재개방 임계치를 충족한 경우다. 표적 시정은 범위가 국소적이고 기존 종료의 핵심 가정이 유효할 때 쓴다. 반복·통제실패·중대한 퇴행은 재개방 또는 제한으로 넘기며, 목표를 낮춰 보이게 하는 재기준선은 허용하지 않는다.
사건기반 트리거는 정기회의를 기다리지 않는다
POST_CLOSURE_TRIGGER_ID에는 법정·승인 조건 위반 가능성, 안전·보안 임계치 침해, 필수 C2·UTM·감시·통신 상실, 동일·동등 불일치 반복, 우회통제 실패, 성능 급락, 데이터 무결성 저하, 핵심 인력·공급자 지원 상실을 둔다. 트리거가 발생하면 첫 정기검토 일정과 무관하게 즉시 제한·중지·사건대응·복귀·재승인 또는 관계기관 절차로 넘긴다.
역할별 사실제공과 승인권을 분리한다
운영기관 권한자는 기준선 유지·변경, 예방조치 자원, 잔여위험 수용, 재개방·제한·재승인을 결정한다. 관제 담당자는 경보·작업부하·우회·인계·서비스 성능을 기록하지만 운항승인이나 법정 항공교통 권한을 대신하지 않는다. 원격조종자는 기체·C2·현장조건과 절차 수행성을 보고한다. UTM 제공자와 공급자는 장애·성능·지원·변경 증거를 제출하되 자기 조치의 최종 효과를 승인하지 않는다. 항공교통관제사는 관할 법령과 절차에 따른 고유 권한을 유지한다.
판정·통지·수령·기준선 변경을 한 계보로 남긴다
POST_CLOSURE_DECISION_PACK_ID에는 동결 기준선, 데이터마감, 재발·우회·퇴행 사례, 분석한 대안, 반대의견, 잔여위험, 결정·조건·효력시점, 예방조치와 다음 검토를 담는다. 영향받는 관제·조종·교대조·정비·공급자·UTM 주체는 POST_CLOSURE_RECEIPT_ID로 변경·제한·우회금지·재개방 조건을 수령한다. 정규 기준선·절차·형상·교육·계약·경보 설정의 변경은 각 원본과 변경이력에 반영한다.
다음 검토주기는 위험과 변화율로 정한다
NEXT_REVIEW_BASIS_ID는 위험등급, 불일치 빈도, 관측기회, 조건부 종료항목, 변경률, 공급자·인력 의존성, 데이터 신뢰도와 법정·승인 조건을 근거로 다음 검토일과 사건기반 트리거를 정한다. 일정만 반복하지 않고 어떤 증거가 축적되면 주기를 늘리거나 줄일지 미리 쓴다. 검토를 마쳐도 적합성 평가·인증·운항승인·안전보장이 완료됐다고 표현하지 않는다.
그림 1-46 첫 정기검토는 종료 당시 기준선을 동결해 재발·우회·퇴행을 판정하고 정규 기준선·예방조치·재개방 결정에 환류한다.
표 1-50 첫 정기검토의 재발·우회·성과퇴행 판정과 후속결정
| 판정대상 | 최소 확인증거 | 권한·경계 | 후속결정 |
| 종료 지속성 | A.62 종료기준·현재 형상·비교 가능 지표·반대증거 | 운영기관 권한자 승인 | 종료 유지 또는 조건 재검토 |
| 재발 | 동일·동등 증상·원인연쇄·통제목적·반복노출 | 담당자는 사실 기록; 위험권한자 판정 | 표적 시정 또는 재개방 |
| 우회운영 | 비공식 경로·빈도·부하·오류·만료·수령 | 관행은 승인 대체 불가 | 중단·통제·변경·정식 승인 |
| 성과퇴행 | 선행·결과지표·모집단·산식·변경점·데이터품질 | 임계치는 기관별 승인 | 관측 연장·시정·제한 |
| 예방조치 | 반복조건·대안·자원·완료·효과 기준 | 운영기관이 기준선·자원 승인 | 절차·형상·교육·계약 환류 |
| 조기트리거 | 법정·승인·안전·보안·필수서비스 임계치 | 해당 사건·운항·변경 권한 유지 | 즉시 제한·중지·재승인 |
공식 확인 경로와 검증 상태
NIST SP 800-137 Final, 2011-09 https://doi.org/10.6028/NIST.SP.800-137NIST SP 800-137A Final, 2020-05 https://doi.org/10.6028/NIST.SP.800-137ANIST SP 800-53A Rev.5 Final, 2022-01 https://csrc.nist.gov/pubs/sp/800/53/a/r5/finalNIST IR 8212 Final, 2021-03 https://csrc.nist.gov/pubs/ir/8212/finalNIST SP 800-55 Vol.1·Vol.2 Final, 2024-12 https://csrc.nist.gov/pubs/sp/800/55/v1/final https://csrc.nist.gov/pubs/sp/800/55/v2/finalISO 9001:2026 https://www.iso.org/standard/9001ISO 19011:2026 https://www.iso.org/standard/19011ICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 · ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제129조·항공안전법 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 NIST SP 800-137의 지속감시와 통제효과 가시성, SP 800-137A의 감시프로그램 효과평가, SP 800-53A Rev.5와 IR 8212의 통제평가·정보보안 지속감시 평가 공개범위를 확인했다. ISO 9001:2026의 성과평가·개선, ISO 19011:2026의 감사프로그램·감사 수행·역량 공개범위와 ICAO Doc 9859 제4판 Chapter 9의 안전성과 감시·측정·지속개선을 대조했다. ISO 전문의 비공개 조항번호는 추정하지 않았다. ISO 21384·23629 계열은 UAS·UTM 비교 기준으로만 쓰며 한국의 실제 운용은 항공안전법령·공역·승인조건에서 별도 확인한다. 첫 정기검토의 시점·통계 임계치·운영 한계는 기관별 위험기반 시안이며 법정기한·국제표준 준수·인증·운항승인·안전보장을 뜻하지 않는다.
첫 정기검토에서 확정한 예방조치를 월·분기 운영회의의 우선순위·책임·예산·교육·정비·공급자 조치로 추적하고 효과를 재검증하는 절차
첫 정기검토에서 예방조치를 선택했다고 해서 통제가 개선된 것은 아니다. 조치가 회의 안건과 예산표에만 남거나, 교육 이수·정비 작업·공급자 티켓의 완료를 효과로 오인하면 같은 원인이 다른 위치에서 반복된다. 이 절차는 A.63의 예방조치를 하나의 실행 포트폴리오로 전환하고 월간 운영회의에서 진행과 장애를, 분기 경영검토에서 우선순위·자원·위험수용을 다루며, 배포 완료와 효과 확인을 분리한다. 월·분기 주기는 설명을 위한 내부 운영안이지 세계 공통 법정기한이나 국제표준의 일률적 요구가 아니다.
예방조치 포트폴리오는 원인·통제목적·증거계보에서 시작한다
PREVENTIVE_ACTION_PORTFOLIO_ID는 A.63의 PREVENTIVE_ACTION_ID, 반복조건, 원인 가설, 통제목적, 영향을 받는 임무·기체·공역·서비스·교대·공급자, 법정·승인 경계와 반대증거를 이어받는다. 각 항목은 기준선·원인·조치·시험·배포·수령·효과증거를 같은 계보로 연결한다. 이름이 비슷한 작업을 하나로 합치거나 부서별 티켓으로 쪼갤 때 원인과 통제목적의 연결을 잃지 않는다.
우선순위는 편의보다 안전·법·승인·보안·노출을 먼저 본다
PREVENTIVE_PRIORITY_ID는 법정·승인 조건 침해 가능성, 안전·정보보안 임계치, 재발 가능성과 영향, 노출시간·임무량·공통원인, 임시통제의 취약성, 데이터 확신도, 선행의존성과 지연비용을 기록한다. 단순 점수 합계가 법적 의무나 중지기준을 상쇄하지 못하게 하며, 편의·가시성·부서 영향력만으로 순서를 정하지 않는다. 동점과 불확실성은 권한자 판단과 근거를 남긴다.
상태는 활동이 아니라 관문을 통과할 때만 바뀐다
ACTION_STATUS_ID는 제안, 승인, 자원확보, 실행, 배포, 효과확인 대기, 효과 있음, 효과 없음, 대체, 재개방, 종결로 구분한다. 회의 참석·구매 요청·교육 공지·공급자 답변은 실행증거일 수 있으나 효과의 증거가 아니다. 각 상태에는 진입조건, 필수 산출물, 권한자, 효력시각과 되돌림 조건을 둔다.
책임자는 한 명으로 두되 실행기여자와 승인권자는 분리한다
ACTION_ACCOUNTABILITY_ID에는 결과를 끝까지 추적하는 단일 책임자, 교육·정비·조달·정보보안·데이터·공급자 담당, 검증자와 승인권자를 기록한다. 책임자는 모든 작업을 직접 수행하는 사람이 아니며, 공급자나 UTM 제공자의 완료 선언은 운영기관의 수령·검증·잔여위험 판정을 대체하지 않는다. 대리·휴가·교대·조직변경 때 승계와 수령시각을 남긴다.
예산·권한·의존성이 없는 조치는 완료예정일을 가질 수 없다
RESOURCE_COMMITMENT_ID는 인력시간, 예산, 조달·계약, 정비창·시험환경, 교대공백, 데이터·도구, 공급자 지원과 선행결정을 수량·기한·소유자로 나타낸다. 미승인 예산이나 미체결 계약을 확보된 자원으로 표시하지 않는다. 자원 부족이 안전·법·승인 임계치를 위협하면 단순 지연이 아니라 제한·중지·대체통제·상위 에스컬레이션으로 판정한다.
월간 운영회의는 실행흐름과 조기경보를 관리한다
MONTHLY_ACTION_REVIEW_ID는 상태변경, 완료예정일 대비 편차, 차단요인, 임시통제 만료, 잔여노출, 교육·정비·공급자 작업의 수령, 데이터 결측, 다음 30일의 결정필요 항목을 검토한다. 회의 전 자료마감 시각과 변경동결점을 두고, 완료율보다 연체기간·위험노출·선행지표·반대증거를 본다. 법정·승인·안전·보안·필수서비스 트리거는 월간회의를 기다리지 않는다.
분기 경영검토는 포트폴리오·자원·위험수용을 다시 결정한다
QUARTERLY_ACTION_REVIEW_ID는 반복원인, 부서·공급자 간 의존성, 자원경합, 예산편차, 우선순위 타당성, 기준선 변경, 장기 기술부채와 효과가 없는 조치를 묶어 본다. 운영기관의 해당 권한자는 계속, 가속, 재기준선, 대체, 제한, 재개방, 종결과 잔여위험 수용을 결정한다. 목표를 낮춰 성과를 좋아 보이게 하는 재기준선은 허용하지 않으며 변경은 별도 위험평가·시험·승인을 거친다.
교육조치는 이수율보다 실제 역량과 교대보장을 증명한다
TRAINING_ACTION_ID는 대상 역할, 학습목표, 시나리오, 평가기준, 불합격·재교육, 자격 유효기간, 교대별 최소역량, 대체인력과 기록보존을 둔다. 관제 담당자·원격조종자·정비·관리자·공급자 인력의 역할별 권한을 섞지 않는다. 공지 열람이나 출석은 수행증거일 뿐이며 실제 임무에서 절차 적용, 오류감소, 인계 품질과 비정상상황 대응을 별도로 검증한다.
정비조치는 자산·형상·감시수단의 수명주기를 함께 본다
MAINTENANCE_ACTION_ID는 기체·탑재체·지상국·C2·통신·전원·UTM 연계·감시도구·시간동기·교정·소프트웨어 형상과 예비품·단종을 범위에 포함한다. 작업명령, 분해·교체·패치, 시험, 복귀기준, 미해결 결함, 형상기록과 운용수령을 연결한다. 정비 완료는 운영조건에서 효과가 확인되기 전까지 효과확인 대기 상태다.
공급자 조치는 서비스 증거와 내부 판정을 분리한다
SUPPLIER_ACTION_ID는 SLA·지원시간·장애·복구·변경통지·취약점·하위 공급자·데이터 반환·대체품·종료지원을 추적한다. 공급자는 원인분석, 조치, 시험·배포·성능증거를 제출하고 운영기관은 계약상 수령, 실제 운용효과, 잔존의존성과 탈출가능성을 판정한다. 항공교통관제기관과 UTM 제공자의 법정·서비스 역할은 계약관계와 구분한다.
배포완료와 효과재검증 사이에 관측창을 둔다
EFFECTIVENESS_REVALIDATION_ID는 기대효과, 선행·결과지표, 기준선, 모집단·산식·단위, 관측기간·표본, 정상·고부하·저하·복구 조건, 데이터품질과 반대증거를 사전 승인한다. 조치 직후 낮은 업무량, 집중지원, 사건회피나 경보억제가 만든 거짓 회복을 배제한다. 표본이 부족하면 효과 있음이 아니라 판단유보로 두고 추가관측과 임시제한을 정한다.
연체·예외·재개방은 별도의 결정을 요구한다
ACTION_EXCEPTION_ID는 연체일수, 남은 노출, 지연원인, 임시통제, 만료, 대체안, 승인자와 다음 판단시각을 둔다. 무기한 연장이나 회의록의 포괄승인을 허용하지 않는다. 효과 없음, 반대증거, 동일·동등 재발, 통제 우회, 자원철회, 공급자 실패, 법정·승인 조건 변화가 나타나면 ACTION_REOPEN_ID로 원인·범위·우선순위·제한을 다시 연다.
결정·전달·수령·기준선 반영이 끝나야 종결한다
ACTION_DECISION_PACK_ID에는 포트폴리오 스냅샷, 원천증거, 편차·예외, 대안, 자원결정, 효과판정, 반대의견, 잔여위험, 결정·조건·효력시각과 다음 검토를 담는다. 영향받는 관제·조종·정비·교육·교대·조달·공급자·UTM 주체는 ACTION_RECEIPT_ID로 변경·제한·역할·복귀조건을 수령한다. 효과가 입증되고 기준선·절차·형상·교육·계약·기록이 실제로 갱신된 뒤에만 종결한다.
역할경계와 국내 적용조건을 유지한다
운영기관 권한자는 우선순위·자원·잔여위험·제한·재개방·종결을 승인한다. 관제 담당자는 감시·경보·업무부하·인계·서비스 증거를 제공하지만 원격조종자의 조종권한, UTM 제공자의 서비스 책임, 항공교통관제사의 법정 권한을 대체하지 않는다. 실제 한국 운용은 항공안전법령, 공역, 비행승인·특별비행 조건과 기관별 절차를 별도 확인한다. 이 절차는 적합성·인증·운항승인·안전보장 완료를 선언하지 않는다.
그림 1-47 예방조치는 접수·우선순위·자원·실행·효과재검증을 거치며 월간 실행통제와 분기 포트폴리오 결정을 분리한다.
표 1-51 예방조치 월·분기 추적의 관문·증거·결정권
| 관문 | 최소 확인증거 | 결정권·경계 | 가능한 상태 |
| 접수·우선순위 | A.63 원인·통제목적·노출·법정/승인·반대증거 | 운영기관 위험권한자 | 제안·승인·보류·즉시제한 |
| 자원확보 | 책임·예산·인력·시험·계약·선행의존성 | 예산·조달·운영 권한 분리 | 자원확보·에스컬레이션·대체 |
| 월간 실행검토 | 상태편차·연체·차단·임시통제·수령·조기경보 | 실행책임자 보고; 임계치는 즉시권한 | 계속·가속·예외·재개방 |
| 분기 포트폴리오 | 반복원인·자원경합·예산·기술부채·잔여위험 | 운영기관 해당 권한자 | 재우선순위·재기준선·제한·대체 |
| 효과재검증 | 사전기준·관측창·선행/결과지표·반대증거·데이터품질 | 실행과 독립된 검증·승인 | 효과 있음·없음·판단유보 |
| 종결·환류 | 결정팩·수령·기준선/형상/교육/계약 반영 | 운영기관 종결권한 | 종결·조건부 유지·재개방 |
공식 확인 경로와 검증 상태
NIST SP 800-55 Vol.1·Vol.2 Final, 2024-12 https://csrc.nist.gov/pubs/sp/800/55/v1/final https://csrc.nist.gov/pubs/sp/800/55/v2/finalNIST IR 8286C Rev.1 Final, 2025-12 https://csrc.nist.gov/pubs/ir/8286/c/r1/finalISO 9001:2026 https://www.iso.org/standard/9001ISO 19011:2026 https://www.iso.org/standard/19011ICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 · ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제129조·항공안전법 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 NIST SP 800-55 Vol.1의 측정항목 선정·우선순위·평가, Vol.2의 반복 가능한 측정프로그램, NIST IR 8286C Rev.1의 위험등록부·기업 위험 포트폴리오·KPI/KRI 공개범위를 확인했다. ISO 9001:2026 Ed.6의 성과·개선 공개 설명, ISO 19011:2026 Ed.4의 감사프로그램·감사수행·역량 공개범위와 ICAO Doc 9859 제4판 Chapter 9의 안전관리시스템을 대조했다. ISO 21384-3:2026과 ISO 23629-5·-9는 UAS·UTM 비교 기준으로만 반영했다. 유료 전문의 조항번호는 추정하지 않았고, 월·분기 주기·점수·임계치·관측창은 기관별 위험기반 시안이다. 한국의 실제 운용은 2026년 7월 1일 시행 항공안전법 시행규칙 제310조를 포함한 현행 법령·공역·승인조건에서 별도 확인한다.
월·분기 예방조치 추적에서 확인한 반복원인·지연·자원병목을 연간 운영개선계획과 다음 기준선·예산·훈련·정비·공급전략으로 전환하는 절차
월·분기 회의에서 예방조치의 진행·연체·재개방을 추적했다고 해서 다음 해의 운영이 자동으로 좋아지는 것은 아니다. 같은 원인이 여러 티켓으로 쪼개지거나, 자원병목이 임시연장으로 가려지고, 예산·훈련·정비·공급자 계획이 서로 다른 기준선을 사용하면 연간계획은 해결책의 목록이 아니라 충돌하는 약속의 묶음이 된다. 이 절차는 A.64의 월·분기 증거를 연말에 동결해 반복원인·지연·자원병목을 공통원인군으로 만들고, 그 결과를 하나의 연간 운영개선 포트폴리오와 다음 기준선으로 승인하는 내부 연구·실무용 설계안이다.
연간 증거마감은 실적을 꾸미는 결산일이 아니라 비교가능성의 관문이다
ANNUAL_EVIDENCE_CUT_ID에는 포함 기간, 자료마감 시각, 임무·기체·공역·기상·교대·공급자·형상 범위, 월·분기 결정팩, 재개방·예외·효과판정, 미해결 반대증거와 데이터품질을 고정한다. 늦게 들어온 자료는 소급해 결과를 바꾸지 않고 보충판본과 영향평가로 관리한다. 산식·모집단·업무량·통제조건이 달라 비교할 수 없는 값은 같은 추세로 합치지 않는다.
반복건수보다 공통원인군과 통제목적을 먼저 만든다
ANNUAL_CAUSE_CLUSTER_ID는 서로 다른 장비·교대·공급자·임무에서 나타난 사건을 원인연쇄, 통제목적, 노출조건, 실패한 방어층과 의존성으로 묶는다. 동일 코드의 반복을 자동으로 같은 원인으로 보지 않고, 코드가 달라도 같은 승인공백·형상불일치·데이터 결함·수동우회·역량부족·단일공급 의존을 공유하면 공통원인 후보로 본다. 원인이 확정되지 않은 군집은 가설과 확신도, 반증조건을 함께 남긴다.
지연과 자원병목은 개인의 연체가 아니라 시스템 제약으로 분류한다
ANNUAL_BOTTLENECK_ID는 의사결정권·예산·인력과 역량·시험환경·정비자산·조달과 계약·공급자와 하위공급자·데이터와 측정·법령·공역·승인의 병목을 구분한다. 예정일을 넘긴 횟수만 세지 않고 대기시간, 재작업, 승인 왕복, 선행결정, 교대공백, 단종·예비품, 공급자 응답과 누적 위험노출을 기록한다. 법정·승인 절차에 필요한 시간을 비효율로 단정하거나 안전통제를 속도 때문에 제거하지 않는다.
증거의 강도와 불확실성을 개선기회의 크기와 함께 제시한다
ANNUAL_EVIDENCE_CONFIDENCE_ID는 표본·관측기회·결측·측정오차·자료독립성·형상변경·계절성과 반대증거를 평가한다. 빈도가 높아도 노출량을 모르면 위험이 커졌다고 단정하지 않고, 사건이 적어도 법정·승인·안전·보안 의무를 침해할 수 있으면 낮은 우선순위로 밀지 않는다. 근거가 약한 항목은 확정사업이 아니라 추가관측·시범·독립검증 과제로 분리한다.
연간 개선목표는 활동량이 아니라 다음 운영상태를 정의한다
ANNUAL_IMPROVEMENT_OBJECTIVE_ID는 현재 기준선, 반복원인군, 목표 운영상태, 선행·결과지표, 수용기준, 완료·효과 조건, 부작용·중단·복귀 조건을 연결한다. “교육 실시”, “장비 구매”, “공급자 협의”는 산출물이지 목표상태가 아니다. 개선 후 누구의 어떤 판단이 더 빨라지거나 정확해지고 어떤 위험노출·우회·재작업이 줄어드는지를 측정 가능하게 쓴다.
의무와 중지기준을 편익점수로 상쇄하지 않는다
ANNUAL_PRIORITY_BASIS_ID는 법정·승인·안전·보안·필수서비스 의무를 먼저 고정한 뒤 위험감소, 운영회복력, 역량, 효율, 비용, 기술부채, 의존성과 증거확신도를 비교한다. 단일 가중점수는 토론자료일 뿐 승인권을 대체하지 않는다. 미충족 의무와 중지·제한조건은 높은 경제편익이나 부서 선호로 상쇄하지 않으며, 이월에는 임시통제·만료·책임자·다음 판단시각이 필요하다.
포트폴리오는 의무·위험감소·역량·회복력·효율을 균형 있게 배치한다
ANNUAL_IMPROVEMENT_PORTFOLIO_ID는 필수 시정, 위험감소, 역량·교대, 자산·형상, 공급회복력, 데이터·측정, 효율개선 항목을 구분하고 상호의존성과 공통자원을 표시한다. 예산이 없는 희망목록이나 같은 편익을 여러 사업에 중복 계상한 묶음을 승인하지 않는다. 수요증가·규제·공역변화·기술교체·공급중단·재난·사이버사건 시나리오에서 우선순위와 최소운영능력이 유지되는지 함께 본다.
다음 기준선은 목표·범위·형상·지표·권한·변경통제를 함께 바꾼다
NEXT_BASELINE_PACK_ID는 차년도 임무범위, 최소운영능력, 성과·위험지표, 절차·형상, 데이터원·산식, 역할·권한, 외부서비스와 승인조건, 변경·시험·복귀 조건을 판본화한다. 목표만 바꾸고 산식·데이터원·운영범위를 그대로 두거나, 결과를 좋아 보이게 하려고 기준을 낮추지 않는다. 기존 기준선과의 차이, 효력시점, 병행기간과 폐기조건을 남긴다.
예산은 사업비보다 통제수명과 총자원 약속을 기록한다
ANNUAL_RESOURCE_PLAN_ID는 인력시간·교대대체·시험환경·교육·정비창·예비품·라이선스·통신·데이터·조달·계약·공급자 지원과 비상예비를 기간별로 연결한다. 취득비와 함께 운용·정비·갱신·철수·데이터이관·폐기 비용을 보고, 미승인 예산은 확보자원으로 표시하지 않는다. 재원 미확보가 의무나 안전한 최소운영능력을 침해하면 범위조정·제한·중지·대체통제를 권한자에게 올린다.
훈련계획은 새 절차·장비·권한을 교대별 역량으로 전환한다
ANNUAL_COMPETENCE_PLAN_ID는 역할별 필요역량, 현재 격차, 시나리오, 평가·재교육, 교대별 최소인원, 대리·승계, 공급자 교육의 독립검증과 실제 수행평가를 포함한다. 교육일정은 기준선·장비·소프트웨어 배포와 연동하고, 출석·콘텐츠 열람을 역량 확보로 간주하지 않는다. 관제 담당자·원격조종자·정비·관리자·UTM 제공자·항공교통관제사의 권한은 서로 대체되지 않는다.
정비·자산전략은 수명주기와 형상·대체·복귀를 한 계획으로 묶는다
ANNUAL_ASSET_PLAN_ID는 기체·탑재체·지상국·C2·통신·전원·시간원·UTM 연계·감시·저장·보안도구의 상태, 단종, 교정, 패치, 예비품, 교체·증설과 폐기를 포함한다. 자산별 성능·위험·지출·수명주기와 서비스 의존성을 함께 보고, 정비완료와 운영복귀 승인·효과검증을 분리한다. 새 자산은 기존 절차·인력·데이터·공급자·공역승인과의 호환성 시험을 통과해야 한다.
공급전략은 계약갱신보다 서비스 의존성과 이탈가능성을 다룬다
ANNUAL_SUPPLIER_STRATEGY_ID는 중요서비스, SLA·지원시간, 장애·변경·취약점 통지, 하위공급자, 데이터 권리·반환, 단종·지원종료, 대체품, 이중운영, 이관·철수시험과 잔존의존성을 기록한다. 공급자 제안과 성능자료는 입력증거이며 운영기관의 적격성·수령·위험판정을 대신하지 않는다. 항공교통업무기관의 법정 권한과 UTM 제공자의 서비스 역할을 조달관계로 축소하지 않는다.
승인관문은 승인·시범·분할·이월·제한·기각을 구분한다
ANNUAL_PORTFOLIO_DECISION_ID는 각 개선항목을 승인, 조건부 승인, 시범, 분할, 이월, 대체, 제한 또는 기각으로 판정하고 근거·조건·자원·효력시각·재판정 트리거를 남긴다. 큰 사업을 한 번에 승인하지 않고 고위험·불확실 항목은 가역적 시범과 독립검증 관문으로 나눈다. 이월은 자동연장이 아니며 위험노출과 임시통제 만료를 다시 승인해야 한다.
편익실현은 기대값·측정값·부작용을 분리해 다음 해에 재검증한다
BENEFITS_REALIZATION_ID는 기대편익, 기준선, 지표·산식·자료원, 귀속가정, 관측창, 측정값, 비용·위험·부작용과 반대증거를 기록한다. 하나의 개선으로 생긴 편익을 예산·훈련·정비·공급자 사업에 중복 배분하지 않고, 다른 변화와 외부환경의 영향을 분리한다. 효과가 없거나 역효과가 나타나면 목표·원인·조치·자원·기준선을 재개방한다.
운영기관이 포트폴리오를 승인하되 사실제공과 독립검증을 분리한다
운영기관 권한자는 연간 목표·우선순위·자원·기준선·잔여위험·제한을 승인한다. 관제 담당자와 원격조종자는 실제 작업부하·우회·임무·C2·현장증거를 제공하지만 운항승인이나 항공교통관제 권한을 행사하지 않는다. 훈련·정비·조달·정보보안·데이터·공급자·UTM 담당은 분야별 계획과 증거를 제출하고 독립검증자는 편익·위험·효과를 재검증한다. 항공교통관제사는 관할 법령과 절차에 따른 고유 권한을 유지한다.
결정팩·수령·원본 갱신이 끝나야 다음 기준선이 효력을 얻는다
ANNUAL_IMPROVEMENT_DECISION_PACK_ID에는 증거마감, 공통원인군, 병목, 대안·시나리오, 우선순위, 예산·훈련·정비·공급전략, 예상편익·잔여위험, 결정·조건·효력시각과 재검증 계획을 담는다. 영향받는 조직과 교대·공급자·UTM 주체는 ANNUAL_IMPROVEMENT_RECEIPT_ID로 판본·변경·역할·조건을 수령한다. 기준선·예산·교육·정비·계약 원본과 변경이력이 갱신되고 미수령·미확정·이월 항목에 책임·만료·트리거가 지정돼야 전환을 닫는다.
적용 경계
연간 주기, 분류, 점수, 임계치와 서식은 기관별 위험기반 내부 시안이다. ISO·ICAO·NIST 공개자료는 품질·안전·측정·위험·자산·역량 관리의 비교 근거로만 사용했으며 유료 전문의 세부조항을 추정하지 않았다. 이 절차를 사용했다는 사실만으로 국제표준 적합성, 인증, 국내 공역·비행승인, 항공교통관제 허가 또는 안전보장이 성립하지 않는다. 실제 운용은 한국 법령, 공역, 승인서, 제작자 한계와 기관 절차를 임무별로 별도 확인한다.
그림 1-48 월·분기 예방조치 증거를 반복원인·지연·자원병목으로 군집화해 연간 개선목표와 다음 기준선·예산·훈련·정비·공급전략으로 통합하고 권한자가 승인한다.
표 1-52 연간 운영개선 포트폴리오의 전환관문·필수산출물·결정권
| 전환 관문 | 필수 입력·증거 | 필수 산출물 | 권한·결정 |
| 증거마감 | 월·분기 결정팩·예외·재개방·효과증거 | ANNUAL_EVIDENCE_CUT_ID·비교한계 | 기록책임자 동결 / 운영권한자 승인 |
| 원인·병목 군집 | 사건·우회·지연·의존성·반대증거 | CAUSE_CLUSTER_ID·BOTTLENECK_ID·확신도 | 분야분석자 / 독립검토자 |
| 목표·우선순위 | 의무·위험·노출·편익·시나리오 | OBJECTIVE_ID·PRIORITY_BASIS_ID | 위험·법무·안전 권한자 |
| 전략 통합 | 기준선·비용·역량·자산·공급 의존성 | 5개 통합계획·의존성·복귀조건 | 각 계획 소유자 / 포트폴리오 책임자 |
| 승인 | 대안·잔여위험·재원·조건·반대의견 | 승인·시범·분할·이월·제한·기각 | 운영기관 해당 권한자 |
| 발행·수령 | 판본·효력·변경·교육·계약·통지대상 | DECISION_PACK_ID·RECEIPT_ID·미수령 | 기록책임자 / 수령책임자 |
| 편익 재검증 | 기준선·지표·비용·부작용·반대증거 | BENEFITS_REALIZATION_ID·재개방 결정 | 독립검증자 / 잔여위험 권한자 |
공식 확인 경로와 검증 상태
NIST IR 8286C Rev.1 Final, 2025-12 https://doi.org/10.6028/NIST.IR.8286Cr1NIST SP 800-55 Vol.1·Vol.2 Final, 2024-12 https://csrc.nist.gov/pubs/sp/800/55/v1/final https://csrc.nist.gov/pubs/sp/800/55/v2/finalISO 9001:2026 Edition 6 https://www.iso.org/standard/9001ISO 19011:2026 Edition 4 https://www.iso.org/standard/88984.htmlISO 55001:2024 Edition 2 https://www.iso.org/standard/83054.htmlISO 10015:2019 Edition 2, confirmed 2025 https://www.iso.org/standard/69459.htmlICAO Safety Management Manual Doc 9859 제4판 Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 Edition 3 https://www.iso.org/standard/88660.htmlISO 23629-5:2023·ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제129조·항공안전법 시행규칙 제310조, 시행 2026-07-01 https://www.law.go.kr
검증 상태: 2026년 10월 3일 NIST IR 8286C Rev.1의 위험등록부·기업 위험포트폴리오·KPI/KRI·우선순위, SP 800-55 Vol.1·2의 측정항목 선정·우선순위·측정프로그램, ISO 9001:2026의 성과평가·개선, ISO 19011:2026의 감사프로그램과 개선, ISO 55001:2024의 성과·위험·지출 균형과 수명주기, ISO 10015:2019의 역량관리·인재개발 공개범위를 확인했다. ICAO Doc 9859 제4판 Chapter 9의 안전성과 감시·측정·변경관리·지속개선, ISO 21384-3:2026과 23629-5·-9의 UAS·UTM 공개범위, 국내 현행 항공안전법령의 조종자 준수 경계를 대조했다. ISO 전문의 비공개 조항번호는 추정하지 않았고 연간 계획 주기·점수·임계치는 내부 시안으로만 제시했다.
승인된 연간 운영개선계획을 분기별 이행포트폴리오로 전개하고 편익·위험·비용·역량·공급자 의존성의 실현 정도를 재예측하는 절차
연간 운영개선계획이 승인됐다고 해서 각 분기의 사업·조달·훈련·정비·공급자 작업까지 자동 승인된 것은 아니다. 편익은 늦게 나타나고, 비용은 계약 전에 묶이며, 위험은 다른 항목으로 이동하고, 교육 이수자 수와 실제 교대가용 역량은 다를 수 있다. 공급자 의존성도 계약 체결만으로 줄지 않는다. 이 절차는 A.65의 승인 포트폴리오를 분기별 실행 묶음으로 전개하고 같은 증거마감 시각에서 편익·위험·비용·역량·자산·공급자 의존성을 다시 예측해 다음 분기의 권한 있는 기준선을 확정하는 내부 연구·실무용 설계안이다. 분기 주기와 임계치는 기관별 운영안이며 세계 공통 법정기한이나 자동적인 국제표준 준수 기준이 아니다.
연간 승인은 분기 실행의 상한과 경계이지 백지 위임이 아니다
QUARTERLY_PORTFOLIO_ID는 A.65의 PORTFOLIO_ID, 승인 범위, 개선목표, 예산한도, 기준선 변경권한, 조건·제외·만료와 다음 검토시점을 이어받는다. 연간 결정팩에 없는 신규 범위, 안전·법·승인 경계의 변경, 예비비 사용, 공급자 교체와 기준선 변경은 각각의 권한 경로를 다시 거친다. 분기 담당자는 연간 승인 문구를 근거로 미확정 사업을 실행상태로 올리지 않는다.
분기 기준선은 작업목록이 아니라 결과·자원·의존성의 약속이다
QUARTER_BASELINE_ID에는 분기 시작·종료일, 자료마감 시각, 포함 항목, 목표 결과, 필수 산출물, 담당·승인·수령자, 예산·인력·자산·공급자 선행조건, 운용제한과 다음 관문을 기록한다. 구성요소는 계획, 승인대기, 자원확보, 실행, 검증, 효과관측, 보류, 제한, 종결로 구분한다. 일정만 분기에 맞추고 편익·위험·역량의 기준시점을 다르게 두지 않는다.
편익은 산출물이 아니라 수혜자에게 확인된 운영변화로 정의한다
BENEFIT_REALIZATION_ID는 편익 소유자, 수혜자, 기대 결과, 기준값·목표·산식·자료원, 선행지표와 결과지표, 발생 지연, 유지기간, 귀속 가정과 부정적 효과를 둔다. 화면 배포, 장비 납품, 교육 이수, 공급자 티켓 종결은 산출물이며 편익 자체가 아니다. 동일한 오류감소나 가용성 향상을 여러 과제에 중복 귀속하지 않고 공동기여와 외부요인을 따로 기록한다.
재예측은 하나의 숫자가 아니라 범위·가정·확신도의 묶음이다
QUARTER_REFORECAST_ID는 기준예측, 낙관·기준·보수 시나리오, 핵심 가정, 민감도, 확신도, 자료기준시점과 다음 갱신시각을 둔다. 이미 발생한 실적은 예측에서 분리하고, 미확정 예산·계약·인력·승인을 확정값처럼 넣지 않는다. 불확실성이 크면 거짓 정밀도를 피하고 범위와 조건부 경로를 제시한다. 직전 분기 예측과 실제의 차이는 다음 예측의 편향과 누락가정을 교정하는 자료로 쓴다.
위험 재예측은 항목별 잔여위험과 포트폴리오 집중을 함께 본다
QUARTER_RISK_FORECAST_ID는 실현된 위험, 남은 위험, 새로 생긴 위험, 기회, 통제효과, 위험간 상관·공통원인, 최대노출시점과 수용권한을 연결한다. 한 항목의 위험감소가 다른 교대·자산·공급자·공역으로 전가됐는지 확인한다. 개별 항목이 허용범위 안에 있어도 동일 C2·UTM·통신·공급자·숙련자에 집중되면 포트폴리오 수준의 제한 또는 분산결정을 요구한다.
비용은 지출액·약정액·잔여예상액·예비비를 분리한다
QUARTER_COST_FORECAST_ID에는 실제 지출, 발주·계약 약정, 미청구 의무, 완료까지 예상비용, 분기·연간 전망, 예비비 사용·잔액과 환율·단가·물량 가정을 둔다. 예산 미집행을 절감으로 단정하지 않고 지연·범위축소·미발주와 구분한다. 진척률이나 획득가치 자료는 적용조건과 산식이 합의된 항목에만 쓰며, 안전·법적 의무와 효과 부족을 비용효율 점수로 상쇄하지 않는다.
역량은 수료자 수가 아니라 역할별 가용성과 교대복원력으로 예측한다
CAPABILITY_REALIZATION_ID는 역할별 필요역량, 평가통과 인원, 자격·내부권한의 유효기간, 교대별 배치, 업무부하, 휴가·이직·대체인력, 재교육과 비정상상황 수행증거를 기록한다. 관제 담당자와 원격조종자, 정비·정보보안·운영관리자의 권한을 합산해 하나의 인원수로 표현하지 않는다. 공급자 교육이나 출석은 운영기관의 실제 수행역량과 별도로 판정한다.
자산 실현도는 납품보다 운용가능 형상과 정비부담으로 판단한다
ASSET_REALIZATION_ID는 기체·탑재체·지상국·C2·통신·전원·UTM 연계·감시·저장·시간동기 자산의 승인 형상, 가용성, 결함, 정비창과 예비품, 교정·패치·수명종료, 시험과 운용수령을 연결한다. 설치 또는 정비 완료는 운영조건에서 성능과 복구가 확인되기 전까지 편익으로 계산하지 않는다. 분기 운용량 증가가 다음 분기의 정비창·예비품·교대부하를 잠식하는지도 함께 예측한다.
공급자 의존성은 계약수보다 대체가능성과 공통원인으로 측정한다
SUPPLIER_DEPENDENCY_FORECAST_ID는 핵심 서비스·데이터·부품별 공급자, 하위공급자, 독점 인터페이스, 지원시간, 계약만료, 변경통지, 지식·데이터 이전, 대체품 적합성, 전환기간과 비상지원의 실제 상태를 둔다. 명목상 복수계약이라도 동일 하위사업자·클라우드·통신망·부품·인증경로를 공유하면 독립된 다중화로 보지 않는다. 공급자의 자체 성과보고와 운영기관의 수령·실환경 검증을 구분한다.
인터페이스 자료는 같은 사건번호와 기준시각으로 대사한다
PORTFOLIO_EVIDENCE_CUT_ID는 DMS, Incident/Ticket, CMMS·자산대장, 교육·자격대장, 예산·계약, 공급자 포털, UTM 서비스기록, C2·통신·감시 로그의 식별자와 자료마감 시각을 묶는다. 관제 담당자는 운영증거를 제공하되 공급자 성과나 UTM 역할을 대신 승인하지 않는다. 원격조종자는 기체·C2·현장조건을 보고하며, UTM 제공자와 항공교통관제사는 각각의 서비스·법정 권한을 유지한다.
의존성과 변경은 항목 사이의 숨은 임계경로를 드러낸다
PORTFOLIO_DEPENDENCY_ID는 선행결정, 공동자원, 형상·인터페이스, 공역·승인, 시험환경, 교육·정비창, 데이터·보안, 계약·하위공급자와 수령관계를 기록한다. 한 항목의 지연이 여러 편익을 동시에 늦추거나 공통원인 위험을 높이면 단순 일정편차가 아니라 포트폴리오 병목으로 분류한다. 분할·순서변경·대체·범위제한의 영향은 편익·위험·비용·역량·의존성 여섯 축에서 다시 계산한다.
분기 결정팩은 예측을 도전받고 반대증거를 남기게 한다
QUARTER_DECISION_PACK_ID에는 동결 스냅샷, 전분기 예측과 실제, 여섯 실현축, 가정·민감도·편향, 지연·병목·반대증거, 대안, 잔여위험, 예비비와 다음 분기 제안기준선을 담는다. 자료 소유자와 독립 검토자는 산식·모집단·완료율·귀속·중복·누락을 점검한다. 보고를 보기 좋게 하기 위해 목표나 기준값을 소급 변경하지 않으며 미확인은 미확인으로 남긴다.
권한자는 계속·가속·재배치·분할·이월·제한·중지를 결정한다
QUARTER_AUTHORIZATION_ID에는 선택한 상태, 근거, 조건, 예산·인력·자산·계약 한도, 위험수용, 효력시각, 다음 관문과 재검토 트리거를 기록한다. 안전·법·승인·정보보안 임계치 침해 가능성은 편익이나 비용절감으로 상쇄하지 않는다. 권한이 다른 결정은 하나의 회의 결론으로 뭉치지 않고 예산·조달·변경·운영·위험수용의 실제 승인자를 각각 남긴다.
다음 분기 기준선은 전달·수령·원본반영 뒤에만 효력이 생긴다
NEXT_QUARTER_BASELINE_ID는 승인된 범위·목표·예산·역량·자산·공급자·위험·제한과 원본 판본을 담는다. 관제·조종·정비·훈련·교대·조달·정보보안·공급자·UTM 관련 주체는 QUARTER_RECEIPT_ID로 자신의 변경·조건·책임과 효력시각을 수령한다. 미수령·질문·정정은 닫힐 때까지 추적하며, 대시보드만 바꾸고 절차·형상·계약·교육 원본을 갱신하지 않은 상태를 재기준선 완료로 보지 않는다.
예측정확도와 편익 지속성을 다음 검토의 품질지표로 쓴다
FORECAST_ACCURACY_ID는 직전 예측범위와 실제, 편향 방향, 가정 실패, 자료지연, 범위변경과 통제 가능한 원인을 기록한다. 분기 종료 뒤에는 편익이 유지되는지, 위험이 되돌아오지 않는지, 비용·역량·자산·의존성의 후행부담이 나타나는지를 별도 관측한다. ISO 21513:2026의 공개 범위는 종료 뒤 평가에 관한 것이므로 실행 중 분기검토의 직접 요구로 전용하지 않고 향후 사후평가 설계의 비교자료로만 쓴다.
국내 운용과 승인조건은 내부 포트폴리오 결정으로 대체하지 않는다
이 절차의 계속·가속·재배치·분할·이월·제한·중지는 조직 내부의 개선 포트폴리오 결정이다. 실제 비행의 공역·비행승인·특별비행·조종자 준수사항과 관계기관 지시, 원격조종자의 조종판단, UTM 제공자의 서비스 책임, 항공교통관제사의 고유 권한은 별도로 확인한다. 적합성 평가·인증·운항승인·안전보장이 완료됐다는 뜻으로 사용하지 않는다.
그림 1-49 분기 포트폴리오는 승인기준선·실적증거·재예측·반대검증·권한결정을 거쳐 다음 분기 기준선으로 전환된다.
표 1-53 분기 이행포트폴리오의 실현도 재예측과 권한결정
| 관문 | 최소 확인증거 | 결정권·경계 | 가능한 상태 |
| 분기 기준선 | A.65 승인범위·목표·예산·조건·의존성 | 운영·예산·조달 권한 분리 | 계획·승인대기·실행 |
| 편익·위험 | 기준/목표·산식·귀속·잔여/집중위험·반대증거 | 편익소유자·위험수용권한자 | 유지·가속·재설계 |
| 비용·역량 | 실제·약정·잔여예상·예비비·교대별 가용역량 | 재무·운영·훈련 권한 분리 | 재배치·재교육·범위조정 |
| 자산·정비 | 승인형상·가용성·결함·정비창·예비품·수명주기 | 자산·정비·운영수령 분리 | 계속·제한·교체·이월 |
| 공급자 의존성 | 하위공급·집중·대체·데이터/지식 이전·전환시간 | 계약수령과 운용검증 분리 | 유지·분산·대체·탈출 |
| 재예측 검증 | 시나리오·가정·민감도·확신도·전분기 편향 | 자료소유자와 독립검토 | 채택·보완·판단유보 |
| 다음 기준선 | 결정팩·승인·전달·수령·원본반영·효력시각 | 해당 권한자의 명시적 승인 | 계속·가속·재배치·분할·이월·제한·중지 |
공식 확인 경로와 검증 상태
ISO 21504:2022 https://www.iso.org/standard/82867.htmlISO 21503:2022 https://www.iso.org/standard/82868.htmlISO 21505:2017 https://www.iso.org/standard/63578.htmlISO 21508:2026 https://www.iso.org/standard/87899.htmlISO 21513:2026 https://www.iso.org/standard/63585.htmlNIST SP 800-55 Vol.1·Vol.2 Final https://csrc.nist.gov/pubs/sp/800/55/v1/final https://csrc.nist.gov/pubs/sp/800/55/v2/finalNIST IR 8286C Rev.1 Final https://csrc.nist.gov/pubs/ir/8286/c/r1/finalNIST SP 800-161 Rev.1 Update 1 Final https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/finalISO 9001:2026 https://www.iso.org/standard/9001ISO 55001:2024 https://www.iso.org/standard/83054.htmlISO 10015:2019 https://www.iso.org/standard/69459.htmlICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 · ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제129조·항공안전법 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 21504:2022의 포트폴리오관리 원칙, ISO 21503:2022의 프로그램관리 역할·책임 공개범위, ISO 21505:2017의 거버넌스 대상, ISO 21508:2026의 획득가치관리 공개범위를 공식 서지와 초록에서 확인했다. ISO 21513:2026은 종료 뒤 실제 결과·편익과 미래 지속가능성을 평가하는 범위이므로 실행 중 분기검토의 직접 요구로 전용하지 않았다. NIST SP 800-55 Vol.1·2의 측정항목·측정프로그램, IR 8286C Rev.1의 기업 위험포트폴리오, SP 800-161 Rev.1 Update 1의 공급망 위험관리 공개범위를 대조했다. ISO 9001:2026, ISO 55001:2024, ISO 10015:2019은 품질·자산·역량의 비교 기준으로만 반영했다. ICAO Doc 9859, ISO 21384-3:2026, ISO 23629-5·-9와 국내 항공안전법령은 안전관리·UAS·UTM·한국 운용 경계를 분리해 기록했다. 유료 전문의 조항번호는 추정하지 않았으며 분기 주기·점수·예측범위·임계치는 기관별 위험기반 시안이다.
승인된 다음 기준선을 월별 실행대장·변경통제·편익관측·예산집행·교대역량·정비창·공급자 전환계획으로 전개하고 조기편차를 보정하는 절차
분기검토에서 다음 기준선을 승인했더라도 월별 실행은 자동으로 완성되지 않는다. 작업은 시작됐지만 편익관측이 늦을 수 있고, 예산은 지출 전부터 약정되며, 교대표에는 이름이 있어도 실제 자격·숙련·휴식조건이 맞지 않을 수 있다. 정비창의 병목이나 공급자 전환의 선행조건 하나가 여러 과제를 동시에 늦추기도 한다. 이 절차는 A.66의 승인 기준선을 월별 실행대장으로 전개하고 같은 자료마감 시각에서 실적과 조기편차를 찾아 권한 범위 안에서 보정한 뒤 다음 달 기준선을 승인·전달·수령하는 내부 연구·실무용 설계안이다. 월간 주기와 임계치는 기관별 위험기반 시안이며 법정기한이나 국제표준 적합성 기준이 아니다.
월별 기준선은 분기 승인범위 안에서만 효력이 있다
MONTHLY_BASELINE_ID는 A.66의 NEXT_QUARTER_BASELINE_ID, 승인조건, 예산·인력·자산·공급자 한도, 위험수용, 제외범위와 재검토 트리거를 이어받는다. 월별 관리자는 분기 결정에 없는 신규 범위나 예비비 사용, 공급자 교체, 운용제한 해제, 승인조건 변경을 실행대장에 임의로 넣지 않는다. 기준선은 목표와 작업뿐 아니라 책임자·수령자·효력시각·원본판본·중단조건을 함께 가져야 한다.
실행대장은 계획표가 아니라 증거가 연결된 통제기록이다
MONTHLY_EXECUTION_LEDGER_ID에는 작업·결과·선행조건·담당·검토·승인·수령, 시작값·목표·실적·예측, 원본기록 위치와 다음 판단시점을 둔다. 상태는 준비, 승인대기, 실행, 검증, 효과관측, 보류, 제한, 종결로 구분한다. 완료율만 갱신하지 않고 DMS·티켓·CMMS·훈련·예산·계약·UTM·C2 기록의 식별자와 자료마감 시각을 연결한다.
변경요청과 현장 긴급조치는 다른 경로로 관리한다
MONTHLY_CHANGE_ID는 변경사유, 영향받는 기준선·절차·형상·계약·교육·공급자·정보보안, 대안, 위험, 시험, 승인권한과 효력시각을 기록한다. 비행 중 안전 확보를 위한 원격조종자의 즉시조치나 항공교통관제 지시는 사전 변경승인을 기다리지 않으며, 사건이 안정된 뒤 사실과 근거를 기록하고 영구변경이 필요한지 별도 판단한다. 임시 우회가 반복돼 사실상 표준절차가 되는 것을 허용하지 않는다.
편익은 월별로 관측하되 발생지연과 귀속한계를 숨기지 않는다
MONTHLY_BENEFIT_OBSERVATION_ID는 편익 소유자·수혜자, 기준값·목표·산식·자료원, 선행지표·결과지표, 관측값·발생지연·유지조건·공동기여·외부요인과 부정적 효과를 둔다. 장비 납품, 화면 배포, 교육 이수, 티켓 종결은 산출물이며 운영 편익과 분리한다. 자료가 부족하면 0이나 100퍼센트로 채우지 않고 미관측·부분관측·검증대기로 표시한다.
예산집행은 지출·약정·완료예상·예비비를 따로 본다
MONTHLY_BUDGET_CONTROL_ID에는 실제 지출, 발주·계약 약정, 미청구 의무, 완료까지 예상비용, 분기 전망, 예비비 승인·사용·잔액과 단가·물량·환율 가정을 둔다. 미집행액을 자동 절감으로 보지 않고 지연·미발주·범위축소와 구분한다. 획득가치 방식은 적용범위·진척측정 규칙·기준선이 합의된 항목에만 제한적으로 쓰며 안전·법적 의무나 효과부족을 비용효율로 상쇄하지 않는다.
교대역량은 인원수가 아니라 역할별 유효 가용성으로 관리한다
MONTHLY_CAPABILITY_ID는 관제 담당자·원격조종자·정비·정보보안·운영관리 역할별 필요역량, 평가통과, 자격·내부권한 유효기간, 교대배치, 업무부하, 인계, 휴가·결원·대체인력과 비정상상황 수행증거를 연결한다. 교육 출석과 실무수행 가능성을 분리하며, 특정 숙련자 한 명에게 의존하는 교대는 충원 여부와 무관하게 취약상태로 표시한다.
정비창 계획은 운용량·형상·부품·시험·복귀승인을 함께 묶는다
MONTHLY_MAINTENANCE_PLAN_ID는 기체·탑재체·지상국·C2·통신·전원·감시·저장·시간동기 자산의 운용예정, 정비창 슬롯, 결함, 교정·패치, 예비품, 단종·지원종료, 정비 후 시험과 운용복귀 제한을 둔다. 정비완료와 운용복귀 승인을 같은 상태로 표시하지 않는다. 계획 운용량이 정비창·예비품·숙련자 용량을 넘으면 비행계획보다 먼저 자산 가용성 기준선을 조정한다.
공급자 전환계획은 계약일정이 아니라 실제 이탈 가능성을 시험한다
MONTHLY_SUPPLIER_TRANSITION_ID는 전환 대상 서비스·부품·데이터, 현 공급자와 대체 공급자, 하위공급자·공통의존성, 데이터·지식 이전, 인터페이스·형상·시험·교육·계약·지원 종료와 되돌림 조건을 기록한다. 명목상 대체계약이 있어도 실환경 시험, 수령, 데이터 회수, 접근권한 종료와 장애대응이 확인되지 않으면 전환준비 완료로 보지 않는다.
하나의 증거마감 시각이 조기편차 판정의 출발점이다
MONTHLY_EVIDENCE_CUT_ID는 실행대장, 변경기록, 편익관측, 예산, 교대역량, CMMS·자산대장, 공급자 전환, UTM 서비스와 C2·통신·감시 로그의 원본 식별자·시간기준·수집시각·완전성·변경이력을 묶는다. 서로 다른 기간의 최선값만 골라 한 달의 상태처럼 제시하지 않는다. 자료지연과 결측은 실적편차와 별도로 기록하고 판단의 확신도를 낮춘다.
조기편차는 결과가 나빠진 뒤가 아니라 선행조건의 이탈에서 찾는다
EARLY_DEVIATION_ID는 기준선 대비 실적·예측 차이, 최초 감지시각, 방향·크기·지속, 영향을 받는 편익·위험·비용·역량·자산·공급자, 공통원인과 재발 여부를 둔다. 편차는 자료품질, 일정, 비용, 효과, 위험, 역량, 형상·정비, 공급자·인터페이스, 법·승인 경계로 분류한다. 법·공역·승인·안전·보안·필수서비스 경계는 일반 성과편차보다 먼저 제한·중지·통지 경로로 보낸다.
보정조치는 작은 우회가 아니라 원인·권한·효과가 닫힌 결정이다
CORRECTION_ACTION_ID에는 원인 가설, 즉시 봉쇄, 영구조치, 책임자, 자원, 기한, 성공기준, 부작용, 잔여위험과 재개방 조건을 둔다. 권한 범위 안에서는 순서변경·자원재배치·추가검증·표적교육·정비슬롯 조정·공급자 시정요구를 선택할 수 있다. 범위·예산·형상·계약·위험수용·운용제한을 바꾸는 조치는 해당 변경권한자에게 상향한다.
월간 검토는 계속·보정·재배치·제한·상향·중지를 결정한다
MONTHLY_DECISION_PACK_ID에는 동결 스냅샷, 기준선·실적·예측, 신규변경, 편익관측, 예산, 교대역량, 정비창, 공급자 전환, 편차·원인·반대증거와 대안을 담는다. 결정은 계속, 보정, 재배치, 제한, 상향, 중지로 구분하고 근거·조건·효력·재검토 트리거를 남긴다. 운영기관 내부 회의는 원격조종자의 안전판단, UTM 제공자의 서비스 책임이나 항공교통관제사의 지시권한을 대신하지 않는다.
다음 달 기준선은 승인·전달·수령·원본반영 뒤에만 열린다
NEXT_MONTH_BASELINE_ID는 승인된 작업·목표·예산·교대·자산·정비·공급자·변경·위험·제한과 원본판본을 담는다. 관제·조종·정비·훈련·조달·재무·정보보안·공급자·UTM 관련 수령자는 MONTHLY_RECEIPT_ID로 자신의 변경점과 효력시각을 확인한다. 미수령·질문·정정은 닫힐 때까지 추적하고 대시보드만 갱신한 상태를 새 기준선 완료로 보지 않는다.
편차 탐지의 품질도 다음 달에 재평가한다
DEVIATION_DETECTION_QUALITY_ID는 예상보다 먼저 잡은 편차, 늦게 잡은 편차, 오경보, 누락, 자료지연, 임계치 과민·둔감과 조치효과를 기록한다. 동일한 편차가 반복되면 담당자의 주의 부족으로만 돌리지 않고 기준선·자료·역량·정비·공급자 구조를 다시 본다. 월별 지표는 통제의 학습을 위한 것이며 사람이나 부서의 순위표로 단순화하지 않는다.
국내 운용조건과 실제 비행권한은 월별 내부통제로 대체하지 않는다
이 절차의 기준선·변경·보정·제한·중지는 운영기관 내부 개선업무의 통제결정이다. 실제 비행의 공역·비행승인·특별비행·조종자 준수사항, 원격조종자의 즉시 안전판단, 관계기관 지시, UTM 제공자와 항공교통관제사의 고유 권한은 별도로 확인한다. 월간 검토 완료는 적합성 평가·인증·운항승인 또는 안전보장 완료를 뜻하지 않는다.
그림 1-50 월별 통제는 기준선 수령, 실행, 관측, 편차 감지, 보정과 다음 달 승인으로 닫힌다.
표 1-54 월별 실행대장과 조기편차 보정의 통제관문
| 관문 | 최소 확인증거 | 권한·경계 | 가능한 상태 |
| 월별 기준선 | A.66 승인범위·조건·예산·교대·자산·공급자 | 분기 한도 안의 실행권한 | 준비·승인대기·실행 |
| 변경통제 | 요청·영향·대안·위험·시험·판본·수령 | 긴급 안전조치와 영구변경 분리 | 승인·보완·기각·상향 |
| 편익관측 | 기준·목표·관측값·지연·귀속·부정효과 | 편익 소유자와 독립 검토 | 관측·부분관측·검증대기 |
| 예산집행 | 실제·약정·미청구·완료예상·예비비 | 재무·예산·운영 권한 분리 | 정상·주의·재예측·상향 |
| 교대역량 | 역할별 평가·유효성·배치·부하·대체·인계 | 관제·조종·정비 권한 비합산 | 가용·조건부·부족·제한 |
| 정비창 | 형상·운용량·슬롯·결함·부품·시험·복귀제한 | 정비완료와 운용복귀 분리 | 가용·정비·시험·제한 |
| 공급자 전환 | 하위의존·데이터·지식·시험·수령·되돌림 | 계약수령과 운용검증 분리 | 준비·시험·전환·보류 |
| 조기편차 | 동일 시각 증거·방향·지속·공통원인·반대증거 | 법·승인·안전 경계 우선 | 계속·보정·재배치·제한·상향·중지 |
| 다음 달 기준선 | 결정팩·승인·전달·수령·원본반영 | 해당 결정권자의 명시적 승인 | 열림·조건부·보류 |
공식 확인 경로와 검증 상태
ISO 21504:2022 https://www.iso.org/standard/82867.htmlISO 21505:2017 https://www.iso.org/standard/63578.htmlISO 21508:2026 https://www.iso.org/standard/87899.htmlNIST SP 800-55 Vol.2 Final https://csrc.nist.gov/pubs/sp/800/55/v2/finalNIST IR 8286C Rev.1 Final https://csrc.nist.gov/pubs/ir/8286/c/r1/finalNIST SP 800-161 Rev.1 Update 1 Final https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/finalISO 9001:2026 https://www.iso.org/standard/9001ISO 55001:2024 https://www.iso.org/standard/83054.htmlISO 10015:2019 https://www.iso.org/standard/69459.htmlICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 · ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제129조·항공안전법 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 21504:2022의 환경별 조정이 필요한 포트폴리오관리 공개범위와 ISO 21508:2026의 획득가치관리 공식 판본을 확인했다. NIST SP 800-55 Vol.2의 측정프로그램, IR 8286C Rev.1의 위험등록·포트폴리오·KPI·KRI, SP 800-161 Rev.1 Update 1의 공급망 위험관리 공개범위를 대조했다. ISO 9001:2026, ISO 55001:2024와 ISO 10015:2019은 품질·자산·역량의 비교 기준으로만 반영했다. ICAO Doc 9859 제4판 Chapter 9가 안전성과 감시·측정, 변경관리와 지속개선을 함께 다루는 공개구조를 확인했다. ISO 21384-3:2026, ISO 23629-5·9:2023과 국내 항공안전법령은 UAS·UTM·한국 운용권한을 내부 개선통제와 분리하는 근거로 사용했다. 유료 전문의 세부조항은 추정하지 않았고 월간 주기·임계치·상태값은 기관별 위험기반 시안이다.
월별 조기편차 보정 결과를 주간 현장 브리핑·일일 사건대장·교대인계·정비출고·공급자 작업지시로 내려 보내고 실행증거를 다시 월간 기준선으로 회수하는 절차
월간 검토에서 조기편차와 보정조치를 승인해도 현장 문서가 서로 다른 표현·판본·효력시각을 사용하면 통제는 끊긴다. 브리핑에서는 바뀐 제한을 말했지만 일일 사건대장에는 남지 않을 수 있고, 정비완료를 운용복귀로 오해하거나 공급자 작업완료를 수령검증으로 대신할 수도 있다. 이 절차는 A.67의 보정결정을 하나의 실행패키지로 발행해 주간·일일·교대·정비·공급자·UTM/C2 경로에 필요한 정보만 배포하고, 수령·실행·검증 증거를 A.68에서 월간 기준선으로 회수하는 내부 연구·실무용 설계안이다. 배포주기·상태값·품질문턱은 기관별 위험기반 시안이며 법정기한이나 표준 적합성 기준이 아니다.
보정결정은 하나의 실행패키지로 동결한다
FIELD_EXECUTION_RELEASE_ID에는 A.67의 MONTHLY_BASELINE_ID, EARLY_DEVIATION_ID, CORRECTION_ACTION_ID와 연결된 변경점·사유·적용대상·제외대상·효력시각·종료 또는 재검토 조건·책임자·승인자·원본판본을 둔다. 현장별 요약본을 만들더라도 원본 식별자와 해시 또는 변경이력을 유지한다. 승인되지 않은 초안과 효력이 끝난 지시는 현행본과 같은 화면·폴더에 섞어 두지 않는다.
배포는 역할별 최소정보와 권한경계를 함께 보낸다
관제 담당자에게는 감시점·제한·통지·기록 의무, 원격조종자에게는 비행 전 확인·즉시 안전판단·보고 경로, 정비조직에는 작업범위·형상·시험·출고조건, 공급자에게는 작업·수령기준·접근범위, UTM 제공자에게는 합의된 서비스·정보교환 항목만 보낸다. 항공교통관제사의 지시와 공역운영 권한은 운영기관 내부 지시로 재정의하지 않는다. 배포표는 알 필요와 수행할 필요를 구분해 개인정보·보안정보의 과잉전달도 막는다.
주간 현장 브리핑은 변화와 행동을 확인하는 자리다
WEEKLY_BRIEFING_ID에는 지난 기준선, 이번 변경점, 효력·종료시각, 공역·기상·UTM·C2·정비·공급자 제약, 예상 위험, 중단·상향 트리거, 역할별 행동과 미해결 질문을 기록한다. 참석 서명만 받지 않고 담당자가 자신의 변경점과 첫 행동을 다시 말하는 확인응답을 남긴다. 브리핑 완료는 개별 비행의 공역·기상·기체·조종자 조건 확인이나 관계기관 승인을 대신하지 않는다.
일일 사건대장은 사실·해석·결정을 분리한다
DAILY_EVENT_LOG_ID는 발생·감지·기록 시각, 출처, 관측 사실, 운영 영향, 최초 안전조치, 통지·인계 대상, 연결 로그와 후속기한을 둔다. 사건, 안전사고, 기준선 편차, 서비스장애, 계획된 변경을 한 상태값으로 합치지 않는다. 원인을 모르면 미확인으로 두고 추정은 별도 표시하며, 뒤늦은 정정은 원기록을 지우지 않고 정정자·시각·근거를 추가한다.
교대인계는 열린 위험과 다음 행동을 명시적으로 넘긴다
SHIFT_HANDOVER_ID에는 진행 중 임무, 적용 중 제한, 공역·기상·UTM·C2 상태, 미종결 사건, 정비·공급자 작업, 임시 우회, 다음 확인시각과 책임자를 둔다. 인계자는 읽기만 완료하지 않고 인수자가 핵심 제한과 미결조치를 확인응답하도록 한다. 인수거부·질문·기록불일치는 해결될 때까지 열린 항목으로 남기며 인계 공백 동안의 임무 수용 기준을 사전에 정한다.
정비출고는 작업완료·시험합격·운용복귀를 나눠 기록한다
MAINTENANCE_RELEASE_ID에는 자산·일련번호·형상, 작업지시, 사용 부품·도구·소프트웨어, 결함·조치, 검사·시험 결과, 미해결 제한, 정비완료자와 독립 확인자를 둔다. 정비조직의 작업완료와 운영기관의 운용복귀 결정은 서로 다른 권한으로 남긴다. 조건부 출고에는 허용 임무·기간·감시·중지조건을 붙이고 관련 교대와 원격조종자가 수령하기 전에는 가용상태로 표시하지 않는다.
공급자 작업지시는 계약범위와 운영권한을 혼동하지 않는다
SUPPLIER_WORK_ORDER_ID에는 계약·변경 근거, 작업범위·제외범위, 입력물·산출물, 형상·인터페이스, 수령기준, 접근권한·정보보호, 하위공급자, 장애·지연 통지, 되돌림과 증거 제출기한을 둔다. 공급자의 완료통보는 운영기관의 수령·검증 또는 비행승인을 뜻하지 않는다. 공급자가 안전관련 이상을 발견하면 계약상 보고선을 기다리지 않고 사전에 정한 긴급 통지경로를 사용한다.
UTM·C2 서비스 통지는 합의된 정보교환과 실제 가용성을 잇는다
UTM_SERVICE_NOTICE_ID에는 제공자·이용자, 서비스와 영향기능, 계획·비계획 변경, 시작·종료예상, 지리·시간 범위, 가용성·성능 저하, 대체경로, 연락·수령과 복구증거를 둔다. ISO 23629 계열의 공개범위는 기능과 정보교환을 이해하는 비교 기준이며 특정 구현·SLA·책임배분을 자동 결정하지 않는다. C2 서비스 상태는 기체·지상국·통신망·외부서비스 증거를 구분해 기록한다.
수령확인은 열람과 이해와 실행준비를 구분한다
FIELD_RECEIPT_ID는 대상자·전달시각·접근성·열람·확인응답·질문·정정·실행준비와 대체 연락경로를 기록한다. 자동 발송 성공을 수령으로 보지 않으며 역할·교대·업체가 바뀌면 수령목록을 다시 확인한다. 미수령이 임무 안전·법적 조건·필수서비스에 영향을 주면 단순 독촉이 아니라 제한·보류·상향 상태로 전환한다.
실행증거는 행동이 일어난 원천에서 잡는다
SOURCE_EVIDENCE_ID에는 작업·관측·결정의 원시기록 위치, 생성주체, 장비·계정, 시간기준, 판본·형상, 무결성 확인, 수집자와 연결 식별자를 둔다. 브리핑 참석, 사건기록, 인계, 정비시험, 공급자 산출물, UTM/C2 상태를 월말에 기억으로 재작성하지 않는다. 증거가 없거나 접근할 수 없으면 추정완료가 아니라 미확인·회수대기·대체증거 검토로 남긴다.
현장 예외는 즉시 안전조치와 영구보정을 분리한다
FIELD_ESCALATION_ID는 트리거, 즉시 봉쇄, 영향을 받는 임무·자산·사람·데이터, 통지자·수령자, 현재 제한, 다음 결정시각을 둔다. 원격조종자의 비행 중 안전조치나 항공교통관제 지시는 사전 내부승인을 기다리지 않는다. 상황 안정 뒤에는 사실·근거·결과를 사건대장에 연결하고, 반복 가능성이 있으면 변경통제와 월간 기준선 보정으로 넘긴다.
회수 전 품질관문은 완전성보다 추적가능성을 먼저 묻는다
EVIDENCE_QUALITY_GATE_ID는 필수필드, 시간 적시성, 원본 연결, 판본·형상, 권한 있는 생성·검토, 상호모순, 접근성·보존, 개인정보·보안 처리와 반대증거를 검사한다. 표가 모두 채워졌더라도 원본과 연결되지 않거나 서로 다른 형상·기간의 값이면 수용하지 않는다. 재작업은 원자료를 바꾸는 것이 아니라 누락을 보충하고 정정이력을 남기는 방식으로 수행한다.
월간 기준선 회수는 상태대사가 끝나야 닫힌다
MONTHLY_BASELINE_RETURN_ID는 각 실행항목을 완료, 조건부 완료, 미완료, 무효, 보류, 상향으로 대사하고 최초 기준선·실행증거·잔여제약·편익관측·비용·역량·정비·공급자·UTM/C2 영향을 연결한다. 같은 사건이 여러 문서에 나타나면 중복 건수를 합산하지 않고 하나의 연결사건으로 묶는다. 회수책임자와 독립 검토자는 불일치·미수령·미종결 항목을 다음 달로 숨겨 넘기지 않고 명시적 이월 또는 기준선 변경을 요청한다.
월간 피드백은 지시의 효과와 증거경로를 함께 개선한다
RETURN_RECEIPT_ID는 월간 관리자가 회수패키지를 수령·검토·보완요청·수용한 시각을 남긴다. FIELD_FEEDBACK_QUALITY_ID는 전달지연, 수령실패, 인계누락, 정비출고 지연, 공급자 증거부족, UTM/C2 통지 공백, 과도한 재작업과 오경보를 집계한다. 반복 결함은 개인의 주의 부족으로만 처리하지 않고 서식·시스템·역할·교육·계약·접근권한과 시간동기 구조를 다시 설계한다.
국내 비행조건과 관계기관 권한은 현장 실행루프 밖에서 별도 확인한다
이 절차의 발행·수령·보류·상향은 운영기관 내부 실행통제다. 실제 한국 운용에서는 항공안전법령, 공역, 비행승인·특별비행승인, 조종자 준수사항과 승인조건을 임무별로 확인한다. 관제 담당자·운영기관·원격조종자·정비·UTM 제공자·항공교통관제사의 역할은 합산되지 않는다. 실행증거 회수 완료는 국제표준 적합성, 인증, 운항승인 또는 안전보장 완료를 뜻하지 않는다.
그림 1-51 현장 실행은 발행·브리핑·실행·원천기록·품질검증·월간 회수로 닫힌다.
표 1-55 현장 실행문서와 증거회수의 통제관문
| 관문 | 최소 확인증거 | 권한·경계 | 가능한 상태 |
| 실행패키지 발행 | A.67 연결·변경점·대상·효력·종료·판본 | 승인된 보정범위 안의 내부 실행권한 | 초안·승인·발행·회수 |
| 주간 브리핑 | 제약·위험·트리거·역할별 행동·확인응답 | 개별 비행승인과 분리 | 준비·실시·보완·종결 |
| 일일 사건대장 | 사실·시각·출처·영향·최초조치·연결로그 | 사건·사고·편차·변경 구분 | 열림·조사·조치·종결 |
| 교대인계 | 열린 임무·제한·미결·책임·다음 확인 | 인수자의 확인응답 필요 | 인계·질문·거부·수락 |
| 정비출고 | 형상·작업·부품·시험·미해결 제한 | 정비완료와 운용복귀 분리 | 정비·시험·조건부·출고 |
| 공급자 작업지시 | 계약근거·범위·수령기준·접근·증거 | 완료통보와 운영수령 분리 | 발행·실행·보완·수령 |
| UTM·C2 통지 | 영향기능·시간·범위·저하·대체·복구 | UTM 서비스와 ATS 지시권한 분리 | 예고·저하·복구·종결 |
| 증거 품질관문 | 원본·시간·판본·권한·모순·보존·접근 | 미확인을 완료로 간주 금지 | 수용·보완·재작업·상향 |
| 월간 기준선 회수 | 상태대사·잔여제약·이월·수령·독립검토 | 기준선 변경은 해당 권한자 승인 | 완료·조건부·보류·상향 |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001ISO 10007:2017 https://www.iso.org/standard/70400.htmlISO 55001:2024 https://www.iso.org/standard/83054.htmlISO 10015:2019 https://www.iso.org/standard/69459.htmlISO 22301:2019/Amd 1:2024 https://www.iso.org/standard/75106.htmlISO/IEC 27001:2022/Amd 1:2024 https://www.iso.org/standard/27001NIST SP 800-61 Rev.3 Final https://csrc.nist.gov/pubs/sp/800/61/r3/finalNIST SP 800-137 Final https://csrc.nist.gov/pubs/sp/800/137/finalNIST SP 800-55 Vol.2 Final https://csrc.nist.gov/pubs/sp/800/55/v2/finalICAO Safety Management Manual, Doc 9859, 4th Edition, Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 · ISO 23629-9:2023 https://www.iso.org/standard/78961.html https://www.iso.org/standard/82188.html항공안전법 제129조·항공안전법 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 9001:2026의 품질경영 공개범위, ISO 10007:2017의 형상관리 지침 공개범위, ISO 55001:2024의 자산관리시스템 요구사항, ISO 10015:2019의 역량관리 지침, ISO 22301:2019와 Amendment 1:2024의 업무연속성 공개범위, ISO/IEC 27001:2022와 Amendment 1:2024의 정보보안 관리체계 공개범위를 공식 서지에서 확인했다. NIST SP 800-61 Rev.3, SP 800-137과 SP 800-55 Vol.2는 사건대응·지속감시·측정과 개선의 비교 근거로 사용했다. ICAO Doc 9859 제4판 Chapter 9, ISO 21384-3:2026, ISO 23629-5·9:2023 및 국내 항공안전법령은 현장 실행통제와 UAS·UTM·한국 운용권한을 분리하는 근거로 반영했다. 유료 전문의 세부조항은 추정하지 않았고 배포주기·확인응답·품질문턱·상태값은 기관별 위험기반 시안이다.
현장 실행증거 회수에서 확인한 반복 누락·수령 실패·인계 공백·정비출고 지연·공급자 증거부족을 주간 시정회의와 월간 통제개선으로 연결하는 절차
실행증거 회수에서 결함이 보였다는 사실만으로 통제가 개선되지는 않는다. 같은 누락이 여러 교대에서 되풀이되고, 발송 성공을 수령으로 오해하며, 정비 작업완료와 운용복귀가 뒤섞이고, 공급자 완료통보에 검증자료가 빠져도 각 부서가 따로 보완하면 공통원인이 남는다. 이 절차는 A.68에서 회수한 결함증거를 하나의 결함 식별자로 묶고, 즉시 안전조치와 주간 시정결정을 분리하며, 효과가 확인된 변경만 월간 통제기준선으로 올리는 내부 연구·실무용 설계안이다.
결함은 사람의 실수 건수가 아니라 통제시스템의 신호로 접수한다
FIELD_CONTROL_DEFECT_ID는 발생·감지·보고 시각, 임무·교대·자산·공급자·UTM/C2 범위, 누락된 필드나 증거, 원본 위치, 최초 영향, 반복 여부와 관련 A.68 기록을 묶는다. 누락, 지연, 미수령, 인계 공백, 정비출고 지연, 공급자 증거부족, 통지 공백, 상호모순, 추적단절을 구분하고 하나의 사건을 여러 문서에서 중복 집계하지 않는다.
즉시 봉쇄는 회의 일정을 기다리지 않는다
IMMEDIATE_CONTAINMENT_ID에는 영향을 받는 비행·자산·서비스·정보, 안전한 상태, 임시 제한, 통지 대상, 다음 결정시각을 둔다. 원격조종자의 비행 중 안전판단, 항공교통관제 지시, 운영기관의 운항 제한, UTM 제공자의 서비스상태 통지는 각자의 권한으로 즉시 시행한다. 주간회의는 그 조치를 사후에 빼앗거나 소급 승인하는 자리가 아니라 원인과 영구통제를 결정하는 자리다.
주간 검토는 하나의 증거마감과 독립된 결함목록으로 시작한다
CORRECTIVE_REVIEW_CUT_ID는 직전 회의 이후의 결함원본, 정정이력, 미수령 목록, 인계 미결사항, 정비출고 상태, 공급자 산출물, UTM/C2 통지와 반대증거를 같은 마감시각으로 동결한다. 회의 직전 유리한 최신값만 골라 쓰지 않고 자료지연·접근불가·불완전성도 결함으로 남긴다.
참석자는 직급보다 결정권과 증거책임으로 정한다
WEEKLY_CORRECTIVE_REVIEW_ID에는 운영책임자, 관제·조종·정비·품질·정보보안·구매 또는 공급자 관리, 필요 시 UTM 연락창구를 지정한다. 항공교통관제사는 내부 시정회의의 승인자가 아니며 실제 공역·교통 지시는 법정 체계에서 수행한다. 공급자는 계약된 사실과 증거를 제공할 수 있으나 운영기관의 위험수용·운항복귀 결정을 대신하지 않는다.
우선순위는 심각도 하나가 아니라 노출·반복·발견 가능성·의존성을 함께 본다
DEFECT_TRIAGE_ID는 안전·법·승인·개인정보·정보보안·운영연속성 영향, 노출기간과 범위, 반복성, 탐지 난이도, 공통원인, 대체수단, 정비·공급자·UTM 의존성을 기록한다. 숫자점수는 비교를 돕는 내부 시안일 뿐 자동 승인이나 위험수용 권한이 아니다. 공역·승인조건 위반 가능성이나 안전중요 통제 상실은 점수 합계와 무관하게 즉시 상향한다.
원인분석은 추정과 확인된 사실을 분리한다
ROOT_CAUSE_EVIDENCE_ID는 사람, 절차, 화면·시스템, 인터페이스, 계약, 형상, 시간동기, 데이터·권한과 작업환경 가설을 세우고 각 가설의 지지·반대증거를 연결한다. 담당자 주의 부족으로 종결하지 않으며, 왜 검출·회복 통제까지 작동하지 않았는지 확인한다. 원인이 미확정이면 조사책임자와 필요한 증거·기한을 남기고 임시 제한을 유지한다.
시정조치는 책임자·자원·기한·성공기준이 있는 변경이다
CORRECTIVE_ACTION_ID는 즉시 봉쇄와 영구조치를 분리하고, 절차·체크리스트·교육·시스템 규칙·계약·형상·정비·접근권한 중 무엇을 바꿀지 기록한다. 조치 책임자, 협조자, 예산·정비창·교육시간, 완료기한, 검증자료, 예상 부작용과 재개방 조건을 둔다. “재교육 실시”나 “주의 환기”만으로는 반복원인의 폐쇄가 입증되지 않는다.
정비출고 지연은 가용성과 운용복귀 권한을 분리해 다룬다
MAINTENANCE_RELEASE_DELAY_ID는 자산·형상, 결함, 작업·부품·도구, 시험, 독립확인, 조건부 제한, 예상출고, 대체자산과 임무영향을 둔다. 정비조직의 작업완료, 시험합격, 운영기관의 운용복귀와 실제 임무투입을 서로 다른 상태로 둔다. 일정 압박 때문에 미완료 시험이나 미수령 부품증거를 완료로 바꾸지 않는다.
공급자 증거부족은 납품완료와 수령검증 사이의 결함이다
SUPPLIER_EVIDENCE_GAP_ID에는 계약·작업지시, 필수 산출물, 형상·버전, 시험·보안·하위공급자 증거, 제출기한, 접근제한, 보완요청과 수령결정을 둔다. 구매부서의 납기판정과 운영·정비·보안 수령판정을 구분한다. 공급자 미제출이 안전·서비스 가용성에 영향을 주면 계약상 조치와 별개로 임무 제한·대체수단을 검토한다.
수령 실패와 인계 공백은 전달 성공률로 숨기지 않는다
HANDOVER_RECEIPT_GAP_ID는 발송, 접근, 열람, 확인응답, 이해, 실행준비를 각각 기록하고 미수령·오독·권한없음·교대누락을 구분한다. 열린 조치에는 현재 상태, 다음 행동, 책임자, 기한, 트리거와 원본 링크가 있어야 한다. 인수자가 핵심 제한과 미결조치를 되말하거나 전자 확인응답으로 수령을 입증하지 못하면 인계는 완료되지 않는다.
주간회의는 결정과 미결사항을 실행 가능한 상태로 닫는다
WEEKLY_ACTION_RECEIPT_ID는 각 결함을 조사중, 봉쇄중, 조치승인, 실행중, 효과검증, 상향, 재개방, 종결로 표시한다. 회의록에는 결정자·근거·반대의견·조건·효력시각을 남기고 조치 책임자가 업무·기한·검증자료를 확인응답한다. 위험의 임시수용은 권한자가 명시한 범위·기간·보상통제·재검토 조건 안에서만 사용한다.
효과검증은 완료증명이 아니라 통제가 실제로 나아졌는지 확인한다
EFFECTIVENESS_RECHECK_ID는 변경 전후의 결함률·노출량·미수령·인계 재작업·출고 지연·증거 보완시간을 같은 정의와 기간으로 비교한다. 조치 후 신규 결함, 우회행동, 경보과다, 작업부담과 다른 역할로의 위험전가도 본다. 성공기준을 못 채우거나 반대증거가 나타나면 종결을 취소하고 원인·조치를 재개방한다.
월간 통제개선은 반복결함을 기준선·자원·계약·시스템 변경으로 전환한다
MONTHLY_CONTROL_REVIEW_ID는 주간 결함군집, 장기미결, 효과검증, 자원병목, 정비·공급자·UTM 의존성과 공통원인을 묶어 CONTROL_IMPROVEMENT_BACKLOG_ID의 우선순위를 정한다. 변경안에는 영향받는 절차·서식·교육·시스템·계약·형상, 소유자, 예산, 시행창, 구판 회수, 수령·교육·전환시험과 되돌림 조건을 둔다.
검증된 변경만 다음 통제기준선에 편입한다
CONTROL_CHANGE_ID는 변경안, 검토·승인, 시험, 배포, 수령, 효력시각과 구판상태를 연결한다. NEXT_CONTROL_BASELINE_ID는 현재 유효한 절차·체크리스트·시스템규칙·계약·훈련자료와 남은 임시제한을 묶는다. 월간회의 완료는 국제표준 적합성, 인증, 관계기관 승인, 운항승인 또는 안전보장을 뜻하지 않으며 한국의 실제 운용조건은 임무별 공식 원문과 승인서에서 다시 확인한다.
그림 1-52 반복결함은 포착·즉시 봉쇄·주간 검토·시정·효과검증을 거쳐 검증된 변경만 월간 통제기준선으로 들어간다.
표 1-56 주간 시정회의와 월간 통제개선의 통제관문
| 관문 | 최소 입력 | 핵심 결정 | 주된 책임 | 통과 증거 | 실패 시 상태 |
| 1 결함접수 | A.68 원본·반복·영향 | 한 결함 ID와 범위 | 관제·품질 | FIELD_CONTROL_DEFECT_ID | OPEN |
| 2 즉시봉쇄 | 안전·법·서비스 영향 | 안전상태·임시제한 | 권한 있는 현장행위자·운영기관 | IMMEDIATE_CONTAINMENT_ID | CONTAINED/ESCALATE |
| 3 주간검토 | 동일 마감 증거·반대증거 | 우선순위·원인조사·조치 | 운영·품질·정비·보안·구매 | WEEKLY_CORRECTIVE_REVIEW_ID | INVESTIGATE |
| 4 실행수령 | 책임자·자원·기한·성공기준 | 조치 승인·수령 | 조치책임자·결정권자 | CORRECTIVE_ACTION_ID·RECEIPT | ACTIONED/OVERDUE |
| 5 효과검증 | 변경 전후 동일 정의·부작용 | 종결·재개방·상향 | 독립검토자·통제소유자 | EFFECTIVENESS_RECHECK_ID | VERIFY/REOPEN |
| 6 월간개선 | 반복군집·장기미결·자원·의존성 | 절차·교육·시스템·계약·형상 변경 | 운영기관 권한자 | CONTROL_CHANGE_ID·NEXT_CONTROL_BASELINE_ID | APPROVE/HOLD |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001ISO 19011:2026 https://www.iso.org/standard/19011ISO 10013:2021 https://www.iso.org/standard/75736.htmlISO 10007:2017 https://www.iso.org/standard/70400.htmlNIST SP 800-61 Rev.3 https://csrc.nist.gov/pubs/sp/800/61/r3/finalNIST SP 800-55 Vol.2 https://csrc.nist.gov/pubs/sp/800/55/v2/finalICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMMICAO UTM Guidance Edition 4 https://www.icao.int/utm-guidanceISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.html항공안전법 제129조·시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 9001:2026의 성과평가·개선 공개범위, ISO 19011:2026의 감사프로그램·감사 수행 공개범위, ISO 10013:2021의 문서화정보 개발·유지 지침, ISO 10007:2017의 형상관리 생애주기 지침을 확인했다. NIST SP 800-61 Rev.3의 탐지·대응·복구 개선과 SP 800-55 Vol.2의 측정프로그램, ICAO Doc 9859 제4판의 안전성과 감시, ICAO UTM Guidance Edition 4와 ISO 21384-3·23629-5·23629-9의 공개 적용범위도 대조했다. 유료 표준의 세부조항은 추정하지 않았고, 항공안전법 제129조 및 시행규칙 제310조의 국내 운용 경계를 확인했다. 회의주기·임계치·점수·역할배분·보존기간은 기관별 위험기반 시안이며 적합성·인증·운항승인·안전보장을 주장하지 않는다.
주간 시정회의와 월간 통제개선에서 승인된 변경을 절차서·체크리스트·교육자료·시스템 규칙·계약조건에 반영하고 구판 회수와 현장 적용을 확인하는 절차
변경은 회의에서 승인되었다고 끝나지 않는다. 절차서는 신판인데 체크리스트는 구판이고, 교육자료는 바뀌었지만 시스템 규칙은 이전 값이며, 계약조건은 개정됐어도 공급자가 받지 못했다면 현장에는 서로 다른 통제가 동시에 존재한다. 이 절차는 승인된 변경을 하나의 배포 묶음으로 관리하고, 효력시점·수령·구판회수·현장사용을 증거로 확인하는 내부 연구·실무용 설계안이다.
승인된 변경은 하나의 배포 묶음으로 다시 식별한다
CONTROL_CHANGE_PACKAGE_ID는 A.69의 승인결정, 변경사유, 적용범위, 결정권자, 제한조건과 영향을 받는 절차서·체크리스트·교육자료·시스템 규칙·계약조건·형상기준선을 묶는다. 각 부서가 별도 티켓을 만들더라도 하나의 상위 ID와 같은 효력시각을 공유해야 누락과 선행 배포를 추적할 수 있다.
정본지도에서 무엇이 실제 통제를 만드는지 확인한다
AUTHORITATIVE_SOURCE_MAP_ID에는 정책·절차·작업지침·체크리스트·시스템 설정·교육·계약·공급자 산출물·오프라인 사본의 정본 위치와 소유자를 둔다. 실제 행위가 어느 화면·종이·캐시·현장 브리핑에 의해 결정되는지 확인하고, 참고자료처럼 보이는 파일이 사실상 통제라면 변경범위에 포함한다.
영향관계는 문서명이 아니라 요구사항과 통제동작으로 추적한다
IMPACT_DEPENDENCY_MAP_ID는 승인된 요구사항을 문서 문단, 체크 항목, 교육목표, 시스템 규칙·매개변수, 계약조항, 시험·수령기준으로 연결한다. 한 산출물의 수정이 다른 산출물의 전제·용어·임계치·책임자를 바꾸는지 검토하고, 미반영 항목에는 제외근거와 승인자를 남긴다.
안전·법·승인·정보보안 경계를 배포 전에 다시 건다
CHANGE_AUTHORITY_SCREEN_ID는 국내 법령·공역·비행승인·기관 승인조건, 개인정보·정보보안, 계약 변경권한과 독립검토 필요성을 확인한다. 내부 승인만으로 공역 사용권, 운항승인, 항공교통관제 지시, 원격조종자의 비행 중 판단, UTM 제공자의 서비스 권한이 생기지 않는다.
절차서는 판본·효력·대체관계를 눈에 보이게 한다
DOCUMENT_CHANGE_ID에는 변경요약, 승인자, 발행일, 효력시각, 대체 판본, 적용대상, 임시절차의 만료와 보존근거를 둔다. 수정표시가 있다고 충분하지 않으며 현장 사용자가 무엇을 다르게 해야 하는지, 구판으로 수행하면 어떤 상태가 되는지까지 설명한다.
체크리스트는 순서·중단조건·보고·복귀를 다시 시험한다
CHECKLIST_CHANGE_ID는 단계순서, 필수 확인값, 분기·중단·상향·복귀 조건, 서명·시각·증거필드를 검토한다. 절차서 문장을 줄여 붙이는 데 그치지 않고 정상·비정상·오프라인 상황에서 누락 없이 실행되는지 워크스루하며 인쇄본과 단말 캐시도 같은 판본인지 확인한다.
교육은 참석률이 아니라 새 통제를 수행할 역량을 확인한다
TRAINING_CHANGE_ID는 영향받는 역할, 역량격차, 학습목표, 사례·실습, 평가기준, 재교육·보충, 교육 전 임무제한을 둔다. 자료 열람이나 서명은 수령증거일 뿐 역량증거가 아니다. 비행·관제·정비·공급자 역할별로 실제 의사결정과 시스템 조작을 관찰하거나 평가한다.
시스템 규칙은 요구사항에서 배포와 되돌림까지 끊지 않는다
SYSTEM_RULE_CHANGE_ID는 승인요구, 설정·코드·권한·경보·인터페이스 변경, 개발·시험·운영 환경, 검토자, 시험결과, 배포창, 모니터링, 되돌림 기준을 연결한다. 문서와 시스템의 효력시각이 다르면 선행·지연 구간의 보상통제와 임무제한을 명시한다.
계약변경은 서명보다 수령·하위공급자·검증을 본다
CONTRACT_CHANGE_ID는 범위·산출물·형상·증거·서비스수준·보안·사고통지·하위공급자·수령·종료·전환 조건을 기록한다. 계약 체결이 현장 적용을 자동 입증하지 않으므로 공급자의 변경 수령, 실행계획, 담당자 교육, 시스템 반영과 첫 산출물 검증을 별도로 확인한다.
통합 배포관문에서 여섯 산출물의 일관성을 확인한다
CHANGE_RELEASE_GATE_ID는 정본·체크리스트·교육·시스템·계약·형상 상태, 시험·검토, 미결사항, 예외, 배포대상, 효력시각, 되돌림 준비를 한 화면에 모은다. 하나라도 안전중요 불일치가 있으면 묶음 전체를 보류하거나 권한자가 승인한 제한범위만 단계적으로 배포한다.
효력시점은 발송시각과 분리한다
EFFECTIVE_TIME_ID에는 시간대·기준시각, 적용 임무·교대·자산·공급자, 선행조건, 자동·수동 전환, 구판 종료시각을 둔다. 야간 교대·오프라인 현장·다른 지역 공급자의 시차를 포함하고, 효력 전후의 임무에 어떤 판본을 적용했는지 사후 재구성할 수 있어야 한다.
배포는 보냄·접근·열람·이해·준비를 구분한다
DISTRIBUTION_RECEIPT_ID는 대상자·역할·위치·매체별 발송, 접근권한, 내려받기, 열람, 질문, 확인응답, 교육·시스템 준비상태를 기록한다. 이메일 성공이나 저장소 업로드만으로 수령을 선언하지 않으며 미수령자·휴직자·야간교대·협력사를 다음 임무 전에 처리한다.
구판 회수는 검색 가능한 잔존목록으로 관리한다
SUPERSEDED_VERSION_RECALL_ID에는 서버·공유폴더·현장단말·로컬캐시·인쇄 바인더·차량 키트·교육용 사본·공급자 포털의 위치와 회수결과를 둔다. 삭제할 수 없는 기록사본은 읽기전용 보존으로 전환하고 명확한 폐기·구판 표지를 붙여 현장 사용과 구분한다.
현장 적용은 실제 임무표본으로 확인한다
FIELD_ADOPTION_SAMPLE_ID는 효력 후 첫 임무와 대표 교대·지역·자산·공급자를 표본으로 정해 사용 판본, 체크 실행, 교육자격, 시스템 규칙, 계약 산출물, 현장 질문과 우회행동을 대조한다. 자기확인만으로 종결하지 않고 가능한 범위에서 독립 관찰·로그·결과기록을 결합한다.
오프라인·긴급상황의 예외는 기한 있는 통제로 남긴다
CHANGE_EXCEPTION_ID에는 적용불가 위치·사유, 임시판본, 보상통제, 권한자, 만료시각, 재연결·동기화 계획과 영향받는 임무를 둔다. 편의상 구판을 계속 쓰는 관행은 예외가 아니며, 만료 후 자동으로 정상 상태가 되지 않는다.
배포 후 형상대조로 실제 기준선을 확정한다
CONFIGURATION_RECONCILIATION_ID는 정본·체크리스트·교육·시스템·계약·자산 설정의 기대 판본과 실제 판본을 비교하고 차이·근거·조치·재검증을 남긴다. NEXT_CONTROL_BASELINE_ID에는 유효 구성, 효력시각, 남은 예외·임시제한과 증거 묶음을 기록한다.
사후검토는 부작용·롤백·재개방까지 본다
POST_RELEASE_REVIEW_ID는 수령률만이 아니라 새 오류, 작업시간, 경보과다, 우회행동, 공급자 지연, 시스템 성능과 안전성과를 본다. 실패 기준을 넘으면 배포중단·롤백·추가교육·계약보완·변경 재개방을 결정하고, 그 결정도 다시 수령·회수·현장검증 흐름을 거친다.
역할과 권한은 끝까지 합치지 않는다
관제 담당자는 상태·증거·배포수령을 감시하고 누락을 상향한다. 원격조종자는 승인조건과 기체상태 안에서 비행을 결정·실행한다. 운영기관은 내부 절차·자원·계약·시스템 변경과 위험수용을 승인한다. UTM 제공자는 계약·관할 범위의 정보서비스를 제공하고, 항공교통관제사는 법정 항공교통업무 권한을 행사한다.
그림 1-53 승인된 변경은 여섯 산출물을 맞춘 뒤 배포·수령·구판회수·현장사용 검증을 거쳐야 하나의 유효 기준선이 된다.
표 1-57 승인 변경의 정본 반영·회수·현장 적용 통제관문
| 관문 | 최소 입력 | 핵심 결정 | 주된 책임 | 통과 증거 | 실패 시 상태 |
| 1 승인묶음 | A.69 결정·범위·권한 | 한 변경 ID·영향범위 | 운영기관 변경권한자 | CONTROL_CHANGE_PACKAGE_ID | DRAFT/HOLD |
| 2 산출물정합 | 절차·체크·교육·시스템·계약·형상 | 요구사항별 일치·제외근거 | 통제소유자·문서·교육·IT·구매 | IMPACT_DEPENDENCY_MAP_ID | ALIGN/REWORK |
| 3 배포관문 | 검토·시험·예외·되돌림 | 효력시각·대상·단계배포 | 변경관리자·권한자 | CHANGE_RELEASE_GATE_ID | RELEASE/HOLD |
| 4 수령준비 | 발송·접근·열람·교육·준비 | 미수령 처리·임무제한 | 수신조직·교대책임자 | DISTRIBUTION_RECEIPT_ID | RECEIVED/BLOCKED |
| 5 구판회수 | 잔존위치·보존·캐시·인쇄본 | 회수·격리·표지·동기화 | 문서·IT·현장·공급자 | SUPERSEDED_VERSION_RECALL_ID | RECALL/EXCEPTION |
| 6 현장검증 | 실제 임무·로그·관찰·형상 | 기준선 확정·롤백·재개방 | 독립검토자·운영기관 | FIELD_ADOPTION_SAMPLE_ID | ACTIVE/REOPEN |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001ISO 10013:2021 https://www.iso.org/standard/75736.htmlISO 10007:2017 https://www.iso.org/standard/70400.htmlISO 10015:2019 https://www.iso.org/standard/69459.htmlISO/IEC 27001:2022 https://www.iso.org/standard/27001NIST SP 800-128 Update 1 https://csrc.nist.gov/pubs/sp/800/128/upd1/finalNIST SP 800-53 Rev.5 https://csrc.nist.gov/pubs/sp/800/53/r5/finalICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMMISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.html항공안전법 제129조·시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 9001:2026의 운영·성과평가·개선 공개범위, ISO 10013:2021의 문서화정보 개발·유지, ISO 10007:2017의 형상관리와 ISO 10015:2019의 역량관리 공개범위를 확인했다. NIST SP 800-128 Update 1의 보안중심 형상관리와 NIST SP 800-53 Rev.5의 형상·훈련 통제, ICAO Doc 9859 제4판의 안전성과·변경관리 공개구조, ISO 21384-3·23629-5·23629-9의 공개 적용범위도 대조했다. 유료 표준의 세부조항은 추정하지 않았으며 항공안전법 제129조와 시행규칙 제310조의 국내 운용 경계를 2026년 7월 1일 시행본에서 확인했다. 본 절은 내부 변경관리 시안이며 적합성·인증·관계기관 승인·운항승인·안전보장을 주장하지 않는다.
현장 적용 확인에서 발견된 구판 잔존·교육 미이수·시스템 규칙 불일치·계약 미반영을 배포중단·재교육·롤백·재개방으로 처리하고 변경효과를 안정화하는 절차
현장 적용 확인에서 불일치가 발견되면 완료 표시부터 지운다. 구판 한 부, 교육 미이수 한 명, 시스템 규칙 한 건, 계약 미반영 한 공급자가 실제 임무에 영향을 줄 수 있기 때문이다. 이 절차는 발견을 행정 보완으로 축소하지 않고 노출범위를 봉쇄한 뒤 복구·독립검증·변경 재개방·재배포·안정화로 연결하는 내부 연구·실무용 설계안이다. 중단·롤백·재개 여부는 위험과 권한을 확인해 결정하며 내부 조치만으로 법정 운항승인이나 안전보장이 생기지 않는다.
발견은 단순한 문서오류가 아니라 통제 실패로 등록한다
CHANGE_ADOPTION_FAILURE_ID는 발견시각, 발견자, 원천증거, 기대 상태와 실제 상태, 영향 임무·교대·자산·공급자, 안전·서비스·보안·계약 영향을 묶는다. 구판·미이수·규칙·계약의 네 유형을 별도 표식하되 하나의 변경 묶음에서 함께 발생했는지 연결한다.
첫 판단은 책임 추궁보다 노출범위와 현재 위험을 확정한다
EXPOSURE_SCOPE_SNAPSHOT_ID는 최초 발견시각을 기준으로 사용된 판본, 교육상태, 운영 규칙, 공급자 산출물과 그 영향을 받은 임무를 보존한다. 증거를 고치기 전에 로그·수령대장·캐시·인쇄본·교육기록·설정값·작업지시의 시점을 맞춰 실제 노출을 재구성한다.
즉시 봉쇄는 불일치 유형과 임무 위험에 맞춘다
IMMEDIATE_CONTAINMENT_ID에는 배포중단, 문서 격리, 계정·권한 제한, 임무배치 제한, 변경동결, 공급자 작업중지, 수동 보상통제와 만료시각을 둔다. 모든 오류를 전면 운용중단으로 처리하지도, 영향이 작아 보인다는 이유로 계속 운영하지도 않는다. 권한자가 위험근거와 적용범위를 기록한다.
배포중단은 새 판본의 확산과 잘못된 완료표시를 함께 멈춘다
DISTRIBUTION_STOP_ID는 문서 저장소·교육포털·시스템 배포창·계약·작업지시의 발송 및 자동동기화를 일시 정지하고 이미 수령한 대상을 식별한다. 효력상태를 STABLE에서 REOPEN 또는 CONTAINED로 되돌리며, 현장 화면과 브리핑에도 같은 상태를 표시한다.
구판 잔존은 회수·격리·사용이력 확인의 세 갈래로 처리한다
OLD_VERSION_RECOVERY_ID는 서버·단말·로컬캐시·인쇄물·교육자료·공급자 포털별 잔존 사본을 찾는다. 현장 사용본은 즉시 회수·격리하고 보존이 필요한 기록본은 읽기전용·구판 표지를 적용한다. 잔존 사본이 사용된 임무는 결과 이상 유무와 무관하게 영향검토 대상으로 남긴다.
교육 미이수자는 다음 임무 전에 역할별 제한을 건다
TRAINING_GAP_RECOVERY_ID는 미이수·불합격·장기부재·야간교대·공급자 인력을 구분하고 임무배치·시스템 권한·감독 수준을 조정한다. 재교육은 변경 이유, 새 중단조건, 실제 사례, 시스템 조작과 보고를 포함하며 출석이 아니라 관찰·시험·시연으로 역량을 다시 확인한다.
시스템 규칙 불일치는 동결·우회·수정·롤백 중 하나를 선택한다
SYSTEM_RULE_RECOVERY_ID는 기대 규칙과 실제 설정·코드·권한·경보·인터페이스, 변경시각과 처리한 거래·임무를 대조한다. 안전한 이전 기준선이 입증되면 롤백할 수 있지만 데이터·문서·교육과의 역호환성, 보안, 복구시간을 먼저 확인한다. 롤백이 더 위험하면 제한운영과 긴급수정을 택한다.
계약 미반영은 공급자 작업과 수령을 분리해 통제한다
CONTRACT_GAP_RECOVERY_ID는 미서명·미수령·하위공급자 미전파·산출물 미적용을 구분한다. 필요한 경우 작업지시와 수령을 중지하고 적법한 변경권한자가 보충합의·변경계약·임시지시를 발행한다. 첫 수정 산출물은 계약서 존재가 아니라 판본·형상·교육·증거를 표본검증한 뒤 수령한다.
복구 묶음은 네 흐름을 같은 기준시각으로 맞춘다
RECOVERY_PACKAGE_ID는 구판회수, 재교육, 시스템 수정·롤백, 계약보완의 선행관계·책임·완료조건·효력시각·되돌림을 한 장에 모은다. 한 흐름이 먼저 끝나도 다른 흐름이 준비되지 않았다면 전체 적용을 선언하지 않고 승인된 제한범위만 재개한다.
롤백은 실패 인정이 아니라 통제된 기준선 선택이다
ROLLBACK_DECISION_ID에는 이전 기준선의 무결성, 되돌릴 구성·데이터·문서·교육·계약, 복구시각, 허용 손실, 재동기화와 승인자를 둔다. 부분 롤백은 혼합 기준선을 만들 수 있으므로 각 산출물의 기대 상태와 실제 상태를 다시 대조한다. 롤백 자체도 법정 승인조건을 바꾸지 않는다.
변경 재개방은 원래 티켓과 증거사슬을 끊지 않는다
CHANGE_REOPEN_ID는 A.70의 변경 묶음과 연결하고 실패원인, 영향평가 누락, 시험·교육·배포·계약 통제 중 어느 관문이 잘못됐는지 기록한다. 새 번호로 덮어쓰기보다 원결정·실패증거·수정결정·재배포 결과를 한 계보에서 추적한다.
수정배포 전 독립검증은 완료증거의 질을 본다
INDEPENDENT_RECOVERY_VERIFICATION_ID는 조치 실행자와 다른 검토자가 구판 검색, 역량평가 원본, 시스템 시험·실제 설정, 계약·하위공급자 전파와 영향 임무를 표본확인한다. 화면 캡처 하나나 담당자 자기확인만으로 통과시키지 않고 반대증거와 미검증 범위를 남긴다.
재개관문은 사람·문서·시스템·공급자를 동시에 본다
CONTROLLED_REOPEN_GATE_ID는 영향범위 봉쇄, 정본 일치, 교육역량, 운영설정, 계약전파, 롤백 준비, 공역·승인조건, 원격조종자와 운영기관의 임무 준비를 확인한다. 통과·조건부 통과·보류·전면 재개방 중 하나를 선택하고 조건부 통과에는 적용범위·감시·만료를 붙인다.
재개 시각은 교대와 임무 경계에 맞춰 하나로 선언한다
RECOVERY_EFFECTIVE_TIME_ID에는 시간대, 첫 적용 교대·임무·자산·공급자, 구판 종료, 시스템 전환, 계약 발효와 교육자격 시각을 둔다. 진행 중 임무에 판본을 바꾸지 않도록 전환지점을 정하고 예외가 있으면 보상통제와 종료조건을 명시한다.
안정화 기간은 고정 기한이 아니라 위험기반 관찰구간이다
STABILIZATION_WINDOW_ID는 기관이 정한 내부 기간 동안 구판 재출현, 미이수 발생, 설정 드리프트, 공급자 지연, 우회행동, 경보·오류·작업시간을 강화 관찰한다. 주기와 임계치는 법정 기준이 아니며 임무량·위험·변경 규모에 따라 정하고 무사고만으로 효과를 추정하지 않는다.
종료판정은 복구 완료와 효과 안정화를 구분한다
RECOVERY_CLOSURE_ID는 조치 완료, 독립검증, 대표 임무 표본, 반복 없음, 성과·부작용, 잔여예외, 책임인수와 다음 정기검토를 확인한다. 증거가 부족하면 조건부 종료가 아니라 보류 또는 재개방으로 남기며, 종료 뒤에도 법정 보존·보고·승인 의무는 별도로 따른다.
재발은 개인 실수보다 설계·배포·감시 체계에 환류한다
CONTROL_LEARNING_ID는 반복 원인을 정본지도, 영향분석, 교육대상 선정, 시스템 시험, 계약 전파, 현장표본 설계와 공급자 성과에 반영한다. 반복률·탐지시간·봉쇄시간·복구시간·재발 없는 임무 수를 함께 보고하되 지표가 안전보장을 뜻한다고 해석하지 않는다.
역할과 권한은 복구 상황에서도 합치지 않는다
관제 담당자는 불일치와 운용영향을 감시·기록·상향하고 승인된 제한을 전달한다. 원격조종자는 승인조건·기체상태·현장상황 안에서 비행 개시·계속·중단을 판단한다. 운영기관은 내부 배포중단·자원·시스템·계약·위험수용과 재개범위를 승인한다. UTM 제공자는 계약·관할 범위의 정보서비스를 제공하고, 항공교통관제사는 법정 항공교통업무 권한을 행사한다.
그림 1-54 현장 적용 불일치는 탐지·봉쇄·복구·독립검증·변경 재개방·안정화를 거쳐야 통제된 기준선으로 돌아간다.
표 1-58 변경 적용 실패의 봉쇄·복구·재개·안정화 통제관문
| 관문 | 최소 입력 | 핵심 결정 | 주된 책임 | 통과 증거 | 실패 시 상태 |
| 1 발견·노출 | 원천증거·기대/실제·영향임무 | 실패등록·증거보존·범위 | 관제 담당자·통제소유자 | CHANGE_ADOPTION_FAILURE_ID | OPEN |
| 2 즉시봉쇄 | 현재 위험·승인·임무·자산 | 배포중단·제한·동결·작업중지 | 운영기관 권한자 | IMMEDIATE_CONTAINMENT_ID | CONTAINED/HOLD |
| 3 복구설계 | 구판·교육·규칙·계약 차이 | 회수·재교육·수정/롤백·보완 | 문서·교육·IT·구매·공급자 | RECOVERY_PACKAGE_ID | RECOVERY |
| 4 독립검증 | 완료원본·대표표본·반대증거 | 효과·누락·잔여위험 판정 | 독립검토자 | INDEPENDENT_RECOVERY_VERIFICATION_ID | VERIFY/REWORK |
| 5 재개관문 | 정본·역량·설정·계약·승인조건 | 통과·조건부·보류·재개방 | 운영기관 변경권한자 | CONTROLLED_REOPEN_GATE_ID | REOPEN/HOLD |
| 6 안정화종료 | 강화관찰·재발·부작용·예외 | 기준선 확정·종료·다시 재개방 | 운영기관·통제소유자 | RECOVERY_CLOSURE_ID | STABLE/REOPEN |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001ISO 10007:2017 https://www.iso.org/standard/70400.htmlISO 10015:2019 https://www.iso.org/standard/69459.htmlISO 22301:2019 + Amd 1:2024 https://www.iso.org/standard/75106.htmlISO/IEC 20000-1:2018 + Amd 1:2024 https://www.iso.org/standard/70636.htmlISO/IEC 27001:2022 https://www.iso.org/standard/27001NIST SP 800-128 Update 1 https://csrc.nist.gov/pubs/sp/800/128/upd1/finalNIST SP 800-53 Rev.5 https://csrc.nist.gov/pubs/sp/800/53/r5/finalICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMMISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.html항공안전법 제129조·시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 9001:2026의 운영·성과평가·개선 공개범위, ISO 10007:2017의 형상관리와 ISO 10015:2019의 역량관리 공개범위를 확인했다. ISO 22301:2019+Amd 1:2024의 중단 대응·복구와 ISO/IEC 20000-1:2018+Amd 1:2024의 서비스관리 공개범위는 롤백·재개 설계의 비교 근거로 사용했다. NIST SP 800-128 Update 1의 보안중심 형상관리, NIST SP 800-53 Rev.5의 형상·훈련·사고대응·공급망 통제군, ICAO Doc 9859 제4판의 안전보증·안전증진 공개구조와 ISO 21384-3·23629-5·23629-9의 공개 적용범위도 대조했다. 유료 표준의 세부조항은 추정하지 않았으며 항공안전법 제129조와 시행규칙 제310조의 국내 운용 경계를 공식 원문과 국토교통부 드론정보포털에서 별도 확인했다. 본 절은 내부 복구·안정화 시안이며 적합성·인증·관계기관 승인·운항승인·안전보장을 주장하지 않는다.
안정화 종료 후 복구 지표·재발유형·비상제한 사용을 변경관리 성숙도평가와 다음 내부감사·공급자 성과검토에 환류하는 절차
안정화 종료는 사건의 마지막 행정처리가 아니라 다음 통제를 설계할 증거가 확정되는 시점이다. 복구시간이 짧아졌더라도 같은 유형이 반복되거나 비상제한이 상시 우회수단으로 굳으면 변경관리는 성숙했다고 볼 수 없다. 이 절은 복구 증거를 내부 성숙도평가, 위험기반 내부감사, 공급자 성과검토와 기준선 변경으로 잇는 연구·실무용 설계안이다. 성숙도 단계와 임계치는 기관이 검증해 정하는 내부 값이며 ISO 인증, 법정 등급, 운항승인 또는 안전보장을 뜻하지 않는다.
종료자료를 하나의 보증 증거묶음으로 고정한다
POST_STABILIZATION_EVIDENCE_ID는 A.71의 복구종료, 강화관찰, 재개방, 예외, 공급자 조치와 대표 임무 표본을 같은 기준시각으로 묶는다. 닫힌 티켓 수가 아니라 원증거·결정·권한·미확인 범위를 보존해 다음 평가자가 재현할 수 있게 한다.
복구시간은 시작점과 끝점을 분해해 본다
RECOVERY_TIME_PROFILE_ID는 탐지, 상향, 봉쇄, 복구착수, 독립검증, 제한해제와 안정화 종료까지의 구간별 시간을 기록한다. 평균 하나로 늦은 상향이나 검증 지연을 감추지 않고 임무위험·야간교대·공급자 의존도를 함께 비교한다.
재발은 동일·관련·전이 유형으로 분류한다
RECURRENCE_PATTERN_ID는 같은 원인과 같은 통제가 반복된 동일재발, 원인은 다르나 같은 관문이 실패한 관련재발, 한 영역의 우회가 다른 영역으로 옮겨간 전이재발을 구분한다. 건수뿐 아니라 영향범위, 탐지경로, 첫 복구와의 연결을 남긴다.
비상제한은 안전장치이면서 통제부채 신호다
EMERGENCY_RESTRICTION_USE_ID에는 제한 사유, 적용 임무·교대·자산, 승인권자, 시작·만료, 연장, 해제증거를 둔다. 반복·장기화·수동 우회 의존은 정상운영으로 간주하지 않고 정식 변경·자원·계약 보완 필요성을 알리는 통제부채로 분류한다.
지표는 분모·관찰창·결측을 함께 공개한다
RECOVERY_METRIC_SET_ID는 재발률, 비상제한 사용률, 재개방률, 독립검증 실패율, 공급자 증거지연과 교육회복률의 분자·분모·관찰기간·데이터소유자·결측처리를 정의한다. 기관이 정한 임계치는 내부 의사결정값이지 법적 기한이나 보편 기준이 아니다.
성숙도평가는 여섯 통제영역을 따로 본다
CHANGE_MATURITY_ASSESSMENT_ID는 지배구조·권한, 형상·증거, 역량·교대, 시스템 규칙·데이터, 공급자 보증, 운영학습의 여섯 영역을 평가한다. 한 영역의 높은 점수로 다른 영역의 미검증 위험을 상쇄하지 않으며 원증거와 반대증거를 함께 연결한다.
다섯 단계는 내부 연구모형으로만 사용한다
MATURITY_LEVEL_RATIONALE_ID는 0 미관리, 1 반응형, 2 문서화·반복, 3 측정·통제, 4 학습·적응의 내부 단계를 사용한다. 단계명과 승급조건은 기관이 시험·보정해야 하며 ISO 9004의 자기평가 개념을 참고했을 뿐 ISO 인증등급이나 규제기관 판정으로 표현하지 않는다.
점수보다 불일치와 증거부족을 먼저 본다
MATURITY_EXCEPTION_LOG_ID는 목표단계 미달, 증거노후화, 표본편향, 비상제한 반복, 공급자 확인 의존과 미검증 인터페이스를 기록한다. 종합점수는 비교를 돕는 보조값이며 중대한 한 건을 평균으로 덮지 않는다.
다음 내부감사는 달력보다 위험신호로 범위를 정한다
RISK_BASED_AUDIT_TRIGGER_ID는 동일·관련 재발, 제한 연장, 검증실패, 공급자 지연, 승인 없는 우회, 지표 결측과 역할충돌을 감사 촉발조건으로 둔다. 감사 프로그램 책임자는 목적·범위·기준·표본·독립성·역량·일정을 정하고 피감사 부서의 자기확인만으로 종결하지 않는다.
감사는 사건 재조사보다 시스템 통제의 작동을 확인한다
INTERNAL_AUDIT_FEEDBACK_ID는 표본 사건을 따라 정본, 교육, 시스템, 계약, 교대, 보고와 변경관문이 실제로 이어졌는지 확인한다. 발견사항은 부적합·관찰·개선기회로 기관 기준에 따라 분류하고 원인·시정·효과확인·재감사 필요성을 추적한다.
공급자 성과검토는 납기와 증거품질을 분리한다
SUPPLIER_ASSURANCE_REVIEW_ID는 산출물 적기성, 판본·형상 정확성, 장애 통지, 수정·롤백 지원, 원인분석 품질, 하위공급자 전파와 재발을 본다. 납품이 빨라도 증거가 불완전하거나 같은 인터페이스 문제가 반복되면 개선요청·수령조건 강화·계약변경 검토 대상으로 남긴다.
공급자가 시정해도 수령과 운용판단은 운영기관에 남는다
SUPPLIER_ACTION_ACCEPTANCE_ID는 공급자 조치계획, 책임자, 기한, 산출물, 검증방법과 미이행 조치를 기록한다. 공급자는 자기 조치의 완료증거를 제시하지만 내부 기준선 수용, 임무 재개, 위험수용과 계약상 조치는 운영기관의 적법한 권한자가 결정한다.
UTM·항공교통관제와의 경계는 감사대상과 권한을 섞지 않는다
UTM 제공자는 약정된 인터페이스·서비스 수준·변경·장애 증거를 제공하고 운영기관은 이를 자사 통제와 연결해 검토한다. 항공교통관제사는 법정 항공교통업무 권한을 행사하며 내부 성숙도점수의 승인자가 아니다. 필요한 협조와 공식 보고는 관할 절차로 별도 수행한다.
결과는 지표 보정·감사계획·계약·교육·시스템 기준선으로 환류한다
ASSURANCE_FEEDBACK_DECISION_ID는 WATCH, AUDIT, IMPROVE, CONTRACT, BASELINE, REOPEN 중 하나 이상을 선택하고 조치소유자·기한·재원·수용기준·효과확인을 연결한다. 지표가 통제를 왜곡하면 지표정의도 변경관리 대상으로 재개방한다.
통제된 종료는 다음 책임자가 인수할 때 완성된다
ASSURANCE_HANDOFF_ID는 변경권한자, 내부감사 프로그램 책임자, 공급자 관리자, 교육·시스템·문서 소유자가 승인된 후속조치를 수령했음을 남긴다. 미결 항목은 진행대장과 위험등록부에 이어지고 다음 감사나 계약갱신 전에 자동 소멸하지 않는다.
역할과 권한은 평가·감사·검토에서도 분리한다
관제 담당자는 운용 중 제한·재발·증거결손을 탐지·기록·상향하지만 인증을 선언하지 않는다. 원격조종자는 현장 효과와 제한 준수 증거를 제공하고 비행판단 권한을 유지한다. 운영기관은 평가방법·감사·계약·기준선 조치를 승인한다. 공급자와 UTM 제공자는 약정된 증거를 제공하며 항공교통관제사는 고유 법정권한을 행사한다.
그림 1-55 복구 증거는 측정·분류·성숙도평가·내부감사·공급자 검토·기준선 변경을 거쳐 다음 통제로 환류된다.
표 1-59 복구 증거의 성숙도평가·내부감사·공급자 검토 환류관문
| 관문 | 최소 입력 | 핵심 결정 | 주된 책임 | 통과 증거 | 후속 상태 |
| 1 증거동결 | 종료·관찰·예외·원증거 | 기준시각·완전성·미확인 | 통제소유자·기록관리 | POST_STABILIZATION_EVIDENCE_ID | MEASURE/HOLD |
| 2 측정·분류 | 복구시간·재발·제한·재개방 | 분모·관찰창·유형·통제부채 | 품질·안전·운영분석 | RECOVERY_METRIC_SET_ID | WATCH/ASSESS |
| 3 성숙도평가 | 여섯 영역·반대증거·목표단계 | 영역별 단계·예외·우선위험 | 운영기관 평가책임자 | CHANGE_MATURITY_ASSESSMENT_ID | IMPROVE/AUDIT |
| 4 내부감사 | 위험촉발·기준·표본·독립성 | 발견·시정·효과확인·재감사 | 감사 프로그램 책임자 | INTERNAL_AUDIT_FEEDBACK_ID | CLOSE/REOPEN |
| 5 공급자검토 | 납기·증거·재발·인터페이스 | 개선·수령조건·계약변경 | 공급자 관리자·운영기관 | SUPPLIER_ASSURANCE_REVIEW_ID | ACCEPT/CONTRACT |
| 6 기준선환류 | 감사·공급자·성숙도 결정 | 조치소유자·기한·자원·검증 | 변경권한자·통제소유자 | ASSURANCE_FEEDBACK_DECISION_ID | BASELINE/REOPEN |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001ISO 9004:2018 https://www.iso.org/standard/70397.htmlISO 19011:2026 https://www.iso.org/standard/84535.htmlNIST SP 800-55 Vol.2 https://csrc.nist.gov/pubs/sp/800/55/v2/finalNIST SP 800-161 Rev.1 Update 1 https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/finalICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMMISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.html항공안전법 제129조·시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 9001:2026의 성과평가·개선 공개범위, ISO 9004:2018의 지속적 성공과 자기평가 도구 공개범위, ISO 19011:2026의 감사원칙·감사프로그램·수행·감사원 역량 공개범위를 공식 서지에서 확인했다. NIST SP 800-55 Vol.2의 정보보안 측정프로그램과 NIST SP 800-161 Rev.1 Update 1의 공급망 위험관리 공개범위, ICAO Doc 9859 제4판의 안전성과·안전보증 구조, ISO 21384-3·23629-5·23629-9의 UAS·UTM 공개 적용범위도 대조했다. 유료 전문의 세부조항은 추정하지 않았으며 국내 운용은 항공안전법·시행규칙·공역관리규정과 국토교통부 공역 안내를 별도 경계로 확인했다. 본 절의 다섯 단계 성숙도와 지표 임계치는 연구용 내부 시안이며 인증·관계기관 승인·운항승인·안전보장을 주장하지 않는다.
승인된 개선과제를 연간 감사계획·계약갱신·교육계획·시스템 로드맵·예산 우선순위에 반영하고 이행책임을 추적하는 절차
개선과제가 승인되었다는 말은 아직 실행을 뜻하지 않는다. 감사계획에는 들어갔지만 예산이 없거나, 계약은 갱신됐지만 수령기준이 없거나, 시스템은 배포됐지만 교육과 효과확인이 빠지면 통제는 다시 끊어진다. 이 절은 A.72에서 승인된 후속조치를 하나의 연간 개선 포트폴리오로 접수하고 감사·계약·교육·시스템·예산의 다섯 계획에 동시에 연결해 소유자, 재원, 의존성, 마일스톤과 효과증거를 끝까지 추적하는 연구·실무용 설계안이다. 내부 우선순위와 예산 결정은 법정 비행승인, 적합성평가, 인증 또는 안전보장을 대신하지 않는다.
승인결정을 하나의 이행약정으로 변환한다
ANNUAL_IMPROVEMENT_COMMITMENT_ID는 A.72의 성숙도평가·내부감사·공급자 검토 결정과 원증거, 조치명, 기대효과, 잔여위험, 적용범위, 권한자와 기준시각을 묶는다. 계획서마다 다른 이름을 쓰지 않고 하나의 식별자를 감사·계약·교육·시스템·예산 문서에 공통으로 남긴다.
접수 완료는 책임과 검증방법이 있을 때만 선언한다
ACTION_INTAKE_GATE_ID는 조치소유자, 통제소유자, 예산책임자, 효과검증자, 목표일, 수용기준과 선행조건을 확인한다. 누락이 있으면 승인완료가 아니라 INTAKE-HOLD로 두며 담당부서의 회신만으로 자원배정이나 이행가능성이 확인됐다고 보지 않는다.
우선순위는 위험·의무·재발·의존성을 분리해 판단한다
PORTFOLIO_PRIORITY_DECISION_ID는 안전·운영위험, 법령·승인조건 의존, 재발과 통제부채, 사용자·서비스 영향, 역량격차, 공급자 집중도, 실행가능성과 증거강도를 따로 기록한다. 가중치와 점수는 기관이 검증하는 내부 시안이며 낮은 총점으로 중대한 법정 의무나 운용제한을 상쇄하지 않는다.
다섯 결정상태의 이유를 공개한다
MUST-FUND는 법정·승인·중대위험의 시급한 공백, PLAN은 확정 범위와 재원이 있는 과제, CONDITIONAL은 선행 승인·증거·조달을 기다리는 과제, DEFER는 잔여위험과 임시통제를 승인한 연기, REOPEN은 전제가 깨진 재검토다. CLOSE는 결과물 인도가 아니라 효과증거가 수용된 뒤에만 사용한다.
연간 감사계획은 개선과제를 독립적 확인 질문으로 바꾼다
ANNUAL_AUDIT_PLAN_LINK_ID에는 감사목적, 범위, 기준, 표본, 독립성, 감사원 역량, 예정창, 보고·시정·효과확인 책임을 둔다. 개선과제 소유자가 스스로 완료를 선언한 기록만 확인하지 않고 실제 임무·교대·시스템·공급자 증거가 함께 작동했는지 표본으로 검증한다.
계약갱신은 가격과 납기보다 증거와 탈출조건까지 본다
CONTRACT_RENEWAL_LINK_ID는 공급자 조치, 서비스 수준, 변경·장애 통지, 형상·판본, 하위공급자 전파, 수령검사, 시정·재작업, 데이터반환, 전환지원과 종료권을 연결한다. 갱신일이 다가왔다는 사유로 미수령 증거나 반복된 인터페이스 결함을 자동 수용하지 않는다.
교육계획은 통제변경을 실제 행동으로 번역한다
TRAINING_PLAN_LINK_ID는 대상 직무·교대, 학습목표, 훈련방법, 시나리오, 수행평가, 평가자, 실패 후 보완, 자격·숙련 갱신과 비번·대체인력 적용을 정한다. 참석서명은 이수증거일 뿐 현장역량의 충분성을 단독으로 입증하지 않는다.
시스템 로드맵은 기능·형상·데이터·보안을 함께 배치한다
SYSTEM_ROADMAP_LINK_ID는 요구사항, 인터페이스, 데이터 이관, 접근권한, 정보보안, 시험환경, 배포창, 롤백, 관찰기간, 공급자 의존과 운영준비도 관문을 잇는다. UTM 또는 외부 C2 서비스 변경은 약정된 정보교환과 관할 절차를 별도로 확인하고 화면 기능 추가만으로 통제가 완성됐다고 보지 않는다.
예산은 개발비뿐 아니라 생애주기 비용을 포함한다
BUDGET_PRIORITY_LINK_ID는 자본·운영비, 시험·독립검증, 교육·교대대체, 유지보수, 라이선스, 데이터보존, 공급자 전환과 비상예비비를 구분한다. 최초 구축비가 낮아도 검증·유지·탈출 비용이 불명확하면 CONDITIONAL로 남긴다.
계획 사이의 선행조건을 하나의 의존성 지도에서 관리한다
CROSS_PLAN_DEPENDENCY_ID는 감사 발견, 계약 효력, 교육 이수, 시스템 배포, 예산 집행, 비행승인·공역조건과 외부 서비스 준비 사이의 선후관계를 기록한다. 하나가 지연되면 연결된 계획의 기준선과 잔여위험을 함께 재평가하며 조용한 일정변경으로 전파를 숨기지 않는다.
재원 미확정은 승인완료가 아니라 조건부 상태다
FUNDING_AUTHORIZATION_ID는 예산항목, 금액범위, 집행권자, 사용기간, 예비비 조건과 삭감 시 조치를 남긴다. 재원이 없으면 과제를 PLAN으로 표시하지 않으며 DEFER 결정에는 연기사유, 임시통제, 위험수용권자, 재검토 조건과 만료일을 둔다.
이행책임은 소유자와 협조자를 섞지 않는다
DELIVERY_ACCOUNTABILITY_ID는 한 명의 조치소유자와 감사·구매·교육·시스템·예산별 책임자를 구분한다. 관제 담당자와 원격조종자는 현장영향·제한·사용성 증거를 제공하지만 계약갱신이나 예산승인을 대신하지 않는다. 운영기관의 적법한 권한자가 우선순위·재원·위험수용·기준선을 승인한다.
마일스톤마다 결과물과 수령증거를 함께 본다
DELIVERY_MILESTONE_ID는 설계, 조달, 교육, 배포, 운영준비, 강화관찰과 효과확인의 기준시각·완료조건·수령자를 둔다. 산출물 제출, 시스템 설치, 교육 시행 같은 활동 완료와 수용기준을 만족한 결과를 분리하고 거부·부분수령·재작업 상태를 보존한다.
지연·비용초과·전제변경은 재우선순위화 신호다
PORTFOLIO_EXCEPTION_ID는 기준선 대비 일정·비용·범위·효과·의존성 차이, 원인, 현장영향, 임시통제와 결정요청을 기록한다. 임계치와 회의주기는 기관별 내부 값으로 검증하며 법정 보고기한이나 보편적 안전기준으로 표현하지 않는다.
효과검증은 예산집행과 계약수령 뒤에도 독립적으로 남는다
IMPROVEMENT_EFFECT_VERIFICATION_ID는 예상효과, 선행·후행지표, 비교기간, 표본, 결측, 반대증거, 평가독립성과 재발 여부를 연결한다. 기대효과가 미달하거나 새로운 위험이 나타나면 과제를 REOPEN하고 관련 계획과 잔여위험을 다시 기준화한다.
UTM 제공자와 항공교통관제사의 권한은 내부 포트폴리오에 흡수하지 않는다
UTM 제공자는 계약되거나 지정된 서비스·인터페이스·변경증거를 제공하고 운영기관은 이를 내부 계획에 연결한다. 항공교통관제사는 법정 항공교통업무 권한을 유지하며 내부 예산·감사·계약 승인자가 아니다. 국내 비행승인·특별비행승인·공역조건은 해당 기관의 최신 공식 원문과 승인서에서 별도로 확인한다.
종결은 인계와 기록보존까지 포함한다
ANNUAL_PLAN_HANDOFF_ID는 운영, 관제, 원격조종, 구매, 교육, 시스템, 재무와 기록관리 담당자가 자신에게 배정된 의무·기한·증거 위치를 수령했음을 남긴다. 종결 패키지에는 결정계보, 승인·예산·계약·교육·배포·검증 원본과 미결·잔여위험·다음 검토일을 포함한다.
그림 1-56 보증결정은 접수·우선순위화·다섯 연간계획 정렬·재원확정·이행·효과검증을 거쳐 추적 가능한 개선으로 전환된다.
표 1-60 승인된 개선과제의 연간계획·재원·이행책임 통합관문
| 관문 | 최소 입력 | 핵심 결정 | 주된 책임 | 통과 증거 | 후속 상태 |
| 1 이행접수 | A.72 결정·원증거·잔여위험 | 소유자·효과·수용기준 | 운영기관 개선책임자 | ANNUAL_IMPROVEMENT_COMMITMENT_ID | INTAKE/HOLD |
| 2 우선순위 | 위험·의무·재발·의존성 | MUST-FUND/PLAN/CONDITIONAL/DEFER | 포트폴리오 권한자 | PORTFOLIO_PRIORITY_DECISION_ID | PRIORITIZED |
| 3 계획정렬 | 감사·계약·교육·시스템·예산 | 계획별 범위·기한·수령자 | 각 계획 소유자 | CROSS_PLAN_DEPENDENCY_ID | ALIGNED |
| 4 재원·권한 | 생애주기비용·예비비·승인 | 자금확정·조건·연기통제 | 예산책임자·위험수용권자 | FUNDING_AUTHORIZATION_ID | FUNDED/DEFER |
| 5 이행·인수 | 마일스톤·결과물·의존성 | 수령·부분·거부·재작업 | 조치소유자·수령자 | DELIVERY_MILESTONE_ID | DELIVER/REWORK |
| 6 효과·종결 | 지표·표본·반대증거·재발 | 수용·재개방·잔여위험 | 독립검증자·운영기관 | IMPROVEMENT_EFFECT_VERIFICATION_ID | CLOSE/REOPEN |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001ISO 19011:2026 https://www.iso.org/standard/88984.htmlISO 21504:2022 https://www.iso.org/standard/82867.htmlISO 10015:2019 https://www.iso.org/standard/69459.htmlISO 55001:2024 https://www.iso.org/standard/83054.htmlNIST SP 800-55 Vol.2 https://csrc.nist.gov/pubs/sp/800/55/v2/finalNIST IR 8286C Rev.1 https://csrc.nist.gov/pubs/ir/8286/c/r1/finalNIST SP 800-161 Rev.1 Update 1 https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/finalICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMMISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.html항공안전법 시행규칙 제308조·제312조의2 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 9001:2026의 품질경영시스템 유지·개선 공개범위, ISO 19011:2026의 감사프로그램 공개범위, ISO 21504:2022의 포트폴리오관리 지침, ISO 10015:2019의 역량관리·인재개발 지침, ISO 55001:2024의 자산관리시스템 요구사항 공개범위를 ISO 공식 서지에서 확인했다. NIST SP 800-55 Vol.2의 측정프로그램, NIST IR 8286C Rev.1의 위험 우선순위·기업위험 포트폴리오 연결, NIST SP 800-161 Rev.1 Update 1의 공급망 위험관리, ICAO Doc 9859 제4판의 안전성과·안전보증, ISO 21384-3·23629-5·23629-9의 UAS 운용·UTM 기능·이용자 인터페이스 공개범위도 대조했다. 유료 전문의 세부조항은 추정하지 않았다. 국내 비행승인과 특별비행승인은 항공안전법 시행규칙 제308조·제312조의2 및 관할 승인조건을 별도 경계로 확인했다. 본 절의 우선순위 점수, 상태명, 임계치와 검토주기는 연구용 내부 시안이며 인증·적합성평가·관계기관 승인·운항승인·안전보장을 주장하지 않는다.
연간 계획에 반영된 개선과제의 월·분기 이행증거를 검토하고 재우선순위화하는 절차
연간 계획과 예산에 편성된 개선과제도 실행 중에는 일정, 비용, 효과와 의존성이 달라진다. 이때 대시보드의 색이나 진척률만 보고 결정을 내리면 늦은 증거, 중복 집계, 낙관적 전망과 현장 반대증거가 가려질 수 있다. 이 절은 A.73의 개선약정을 하나의 증거 기준시각으로 모으고 월간 실무검토와 분기 책임회의에서 이행·비용·효과·범위·의존성·증거품질을 함께 판단해 우선순위와 기준선을 통제된 방식으로 바꾸는 연구·실무용 설계안이다. 내부 임계치와 포트폴리오 결정은 법정 보고기한, 비행승인, 적합성평가, 인증 또는 안전보장을 대신하지 않는다.
모든 검토는 하나의 증거 기준시각에서 시작한다
EVIDENCE_REVIEW_CUTOFF_ID는 과제별 원천기록의 추출시각, 적용기간, 데이터 소유자, 버전, 시간대와 지연수신 항목을 묶는다. 월간·분기 보고서가 서로 다른 마감시각을 쓰면 같은 과제가 동시에 정상과 지연으로 보일 수 있으므로 기준시각 이후 자료는 다음 회차 또는 명시된 정정절차로만 반영한다.
통합대시보드는 증거의 색인이며 증거 자체가 아니다
IMPROVEMENT_PORTFOLIO_DASHBOARD_ID는 A.73의 약정, 계획연결, 예산, 마일스톤, 효과검증과 원천증거 위치를 연결한다. 화면의 백분율, 신호등과 요약문은 드릴다운 가능한 원본·책임자·기준시각·판정근거를 가져야 하며 수기 덮어쓰기와 산식 변경은 변경이력을 남긴다.
지표 사전은 계획값·실적값·전망값을 분리한다
MEASURE_DICTIONARY_ID에는 정의, 단위, 분모·분자, 출처, 갱신주기, 결측처리, 소유자와 허용사용을 기록한다. 계획값은 승인 기준선, 실적값은 수용된 증거, 전망값은 현재 조건에서의 추정으로 표시하고 세 값을 하나의 진행률로 합치지 않는다.
증거품질을 진척률보다 먼저 판정한다
EVIDENCE_QUALITY_DECISION_ID는 완전성, 적시성, 일관성, 추적성, 접근권한, 중복·결측, 원천과 요약의 일치 여부를 확인한다. 근거가 부족하면 정상으로 간주하지 않고 NOT-VERIFIED 또는 DATA-HOLD로 두며 추정치에는 산정자, 가정, 불확실성과 대체계획을 붙인다.
월간 실무검토는 조기편차와 회복가능성을 판단한다
MONTHLY_DELIVERY_REVIEW_ID는 과제소유자와 감사·구매·교육·시스템·예산 담당자가 일정·비용·결과물·수령·현장적용·선행조건을 검토하는 기록이다. 현장 관제 담당자와 원격조종자는 사용성·교대·임무영향 증거를 제공하지만 예산 또는 계약 변경을 승인하지 않는다.
분기 책임회의는 포트폴리오 전체의 자원충돌을 결정한다
QUARTERLY_ACCOUNTABILITY_REVIEW_ID는 월간 예외를 합산하는 회의가 아니라 과제 사이의 공통자원, 위험전이, 공급자 집중, 승인·공역 의존성과 기대효과를 재검토하는 권한 회의다. 의사결정권자, 이해상충, 회의정족과 위임범위는 기관 규정에 따르며 참석 자체를 승인증거로 보지 않는다.
일정편차는 현재 지연과 완료전망을 함께 본다
SCHEDULE_VARIANCE_CASE_ID는 승인 기준일, 실제 완료일, 잔여작업, 결정경로와 예상완료일을 연결한다. 활동이 많이 끝났더라도 수령검사·교육·승인·효과관측 같은 임계 선행조건이 남으면 완료전망을 낙관적으로 표시하지 않는다.
비용편차는 집행액과 완료예상비용을 구분한다
COST_VARIANCE_CASE_ID는 승인예산, 약정액, 실제지출, 미청구, 완료예상비용, 예비비와 회수가능액을 구분한다. 집행률이 낮다는 사실을 절감으로, 집행률이 높다는 사실을 성과로 자동 해석하지 않고 일정·범위·품질·효과 증거와 함께 판단한다.
효과미달은 산출물 미완료와 다른 예외다
EFFECT_VARIANCE_CASE_ID는 결과물의 인수 여부와 통제가 현장에서 낸 효과를 분리한다. 시스템 설치나 교육 완료 뒤에도 재발, 우회행동, 경보피로, 처리시간 악화 또는 새로운 위험이 관측되면 효과미달로 기록하고 독립검증 범위를 확대한다.
범위변경은 삭제·대체·품질저하를 숨기지 않는다
SCOPE_CHANGE_CASE_ID는 원래 수용기준, 제안 변경, 제외항목, 안전·운영·법적 영향, 비용·일정 효과와 승인자를 남긴다. 납기 맞춤을 위한 기능축소가 통제목적을 훼손하면 단순 일정조정이 아니라 재설계 또는 위험수용 결정으로 다룬다.
의존성 변경은 연결된 과제를 동시에 재평가한다
DEPENDENCY_CHANGE_CASE_ID는 공급자, UTM·C2 서비스, 데이터, 인력, 교육, 정비, 예산, 공역·승인조건의 변화를 선행·후행 과제와 연결한다. 하나의 공급자 지연이나 승인조건 변경을 해당 과제에만 가두지 않고 영향을 받는 기준선·임시통제·잔여위험을 함께 다시 계산한다.
임계치는 자동결정이 아니라 검토를 여는 신호다
REPRIORITIZATION_TRIGGER_ID는 일정·비용·효과·범위·의존성·증거품질의 경보값과 검토주체를 기록한다. 수치와 색상은 기관이 과거자료·위험선호·법적 요구에 맞춰 검증하는 내부 값이며 한 임계치 미달만으로 법정 보고, 비행중단 또는 안전판정을 자동 선언하지 않는다.
재우선순위 결정은 가능한 선택지를 명시한다
REPRIORITIZATION_DECISION_ID는 ACCELERATE, RESEQUENCE, RESCOPE, ADD-FUNDING, HOLD, REOPEN, STOP 또는 NO-CHANGE 중 선택하고 근거·반대증거·잔여위험·권한자·효력시점을 남긴다. 낮은 편익만으로 법적 의무나 중대한 안전통제를 제거하지 않으며 자원 이동으로 새로 생기는 공백도 기록한다.
가속과 추가재원에는 흡수능력 검토가 필요하다
CAPACITY_AND_FUNDING_CHECK_ID는 인력, 교대대체, 시험환경, 교육좌석, 공급자 처리능력, 조달기간과 독립검증 자원을 확인한다. 예산을 늘렸다는 사실만으로 일정이 단축된다고 가정하지 않고 병목·학습곡선·품질저하 가능성을 전망에 반영한다.
결정권과 효과검증권을 분리한다
ACCOUNTABILITY_MEETING_AUTHORITY_ID는 운영기관의 포트폴리오 권한자, 예산권자, 계약권자, 통제소유자, 조치소유자, 기록관리자와 독립검증자를 구분한다. UTM 제공자와 공급자는 계약된 서비스·변경·장애 증거를 제공할 수 있으나 운영기관의 내부 위험수용이나 국내 비행승인을 대신하지 않는다.
이견과 반대증거를 결정기록에 보존한다
DISSENT_AND_CHALLENGE_RECORD_ID는 기각된 대안, 현장 이견, 데이터 한계, 이해상충과 재검토 조건을 남긴다. 결정에 동의하지 않았다는 이유로 관제 담당자·원격조종자·검증자의 안전 우려를 삭제하지 않으며 긴급보고 경로는 정기회의를 기다리지 않는다.
결정 후 기준선·대시보드·계획을 같은 버전으로 갱신한다
PORTFOLIO_REBASELINE_ID는 결정번호, 변경 전후 일정·예산·범위·효과·의존성, 승인자, 효력시각, 영향받는 감사·계약·교육·시스템 계획과 통지대상을 묶는다. 과거 기준선과 당시 화면은 덮어쓰지 않고 비교가능한 스냅샷으로 보존한다.
효과검증과 종결은 재우선순위 이후에도 독립적으로 남는다
POST_DECISION_EFFECT_CHECK_ID는 새 기준선에서 기대효과, 관측창, 표본, 결측, 반대증거와 재발을 다시 정한다. 일정·비용을 회복했더라도 효과가 미달하면 CLOSE하지 않고 REOPEN하며, 효과가 확인되어도 법정 승인·운항승인·인증 완료로 표현하지 않는다.
국내 운용과 항공교통업무 권한은 별도 경계에서 확인한다
내부 포트폴리오 회의는 관제 담당자, 원격조종자, 운영기관, UTM 제공자와 항공교통관제사의 법정 권한을 합치지 않는다. 한국에서 실제 비행할 때에는 현행 항공안전법령, 공역, 비행승인·특별비행승인과 개별 승인조건을 최신 공식 원문과 관할기관 절차에서 별도로 확인한다.
검토종료는 결정 전달·수령·기록보존까지 포함한다
REVIEW_CYCLE_HANDOFF_ID는 변경된 우선순위와 제한을 실행부서, 교대조, 구매·교육·시스템·재무, 공급자와 검증자에게 전달하고 수령·질의·미수령을 추적한다. 종결 패키지에는 기준시각, 원천증거, 대시보드 스냅샷, 회의록, 결정·이견, 통지, 새 기준선과 다음 검토일을 포함한다.
그림 1-57 원천증거는 품질판정과 기준시각 통제를 거쳐 대시보드에 표시되고, 월간·분기 검토에서 여섯 편차 차원과 통제된 결정으로 연결된다.
표 1-61 월·분기 이행증거 검토와 재우선순위화 통합관문
| 관문 | 최소 입력 | 판단 질문 | 주된 책임 | 통과 증거 | 후속 상태 |
| 1 증거마감 | 원천·기간·버전·지연수신 | 같은 기준시각인가 | 데이터 소유자·기록관리자 | EVIDENCE_REVIEW_CUTOFF_ID | READY/HOLD |
| 2 품질판정 | 완전성·적시성·추적성·결측 | 표시해도 되는 증거인가 | 증거검증자 | EVIDENCE_QUALITY_DECISION_ID | VERIFIED/DATA-HOLD |
| 3 월간검토 | 일정·비용·수령·현장적용 | 회복 가능한 조기편차인가 | 조치소유자·계획책임자 | MONTHLY_DELIVERY_REVIEW_ID | WATCH/CORRECT |
| 4 분기책임 | 자원충돌·효과·의존성·위험 | 포트폴리오 결정을 바꿀 것인가 | 운영기관 권한자 | QUARTERLY_ACCOUNTABILITY_REVIEW_ID | DECIDE/ESCALATE |
| 5 재우선순위 | 대안·반대증거·잔여위험 | 가속·순서·범위·재원·보류·중단 | 포트폴리오·예산 권한자 | REPRIORITIZATION_DECISION_ID | APPROVED/REOPEN |
| 6 기준선·인계 | 변경 전후값·효력·통지·검증 | 실행·수령·효과관측이 연결됐는가 | 통제소유자·독립검증자 | PORTFOLIO_REBASELINE_ID | BASELINED/CLOSE |
공식 확인 경로와 검증 상태
ISO 21504:2022 https://www.iso.org/standard/82867.htmlISO 21508:2026 https://www.iso.org/standard/87899.htmlISO 31000:2018 https://www.iso.org/standard/65694.htmlNIST SP 800-55 Vol.2 https://csrc.nist.gov/pubs/sp/800/55/v2/finalNIST IR 8286C Rev.1 https://csrc.nist.gov/pubs/ir/8286/c/r1/finalNIST SP 800-161 Rev.1 Update 1 https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/finalICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMMISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.html항공안전법 시행규칙 제308조·제312조의2 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 21504:2022의 포트폴리오관리 공개범위, ISO 21508:2026의 획득가치관리 목적·통합·기준선·사용 공개범위, ISO 31000:2018의 위험 식별·분석·평가·처리·감시·의사소통 공개범위를 ISO 공식 서지에서 확인했다. NIST SP 800-55 Vol.2의 측정프로그램, NIST IR 8286C Rev.1의 위험등록부·우선순위·기업위험 포트폴리오 연결, NIST SP 800-161 Rev.1 Update 1의 공급망 위험관리도 공식 최종 페이지에서 대조했다. ICAO Doc 9859 제4판과 ISO 21384-3:2026·23629-5:2023·23629-9:2023은 안전성과, UAS 운용, UTM 기능·정보교환의 비교 설계 기준으로만 사용했다. 유료 전문의 세부조항은 추정하지 않았다. 국내 비행승인·특별비행승인은 항공안전법 시행규칙 제308조·제312조의2와 관할 승인조건을 별도 경계로 확인했다. 본 절의 대시보드 산식, 신호등, 임계치, 회의주기와 결정상태는 연구용 내부 시안이며 인증·적합성평가·관계기관 승인·운항승인·안전보장을 주장하지 않는다.
재우선순위 결정을 실행기준선에 반영하고 통지·이의·버전을 통제하는 절차
재우선순위 결정은 회의록에 서명했다고 끝나지 않는다. 월간 실행기준선, 분기 포트폴리오, 예산예측, 계약, 교육과 시스템 변경이 서로 다른 효력시각과 버전을 가지면 현장은 구판 지시를 실행하고 재무·구매·훈련·시스템 담당자는 각자 다른 결정을 사실로 받아들일 수 있다. 이 절은 A.74의 결정을 하나의 변경패키지로 만들고 관련 계획을 동기화한 뒤 권한확인, 통지·수령, 이의처리, 버전보존과 현장 이행확인까지 연결하는 연구·실무용 설계안이다. 내부 상태와 서식은 법정 승인, 계약상 권한, 적합성평가, 인증, 운항승인 또는 안전보장을 대신하지 않는다.
결정을 하나의 변경패키지로 변환한다
REPRIORITIZATION_CHANGE_PACKAGE_ID는 A.74의 결정번호, 선택한 대안, 반대증거, 잔여위험, 변경 전후 기준선, 영향받는 계획, 책임자, 효력시각과 다음 검토일을 묶는다. 회의록·전자결재·대시보드가 서로 다른 식별자를 쓰지 않도록 상호링크하고, 누락된 권한·재원·계약·승인 조건이 있으면 발행 전 HOLD한다.
효력시각과 전환범위를 먼저 확정한다
DECISION_EFFECTIVE_CONTROL_ID에는 즉시 적용, 특정 교대부터 적용, 단계적 전환, 임시 적용, 소급정정 금지 여부를 기록한다. 이미 진행 중인 임무, 발주, 교육, 소프트웨어 배포와 정비작업 중 어디까지 구판을 허용할지 정하고 시간대·전환창·중단조건을 명시한다.
월간 실행기준선은 해야 할 일과 하지 말아야 할 일을 함께 바꾼다
MONTHLY_EXECUTION_BASELINE_ID는 과제·마일스톤·담당자·완료기준·의존성·임시통제·보고주기를 변경한다. 새 우선순위만 추가하고 중단·연기된 활동을 작업목록에서 제거하지 않으면 이중지시가 되므로 구판 작업의 정지·이관·완료예외도 같은 기준선에서 통제한다.
분기 포트폴리오는 자원 이동과 위험 전이를 표시한다
QUARTERLY_PORTFOLIO_UPDATE_ID는 과제 순위, 공통인력, 시험환경, 공급자, 예상효과와 잔여위험의 전후값을 기록한다. 한 과제를 가속하면서 밀려나는 교육·정비·보안·독립검증 자원을 숨기지 않고, 법적 의무나 중대한 안전통제를 단순 편익순위로 제거하지 않는다.
예산예측은 승인예산·약정·실적·완료예상을 분리한다
BUDGET_REFORECAST_ID는 승인예산, 약정액, 실제지출, 미청구, 완료예상비용, 예비비, 회수·전용 가능액과 권한한계를 구분한다. 내부 포트폴리오 결정이 예산전용 또는 집행권한을 자동 부여한다고 쓰지 않으며 필요한 재정절차가 끝나지 않으면 PENDING-FUNDING으로 둔다.
계약 변경은 내부 결정과 별도의 권한·수락 경로를 따른다
CONTRACT_CHANGE_INSTRUCTION_ID는 계약번호, 변경대상, 납기·가격·검수기준, 협상·승인권자, 공급자 수령·수락·이의와 효력일을 남긴다. 회의 참석이나 이메일 열람만으로 공급자가 변경에 동의했다고 보지 않고 계약문서와 조직의 위임규정에 따른다.
교육 변경은 역할별 역량과 근무표를 함께 반영한다
TRAINING_CHANGE_DEPLOYMENT_ID는 관제 담당자, 원격조종자, 감독자, 정비·보안·지원인력별 학습목표, 변경점, 교육대상, 면제기준, 평가, 재교육과 현장 투입조건을 기록한다. 공지 수령을 역량확인으로 대체하지 않고 교대 공백과 대체인력을 월간 실행기준선에 되돌려 반영한다.
시스템 변경은 구성기준선·시험·배포·복구를 통제한다
SYSTEM_CHANGE_BASELINE_ID는 요구사항, 구성항목, 영향분석, 시험환경, 보안검토, 배포승인, 릴리스 식별자, 복구조건과 운영수령을 연결한다. 승인되지 않은 현장 우회설정은 별도 예외로 기록하고, UTM·C2·로그·경보·권한관리의 변경은 서비스·데이터·운용절차의 영향을 함께 확인한다.
여섯 계획은 교차일관성 관문을 통과해야 한다
CROSS_PLAN_CONSISTENCY_ID는 실행·포트폴리오·예산·계약·교육·시스템 계획의 과제번호, 책임자, 일정, 범위, 효력시각, 비용과 수용기준을 비교한다. 한 계획만 앞서면 전환을 승인하지 않으며 불일치는 소유자와 해소기한을 가진 OPEN 항목으로 남긴다.
결정권·예산권·계약권·배포권·운용권을 분리한다
CHANGE_AUTHORITY_MATRIX_ID는 운영기관의 포트폴리오 권한자, 예산권자, 계약권자, 교육승인자, 시스템 변경·배포권자, 통제소유자, 기록관리자와 독립검증자를 구분한다. 관제 담당자와 원격조종자는 안전·사용성·교대영향 증거를 제시하지만 기관 규정이 부여하지 않은 예산·계약·운항승인을 대신하지 않는다.
통지는 읽기 쉬운 변경요약과 원문을 함께 제공한다
DECISION_NOTIFICATION_ID는 변경이유, 전후값, 효력시각, 해야 할 일·중단할 일, 잔여제한, 문의·이의 경로, 원문링크와 대상자 목록을 가진다. 긴 문서를 보냈다는 사실만으로 이해를 가정하지 않고 역할별 영향요약을 제공하되 요약이 원문 권한을 확장하지 않도록 한다.
수령은 송신 성공이 아니라 대상별 확인으로 관리한다
DECISION_ACKNOWLEDGEMENT_ID는 개인·교대조·부서·공급자별 발송시각, 전달채널, 수령시각, 확인자, 미수령, 대리수령과 재통지를 기록한다. 시스템의 전송완료나 열람기록은 이해·동의·계약수락과 구분하고 안전중요 변경은 브리핑·질문·현장확인을 추가한다.
이의제기는 효력정지 여부와 긴급보고 경로를 명확히 한다
DECISION_CHALLENGE_ID는 이의제기자, 대상결정, 근거·반대증거, 제기시각, 임시조치, 심사권자, 회피·이해상충, 답변기한과 처분을 남긴다. 이의가 자동으로 효력을 정지하는지 여부는 기관 규정과 계약에 따르며 즉각적 안전우려는 정기심사를 기다리지 않고 비상·보고 절차로 올린다.
이의처분은 원결정과 독립된 기록으로 남긴다
CHALLENGE_DISPOSITION_ID는 ACCEPT, PARTIAL-ACCEPT, REJECT, REVISE, SUSPEND 또는 ESCALATE와 근거를 기록한다. 기각된 반대증거를 삭제하지 않고 재검토 조건을 명시하며 결정이 바뀌면 새 변경패키지와 새 버전을 발행해 원결정을 조용히 덮어쓰지 않는다.
긴급 임시변경에도 만료와 정규화가 필요하다
TEMPORARY_CHANGE_AUTHORIZATION_ID는 긴급사유, 한시범위, 최소권한자, 위험·보완통제, 통지대상, 시작·만료, 복구·정규화 조건을 가진다. 긴급이라는 이유로 영구 기준선에 자동 편입하지 않고 만료 전에 정규 심사, 연장 또는 복구 결정을 내린다.
버전 스냅샷은 결정 당시의 전체 맥락을 보존한다
DECISION_VERSION_SNAPSHOT_ID는 결정문, 여섯 계획, 대시보드, 권한표, 예산·계약·교육·시스템 증거, 통지·수령·이의와 체크섬·생성시각·보존위치를 묶는다. 현재본만 보존하지 않고 당시 판단에 사용한 입력과 표시화면을 재현할 수 있게 한다.
구판은 삭제보다 상태·접근·사용금지로 통제한다
SUPERSEDED_VERSION_CONTROL_ID는 구판번호, 대체본, 효력종료, 보존기간, 접근권한, 회수대상과 예외적 재활성화 권한을 기록한다. 과거 감사·사건조사·학습을 위해 읽을 수 있더라도 새 임무·발주·교육·배포에는 사용하지 못하도록 저장소와 현장 배포본을 함께 통제한다.
현장 이행은 계획변경과 별도로 확인한다
CHANGE_IMPLEMENTATION_CONFIRMATION_ID는 교대브리핑, 작업목록, 예산코드, 계약지시, 교육이수, 시스템 릴리스와 현장 화면이 같은 변경패키지·버전을 가리키는지 표본확인한다. 문서 발행만으로 이행완료를 선언하지 않고 미반영·구판재사용·우회행동을 예외로 연다.
독립검증은 효과와 새로운 부작용을 관찰한다
CHANGE_EFFECT_VERIFICATION_ID는 변경 뒤 기대효과, 관측창, 표본, 결측, 재발, 사용자 부담, 경보피로, 공급자·UTM·C2 의존성과 반대증거를 검토한다. 일정·예산상 완료되어도 효과가 미달하거나 새 위험이 나타나면 REOPEN 또는 ROLLBACK 검토로 연결한다.
UTM 제공자와 항공교통관제 권한의 경계를 유지한다
UTM 제공자는 계약된 정보교환·서비스상태·변경·장애 증거를 제공할 수 있으나 운영기관의 내부 위험수용이나 항공교통관제사의 법정 권한을 대신하지 않는다. 국내 실제 운용은 현행 항공안전법령, 공역, 비행승인·특별비행승인과 개별 승인조건을 관할 절차에서 별도로 확인한다.
종결은 변경패키지·수령·이의·현장버전이 일치할 때만 가능하다
CHANGE_PACKAGE_CLOSURE_ID는 모든 계획의 유효본, 권한·재원·계약 상태, 통지·수령, 미해결 이의, 구판 회수, 현장 이행, 초기 효과확인과 잔여 후속조치를 점검한다. 미수령·미해결 이의·기준선 불일치가 있으면 조건부 종결 또는 OPEN으로 남기고 다음 집중관찰로 인계한다.
그림 1-58 재우선순위 결정은 여섯 계획의 동기화, 권한확인, 통지·수령, 이의처리와 버전보존을 거쳐 현장 실행기준선이 된다.
표 1-62 재우선순위 결정의 계획반영·통지·이의·버전보존 통합관문
| 관문 | 최소 입력 | 판단 질문 | 주된 책임 | 통과 증거 | 후속 상태 |
| 1 변경패키지 | 결정·전후값·범위·효력 | 무엇을 언제 바꾸는가 | 포트폴리오 권한자·통제소유자 | REPRIORITIZATION_CHANGE_PACKAGE_ID | DRAFT/ISSUED |
| 2 계획동기화 | 실행·포트폴리오·예산·계약·교육·시스템 | 모든 계획이 같은 결정을 가리키는가 | 각 계획 소유자 | CROSS_PLAN_CONSISTENCY_ID | ALIGNED/HOLD |
| 3 권한·재원 | 위임·예산·계약·배포권 | 효력을 줄 권한과 자원이 있는가 | 예산·계약·배포 권한자 | CHANGE_AUTHORITY_MATRIX_ID | AUTHORIZED/PENDING |
| 4 통지·수령 | 대상·요약·원문·이의경로 | 필요한 사람이 받았는가 | 기록관리자·교대책임자 | DECISION_ACKNOWLEDGEMENT_ID | RECEIVED/OPEN |
| 5 이의·처분 | 근거·반대증거·임시조치 | 이의가 판단·효력에 미치는 영향은 무엇인가 | 독립 심사권자 | CHALLENGE_DISPOSITION_ID | REVISED/CONFIRMED |
| 6 버전·현장 | 스냅샷·구판회수·현장표본 | 유효본이 실제 업무에 쓰이는가 | 구성관리자·독립검증자 | CHANGE_PACKAGE_CLOSURE_ID | EFFECTIVE/CLOSED |
공식 확인 경로와 검증 상태
ISO 10007:2017 https://www.iso.org/standard/70400.htmlISO 10013:2021 https://www.iso.org/standard/75736.htmlISO 21504:2022 https://www.iso.org/standard/82867.htmlISO 21508:2026 https://www.iso.org/standard/87899.htmlNIST SP 800-128 (2011, 2019 updates) https://csrc.nist.gov/pubs/sp/800/128/upd1/finalICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMMISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.html항공안전법 시행규칙 제308조·제312조의2 및 특별비행 고시 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 10007:2017 제3판이 2023년 확인되어 현행이고 개정예정 상태임을 ISO 공식 서지에서 확인했으며, 공개 초록의 구성관리 적용범위만 반영했다. ISO 10013:2021은 문서화된 정보 지침의 공개범위, ISO 21504:2022와 ISO 21508:2026은 포트폴리오와 기준선·진척 통제의 공개범위를 비교했다. NIST SP 800-128은 2011년판과 2019년 업데이트의 보안중심 구성관리 목적·통제·감시 공개범위를 미국 연방 정보시스템 비교 사례로 사용했다. ICAO Doc 9859, ISO 21384-3:2026, ISO 23629-5:2023·23629-9:2023은 안전성과, UAS 운용, UTM 기능·정보교환의 비교 설계 기준으로만 썼다. 유료 전문 조항은 추정하거나 전재하지 않았다. 국내 실제 운용은 현행 항공안전법 시행규칙 제308조·제312조의2와 특별비행 고시, 공역·관할기관·개별 승인조건을 별도로 확인해야 한다. 본 절의 상태명, 관문, 통지·이의·버전 서식은 연구용 내부 시안이며 인증·적합성평가·관계기관 승인·운항승인·안전보장을 주장하지 않는다.
변경 기준선의 초기 실행증거를 집중관찰하고 안정화·롤백·재개방을 통제하는 절차
변경패키지가 효력을 얻은 직후에는 문서의 승인상태보다 현장의 실제 작동을 먼저 확인해야 한다. 새 기준선이 작업목록·교대브리핑·교육·계약·시스템 릴리스에는 반영됐더라도 일부 수령자가 구판을 사용하거나, 승인되지 않은 우회가 생기거나, 미해결 이의가 실행 전제와 충돌할 수 있다. 이 절은 효력 발생 뒤 제한된 집중관찰 창을 열어 기준선·사람·시스템·공급자·UTM·C2·현장운영의 초기 증거를 같은 시간축에서 확인하고 STABLE, HOLD, ROLLBACK 또는 REOPEN으로 판정하는 연구·실무용 설계안이다. 관찰상태와 판정명은 법정 승인, 항공교통관제 지시, 원격조종자의 현장 안전판단, 적합성평가, 인증 또는 안전보장을 대신하지 않는다.
집중관찰 창의 시작과 종료조건을 먼저 정한다
POST_CHANGE_MONITORING_WINDOW_ID는 변경 효력시각, 관찰 시작·종료, 포함 임무·교대·기체·시스템·공급자, 표본범위, 보고주기, 연장조건과 중단권한을 기록한다. 기간을 일률적으로 고정하지 않고 변경의 위험·복잡성·가역성·운용빈도에 맞게 정하며 관찰창이 끝났다는 이유만으로 안정화를 선언하지 않는다.
효력 직전 기준선과 복구점을 봉인한다
BASELINE_INTEGRITY_SNAPSHOT_ID는 승인된 변경패키지, 직전 유효본, 릴리스·설정·체크섬, 교육·수령·계약 상태, 복구 가능한 데이터와 생성시각을 묶는다. 롤백이 필요한 순간에 ‘어느 상태로 돌아갈지’를 새로 정하지 않도록 복구점의 사용가능성·접근권한·복원시험과 보존위치를 효력 전에 확인한다.
초기 실행증거의 시계와 출처를 맞춘다
CHANGE_EVIDENCE_CLOCK_ID는 임무로그, 시스템로그, UTM·C2 서비스상태, 수령확인, 이의기록, 공급자 증거와 현장보고의 시간원·시간대·수집지연·정정이력을 기록한다. 서로 다른 시각을 억지로 같은 사건순서로 배열하지 않고, 시간동기화가 깨진 자료는 품질제한을 붙인 뒤 사건번호와 원본 위치를 보존한다.
관찰신호는 기대값과 반대증거를 함께 기록한다
IMPLEMENTATION_SIGNAL_REGISTER_ID는 기대행동, 관측값, 허용범위, 결측, 반대증거, 소유자와 다음 확인시각을 묶는다. 연구용 임계값은 기관이 기체·운용·승인조건과 실제 성능자료로 검증하기 전까지 예시로만 두며, 하나의 녹색 표시가 수령누락이나 구판 사용을 가리지 않게 한다.
무단편차는 개인 과실보다 기준선 이탈사건으로 연다
UNAUTHORIZED_DEVIATION_CASE_ID는 누가, 언제, 어떤 기준선·권한·절차에서 벗어났는지와 즉시 위험·영향범위·원인 가설·보존증거를 기록한다. 안전을 위한 긴급행동은 처벌용 누락으로 숨기지 않고, 사후보고·권한검토·임시통제·정규화 여부를 분리한다. 원인 확인 전에는 고의나 과실을 단정하지 않는다.
수령누락은 통지 실패와 이해 실패를 구분한다
ACKNOWLEDGEMENT_GAP_ID는 미수령 대상, 채널, 재통지, 교대·대리인, 브리핑·질문확인, 업무영향과 임시제한을 기록한다. 발송 성공은 수령·이해·역량·계약수락과 다르므로 안전중요 변경을 받지 못한 인력·부서·공급자의 신규 작업은 권한자가 확인할 때까지 HOLD한다.
미해결 이의가 실행 전제를 흔들면 범위를 동결한다
UNRESOLVED_CHALLENGE_HOLD_ID는 이의 대상, 반대증거, 효력정지 여부, 임시조치, 심사권자, 답변기한과 허용 가능한 작업범위를 남긴다. 이의제기 자체를 실패로 보지 않으며 즉각적 안전우려는 정기회의를 기다리지 않는다. 이의처분 전에도 안전하게 분리 가능한 작업과 중지해야 할 작업을 권한자가 구분한다.
구판 재사용은 저장소와 현장 흔적에서 동시에 찾는다
SUPERSEDED_VERSION_REUSE_ALERT_ID는 구판번호, 사용 지점, 사용자·기기·임무·발주·교육, 발견경로, 영향받는 결과와 회수상태를 연결한다. 검색결과·즐겨찾기·로컬파일·인쇄물·캐시·API 기본값처럼 중앙 저장소 밖의 경로도 확인하고 과거본 열람과 신규 작업 사용을 구분한다.
이상신호는 먼저 봉쇄하고 판단범위를 좁힌다
OPERATIONAL_CONTAINMENT_ID는 신규 배포·발주·교육·임무 적용의 중지범위, 안전한 현재 작업의 처리, 접근차단, 대체절차, 알림대상, 책임자와 해제조건을 기록한다. 봉쇄는 사실확인 전 영구 롤백을 뜻하지 않으며 증거보존과 현장 안전을 해치지 않는 최소범위로 적용한다.
롤백 준비도는 복구 가능성뿐 아니라 운영영향을 본다
ROLLBACK_READINESS_ID는 복구점, 복원시간, 데이터 역호환, 교육·계약·공급자 영향, 진행 중 임무와 UTM·C2 연계, 재검증 범위, 대체관제와 기록보존을 검토한다. 기술적으로 되돌릴 수 있어도 승인조건·공역·현장상태·업무연속성에 더 큰 위험을 만들면 즉시 실행하지 않고 HOLD와 대체통제를 검토한다.
롤백 결정권과 현장 중지권을 합치지 않는다
ROLLBACK_AUTHORIZATION_ID는 운영기관의 변경권자, 시스템 배포·복구권자, 계약·예산권자, 당직책임자, 원격조종자와 독립검증자의 역할을 분리한다. 원격조종자는 현장 안전을 위해 비행을 중지할 수 있지만 포트폴리오·계약·시스템 기준선을 단독으로 되돌리는 권한으로 확대하지 않는다.
부분 롤백과 전진수정을 선택할 때 경계를 남긴다
PARTIAL_ROLLBACK_SCOPE_ID는 되돌릴 구성항목·절차·대상조직, 유지할 변경, 인터페이스 호환성, 임시통제와 재통합 조건을 기록한다. 일부만 되돌린 뒤 버전명이 같아지는 일을 막고 새 조합에는 별도 식별자와 유효범위·만료를 부여한다. 전진수정도 새 변경패키지와 검증을 거친다.
재개방은 종결취소가 아니라 새 통제주기의 시작이다
REOPEN_TRIGGER_ID는 효과미달, 반복편차, 미수령 확대, 미해결 이의, 구판 재사용, 예상치 못한 안전·보안·서비스 영향과 공급자·UTM·C2 의존성 변화를 촉발조건으로 남긴다. 조건이 충족되면 REOPENED_CHANGE_PACKAGE_ID로 새 소유자·기한·버전·관찰창을 발행하고 기존 종결기록을 삭제하지 않는다.
UTM·C2·항공교통업무 신호는 권한경계를 유지해 해석한다
UTM 제공자의 정보교환·서비스상태와 C2 외부서비스의 가용성은 초기 관찰증거가 될 수 있지만 운영기관의 위험수용이나 항공교통관제사의 법정 권한을 대신하지 않는다. 관제 담당자는 증거를 모아 영향과 미확인을 전달하고, 원격조종자는 기체·현장 상태를 판단하며, 한국의 실제 운용은 현행 법령·공역·비행승인·특별비행승인과 개별 승인조건을 별도로 확인한다.
교대와 공급자에게 같은 안정화 상태를 인계한다
STABILIZATION_HANDOVER_ID는 현재 기준선, 관찰창, 열린 편차·이의·수령누락, 구판경보, 봉쇄범위, 롤백 준비도, 다음 확인시각과 연락권한을 교대조·지원부서·공급자에게 전달한다. 수령자를 지정하고 되읽기·질의·미수령을 남기며 공급자 작업지시의 계약상 효력은 별도 경로로 확인한다.
독립검증은 안정화와 단순한 무사건을 구분한다
STABILIZATION_EFFECT_CHECK_ID는 관찰범위가 실제로 실행됐는지, 결측·무활동 때문에 사건이 없었던 것은 아닌지, 기대효과·부작용·우회행동·경보피로·사용자 부담이 어떤지 확인한다. 검증자는 변경 승인자와 다른 관점에서 원본증거·표본·반대증거를 검토하고 미확인은 그대로 남긴다.
안정화 종결은 네 판정 중 하나로 명시한다
STABILIZATION_CLOSURE_ID는 STABLE, HOLD, ROLLBACK 또는 REOPEN 중 하나와 근거·권한자·유효시각·잔여조치·장기감시 소유자를 기록한다. STABLE은 관찰창·수령·버전·현장행동·효과 증거가 정한 기준을 충족했다는 내부 운영판정일 뿐 적합성평가·인증·운항승인·안전보장 완료를 뜻하지 않는다.
그림 1-59 변경 효력 직후 기준선·수령·이의·구판·현장신호를 집중관찰하고 안정화·보류·롤백·재개방으로 판정한다.
표 1-63 변경 기준선 초기 실행증거의 집중관찰·봉쇄·롤백·재개방 통합관문
| 관문 | 최소 입력 | 판단 질문 | 주된 책임 | 통과 증거 | 후속 상태 |
| 1 기준선 봉인 | 변경패키지·직전본·효력시각·복구점 | 관찰과 복구의 기준이 하나인가? | 운영기관 변경관리자·기록관리자 | BASELINE_INTEGRITY_SNAPSHOT_ID | WATCH / HOLD |
| 2 집중관찰 | 현장·시스템·수령·이의·UTM·C2 증거 | 시간·범위·결측을 포함해 초기 실행을 볼 수 있는가? | 관제 담당자·당직책임자·서비스 소유자 | IMPLEMENTATION_SIGNAL_REGISTER_ID | WATCHING / HOLD |
| 3 편차 봉쇄 | 무단편차·미수령·구판·미해결 이의 | 영향을 제한하고 원본증거를 보존했는가? | 당직책임자·통제소유자·원격조종자 | OPERATIONAL_CONTAINMENT_ID | CONTAINED / ESCALATED |
| 4 롤백 결정 | 복구점·영향·권한·가역성·대체통제 | 되돌림이 현재보다 안전하고 실행 가능한가? | 운영기관 권한자·시스템 복구권자·독립검증자 | ROLLBACK_AUTHORIZATION_ID | ROLLBACK / HOLD |
| 5 재개방 | 촉발조건·정정안·새 버전·새 관찰창 | 기존 종결을 보존한 채 새 통제주기를 열었는가? | 변경관리자·이의심사권자·기록관리자 | REOPENED_CHANGE_PACKAGE_ID | REOPENED / WATCH |
| 6 안정화 종결 | 관찰완료·수령완료·버전일치·효과확인 | 결측 없는 증거로 안정화를 판정할 수 있는가? | 독립검증자·운영책임자 | STABILIZATION_CLOSURE_ID | STABLE / HOLD |
공식 확인 경로와 검증 상태
ISO 10007:2017 https://www.iso.org/standard/70400.htmlISO 22301:2019 + Amd 1:2024 https://www.iso.org/standard/75106.htmlNIST SP 800-128 (2011, 2019 updates) https://csrc.nist.gov/pubs/sp/800/128/upd1/finalNIST SP 800-137 Final https://csrc.nist.gov/pubs/sp/800/137/finalICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMMISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.html항공안전법 시행규칙 제308조·제312조의2 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 10007:2017 제3판의 현행·개정예정 상태와 구성관리 공개범위, ISO 22301:2019 제2판 및 Amendment 1:2024의 업무연속성·중단사건 복구 공개범위를 ISO 공식 서지에서 확인했다. NIST SP 800-128은 2011년판과 2019년 업데이트의 보안중심 구성관리·감시, SP 800-137은 지속감시를 통한 자산·위협·취약점·통제효과 가시성과 적시 위험대응의 공개범위를 미국 연방 정보시스템 비교 사례로 사용했다. ICAO Doc 9859 제4판은 안전성과 감시와 안전보증의 공개 목차, ISO 21384-3:2026과 ISO 23629-5:2023·23629-9:2023은 UAS 운용·외부 C2·UTM 기능·정보교환의 비교 설계 기준으로만 반영했다. 유료 전문의 세부조항은 추정하거나 전재하지 않았다. 한국의 실제 운용은 2026년 7월 1일 시행 항공안전법 시행규칙 제308조·제312조의2, 공역, 특별비행 고시와 개별 승인조건을 관할기관 원문에서 별도로 확인해야 한다. 본 절의 관찰창·상태·임계값·롤백 기준은 기관 검증 전 연구용 시안이며 적합성평가·인증·운항승인·안전보장을 의미하지 않는다.
집중관찰 종결을 운영수락·장기감시·잔여조치·감사증거로 전환하는 절차
집중관찰의 STABLE 판정이나 롤백·재개방 처분은 한 주기의 결론이지 운영책임의 소멸이 아니다. 운영기관은 종결 시점의 기준선, 실제 효과, 남은 위험, 임시통제, 미완료 조치, 롤백·재개방 원인과 증거보존 상태를 하나의 수락패키지로 전환해야 한다. 이 절은 그 전환을 위한 연구·실무용 설계안이며 내부 운영수락은 법정 승인, 항공교통관제 지시, 원격조종자의 현장 안전판단, 적합성평가, 인증 또는 안전보장을 대신하지 않는다.
안정화 종결판정과 운영수락을 분리한다
STABILIZATION_DISPOSITION_ID는 직전 절의 STABLE, HOLD, ROLLBACK 또는 REOPEN 판정과 근거를 보존한다. OPERATIONAL_ACCEPTANCE_PACKAGE_ID는 그 판정 이후 어느 기준선과 범위를 누가 어떤 조건으로 일상운영에 인수하는지 별도로 기록한다. 관찰창이 끝났거나 사건이 없었다는 이유만으로 수락을 자동 처리하지 않으며 HOLD·REOPEN은 미해결 상태로, ROLLBACK은 복구된 기준선과 후속검증 범위를 명시해 넘긴다.
운영수락 패키지에는 결정에 필요한 최소 묶음을 넣는다
OPERATIONAL_ACCEPTANCE_PACKAGE_ID는 유효 기준선, 적용 임무·조직·시스템·공급자, 안정화 판정, 효과검증, 편차와 반대증거, 롤백·재개방 원인, 임시통제 목록, 잔여조치, 장기감시 계획, 감사증거 색인, 수락권자·조건·유효시각을 연결한다. 원본을 복제해 출처를 흐리지 않고 식별자·체크섬·보존위치와 접근권한으로 참조한다.
수락결과는 미해결 항목을 숨기지 않는 상태로 선언한다
OPERATIONAL_ACCEPTANCE_DECISION_ID는 ACCEPTED, ACCEPTED_WITH_ACTIONS, EXTENDED_WATCH, REOPENED 또는 ROLLBACK_MAINTAINED 중 하나로 기록한다. ACCEPTED_WITH_ACTIONS에는 운영을 계속해도 되는 근거, 각 조치의 소유자·기한·의존성·기한경과 시 조치를 붙인다. 중요 증거가 결측이거나 임시통제 없이는 허용범위를 유지할 수 없으면 ACCEPTED로 낮춰 쓰지 않는다.
임시통제는 해제 전에 전수목록과 의존성을 확인한다
TEMPORARY_CONTROL_REGISTER_ID는 통제의 목적, 적용범위, 도입사유, 소유자, 시작·만료, 우회효과, 인력부담, 연계 시스템·공급자·UTM·C2, 해제 전제와 증거를 기록한다. 현장 임시제한, 수동확인, 추가인력, 대체통신, 접근차단처럼 서로 의존하는 통제를 한 건씩 해제해 조합효과를 깨뜨리지 않는다.
임시통제는 해제·연장·영구화·대체 중 하나로 처분한다
TEMPORARY_CONTROL_DISPOSITION_ID는 REMOVE, EXTEND, PERMANENTIZE 또는 REPLACE와 결정권자·효력시각·검증결과를 남긴다. REMOVE는 원래 위험이 허용수준에 머무는지 제거 전후를 비교하고, EXTEND는 새 만료와 재검토일을 정한다. PERMANENTIZE와 REPLACE는 임시조치를 이름만 바꾸는 것이 아니라 정식 절차·교육·구성·계약·예산·승인조건에 미치는 영향을 새 변경관리 대상으로 연다.
잔여조치는 운영수락 이후에도 독립된 책임대장으로 추적한다
RESIDUAL_ACTION_REGISTER_ID는 조치, 원인·위험과의 연결, 책임자, 기한, 선행조건, 완료증거, 검증자, 지연 임계값과 에스컬레이션 경로를 기록한다. ‘후속 예정’이라는 서술로 닫지 않고 운영수락 조건과 조치상태를 연결한다. 중요 잔여조치가 기한을 넘기면 수락조건 재검토, 집중관찰 재개 또는 운영범위 제한 여부를 권한자가 결정한다.
장기감시는 지표보다 신호·근거·촉발행동을 함께 설계한다
LONG_TERM_MONITORING_PLAN_ID는 감시목적, 데이터 출처, 계산·표본, 정상범위, 결측처리, 주기, 검토자, 추세창, 반대증거와 촉발행동을 묶는다. 초기 집중관찰 지표를 무기한 반복하지 않고 낮은 빈도의 재발, 통제피로, 환경·공급자·공역·서비스 변경을 포착할 수 있는 신호로 바꾼다. 임계값은 기관의 실제 자료와 허용기준으로 검증하기 전까지 연구용 시안으로 표시한다.
롤백·재개방 원인은 실패 낙인이 아니라 재발방지 구조로 남긴다
ROLLBACK_CAUSE_RECORD_ID와 REOPENING_CAUSE_RECORD_ID는 직접 촉발, 기여조건, 탐지경로, 늦어진 신호, 영향받은 기준선·임무·수령자, 원인확신도와 반대증거를 구분한다. 개인의 행위만으로 종결하지 않고 절차·교육·인터페이스·구성·계약·공급자·UTM·C2·환경의 조건을 함께 본다. 원인확인 전에는 추정으로 표시하고 새 증거가 들어오면 이력을 보존한 채 갱신한다.
감사증거는 결론이 아니라 판단의 재현 가능성을 보존한다
AUDIT_EVIDENCE_PACKAGE_ID는 수락결정, 증거색인, 원본위치, 수집·정정이력, 체크섬, 승인·검토자, 표본근거, 접근기록, 미확인과 보존기한을 묶는다. 화면 캡처만 남기지 않고 어떤 질의·필터·버전으로 결과를 얻었는지 기록한다. ISO 19011의 공개범위는 감사원칙·프로그램·수행·감사자 역량의 비교 지침으로 사용하며 그 사용 자체를 인증으로 표현하지 않는다.
보존·접근·폐기는 증거 민감도와 법적 의무를 함께 본다
EVIDENCE_RETENTION_AUTHORITY_ID는 법령·승인조건·계약·사고조사·개인정보·보안·소송보존과 기관 기록정책을 대조해 보존기간, 접근역할, 암호화·반출, 법적 보존정지와 폐기승인을 정한다. 국제표준 명칭만으로 국내 보존기간을 추정하지 않으며 실제 적용은 담당 부서와 관할 원문으로 확인한다.
운영수락은 전달과 수령이 끝나야 효력이 난다
ACCEPTANCE_HANDOVER_ID는 새 일상운영 기준선, 수락조건, 열린 잔여조치, 유지·해제할 임시통제, 장기감시, 재개방 촉발, 당직 연락과 감사증거 위치를 교대조·원격조종자·지원부서·공급자에게 전달한다. CONTROL_RELEASE_CONFIRMATION_ID는 수령자, 되읽기·질의, 미수령, 구판 차단과 현장 반영시각을 기록하며 공급자 계약변경은 권한 있는 별도 경로로 확인한다.
수락 이후 촉발조건은 새 사건번호와 판단주기를 연다
POST_ACCEPTANCE_TRIGGER_ID는 재발편차, 효과저하, 임시통제 피로, 잔여조치 지연, 서비스·공급자·공역·기상·규제 변화, 정보보안 이상과 감사발견을 포착한다. 조건이 충족되면 POST_ACCEPTANCE_REVIEW_ID로 영향범위·즉시조치·재집중관찰·재개방·롤백 필요성을 평가하고 기존 수락기록을 삭제하거나 덮어쓰지 않는다.
역할과 권한은 수락패키지 안에서도 합치지 않는다
관제 담당자는 증거·경보·열린 조치를 취합하고 인계하지만 조직의 위험수용이나 법정 항공교통관제 권한을 대신하지 않는다. 원격조종자는 기체와 현장 안전을 판단하고 필요하면 비행을 중지하지만 조직 기준선의 영구변경을 단독 승인하지 않는다. 운영기관은 운영수락·잔여위험·임시통제 처분과 자원배정을 결정한다. UTM 제공자는 서비스·정보교환 상태와 제한을 제공하며, 항공교통관제사는 해당 법령과 공역에서 부여된 권한을 행사한다.
한국 운용은 국내 법령·공역·개별 승인조건을 다시 확인한다
운영수락이나 임시통제 처분은 항공안전법령상 비행승인·특별비행승인을 변경하거나 대체하지 않는다. 관제 담당자와 운영기관은 임무별 공역, 기체, 야간·비가시권 여부, 승인조건, 관할기관 지시와 변경신고 필요성을 현행 원문에서 재확인한다. 해외·국제 기준은 비교 설계자료이며 한국에서 직접 효력을 갖는다고 단정하지 않는다.
종결기록은 일상운영의 시작점과 재검토 약속을 남긴다
OPERATIONAL_ACCEPTANCE_CLOSURE_ID는 최종 수락상태, 유효 기준선, 임시통제 처분, 열린 잔여조치, 장기감시, 재검토일, 촉발조건, 증거보존 위치와 권한자의 서명을 봉인한다. 종결은 ‘문제 없음’ 선언이 아니라 다음 운영검토·내부감사·재개방에서 같은 판단을 재현할 수 있는 인계점이다.
그림 1-60 집중관찰 종결을 운영수락·임시통제 처분·잔여조치·장기감시·감사증거로 전환한다.
표 1-64 운영수락·임시통제 처분·잔여조치·장기감시·감사증거 통합관문
| 관문 | 최소 입력 | 판단 질문 | 주된 책임 | 통과 증거 | 후속 상태 |
| 1 종결결과 통합 | 안정화 판정·효과·롤백·재개방 원인 | 결론·반대증거·미확인을 함께 보존했는가? | 관제 담당자·독립검증자 | STABILIZATION_DISPOSITION_ID | READY / HOLD |
| 2 운영수락 | 기준선·범위·조건·잔여위험·권한 | 일상운영에 무엇을 누가 인수하는가? | 운영기관 수락권자 | OPERATIONAL_ACCEPTANCE_DECISION_ID | ACCEPTED / EXTENDED |
| 3 임시통제 처분 | 목록·의존성·효과·만료·부담 | 각 통제를 해제·연장·영구화·대체했는가? | 운영책임자·변경관리자 | TEMPORARY_CONTROL_DISPOSITION_ID | REMOVED / CONTROLLED |
| 4 잔여조치 이관 | 조치·책임·기한·검증·에스컬레이션 | 운영 중 추적 가능한 책임대장이 있는가? | 조치소유자·당직책임자 | RESIDUAL_ACTION_REGISTER_ID | OPEN / VERIFIED |
| 5 장기감시 | 신호·출처·주기·정상범위·촉발행동 | 저빈도 재발과 환경변화를 포착하는가? | 성과·안전·보안 소유자 | LONG_TERM_MONITORING_PLAN_ID | MONITOR / TRIGGER |
| 6 감사증거 봉인 | 색인·원본·체크섬·접근·보존 | 판단과 증거의 계보를 재현할 수 있는가? | 기록관리자·내부감사 | AUDIT_EVIDENCE_PACKAGE_ID | SEALED / REPAIR |
| 7 인계·종결 | 수령확인·구판차단·재검토·촉발 | 다음 교대와 후속검토가 같은 상태를 받았는가? | 운영책임자·수령자 | OPERATIONAL_ACCEPTANCE_CLOSURE_ID | CLOSED / REOPEN |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001ISO 19011:2026 https://www.iso.org/standard/88984.htmlISO 22301:2019 + Amd 1:2024 https://www.iso.org/standard/75106.htmlNIST SP 800-53 Rev.5 https://csrc.nist.gov/pubs/sp/800/53/r5/finalNIST SP 800-137 Final https://csrc.nist.gov/pubs/sp/800/137/finalICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMMISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.html항공안전법 시행규칙 제308조·제312조의2 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 9001:2026 제6판의 2026년 9월 발행·현행 상태와 품질경영시스템의 성과평가·개선 공개범위, ISO 19011:2026 제4판의 2026년 5월 발행 상태와 감사원칙·감사프로그램·감사수행·감사자 역량 공개범위를 ISO 공식 페이지에서 확인했다. ISO 19011 사용 자체가 인증을 뜻하지 않는다는 공식 경계도 반영했다. ISO 22301:2019와 Amendment 1:2024, NIST SP 800-53 Rev.5·SP 800-137, ICAO Doc 9859 제4판은 연속성·증거·지속감시·안전보증의 공개범위를 비교 설계에만 사용했다. ISO 21384-3:2026과 ISO 23629-5:2023·23629-9:2023은 UAS 운용·외부 C2·UTM 기능·정보교환의 공개범위만 반영했다. 유료 전문의 세부조항은 추정하거나 전재하지 않았다. 한국의 실제 운용은 2026년 7월 1일 시행 항공안전법 시행규칙 제308조·제312조의2, 공역, 특별비행 고시와 개별 승인조건을 관할기관 원문에서 별도로 확인해야 한다. 본 절의 수락상태·임계값·보존기간은 기관 검증 전 연구용 시안이며 적합성평가·인증·운항승인·안전보장을 의미하지 않는다.
운영수락 이후 정기 운영검토를 새 개선과제로 전환하는 절차
운영수락은 일상운영의 출발점이지 개선활동의 종착점이 아니다. 장기감시 결과, 잔여조치의 지연, 같은 유형의 재발, 임시·영구 통제를 유지하는 데 드는 피로, 운용환경과 공급자 성능의 변화를 같은 검토주기에 올려야 한다. 이 절은 그 증거를 정기 운영검토와 내부감사에서 재현 가능한 결정으로 바꾸고, 필요한 경우 새 개선과제를 개설하는 내부 연구·실무 절차다. 기관의 위험수용 기준, 감사주기, 공급자 계약, 국내 법령·공역·승인조건은 별도 확인한다.
검토주기와 사건기반 재검토를 분리해 함께 운영한다
PERIODIC_OPERATIONS_REVIEW_ID는 정기 주기, 증거 마감시각, 검토범위, 참여자, 의사결정권자, 다음 검토일을 봉인한다. 정기회의를 기다릴 수 없는 중대한 재발, 잔여조치의 위험한 지연, 통제 실패, 공급자 장애, 법령·공역·기상·기술환경의 중대한 변화는 사건기반 재검토로 즉시 분기한다. 둘은 같은 기록체계를 쓰되 긴급판단을 정기회의가 늦추지 않게 한다.
한 시점의 증거 묶음으로 장기신호를 비교한다
REVIEW_EVIDENCE_CUTOFF_ID와 LONG_TERM_SIGNAL_SUMMARY_ID는 데이터 출처, 수집기간, 기준선, 결측·정정, 표본, 정상범위, 반대증거와 마지막 신뢰시각을 묶는다. 단일 수치의 개선만으로 종결하지 않고 임무유형·기체·조종자·관제석·공급자·시간대별 분포와 이전 주기의 결정을 함께 본다. 수집되지 않은 기간과 관찰기회 부족은 무사건으로 계산하지 않는다.
잔여조치는 완료율보다 노화와 위험연결을 본다
RESIDUAL_ACTION_AGING_ID는 각 조치의 원인·위험, 책임자, 당초·변경 기한, 선행조건, 지연일수, 임시통제 의존, 완료증거, 독립검증과 에스컬레이션을 보여준다. 기한 변경은 새 날짜만 덮어쓰지 않고 사유와 승인권자를 남긴다. 장기 미완료가 통제의 상시 우회나 자원부족으로 굳어지면 새 개선과제로 전환한다.
재발징후는 사건번호가 달라도 패턴으로 묶는다
RECURRENCE_PATTERN_CASE_ID는 현상, 직접원인, 기여조건, 탐지경로, 영향, 사용한 통제, 회복시간과 미확인을 공통 분류로 연결한다. 같은 원인만 반복으로 보지 않고 비슷한 실패경로·우회행동·지연탐지·수령누락이 다른 임무와 공급자에서 나타나는지 본다. 묶음 규칙과 제외근거를 기록해 선택적 해석을 줄인다.
통제피로는 준수율과 현장부담을 함께 평가한다
CONTROL_FATIGUE_ASSESSMENT_ID는 경보량·중복, 수동입력, 확인횟수, 우회·예외, 교대부담, 교육격차, 오경보, 처리시간과 사용자 의견을 기록한다. 통제가 존재한다는 사실보다 실제로 이해되고 수행되는지, 다른 안전업무를 밀어내지 않는지 본다. 피로 징후는 개인의 태도 문제로 닫지 않고 통제 설계·인력·시스템·훈련·계약의 개선후보로 돌린다.
운용환경 변화는 기존 수락의 전제를 다시 묻는다
OPERATING_ENVIRONMENT_CHANGE_ID는 법령·공역·승인조건, 임무·기체·탑재체, C2·GNSS·전원·저장, 기상·지형, UTM·외부정보, 정보보안 위협, 조직·인력·교대와 공급자 변경을 기록한다. 변화가 기존 위험평가·통제·훈련·비상절차·계약의 전제를 깨면 단순 참고가 아니라 수락 재개방 또는 변경관리의 입력으로 지정한다.
내부감사는 위험기반 표본과 독립성을 명시한다
RISK_BASED_AUDIT_SELECTION_ID는 재발성, 영향, 변화량, 장기 미완료, 공급자 의존, 통제피로와 과거 발견을 표본선정 근거로 남긴다. INTERNAL_AUDIT_EVIDENCE_ID는 기준, 범위, 표본, 인터뷰·관찰·로그, 반대증거, 발견, 원인추적, 시정요구와 후속확인을 묶는다. 감사자는 가능한 범위에서 자신이 설계·수행한 활동을 스스로 종결하지 않으며, 독립성 제한은 기록한다.
공급자 성과검토는 서비스증거와 책임경계를 함께 본다
SUPPLIER_PERFORMANCE_REVIEW_ID는 계약·SLA, 서비스 가용성, 데이터 품질·지연, 변경·장애통지, 복구·지원, 보안사건, 반복편차, 사용자 영향과 미확인을 대조한다. UTM 제공자나 C2·데이터 서비스 제공자는 서비스 상태와 인터페이스 증거를 제공하지만 운영기관의 위험수용, 원격조종자의 현장 비행안전 판단, 항공교통관제사의 법정 권한을 대신하지 않는다. 미달은 SUPPLIER_CORRECTIVE_ACTION_ID로 책임·기한·검증을 지정한다.
검토결과는 네 가지 운영결정과 새 개선과제로 닫는다
IMPROVEMENT_OPPORTUNITY_REGISTER_ID는 문제·기회, 근거, 위험·성과 영향, 긴급도, 의존성, 예상효과, 부작용과 제안소유자를 기록한다. 검토결과는 MAINTAIN, TUNE CONTROL, OPEN IMPROVEMENT, REOPEN/ESCALATE 중 하나로 명시한다. IMPROVEMENT_PRIORITY_DECISION_ID는 법적·안전 영향, 재발성, 통제피로, 공급자 의존, 자원, 실행가능성과 반대증거를 비교해 우선순위와 결정권자를 남긴다.
승인된 개선은 변경패키지와 효과검증으로 이어진다
IMPROVEMENT_CHANGE_PACKAGE_ID는 책임, 기한, 예산, 교육, 시스템, 절차, 계약, 데이터·보안, 시험, 롤백과 통지·수령을 묶는다. 완료는 문서발행이나 공급자 답변만으로 인정하지 않는다. IMPROVEMENT_EFFECT_VERIFICATION_ID가 목표지표, 기준선, 관찰창, 표본, 부작용, 현장확인, 독립검토와 다음 재확인일을 확인하고, 효과가 부족하거나 환경이 다시 바뀌면 과제를 재개방한다.
전달·수령·보존이 끝나야 검토주기가 닫힌다
PERIODIC_REVIEW_CLOSURE_ID는 결정, 열린 개선과제, 잔여조치, 공급자 조치, 변경패키지, 수락 재개방, 다음 검토일, 증거색인·보존권한, 전달대상과 수령확인을 봉인한다. 관제 담당자는 신호와 증거를 취합·전달하지만 조직의 위험수용을 대신하지 않는다. 운영기관은 자원·통제·계약 변경을 결정하고, 원격조종자는 현장효과와 비행안전 판단을 보고하며, 항공교통관제사의 법정 권한은 분리한다.
한국 운용은 법령·공역·승인조건과 다시 대조한다
이 내부 검토에서 유지·조정·개선 또는 재개방을 결정해도 항공안전법령상 비행승인·특별비행승인, 공역·NOTAM·관할기관 조건은 바뀌지 않는다. 임무별 현행 조문, 승인서, 공역·기상·기관절차를 다시 확인한다. 이 절과 서식은 적합성 평가, 인증, 운항승인 또는 안전보장 완료를 뜻하지 않는다.
그림 1-61 장기감시·잔여조치·재발·통제피로·환경변화·공급자 성과를 정기 운영검토와 내부감사에서 새 개선과제로 전환한다.
표 1-65 정기 운영검토·내부감사·공급자 성과검토·개선과제 전환 통합관문
| 관문 | 입력 증거 | 필수 질문 | 결정·상태 | 책임 경계 | 최소 기록 |
| 1 검토개시 | 주기·사건·증거마감 | 정기인가 즉시 재검토인가? | SCHEDULED / EVENT-DRIVEN | 운영기관이 범위·권한 승인 | PERIODIC_OPERATIONS_REVIEW_ID |
| 2 장기신호 | 추세·분포·결측·반대증거 | 효과인가 관찰부족인가? | VALID / LIMITED / RECOLLECT | 관제 담당자는 취합·미확인 표시 | LONG_TERM_SIGNAL_SUMMARY_ID |
| 3 잔여조치 | 기한·지연·임시통제 의존 | 노화가 위험을 키우는가? | CONTINUE / ESCALATE / CONVERT | 운영기관이 자원·기한 결정 | RESIDUAL_ACTION_AGING_ID |
| 4 재발·피로 | 패턴·우회·경보·수동부담 | 통제가 작동하고 지속 가능한가? | MAINTAIN / TUNE / REPLACE | 조종자·관제 담당자는 현장효과 보고 | RECURRENCE_PATTERN_CASE_IDCONTROL_FATIGUE_ASSESSMENT_ID |
| 5 환경·공급자 | 법령·공역·시스템·SLA·장애 | 수락 전제가 바뀌었는가? | ACCEPT / CORRECT / REOPEN | 제공자는 서비스증거, 기관은 위험수용 | OPERATING_ENVIRONMENT_CHANGE_IDSUPPLIER_PERFORMANCE_REVIEW_ID |
| 6 독립도전 | 표본·로그·인터뷰·반대증거 | 판단이 재현되고 독립적인가? | CONCUR / FINDING / EXPAND | 감사 독립성 제한 기록 | INTERNAL_AUDIT_EVIDENCE_ID |
| 7 우선순위 | 영향·재발·실행성·자원 | 무엇을 언제 누가 바꾸는가? | MAINTAIN / OPEN / ESCALATE | 운영기관이 결정·자원배정 | IMPROVEMENT_PRIORITY_DECISION_ID |
| 8 실행·검증 | 변경패키지·현장효과·부작용 | 효과가 확인됐는가? | EFFECTIVE / EXTEND / REOPEN | 법정 승인·ATC·조종자 권한은 별도 | IMPROVEMENT_EFFECT_VERIFICATION_IDPERIODIC_REVIEW_CLOSURE_ID |
공식 확인 경로와 검증 상태
ICAO Safety Management Manual, Chapter 4·9 https://www.icao.int/safety-management/SMI/SMM/Chap4_4.html | https://www.icao.int/safety-management/SMI/SMM/Chap9_4.htmlISO 9001:2026 https://www.iso.org/standard/9001 | ISO 9004:2018 https://www.iso.org/standard/70397.html | ISO 19011:2026 https://www.iso.org/standard/19011 | ISO 31000:2018 https://www.iso.org/standard/65694.htmlNIST SP 800-55 Vol. 2 https://csrc.nist.gov/pubs/sp/800/55/v2/final | NIST SP 800-161 Rev. 1 Update 1 https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/finalISO 21384-3:2026 https://www.iso.org/standard/88660.html | ISO 23629-5:2023 https://www.iso.org/standard/78961.html | ISO 23629-9:2023 https://www.iso.org/standard/82188.html대한민국 항공안전법 시행규칙 제308조·제312조의2 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 9001:2026 제6판의 성과평가·개선 공개범위, ISO 9004:2018 제4판의 지속적 성공과 자체평가 공개범위, ISO 19011:2026 제4판의 감사원칙·프로그램·역량 공개범위, ISO 31000:2018 제2판의 위험 식별·분석·평가·처리·감시·의사소통 공개범위를 확인했다. ICAO 안전관리 공개 장은 안전성과 감시·측정 구조, NIST SP 800-55 Vol.2는 측정프로그램 방법, NIST SP 800-161 Rev.1 Update 1은 공급망 위험관리 범위를 제공한다. ISO 21384-3과 ISO 23629-5·9는 UAS 운용과 UTM 기능·사용자 인터페이스의 공개범위만 참고했다. 유료 전문의 세부조항, 기관별 임계값·감사주기·SLA·국내 적용성은 미확인이며 적합성·인증·승인·안전보장을 주장하지 않는다.
승인된 개선과제를 변경패키지로 발행하고 다음 검토주기까지 추적하는 절차
개선과제의 승인은 실행의 시작일 뿐이다. 책임자와 기한만 정해 놓고 예산, 교육, 시스템, 계약, 시험, 원상복구와 수령확인을 서로 다른 문서에 흩어 두면 어느 한 요소가 늦어져도 전체 위험이 보이지 않는다. 이 절은 정기 운영검토에서 승인된 개선을 하나의 변경패키지로 발행하고, 실제 이행증거와 현장효과를 다음 검토주기까지 추적하는 내부 연구·실무 절차다. 기관의 변경권한, 예산·조달 규정, 노무·교육 절차, 공급자 계약, 국내 법령·공역·승인조건은 별도 확인한다.
승인결정을 실행기준선으로 고정한다
IMPROVEMENT_RELEASE_BASELINE_ID는 개선과제 식별자, 승인근거, 해결할 문제와 위험, 우선순위, 기대효과, 허용되지 않는 부작용, 적용범위, 제외범위, 결정권자와 효력시각을 봉인한다. 회의록의 포괄적 문구만으로 실행하지 않고 어떤 운영상태가 바뀌어야 완료로 볼지 정한다. 승인 이후 범위·목표·자원이 달라지면 원본을 덮어쓰지 않고 변경이력과 재승인 필요성을 남긴다.
책임과 기한은 한 사람의 이름보다 의사결정권까지 적는다
ACTION_OWNER_COMMITMENT_ID는 책임자, 대리자, 승인자, 자원제공자, 검증자, 의존기관, 착수·중간·완료기한과 지연 통보기준을 연결한다. 관제 담당자는 실행상태와 증거를 취합하지만 예산·계약·위험수용을 대신하지 않는다. 원격조종자는 현장시험과 운용효과를 확인하되 조직의 최종 수락권한을 대신하지 않는다. 역할 공석이나 교대변경은 자동 이관으로 보지 않고 인계와 수령확인을 요구한다.
예산과 업무용량을 실행 전에 확인한다
RESOURCE_AND_BUDGET_AUTHORIZATION_ID는 인력시간, 교대보강, 장비·소프트웨어·라이선스, 교육, 시험, 공급자 작업, 외부검토, 예비비와 조달 선행조건을 기록한다. 예산 편성은 지출권한이나 납품 가능성을 뜻하지 않으므로 승인번호, 사용가능일, 담당부서와 제약을 구분한다. 자원이 부족하면 범위를 몰래 줄이지 않고 HOLD, REPLAN 또는 REOPEN으로 결정권자에게 올린다.
교육과 절차 변경은 같은 효력시각으로 묶는다
TRAINING_PROCEDURE_CHANGE_ID는 개정 절차, 영향 역할, 교육대상, 학습목표, 실습·평가, 미이수자 제한, 구판 회수, 현장지원과 효력시각을 기록한다. 문서가 게시됐다는 사실만으로 숙련을 인정하지 않는다. 교대조별 수료와 수행평가, 질문·오류, 대체인력의 준비를 확인하고 시스템 변경보다 교육이 늦으면 배포를 보류하거나 단계적으로 제한한다.
시스템과 데이터 변경은 구성·접근·복구증거를 남긴다
SYSTEM_DATA_CHANGE_CONTROL_ID는 변경요청, 영향구성항목, 코드·설정·인터페이스·데이터 구조, 접근권한, 시험환경, 보안·개인정보 영향, 백업, 배포, 감시와 복구지점을 묶는다. 개발 완료나 공급자 통보를 운영 준비 완료로 보지 않는다. 승인된 버전, 실제 배포시각, 무결성 확인, 로그와 예외를 남기고 비인가 변경이나 기준선 불일치는 HOLD 또는 ROLL BACK으로 분기한다.
계약과 공급자 변경은 내부 일정과 따로 추적한다
CONTRACT_SUPPLIER_CHANGE_ID는 계약·SLA 조항, 변경요청, 견적·발주, 책임경계, 납기, 서비스중단 창, 데이터 처리, 보안통지, 수락시험, 하도급 의존과 공급자 증거를 기록한다. 공급자의 완료 선언은 운영기관의 수락이 아니다. UTM·C2·데이터 서비스 제공자는 서비스와 인터페이스 증거를 제공하지만 운영기관의 위험수용, 원격조종자의 현장 판단, 항공교통관제사의 법정 권한을 대신하지 않는다.
시험·전환·원상복구 조건을 발행 전에 승인한다
TEST_TRANSITION_ROLLBACK_ID는 시험목적, 대표 임무·교대·장비, 합격·중지 기준, 관찰자, 증거수집, 단계배포, 비상연락, 원상복구 시점과 복귀 후 확인을 담는다. 시험환경의 성공을 실운영 효과로 단정하지 않고 제한된 전환창에서 부작용과 의존성을 본다. 중지기준을 넘으면 현장 담당자가 즉시 안전조치를 취하고 결정권자는 보류·복구·재계획을 승인한다.
발행과 수령확인은 서로 다른 기록으로 남긴다
CHANGE_PACKAGE_ISSUE_ID는 패키지 버전, 발행권자, 대상자, 효력시각, 필수 선행조건과 배포경로를 봉인한다. CHANGE_PACKAGE_ACKNOWLEDGEMENT_ID는 각 교대조·현장·지원부서·공급자가 무엇을 언제 수령하고 이해했는지, 질의·이견·미수령과 재전달을 기록한다. 이메일 송신이나 게시 로그만으로 수령과 이해를 추정하지 않는다. 핵심 수령이 닫히지 않으면 효력을 보류하거나 적용범위를 제한한다.
이행증거는 산출물과 실제 작동을 구분한다
IMPLEMENTATION_EVIDENCE_INDEX_ID는 개정문서, 교육·평가, 예산집행, 시스템 배포, 계약변경, 시험결과, 현장관찰, 로그, 예외와 미완료를 하나의 색인으로 연결한다. 서명·화면캡처·공급자 보고서는 존재증거일 뿐 효과증거와 구분한다. 증거마다 생성자, 시각, 출처, 버전, 무결성, 검토자와 보존위치를 기록하며 미확인 항목을 완료로 계산하지 않는다.
효과는 사전 기준선과 관찰창으로 검증한다
CHANGE_EFFECT_TRACKING_ID는 기준선, 목표지표, 선행·후행지표, 표본, 관찰기간, 데이터 품질, 임무유형·교대·기체·공급자별 차이, 부작용과 반대증거를 추적한다. 초기 개선 뒤 재발이 없다는 이유만으로 효과를 확정하지 않고 충분한 관찰기회와 예상 변동을 확인한다. 결과는 EFFECTIVE, PARTIAL, INEFFECTIVE, HARMFUL 또는 INCONCLUSIVE로 구분하고 검증자와 다음 확인일을 남긴다.
다음 운영검토까지 열린 상태와 예외를 보존한다
NEXT_REVIEW_CARRYOVER_ID는 미이행·지연·부분효과·부작용·임시통제, 남은 의존성, 공급자 조치, 추가자원, 재시험과 결정요청을 다음 검토의 필수 입력으로 이월한다. 기한을 넘긴 항목은 단순 연장이 아니라 현재 위험, 임시통제의 지속가능성, 누적업무부담과 재승인 필요성을 다시 평가한다. 다음 검토는 원래 승인과 실제 실행의 차이를 확인하고 RELEASE, HOLD, ROLL BACK, REPLAN/REOPEN 중 하나로 닫는다.
국내 운용과 법정 권한은 변경패키지 밖에서 다시 확인한다
내부 변경패키지가 발행돼도 항공안전법령상 비행승인·특별비행승인, 공역·NOTAM, 관할기관 조건과 항공교통관제 권한은 바뀌지 않는다. 운용절차·기체·C2·UTM·데이터 처리·계약의 변경이 기존 승인조건이나 위험평가 전제를 건드리면 해당 업무를 재개하기 전에 현행 조문, 승인서와 관계기관 판단을 다시 확인한다. 이 절과 서식은 적합성 평가, 인증, 운항승인 또는 안전보장 완료를 뜻하지 않는다.
그림 1-62 승인된 개선과제를 아홉 실행레인으로 묶어 발행·수령·이행·효과검증·다음 검토까지 추적한다.
표 1-66 개선 변경패키지 발행·이행·효과검증 통합관문
| 관문 | 필수 입력 | 판단 질문 | 상태·결정 | 책임 경계 | 최소 기록 |
| 1 기준선 승인 | 문제·위험·목표·범위 | 무엇이 바뀌어야 완료인가? | AUTHORIZE / REVISE | 운영기관 결정권자가 승인 | IMPROVEMENT_RELEASE_BASELINE_ID |
| 2 책임·자원 | 책임자·기한·예산·용량 | 권한과 자원이 실제 열렸는가? | READY / HOLD / REPLAN | 관제 담당자는 상태취합, 자원승인은 기관 | ACTION_OWNER_COMMITMENT_IDRESOURCE_AND_BUDGET_AUTHORIZATION_ID |
| 3 절차·교육 | 개정본·대상·평가·효력시각 | 모든 교대가 수행 가능한가? | READY / RESTRICT / HOLD | 조종자는 현장수행, 기관은 자격·배치 결정 | TRAINING_PROCEDURE_CHANGE_ID |
| 4 시스템·계약 | 구성·접근·데이터·SLA·납기 | 기술과 공급자 의존이 통제됐는가? | READY / HOLD / ROLL BACK | 제공자는 서비스증거, 기관은 수락 | SYSTEM_DATA_CHANGE_CONTROL_IDCONTRACT_SUPPLIER_CHANGE_ID |
| 5 시험·전환 | 합격·중지·단계배포·복구 | 실운영 전환과 복귀가 안전한가? | PASS / STOP / ROLL BACK | 현장 즉시조치와 조직 승인 분리 | TEST_TRANSITION_ROLLBACK_ID |
| 6 발행·수령 | 버전·대상·효력·질의·이견 | 수령하고 이해했는가? | ISSUED / ACKNOWLEDGED / LIMITED | 발행과 수령을 별도 확인 | CHANGE_PACKAGE_ISSUE_IDCHANGE_PACKAGE_ACKNOWLEDGEMENT_ID |
| 7 이행증거 | 산출물·로그·현장관찰·예외 | 존재와 실제 작동이 입증됐는가? | IMPLEMENTED / PARTIAL / OVERDUE | 검증자는 실행자와 가능한 범위에서 분리 | IMPLEMENTATION_EVIDENCE_INDEX_ID |
| 8 효과·이월 | 기준선·관찰창·부작용·미완료 | 효과가 지속되고 다음 주기에 인계됐는가? | EFFECTIVE / REPLAN / REOPEN | 법정 승인·ATC·조종자 권한은 별도 | CHANGE_EFFECT_TRACKING_IDNEXT_REVIEW_CARRYOVER_ID |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001 | ISO 10005:2018 https://www.iso.org/standard/70398.html | ISO 10006:2017 https://www.iso.org/standard/70376.html | ISO 21502:2020 https://www.iso.org/standard/74947.htmlISO 31000:2018 https://www.iso.org/standard/65694.html | NIST SP 800-55 Vol. 2 https://csrc.nist.gov/pubs/sp/800/55/v2/final | NIST SP 800-53 Rev. 5 Release 5.2.0 https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/finalISO 21384-3:2026 https://www.iso.org/standard/88660.html | ISO 23629-5:2023 https://www.iso.org/standard/78961.html | ISO 23629-9:2023 https://www.iso.org/standard/82188.html대한민국 항공안전법 제127조·제129조 및 시행규칙 제310조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 9001:2026 제6판의 성과개선 공개범위, ISO 10005:2018 제3판의 품질계획 수립·검토·수락·적용·개정 공개범위, ISO 10006:2017 제3판의 프로젝트 품질경영·자원·실현·측정·개선 공개범위, ISO 21502:2020 제1판의 프로젝트 관리 관행 공개범위와 ISO 31000:2018의 위험처리·감시 공개범위를 확인했다. NIST SP 800-55 Vol.2는 측정프로그램, NIST SP 800-53 Rev.5 공개 카탈로그는 유연한 보안·개인정보 통제와 최신 공개 업데이트 범위만 참고했다. ISO 21384-3과 ISO 23629-5·9는 UAS 운용과 UTM 기능·사용자 인터페이스의 공개범위만 비교했다. 유료 전문의 세부조항, 기관별 임계값·예산·조달·교육·SLA·국내 적용성은 미확인이며 적합성·인증·승인·안전보장을 주장하지 않는다.
변경 지연과 효과미달을 포트폴리오 수준에서 조정하는 절차
하나의 변경과제가 늦어지면 해당 과제의 기한만 고치는 것으로 끝나기 쉽다. 그러나 같은 인력, 교대시간, 시험환경, 예산, 공급자, 시스템 중단창을 여러 변경이 함께 요구하면 지연은 서로를 증폭한다. 이 절은 변경패키지의 미이행·지연·효과미달을 개별 담당자의 성실성 문제로 축소하지 않고, 운영 중인 모든 변경을 하나의 포트폴리오로 펼쳐 안전중요도·잔여위험·기한·업무부담·자원의 충돌을 비교한 뒤 재계획, 보류, 원상복구, 재승인 또는 종결로 분기하는 내부 연구·실무 절차다.
예외사건을 열고 원래 기준선과 현재 상태를 분리한다
CHANGE_EXCEPTION_CASE_ID는 미이행, 지연, 부분효과, 효과미달, 부작용, 자원부족, 공급자 미완료 또는 증거부족이 처음 확인된 시각과 발견자를 기록한다. 승인 당시의 목표·범위·기한·자원·허용잔여위험과 현재 상태를 나란히 놓고 차이를 봉인한다. 완료율 한 숫자로 상태를 덮지 않으며, 증거가 없거나 상충하면 미확인으로 남긴다.
일정 조정보다 먼저 운용 안전을 안정화한다
운항 중 즉시 위험이 커졌다면 원격조종자는 임무 중지·회항·착륙 등 현장 안전조치를 수행하고 관제 담당자는 경보, 위치, C2·기체·공역·기상·UTM 상태와 조치시각을 기록한다. 운영기관은 영향범위와 임시통제를 승인하고 필요하면 운용을 제한한다. UTM 제공자는 서비스상태와 기술증거를 제공하지만 운영기관의 위험수용이나 조종자의 현장판단을 대신하지 않는다. 항공교통관제기관의 지시와 권한은 별도 체계로 유지한다.
지연원인과 효과미달을 구분한다
DELAY_CAUSE_AND_IMPACT_ID는 승인·예산·조달·교육·시험·공급자·접근권한·데이터품질·공역조건·기상·교대부족·다른 변경과의 충돌을 직접원인, 기여요인, 외부의존, 미확인으로 구분한다. EFFECT_GAP_ASSESSMENT_ID는 산출물은 완료됐으나 실제 지표가 개선되지 않은 경우 기준선, 목표, 관찰창, 표본, 데이터 누락, 예상하지 못한 부작용과 반대증거를 다시 평가한다. 일정지연과 효과미달은 동시에 존재할 수 있으므로 하나의 원인코드로 합치지 않는다.
임시통제의 유효기간과 업무부담을 다시 계산한다
TEMPORARY_CONTROL_VALIDITY_ID는 수동감시, 이중확인, 추가교대, 기능제한, 공급자 대기, 대체통신과 같은 임시통제의 책임자, 효력범위, 시작·종료시각, 실패신호와 철회조건을 기록한다. 임시통제가 위험을 낮추더라도 피로, 인지부담, 기록누락, 다른 임무의 지연을 만들 수 있으므로 무기한 연장하지 않는다. 유효기간을 넘기면 자동승인으로 보지 않고 HOLD 또는 REAUTHORIZE 검토로 전환한다.
포트폴리오 부하를 같은 시각 기준으로 펼친다
PORTFOLIO_LOAD_SNAPSHOT_ID는 열려 있는 모든 변경패키지의 안전중요도, 기한, 지연일수, 현재상태, 필요한 교대·인력·예산·시험환경·배포창·공급자·교육과 원상복구 역량을 동일한 기준시각으로 묶는다. 관제 담당자는 상태와 증거를 취합할 수 있으나 우선순위와 자원배분을 단독 결정하지 않는다. 항목이 많아도 평균값으로 숨기지 않고 안전중요 변경, 오래된 변경, 반복 지연과 단일고장점 의존을 따로 표시한다.
자원충돌과 연쇄의존을 지도화한다
RESOURCE_COLLISION_MAP_ID는 한 사람이 여러 변경의 책임자·검증자·교육자로 겹치는지, 동일 시험기체·주파수·네트워크·배포창·예산·공급자가 동시에 예약됐는지 확인한다. 또한 선행변경이 완료돼야 다음 변경이 가능한 의존관계, 동시에 시행하면 위험이 커지는 상호배타관계, 함께 시행해야 효과가 나는 결합관계를 구분한다. 충돌이 확인되면 개별 기한을 따로 미루기 전에 전체 순서와 용량을 재설계한다.
우선순위는 안전중요도와 잔여위험을 먼저 본다
PRIORITY_AND_DEPENDENCY_SCORE_ID는 안전중요도, 현재 노출, 임시통제의 신뢰도, 법정·승인 기한, 지연기간, 운영효과, 의존성, 원상복구 가능성과 자원소요를 비교한다. 점수는 회의를 대신하는 자동결정값이 아니라 판단근거 색인이다. 법정 권한, 항공교통관제 권한, 원격조종자의 즉시 안전판단과 운영기관의 자원·위험수용 권한을 한 점수에 섞지 않는다.
다섯 결정분기로 상태를 명확히 한다
REPLAN_DECISION_ID는 목표와 위험통제를 유지한 채 순서·기한·자원을 다시 정할 때 사용한다. HOLD_SCOPE_ID는 조건이 충족될 때까지 전부 또는 일부 효력을 멈춘 범위를 기록한다. ROLLBACK_AUTHORIZATION_ID는 변경 전 기준선으로 복귀할 수 있고 복귀가 현재 위험을 낮출 때 승인한다. REAPPROVAL_REQUEST_ID는 목표·범위·잔여위험·예산·법정조건이 달라 원래 승인으로 계속할 수 없을 때 새 결정권자와 자료를 지정한다. CLOSE는 효과와 증거가 충분하고 열린 의존성이 닫혔을 때만 선택한다.
포트폴리오 결정은 운영기관의 권한으로 발행한다
EXECUTIVE_PORTFOLIO_DECISION_ID는 우선순위, 중단·계속 범위, 자원재배치, 임시통제, 새 기한, 검증자, 재승인 필요성과 결정근거를 봉인한다. 관제 담당자는 자료를 준비하고 실행상태를 추적하지만 예산·조달·계약·위험수용을 대신 승인하지 않는다. 원격조종자는 시험과 현장영향에 대한 전문의견과 즉시조치를 제공한다. 공급자와 UTM 제공자는 용량·장애·복구·납기 증거를 제출하되 최종 수락권한을 갖지 않는다.
결정 전달과 수령을 교대·현장별로 확인한다
DECISION_NOTIFICATION_RECEIPT_ID는 변경된 우선순위, HOLD 범위, 원상복구 시각, 교육·절차 변경, 운용제한, 시험창과 비상연락망이 누구에게 언제 전달되고 이해됐는지 기록한다. 게시나 이메일 발송만으로 수령을 추정하지 않는다. 미수령, 질문, 이견, 번역·접근성 문제와 구판 사용을 따로 추적하며 핵심 역할의 수령이 닫히지 않으면 효력을 제한한다.
복구와 재계획의 효과를 다음 검토까지 검증한다
RECOVERY_VERIFICATION_ID는 원상복구 또는 재계획 뒤 기준선 회복, 서비스·데이터 무결성, 교육준비, 현장 수행, 잔여위험과 부작용을 확인한다. OPEN_ITEM_AGING_ID는 계속 열린 변경의 최초 승인일, 마지막 실질조치일, 반복 연장횟수, 임시통제 누적기간과 다음 결정일을 남긴다. 다음 운영검토는 개별 진척뿐 아니라 포트폴리오의 총부담과 반복 충돌을 다시 평가하고 자원이 없는 약속을 완료로 처리하지 않는다.
국내 운용과 법정 승인조건은 다시 확인한다
포트폴리오 조정은 내부 우선순위와 자원배분 절차다. 비행승인·특별비행승인, 공역·NOTAM, 관할기관 조건, 항공교통관제 지시와 원격조종자의 법정 책임을 변경하지 않는다. 운용범위, 기체, C2·UTM·데이터 처리, 공급자 또는 위험통제가 달라지면 재개 전에 현행 법령·승인서·기관절차와 관계기관 판단을 확인한다. 이 절은 적합성 평가, 인증, 운항승인 또는 안전보장 완료를 뜻하지 않는다.
그림 1-63 변경 지연·효과미달·자원충돌을 한 시각의 포트폴리오로 비교하고 재계획·보류·원상복구·재승인·종결로 분기한다.
표 1-67 변경 포트폴리오 조정 통합관문
| 관문 | 필수 입력 | 판단 질문 | 가능한 결정 | 책임 경계 | 최소 기록 |
| 1 예외개방 | 원래 기준선·현재상태·증거 | 무엇이 언제 달라졌는가? | OPEN / VERIFY | 관제 담당자는 사실취합 | CHANGE_EXCEPTION_CASE_ID |
| 2 안전안정화 | 현재 노출·현장상태·임시통제 | 즉시 중지·제한이 필요한가? | STABILIZE / HOLD | 조종자 즉시조치, 기관 범위승인 | TEMPORARY_CONTROL_VALIDITY_ID |
| 3 원인·효과 | 지연원인·지표·관찰창·반대증거 | 일정과 효과의 차이가 설명되는가? | REASSESS / INVESTIGATE | 검증자는 실행자와 분리 | DELAY_CAUSE_AND_IMPACT_IDEFFECT_GAP_ASSESSMENT_ID |
| 4 포트폴리오 | 열린 변경·용량·의존·충돌 | 같은 자원을 누가 언제 요구하는가? | PRIORITIZE / SEQUENCE | 운영기관이 우선순위 결정 | PORTFOLIO_LOAD_SNAPSHOT_IDRESOURCE_COLLISION_MAP_ID |
| 5 결정 | 안전중요도·잔여위험·복구가능성 | 계속할 권한과 자원이 있는가? | REPLAN / HOLD / ROLL BACK / REAUTHORIZE / CLOSE | 위험수용·예산·계약은 기관 | EXECUTIVE_PORTFOLIO_DECISION_ID |
| 6 발행·수령 | 결정본·대상·효력·운용제한 | 모든 핵심 역할이 이해했는가? | ISSUE / LIMIT | 발행과 수령을 별도 확인 | DECISION_NOTIFICATION_RECEIPT_ID |
| 7 복구검증 | 기준선 회복·현장효과·열린 항목 | 위험과 부하가 실제 줄었는가? | VERIFY / REOPEN | 법정 승인·ATC 권한 별도 | RECOVERY_VERIFICATION_IDOPEN_ITEM_AGING_ID |
공식 확인 경로와 검증 상태
ICAO Safety Management Manual Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | ICAO SMM 4th Edition highlights https://www.icao.int/sites/default/files/safety/SafetyManagement/SMM-4th-edition-highlights.pdfISO 9001:2026 https://www.iso.org/standard/9001 | ISO 21504:2022 https://www.iso.org/standard/82867.html | ISO 21505:2017 https://www.iso.org/standard/63578.html | ISO 21502:2020 https://www.iso.org/standard/74947.htmlISO 31000:2018 https://www.iso.org/standard/65694.html | NIST SP 800-55 Vol. 2 https://csrc.nist.gov/pubs/sp/800/55/v2/final | NIST SP 800-53 Rev. 5 Release 5.2.0 https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/finalISO 21384-3:2026 https://www.iso.org/standard/88660.html | ISO 23629-5:2023 https://www.iso.org/standard/78961.html | ISO 23629-9:2023 https://www.iso.org/standard/82188.html | 대한민국 국가법령정보센터 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 21504:2022 제2판의 포트폴리오 관리 공개범위, ISO 21505:2017 제1판의 프로젝트·프로그램·포트폴리오 거버넌스 공개범위, ISO 21502:2020 제1판의 프로젝트 관리 공개범위를 확인했다. ISO 21502는 차기 판 개발 상태가 표시되어 출판 전 현행판을 다시 확인한다. ICAO 안전관리 공개 장과 제4판 하이라이트에서 서비스 제공자의 변경관리, 안전성과 감시, 기존 방어의 유효성 재평가 공개범위를 확인했다. ISO 9001:2026, ISO 31000:2018, NIST SP 800-55 Vol.2와 SP 800-53 Rev.5는 성과평가·위험·측정·변경통제의 공개범위만 참고했다. ISO 21384-3과 ISO 23629-5·9는 UAS 운용과 UTM 기능·정보교환의 권한경계 비교에만 사용했다. 유료 전문의 세부조항, 기관별 점수·임계값·예산·용량·SLA·국내 적용성은 미확인이며 적합성·인증·승인·안전보장을 주장하지 않는다.
반복 지연과 원상복구 패턴을 조직학습·예산·훈련계획에 환류하는 절차
조정결정을 종결했다고 같은 문제가 사라지는 것은 아니다. 지연, 임시통제 장기화, 원상복구, 재승인이 여러 임무와 교대에서 되풀이되면 개별 과제의 교훈을 조직의 절차·시스템·예산·인력·훈련계획으로 옮겨야 한다. 이 절은 사람을 탓하는 회고나 교육횟수 집계에 머물지 않고, 반복 증거를 묶어 통제와 역량의 결손을 찾고, 예산과 자원을 붙인 개선안으로 승인한 뒤 현장 수행이 달라졌는지 검증하는 내부 연구·실무 절차다.
종결사건에서 학습 신호를 연다
LESSON_TRIGGER_ID는 RECOVERY_VERIFICATION_ID와 OPEN_ITEM_AGING_ID가 닫히거나 재개방될 때 지연일수, 원상복구, 재승인, 임시통제 연장, 효과미달, 반복 질문, 교대별 편차와 남은 위험을 학습 후보로 전환한다. 종결보고서의 잘한 점과 실패신호를 함께 남기며, 한 번의 사건이나 결과가 나빴다는 이유만으로 개인 과실이나 교육부족을 단정하지 않는다.
여러 사건을 같은 정의로 묶어 반복성을 확인한다
PATTERN_CLUSTER_ID는 임무유형, 기체·C2·UTM·데이터, 공역·기상, 교대, 절차단계, 공급자, 변경유형과 발생시각을 공통 분류로 묶는다. 같은 현상처럼 보여도 원인이 다른 사건은 분리하고, 표본이 적거나 기록이 불완전하면 반복확정이 아니라 관찰중으로 표시한다. 인명·개인정보·보안정보는 목적에 필요한 최소범위로 제한한다.
원인과 통제의 관계를 증거지도에 남긴다
CAUSAL_EVIDENCE_MAP_ID는 직접원인, 기여요인, 잠재조건, 실패한 방어, 작동한 방어와 반대증거를 연결한다. 개인 수행, 업무설계, 교대부하, 절차 가독성, 인터페이스, 경보품질, 공급자 의존, 예산·조달과 감독체계를 구분한다. 교육은 지식·기술·판단의 결손이 입증될 때 선택하며, 잘못된 화면이나 부족한 인력·시간을 교육으로 덮지 않는다.
조직학습 과제를 통제·절차·시스템·역량으로 분기한다
ORGANIZATIONAL_LEARNING_CASE_ID는 사건군과 교훈을 통제 변경, 절차·체크리스트 개정, 시스템·데이터 요구사항, 공급자 관리, 교대·인력설계, 훈련·평가 또는 추가연구로 분기한다. CONTROL_AND_PROCESS_CHANGE_ID에는 변경할 기준선, 책임자, 영향범위, 선행조건, 재승인 필요성, 시험방법과 실패 시 원상복구 조건을 기록한다.
역할별 역량결손과 학습필요를 분리한다
COMPETENCE_GAP_PROFILE_ID는 관제 담당자, 원격조종자, 운영기관 관리자, 정비·데이터·보안 담당자와 공급자 지원인력이 실제 수행해야 할 행동, 필요한 지식·기술·판단, 현재 증거와 차이를 역할별로 기록한다. UTM 제공자나 항공교통관제사의 법정·서비스 권한을 내부 교육목표로 흡수하지 않는다. LEARNING_NEED_PRIORITY_ID는 안전중요도, 빈도, 노출, 변화시급성, 대상인원과 대체통제를 비교하는 판단근거다.
학습요구를 측정 가능한 수행요건으로 바꾼다
TRAINING_REQUIREMENT_ID는 대상역할, 시작조건, 관찰 가능한 행동, 허용오차, 시나리오, 도구·데이터, 평가자, 재평가기한과 미달 시 제한을 정한다. 단순 이수나 출석은 역량증거가 아니다. 통신두절, 위치품질 저하, UTM 서비스 장애, 공역변경, 기상악화, 교대인계와 원상복구처럼 실제 판단이 필요한 상황은 시나리오 기반 연습과 수행평가로 설계한다.
학습·개선안에 예산과 자원책임을 붙인다
BUDGET_CHANGE_PACKAGE_ID는 교재개정, 강사·평가자, 시뮬레이터·시험기체, 시스템 수정, 근무시간, 대체인력, 번역·접근성, 데이터 수집, 공급자 지원과 재평가 비용을 구분한다. RESOURCE_COMMITMENT_ID는 예산항목, 금액범위, 자원소유자, 조달·계약 경로, 사용가능일, 선행승인과 부족 시 대안을 남긴다. 운영기관이 우선순위와 자원을 승인하며 관제 담당자가 예산을 임의 확정하지 않는다.
교육과정과 현장도구를 같은 변경패키지로 개정한다
CURRICULUM_CHANGE_ID는 학습목표, 시나리오, 표준운영절차, 체크리스트, 교대 브리핑, 화면 도움말, 비상연락망과 평가기준의 버전을 묶는다. 절차나 시스템이 바뀌었는데 교육만 구판이면 배포하지 않는다. 교육이 필요 없는 통제·설계 개선도 같은 학습사건에 연결해 조직이 무엇을 바꾸었는지 추적한다.
전달기록과 역량증거를 분리한다
TRAINING_DELIVERY_RECORD_ID는 대상자, 강사, 버전, 일시, 사용환경, 결석·중단과 접근성 지원을 기록한다. COMPETENCE_EVIDENCE_ID는 지식확인, 시뮬레이션 수행, 현장관찰, 오류회복, 의사소통, 제한 준수와 평가자의 독립성을 기록한다. 미달자는 재훈련, 감독강화, 업무범위 제한 또는 재배치로 분기하되 징계결정과 혼동하지 않는다.
교육 후 현장전이와 운영효과를 검증한다
WORKPLACE_TRANSFER_CHECK_ID는 교육 후 정해진 관찰창 동안 실제 교대와 임무에서 올바른 판단, 체크리스트 사용, 인계완료, 경보대응, 기록품질과 재발 여부를 확인한다. LESSON_EFFECT_REVIEW_ID는 기준선 대비 지연·원상복구·임시통제·오류회복·보고품질의 변화를 보고 데이터 누락과 외부조건을 함께 평가한다. 개선이 없으면 교육횟수를 늘리기 전에 원인모형과 통제설계를 다시 연다.
재사용 가능한 지식과 재개방 조건을 남긴다
LESSON_REUSE_INDEX_ID는 사건군, 적용조건, 금지조건, 관련 절차·시스템·교육 버전, 증거위치와 다음 검토일을 검색 가능하게 남긴다. CLOSURE_AND_REOPEN_ID는 예산집행, 개정배포, 역량확인, 현장전이와 효과검증이 모두 닫혔을 때 학습사건을 종결하며, 재발·환경변화·부작용·반대증거가 확인되면 자동종결이 아니라 재개방 검토로 돌린다.
권한과 국내 운용조건은 학습계획으로 바뀌지 않는다
관제 담당자는 사건과 증거를 취합하고 학습후보를 제안할 수 있으나 예산, 징계, 위험수용, 법정승인과 항공교통관제 지시를 결정하지 않는다. 원격조종자는 현장판단과 수행증거를 제공하고 운영기관은 자원·절차·훈련·업무제한을 승인한다. UTM 제공자는 서비스자료와 기술교육을 제공할 수 있으나 운영기관의 위험수용을 대신하지 않는다. 실제 운용은 현행 법령, 공역, NOTAM, 승인서와 관할기관 조건을 임무별로 다시 확인한다.
그림 1-64 반복 지연·원상복구 증거를 조직학습으로 묶고 예산·자원과 훈련·역량검증까지 연결한다.
표 1-68 조직학습·예산·훈련 환류 통합관문
| 관문 | 필수 입력 | 판단 질문 | 가능한 결정 | 책임 경계 | 최소 기록 |
| 1 학습개방 | 종결·재개방·지연·원상복구 증거 | 단일사건인가 반복신호인가? | OBSERVE / OPEN | 관제 담당자는 사실취합 | LESSON_TRIGGER_ID |
| 2 패턴·원인 | 사건군·통제·반대증거 | 공통원인과 다른 원인이 구분되는가? | CLUSTER / INVESTIGATE | 개인과 시스템요인을 분리 | PATTERN_CLUSTER_IDCAUSAL_EVIDENCE_MAP_ID |
| 3 학습결정 | 통제·절차·시스템·역량 대안 | 교육이 실제 결손에 맞는가? | CHANGE / TRAIN / RESEARCH | 운영기관이 개선범위 승인 | ORGANIZATIONAL_LEARNING_CASE_ID |
| 4 예산·자원 | 비용·인력·도구·조달·기한 | 실행할 자원과 권한이 확보됐는가? | FUND / HOLD / REPLAN | 예산·계약은 운영기관 | BUDGET_CHANGE_PACKAGE_IDRESOURCE_COMMITMENT_ID |
| 5 개발·배포 | 교육과정·SOP·화면·체크리스트 | 같은 버전이 현장에 배포됐는가? | RELEASE / LIMIT | 발행과 수령을 별도 확인 | CURRICULUM_CHANGE_IDTRAINING_DELIVERY_RECORD_ID |
| 6 역량확인 | 시나리오 수행·평가·미달처리 | 관찰 가능한 행동이 기준을 충족했는가? | QUALIFY / RETRAIN / RESTRICT | 평가와 징계를 구분 | COMPETENCE_EVIDENCE_ID |
| 7 현장전이 | 실제 임무·교대·재발·효과지표 | 업무행동과 위험이 실제 개선됐는가? | CLOSE / REOPEN | 법정 승인·ATC 권한 별도 | WORKPLACE_TRANSFER_CHECK_IDLESSON_EFFECT_REVIEW_ID |
공식 확인 경로와 검증 상태
ISO 10015:2019 https://www.iso.org/standard/69459.html | ISO 30422:2022 https://www.iso.org/standard/76365.html | ISO 21504:2022 https://www.iso.org/standard/82867.htmlICAO Safety Management Manual Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | ICAO Training https://www.icao.int/icao-trainingISO 9001:2026 https://www.iso.org/standard/9001 | ISO 31000:2018 https://www.iso.org/standard/65694.html | NIST SP 800-55 Vol. 2 https://csrc.nist.gov/pubs/sp/800/55/v2/finalISO 21384-3:2026 https://www.iso.org/standard/88660.html | ISO 23629-5:2023 https://www.iso.org/standard/78961.html | ISO 23629-9:2023 https://www.iso.org/standard/82188.html | 대한민국 국가법령정보센터 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 10015:2019 제2판이 2025년 재검토 후 현행임을 확인하고 역량관리·사람개발의 공개범위를 참고했다. ISO 30422:2022 제1판의 학습·개발 공개범위, ISO 21504:2022 제2판의 포트폴리오 자원배분 공개범위와 ICAO 안전관리 공개 장의 지속적 개선 범위를 대조했다. ICAO Training 공개 페이지는 항공전문가의 역량·능력 개발이라는 공개 설명만 참고했다. ISO 9001:2026, ISO 31000:2018과 NIST SP 800-55 Vol.2는 성과평가·위험·측정의 공개범위만 사용했다. ISO 21384-3과 ISO 23629-5·9는 UAS 운용 및 UTM 제공자·사용자 권한경계 비교에만 사용했다. 유료 전문의 세부조항, 기관별 역량기준·교육시간·예산·보존기간·국내 적용성은 미확인이며 적합성·인증·승인·안전보장을 주장하지 않는다.
조직학습 결과를 운용기준선에 반영하고 현장 정착을 검증하는 절차
조직학습 과제가 승인돼도 SOP, 체크리스트, 교대 브리핑, 시스템 요구사항과 공급자 서비스 조건이 서로 다른 시점에 바뀌면 현장에는 여러 기준선이 생긴다. 관제 화면은 새 규칙인데 체크리스트는 구판이거나, 공급자 SLA는 바뀌었지만 교대자가 장애 통보시각을 모르는 상태가 대표적이다. 이 절은 승인된 교훈을 하나의 변경패키지로 묶어 영향분석, 문서·시스템·공급자 기준선 개정, 발행과 구판회수, 역할별 수령, 준비도 확인, 현장관찰과 안정화 검증까지 연결한다.
승인된 학습결정에서 기준선 변경사건을 연다
LEARNING_TO_BASELINE_CASE_ID는 ORGANIZATIONAL_LEARNING_CASE_ID, 승인된 교훈, 적용조건, 금지조건, 예산·자원 약정과 잔여위험을 기준선 변경사건으로 전환한다. 교훈이 흥미롭거나 반복됐다는 이유만으로 즉시 현장 절차를 바꾸지 않는다. 운영기관의 변경권한, 법정 승인 영향, 시험과 원상복구 가능성이 확인돼야 설계를 시작한다.
영향범위를 문서·사람·시스템·공급자로 나눈다
BASELINE_IMPACT_MAP_ID는 SOP, 체크리스트, 교대 브리핑, 교육자료, 관제화면, 경보·데이터 규칙, 장비설정, 공급자 SLA, 계약·조달, 기록보존과 비상연락망을 한 목록으로 펼친다. 한 요소의 변경이 다른 요소의 입력·출력·권한·시간기준을 바꾸는지 표시하고, 영향이 없다고 판단한 항목도 근거를 남긴다.
하나의 변경패키지와 추적행렬을 만든다
DOCUMENT_CHANGE_PACKAGE_ID에는 변경목적, 이전·새 기준선, 영향문서, 작성자·검토자·승인자, 효력시각, 배포대상, 구판회수, 시험·교육·원상복구 계획을 기록한다. REQUIREMENT_TRACE_MATRIX_ID는 교훈과 위험통제에서 SOP 문장, 체크리스트 항목, 화면·데이터 요구사항, 공급자 서비스 수준, 시험사례와 현장관찰 항목까지 양방향으로 연결한다. 연결되지 않은 요구사항은 미반영 또는 범위밖으로 명시한다.
SOP와 체크리스트는 역할과 결정시점을 분명히 쓴다
SOP_RELEASE_ID는 정상·비정상·비상 조건, 시작·중지·재개 기준, 필요한 입력, 책임역할, 인계와 기록을 정의한다. CHECKLIST_RELEASE_ID는 기억을 대신하는 짧은 확인도구로 유지하고 설명문을 과도하게 넣지 않는다. 관제 담당자의 감시·보고, 원격조종자의 즉시 안전판단, 운영기관의 위험수용·자원결정, UTM 제공자의 서비스정보와 항공교통관제사의 지시권한을 한 칸에 합치지 않는다.
교대 브리핑은 변경점과 미변경점을 함께 전달한다
SHIFT_BRIEFING_PACKAGE_ID에는 무엇이 왜 바뀌었는지, 효력시각, 적용 임무·공역·기체·시스템, 새 경보와 보고기준, 금지행동, 임시통제, 질문경로와 구판회수 여부를 담는다. 함께 바뀌지 않은 법정 책임과 항공교통관제 권한도 명시해 내부 절차개정이 외부 권한을 넓힌다는 오해를 막는다.
시스템 요구사항은 검증조건과 원상복구를 포함한다
SYSTEM_REQUIREMENT_CHANGE_ID는 기능·데이터·인터페이스·접근권한·경보·시간동기·로그·가용성·보안 요구사항, 수락기준, 시험환경, 배포창, 장애 시 원상복구와 책임자를 기록한다. 화면 문구만 고치는 변경이라도 조종자·관제 담당자의 판단과 기록에 영향을 주면 운영영향 평가를 거친다. 개발완료와 현장수락을 같은 상태로 표시하지 않는다.
공급자 SLA는 서비스 증거와 운영기관 판단을 구분한다
SUPPLIER_SLA_CHANGE_ID는 서비스범위, 가용시간, 장애등급, 통보·응답·복구 목표, 데이터·로그 제공, 변경예고, 유지보수창, 하도급 의존, 보안사건, 에스컬레이션과 종료·전환 지원을 정의한다. 공급자는 측정자료와 복구증거를 제공하지만 안전위험 수용이나 비행재개를 승인하지 않는다. 운영기관은 계약상 수치가 실제 임무와 위험통제에 충분한지 별도로 판단한다.
구성상태와 승인·효력시각을 봉인한다
CONFIGURATION_STATUS_INDEX_ID는 문서, 체크리스트, 화면, 코드·설정, 교육자료, SLA와 시험기록의 식별자·버전·상태·소유자·효력시각을 한 기준시각으로 묶는다. APPROVAL_AND_EFFECTIVE_TIME_ID는 검토의견, 반대증거, 승인권자, 조건부 승인, 재승인 필요성, 효력개시와 만료를 기록한다. 작성·검토·승인·배포는 가능한 범위에서 분리한다.
발행과 구판회수를 하나의 거래로 관리한다
DISTRIBUTION_AND_WITHDRAWAL_ID는 새 버전의 저장위치, 배포대상, 오프라인 사본, 단말·현장 게시, 번역·접근성 형식, 구판의 회수·폐기·보존예외와 완료시각을 기록한다. 새 문서를 올린 사실만으로 발행을 완료하지 않는다. 구판이 필요한 감사·사고조사 목적은 읽기전용으로 격리하고 현장 사용을 막는다.
역할별 수령과 준비도 관문을 통과한다
ROLE_RECEIPT_ID는 관제 담당자, 원격조종자, 교대책임자, 정비·데이터·보안 담당자와 공급자 연락자가 어떤 버전을 언제 열람하고 질문·이견을 남겼는지 확인한다. READINESS_GATE_ID는 필수 수령, 교육·수행확인, 시스템시험, 공급자 대기, 구판회수, 비상연락망과 원상복구 준비가 충족됐을 때만 RELEASE 또는 제한적 RELEASE를 허용한다.
현장 정착은 실제 사용을 관찰해 확인한다
FIELD_ADOPTION_OBSERVATION_ID는 효력개시 뒤 정해진 관찰창 동안 올바른 문서버전 사용, 체크리스트 누락, 교대 브리핑 전달, 화면·경보 반응, 공급자 통보, 인계·기록과 우회행동을 관찰한다. 설문에서 이해했다고 답한 것과 실제 행동을 구분하고, 관찰이 업무를 방해하거나 개인감시로 변하지 않도록 목적과 접근권한을 제한한다.
공급자 서비스와 시스템 변경을 독립적으로 수락한다
SUPPLIER_SERVICE_ACCEPTANCE_ID는 계약상 측정기간, 원자료, 시간기준, 제외조건, 장애티켓, 복구시험과 미달조치를 검토한다. 공급자 자체 보고만으로 수락하지 않고 운영기관의 로그·현장영향과 대조한다. UTM 제공자의 가용성이나 정보교환 증거가 충분해도 항공교통관제 지시, 공역승인 또는 원격조종자의 현장판단을 대신하지 않는다.
안정화 검토로 종결하거나 재개방한다
STABILIZATION_REVIEW_ID는 관찰창의 오류·문의·우회·재발, 서비스수준, 업무부담, 데이터품질, 잔여위험과 부작용을 이전 기준선과 비교한다. NONCONFORMITY_REOPEN_ID는 구판사용, 미수령, 요구사항 누락, 시스템·SLA 미달, 예상하지 못한 위해나 승인조건 변화가 발견될 때 수정·보류·원상복구·재승인으로 분기한다. 일정이 지났다는 이유만으로 정착완료를 선언하지 않는다.
국내 법령과 개별 승인조건을 재개 전에 다시 확인한다
내부 기준선은 조직의 운용도구이며 법정 승인, 공역·NOTAM, 항공교통관제 지시, 조종자 준수사항이나 인증범위를 바꾸지 않는다. 기체·C2·UTM·데이터 처리, 운용범위, 공급자 또는 위험통제가 달라진 경우 관계기관 판단과 현행 법령·승인서·기관절차를 재확인한다. 이 절은 적합성 평가, 인증, 운항승인 또는 안전보장 완료를 뜻하지 않는다.
그림 1-65 조직학습을 문서·사람·시스템·공급자의 한 운용기준선으로 발행하고 실제 현장 사용을 검증한다.
표 1-69 운용기준선 발행·수령·현장정착 통합관문
| 관문 | 필수 입력 | 판단 질문 | 가능한 결정 | 책임 경계 | 최소 기록 |
| 1 영향개방 | 승인된 교훈·적용조건·잔여위험 | 무엇과 누가 함께 바뀌는가? | OPEN / SCOPE | 관제 담당자는 사실취합 | LEARNING_TO_BASELINE_CASE_IDBASELINE_IMPACT_MAP_ID |
| 2 추적설계 | SOP·체크리스트·시스템·SLA·시험 | 모든 통제가 산출물과 연결됐는가? | DRAFT / RETURN | 작성·검토·승인을 분리 | REQUIREMENT_TRACE_MATRIX_ID |
| 3 구성승인 | 버전·검토·효력·원상복구 | 승인권한과 시험증거가 충분한가? | APPROVE / HOLD | 운영기관이 효력 승인 | CONFIGURATION_STATUS_INDEX_IDAPPROVAL_AND_EFFECTIVE_TIME_ID |
| 4 발행·회수 | 배포대상·저장위치·구판목록 | 새 버전과 구판회수가 함께 끝났는가? | RELEASE / LIMIT | 발행과 수령은 별도 | DISTRIBUTION_AND_WITHDRAWAL_ID |
| 5 수령·준비 | 역할별 수령·교육·시험·비상연락 | 핵심 역할과 시스템이 준비됐는가? | GO / LIMITED GO / NO GO | 기관은 준비도 결정 | ROLE_RECEIPT_IDREADINESS_GATE_ID |
| 6 현장·서비스 | 실제 사용·경보·인계·SLA 원자료 | 올바른 버전과 서비스가 작동하는가? | OBSERVE / CORRECT | 공급자는 증거 제공 | FIELD_ADOPTION_OBSERVATION_IDSUPPLIER_SERVICE_ACCEPTANCE_ID |
| 7 안정화 | 재발·우회·부작용·잔여위험 | 기준선이 정착되고 위험이 줄었는가? | CLOSE / REOPEN / ROLL BACK | 법정 승인·ATC 권한 별도 | STABILIZATION_REVIEW_IDNONCONFORMITY_REOPEN_ID |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001 | ISO 10013:2021 https://www.iso.org/standard/75736.html | ISO 10007:2017 https://www.iso.org/standard/70400.htmlISO/IEC 20000-1:2018 및 Amd 1:2024 https://www.iso.org/standard/70636.html | ICAO Safety Management Manual Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209ISO 31000:2018 https://www.iso.org/standard/65694.html | ISO 21384-3:2026 https://www.iso.org/standard/88660.html | ISO 23629-5:2023 https://www.iso.org/standard/78961.html | ISO 23629-9:2023 https://www.iso.org/standard/82188.html대한민국 국가법령정보센터 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 9001:2026 제6판의 지원·문서화 정보·운영·성과평가·개선 공개범위, ISO 10013:2021 제1판의 문서화 정보 개발·유지 공개범위와 현재 체계적 검토 종료 상태를 확인했다. ISO 10007:2017 제3판의 구성관리 공개범위, ISO/IEC 20000-1:2018 제3판과 2024년 개정의 서비스 관리·공급망 일관성·감시·개선 공개범위를 대조했다. ICAO 안전관리 공개 장에서 SMS 문서화, 변경관리, 지속적 개선, 교육·소통의 공개구조를 확인했다. ISO 31000은 위험 판단, ISO 21384-3과 ISO 23629-5·9는 UAS 운용과 UTM 권한경계 비교에만 사용했다. 유료 전문의 세부조항, 기관별 SLA 수치·보존기간·승인흐름·국내 적용성은 미확인이며 적합성·인증·승인·안전보장을 주장하지 않는다.
개정 운용기준선의 정기 검토와 효력 종료를 통제하는 절차
운용기준선은 발행된 뒤에도 계속 유효하다고 가정할 수 없다. 법령·공역·승인조건, 기체와 C2, 관제화면, 조직 역할, 공급자 서비스, 위협환경과 개인정보 처리목적이 바뀌면 SOP·체크리스트·시스템 설정·SLA의 적합성을 다시 확인해야 한다. 이 절은 일반 임무기록의 보존·접근 검토를 다룬 A.12를 반복하지 않고, 발행된 기준선 산출물의 검토주기, 사건기반 재검토, 만료·대체·폐기, 제한적 예외연장, 감사추적과 처분증거를 하나의 수명주기로 묶는다.
활성 운용기준선 대장에서 시작한다
ACTIVE_BASELINE_REGISTER_ID는 SOP, 체크리스트, 교대 브리핑 자료, 교육자료, 관제화면·경보·데이터 규칙, 시스템 설정, 공급자 SLA와 비상연락망의 정본 식별자, 판본, 소유자, 적용 임무·공역·기체·역할, 효력시각, 검토기한과 현재 상태를 연결한다. 저장소에 파일이 있다는 사실과 현장 사용이 승인된 상태를 구분하고, UTM 제공자·항공교통관제기관이 보유한 외부 정본은 내부 문서처럼 임의 개정하지 않는다.
검토주기와 사건기반 트리거를 함께 둔다
BASELINE_REVIEW_CALENDAR_ID는 위험도, 변경빈도, 법정·계약 요구, 공급자 의존성과 장애영향을 근거로 정기 검토일을 정한다. REVIEW_TRIGGER_ID는 법령·승인조건 변경, 사고·준사고, 반복 우회, 시스템·기체·C2 변경, 보안사건, 공급자 SLA 미달, 조직개편, 자격·훈련체계 변경과 감사 지적이 생기면 예정일 전이라도 재검토를 연다. 모든 조직에 통용되는 고정 주기를 제시하지 않는다.
검토 범위와 기준시각을 봉인한다
REVIEW_SCOPE_SNAPSHOT_ID는 어떤 기준선과 연계기록을 어느 시점 상태로 검토하는지 정한다. 문서본문뿐 아니라 실제 배포본, 관제석 바로가기, 오프라인 사본, 화면·코드·설정, 교육·수령, 공급자 서비스와 현장 우회행동을 포함한다. 검토 도중 새 변경이 들어오면 원래 표본을 덮어쓰지 않고 별도 사건으로 연결해 무엇을 판단했는지 재현할 수 있게 한다.
유효성은 사용·권한·위험·기록의 네 관점에서 판단한다
VALIDITY_REVIEW_ID는 최신 법령·공역·승인조건과의 일치, 역할·결정권한의 정확성, 위험통제의 작동, 문서·시스템·SLA 간 일관성, 현장 사용·우회·오류, 로그와 증거의 완결성을 확인한다. 관제 담당자는 사용사실과 불일치를 보고하고, 원격조종자는 실제 비행조건과 조작상 한계를 확인한다. 운영기관이 유지·개정·제한·대체·만료 결정을 내리며 공급자나 관제 담당자가 위험수용을 대신하지 않는다.
결정상태를 유지·개정·제한·대체·만료로 구분한다
BASELINE_LIFECYCLE_DECISION_ID는 KEEP, REVISE, LIMIT, SUPERSEDE, EXPIRE, HOLD를 사용하되 기관 용어와 승인체계에 맞춘다. REVISE는 변경패키지를 새로 열고, LIMIT는 허용 임무·역할·기능·시간을 좁히며, SUPERSEDE는 대체판의 효력과 구판회수를 연결한다. EXPIRE는 더 이상 현장 사용을 허용하지 않는 상태이지 관련 기록을 즉시 삭제한다는 뜻이 아니다.
예외연장은 정상 검토의 대체물이 아니다
EXCEPTION_EXTENSION_REQUEST_ID에는 만료 전 연장이 필요한 이유, 대체수단, 영향받는 임무·공역·기체·시스템·공급자, 잔여위험, 금지범위, 보완통제와 종료시각을 기록한다. 인력부족이나 편의만으로 자동 연장하지 않는다. 외부 정본이나 법정 승인조건이 만료·철회된 경우 내부 예외승인으로 효력을 되살릴 수 없으며, 원격조종자의 현장 안전판단과 항공교통관제 지시도 예외대상이 아니다.
예외 위험검토와 승인권한을 분리한다
EXCEPTION_RISK_REVIEW_ID는 대안 부재, 노출기간, 실패결과, 탐지·복구능력, 개인정보·보안·계약 영향과 누적 예외를 평가한다. EXCEPTION_APPROVAL_ID는 요청자, 검토자, 위험수용 권한자, 적용범위, 시작·종료시각, 자동만료, 중지조건, 재검토일과 독립 사후검토를 남긴다. 시스템 관리자는 기술적 연장을 수행할 수 있지만 운용위험 수용이나 비행재개를 승인하지 않는다.
만료와 효력종료를 시스템·문서·사람에게 동시에 전파한다
EXPIRY_EFFECTIVE_TIME_ID는 만료·대체·철회의 기준시각과 영향을 받는 문서, 화면, 설정, 권한, 교육·교대 브리핑, SLA와 진행 중 임무를 연결한다. SUPERSEDE_AND_WITHDRAW_ID는 정본 상태변경, 현장 선택목록 제거, 인쇄물 회수, 캐시·오프라인 사본 갱신, 계정·기능 제한, 공급자 통지와 수령증거를 관리한다. 이미 비행 중인 임무의 처리와 신규 임무 중지는 별도 권한자가 판단한다.
현장 사용 종료와 기록 처분을 분리한다
DISPOSITION_ELIGIBILITY_ID는 기준선이 비활성화된 뒤에도 감사, 사고조사, 계약, 보험, 개인정보, 법정 기록관리와 분쟁 대응에 필요한지 확인한다. RETENTION_SCHEDULE_LINK_ID는 기록종류, 보존근거, 기산사건, 종료일, 소유자, 저장위치와 처분방법을 A.12의 기록군 대장에 연결한다. 기준선 만료일과 기록 보존종료일을 같은 값으로 두지 않는다.
보존중지와 예외보존을 우선 확인한다
LEGAL_HOLD_STATUS_ID는 사고·보안사건·감사·소송·분쟁·관계기관 요청으로 예정된 삭제나 덮어쓰기를 중지해야 하는지 표시한다. 개인정보를 다른 법령에 따라 더 보존해야 한다면 목적이 끝난 일반 개인정보와 분리해 저장·관리할 필요가 있는지 확인한다. 보존중지는 무기한 보관 허가가 아니므로 권한자, 범위, 시작·검토·해제 조건을 기록한다.
감사추적은 상태변경의 이유와 행위자를 재현한다
AUDIT_TRAIL_CHAIN_ID는 생성·검토·승인·발행·수령·사용·예외·대체·만료·보존중지·이관·폐기 사건마다 이전값과 새 값, 행위자·역할, 기준시각, 근거, 승인, 관련 변경·사고·임무 ID와 원본 증거 위치를 연결한다. 로그가 존재한다는 이유만으로 완전성을 주장하지 않고 시간동기, 누락·중복, 관리자 변경, 공급자 원자료와 접근권한을 대조한다.
보존 중 접근성과 판독 가능성을 시험한다
ACCESS_AND_READABILITY_TEST_ID는 보존기간 동안 권한 있는 사람이 정본·메타데이터·승인·정정·감사추적을 찾고 읽고 내보낼 수 있는지 표본검증한다. 전용 소프트웨어, 암호키, 인증서, 계정, 포맷과 공급자 플랫폼의 종료위험을 확인하고 변환 시 원본과 변환본, 도구버전, 해시와 검증결과를 연결한다. 백업 존재와 기록의 실제 복원·판독 가능성을 구분한다.
이관과 폐기는 승인·실행·증명을 분리한다
ARCHIVE_TRANSFER_ID는 기록, 메타데이터, 접근등급, 보존근거, 무결성값과 판독조건을 함께 이관하고 수령기관의 확인을 받는다. DESTRUCTION_AUTHORIZATION_ID는 처분대상, 적용근거, 보존중지 해제, 승인권자와 실행방법을 정한다. DESTRUCTION_EVIDENCE_ID는 실제 대상·매체·사본·백업 예외, 실행자, 시각, 방법, 실패·재처리와 검증자를 남기며 개인정보는 복구·재생되지 않도록 조치해야 한다.
처분 후 대사로 닫고 불일치는 재개방한다
POST_DISPOSITION_RECONCILIATION_ID는 활성 대장, 정본 저장소, 배포·수령, 권한, 백업·복제본, 공급자 보관, 이관목록과 파기증거를 대조한다. 잔존 구판, 삭제되지 않은 캐시, 근거 없는 파기, 읽을 수 없는 보존본, 해제되지 않은 예외와 수령되지 않은 효력종료 통지가 있으면 종결하지 않는다. 미일치 항목은 수정·추가보존·복구·재통지·조사로 재개방한다.
국내 적용성과 권한경계를 다시 확인한다
개인정보 보호법 제21조는 불필요해진 개인정보의 파기, 복구·재생 방지와 다른 법령에 따른 보존 시 분리 저장·관리를 규정한다. 공공기록물법령의 평가·폐기 절차는 적용대상 공공기관·기록물에 한해 확인한다. 민간 운영기관, 공공기관, 수탁자와 공급자는 적용 근거가 다를 수 있으므로 기관 기록관리자·법무·개인정보·보안 책임자가 기록군별로 확정한다. 이 절은 법률의견, 운항승인, 적합성평가 또는 인증을 뜻하지 않는다.
그림 1-66 발행된 운용기준선의 유효성·예외·보존·처분을 같은 감사추적에서 검토한다.
표 1-70 운용기준선 검토·예외·효력종료·처분 통합관문
| 관문 | 필수 입력 | 판단 질문 | 가능한 결정 | 책임 경계 | 최소 기록 |
| 1 등록 | 활성 정본·적용범위·소유자·효력 | 무엇이 언제까지 유효한가? | REGISTER / RETURN | 외부 정본은 임의개정 금지 | ACTIVE_BASELINE_REGISTER_ID |
| 2 감시 | 정기일정·법령·사고·변경·SLA 신호 | 예정 또는 사건기반 검토가 필요한가? | MONITOR / OPEN REVIEW | 관제 담당자는 사실 보고 | BASELINE_REVIEW_CALENDAR_IDREVIEW_TRIGGER_ID |
| 3 유효성 | 실제 사용·권한·위험·기록 증거 | 기준선이 현재 조건에서도 적합한가? | KEEP / REVISE / LIMIT / HOLD | 운영기관이 수명주기 결정 | VALIDITY_REVIEW_IDBASELINE_LIFECYCLE_DECISION_ID |
| 4 예외 | 연장사유·대안·잔여위험·자동만료 | 제한적 연장이 필요한가? | APPROVE / REJECT / SHORTEN | 외부 승인·ATC·조종판단 별도 | EXCEPTION_APPROVAL_ID |
| 5 효력종료 | 만료·대체시각·구판·권한·통지 | 현장 사용이 실제로 종료됐는가? | EXPIRE / SUPERSEDE / WITHDRAW | 진행 임무 판단은 별도 권한 | EXPIRY_EFFECTIVE_TIME_IDSUPERSEDE_AND_WITHDRAW_ID |
| 6 보존·처분 | 근거·기산점·보존중지·접근·판독 | 이관·폐기 자격과 방법이 확정됐는가? | RETAIN / TRANSFER / DESTROY / DEFER | 기록·법무·개인정보 책임 확인 | RETENTION_SCHEDULE_LINK_IDDESTRUCTION_AUTHORIZATION_ID |
| 7 대사·종결 | 감사추적·수령·백업·공급자·처분증거 | 잔존본과 미해결 예외가 없는가? | CLOSE / REOPEN | 저장관리자와 승인권자 분리 | AUDIT_TRAIL_CHAIN_IDPOST_DISPOSITION_RECONCILIATION_ID |
공식 확인 경로와 검증 상태
ISO 15489-1:2016 https://www.iso.org/standard/62542.html | ISO 30301:2019 및 Amd 1:2024 https://www.iso.org/standard/74292.htmlISO 10007:2017 https://www.iso.org/standard/70400.html | ISO/IEC 27001:2022 및 Amd 1:2024 https://www.iso.org/standard/27001ISO/IEC 21964-1:2018 https://www.iso.org/standard/72204.html | ICAO Safety Management Manual Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209대한민국 개인정보 보호법 제21조 및 공공기록물 관리에 관한 법률 시행령 제43조 https://www.law.go.kr
검증 상태: 2026년 10월 3일 ISO 15489-1:2016 제2판이 2021년 재확인된 현행판이며 기록·메타데이터·기록시스템, 책임·모니터링, 반복적인 업무환경 분석과 기록통제의 공개범위를 포함함을 확인했다. ISO 30301:2019 제2판과 Amd 1:2024는 현재 발행본이지만 제3판 ISO/PRF 30301이 최종 승인 전 단계이므로 출판 직전 재확인이 필요하다. ISO 10007:2017의 개념부터 폐기까지 구성관리 공개범위, ISO/IEC 27001:2022와 Amd 1:2024의 기밀성·무결성·가용성 위험관리, ISO/IEC 21964-1:2018의 데이터 매체 파기 원칙·용어 공개범위를 대조했다. ICAO Doc 9859 제4판 공개 Chapter 9의 SMS 문서화·변경관리·지속개선 범위를 참고했다. 개인정보 보호법 제21조는 2026년 9월 11일 시행본, 공공기록물법 시행령 제43조는 2026년 10월 2일 시행본을 확인했다. 유료 전문의 세부조항, 기관별 보존기간·예외권한·파기방법·국내 적용성은 미확인이며 적합성·인증·운항승인·안전보장을 주장하지 않는다.
정본에서 백업·공급자 보관본까지 증거연속성을 검증하는 절차
증거연속성은 정본 하나가 남아 있다는 확인으로 끝나지 않는다. 이관·복원·포맷변환·보존중지·폐기 과정에서 백업, 복제본, 캐시, 오프라인 사본과 공급자 보관본이 서로 다른 시점과 규칙으로 움직이면 어떤 기록이 보존되었고 무엇이 실제로 사라졌는지 재현할 수 없게 된다. 이 절은 A.12의 기록군별 보존기준, A.24의 최초 수집·해시·봉인·인계, A.83의 운용기준선 수명주기 결정을 반복하지 않고, 결정 이후 모든 사본에서 동일한 보존·이관·처분 결과가 확인될 때까지 증거연속성을 닫는 절차를 다룬다.
증거연속성 사건과 정본 기준점을 먼저 고정한다
EVIDENCE_CONTINUITY_CASE_ID는 대상 기록군, 관련 임무·사고·변경·기준선 ID, 보존근거, 기산사건, 법적·감사 보존중지, 예정된 이관·폐기와 책임자를 연결한다. AUTHORITATIVE_RECORD_ANCHOR_ID는 정본으로 간주하는 기록과 메타데이터, manifest, 무결성값, 생성시각·기준시각, 저장위치와 접근권한을 고정한다. 정본 지정은 내용의 진실성, 법적 증거능력 또는 운항승인을 자동으로 확정하지 않는다.
사본 우주를 시스템 경계 밖까지 찾는다
COPY_UNIVERSE_MAP_ID는 정본 저장소뿐 아니라 운영 데이터베이스, 파일공유, 로그·영상 저장소, 백업 카탈로그, 재해복구 복제본, 검색색인, 캐시, 분석 작업본, 교대용 오프라인 사본, 개인장치 반출본, 이관 패키지와 공급자·수탁자 보관본을 열거한다. REPLICA_INVENTORY_ID는 사본별 소유자, 위치·관할, 매체·서비스, 생성·동기화 방식, 암호화·키 의존성, 보존정책, 마지막 확인시각과 예상 소멸시각을 기록한다. 발견되지 않은 사본이 없다는 결론은 시스템 목록·계약·네트워크·백업·접근로그를 대조한 증거가 있을 때만 내린다.
위치와 관리권한의 이동을 하나의 대장으로 잇는다
CUSTODY_AND_LOCATION_LEDGER_ID는 수집, 저장, 복제, 백업, 복원, 내보내기, 이관, 포맷변환, 보존중지와 폐기 사건마다 이전 위치와 새 위치, 송신·수령자, 역할, 기준시각, 도구·판본, 입력·출력 범위, 무결성 확인과 예외를 연결한다. 이름이나 경로 변경만으로 새 기록처럼 분리하지 않고, 반대로 내용·메타데이터·시간기준이 달라진 파생본을 원본과 같은 사본으로 표시하지 않는다.
보존중지는 백업과 공급자 보관본에도 전파한다
RETENTION_HOLD_PROPAGATION_ID는 보존중지의 범위, 시작·검토·해제시각, 금지되는 삭제·덮어쓰기·압축·수명주기 전환과 통지대상을 기록한다. 백업의 자동순환, 객체 수명주기, 공급자 계정 종료, 캐시 만료와 키 폐기처럼 결과적으로 기록을 읽을 수 없게 만드는 기능도 포함한다. 공급자가 보존중지를 수령했다는 사실과 실제 정책·작업이 변경됐다는 사실을 분리해 확인하며, 필요 이상으로 다른 개인정보까지 무기한 보존하지 않는다.
이관 패키지는 기록과 판독조건을 함께 넘긴다
TRANSFER_PACKAGE_MANIFEST_ID는 파일·객체 목록, 메타데이터, 관계·버전, 접근등급, 보존근거, 무결성값, 시간기준, 암호키·인증서 의존성, 전용 소프트웨어와 검증절차를 묶는다. SUPPLIER_HELD_COPY_REGISTER_ID는 공급자별 보관범위, 계약·법적 근거, 하위처리자, 저장지역, 백업·복제·로그·지원사본, 반환·삭제 방식과 증명책임을 연결한다. 운영기관의 내부 이관 승인이나 공급자의 수령확인은 항공교통관제기관이 보유한 공식 기록의 관리권한을 바꾸지 않는다.
변환과 복원 뒤에도 같은 기록인지 재검증한다
FORMAT_MIGRATION_RECORD_ID는 원본 형식과 변환본, 변환도구·설정·판본, 문자·시각·좌표·단위 처리, 누락·정규화·압축, 입력·출력 무결성값과 표본대조 결과를 남긴다. INTEGRITY_REVERIFICATION_ID는 복제·이관·복원·매체갱신 뒤 파일 수, 바이트 수, manifest, 해시, 메타데이터와 관계성을 대조한다. 해시 일치만으로 화면 재생, 의미 보존, 시각 정합 또는 법적 증거능력을 단정하지 않는다.
백업 보유와 실제 복구·판독 가능성을 구분한다
BACKUP_CATALOG_LINK_ID는 백업세트·복구지점·보존정책·암호키·저장영역과 대상 기록을 연결한다. RESTORE_AND_READABILITY_TEST_ID는 승인된 격리환경에서 표본을 복원해 정본·메타데이터·감사추적을 찾고 열고 내보내며 관계를 재구성할 수 있는지 확인한다. 성공 기준은 복원 명령의 완료가 아니라 정해진 표본의 완전성, 판독성, 시간·단위 해석, 접근통제와 업무상 의미가 검증되는 것이다. 시험용 복원본은 새 미관리 사본으로 남기지 않고 시험 종료 후 처분 또는 보존근거를 기록한다.
폐기는 대상·방법·잔존예외·검증을 분리한다
DESTRUCTION_PROPAGATION_ID는 승인된 처분대상을 정본·복제본·백업·캐시·오프라인·공급자 보관본별로 전파하고, 매체·서비스 특성에 맞는 삭제·위생처리·키 폐기·반환 방법과 완료시각을 기록한다. SUPPLIER_DELETION_ATTESTATION_ID는 공급자의 삭제·반환 진술, 적용범위, 하위처리자, 백업 예외, 검증자료와 서명권한을 남긴다. 진술서 한 장만으로 모든 사본의 소멸을 확정하지 않고 시스템 로그, 백업정책, 계정·키 상태와 표본검증을 함께 본다.
즉시 제거할 수 없는 잔존본은 예외로 통제한다
RESIDUAL_COPY_EXCEPTION_ID는 변경불가 백업, 법정 보존, 분쟁보존, 기술적 지연이나 공급자 수명주기 때문에 즉시 삭제할 수 없는 사본의 범위, 근거, 격리·접근제한, 재사용금지, 예상 소멸일, 재검토자와 확인증거를 기록한다. 잔존본이 있다는 사실을 숨기거나 일반 종결로 처리하지 않으며, 보존목적이 끝난 개인정보는 적용 법령에 따른 파기·분리관리 여부를 다시 확인한다.
사후탐색과 독립확인으로 사건을 닫는다
POST_DISPOSITION_SWEEP_ID는 사본 우주 지도, 저장소·백업 카탈로그, 검색색인, 접근·반출 로그, 공급자·하위처리자 응답, 키·계정 상태와 파기증거를 다시 대조한다. EVIDENCE_CONTINUITY_CLOSURE_ID는 대상별 보존·이관·폐기 결과, 미확인·잔존 예외, 다음 검토일, 독립검증자와 운영기관의 수용결정을 남긴다. 누락, 무결성 불일치, 복원불가, 공급자 미응답이나 삭제증거 불충분은 종결사유가 아니라 조사·시정조치를 여는 신호다.
역할과 권한을 사본관리 업무에서도 합치지 않는다
관제 담당자는 임무·경보·교대 과정에서 생성·사용한 기록과 발견한 사본·누락을 식별하지만 보존기간이나 파기를 승인하지 않는다. 원격조종자는 기체·GCS 원기록과 실제 사건을 확인하지만 조직 전체의 처분권한을 갖지 않는다. 운영기관은 증거연속성 정책, 위험수용과 종결을 책임지고, 시스템·데이터 관리자는 목록·백업·복원·이관·삭제를 실행해 증거를 남긴다. 기록관리·법무·개인정보·보안 책임자는 적용 근거와 보존중지·처분을 검토한다. UTM 제공자와 다른 공급자는 자신의 보관본과 하위처리자 증거를 제공하되 비행·운항 승인이나 항공교통관제 권한을 행사하지 않는다. 항공교통관제기관의 공식 기록은 해당 기관의 법령·절차에 따른다.
국내 적용성과 검증 한계를 명시한다
개인정보 보호법 제21조는 불필요해진 개인정보의 파기, 복구·재생 방지와 다른 법령에 따른 보존 시 분리 저장·관리를 규정한다. 실제 보존기간, 수탁자·공급자의 처리범위, 백업의 파기시점, 공공기록물 해당 여부와 증명방법은 기록군·기관·계약마다 다르므로 공식 원문과 내부 권한체계에서 확정한다. ISO와 NIST 자료는 설계 참고근거이며 자동적인 국제표준 준수, 인증, 운항승인 또는 안전보장을 뜻하지 않는다.
그림 1-67 정본·백업·복제본·공급자 보관본의 보존·이관·폐기 결과를 같은 증거연속성 사슬에서 검증한다.
표 1-71 증거연속성 보존·이관·폐기 통합관문
| 관문 | 필수 입력 | 판단 질문 | 가능한 결정 | 책임 경계 | 최소 기록 |
| 1 기준점 | 기록군·정본·manifest·보존근거 | 무엇이 정본이며 어떤 결정이 적용되는가? | ANCHOR / RETURN | 정본 지정은 증거능력 판정 아님 | EVIDENCE_CONTINUITY_CASE_IDAUTHORITATIVE_RECORD_ANCHOR_ID |
| 2 사본탐색 | 저장소·백업·캐시·오프라인·공급자 | 모든 사본과 관리권한을 찾았는가? | MAP / SEARCH / ESCALATE | 관제·조종자는 발견 보고 | COPY_UNIVERSE_MAP_IDREPLICA_INVENTORY_ID |
| 3 보존중지 | 보존중지 범위·자동순환·수명주기 | 삭제·덮어쓰기 중지가 실제 전파됐는가? | HOLD / LIMIT / VERIFY | 기록·법무·개인정보 검토 | RETENTION_HOLD_PROPAGATION_ID |
| 4 이관·변환 | manifest·메타데이터·키·도구·수령 | 기록과 판독조건이 함께 이전됐는가? | TRANSFER / REJECT / REMEDIATE | 외부 정본 관리권한 유지 | TRANSFER_PACKAGE_MANIFEST_IDFORMAT_MIGRATION_RECORD_ID |
| 5 복원검증 | 백업카탈로그·복구지점·격리환경 | 완전성·판독성·업무의미가 복원됐는가? | PASS / PARTIAL / FAIL | 시스템 담당자는 위험수용 불가 | BACKUP_CATALOG_LINK_IDRESTORE_AND_READABILITY_TEST_ID |
| 6 처분전파 | 대상·방법·백업예외·공급자 증거 | 승인된 결과가 모든 사본에 적용됐는가? | DESTROY / DEFER / EXCEPT | 승인·실행·검증 분리 | DESTRUCTION_PROPAGATION_IDSUPPLIER_DELETION_ATTESTATION_ID |
| 7 대사·종결 | 사후탐색·잔존예외·독립확인 | 누락·불일치·복원불가가 남지 않았는가? | CLOSE / REOPEN / INVESTIGATE | 운영기관이 종결·재개방 | POST_DISPOSITION_SWEEP_IDEVIDENCE_CONTINUITY_CLOSURE_ID |
공식 확인 경로와 검증 상태
ISO 15489-1:2016 https://www.iso.org/standard/62542.html | ISO/IEC 27037:2012 https://www.iso.org/standard/44381.htmlISO/IEC 27040:2024 https://www.iso.org/standard/80194.html | ISO/IEC 27001:2022 및 Amd 1:2024 https://www.iso.org/standard/27001NIST IR 8387 https://doi.org/10.6028/NIST.IR.8387 | NIST SP 800-88 Rev.2 https://doi.org/10.6028/NIST.SP.800-88r2ICAO Safety Management Manual Chapters 5·7·9 https://www.icao.int/safety-management/SMI/SMM | ISO 21384-3:2026 https://www.iso.org/standard/88660.htmlISO 23629-5:2023 https://www.iso.org/standard/78961.html | ISO 23629-9:2023 https://www.iso.org/standard/82188.html | 대한민국 개인정보 보호법 제21조 https://www.law.go.kr
검증 상태: 2026년 10월 4일 ISO 15489-1:2016 제2판이 2021년 재확인된 현행판이며 기록·메타데이터·기록시스템과 기록통제의 공개범위를 포함함을 확인했다. ISO/IEC 27037:2012 제1판은 2018년 재확인 후 현행으로 표시되며 잠재적 디지털 증거의 식별·수집·획득·보존 공개범위를 확인했다. ISO/IEC 27040:2024 제2판은 저장 중·저장연계 전송 중 데이터, 장치·매체의 수명주기와 종료 후 보안을 다룬다. NIST IR 8387의 디지털 증거 보존 고려사항과 NIST SP 800-88 Rev.2의 2025년 9월 최종 발행·매체 위생처리 프로그램 공개범위를 대조했다. ICAO Doc 9859 제4판 공개 Chapters 5·7·9는 안전자료 수집·보호와 SMS 문서화·변경관리의 참고범위로만 사용했다. ISO 21384-3:2026과 ISO 23629-5·9는 UAS 운용·UTM 서비스와 정보교환의 권한경계 비교에만 사용했다. 개인정보 보호법 제21조의 파기·복구재생 방지·분리보존 원칙을 확인했다. 유료 전문의 세부조항, 기관별 보존기간·공급자 의무·백업 삭제주기·국내 적용성은 미확인이며 적합성·인증·운항승인·안전보장을 주장하지 않는다.
증거연속성 검증 실패를 조사하고 시정·재발방지로 닫는 절차
A.84의 사후대사에서 누락, 무결성 불일치, 복원 불가 또는 공급자 미이행이 발견되면 사건은 종결되지 않는다. 이 절은 최초 수집·봉인·인계를 다룬 A.24와 모든 사본의 보존·이관·폐기 결과를 검증한 A.84를 반복하지 않고, 검증 실패를 안전하게 격리한 뒤 영향범위와 근본원인을 입증하고 시정조치의 효과가 지속되는지 확인하는 절차를 다룬다.
실패를 발견한 즉시 사건번호와 상태를 고정한다
EVIDENCE_CONTINUITY_FAILURE_ID는 실패를 발견한 관문, 대상 기록군·사본·공급자, 탐지시각, 탐지자, 관련 임무·사고·기준선과 기존 증거연속성 사건번호를 연결한다. 실패를 단순 오류로 덮거나 새 사건으로 분리해 앞선 관리연속성을 끊지 않는다. 확인 전에는 손실·변조·법 위반·안전영향을 단정하지 않고 ‘검증 실패’ 상태로 표시한다.
추가 훼손과 자동변경을 먼저 멈춘다
CONTAINMENT_AND_STATE_FREEZE_ID는 영향을 받을 수 있는 저장소, 백업세트, 복제작업, 동기화, 캐시 만료, 포맷변환, 키 폐기, 계정종료와 공급자 수명주기 작업을 제한한다. 정상업무와 안전운항을 무조건 중단하는 대신, 운영기관이 대체기록·격리복원·읽기전용 전환·추가복제 금지 등 최소침해 조치를 선택한다. 격리는 증거 보존을 위한 통제이며 법적 보존명령이나 운항금지 결정을 대신하지 않는다.
실패유형과 영향범위를 증거로 분리한다
FAILURE_MODE_CLASSIFICATION_ID는 누락, 내용·해시·메타데이터·시각 불일치, 복원·판독 실패, 관리연속성 공백, 공급자 무응답·미이행으로 구분한다. IMPACT_SCOPE_ASSESSMENT_ID는 어느 임무·사고·교대·장비·운항결정·개인정보·공급자·보존결정이 영향을 받을 수 있는지 확인하고, 확인됨·가능성 있음·영향 없음·미확인으로 상태를 나눈다. 발견된 한 사본의 문제를 전체 기록군의 손실로 확대하거나, 반대로 표본 한 건의 성공을 전체 정상으로 일반화하지 않는다.
조사자료 자체의 출처와 변경을 통제한다
INVESTIGATION_EVIDENCE_LOG_ID는 조사에 사용한 로그, manifest, 백업카탈로그, 무결성값, 계정·키 상태, 복원결과, 화면·명령출력, 계약·통지·공급자 응답과 인터뷰의 출처·수집시각·수집자·보관위치를 기록한다. 조사 과정에서 만든 작업본과 추출물은 정본으로 오인되지 않도록 표시하고, 원자료를 직접 덮어쓰지 않는다. 디지털 포렌식 도구 사용이 필요하면 권한, 법률·개인정보·노무 검토와 전문인력의 절차를 별도로 적용한다.
근본원인은 사람 한 명이 아니라 통제사슬에서 찾는다
ROOT_CAUSE_ANALYSIS_ID는 직접원인과 근본원인을 구분하고 절차, 역할·승인, 시스템 설정, 시간동기화, 암호키·도구 의존성, 백업·복원 설계, 변경관리, 교육, 공급자·하위처리자, 계약·SLA와 감독을 함께 본다. 원인판정에는 관찰사실, 반증, 미확인 가정과 재현시험을 연결한다. ‘담당자 실수’, ‘시스템 오류’, ‘공급자 문제’처럼 검증되지 않은 단일 문구로 조사를 닫지 않는다.
즉시복구와 재발방지 시정조치를 분리한다
IMMEDIATE_CORRECTION_ID는 누락 사본 회수, 잘못된 연결 복구, 격리복원, manifest 재생성, 키·권한 회복과 임시 대체절차처럼 현재 실패를 바로잡는 조치다. CORRECTIVE_ACTION_PACKAGE_ID는 원인을 제거하기 위해 SOP·체크리스트·시스템 설정·모니터링·교육·계약·책임경계를 변경하는 조치다. 각 조치에는 책임자, 승인자, 완료기한, 선행조건, 변경영향, 검증표본, 성공기준과 실패 시 원상복구·재조사 조건을 둔다.
공급자 미이행은 내부 종결과 분리해 추적한다
SUPPLIER_REMEDIATION_CASE_ID는 요구사항, SLA·계약 근거, 미제공 사본·증거, 응답기한, 하위처리자 범위, 대체회수 경로와 단계별 상향보고를 기록한다. 공급자의 자체 종결이나 삭제확인서는 운영기관의 수용결정을 대신하지 않는다. 서비스 중단·계약조치·감독기관 통보 여부는 권한 있는 부서가 별도로 결정하며, UTM 제공자나 공급자가 항공교통관제 권한 또는 원격조종자의 비행안전 판단을 행사하지 않는다.
효과검증은 완료보고가 아니라 독립 재시험으로 한다
EFFECTIVENESS_VERIFICATION_ID는 조치 전 실패조건을 재현하거나 동등한 시험조건을 정하고, 다른 검증자가 사본탐색, 무결성 대조, 복원·판독, 공급자 증거, 보존·처분 결과를 다시 확인한다. 성공은 문서개정·설정변경·교육이 끝났다는 사실이 아니라 누락률, 불일치, 복원성공, 응답기한과 증거완전성이 정한 기준을 충족하는 것이다. 한 번의 통과로 장기 효과를 확정하지 않는다.
재발감시와 잔여위험 수용 뒤에만 닫는다
RECURRENCE_MONITORING_ID는 일정 기간 같은 실패지표와 선행징후를 추적하고, 임계값 초과·유사사건·공급자 반복지연 시 자동 재개방 조건을 둔다. RESIDUAL_RISK_ACCEPTANCE_ID는 제거되지 않은 위험, 제한기간, 보완통제, 적용범위, 재검토일과 승인권자를 남긴다. FAILURE_CLOSURE_ID는 범위·원인·조치·효과·재발감시·잔여위험이 모두 연결될 때 발행하며, 미확인 항목을 ‘해당 없음’으로 바꾸어 종결하지 않는다.
법적·대외 통지 여부는 별도 권한으로 검토한다
REGULATORY_NOTIFICATION_REVIEW_ID는 개인정보 침해, 공공기록물 훼손·멸실, 계약상 통지, 보험·감사·수사협조, 항공안전 보고 등 적용 가능성을 법무·개인정보·기록·안전 책임자가 검토한 기록이다. 검증 실패만으로 법정 신고대상이라고 단정하지 않으며, 반대로 기술복구가 끝났다는 이유로 통지검토를 생략하지 않는다. 한국에서의 신고·보고·보존 의무와 기한은 사건 사실과 최신 공식 원문으로 확정한다.
역할과 판단권한을 조사·시정에서도 분리한다
관제 담당자는 실패를 발견·보고하고 임무기록과 화면·교대정보를 보존하지만 원인이나 법적 책임을 확정하지 않는다. 원격조종자는 기체·GCS 원기록과 실제 비행상황을 확인하고 즉시 안전판단을 수행하지만 조직 전체의 기록처분·종결을 승인하지 않는다. 운영기관은 격리범위, 자원, 위험수용과 종결을 책임진다. 시스템·데이터 관리자는 복원·대조·설정개선을 실행하고, 기록·법무·개인정보·보안·품질 책임자는 근거·통지·시정·효과검증을 독립적으로 검토한다. UTM 제공자와 공급자는 자신의 보관본·조치증거를 제출하며, 항공교통관제기관의 공식 기록과 권한은 해당 기관 절차에 따른다.
검증 한계를 명시한다
ISO 9001:2026, ISO/IEC 27035-1·2:2023, NIST SP 800-61 Rev.3과 SP 800-86은 조사·시정·학습 설계를 위한 참고근거다. 공개 서지와 초록 범위를 넘어 유료 표준의 세부조항을 추정하지 않았다. 이 절은 국제표준 적합성, 정보보안 인증, 법적 증거능력, 운항승인 또는 안전보장을 선언하지 않으며 실제 사건은 국내 법령, 운영승인 조건, 계약과 관계기관 절차를 별도로 확인한다.
그림 1-68 누락·불일치·복원 실패·공급자 미이행을 격리하고 조사·시정·효과검증으로 닫는다.
표 1-72 증거연속성 검증 실패 조사·시정 통합관문
| 관문 | 필수 입력 | 판단 질문 | 가능한 결정 | 책임 경계 | 최소 기록 |
| 1 탐지·격리 | 실패신호·대상·진행작업 | 상태를 보존하며 추가변경을 막았는가? | FREEZE / LIMIT / CONTINUE | 관제·조종자는 발견·안전보고 | EVIDENCE_CONTINUITY_FAILURE_IDCONTAINMENT_AND_STATE_FREEZE_ID |
| 2 유형·범위 | 사본·manifest·로그·업무영향 | 확인된 영향과 미확인을 분리했는가? | SCOPE / EXPAND / ESCALATE | 추정으로 손실·위반 확정 금지 | FAILURE_MODE_CLASSIFICATION_IDIMPACT_SCOPE_ASSESSMENT_ID |
| 3 조사·원인 | 조사증거·재현·반증·의존성 | 직접원인과 근본원인이 입증됐는가? | CAUSE / TEST / REOPEN | 조사자료 출처·변경 통제 | INVESTIGATION_EVIDENCE_LOG_IDROOT_CAUSE_ANALYSIS_ID |
| 4 복구·시정 | 즉시복구·절차·설정·교육 | 현재 실패와 재발원인을 모두 다뤘는가? | CORRECT / CAPA / ROLLBACK | 완료와 효과를 구분 | IMMEDIATE_CORRECTION_IDCORRECTIVE_ACTION_PACKAGE_ID |
| 5 공급자 | 계약·SLA·증거·하위처리자 | 내부 수용조건과 공급자 조치가 충족됐는가? | ACCEPT / REMEDIATE / ESCALATE | 공급자 자체종결은 내부 종결 아님 | SUPPLIER_REMEDIATION_CASE_ID |
| 6 효과검증 | 실패조건·표본·성공기준 | 독립 재시험에서 실질적 효과가 확인됐는가? | PASS / PARTIAL / FAIL | 실행자는 단독 효과승인 불가 | EFFECTIVENESS_VERIFICATION_IDRECURRENCE_MONITORING_ID |
| 7 수용·종결 | 잔여위험·통지검토·재개방 | 미확인 없이 종결증거가 연결됐는가? | CLOSE / MONITOR / REOPEN | 운영기관·권한부서가 승인 | RESIDUAL_RISK_ACCEPTANCE_IDFAILURE_CLOSURE_ID |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001 | ISO/IEC 27035-1:2023 https://www.iso.org/standard/78973.htmlISO/IEC 27035-2:2023 https://www.iso.org/standard/78974.html | NIST SP 800-61 Rev.3 https://doi.org/10.6028/NIST.SP.800-61r3NIST SP 800-86 https://doi.org/10.6028/NIST.SP.800-86 | ICAO Doc 9859 SMM 4th Ed. Chapter 9 https://www.icao.int/safety-management/SMI/SMM대한민국 개인정보 보호법 https://www.law.go.kr/법령/개인정보보호법 | 공공기록물 관리에 관한 법률 https://www.law.go.kr/법령/공공기록물관리에관한법률
검증 상태: 2026년 10월 4일 ISO 9001:2026 제6판이 2026년 9월 16일 발행된 현행판이며 성과평가·지속개선의 공개범위를 포함함을 확인했다. ISO/IEC 27035-1:2023 제2판은 사고의 준비·탐지·보고·평가·대응·교훈환류를, ISO/IEC 27035-2:2023 제2판은 대응 준비와 교훈학습·개선의 공개범위를 제시한다. NIST SP 800-61 Rev.3은 2025년 4월 최종본이며 대응·복구의 효율성과 효과 개선을, SP 800-86은 IT 관점의 포렌식 조사자료·방법과 법률검토 필요성을 공개한다. ICAO Doc 9859 제4판 Chapter 9의 안전보증·지속개선 구조를 참고했다. 국내 개인정보·공공기록물 관련 신고·통지·보존·훼손 대응은 사건별 최신 조문과 관계기관 절차를 별도 확인해야 한다. 유료 전문 조항, 기관별 법정기한, 공급자 계약상 구제와 국내 적용성은 미확인이며 적합성·인증·운항승인·법적 증거능력·안전보장을 주장하지 않는다.
시정조치 변경패키지를 릴리스하고 현장 적용과 회귀검증으로 닫는 절차
A.85에서 근본원인을 제거할 시정조치가 승인됐어도 절차, 시스템, 계약과 교육이 서로 다른 시점에 바뀌면 현장은 어느 기준선을 따라야 하는지 알 수 없다. 이 절은 시정조치의 선정과 효과판정을 반복하지 않고, 승인된 변경을 하나의 릴리스로 묶어 정확한 대상에게 배포하고 현장행동과 기존 기능이 함께 유지되는지 확인하는 전환 절차를 다룬다.
릴리스는 완료표시가 아니라 기준선 전환이다
CORRECTIVE_CHANGE_RELEASE_ID는 원인이 같은 SOP, 체크리스트, 시스템 규칙, 인터페이스, 모니터링, 교육, SLA와 공급자 의무를 하나의 변경패키지로 연결한다. 패키지에는 원 시정조치번호, 변경목적, 소유자, 승인자, 영향받는 임무·직무·시스템·계약, 적용대상과 제외대상, 선행조건, 예정 전환시각을 기록한다. 문서개정, 코드배포, 계약통지와 교육완료를 따로 닫아 패키지 전체의 불완전성을 가리지 않는다.
구성항목과 의존성을 먼저 고정한다
CONFIGURATION_ITEM_SCOPE_ID는 변경되는 절차번호·서식·규칙·코드·설정·인터페이스·계약·교육자료와 소유 저장소를 식별한다. BASELINE_AND_DEPENDENCY_MAP_ID는 적용 전 버전, 변경 후 후보버전, 상호의존 항목, 적용순서, 호환범위와 폐기예정 버전을 연결한다. 구성항목이 식별되지 않거나 버전이 혼재하면 READY 판정을 내리지 않는다.
릴리스 명세를 한 장의 manifest로 묶는다
RELEASE_PACKAGE_MANIFEST_ID에는 각 구성항목의 버전·무결성값·위치, 승인기록, 검증결과, 배포대상, 적용명령, 현장확인방법과 원상복구 자산을 기록한다. 계약이나 교육처럼 해시만으로 상태를 설명할 수 없는 항목은 서명·발효일·수령자·평가결과를 함께 둔다. manifest는 실제 배포물과 대조해 잠그고, 수정이 생기면 같은 식별자를 덮어쓰지 않고 새 후보버전으로 재승인한다.
준비관문은 배포 가능성과 운영 가능성을 함께 본다
PRE_RELEASE_READINESS_ID는 승인, 백업·스냅샷, 시험환경 결과, 데이터·인터페이스 호환성, 권한, 운영인력·지원인력 가용성, 교육·브리핑, 공급자 준비와 통신수단을 확인한다. GO_NO_GO_DECISION_ID는 충족·조건부·미충족을 구분하고, 조건부 예외에는 범위·만료시각·보완통제·승인권자를 둔다. 일정이 임박했다는 사유만으로 미충족 항목을 ‘해당 없음’으로 바꾸지 않는다.
파동배포와 전환창을 명시한다
DEPLOYMENT_WAVE_PLAN_ID는 시험군, 선도 현장, 제한 운영, 전체 적용의 파동별 대상·시각·진입조건·관찰시간·중단기준을 정한다. CHANGE_WINDOW_AUTHORIZATION_ID는 임무량, 교대, 기상·공역 정보 갱신, 다른 정비·배포와의 충돌, 관계자 연락 가능성을 확인한다. 비행 중 안전판단이나 항공교통관제기관의 지시를 배포 일정에 종속시키지 않으며, 필요한 경우 다음 안전한 창으로 미룬다.
원상복구는 릴리스 전에 시험한다
BACKOUT_AND_RECOVERY_PLAN_ID는 마지막 승인 기준선, 복귀순서, 데이터 변환의 되돌림 가능성, 책임자, 예상시간, 의사결정 임계값과 복귀 후 확인항목을 기록한다. 원상복구가 데이터 손실, 계약충돌 또는 장시간 중단을 일으킬 수 있으면 단순 ROLLBACK이 아니라 격리·우회·복구·재배포 중 가장 안전한 경로를 사전에 선택한다. 복구자산과 접근권한을 실제로 열어보지 않은 상태에서 ‘복구 가능’으로 표시하지 않는다.
현장 수령과 실제 적용을 구분한다
FIELD_RECEIPT_ACKNOWLEDGEMENT_ID는 어느 현장·교대·역할·공급자가 어떤 버전과 시행시각을 받았는지 남긴다. ADOPTION_EVIDENCE_ID는 단순 읽음표시가 아니라 최신 서식 사용, 경보처리, 인계문구, 승인경로, 인터페이스 응답과 표본업무 수행으로 행동변화를 확인한다. 미수령·구버전 사용·임시 우회가 발견되면 해당 파동을 완료로 처리하지 않고 예외사건으로 연계한다.
회귀검증은 고친 기능과 지켜야 할 기능을 함께 시험한다
REGRESSION_TEST_SET_ID는 원 실패조건, 변경된 기능, 인접 기능, 역할·권한, 인터페이스, 기록·감사추적, 성능·가용성과 원상복구 시험을 위험기반으로 구성한다. REGRESSION_EXECUTION_RECORD_ID는 환경, 기준선, 데이터, 실행자, 예상결과, 실제결과, 결함과 재시험을 남긴다. 시정조치 대상 시험이 통과했더라도 기존 승인·보고·경보·보존 기능이 퇴행하면 다음 파동을 멈춘다.
구성대사와 안정화 감시 뒤에만 릴리스를 닫는다
CONFIGURATION_RECONCILIATION_ID는 manifest, 배포로그, 현장 버전, 수령·교육·계약 상태와 회귀결과를 대조해 누락·초과·혼합배포를 찾는다. HYPERCARE_MONITORING_ID는 정한 기간 오류율, 경보, 처리시간, 우회사용, 지원요청, 공급자 응답과 사용자 피드백을 본다. RELEASE_CLOSURE_ID는 모든 파동의 수령·적용·회귀·대사·예외처리가 연결되고 마지막 승인 기준선과 잔여위험이 확정된 뒤 발행한다.
예외는 릴리스 밖으로 숨기지 않는다
RELEASE_EXCEPTION_ID는 미적용 대상, 이유, 임시통제, 책임자, 만료시각, 재배포 또는 철회계획을 기록한다. 긴급조치가 필요하면 최소 변경과 사후검증을 적용하되 긴급성 자체를 영구 예외로 만들지 않는다. 한 현장의 성공을 전체 적용으로 간주하거나, 실패 현장을 통계에서 제외해 완료율을 높이지 않는다.
역할과 운항 권한을 릴리스 과정에서도 분리한다
변경관리 책임자는 패키지와 기준선, 관제 담당자는 현장 수령·화면·기록흐름, 시스템 관리자는 기술배포·복구, 품질·시험 책임자는 독립 회귀검증, 계약책임자는 공급자 의무와 발효, 교육책임자는 역량확인을 담당한다. 운영기관은 GO·NO-GO, 파동중단, 잔여위험과 종결을 승인한다. 원격조종자는 실제 비행의 안전상태와 기체·GCS 반응을 판단하고, UTM 제공자는 자신의 서비스 변경·증거를 제출한다. 항공교통관제사는 법정 항공교통업무 권한을 유지하며 내부 릴리스 승인을 대신하지 않는다.
검증 한계를 명시한다
ISO 10007:2017, ISO/IEC/IEEE 12207:2017, ISO/IEC/IEEE 29119-2·3:2021, ISO/IEC 20000-1:2018과 Amd 1:2024, NIST SP 800-128 Update 1, ICAO Doc 9859 SMM 제4판은 구성·수명주기·시험·서비스전환·안전보증 설계를 위한 참고근거다. 공개 서지와 초록 범위를 넘어 유료 표준의 조항을 추정하지 않았다. 이 절은 국제표준 적합성, 품질·정보보안·서비스관리 인증, 운항승인 또는 안전보장을 선언하지 않는다.
그림 1-69 시정조치 변경을 하나의 기준선으로 배포하고 현장 수령·행동·회귀 증거로 닫는다.
표 1-73 시정조치 변경패키지 릴리스·현장 적용·회귀검증 통합관문
| 관문 | 필수 입력 | 판단 질문 | 가능한 결정 | 책임 경계 | 최소 기록 |
| 1 패키지·범위 | 시정조치·구성항목·의존성 | 모든 변경이 같은 목적과 기준선으로 묶였는가? | PACKAGE / SPLIT / RETURN | 조치승인과 릴리스승인을 구분 | CORRECTIVE_CHANGE_RELEASE_IDCONFIGURATION_ITEM_SCOPE_ID |
| 2 기준선·명세 | 현재·후보버전·manifest·복구자산 | 정확한 배포물과 복귀점이 식별됐는가? | BASELINE / REBUILD / HOLD | 미식별 항목은 배포 금지 | BASELINE_AND_DEPENDENCY_MAP_IDRELEASE_PACKAGE_MANIFEST_ID |
| 3 준비·결정 | 승인·시험·인력·권한·교육 | 운영·복구·지원까지 준비됐는가? | GO / CONDITIONAL / NO-GO | 일정이 결함을 면제하지 않음 | PRE_RELEASE_READINESS_IDGO_NO_GO_DECISION_ID |
| 4 파동·전환 | 대상·전환창·중단·복귀조건 | 다음 파동 진입조건이 충족됐는가? | ADVANCE / PAUSE / BACKOUT | 비행안전·ATC 지시 우선 | DEPLOYMENT_WAVE_PLAN_IDBACKOUT_AND_RECOVERY_PLAN_ID |
| 5 수령·적용 | 배포로그·수령자·현장표본 | 정확한 버전을 실제 업무에 쓰는가? | ACCEPT / SUPPORT / EXCEPT | 수령과 행동변화를 분리 | FIELD_RECEIPT_ACKNOWLEDGEMENT_IDADOPTION_EVIDENCE_ID |
| 6 회귀·대사 | 시험세트·실행결과·현장버전 | 고친 기능과 기존 기능이 함께 유지되는가? | PASS / DEFECT / ROLLBACK | 실행자는 단독 합격승인 불가 | REGRESSION_EXECUTION_RECORD_IDCONFIGURATION_RECONCILIATION_ID |
| 7 안정화·종결 | 오류·피드백·예외·잔여위험 | 모든 파동과 예외가 증거로 닫혔는가? | CLOSE / EXTEND / REOPEN | 운영기관이 종결 승인 | HYPERCARE_MONITORING_IDRELEASE_CLOSURE_ID |
공식 확인 경로와 검증 상태
ISO 10007:2017 https://www.iso.org/standard/70400.html | ISO/IEC/IEEE 12207:2017 https://standards.ieee.org/ieee/12207/5672/ISO/IEC/IEEE 29119-2:2021 https://standards.ieee.org/ieee/29119-2/7498/ | ISO/IEC/IEEE 29119-3:2021 https://standards.ieee.org/ieee/29119-3/7499/ISO/IEC 20000-1:2018 https://www.iso.org/standard/70636.html | Amd 1:2024 https://www.iso.org/standard/88434.htmlNIST SP 800-128 Update 1 https://csrc.nist.gov/pubs/sp/800/128/upd1/final | ICAO Doc 9859 SMM 4th Ed. Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209
검증 상태: 2026년 10월 4일 ISO 10007:2017의 공식 공개범위가 제품·서비스 수명주기의 구성관리 지침임을 확인했다. IEEE 공식 페이지에서 ISO/IEC/IEEE 12207:2017의 수명주기 프로세스와 29119-2:2021의 시험 프로세스, 29119-3:2021의 시험문서 템플릿 적용범위를 확인했다. ISO/IEC 20000-1:2018 제3판은 서비스의 계획·설계·전환·제공·개선을 포함하며 현행 확인 상태이고, Amd 1:2024가 연결돼 있다. NIST SP 800-128 Update 1은 정보시스템 보안 측면의 구성관리를 전체 구성관리와 통합해 다루는 공개지침이다. ICAO Doc 9859 제4판 Chapter 9은 안전보증·변경관리의 비교근거로만 참고했다. 유료 전문의 세부조항, 기관별 전환승인, 계약상 효력과 국내 운항 적용성은 미확인이며 적합성·인증·운항승인·안전보장을 주장하지 않는다.
릴리스 운영데이터와 사용자 피드백을 지속개선 백로그와 다음 변경 우선순위로 환류하는 절차
릴리스가 현장에 안착했다는 판단은 개선의 끝이 아니다. 운영 중 측정된 성과, 오류와 우회, 사용자·공급자 의견을 같은 근거사슬로 묶어 다음 변경의 후보·순위·검증가설로 전환해야 한다. 이 절의 백로그는 아이디어 목록이 아니라 출처, 품질, 영향, 결정권자, 실행약속과 측정계획을 갖춘 의사결정 기록이다.
환류는 의견수집이 아니라 다음 변경의 의사결정 기록이다
POST_RELEASE_FEEDBACK_CYCLE_ID는 릴리스, 관찰기간, 신호 묶음, 개선후보, 우선순위 결정, 다음 변경과 종결회신을 연결한다. 한 건의 제보나 하나의 지표만으로 결론을 만들지 않고, 어떤 근거가 어떤 결정으로 이어졌는지 재현할 수 있어야 한다.
측정 기준선과 관찰기간을 먼저 고정한다
OPERATING_METRIC_BASELINE_ID에는 릴리스 전 기준값, 산식, 데이터 원천, 수집주기와 허용편차를 기록한다. OBSERVATION_WINDOW_ID에는 시작·종료, 표본범위, 교대·지역·기종·서비스 조건을 남긴다. 기준선과 관찰창을 나중에 유리하게 바꾸면 효과와 퇴행을 구분할 수 없다.
오류·우회·성과·피드백을 다른 신호로 받는다
METRIC_OBSERVATION_ID는 성과·품질·안전·정보보안 지표, ERROR_AND_WORKAROUND_LOG_ID는 결함·재시도·수동우회·지원요청, USER_FEEDBACK_INTAKE_ID는 관제 담당자·원격조종자·운영기관의 사용경험, SUPPLIER_FEEDBACK_ID는 서비스·장비·계약 이행 신호를 받는다. 서로 다른 신호를 한 점수로 바로 합치지 않는다.
신호의 품질과 출처를 검증한다
FEEDBACK_SOURCE_AND_CONSENT_ID는 제보자 역할, 수집경로, 개인정보·기밀 취급과 회신 가능 여부를 기록한다. DATA_QUALITY_ASSESSMENT_ID는 완전성, 정확성, 시의성, 대표성, 중복과 측정오차를 판정한다. 익명 의견은 배제하지 않되 사실확인 수준과 한계를 명시한다.
중복 신호를 하나의 개선후보로 합친다
SIGNAL_NORMALIZATION_ID는 시간·단위·대상·분류를 맞추고 IMPROVEMENT_CANDIDATE_ID는 문제·영향받는 업무·관찰증거·기대효익·미확인 가정을 한 문장으로 묶는다. DUPLICATE_AND_DEPENDENCY_LINK_ID는 같은 원인의 제보를 병합하고 다른 후보·변경·공급자·교육과의 선후관계를 연결한다. 병합 전 원본 식별자는 보존한다.
긴급 안전·법규 신호는 백로그 경쟁에서 분리한다
SAFETY_AND_REGULATORY_ESCALATION_ID는 운항안전 악화, 법정 보고 가능성, 통제 상실, 중대한 정보보안 또는 개인정보 영향처럼 즉시 검토할 신호를 별도 경로로 올린다. 긴급조치·비행중지·관계기관 보고 여부는 해당 법령·승인조건과 권한자 절차로 판단하며, 일반 후보의 점수 경쟁을 기다리지 않는다.
효익·위험·노력·시급성·의존성으로 우선순위를 정한다
BENEFIT_RISK_SCORE_ID는 예상효익, 미조치 위험, 영향범위, 시급성, 노력·비용, 데이터 신뢰도와 의존성을 각각 기록한다. PRIORITY_DECISION_ID에는 NOW·NEXT·LATER·DO NOT PURSUE와 그 근거, 반대의견, 결정자, 재검토 조건을 남긴다. 점수는 토론을 돕는 입력이며 자동 승인값이 아니다.
우선순위와 실행약속을 구분한다
PORTFOLIO_CAPACITY_ID는 예산, 인력, 시험환경, 공급자 일정, 운영창과 동시에 수행 가능한 변경 수를 확인한다. BACKLOG_STATUS_ID는 후보·검토중·채택·보류·기각·실행중·검증중·종결을 구분한다. 높은 순위라도 책임자와 용량이 확정되지 않으면 착수 약속으로 표시하지 않는다.
다음 변경은 검증 가능한 가설로 쓴다
NEXT_CHANGE_HYPOTHESIS_ID는 “어떤 변경이 어떤 대상의 어떤 결과를 어느 기간에 어느 정도 개선할 것인가”로 작성한다. EXPERIMENT_AND_MEASURE_PLAN_ID에는 지표, 기준선, 비교방법, 성공·중단 기준, 부작용 감시, 데이터 소유자와 검토시점을 기록한다. 변경 후 결과가 기대와 다르면 후보를 재구성하거나 철회한다.
제보자와 현장에 결정·진행·종결을 되돌려준다
FEEDBACK_RESPONSE_ID는 접수, 병합, 검토, 채택·보류·기각 이유와 예상 다음 확인시점을 제보자·현장에 알린다. BACKLOG_CLOSURE_ID는 실행증거, 성과측정, 잔여문제, 후속후보와 회신완료를 확인한다. 해결되지 않은 제보를 “검토 완료”만으로 종결하지 않는다.
역할과 권한을 분리한다
관제 담당자와 원격조종자는 업무관찰과 사용성·오류 신호를 제공하되 변경 승인권을 자동으로 갖지 않는다. 데이터·품질 담당자는 측정과 중복·근거검증, 제품·변경 책임자는 후보·가설, 포트폴리오 또는 운영위원회는 우선순위·용량, 운영기관 권한자는 안전·법규 상향과 착수승인을 담당한다. UTM 제공자·공급자는 계약된 데이터와 개선안을 제공하며 항공교통관제사의 법정 권한이나 원격조종자의 안전판단을 대신하지 않는다.
검증 한계를 명시한다
ISO 10002:2018, ISO 10004:2018, ISO 9004:2018, ISO 21504:2022, NIST SP 800-55 Vol.2와 ICAO Doc 9859 제4판의 공식 공개범위를 2026년 10월 4일 확인해 설계 참고자료로 사용했다. 유료 표준 전문의 세부조항, 국내 법정 보고·개인정보 처리, 기관별 지표·점수·결정권과 실제 운용효과는 확인하지 않았다. 따라서 이 절과 서식은 적합성·인증·운항승인·안전보장을 뜻하지 않는다.
그림 1-70 운영 신호를 검증 가능한 개선후보·우선순위·다음 변경 가설로 환류한다.
표 1-74 릴리스 이후 지속개선 백로그 환류 통합관문
| 관문 | 핵심 판단 | 필수 기록 | 통과·분기 조건 |
| 1 OBSERVE | 기준선·관찰창·신호 종류가 고정됐는가 | BASELINE·WINDOW·METRIC·ERROR·FEEDBACK | 출처 추적 가능 / 보강수집 |
| 2 QUALIFY | 완전성·정확성·대표성·동의가 충분한가 | SOURCE_AND_CONSENT·DATA_QUALITY | 사용 가능 / 한계표시 / 제외 |
| 3 SYNTHESIZE | 중복·공통원인·의존성을 보존했는가 | NORMALIZATION·CANDIDATE·DEPENDENCY | 후보 생성 / 원본 연계 |
| 4 ESCALATE | 긴급 안전·법규·보안 신호인가 | SAFETY_AND_REGULATORY_ESCALATION | 즉시 별도 경로 / 일반 평가 |
| 5 PRIORITIZE | 효익·미조치위험·노력·시급성이 비교됐는가 | BENEFIT_RISK_SCORE·PRIORITY_DECISION | NOW / NEXT / LATER / 미추진 |
| 6 COMMIT | 용량·책임자·변경창·가설이 확정됐는가 | PORTFOLIO_CAPACITY·STATUS·HYPOTHESIS | 착수 약속 / 보류·재검토 |
| 7 LEARN·CLOSE | 성과측정·잔여문제·회신이 완료됐는가 | MEASURE_PLAN·RESPONSE·CLOSURE | 종결 / 재개방 / 후속후보 |
공식 확인 경로와 검증 상태
ISO 10002:2018 https://www.iso.org/standard/71580.html | ISO 10004:2018 https://www.iso.org/standard/71582.htmlISO 9004:2018 https://www.iso.org/standard/70397.html | ISO 21504:2022 https://www.iso.org/standard/82867.htmlNIST SP 800-55 Vol.2 Final https://csrc.nist.gov/pubs/sp/800/55/v2/final | ICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMM
검증 상태: 2026년 10월 4일 ISO 공식 페이지에서 ISO 10002:2018의 불만 분석·평가와 개선 범위, ISO 10004:2018의 고객만족 모니터링·측정 범위, ISO 9004:2018의 지속적 성공과 자기평가, ISO 21504:2022의 포트폴리오 관리 원칙을 확인했다. NIST에서 SP 800-55 Vol.2가 2024년 12월 최종본이며 정보보안 측정프로그램의 개발·구현 구조를 다룸을 확인했다. ICAO SMM 제4판 Chapters 4~9의 안전성과 모니터링, 데이터 기반 의사결정, SMS 안전보증 범위를 확인했다. 공개범위를 절차 설계에 반영했을 뿐 세부조항 준수, 인증·승인 또는 안전을 주장하지 않는다.
채택된 개선변경을 운영계획·예산·인력·공급자 일정에 편성하고 실행준비도를 판정하는 절차
지속개선 백로그에서 채택됐다는 사실만으로 변경을 착수할 수는 없다. 작업범위, 사용 가능한 예산, 필요한 역할과 역량, 공급자 약속, 시험환경과 운영창을 하나의 통합 일정에 묶고 증거로 준비도를 판정해야 한다. 이 절은 우선순위 결정과 실제 릴리스 사이의 편성관문을 다룬다.
채택과 착수 사이에는 편성관문이 필요하다
IMPROVEMENT_TO_OPERATING_PLAN_ID는 채택 결정, 운영계획 항목, 월간·분기 슬롯, 실행준비도 결정과 이후 변경통제 인계를 연결한다. 채택은 “할 가치가 있다”는 판단이고 착수는 “지금 실행할 조건이 갖춰졌다”는 별도 판단이다.
변경을 실행 가능한 작업패키지로 번역한다
CHANGE_WORK_PACKAGE_ID에는 목적, 범위, 제외범위, 산출물, 수용기준, 선행조건, 작업분해, 소유자와 완료증거를 기록한다. 모호한 “시스템 개선”을 예산·인력·공급자가 약속할 수 있는 단위로 바꾸되 비행안전 판단과 승인권은 작업패키지에 흡수하지 않는다.
월간·분기 계획창과 동결시점을 정한다
PLANNING_HORIZON_ID는 분기 목표와 월간 실행창을 연결하고 MONTHLY_QUARTERLY_SLOT_ID는 착수·시험·운영반영 후보일을 지정한다. PLAN_FREEZE_POINT_ID 이후의 범위·자원·일정 변경은 영향평가와 승인 없이 덮어쓰지 않는다. 긴급 안전조치는 일반 동결절차보다 우선할 수 있지만 별도 권한과 기록이 필요하다.
예산은 승인액이 아니라 사용가능성을 확인한다
FUNDING_AUTHORIZATION_ID는 지출권한과 한도를, FUNDS_AVAILABILITY_ID는 해당 기간에 실제로 집행 가능한 금액·계정·조달조건을, COST_BASELINE_ID는 인건비·장비·서비스·시험·예비비를 기록한다. 승인됐지만 잠긴 예산, 계약 전제 또는 환율·납기 변동은 준비완료로 계산하지 않는다.
인력은 인원수가 아니라 역할·역량·교대여유로 배정한다
ROLE_CAPACITY_RESERVATION_ID는 계획·개발·검증·안전·정보보안·운영·교육의 역할별 투입시간을 예약한다. COMPETENCE_AND_SHIFT_COVERAGE_ID는 필요한 역량, 독립검토, 휴가·교대·비상업무와 대체자를 확인한다. 같은 사람을 여러 변경의 임계역할로 중복 예약하면 충돌로 표시한다.
공급자 일정은 약속·선행조건·대체경로로 묶는다
SUPPLIER_COMMITMENT_ID는 납품물, 책임자, 납기, 수용기준과 확인시점을 남긴다. SUPPLIER_DEPENDENCY_ID는 발주·접근권한·시험장비·데이터·변경통보 등 선행조건을 연결하고 ALTERNATE_SUPPLY_ROUTE_ID는 지연·불이행 시 대체품, 내부수행, 단계축소 또는 재계획 경로를 기록한다.
통합 일정에서 충돌과 임계의존성을 드러낸다
INTEGRATED_SCHEDULE_ID는 작업패키지, 자금가용일, 인력예약, 공급자 납기, 시험창과 운영창을 하나의 시간축에 놓는다. RESOURCE_COLLISION_ID는 중복예약과 환경경합을, CRITICAL_DEPENDENCY_ID는 지연이 전체 착수를 미루는 선행조건과 허용여유를 표시한다. 충돌을 숨기기 위해 각 부문의 별도 일정만 유지하지 않는다.
운영창과 시험창을 분리하고 연결한다
TEST_AND_OPERATING_WINDOW_ID는 시험환경 준비, 회귀·복구 검증, 유지보수 시간, 저위험 운영창, 관련 통지와 취소한계를 구분한다. 시험성공이 곧 운영반영 승인은 아니며, 실제 릴리스·단계배포·롤백은 별도 절차에서 다시 승인한다.
실행준비도는 증거로 판정한다
EXECUTION_READINESS_EVIDENCE_ID는 책임자, 가용자금, 역할·역량, 공급자 약속, 시험·운영창, 수용기준과 주요 위험의 증거 링크를 묶는다. 준비도 결과는 READY, CONDITIONAL, DEFER, REPLAN으로 기록하며 판단자, 시각, 근거와 반대의견을 보존한다. 회의 참석이나 구두 확약만으로 READY를 선언하지 않는다.
조건부 준비는 예외와 만료시점으로 제한한다
CONDITIONAL_READINESS_ID는 남은 조건, 허용 근거, 책임자, 완료기한, 검증방법과 자동만료시점을 기록한다. 안전·법규·필수시험·핵심역량·지출권한 같은 필수조건의 부재를 조건부 준비로 우회하지 않는다. 만료 전 증거가 없으면 DEFER 또는 REPLAN으로 되돌린다.
편성 기준선을 고정하고 변경관리로 넘긴다
PLAN_BASELINE_APPROVAL_ID는 범위·비용·자원·공급자·일정의 승인본과 버전을 고정한다. HANDOFF_TO_CHANGE_CONTROL_ID는 승인본, 열린 조건, 임계의존성, 연락망과 다음 검토시점을 변경책임자에게 인계한다. 이후 실제 변경은 기준선 대비 차이와 영향으로 관리하며 이 절의 READY가 릴리스 승인으로 재사용되지 않게 한다.
역할·권한과 검증 한계를 분리한다
변경책임자는 작업패키지와 통합일정, 예산권자는 지출권한과 가용성, 인력관리자는 역할·역량·교대여유, 공급자관리자는 납기·의존성, 운영기관 권한자는 준비도와 계획기준선을 결정한다. 관제 담당자와 원격조종자는 운영영향·시험가능성을 검토하지만 항공교통관제사의 법정 권한, 관계기관 승인 또는 비행 중 원격조종자 안전판단을 대신하지 않는다. ISO 21502:2020, ISO 21504:2022, ISO 21505:2017, ISO 30409:2016, ISO 44001:2017, ISO 9001:2026과 ICAO Doc 9859 제4판의 공식 공개범위를 2026년 10월 4일 확인해 설계 참고자료로 사용했다. 유료 전문의 세부조항, 국내 예산·조달·노무·승인조건과 조직별 권한은 확인하지 않았으며 적합성·인증·운항승인·안전보장을 주장하지 않는다.
그림 1-71 채택된 개선변경을 자금·인력·공급자·운영창이 확보된 실행계획으로 전환한다.
표 1-75 개선변경 운영계획 편성·실행준비도 통합관문
| 관문 | 핵심 판단 | 필수 기록 | 통과·분기 조건 |
| 1 SELECT | 채택근거·결정권자가 확인됐는가 | IMPROVEMENT_TO_OPERATING_PLAN_ID | 편성 진입 / 재검토 |
| 2 PACKAGE | 범위·산출물·수용기준·선행조건이 명확한가 | CHANGE_WORK_PACKAGE_ID | 작업패키지 고정 / 보완 |
| 3 SLOT | 분기·월간 창과 동결시점이 정해졌는가 | HORIZON·SLOT·FREEZE_POINT | 후보일 예약 / 재배치 |
| 4 FUND | 지출권한·실제가용액·예비비가 확인됐는가 | AUTHORIZATION·AVAILABILITY·COST_BASELINE | 자금 확보 / 보류 |
| 5 STAFF | 역할·역량·교대·대체자가 예약됐는가 | ROLE_CAPACITY·COMPETENCE·SHIFT_COVERAGE | 인력 확보 / 충돌해소 |
| 6 ALIGN | 공급자 약속·선행조건·임계경로가 맞는가 | COMMITMENT·DEPENDENCY·INTEGRATED_SCHEDULE | 정렬 / 대체·재계획 |
| 7 CHECK | 운영·시험창과 필수증거가 완결됐는가 | WINDOW·READINESS_EVIDENCE·CONDITIONS | READY / CONDITIONAL / DEFER / REPLAN |
| 8 BASELINE | 계획 승인본과 열린 조건이 인계됐는가 | PLAN_BASELINE_APPROVAL·HANDOFF | 기준선 고정 / 변경통제 인계 |
공식 확인 경로와 검증 상태
ISO 21502:2020 https://www.iso.org/standard/74947.html | ISO 21504:2022 https://www.iso.org/standard/82867.htmlISO 21505:2017 https://www.iso.org/standard/63578.html | ISO 30409:2016 https://www.iso.org/standard/64150.htmlISO 44001:2017 https://www.iso.org/standard/72798.html | ISO 9001:2026 https://www.iso.org/standard/9001ICAO Doc 9859 제4판 Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209
검증 상태: 2026년 10월 4일 ISO 공식 페이지에서 ISO 21502:2020의 프로젝트관리 지침 서지와 개정예정 상태, ISO 21504:2022의 포트폴리오 관리 원칙, ISO 21505:2017의 거버넌스 범위, ISO 30409:2016의 조직규모에 맞춘 인력계획, ISO 44001:2017의 조직 간 협업관계 관리, ISO 9001:2026의 계획·자원·역량·운영통제 공개범위를 확인했다. ICAO SMM 제4판 Chapter 9에서 SMS 실행계획이 조직의 내·외부 인터페이스, 필요한 자원과 조직구조를 고려해야 한다는 공개 지침을 확인했다. 공개범위를 절차 설계에 반영했을 뿐 세부조항 준수, 인증·승인 또는 안전을 주장하지 않는다.
실행계획 착수 후 일정·비용·인력·공급자 성과를 통합 감시하고 임계 초과를 통제하는 절차
실행계획이 시작되면 “몇 퍼센트 진행됐는가”보다 어떤 기준일에 무엇이 실제로 완료·수령·지출됐고 남은 일정과 비용이 어떻게 변했는지를 같은 근거사슬로 읽어야 한다. 이 절은 승인된 계획기준선을 보존하면서 일정·비용·인력·공급자 신호를 통합하고, 예외를 회복·순서조정·변경요청·중단·상향으로 분기하는 착수 후 통제절차를 다룬다.
통합통제는 하나의 기준일에서 시작한다
EXECUTION_CONTROL_CYCLE_ID는 승인된 계획기준선, 상태기준일, 진척증거, 성과측정, 완료예측, 예외판정과 통제결정을 연결한다. CONTROL_BASELINE_ID에는 승인 범위, 작업분해, 일정, 비용, 자원, 공급자 약속과 기준선 버전을 기록한다. STATUS_DATE_AND_CUTOFF_ID는 어느 시각까지의 자료를 반영했는지 고정해 서로 다른 시점의 숫자를 한 보고서에 섞지 않는다.
진척률은 활동시간이 아니라 완료증거로 인정한다
PROGRESS_EVIDENCE_ID는 작업패키지별 수용기준, 검토·시험·수령 기록, 증거 위치와 승인자를 묶는다. 회의 참석, 투입시간, 문서 초안 또는 공급자의 “거의 완료”는 수용기준을 충족하기 전까지 완성으로 계산하지 않는다. 반복작업은 미리 정한 0/100, 가중 마일스톤, 단위완료 등 측정규칙을 일관되게 적용한다.
수집값은 마감·품질·대사 후 사용한다
DATA_QUALITY_RECONCILIATION_ID는 자료소유자, 추출시각, 완전성, 중복, 단위, 승인본 여부와 이전 기간 수정사유를 검사한다. 일정진척, 재무원장, 근무배치, 공급자 납품·검수 자료를 상태기준일로 대사하고 불일치가 남으면 잠정치와 확정치를 구분한다. 데이터가 불완전한데 녹색 상태로 표시하지 않는다.
일정은 마일스톤·임계경로·여유·완료예측으로 본다
SCHEDULE_PERFORMANCE_ID는 계획일·실제일·예측일, 마일스톤 편차, 임계의존성, 총여유와 다음 통제점을 기록한다. 비임계 작업의 지연과 전체 완료일을 미루는 지연을 구분하고, 앞선 작업의 조기완료가 후속 제약 때문에 실제 이득으로 전환되지 않는 경우도 표시한다. 단순 평균 진척률만으로 일정상태를 판단하지 않는다.
비용은 실제·발생·약정과 남은 예측을 분리한다
COST_PERFORMANCE_ID는 계획비용, 실제지출, 미청구 발생비용, 발주·계약 약정액과 잔여비용 예측을 구분한다. 청구가 늦었다는 이유로 비용성과가 좋아 보이지 않게 하고, 외화·단가·수량·범위·재작업 등 차이 원인을 연결한다. FORECAST_AT_COMPLETION_ID에는 예상총비용, 잔여비용과 예측근거의 신뢰수준을 기록한다.
획득가치 관리는 준비된 경우에만 사용한다
EARNED_VALUE_SNAPSHOT_ID는 시간단계 계획값 PV, 객관적 완료기준에 따른 획득가치 EV, 실제비용 AC와 계산기준을 같은 상태기준일에 묶는다. 비용편차 CV=EV-AC, 일정편차 SV=EV-PV, 비용성과지수 CPI=EV/AC, 일정성과지수 SPI=EV/PV는 분모가 유효하고 기준선·완료규칙·실적비용이 신뢰할 수 있을 때만 사용한다. 값이 없는 경우 0으로 임의 대체하지 않으며, 지수 하나를 안전·품질·공급자 판단으로 확대하지 않는다.
인력은 가동률보다 임계역할과 지속가능성을 본다
WORKFORCE_CAPACITY_ID는 예약시간, 실제가용시간, 교대부하, 초과근무, 결원, 필요한 역량과 단일담당자 의존을 기록한다. 높은 가동률을 자동으로 좋은 성과로 보지 않고, 피로·품질저하·검토독립성 상실·상시운영 공백을 함께 본다. 관제 담당자와 원격조종자의 안전관련 업무시간은 프로젝트 회복을 위해 임의 전용하지 않는다.
공급자 성과는 납기와 수령품질을 함께 본다
SUPPLIER_PERFORMANCE_ID는 기한도래 산출물, 실제 제출, 수용완료, 반려·결함, 리드타임, 시정약속과 복구예측을 기록한다. 제출일 준수와 수용기준 충족을 분리하고, 공급자 지연이 시험·운영창·다른 공급자·내부 인력에 미치는 연쇄영향을 통합 일정에 반영한다. 계약상 구제나 분쟁판단은 계약·법무 권한자에게 상향한다.
예측은 단일 숫자가 아니라 가정과 범위로 쓴다
FORECAST_AT_COMPLETION_ID는 예상완료일, 예상총비용, 남은 인력수요와 공급자 복구일을 최선·기대·악화 시나리오 또는 신뢰범위와 함께 기록한다. 예측에는 생산성, 재작업, 납기, 승인소요, 운영창과 데이터 품질 가정을 연결한다. 낙관적 목표일을 예측값으로 덮어쓰지 않는다.
임계값은 조직이 승인하고 조합신호로 판정한다
THRESHOLD_PROFILE_ID는 일정, 비용, 인력, 공급자, 품질·안전의 주의·조치·중단 기준과 관찰기간을 승인본으로 관리한다. EXCEPTION_TRIGGER_ID는 한 지표의 초과뿐 아니라 연속 악화, 두 축의 동시 악화, 임계의존성 실패와 예측 신뢰도 하락을 포착한다. 국제표준이 모든 조직에 동일한 백분율을 정한다고 가정하지 않는다.
안전·법규·데이터 무결성 신호는 허용범위를 기다리지 않는다
STOP_AND_ESCALATION_ID는 안전위험 증가, 법정 보고 가능성, 통제 상실, 중대한 정보보안·개인정보 영향, 실적조작 또는 핵심증거 상실을 즉시 별도 경로로 올린다. 비행중지·운영제한·관계기관 통지는 해당 법령·승인조건과 권한자가 결정하며 일반 프로젝트의 허용편차나 월간 회의를 기다리지 않는다.
예외는 원인·영향·대안을 분리해 결정한다
ROOT_CAUSE_AND_IMPACT_ID는 사실, 직접원인, 기여조건, 일정·비용·인력·공급자·안전 영향과 미확인 가정을 구분한다. CONTROL_ACTION_ID는 회복, 순서조정, 자원재배치, 공급자 시정, 범위변경, 일시중단, 종료 또는 상향 대안을 비교한다. 결정에는 기대효과, 부작용, 책임자, 기한, 확인지표와 실패 시 다음 분기를 남긴다.
재기준선은 편차를 지우는 수단이 아니다
CHANGE_REQUEST_LINK_ID는 기준선에 영향을 주는 범위·일정·비용·자원 변경을 승인절차로 연결한다. REBASELINE_AUTHORIZATION_ID는 변경근거, 승인권자, 이전·신규 기준선, 미해결 편차와 비교가능성 보존방법을 기록한다. 승인 전에는 원래 기준선 대비 편차를 계속 표시하며, 재기준선 후에도 과거 성과기록을 삭제하지 않는다.
역할·권한과 검증 한계를 명시한다
작업책임자는 완료증거와 복구안을, 일정·비용 통제담당자는 대사·측정·예측을, 재무담당자는 실제·발생·약정비용을, 인력관리자는 가용역량·교대위험을, 공급자관리자는 수령·시정실적을 확인한다. 안전·정보보안·법무 담당자는 해당 예외를 독립 검토하고 운영기관 권한자가 변경·중단·상향을 결정한다. 관제 담당자, UTM 제공자, 항공교통관제사와 원격조종자의 고유 권한은 프로젝트 지표로 이전되지 않는다. ISO 21508:2026, ISO 21512:2024/Amd 1:2026, ISO 21502:2020, ISO 44001:2017, ISO 9001:2026과 ICAO Doc 9859 제4판의 공식 공개범위를 2026년 10월 4일 확인했다. 유료 전문의 세부조항, 조직별 산식·임계값, 국내 회계·계약·노무·보고의무와 실제 운용효과는 확인하지 않았으며 적합성·인증·운항승인·안전보장을 주장하지 않는다.
그림 1-72 같은 기준일의 진척·비용·인력·공급자 증거를 예측과 통제결정으로 연결한다.
표 1-76 실행계획 통합성과 감시·예외통제 관문
| 관문 | 핵심 판단 | 필수 기록 | 통과·분기 조건 |
| 1 BASELINE | 승인 범위·일정·비용·자원·공급자 약속이 고정됐는가 | CONTROL_BASELINE·STATUS_DATE | 통제개시 / 기준선 보완 |
| 2 CAPTURE | 완료·지출·발생·근무·납품 증거가 마감됐는가 | PROGRESS_EVIDENCE·ACTUALS·DELIVERY | 수집완료 / 미제출 상향 |
| 3 VALIDATE | 단위·중복·승인본·상태일 대사가 끝났는가 | DATA_QUALITY_RECONCILIATION | 확정 / 잠정표시 / 반려 |
| 4 MEASURE | 일정·비용·인력·공급자 편차가 계산됐는가 | SCHEDULE·COST·WORKFORCE·SUPPLIER | 정상 / 관찰 / 예외 |
| 5 FORECAST | 완료일·총비용·잔여자원·복구일이 예측됐는가 | EVM_SNAPSHOT·FORECAST_AT_COMPLETION | 전망유지 / 범위예측 |
| 6 TRIAGE | 임계초과의 원인·영향·긴급성이 구분됐는가 | THRESHOLD·EXCEPTION·ROOT_CAUSE | 일반통제 / 즉시상향 |
| 7 DECIDE | 회복·순서조정·변경·중단 대안을 승인했는가 | CONTROL_ACTION·STOP_AND_ESCALATION | 결정 / 추가분석 |
| 8 CONTROL | 책임·기한·후속지표·기준선 변경이 추적되는가 | CHANGE_REQUEST·REBASELINE_AUTHORIZATION | 후속감시 / 재결정 |
공식 확인 경로와 검증 상태
ISO 21508:2026 https://www.iso.org/standard/87899.html | ISO 21512:2024 + Amd 1:2026 https://www.iso.org/standard/63584.htmlISO 21502:2020 https://www.iso.org/standard/74947.html | ISO 44001:2017 https://www.iso.org/standard/72798.htmlISO 9001:2026 https://www.iso.org/standard/9001 | ICAO Doc 9859 제4판 https://www.icao.int/safety-management/SMI/SMM
검증 상태: 2026년 10월 4일 ISO 공식 페이지에서 ISO 21508:2026 제2판의 획득가치관리 목적·프로세스·기본체계, ISO 21512:2024와 2026년 개정 1의 실행지침 서지, ISO 21502:2020의 프로젝트관리 공개범위와 개정예정 상태, ISO 44001:2017의 조직 간 협업관계 관리, ISO 9001:2026의 계획·운영통제·성과평가·개선 범위를 확인했다. ICAO SMM 제4판에서 안전성과 모니터링·측정, 변경관리와 지속개선의 공개구조를 확인했다. 공개범위를 절차 설계에 반영했을 뿐 세부조항 준수, 인증·승인 또는 안전을 주장하지 않는다.
통합 진척·변경·릴리스·사후성과를 경영검토 패키지로 집계하고 지속투자·축소·종료를 결정하는 절차
월간 진척통제는 편차를 찾아 회복하는 데 초점이 있지만 경영검토는 조직이 왜 계속 투자해야 하는지, 범위를 줄이거나 순서를 바꿀지, 잠시 멈출지 또는 책임 있게 종료할지를 결정한다. 이 절은 통합 진척자료, 승인된 변경, 릴리스 안정화, 실제 성과와 안전·법규 신호를 한 패키지로 묶어 결정근거와 후속책임을 남기는 상위 검토절차를 다룬다.
검토의 위임·대상·기준일을 먼저 고정한다
GOVERNANCE_REVIEW_ID는 검토를 요청한 기구, 대상 사업·변경·서비스, 보고기간, 상태기준일, 결정권자와 자문자를 묶는다. REVIEW_MANDATE_ID에는 이번 회의가 정보공유인지, 추가투자·축소·일시중단·종료를 결정하는 자리인지 명시한다. 위임이 불분명하면 참석자의 직급이나 분위기로 권한을 추정하지 않고 검토를 보류한다.
증거목록과 데이터 마감을 하나로 묶는다
REVIEW_EVIDENCE_REGISTER_ID는 통합 진척보고, 예측, 변경요청과 승인, 릴리스·원상복구 기록, 결함·사고·불만, 공급자 수령, 예산·인력, 성과·편익 자료의 버전과 소유자를 기록한다. REVIEW_DATA_CUTOFF_ID는 자료 마감시각, 확정·잠정·누락 상태와 마지막 대사를 고정한다. 최신자료가 없는 항목을 녹색으로 채우지 않으며, 경영진용 요약에서 원증거로 돌아갈 수 있게 한다.
의사결정 질문과 대안을 검토 전에 선언한다
DECISION_FRAME_ID는 ‘계속할 것인가’라는 막연한 질문을 기준선대로 계속, 조건부 계속, 범위·순서 조정, 규모 축소, 일시중단, 종료, 운영전환으로 나눈다. 각 대안에는 필요한 자금·인력·공급자 의존, 기대성과, 포기하는 범위, 되돌림 가능성, 결정 지연비용과 다음 결정시점을 붙인다. 이미 선호한 결론을 정당화하도록 지표를 뒤에서 선택하지 않는다.
진척·변경·릴리스·성과를 서로 대체하지 않는다
INTEGRATED_REVIEW_PACK_ID는 일정·비용·인력·공급자 예측, 기준선 변경 이력, 릴리스 수령·회귀시험·안정화, 실제 산출물·결과·편익과 미해결 위험을 별도 블록으로 제시한다. 일정이 맞아도 릴리스가 불안정할 수 있고, 산출물이 완료돼도 실제 결과가 나타나지 않을 수 있다. 총점 하나로 합치기보다 각 블록의 상태·근거·불확실성과 다른 블록에 미치는 영향을 함께 보여 준다.
산출물·결과·편익과 사후평가의 시점을 구분한다
OUTCOME_AND_BENEFIT_ID는 납품된 산출물, 사용·행동의 변화인 결과, 조직·시민에게 실현된 편익, 역효과와 측정기간을 분리한다. 실행 중 조기 신호는 잠정성과로 표시하고 반사실·기여요인·외부변수를 기록한다. ISO 21513:2026은 종료 후 평가를 대상으로 하므로 진행 중 경영검토를 그 표준의 사후평가 완료로 표현하지 않으며, 종료 뒤 평가계획과 자료책임만 미리 연결한다.
안전·법규·정보보호는 가중평균 밖의 필수관문이다
ASSURANCE_GATE_ID는 안전위험, 운용통제 상실, 법정의무, 공역·승인조건, 개인정보·정보보안, 기록무결성과 중대한 공급망 문제를 별도 관문으로 검토한다. 비용절감이나 편익점수가 미해결 안전·법규 위반을 상쇄하지 않는다. 비행중지, 위험수용, 법정보고와 관계기관 협의는 해당 법령·승인조건과 지정 권한자가 결정하며 경영검토 회의가 이를 대체하지 않는다.
권고안에는 반대근거와 독립검토를 남긴다
INDEPENDENT_CHALLENGE_ID는 핵심 가정, 제외자료, 낙관편향, 이해상충, 소수의견과 추가확인 요구를 기록한다. 패키지 작성자와 결정권자의 역할을 구분하고, 재무·법무·안전·정보보안·조달 담당자는 자신의 전문영역을 확인한다. 이견은 삭제하거나 다수결 뒤에 숨기지 않고 결정기록에 보존한다.
결정은 권한·근거·유효일·조건으로 닫는다
GOVERNANCE_DECISION_ID는 선택한 대안, 기각한 대안, 근거, 반대의견, 결정권자, 유효일, 자금·인력·계약 조치와 재검토 조건을 남긴다. 조건부 계속에는 조건의 책임자·기한·충족증거·실패 시 자동분기를 붙인다. 축소·일시중단·종료는 기존 의무, 안전조치, 자산·자료·계약·인력의 전환계획이 승인되기 전까지 단순 상태변경으로 처리하지 않는다.
결정 뒤 기준선과 현장 실행을 분리해 추적한다
DECISION_IMPLEMENTATION_ID는 승인결정을 예산·일정·조직·계약·구성 기준선의 변경요청으로 변환하고 수령자를 지정한다. FOLLOW_UP_REVIEW_ID는 이행증거, 잔여위험, 편익 추적, 조건 해제·재검토와 종료 후 평가시점을 연결한다. 승인 회의가 끝났다는 사실을 현장 적용 완료로 간주하지 않으며 무승인 재기준선과 과거실적 삭제를 금지한다.
역할과 권한경계를 결정기록에 표시한다
거버넌스 기구·투자권한자는 지속투자·축소·일시중단·종료와 자원배분을, 후원자·포트폴리오 책임자는 권고안과 의존성을, 재무·조달·법무·안전·정보보안 담당자는 각 전문증거를 확인한다. 운영기관 권한자는 승인된 결정을 운용기준선과 현장절차로 전환한다. 관제 담당자는 임무·운용증거와 미확인 사항을 연결하지만 투자·계약·비행승인을 대신하지 않는다. 원격조종자는 즉시 비행안전 판단을 유지하고, UTM 제공자와 항공교통관제사는 지정된 서비스·관제 권한을 유지한다.
그림 1-73 진척·변경·릴리스·성과·안전증거를 검증해 지속투자·축소·일시중단·종료 결정과 후속책임으로 연결한다.
표 1-77 경영검토 패키지·지속투자·축소·종료 결정 관문
| 관문 | 핵심 판단 | 필수 기록 | 통과·분기 조건 |
| 1 MANDATE | 대상·기간·결정권한·결정질문이 승인됐는가 | GOVERNANCE_REVIEW·MANDATE | 검토개시 / 위임 보완 |
| 2 FREEZE | 자료 마감·버전·확정·잠정·누락이 식별됐는가 | EVIDENCE_REGISTER·DATA_CUTOFF | 패키지 고정 / 자료 보완 |
| 3 INTEGRATE | 진척·변경·릴리스·성과·자원 신호를 분리·연결했는가 | INTEGRATED_REVIEW_PACK | 검토가능 / 재대사 |
| 4 ASSURE | 안전·법규·보안·기록 필수관문이 닫혔는가 | ASSURANCE_GATE·OPEN_RISK | 대안평가 / 보류·상향 |
| 5 OPTIONS | 계속·조건부·축소·중단·종료의 효과와 의존성을 비교했는가 | DECISION_FRAME·OPTION_CASE | 권고 / 추가분석 |
| 6 CHALLENGE | 가정·제외자료·이해상충·소수의견을 독립 검토했는가 | INDEPENDENT_CHALLENGE | 결정상정 / 재검토 |
| 7 DECIDE | 권한자가 근거·조건·유효일·자원조치를 승인했는가 | GOVERNANCE_DECISION | 결정확정 / 보류 |
| 8 FOLLOW-UP | 기준선 변경·수령·조건해제·사후평가가 추적되는가 | DECISION_IMPLEMENTATION·FOLLOW_UP | 종결 / 재상정 |
공식 확인 경로와 검증 상태
ISO 21505:2017 https://www.iso.org/standard/63578.html | ISO 21504:2022 https://www.iso.org/standard/82867.htmlISO 21502:2020 https://www.iso.org/standard/74947.html | ISO 21513:2026 https://www.iso.org/standard/63585.htmlISO 9001:2026 https://www.iso.org/standard/9001 | ICAO Doc 9859 제4판 Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209
검증 상태: 2026년 10월 4일 ISO 공식 페이지에서 ISO 21505:2017의 프로젝트·프로그램·포트폴리오 거버넌스 대상과 의사결정자 범위, ISO 21504:2022의 조직환경에 맞춘 포트폴리오 관리 원칙, ISO 21502:2020의 프로젝트관리 공개범위와 개정예정 상태, ISO 21513:2026의 종료 후 목표·결과·편익·거버넌스 평가 범위, ISO 9001:2026의 성과평가·개선 공개범위를 확인했다. ICAO SMM 제4판 Chapter 9에서 경영진의 안전책임·자원배분과 안전성과 감시·측정, 변경관리, 지속개선의 공개구조를 확인했다. 공개범위를 절차 설계에 반영했을 뿐 유료 전문 세부조항의 적합성, 인증·운항승인 또는 안전을 주장하지 않는다.
축소·일시중단·종료 결정 이후 안전한 전환, 계약·자산·데이터·인력 정리와 잔여책임을 종결하는 절차
경영검토가 축소·일시중단·종료를 결정했다고 이행이 끝난 것은 아니다. 운용을 안전한 상태로 전환하고, 열린 의무를 잠그며, 계약·자산·데이터·인력의 수령자와 증거를 확정해야 한다. 이 절은 결정 자체가 아니라 그 결정을 현장에서 실행하고, 미수령·미회수·미보존 항목을 추적해 종결·보류·재개방을 판정하는 전환 절차를 다룬다.
결정본·전환위임·유효시각을 먼저 고정한다
TRANSITION_MANDATE_ID에는 결정기구, 승인본·판본, 축소·중단·종료 범위, 효력 발생시각, 전환책임자와 예산·계약·운용·자산·기록의 지정 권한자를 기록한다. 회의 메모나 구두지시로 범위를 추정하지 않고, 영향받는 서비스·지역·기체·공급자·사용자와 제외대상을 분리한다.
현장은 종료 표시가 아니라 안전상태로 먼저 전환한다
SAFE_STATE_AND_STOP_WORK_ID는 중지할 임무·변경·접속·자동화, 계속할 필수 감시·비상·보존 기능, 현재 비행·교대·서비스의 완료·취소·이관 규칙을 묶는다. 비행 중 안전조치는 원격조종자와 운영기관의 지정 권한자가 관할 절차에 따라 판단하며, 관제 담당자의 경영상태 변경이 조종·비행승인·항공교통관제 지시를 대체하지 않는다.
열린 의무를 하나의 대장으로 잠그고 평가한다
OPEN_OBLIGATION_REGISTER_ID에 미수령 산출물, 미결제·미청구·보증·비밀유지·보고·보존·시정조치, 정비·사고·분쟁·전문인력 의존과 예정일을 기록한다. 각 항목에는 법적·계약상·운영상 근거, 현재 보유자, 수령자, 기한, 종결증거와 미확인 상태를 붙인다. 목록에 없는 의무는 종료표 뒤에 숨을 수 있다.
계약·공급자 종료는 전문권한과 수령증거로 닫는다
CONTRACT_AND_SUPPLIER_OFFBOARDING_ID는 변경·해지·만료 통지, 승인된 납품물과 수용·반려, 서비스계정·접속·인증서·키 회수, 지식재산·데이터·재사용 권리, 미결 정산과 보증·지원 기간을 연결한다. 계약책임자와 법무·재무 담당자가 구제·정산·권리 소속을 확인하고, 관제 담당자는 서비스 중지시각·운영영향·수령 상태를 연결할 뿐 계약상 권리를 판정하지 않는다.
자산·구성·보관책임을 대사한다
ASSET_CONFIGURATION_CUSTODY_ID에는 기체·탑재체·조종기·서버·단말·예비품·문서·인증매체의 식별자, 현재 위치, 구성·펌웨어·정비 상태, 소유·임대·위탁 근거, 반납·이관·보관·폐기 승인을 남긴다. 현물·대장·회계·구성 기록이 일치하는지 보유자와 수령자가 대사하고, 회수하지 못한 자산은 상실과 책임자·대체통제를 열린 의무로 남긴다.
데이터·기록은 보존과 파기를 같은 판정으로 다룬다
DATA_RECORDS_DISPOSITION_ID는 기록별 주체·목적·법적·계약상 근거, 보존기간, 보존중지·조사·분쟁 여부, 정본·백업·복제본·개인정보·암호키의 처리를 구분한다. 보존할 자료는 수령자·접근권한·무결성·판독성을 확인하고, 파기할 매체는 정보 민감도·매체유형·재사용 계획에 맞는 방법·실행자·검증증거를 남긴다. 개인정보는 다른 법령상 보존근거가 있는지 먼저 확인한다.
인력은 퇴장처리가 아니라 역량·교대·지식 연속성으로 전환한다
WORKFORCE_AND_KNOWLEDGE_TRANSITION_ID는 역할 종료·재배치·대체자, 미완료 업무, 필수 역량·인가·교대·피로, 문서화할 지식, 접근권한 회수시각과 노무·인사 권한자를 연결한다. 필수 감시·비상·기록 업무가 남아 있는데 인력을 먼저 해제하지 않고, 수령자의 실제 수행·복창·접근 확인 후에 책임을 옮긴다.
전달은 수령·복창·미수령 추적으로 완료한다
TRANSFER_RECEIPT_LOG_ID는 대상, 정본·버전·수량, 전달자·수령자, 시각, 방법, 해시·봉인·상태, 수령자의 복창과 인수책임을 남긴다. 외부기관·공급자·사용자에게는 영향받는 서비스, 중지·이관시각, 대체경로와 문의·비상연락을 지정된 권한자가 통지한다. 송신완료 표시만 있고 수령자·상태가 없으면 미수령으로 남긴다.
일시중단은 재개 조건과 자동 만료조건을 남긴다
PAUSE_HOLD_AND_RESTART_CRITERIA_ID에는 유지할 최소 감시·보안·보존·정비, 보류 비용·기한, 주기적 재검토, 재개 시 재확인할 공역·승인·기상·장비·인력·공급자 조건을 기록한다. 유효기간이 지나거나 최소통제가 무너지면 자동으로 재개하지 않고 추가 조치·종료·재승인 중 하나를 다시 결정한다.
대사·독립확인·잔여위험 판정 후에만 닫는다
CLOSURE_RECONCILIATION_ID는 열린 의무, 계약·자산·데이터·인력 대장, 전달·수령 기록, 접근권한·키 회수, 필수 통지와 회계·법무·안전·정보보안 확인을 대사한다. INDEPENDENT_CLOSURE_CHECK_ID는 미완료·예외·수용된 잔여위험, 책임자, 만료일, 추가조치 또는 재개방 조건을 분리 확인한다. 종결권한자는 TRANSFER·HOLD·REOPEN·CLOSE 중 하나와 근거를 남기며, 회사·법정 책임의 소멸을 포괄 선언하지 않는다.
역할·권한과 검증 한계를 종결기록에 남긴다
거버넌스 기구는 축소·중단·종료를 결정하고 전환책임자는 이행과 대사를 통합한다. 조달·법무·재무는 계약·권리·정산, 자산·구성 담당자는 보유·반납·처분, 기록·개인정보·정보보안 담당자는 보존·이관·접근회수·파기를 확인한다. 관제 담당자는 운용상태·통지·수령·미결을 기록하지만 계약해지·데이터 파기·비행승인을 자기 권한으로 확장하지 않는다. 원격조종자, UTM 제공자와 항공교통관제사의 고유 안전·서비스·관제 권한은 그대로 유지된다.
검증 한계를 명시한다
2026년 10월 4일 ISO 21502:2020, ISO 55001:2024, ISO 15489-1:2016, ISO/IEC 27001:2022/Amd 1:2024, ISO/IEC 21964-1:2018, NIST SP 800-88 Rev.2, ICAO Doc 9859 제4판 Chapter 9과 대한민국 개인정보 보호법 제21조의 공식 공개범위를 확인해 설계 참고자료로 사용했다. 표준 전문의 비공개 세부조항, 계약해지·노무·세무·회계·공공기록의 개별 적용, 실제 자산·접근권한 회수와 관계기관 확인은 수행하지 않았다. 따라서 이 절과 서식은 적합성·인증·운용승인·안전보장 또는 법적 책임의 종결을 뜻하지 않는다.
그림 1-74 경영결정 이후 안전상태·의무잠금·전환작업·인계·검증을 거쳐 이관·보류·재개방·종결을 판정한다.
표 1-78 축소·일시중단·종료 전환·잔여책임 종결 관문
| 관문 | 필수 문서·증거 | 권한·수령 확인 | 실패·분기 |
| 1 AUTHORIZE | 결정본·위임·범위·유효시각 | 결정권자·전환책임자 | 불명확→보완·실행보류 |
| 2 STABILIZE | 중지·제한·계속함수·대체체계 | 운영기관·원격조종자·당직책임 | 안전상태 미확인→STOP·상향 |
| 3 INVENTORY | 열린 의무·근거·보유자·기한 | 의무별 소유자·수령자 | 누락·충돌→미결대장 유지 |
| 4 OFFBOARD | 계약·공급자·계정·키·지원 종료 | 조달·법무·재무·정보보안 | 권리·정산 미확인→HOLD |
| 5 PRESERVE | 자산·구성·기록·보존·파기·프리지 | 자산·기록·개인정보·보안 | 보존근거 충돌→파기금지·분리 |
| 6 TRANSFER | 인계대상·정본·시각·복창·수령 | 전달자·수령자·후속책임 | 미수령→추적·재전달 |
| 7 VERIFY | 대장대사·접근회수·잔여위험·독립확인 | 전환책임자·독립확인자 | 불일치→REOPEN·추가조치 |
| 8 CLOSE/REOPEN | 종결근거·미결·만료·사후평가 인계 | 종결권한자·잔여책임자 | TRANSFER·HOLD·REOPEN·CLOSE |
공식 확인 경로와 검증 상태
ISO 21502:2020 https://www.iso.org/standard/74947.html | ISO 55001:2024 https://www.iso.org/standard/83054.htmlISO 15489-1:2016 https://www.iso.org/standard/62542.html | ISO/IEC 27001:2022/Amd 1:2024 https://www.iso.org/standard/27001ISO/IEC 21964-1:2018 https://www.iso.org/standard/72204.html | NIST SP 800-88 Rev.2 https://csrc.nist.gov/pubs/sp/800/88/r2/finalICAO Doc 9859 제4판 Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 개인정보 보호법 제21조 https://www.law.go.kr
검증 상태: 2026년 10월 4일 ISO 공식 페이지에서 ISO 21502:2020의 프로젝트관리 공개범위와 개정예정 상태, ISO 55001:2024의 자산관리시스템·생애주기·외부제공 자원 공개범위, ISO 15489-1:2016의 기록·메타데이터·책임·통제·생성·획득·관리 범위, ISO/IEC 27001:2022의 기밀성·무결성·가용성과 2024년 개정 1, ISO/IEC 21964-1:2018의 데이터 매체 파기 원칙·용어를 확인했다. NIST CSRC에서 SP 800-88 Rev.2가 2025년 9월 최종본이며 민감도에 맞는 매체 정화 프로그램을 다룬는 공개범위를 확인했다. ICAO SMM 제4판 Chapter 9의 SMS 문서화·변경관리·지속개선 공개구조와 개인정보 보호법 2026년 9월 11일 시행본 제21조의 불필요 개인정보 파기·복구방지·법정보존 시 분리관리 요구를 확인했다. 공개범위만 절차 설계에 반영했으며 세부조항 준수, 인증·운용승인·안전·법적 종결을 주장하지 않는다.
종료·전환 완료 뒤 잔여위험·미청산 의무·회수 실패를 독립 확인하고 재개방·추가조치·최종 종결을 판정하는 사후보증 절차
종결 서명은 마지막 증거가 아니라 사후보증의 시작점이다. 종료 직후에는 지연 청구, 늦게 발견된 계정, 복제 데이터, 반납되지 않은 자산, 미이행 보증과 재발 결함이 드러나지 않을 수 있다. 이 절은 종결패키지를 동결하고 관찰창을 둔 뒤, 이해관계에서 분리된 확인자가 위험기반 표본과 원증거를 다시 대사하여 종결 유지, 시정, 재개방 또는 상향보고를 판정하는 절차를 다룬다.
보증위임과 독립성을 먼저 확정한다
POST_CLOSURE_ASSURANCE_MANDATE_ID에는 보증 목적, 대상·제외 범위, 기준일, 관찰기간, 보고수령자, 표본 접근권한과 중대예외 상향경로를 기록한다. 확인자는 자신이 승인·수행·수령한 작업을 단독으로 보증하지 않는다. 완전한 조직 독립이 어렵다면 이해상충과 보완검토자를 명시하고, 종결권한자와 증거검증자를 분리한다.
종결패키지와 증거 기준선을 동결한다
CLOSURE_EVIDENCE_BASELINE_ID는 최종 결정본, 열린 의무 대장, 계약·자산·계정·키·데이터·기록·인력 전환목록, 인계·수령증, 예외와 잔여위험 수용본을 하나의 목록과 해시·버전으로 고정한다. 동결 뒤 추가되거나 수정된 자료는 원본을 덮어쓰지 않고 변경자·시각·사유·승인을 남긴다. 사후보증은 기억이나 종료회의 요약이 아니라 이 기준선에서 시작한다.
관찰창은 지연신호가 나타날 시간을 포함한다
OBSERVATION_WINDOW_ID에는 청구·정산·보증·민원·사고·결함·백업주기·계정만료 등 위험별 최소 관찰기간과 조기검토 조건을 둔다. 관찰창 동안 서비스 재개, 신규 접속, 자동복구, 공급자 재활성화와 데이터 복원이 발생했는지 감시한다. 중대 안전·보안 신호는 기간 만료를 기다리지 않고 즉시 REOPEN 또는 ESCALATE로 보낸다.
모집단과 표본은 편의가 아니라 위험으로 정한다
ASSURANCE_POPULATION_AND_SAMPLE_ID는 전체 의무·자산·계정·매체·인계건의 모집단, 완전성 확인 방법, 전수검사 대상과 표본선정 근거를 남긴다. 중대 안전기능, 특권계정, 암호키, 법정보존, 고액·분쟁 계약, 미수령·수기처리·단일담당 항목은 전수 또는 강화표본으로 다룬다. 표본오류나 모집단 누락이 발견되면 범위를 확대하고 최초 결론의 신뢰도를 낮춘다.
미청산 의무와 계약·재무·공급자 회신을 대사한다
OBLIGATION_RECONCILIATION_ID는 계약 종료통지, 수용·반려, 미지급·미청구, 보증·지원, 손해·분쟁, 규제·고객 보고와 공급자 확인회신을 원장·계약·현업대장 사이에서 대사한다. 무응답은 완료로 간주하지 않고 미확인으로 분류한다. 법무·조달·재무가 의무의 법적·재무적 상태를 판단하며, 보증확인자는 증거의 일치와 예외를 보고할 뿐 권리소멸을 선언하지 않는다.
자산·구성·계정·키 회수는 현물과 시스템에서 각각 검증한다
RECOVERY_VERIFICATION_ID는 기체·탑재체·단말·매체·예비품의 현물, 구성관리·회계·보관대장, ID·특권계정·API 토큰·인증서·암호키의 비활성·회수 상태를 독립 조회한다. 삭제 표시만으로 끝내지 않고 인증 시도·권한목록·키회전·로그 보존과 수령자의 실물을 대조한다. 회수 실패는 대상·마지막 사용·접근가능성·대체통제·책임자·기한을 잔여위험으로 남긴다.
데이터·기록의 보존·분리·파기 결과를 재검증한다
DATA_RECORDS_ASSURANCE_ID는 정본·복제본·백업·캐시·개인정보·로그·사고증거별 보존근거, 수령자, 접근권, 무결성, 판독성, 분리저장과 처분증거를 확인한다. 파기증명서만 보지 않고 모집단, 매체식별자, 방법, 실행자, 검증결과와 복구가능성 표본을 대사한다. 법정보존·분쟁보존·조사 필요가 있거나 근거가 충돌하면 처분을 중지하고 지정 권한자에게 상향한다.
인력·지식·인계는 수령자의 실제 수행으로 확인한다
WORKFORCE_TRANSFER_ASSURANCE_ID는 대체자가 문서와 계정을 받았는지뿐 아니라 필수 감시·보고·정비·비상업무를 수행하고 예외를 설명할 수 있는지 확인한다. 퇴직·재배치 인력에게 남은 승인권·개인 보관자료·비공식 연락채널·단일지식 의존이 없는지 점검한다. 미완료 인계는 인력문제가 아니라 운영·안전·기록의 잔여위험으로 분류한다.
재발과 늦게 도착한 신호를 하나의 사건흐름으로 본다
LATE_SIGNAL_AND_RECURRENCE_LOG_ID는 관찰창 중 발생한 재접속, 자동재시작, 지연 민원·청구, 미납품, 결함 재발, 보안경보, 잘못된 데이터 복구와 비인가 처분을 시간순으로 연결한다. 각 신호는 기존 종결가정·통제·잔여위험 수용에 어떤 영향을 주는지 평가한다. 동일원인의 반복이나 차단통제 실패는 단건 종결이 아니라 재개방 사유다.
발견사항을 등급화하고 판정분기를 고정한다
ASSURANCE_FINDING_REGISTER_ID는 CLEAR, RESIDUAL, EXCEPTION, CRITICAL GAP으로 구분하고 영향, 근거, 통제상태, 소유자와 기한을 둔다. FINAL CLOSE는 범위·표본·예외·잔여책임과 관찰창이 승인기준을 충족할 때만 가능하다. CORRECT는 범위가 통제되고 소유자·기한·효과성 검증이 가능한 경우, REOPEN은 종결 전제나 핵심통제가 무너진 경우, ESCALATE는 안전·법률·규제·권한경계를 넘는 경우 선택한다.
시정조치는 완료가 아니라 효과성까지 재검증한다
CORRECTIVE_ACTION_EFFECTIVENESS_ID는 원인, 임시통제, 영구조치, 책임자·기한, 영향받은 모집단, 재시험 방법과 독립검증자를 남긴다. 문서수정·계정폐쇄·반납확인처럼 조치가 끝났다는 표시는 효과성 증거가 아니다. 재표본, 로그, 현물, 수령자 확인과 관찰기간을 통해 재발·우회·잔여노출이 없음을 확인한 뒤에만 예외를 닫는다.
사후평가와 최종 종결의 권한경계를 지킨다
거버넌스 기구 또는 지정 종결권한자는 보증결과를 받아 FINAL CLOSE, CORRECT, REOPEN, ESCALATE 중 하나를 결정한다. 독립확인자는 증거와 신뢰한계를 보고하고, 법무·조달·재무·자산·기록·정보보안·인사·운영 책임자는 각 전문판정을 제공한다. 관제 담당자는 운용기록·상태·전달·예외를 연결하지만 법적 종결·비행승인·위험수용을 대신하지 않는다. 원격조종자, UTM 제공자와 항공교통관제사의 고유 권한은 유지된다.
검증 한계를 명시한다
2026년 10월 4일 ISO 21513:2026, ISO 19011:2026, ISO 31000:2018, ISO 9001:2026, ISO 21505:2017, ISO 15489-1:2016, ISO/IEC 27001:2022/Amd 1:2024, NIST SP 800-88 Rev.2와 ICAO Doc 9859 제4판 Chapter 9의 공식 공개범위를 확인해 설계 참고자료로 사용했다. 유료 표준 전문의 세부조항, 실제 조직의 계약·회계·노무·법정보존·개인정보·공역·승인 조건, 모집단 완전성과 현장 증거는 확인하지 않았다. 따라서 이 절의 FINAL CLOSE는 내부 행정·보증 상태일 뿐 법적 책임 소멸, 국제표준 적합성, 인증, 운용승인 또는 안전보장을 뜻하지 않는다.
그림 1-75 종결패키지·관찰창·위험기반 검증·독립대사를 거쳐 최종 종결·시정·재개방·상향보고를 판정한다.
표 1-79 종료·전환 사후보증·재개방·최종 종결 관문
| 관문 | 필수 문서·증거 | 독립확인·권한 | 실패·분기 |
| 1 MANDATE | 목적·범위·제외·관찰창·기준 | 보증의뢰자·독립확인자 | 이해상충→보완검토·범위조정 |
| 2 FREEZE | 종결패키지·버전·해시·변경이력 | 기록관리·자료소유자 | 기준선 불완전→동결보류 |
| 3 SAMPLE | 모집단·완전성·전수·표본 근거 | 독립확인자·전문담당자 | 누락·표본오류→범위확대 |
| 4 RECONCILE | 의무·계약·재무·공급자 회신 | 법무·조달·재무 | 미청산·무응답→CORRECT/HOLD |
| 5 RECOVER | 자산·구성·계정·키·인증서 | 자산·구성·정보보안 | 미회수·재접속→REOPEN/ESCALATE |
| 6 DISPOSITION | 정본·보존·분리·파기·검증 | 기록·개인정보·보안 | 근거충돌·복구가능→처분중지 |
| 7 WATCH | 지연사건·민원·청구·결함·재발 | 운영·안전·품질·보안 | 중대신호→즉시 REOPEN |
| 8 CLASSIFY | CLEAR·RESIDUAL·EXCEPTION·CRITICAL | 독립확인자·전문판정자 | 근거부족→미확인 유지 |
| 9 DECIDE | 판정근거·잔여책임·재개방 범위 | 지정 종결권한자 | FINAL CLOSE/CORRECT/REOPEN/ESCALATE |
| 10 VERIFY | 시정조치·재시험·효과성·관찰 | 독립 재검증자 | 재발·우회→재개방·상향 |
공식 확인 경로와 검증 상태
ISO 21513:2026 https://www.iso.org/standard/63585.html | ISO 19011:2026 https://www.iso.org/standard/19011ISO 31000:2018 https://www.iso.org/standard/65694.html | ISO 9001:2026 https://www.iso.org/standard/9001ISO 21505:2017 https://www.iso.org/standard/63578.html | ISO 15489-1:2016 https://www.iso.org/standard/62542.htmlISO/IEC 27001:2022/Amd 1:2024 https://www.iso.org/standard/27001 | NIST SP 800-88 Rev.2 https://csrc.nist.gov/pubs/sp/800/88/r2/finalICAO Doc 9859 제4판 Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209
검증 상태: 2026년 10월 4일 ISO 공식 페이지에서 ISO 21513:2026이 종료 뒤 목적·성과·편익·거버넌스·관리 효과를 평가하는 제1판임을, ISO 19011:2026이 감사 원칙·프로그램·수행·감사원 역량을 다루는 제4판이며 그 자체로 인증을 부여하지 않음을 확인했다. ISO 31000:2018의 식별·분석·평가·처리·모니터링·의사소통과 재검토, ISO 9001:2026의 성과평가·개선, ISO 21505:2017의 거버넌스 보증·검증, ISO 15489-1:2016의 기록·메타데이터·책임·모니터링·통제 범위를 공개자료에서 확인했다. ISO/IEC 27001:2022/Amd 1:2024의 정보보안 위험관리와 NIST SP 800-88 Rev.2의 민감도 기반 매체 정화 프로그램, ICAO SMM Chapter 9의 안전성과 감시·측정·변경관리·지속개선 구조를 확인했다. 공개범위만 절차 설계에 반영했으며 세부조항 적합성·인증·운용승인·안전·법적 종결을 주장하지 않는다.
사후보증 결과를 조직 지식·보존일정·계약종료 기준과 다음 투자결정으로 환류하는 절차
사후보증의 발견은 보고서에 보관하는 순간부터 노후화된다. 같은 원인이 다음 임무·계약·시스템·투자에서 반복되지 않게 하려면 발견, 잔여책임과 재개방 사유를 변경 가능한 단위로 정규화하고, 권한 있는 소유자에게 배정하며, 승인·버전·배포·채택·효과성까지 추적해야 한다. 이 절은 그 환류를 조직 지식, 기록 보존일정, 계약·공급자 종료기준, 시스템·훈련과 포트폴리오 의사결정에 연결한다.
발견을 교훈기록으로 정규화한다
LESSON_NORMALIZATION_ID에는 발견 식별자, 근거 기준선, 사실, 직접원인과 기여조건, 영향받은 대상·기간·모집단, 재발조건, 이미 존재한 통제와 실패방식, 잔여책임·재개방 조건을 기록한다. “주의한다” 같은 문구가 아니라 어떤 판단·통제·증거가 달라져야 하는지 변경명제로 쓴다. 추정원인과 검증된 원인을 구분하고, 원인 미확정이면 임시 통제와 추가조사 책임을 남긴다.
발견에서 변경까지 추적사슬을 끊지 않는다
ASSURANCE_TO_CHANGE_TRACE_ID는 보증발견, 시정조치, 교훈, 변경요청, 승인, 배포, 교육, 사용증거, 효과성 지표와 다음 평가항목을 연결한다. 원자료의 해시·버전·보존위치를 유지하되 개인정보·계약기밀·보안정보는 최소권한으로 분리한다. 요약 지식이 원증거를 대체하지 않으며, 삭제·정정·익명화가 필요하면 정본과 파생본의 관계를 기록한다.
한 교훈을 한 저장소에만 넣지 않고 적용대상으로 라우팅한다
LESSON_ROUTING_MATRIX_ID는 지식베이스, SOP·체크리스트, 교육·교대 브리핑, 시스템·구성 백로그, 기록 보존일정, 계약·조달·공급자 수명주기, 위험기준과 투자심의 중 적용대상을 선택한다. 각 대상에는 소유자, 승인권자, 협의자, 시행기한, 적용범위와 수락증거를 둔다. 여러 대상에 걸치면 주관소유자와 종속 변경의 순서를 지정한다.
조직 지식은 찾을 수 있고 결정에 쓰일 때만 자산이 된다
KNOWLEDGE_CHANGE_ID는 승인된 교훈요약, 적용·비적용 조건, 핵심 태그, 관련 역할·임무유형·기체·공역·공급자, 원증거 링크, 검토일과 폐기·대체 기준을 둔다. 검색성, 접근권한, 중복·충돌, 오래된 버전을 점검하고, 임무 접수·위험평가·교대·훈련·변경심의 화면이나 체크리스트에서 실제 호출되게 한다. 조회 수보다 의사결정에 인용되고 행동이 바뀌었는지를 본다.
절차·체크리스트·훈련은 같은 변경기준선으로 갱신한다
PROCEDURE_TRAINING_CHANGE_ID는 변경된 통제, 절차 단계, 책임·권한, 예외분기, 기록항목, 유효일, 이전판 처리와 교육대상을 묶는다. 관제 담당자, 원격조종자, 운영기관, UTM 제공자와 항공교통관제사의 역할을 혼합하지 않고 필요한 인터페이스만 반영한다. 공지 발송을 완료로 보지 않고 시나리오 수행, 복창, 오류율, 현장표본과 감독관찰로 채택을 확인한다.
보존일정은 위험과 법적 근거를 거쳐 바꾼다
RETENTION_SCHEDULE_CHANGE_ID는 기록군, 업무·법적·계약·안전·보안 근거, 기산점, 보존기간, 처분행위, 보존중지, 정본·복제·백업 범위, 접근·이관 책임을 기록한다. 사후보증 교훈이 장기 재발이나 지연청구를 드러냈다면 기존 기간과 관찰창을 재평가한다. 관제 담당자는 삭제나 보존연장을 단독 지시하지 않으며 기록·법무·개인정보·보안 권한자가 승인할 때까지 처분을 보류한다.
계약종료와 공급자 기준은 다음 계약의 입구에서 고친다
CONTRACT_EXIT_CRITERIA_CHANGE_ID는 자산·계정·키·데이터 반환, 정본·백업·파기증거, 지식이전, 전환지원, 하도급자 종료, 취약점·사건 통지, 감사·확인권, 보증·배상·분쟁, 잔여지원과 종료 후 관찰·재개방 조건을 변경후보로 만든다. 법무·조달·재무·정보보안·기록·운영이 영향과 집행가능성을 검토하고, 승인된 기준은 신규계약·갱신·변경계약·공급자 평가와 종료 체크리스트에 반영한다.
시스템과 구성변경은 요구사항·시험·되돌리기까지 묶는다
SYSTEM_CONTROL_BACKLOG_ID는 발견을 기능·통제 요구사항, 우선순위, 위험, 의존성, 구성항목, 인수기준, 시험데이터, 배포·되돌리기 계획과 모니터링 지표로 전환한다. 임시 수기통제가 자동화 전까지 유효한지 확인하고, 변경이 안전·보안·기록무결성·성능·상호운용성에 주는 부작용을 평가한다. 배포가 끝나도 기준선·버전·설정상태·감사증거를 보존한다.
포트폴리오와 투자심의에는 교훈을 결정기준으로 번역한다
PORTFOLIO_FEEDBACK_ID는 보증결과가 편익가정, 총비용, 잔여책임, 공급망 집중, 전환비용, 안전·보안·규제 노출과 조직역량에 미친 영향을 정리한다. 다음 제안의 선정·우선순위·단계승인·계속·축소·일시중단·종료 기준과 필수 증거를 갱신한다. 과거 투자를 정당화하기 위해 교훈을 약화하지 않고, 재발비용과 미실현 편익을 의사결정자료에 분리 표시한다.
변경은 권한·영향·버전·배포를 통과해야 한다
LESSON_CHANGE_CONTROL_ID에는 변경제안, 근거, 영향분석, 법규·계약·안전·보안·개인정보·기록 검토, 승인자, 시행일, 이전판 회수, 배포대상, 예외와 되돌리기 조건을 남긴다. 긴급 변경은 임시 승인과 만료일을 두고 정규 심의를 뒤따르게 한다. 교훈의 중요성이 곧 변경승인은 아니며, 해당 제도·계약·시스템의 권한자가 수락해야 한다.
채택과 효과를 따로 검증한다
ADOPTION_EFFECTIVENESS_ID는 첫째 최신판을 사용하고 역할이 변경을 이해하는지, 둘째 오류·재발·잔여노출·처리시간·증거품질이 실제로 개선됐는지를 구분한다. 교육수료, 문서게시와 시스템배포는 채택증거의 일부일 뿐 효과성 결론이 아니다. 위험기반 표본, 현장관찰, 로그·사건·반려·재작업 추세와 수령자 확인으로 검증하고 부작용·우회·전가된 위험을 기록한다.
효과실패와 숨은 노출은 종결을 다시 연다
교훈 적용 중 원래 보증범위의 중대누락, 보존·계약·접근 통제의 실패, 반복사건, 허위 수령, 변경으로 생긴 새 위험이 확인되면 REOPEN_TRIGGER_ID를 발행한다. 단순 지식개선 과제와 원종결 재개방을 구분하되, 안전·법률·보안·규제 임계치를 넘으면 즉시 지정 권한자에게 상향한다. 재개방은 실패 은폐가 아니라 증거에 맞춰 상태를 교정하는 통제다.
다음 평가주기에 검증질문과 표본을 넘긴다
NEXT_EVALUATION_HANDOFF_ID에는 미검증 가정, 장기편익, 잔여책임, 변경의 채택·효과 지표, 다음 검토일, 표본모집단, 조기경보와 재개방 임계치를 넣는다. 다음 평가자는 교훈이 기록됐는지보다 기준이 실제로 바뀌고 적용됐으며 편익·위험·책임 판단에 쓰였는지를 검증한다. 장기효과는 한 번의 종결회의로 보증하지 않는다.
권한경계를 유지한다
거버넌스·포트폴리오 기구는 투자·위험수용·우선순위 기준을 승인하고, 법무·조달·재무는 계약·정산·분쟁 기준을, 기록·개인정보·정보보안은 보존·접근·처분을, 운영·안전·품질은 절차·역량·효과를 판단한다. 관제 담당자는 증거를 연결하고 변경상태를 추적하지만 법적 종결, 계약해석, 기록처분, 위험수용, 비행승인이나 항공교통관제 지시를 대신하지 않는다. 원격조종자·운영기관·UTM 제공자·항공교통관제사의 고유 권한은 유지된다.
검증 한계를 명시한다
2026년 10월 4일 ISO 21513:2026, ISO 30401:2018과 개정상태, ISO 15489-1:2016, ISO 30301:2019/Amd 1:2024와 차기판 개발상태, ISO 10013:2021, ISO 10007:2017, ISO 21504:2022, ISO 21505:2017, ISO 44001:2017/Amd 1:2024, NIST SP 800-161 Rev.1 Update 1과 ICAO Doc 9859 제4판 Chapter 9의 공식 공개범위를 확인해 설계 참고자료로 사용했다. 유료 표준 전문의 세부조항, 실제 조직의 법정 보존기간·계약문구·노사관계·예산권·시스템 구성·국내 공역과 승인조건은 확인하지 않았다. 따라서 이 절은 연구·실무용 통제안이며 국제표준 적합성, 인증, 계약의 유효성, 법적 책임 소멸, 운용승인 또는 안전보장을 뜻하지 않는다.
그림 1-76 발견을 조직 지식·보존일정·계약종료·시스템·훈련·투자 기준으로 전환하고 채택·효과를 확인한 뒤 다음 평가나 재개방으로 환류한다.
표 1-80 사후보증 교훈·기준개정·투자환류 관문
| 관문 | 필수 문서·증거 | 소유자·권한 | 실패·분기 |
| 1 CAPTURE | 발견·잔여책임·재개방 사유·원증거 | 독립확인자·발견소유자 | 근거불충분→추가조사 |
| 2 NORMALIZE | 원인·영향·모집단·재발조건·변경명제 | 품질·안전·전문담당 | 추정혼합→검증상태 분리 |
| 3 TRACE | 발견→교훈→변경→배포→효과 추적ID | 기록·정보소유자 | 연결단절→승인보류 |
| 4 ROUTE | 지식·절차·보존·계약·시스템·투자 매트릭스 | 주관소유자·협의부서 | 무소유·중복→거버넌스 상향 |
| 5 APPROVE | 영향·법규·안전·보안·계약 검토·승인 | 해당 제도·계약·시스템 권한자 | 권한초과→보류·상향 |
| 6 UPDATE | 정본·버전·유효일·이전판 회수·되돌리기 | 문서·구성·계약·기록 소유자 | 기준선 충돌→배포금지 |
| 7 DEPLOY | 배포·교육·시나리오·수령·적용기록 | 운영·교육·시스템 소유자 | 미수령·오해→재교육·지원 |
| 8 VERIFY | 사용표본·로그·사건·오류·부작용·효과 | 독립검증자·전문담당 | 미채택→시정 / 효과실패→재개방 |
| 9 DECIDE | 편익·비용·잔여책임·위험·투자 기준 | 거버넌스·포트폴리오 기구 | 계속·조정·축소·중단·종료 |
| 10 CYCLE | 다음 평가일·표본·지표·조기경보·임계치 | 평가소유자·종결권한자 | 새 노출→REOPEN/ESCALATE |
공식 확인 경로와 검증 상태
ISO 21513:2026 https://www.iso.org/standard/63585.html | ISO 30401:2018 https://www.iso.org/standard/68683.htmlISO 15489-1:2016 https://www.iso.org/standard/62542.html | ISO 30301:2019 https://www.iso.org/standard/74292.htmlISO 10013:2021 https://www.iso.org/standard/75736.html | ISO 10007:2017 https://www.iso.org/standard/70400.htmlISO 21504:2022 https://www.iso.org/standard/82867.html | ISO 21505:2017 https://www.iso.org/standard/63578.htmlISO 44001:2017 https://www.iso.org/standard/72798.html | NIST SP 800-161 Rev.1 Update 1 https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/finalICAO Doc 9859 제4판 Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209
검증 상태: 2026년 10월 4일 ISO 공식 페이지에서 ISO 21513:2026이 종료 뒤 실제 성과·편익과 거버넌스·관리 효과를 평가하는 제1판임을 확인했다. ISO 30401:2018은 지식관리시스템의 수립·구현·유지·검토·개선을 다루며 차기판은 개발 중이다. ISO 15489-1:2016은 기록·메타데이터·책임·모니터링·교육·통제와 생성·획득·관리를, ISO 30301:2019/Amd 1:2024는 기록관리시스템의 정책·목표·성과 측정·모니터링을 다루며 제3판은 아직 개발 중임을 확인했다. ISO 10013:2021의 문서화 정보, ISO 10007:2017의 구성관리, ISO 21504:2022의 포트폴리오관리, ISO 21505:2017의 거버넌스, ISO 44001:2017/Amd 1:2024의 협력관계 관리 공개범위를 확인했다. NIST SP 800-161 Rev.1 Update 1은 공급망 전 수명주기의 식별·평가·완화를, ICAO SMM Chapter 9는 안전성과 감시·측정·변경관리·지속개선 구조를 제공한다. 공개범위만 절차 설계에 반영했으며 세부조항 적합성·인증·계약유효성·운용승인·안전을 주장하지 않는다.
환류된 변경의 장기효과와 통제성숙도를 추적하고 다음 평가주기를 개시하는 절차
변경이 배포되고 초기 효과가 확인됐다고 해서 조직역량과 투자성과가 지속됐다고 결론낼 수는 없다. 단기 개선은 낮은 노출, 집중지원, 측정방식 변화나 보고회피 때문에 나타날 수 있다. 장기 평가는 기준선, 관찰창, 노출량, 비교집단, 선행·후행지표, 부작용과 총비용을 함께 보고, 권한 있는 기구가 유지·조정·확대·중단·재개방과 다음 평가주기를 결정하게 한다.
산출·채택·성과·편익·역량·성숙도를 분리한다
LONG_TERM_EFFECT_CASE_ID에는 변경 산출물이 완성됐는지, 대상자가 실제 채택했는지, 업무성과와 안전·보안 결과가 달라졌는지, 편익이 실현됐는지, 조직역량이 사람 교체와 압박 속에서도 유지되는지, 통제가 정의·운영·측정·적응 단계로 발전했는지를 구분한다. 한 층의 개선으로 다른 층을 추정하지 않는다.
기준선과 관찰창을 변경 전에 고정한다
BASELINE_WINDOW_ID는 변경 전 기간, 대상 모집단, 노출단위, 데이터 출처·버전, 계절·운항량·기체·공역·공급자·인력구성 같은 교란요인과 미검증 가정을 기록한다. 즉시효과, 안정화, 지연효과와 지속효과의 관찰창을 별도로 두고, 창을 바꾸면 사유·승인·영향을 남긴다. 기준선이 없으면 회고복원 방법과 불확실성을 표시한다.
선행·후행지표와 안전 가드레일을 계층화한다
INDICATOR_HIERARCHY_ID는 교육이수·최신판 사용·경보응답 같은 선행지표, 오류·사건·중단·재작업·잔여위험 같은 후행지표, 그리고 중대사고·보안침해·법규위반처럼 성과개선과 교환할 수 없는 가드레일을 구분한다. 각 지표에는 정의, 분자·분모, 단위, 출처, 갱신주기, 책임자, 임계치와 예상되는 조작·누락 방식을 둔다.
데이터 계보와 품질을 평가결론보다 먼저 확인한다
MEASUREMENT_DATA_LINEAGE_ID는 원자료, 추출·정제·결합 규칙, 시간대, 결측·중복·지연, 수정이력, 접근권한과 재현 가능한 계산식을 연결한다. 보고건수 감소가 실제 사건감소인지 신고억제인지 구분하고, 분모 없는 건수나 정의가 바뀐 시계열은 그대로 비교하지 않는다. 개인정보·계약기밀·보안정보는 목적에 필요한 최소 범위로 처리한다.
노출량과 비교가능성을 보정한다
EXPOSURE_NORMALIZED_REVIEW_ID는 비행시간·임무수·관제세션·접속건수·인력시간 등 위험에 맞는 노출분모를 택하고, 변경 전후·적용집단과 미적용집단·단계도입 집단을 비교한다. 표본크기, 구성차이, 외부규정·기상·장비·시장 변화와 학습효과를 기록한다. 인과추론이 불가능하면 상관관계와 실무적 신호로만 표현하고 확정적 효과를 주장하지 않는다.
조직역량은 사람 한 명의 숙련과 분리해 본다
ORGANIZATIONAL_CAPABILITY_ID는 역할과 위임, 교대 인계, 예외판단, 다기관 인터페이스, 교육·연습, 지식검색, 감독·감사, 공급자 의존, 인력교체 시 성능, 장애와 고부하에서의 회복을 평가한다. 특정 전문가가 있을 때만 작동하는 통제는 조직역량으로 보지 않는다. 역량은 관찰·시나리오·기록·성과표본을 삼각검증한다.
통제성숙도는 내부 연구척도로만 사용한다
CONTROL_MATURITY_PROFILE_ID는 0 미확인, 1 임시·개인 의존, 2 정의·배정, 3 일관 운영·증거, 4 측정·학습·적응의 다섯 수준을 통제별로 기록한다. 이 척도는 ISO/IEC 33020과 NIST CSF 2.0의 공개 개념을 참고한 내부 연구용 프로필이며 표준이 정한 등급, 공식 심사, 인증 또는 조직 전체의 단일 점수가 아니다. 평균점수로 중대한 낮은 수준 통제를 숨기지 않는다.
투자성과는 편익과 총비용·잔여책임을 함께 본다
INVESTMENT_REALIZATION_ID는 계획편익, 실제편익, 실현시점, 수혜자, 회피손실, 직접·간접·전환·운영·교육·감사·종료비용, 기술부채와 잔여책임을 기록한다. 금전화가 어려운 안전·규제·신뢰 편익은 별도 근거와 불확실성으로 제시한다. 단순 ROI가 안전 가드레일, 법적 의무, 공급망 집중이나 장기 유지비를 대체하지 않는다.
부작용·위험전가·지표게임을 적극 탐색한다
UNINTENDED_EFFECTS_ID는 업무우회, 과도한 경보, 보고회피, 다른 팀·공급자·지역으로의 위험전가, 취약계층 부담, 개인정보 확대수집, 사이버 노출, 인력소진과 기능저하를 찾는다. 성과가 좋아 보여도 가드레일을 넘거나 비용·위험이 다른 곳으로 이동했다면 효과성 결론을 보류하고 통제를 수정하거나 중단한다.
정기 검토와 사건기반 검토를 함께 연다
REVIEW_TRIGGER_ID는 월·분기·연례 같은 예정 검토와 중대사건, 반복경보, 규정·표준·공역·기상·기체·공급자 변경, 데이터품질 붕괴, 비용초과, 핵심인력 이탈 같은 사건기반 검토를 둔다. 임계치 초과는 자동 결론이 아니라 검토 개시와 보전·상향 의무를 발생시킨다. 긴급 안전·보안 상황은 정기일정을 기다리지 않는다.
독립 검토가 결론과 한계를 함께 확인한다
LONG_TERM_INDEPENDENT_REVIEW_ID는 평가대상 변경의 소유자와 다른 검토자가 기준선, 표본, 계산, 예외, 누락, 반대증거, 이해상충과 소수의견을 확인하게 한다. 독립성 수준은 위험에 비례해 정하고, 완전한 분리가 불가능하면 제한과 보완검증을 기록한다. 측정 개선과 실제 위험감소를 구분한다.
다음 평가헌장을 결정과 동시에 발행한다
NEXT_EVALUATION_CHARTER_ID에는 다음 질문, 범위, 기준선, 모집단·표본, 관찰창, 지표·가드레일, 데이터·접근, 독립성, 책임·승인, 예정일과 사건트리거를 넣는다. 유지·확대는 조건과 감시를, 조정은 변경요청과 재기준선을, 중단은 안전한 철수와 잔여책임을, 재개방은 원종결의 범위와 증거보전을 연결한다.
권한 있는 기구가 유지·조정·확대·중단·재개방을 결정한다
관제 담당자는 지표와 증거를 연결하고 이상을 상향하지만 투자승인, 위험수용, 법적 판단, 기록처분, 계약변경, 비행승인이나 항공교통관제 지시를 대신하지 않는다. 운영기관은 운영기준과 자원을, 원격조종자는 비행의 안전한 수행과 즉시 판단을, UTM 제공자는 계약·제도 범위의 서비스를, 항공교통관제사는 해당 공역의 항공교통업무 권한을 각각 유지한다.
검증 한계를 명시한다
2026년 10월 4일 ISO 21513:2026, ISO 9004:2018, ISO 9001:2026, ISO/IEC 33020:2019, ISO 10014:2021, ISO 21504:2022, ISO 21505:2017, ISO 31000:2018, ISO 19011:2026, NIST SP 800-55 Vol.1·Vol.2, NIST CSF 2.0·SP 1302와 ICAO Doc 9859 제4판 Chapter 9의 공식 공개범위를 확인했다. 유료 표준 전문의 세부조항, 실제 조직 데이터·비용·권한·국내 법령·공역·승인조건은 확인하지 않았다. 따라서 이 절의 성숙도 수준과 기록서는 연구·실무용 시안이며 ISO 적합성평가, 인증, 감사의견, 투자수익 보장, 운용승인 또는 안전보장을 뜻하지 않는다.
그림 1-77 장기효과는 기준선·관찰창·노출량·통제성숙도·편익과 총비용·부작용을 함께 검토하고 다음 평가헌장으로 되돌린다.
표 1-81 장기효과·통제성숙도·투자성과·다음 평가주기 관문
| 관문 | 필수 문서·증거 | 소유자·권한 | 실패·분기 |
| 1 BASELINE | 변경 전 기준선·노출·모집단·가정 | 평가소유자·데이터소유자 | 기준선 부재→복원·불확실성 표시 |
| 2 DESIGN | 질문·관찰창·선행/후행·가드레일 | 평가책임자·위험소유자 | 정의충돌→측정 전 보정 |
| 3 COLLECT | 원자료·계보·분자/분모·접근기록 | 데이터관리자·정보소유자 | 결측·지연→보완·결론유보 |
| 4 VALIDATE | 품질·재현계산·변경이력·신고편향 | 독립검토자·품질/감사 | 재현실패→정정·재수집 |
| 5 COMPARE | 전후·집단·노출보정·교란요인 | 분석책임자·전문담당 | 비교불가→신호 수준으로 제한 |
| 6 PROFILE | 역할·역량·교대·회복·성숙도 근거 | 운영·교육·품질·안전 | 개인의존→역량보강·확대보류 |
| 7 VALUE | 실제편익·총비용·잔여책임·기술부채 | 재무·포트폴리오·위험소유자 | 편익미실현→조정·축소·중단 |
| 8 REVIEW | 반대증거·부작용·위험전가·소수의견 | 독립검토자·거버넌스 | 가드레일 초과→즉시 상향 |
| 9 DECIDE | 유지·조정·확대·중단·재개방 조건 | 권한 있는 운영/투자/위험 기구 | 권한불명→결정보류·상향 |
| 10 CYCLE | 다음 평가헌장·예정일·사건트리거 | 평가소유자·승인권자 | 새 노출→조기검토·REOPEN |
공식 확인 경로와 검증 상태
ISO 21513:2026 https://www.iso.org/standard/63585.html | ISO 9004:2018 https://www.iso.org/standard/70397.htmlISO 9001:2026 https://www.iso.org/standard/9001 | ISO/IEC 33020:2019 https://www.iso.org/standard/78526.htmlISO 10014:2021 https://www.iso.org/standard/75233.html | ISO 21504:2022 https://www.iso.org/standard/82867.htmlISO 21505:2017 https://www.iso.org/standard/63578.html | ISO 31000:2018 https://www.iso.org/standard/65694.htmlISO 19011:2026 https://www.iso.org/standard/19011 | NIST SP 800-55 Vol.1 https://csrc.nist.gov/pubs/sp/800/55/v1/finalNIST SP 800-55 Vol.2 https://csrc.nist.gov/pubs/sp/800/55/v2/final | NIST CSF 2.0 https://www.nist.gov/cyberframeworkNIST SP 1302 https://csrc.nist.gov/pubs/sp/1302/final | ICAO Doc 9859 Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209
검증 상태: ISO 공개 페이지에서 ISO 21513:2026의 사후평가, ISO 9004:2018의 지속적 성공과 자체평가, ISO/IEC 33020:2019의 프로세스능력 측정, ISO 10014:2021의 성과추세와 재무·경제적 편익, ISO 21504:2022의 포트폴리오관리, ISO 21505:2017의 거버넌스 평가·보증, ISO 31000:2018의 모니터링·검토·지속개선, ISO 19011:2026의 감사 원칙·프로그램·역량 공개범위를 확인했다. NIST SP 800-55 Vol.1·Vol.2의 측정 선정·프로그램, CSF 2.0의 현재·목표 프로파일과 Tiers, SP 1302의 진척도 모니터링, ICAO SMM Chapter 9의 안전성과 감시·변경관리·지속개선 구조를 설계 참고자료로 사용했다. 내부 성숙도 0~4는 인증등급이 아니다.
장기추적 결과를 연례 통합검토에 집계해 운영기준·교육과정·예산·공급자 전략을 재승인하고 다음 기준판을 발행하는 절차
앞 절이 개별 변경의 장기효과와 다음 평가주기를 다뤘다면, 이 절은 여러 변경·임무·거점·공급자의 장기추적 결과를 한 해의 재승인 결정으로 통합한다. 연례 검토는 전년도 문서를 날짜만 바꾸어 연장하는 절차가 아니다. 안전·법규·공역, 운영성과, 조직역량, 비용·편익, 공급망과 잔여위험을 같은 자료마감 시점으로 맞추고, 권한 있는 기구가 운영기준·교육·예산·공급자 전략의 유지·조정·제한·종료를 각각 승인한 뒤 다음 기준판을 발행해야 한다.
연례 통합검토의 범위와 자료마감을 먼저 승인한다
ANNUAL_REAUTHORIZATION_CASE_ID에는 검토기간, 포함 조직·거점·임무·기체·시스템·공급자, 자료마감 시각, 기준 통화·가격시점, 성과·안전 지표의 정의, 제외대상과 미확인 사항을 기록한다. 마감 뒤 들어온 중대사건이나 법규 변경은 차기자료로 밀지 않고 추가검토 또는 재개방 사유로 처리한다.
여러 주기의 증거를 공통 기준선으로 정규화한다
INTEGRATED_REVIEW_PACKAGE_ID는 A.94의 장기효과, 사고·이상·감사·변경·훈련·예산·계약·공급자 기록을 공통 추적ID와 기간에 연결한다. 지표 정의, 분모, 모집단, 시간대, 조직경계와 회계처리가 다른 경우 원자료를 억지로 합산하지 않고 차이를 설명한다. 평균값으로 중대 안전위반이나 취약 거점을 상쇄하지 않는다.
법규·표준·공역·기술 변화는 별도 효력검토를 거친다
EXTERNAL_CHANGE_IMPACT_ID에는 해당 연도에 발효되거나 예고된 법령, 공역·승인조건, 국제표준, 기체·통신·보안·데이터 기술, 보험·계약조건과 공급시장 변화를 기록한다. 해외 규정은 해당 관할의 비교자료로 표시하고 한국 운용에는 국내 법령·공역·승인조건을 별도 확인한다. 전문을 확인하지 못한 기준은 세부조항을 추정하지 않는다.
운영기준은 성과가 아니라 안전한 적용조건까지 재승인한다
OPERATING_BASELINE_REAUTHORIZATION_ID는 SOP, 체크리스트, 관제화면 규칙, 경보·상향기준, 교대·인계, 장비·정비, 기록·보존, 비상·중단·복구 절차의 유지·개정·폐지를 결정한다. 유효한 임무유형·지역·시간·기체·통신·기상·인력·공급자 조건과 예외 만료일을 명시하고, 중대 미확인 사항이 남으면 범위를 제한하거나 승인을 보류한다.
교육과정은 수료율이 아니라 역할별 수행증거로 재승인한다
CURRICULUM_REAUTHORIZATION_ID는 관제 담당자, 원격조종자, 운영기관 감독자, 정비·기록·정보보안·공급자 인터페이스 역할별 역량과 실패양상을 검토한다. ISO 10015:2019와 ISO 30422:2022의 공개범위를 참고해 학습목표, 시나리오, 평가방법, 재평가 주기, 강사·장비·데이터와 보충교육을 개정한다. 항공교통관제사의 자격·지시는 별도 제도권한으로 유지한다.
예산과 자원은 승인된 통제·역량·잔여책임에 연결한다
BUDGET_RESOURCE_REAUTHORIZATION_ID는 필수 안전통제, 인력·교대, 교육·훈련, 정비·교체, 데이터·보안, 공급자, 감사·검증, 비상예비비, 종료·전환과 잔여책임의 비용을 구분한다. 미실현 편익이나 낮은 사고건수만으로 필수 통제를 삭감하지 않고, 자원 부족이 운영범위 축소·중단·추가승인을 요구하는지 명시한다.
공급자 전략은 가격표가 아니라 의존·회복·전환 가능성으로 재승인한다
SUPPLIER_STRATEGY_REAUTHORIZATION_ID는 공급자별 성과·사건·SLA·보안·데이터·하도급·재무·지원종료·단종, 단일공급 집중, 대체·이관·종료 시간과 계약상 회수·감사·통지권을 검토한다. 갱신, 조건부 갱신, 경쟁조달, 이중화, 내재화, 축소·종료를 결정하고 전환기간의 안전·데이터·서비스 연속성을 예산과 기준선에 반영한다.
상충하는 결정은 안전 가드레일과 권한 경계로 조정한다
ANNUAL_TRADEOFF_REGISTER_ID에는 운영확대, 교육시간, 예산절감, 공급자 교체가 안전·법규·보안·개인정보·기록·계약·인력피로에 주는 영향을 함께 기록한다. 비용·일정·편익은 해결되지 않은 필수 안전·법규 관문을 상쇄하지 못한다. 이해상충, 반대의견, 조건부 승인과 종료기준을 의사결정록에 남긴다.
권한별 결정을 한 장의 승인으로 뭉개지 않는다
거버넌스·포트폴리오 기구는 전략·예산·위험수용과 투자 우선순위를, 운영기관은 운영기준·자원·책임배분을, 교육·품질·안전·보안·기록·법무·조달은 각 전문영역을 승인한다. 관제 담당자는 증거취합·상태감시·상향을 수행하지만 비행승인, 항공교통관제 지시, 법적 판단, 계약변경, 기록처분이나 위험수용을 대신하지 않는다.
다음 기준판은 승인결정과 적용증거를 한 묶음으로 발행한다
NEXT_ANNUAL_BASELINE_RELEASE_ID에는 판본, 효력일·시각, 적용범위, 운영기준, 교육과정, 예산·인력, 공급자 전략, 위험·예외·임시제한, 이전판 대체·회수, 시스템 구성·문서·계약 링크와 승인자를 넣는다. 문서번호만 올리지 않고 서로 의존하는 기준선의 호환성과 변경순서를 검증한다.
배포·수령·전환·회귀확인까지 완료해야 효력이 자리 잡는다
ANNUAL_BASELINE_DEPLOYMENT_ID는 대상자별 배포, 수령·이해, 교육·권한·계정·장비·계약·시스템 구성의 적용, 이전판 회수, 현장 표본과 회귀시험을 기록한다. 일부 거점이나 공급자가 준비되지 않으면 조건부 적용범위와 임시통제·만료일을 둔다. 배포 공지는 현장 적용의 증거가 아니다.
긴급 변경과 연례 기준판을 혼합하지 않는다
연례 승인 뒤 중대사건, 법령·공역 변경, 심각한 취약점, 공급중단이나 안전경보가 발생하면 EMERGENCY_BASELINE_CHANGE_ID로 별도 통제한다. 긴급변경은 임시 효력·범위·승인·되돌리기·검증·만료일을 갖고, 다음 연례판 또는 정규 변경절차에서 흡수·대체·폐기 여부를 결정한다.
다음 연도의 감시·검토·책임을 함께 개시한다
NEXT_YEAR_MONITORING_CHARTER_ID에는 연간 목표, 선행·후행지표와 안전 가드레일, 월·분기 검토, 사건기반 트리거, 표본·데이터·독립성, 소유자·승인자, 예산·공급자·교육·기준선의 조기경보를 둔다. 연례 승인일이 곧 모든 위험의 종결일은 아니며 장기추적과 재개방 가능성을 유지한다.
검증 한계를 명시한다
2026년 10월 4일 ISO 9001:2026, ISO 9004:2018, ISO 10015:2019, ISO 30422:2022, ISO 10007:2017, ISO 10013:2021, ISO 21504:2022, ISO 21505:2017, ISO 44001:2017/Amd 1:2024, ISO 31000:2018, NIST SP 800-161 Rev.1 Update 1과 ICAO Doc 9859 제4판 Chapter 9의 공식 공개범위를 확인했다. 유료 표준 전문의 세부조항, 실제 조직의 예산·노사·계약·공급시장, 국내 법령·공역·승인조건과 관계기관 검토는 확인하지 않았다. 따라서 이 절은 연구·실무용 통제안이며 국제표준 적합성, 인증, 예산승인, 계약유효성, 운용승인 또는 안전보장을 뜻하지 않는다.
그림 1-78 장기추적 증거를 공통 자료마감으로 묶고 독립검토·권한별 재승인을 거쳐 다음 운영기준판을 발행한다.
표 1-82 연례 통합검토·재승인·다음 기준판 발행 관문
| 관문 | 필수 문서·증거 | 소유자·권한 | 실패·분기 |
| 1 SCOPE | 기간·범위·자료마감·제외·미확인 | 검토책임자·거버넌스 | 범위불명→착수보류 |
| 2 INTEGRATE | 성과·안전·역량·비용·공급자 추적ID | 데이터·기록·전문소유자 | 정의충돌→분리·정규화 |
| 3 CHANGE | 법규·공역·표준·기술·시장 영향 | 법무·안전·보안·운영 | 미확인중대변경→조건부/보류 |
| 4 ASSURE | 완전성·반대증거·이해상충·소수의견 | 독립검토자·감사/품질 | 독립성부족→보완검증 |
| 5 REAUTHORIZE | 운영기준·범위·예외·중단조건 | 운영기관·위험권한자 | 가드레일실패→제한·중단 |
| 6 COMPETENCE | 역할별 교육·시나리오·평가·재평가 | 교육·품질·안전 | 역량부족→배치제한·보충 |
| 7 RESOURCE | 예산·인력·정비·보안·비상·잔여책임 | 재무·인사·운영·거버넌스 | 자원부족→범위축소·상향 |
| 8 SUPPLIER | 성과·집중·대체·이관·종료·계약권리 | 조달·법무·보안·서비스소유자 | 전환불가→완화·이중화·보류 |
| 9 RELEASE | 판본·효력·구성·배포·이전판 회수 | 기준선·문서·구성 소유자 | 충돌→발행금지·수정 |
| 10 MONITOR | 수령·적용·회귀·월분기·사건트리거 | 운영·평가소유자·승인권자 | 실패→CORRECT/RESTRICT/REOPEN |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001 | ISO 9004:2018 https://www.iso.org/standard/70397.htmlISO 10015:2019 https://www.iso.org/standard/69459.html | ISO 30422:2022 https://www.iso.org/standard/76365.htmlISO 10007:2017 https://www.iso.org/standard/70400.html | ISO 10013:2021 https://www.iso.org/standard/75736.htmlISO 21504:2022 https://www.iso.org/standard/82867.html | ISO 21505:2017 https://www.iso.org/standard/63578.htmlISO 44001:2017 https://www.iso.org/standard/72798.html | ISO 31000:2018 https://www.iso.org/standard/65694.htmlNIST SP 800-161 Rev.1 Update 1 https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/final | ICAO Doc 9859 Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209
검증 상태: ISO 9001:2026의 품질경영·성과평가·개선 공개설명, ISO 9004:2018의 지속적 성공·자체평가, ISO 10015:2019의 역량관리·인재개발, ISO 30422:2022의 학습·개발, ISO 10007:2017의 구성관리, ISO 10013:2021의 문서화 정보, ISO 21504:2022·21505:2017의 포트폴리오·거버넌스, ISO 44001:2017/Amd 1:2024의 협력관계 관리, ISO 31000:2018의 위험 모니터링·검토·개선 공개범위를 확인했다. NIST SP 800-161 Rev.1 Update 1의 공급망 전 수명주기 위험관리와 ICAO SMM Chapter 9의 안전성과 감시·변경관리·지속개선 구조를 비교 참고했다. 공개범위만 반영했으며 인증·예산승인·계약효력·운용승인·안전을 주장하지 않는다.
다음 기준판 시행 첫 30일의 준비도·초기 이탈·안정화 판정 절차
새 기준판은 발행과 동시에 안정화되는 것이 아니다. 문서·시스템·교육·권한·공급자 인터페이스가 같은 기준선으로 움직이는지 실제 교대와 임무에서 확인해야 한다. 이 절은 시행 첫 30일을 내부 집중관찰창으로 정해 거점·교대·공급자별 준비도, 초기 이탈, 임시통제와 복구능력을 추적하고, 권한 있는 기구가 안정화·조건부 계속·범위제한·원상복구를 판정하는 방법을 다룬다. 30일은 국제표준이 정한 기간이 아니며 조직의 위험·운영주기·법적 조건에 맞춰 승인해야 한다.
시행범위와 30일 관찰창을 기준선으로 고정한다
FIRST_30_DAY_CASE_ID에는 적용 기준판, 효력시각, 거점·교대·임무·기체·시스템·UTM 서비스·공급자, 이전판과의 차이, 책임자, 일별 자료마감, 보고주기와 종료예정일을 기록한다. 일부 대상의 지연·제외는 숨기지 않고 조건부 범위와 임시통제·만료일로 남긴다. 중대사건·법규·공역 변경은 30일 종료를 기다리지 않고 즉시 별도 사건·변경 절차로 연다.
Day 0 전에 다섯 준비도 영역을 증거로 확인한다
READINESS_BASELINE_ID는 사람, 절차, 시스템·구성, 인터페이스·공급자, 데이터·증거의 준비상태를 평가한다. 역할별 교육·권한·교대지원, 최신 SOP와 예외분기, 계정·경보·로그·백업·되돌리기, UTM·통신·공급자 연락·SLA, 배포·수령·시험·모니터링 기록이 최소 증거다. 자체확인은 현장 표본이나 독립검토로 보완하고 “공지 완료”를 준비 완료로 보지 않는다.
거점·교대·공급자별 커버리지 매트릭스를 유지한다
COVERAGE_MATRIX_ID는 각 대상의 준비도, 실제 임무 노출, 표본수, 마지막 확인시각, 미수령·미교육·미접속·미시험과 지원요청을 보여준다. 전체 평균이 양호해도 야간 교대, 저빈도 거점, 대체인력, 하도급·단일공급자 같은 취약 셀을 별도로 본다. 표본이 없는 셀은 정상으로 간주하지 않고 미관찰 상태로 표시한다.
관찰창은 1~3일, 4~7일, 8~14일, 15~30일로 나눠 질문을 바꾼다
D1_3은 수령·접속·권한·구성·비상연락과 중대 이탈의 즉시 격리에 집중한다. D4_7은 교대·거점·공급자 반복성, 우회와 지원부하를 본다. D8_14는 회귀시험, 임시통제 효과와 추세를 검토한다. D15_30은 잔여이탈, 역량, 복구·연속성, 공급자 성과와 안정화 출구증거를 확인한다. 일수만 채우지 않고 필요한 노출과 표본이 없으면 관찰을 연장한다.
초기 이탈은 중요도·반복성·범위·탐지성을 함께 분류한다
EARLY_DEVIATION_ID에는 기대상태, 실제상태, 발견시각, 거점·교대·임무·구성·공급자, 안전·법규·보안·개인정보·기록·서비스 영향, 반복횟수, 탐지경로, 우회와 임시통제를 기록한다. 중대 안전·법규 이탈, 통제 상실, 허위 정상신호와 복구불능은 즉시 RED로 분류해 격리·중단·상향한다. 단순 건수보다 심각도와 노출을 우선한다.
모니터링 지표에는 분모·지연·품질·소유자를 붙인다
STABILIZATION_METRIC_ID는 준비 완료율, 최신판 사용률, 역할별 평가통과, 이탈률, 중대 이탈 미결시간, 되돌리기·복구 성공, 경보 누락·오탐, 지원대기, 공급자 SLA, 기록완전성을 정의한다. 각 지표에는 분모, 모집단, 데이터원, 수집주기, 지연, 결측·중복 처리, 임계치와 소유자를 둔다. 저빈도 중대사건을 평균·백분율로 희석하지 않는다.
일일 통제회의는 현황공유가 아니라 분기결정을 남긴다
DAILY_STABILIZATION_REVIEW_ID는 신규·미결·재발 이탈, 취약 셀, 임시통제 만료, 전일 조치의 효과, 다음 교대·임무 노출과 의사결정을 기록한다. 각 항목을 PROCEED, CORRECT, CONSTRAIN, ROLLBACK, ESCALATE 중 하나로 분류하고 소유자·기한·검증자·재개방 조건을 둔다. 안전·법규·공역·운항 판단은 해당 권한자에게 즉시 상향한다.
임시통제와 우회는 승인·만료·부작용을 갖는다
TEMPORARY_CONTROL_ID는 원 이탈, 적용범위, 절차, 승인권자, 시작·만료, 교육·통신, 추가 업무부하, 인력피로, 보안·기록 영향, 검증방법과 종료·정규화 조건을 기록한다. 임시 수기 확인이나 이중인력 배치는 영구대책이 아니며 우회가 새 오류와 지연을 만드는지 감시한다. 만료 전 시정·연장·범위제한·원상복구를 결정한다.
원상복구는 실패 선언이 아니라 사전 통제된 안전조치다
ROLLBACK_DECISION_ID는 트리거, 영향범위, 이전 기준선·구성·데이터 호환성, 복귀순서, 서비스연속성, 현장통신, 승인과 회귀시험을 묶는다. 이전판이 이미 법규·안전·보안상 사용할 수 없으면 단순 복귀하지 않고 제한운영·대체절차·중단을 선택한다. 공급자 롤백과 조직 롤백의 시각을 맞추고 기록손실·이중처리를 방지한다.
역량과 교대준비는 실제 수행으로 재확인한다
COMPETENCE_STABILIZATION_ID는 관제 담당자, 원격조종자, 운영기관 감독·안전·정비·기록·보안, 공급자 인터페이스 역할의 시나리오 수행, 복창, 오류·지원요청, 교대인계와 피로신호를 본다. 교육수료만으로 배치준비를 확정하지 않고 부족하면 보충교육, 감독강화, 업무범위 제한 또는 교대 재편을 적용한다.
공급자와 UTM 인터페이스는 서비스 상태와 권한을 분리해 본다
SUPPLIER_STABILIZATION_ID는 서비스가용성·지연·정확성·경보·지원응답·변경통지·로그·복구와 하도급 영향을 기록한다. UTM 제공자는 계약·제도상 제공 서비스와 데이터 품질을 책임지지만 항공교통관제 지시나 운영기관의 위험수용을 대신하지 않는다. 공급자 평균 SLA가 특정 거점·교대의 중대 이탈을 상쇄하지 못한다.
역할별 권한경계를 유지한다
관제 담당자는 상태를 감시하고 증거를 연결해 지정 임계치에서 상향하지만 비행승인·법적 판단·위험수용·항공교통관제 지시를 대신하지 않는다. 원격조종자는 적용 법령·운영승인·절차 안에서 항공기 즉시 통제와 비행 지속·중단 판단을 수행한다. 운영기관은 기준선·자원·운영범위·잔여위험을 승인하고, UTM 제공자와 공급자는 계약·제도상 서비스를, 항공교통관제사는 해당 공역의 관제 권한을 수행한다.
안정화 출구는 일수보다 증거와 미결위험으로 판정한다
STABILIZATION_EXIT_ID는 승인된 커버리지 충족, 중대 미결 0, 임계 이하의 반복·추세, 임시통제 정규화·종료, 역할별 수행증거, 복구·되돌리기 시험, 공급자·UTM 인터페이스 안정, 기록완전성과 잔여위험 수용을 요구한다. 이 조건은 내부 설계안이며 실제 임계치와 안정기간은 위험권한자가 승인한다. 증거가 부족하면 관찰연장, 범위제한, 추가검증 또는 원상복구를 선택한다.
30일 결과를 정규 운영과 다음 개선주기로 넘긴다
STABILIZATION_HANDOFF_ID에는 안정화 판정, 남은 제한·예외·임시통제, 소유자·기한, 정규 지표와 사건 트리거, 교육·문서·시스템·계약 변경, 장기효과 검토일을 기록한다. 초기 이탈을 단순히 닫지 않고 원인·시정·재발방지·구성·교육·공급자 백로그에 연결한다. 안정화는 운영승인이나 안전보장이 아니라 집중감시에서 정규감시로 전환하는 내부 판정이다.
검증 한계를 명시한다
2026년 10월 4일 ISO 9001:2026, ISO 10007:2017, ISO 10015:2019, ISO 22301:2019/Amd 1:2024, ISO/IEC 20000-1:2018/Amd 1:2024, NIST SP 800-137·800-137A와 ICAO Doc 9859 제4판 Chapter 9의 공식 공개범위를 확인했다. 첫 30일, 관찰구간, 지표와 출구조건은 국제표준의 의무문구가 아니라 이 책의 연구·실무용 설계안이다. 유료 표준 전문의 세부조항, 실제 조직의 기준선·계약·인력·노사·시스템, 한국 법령·공역·승인조건과 관계기관 검토는 확인하지 않았다. 따라서 이 절은 국제표준 적합성, 인증, 서비스수준 달성, 운용승인 또는 안전보장을 뜻하지 않는다.
그림 1-79 새 기준판의 준비도와 초기 이탈을 거점·교대·공급자 단위로 추적하고 안정화·조건부 계속·원상복구를 판정한다.
표 1-83 다음 기준판 시행 첫 30일 준비도·초기 이탈·안정화 관문
| 관문 | 필수 문서·증거 | 소유자·권한 | 실패·분기 |
| 1 SCOPE | 판본·효력·대상·관찰창·제외·임시통제 | 기준선 소유자·운영기관 | 범위불명→시행보류 |
| 2 READY | 사람·절차·시스템·인터페이스·증거 준비도 | 역할·구성·서비스 소유자 | 미준비→제한·보완 |
| 3 COVER | 거점×교대×임무×공급자 노출·표본 | 안정화 책임자·현장감독 | 미관찰→관찰연장 |
| 4 OBSERVE | D1-3·D4-7·D8-14·D15-30 로그·표본 | 운영·데이터·품질 | 중대 이탈→즉시 격리 |
| 5 CLASSIFY | 영향·반복·범위·탐지·복구·잔여위험 | 안전·법무·보안·운영 | RED→중단·상향 |
| 6 CONTROL | 임시통제·우회·승인·만료·부작용 | 해당 통제 권한자 | 무승인·만료→중단 |
| 7 CORRECT | 원인·시정·교육·구성·공급자 조치 | 조치소유자·독립검증자 | 무효→제한·재개방 |
| 8 RECOVER | 되돌리기·복구·연속성·회귀시험 | 운영기관·구성·공급자 | 복구불능→대체·중단 |
| 9 EXIT | 커버리지·중대미결·추세·역량·기록·수용 | 위험권한자·거버넌스 | 미충족→연장·제한·롤백 |
| 10 HANDOFF | 잔여제한·정규지표·트리거·다음 검토 | 운영·개선·평가 소유자 | 연결단절→종결보류 |
공식 확인 경로와 검증 상태
ISO 9001:2026 https://www.iso.org/standard/9001 | ISO 10007:2017 https://www.iso.org/standard/70400.htmlISO 10015:2019 https://www.iso.org/standard/69459.html | ISO 22301:2019 https://www.iso.org/standard/75106.htmlISO/IEC 20000-1:2018 https://www.iso.org/standard/70636.html | NIST SP 800-137 https://csrc.nist.gov/pubs/sp/800/137/finalNIST SP 800-137A https://csrc.nist.gov/pubs/sp/800/137/a/final | ICAO Doc 9859 Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209
검증 상태: ISO 9001:2026의 성과평가 결과를 바탕으로 한 개선, ISO 10007:2017의 구성관리, ISO 10015:2019의 역량관리·인재개발 공개범위를 확인했다. ISO 22301:2019/Amd 1:2024는 업무연속성 관리의 계획·운영·모니터링·검토·유지·지속개선을 다루며 차기판은 개발 중이다. ISO/IEC 20000-1:2018/Amd 1:2024는 서비스관리시스템 요구사항의 현행 확인판이다. NIST SP 800-137·137A의 지속감시 전략·통제효과·프로그램 평가와 ICAO SMM Chapter 9의 안전성과 감시·변경관리·지속개선 구조를 비교 참고했다. 공개범위만 반영했으며 세부조항 적합성·인증·운용승인·안전을 주장하지 않는다.
정규 운영감시 전환과 사건기반 재개방 절차
안정화 판정은 집중감시의 종료이지 위험과 책임의 종료가 아니다. 이 절은 첫 30일에서 확인한 초기 이탈, 임시통제와 잔여제한을 정규 운영감시 기준선으로 넘기고, 월간 성과검토와 사건기반 재개방을 연결하는 방법을 다룬다. 월간 주기는 내부 관리 시안이며 사고·준사고, 법규·공역·승인 위반, 통제 상실과 중대한 서비스 이상은 다음 회의를 기다리지 않고 즉시 별도 사건으로 연다.
안정화 인계패키지를 정규 기준선으로 승인한다
ROUTINE_HANDOFF_ID에는 적용 판본, 안정화 출구증거, 거점·교대·임무·기체·시스템·UTM·공급자 범위, 잔여제한, 임시통제, 미결 시정, 정규 지표, 사건 트리거와 첫 월간검토일을 기록한다. 집중감시에서 사용한 일일 지표를 모두 유지하지 않고, 안전·법규·서비스·정보보안·역량을 대표하는 최소 정규 지표와 증거소유자를 승인한다. 미관찰 셀과 조건부 안정화는 정상으로 바꾸지 않고 제한상태로 이관한다.
잔여제한과 임시통제를 서로 다른 등록부로 관리한다
RESIDUAL_RESTRICTION_ID는 허용되지 않은 임무·공역·기체·거점·교대·서비스, 적용근거, 승인권자, 해제증거와 검토일을 기록한다. TEMPORARY_CONTROL_REGISTER_ID는 원 이탈, 통제방법, 부작용, 추가 업무부하, 교육·통신, 시작·만료, 연장권한과 정규대책을 기록한다. 제한은 허용범위의 경계이고 임시통제는 그 범위 안에서 위험을 낮추는 수단이므로 한 항목으로 합치지 않는다.
정규감시와 사건감시의 두 속도를 분리한다
ROUTINE_MONITORING_BASELINE_ID는 월간 추세와 분기·연례 검토에 필요한 지표·표본·분모·소유자를 둔다. EVENT_TRIGGER_CATALOG_ID는 사고·준사고, 중대 경보, 승인·공역 조건 위반, 반복 이탈, 임시통제 실패·만료, 공급자 서비스 중단, 데이터 무결성·보안 이상, 민원과 외부기관 통지를 즉시 재개방 조건으로 둔다. 정규 주기가 길어도 사건 트리거의 탐지·보고·통제 시한을 늘리지 않는다.
지표는 평균보다 분포와 취약 셀을 보여줘야 한다
MONTHLY_METRIC_SET_ID는 임무수, 비행시간, 거점·교대·임무·기체·공급자별 이탈률, 경보 누락·오탐, 통신·UTM 지연, 중단·복구시간, 보고·기록 완전성, 임시통제 노출시간과 교육·교대준비를 포함한다. 모든 비율에는 분모·모집단·결측·지연을 붙이고, 저빈도 중대사건과 취약 셀은 전체 평균으로 상쇄하지 않는다. 데이터가 부족하면 양호 대신 미확인으로 판정한다.
월간 성과검토는 상태보고가 아니라 결정회의다
MONTHLY_PERFORMANCE_REVIEW_ID는 지표추세, 신규·재발 사건, 미결 시정, 제한·예외·임시통제, 공급자·UTM 성과, 역량·피로, 장비·정비, 기록·보안, 법규·공역·승인 변화와 다음 달 위험노출을 검토한다. 각 안건은 CONTINUE, CORRECT, RESTRICT, REOPEN, SUSPEND, ESCALATE 중 하나로 판정하고 소유자·기한·검증자·권한자를 남긴다. 의사결정 없이 다음 달로 넘기는 경우에는 그 사유와 위험수용 권한을 기록한다.
사건 재개방은 원 기록을 보존한 새 사례로 연다
EVENT_REOPEN_ID에는 원 안정화 사례와 관련 이탈·통제·변경의 식별자, 트리거, 발견시각, 영향범위, 즉시조치, 증거보전과 통지상태를 연결한다. 기존 항목을 단순히 미완료로 되돌리지 않고 재개방 회차와 당시 기준선을 보존해 재발·새 원인·통제실패를 구분한다. 법정 사고보고나 관계기관 통지가 필요한지는 권한 있는 담당자가 별도로 판정한다.
재개방은 분류·격리·조사·시정·검증·재승인 순으로 닫는다
REOPEN_DECISION_ID는 TRIAGE, CONTAIN, INVESTIGATE, CORRECT, VERIFY, REAUTHORIZE, CLOSE의 상태를 사용한다. 원인 추정만으로 운용을 되돌리지 않고 영향범위 격리, 증거확보, 임시통제, 시정·회귀시험, 독립검증과 잔여위험 수용을 거친다. 조건이 충족되지 않으면 제한연장, 추가표본, 부분중단, 원상복구 또는 관계기관 상향을 선택한다.
임시통제의 만료는 자동 해제가 아니라 결정시점이다
TEMPORARY_CONTROL_REVIEW_ID는 만료 전에 효과, 부작용, 실제 사용률, 우회·피로·기록누락, 정규대책 진행과 남은 위험을 확인한다. 통제를 해제하려면 원 이탈의 시정과 대체 통제의 유효성을 증명하고, 연장하려면 기간·범위·자원·감독을 다시 승인한다. 만료된 통제를 묵시적으로 계속하거나 일정 압박만으로 해제하지 않는다.
잔여제한 해제는 범위별 증거와 권한을 요구한다
RESTRICTION_RELEASE_ID는 해제하려는 거점·교대·임무·기체·공역·서비스를 명확히 하고 교육·구성·정비·통신·UTM·복구·표본임무·승인조건의 증거를 묶는다. 일부 범위만 충족하면 부분해제를 선택하고 나머지 제한은 유지한다. 내부 해제결정은 항공안전법상 비행승인, 특별비행승인, 공역조건이나 항공교통관제 지시를 대신하지 않는다.
관제 담당자와 조종자·운영기관의 권한을 섞지 않는다
관제 담당자는 정규 지표와 사건 트리거를 감시하고 사례를 개설·상향하지만 비행승인, 법적 사고판정, 위험수용 또는 항공교통관제 지시를 대신하지 않는다. 원격조종자는 적용 법령·승인·절차 안에서 항공기 즉시 통제와 비행 지속·중단을 판단한다. 운영기관은 기준선·자원·운영범위·잔여위험·제한해제를 승인하고, UTM 제공자는 계약·제도상 서비스와 정보교환을, 항공교통관제사는 해당 공역의 관제권한을 수행한다.
UTM·공급자 성과는 인터페이스와 사용자 영향을 함께 본다
UTM_PROVIDER_REVIEW_ID는 서비스 가용성·지연·정확성·경보·변경통지·지원·복구와 사용자 수령·해석·조치 여부를 연결한다. ISO 23629-5는 UTM 핵심기능과 기능구조의 공통 이해를 제공하지만 역할배분은 구현에 남긴다. ISO 23629-9는 UTM 서비스제공자와 사용자 사이의 정보교환 요소를 다루므로, 이 원고는 기능·정보경계를 참고하되 실제 책임과 권한은 한국 제도·계약·승인에서 확인하도록 한다.
한국 운용은 최신 법령과 임무별 승인조건을 다시 확인한다
2026년 10월 4일 확인한 항공안전법 제127조는 비행제한공역과 일정 고도·공역에서의 비행승인 근거를 두고, 제129조는 조종자 준수사항·사고보고·개인정보·특별비행승인을 규정한다. 따라서 월간 성과가 양호하거나 내부 제한이 해제돼도 개별 임무의 공역·고도·야간·비가시권·관계기관 조건을 자동으로 충족하지 않는다. 실제 비행 전 현행 법령, 승인서, 공역정보와 기관지시를 다시 확인한다.
월간결과를 변경·훈련·정비·계약·기록보존으로 환류한다
MONTHLY_ACTION_BACKLOG_ID는 사건과 지표에서 나온 절차·시스템·구성·훈련·장비·정비·인력·계약·공급자·기록개선 항목을 변경관리와 예산·일정에 연결한다. 반복 사건은 개별 종결만 하지 않고 공통원인과 통제설계의 약점을 검토한다. 월간 자료, 판단근거, 원본 로그와 보고·수령 증거에는 정본·접근권한·보존기간·폐기중지 여부를 표시한다.
정규감시 복귀와 종결을 구분한다
RETURN_TO_ROUTINE_ID는 사건의 즉시 위험이 통제되고 시정·검증·재승인 조건이 충족되면 새 기준선·제한·지표·다음 검토일을 정규감시에 넘긴다. 사건기록 종결은 후속조치·법정보고·계약·보험·감사·교훈관리까지 완료했을 때 별도로 판정한다. 정규감시 복귀를 사건의 완전한 종결이나 안전보장으로 표현하지 않는다.
검증 한계와 적용경계를 기록한다
2026년 10월 4일 ISO 21384-3:2026, ISO 23629-5:2023, ISO 23629-9:2023, ISO 9001:2026, ISO/IEC 20000-1:2018/Amd 1:2024, ISO 22301:2019/Amd 1:2024, NIST SP 800-137, NIST SP 800-61 Rev.3, ICAO Doc 9859 제4판 Chapter 9과 대한민국 항공안전법 제127조·제129조의 공식 공개범위를 확인했다. 월간 주기, 사건 트리거, 상태코드와 해제관문은 이 책의 연구·실무용 설계안이며 국제표준이나 한국 법령의 의무문구가 아니다. 유료 전문의 세부조항, 실제 UTM·공급자 계약과 서비스수준, 조직별 위험수용·보존기간, 임무별 공역·승인조건과 관계기관 판정은 확인하지 않았다. 따라서 이 절은 국제표준 적합성, 인증, 운용승인, 법정 사고종결 또는 안전보장을 뜻하지 않는다.
그림 1-80 안정화 이후 정규 운영감시를 월간 성과검토와 사건기반 재개방에 연결한다.
표 1-84 정규 운영감시·월간검토·사건 재개방 관문
| 관문 | 필수 문서·증거 | 소유자·권한 | 실패·분기 |
| 1 HANDOFF | 출구증거·잔여제한·임시통제·첫 검토일 | 안정화·운영 책임자 | 불완전→전환보류 |
| 2 BASELINE | 정규지표·분모·거점·교대·공급자·소유자 | 운영·데이터·품질 | 근거없음→재설계 |
| 3 RESTRICT | 잔여제한 범위·근거·해제증거·권한 | 운영기관·위험권한자 | 무승인 해제→중단 |
| 4 TEMP | 임시통제·부작용·만료·정규대책 | 통제 소유자·검증자 | 만료·무효→재개방 |
| 5 REVIEW | 월간 추세·사건·공급자·역량·법규변화 | 성과검토 기구 | 임계초과→시정·제한 |
| 6 TRIGGER | 사고·준사고·승인·서비스·보안·반복이탈 | 관제·조종·안전·보안 | 중대→즉시 격리·보고 |
| 7 REOPEN | 원사례·기준선·영향·증거보전·통지 | 사건관리 책임자 | 연결불가→종결보류 |
| 8 CORRECT | 원인·시정·회귀시험·독립검증 | 조치 소유자·검증자 | 무효→제한연장·중단 |
| 9 AUTHORIZE | 새 기준선·잔여위험·승인·법적 조건 | 운영기관·관계 권한자 | 미충족→부분해제·상향 |
| 10 RETURN | 정규지표·제한·다음 검토·미결 후속 | 운영·기록·개선 소유자 | 인계단절→복귀보류 |
공식 확인 경로와 검증 상태
ISO 21384-3:2026 https://www.iso.org/standard/88660.html | ISO 23629-5:2023 https://www.iso.org/standard/78961.htmlISO 23629-9:2023 https://www.iso.org/standard/82188.html | ISO/IEC 20000-1:2018 https://www.iso.org/standard/70636.htmlISO 22301:2019 https://www.iso.org/standard/75106.html | NIST SP 800-137 https://csrc.nist.gov/pubs/sp/800/137/finalNIST SP 800-61 Rev.3 https://csrc.nist.gov/pubs/sp/800/61/r3/final | ICAO Doc 9859 Chapter 9 https://www.icao.int/safety-management/SMI/SMM/Chapter%209항공안전법 제127조·제129조 https://www.law.go.kr/법령/항공안전법
검증 상태: ISO 21384-3:2026은 상업용 UAS의 안전한 운용절차와 외부 안전중요 C2 서비스 범위를, ISO 23629-5:2023은 UTM 핵심기능·기능구조를, ISO 23629-9:2023은 UTM 서비스제공자와 사용자 사이의 정보교환 요소를 공개범위에서 확인했다. ISO/IEC 20000-1:2018/Amd 1:2024의 서비스 전환·제공·개선, ISO 22301:2019/Amd 1:2024의 중단 대응·복구·모니터링·검토·지속개선, NIST SP 800-137의 지속감시, NIST SP 800-61 Rev.3의 조직 운영 전반에 통합된 사건대응, ICAO SMM Chapter 9의 안전성과 감시·변경관리·지속개선을 비교 참고했다. 항공안전법은 2026년 9월 17일 시행본 제127조·제129조를 확인했다. 세부조항 적합성·인증·승인·안전성은 평가하지 않았다.
1장 국제기준 대응표
아래 표는 1장의 역할·인계 서술이 어떤 공식 자료의 공개 범위에 근거하는지 보여 준다. 국제기준은 공통 설계 참고자료이며, 한국에서의 실제 권한과 비행 가능 여부는 국내 법령·공역·개별 승인조건과 운영기관 절차에서 다시 확인한다.
| 기준명·번호·판본·확인일 | 적용 범위 | 공식 출처·검증 증거 | 원고 반영 위치·미확인 사항 |
| ICAO UTM Framework Edition 4 / 확인 2026-09-30 | UTM의 공통 프레임, 핵심 원칙, 서비스, UTM-ATM 경계, 위험평가·비상계획의 공개 범위. | ICAO 공식 UTM Guidance 페이지와 Edition 4 PDF의 범위·정의·부록 구성을 확인. | 그림 1-1의 다섯 역할선과 되돌림 조건, 1.1~1.2의 UTM·ATM 경계에 반영. 특정 국가의 시스템 설계·승인모델을 강제하는 문서로 쓰지 않음. |
| ISO 21384-3:2026 / 제3판 2026-08 / 확인 2026-09-30 | 상업용 UAS의 안전운용 절차와 외부 안전중요 C2 링크 서비스를 포함하는 공식 공개 범위. | ISO 공식 제품 페이지에서 Edition 3, Published, 46쪽과 공개 초록을 확인. | 여덟 단계의 운용·감시·이상대응·기록 구조에 참고. 유료 전문의 세부조항은 추정하지 않으며 인증·준수 완료를 주장하지 않음. |
| ISO 23629-5:2023 / 제1판 2023-04 / 확인 2026-09-30 | UTM 핵심기능과 기능구조의 공통 이해. 역할분담·통신방법·사업모델은 적용 구현에 맡긴다는 공개 범위. | ISO 공식 제품 페이지에서 Edition 1, Published와 포함·제외 범위를 확인. | 그림 1-1의 역할과 기능을 분리하는 원칙에 반영. ISO 23629-5는 역할분담을 구현에 맡기므로 기관별 권한·통신·서비스 수준은 국내 체계에서 별도 확정. |
| ISO 23629-9:2023 / 제1판 2023-12 / 확인 2026-09-30 | UTM 제공자와 이용자 사이의 서비스 지원용 정보교환 요소. 운용단계의 프로토콜·전송요건은 제외. | ISO 공식 제품 페이지에서 Edition 1, Published와 공개 적용·제외 범위를 확인. | 단계별 전달·수령·상태정보 연결에 참고. 인터페이스 성능과 기관별 필수 메시지는 별도 확인. |
| ISO 23629-12:2022 / 제1판 2022-07 / 확인 2026-09-30 | UTM 서비스 제공자의 준수감시, 안전, 보안, 개인정보와 조직 요구에 관한 공개 범위. | ISO 공식 페이지에서 현행 Published 상태와 개정 예정 ISO/DIS 23629-12를 함께 확인. | UTM 제공자 역할과 장애·정보보호 경계에 반영. 개정안은 확정 기준으로 사용하지 않음. |
| FAA Order JO 7110.65BB Change 3 / 시행 2026-07-09 / 확인 2026-09-30 | 항공교통관제 직위의 책임 인계와 표준 직위교대 절차를 포함하는 미국 ATC 명령. | FAA 공식 명령 페이지에서 Active, Change 3, 시행일을 확인. | 1.3 교대 절차의 비교 사례로만 반영. 한국 UAS 관제의 법정 절차나 관제 담당자의 ATC 권한으로 전용하지 않음. |
| 대한민국 항공안전법 제127조·제129조제3항, 시행규칙 제308조·제310조·제312조 / 확인 2026-09-30 | 초경량비행장치 비행승인, 조종자 준수사항, 사고 발생 시 보고와 세부 보고항목의 국내 법적 경계. | 국가법령정보센터의 2026-09-17 시행 법률과 현행 시행규칙 조문을 확인. | 공역·승인·조종·사고보고의 권한 경계와 결정문에 반영. 개별 임무의 승인결과·공역조건·관계기관 절차는 매 임무 다시 확인. |
| ISO 30300:2020 / 제2판 2020-04 / 확인 2026-09-30 | 기록관리 영역의 핵심 개념과 용어에 관한 공식 공개 범위. 제3판 개정 프로젝트는 개발 중. | ISO 공식 제품 페이지에서 Published, Edition 2, 17쪽과 공개 초록, Stage 90.92를 확인. | 1.2의 결정 동사·상태어와 A.1~A.23 용어 대조의 편집 근거로 참고. 이 원고의 한국어 상태어를 ISO 정의라고 주장하지 않으며 유료 전문 정의는 전재하지 않음. |
| FAA COA 신청 안내, Command and Control·Navigation Information / 확인 2026-09-30 | 미국 COA 신청 시 C2 링크 유형·지연 임계값·링크 상실 절차와 항법 시스템·성능저하 임계값·비상절차를 구체적으로 제시하도록 하는 공개 안내. | FAA 공식 안내의 Command and Control 및 Navigation Information 항목에서 요구 정보와 예시 절차를 확인. | 1.4의 기능 저하 인계 필드와 기체별 절차 확인에 비교 사례로 반영. 미국 관할 신청자료이며 한국의 기준·승인 또는 보편적 조치로 전용하지 않음. |
| FAA UTM Pilot Program Phase 1 Technical Report / 표지 Version 1.0, 2020-05 / 확인 2026-10-01 | 미국 UTM 실증에서 기체–GCS C2 링크, GCS–UTM 클라이언트 텔레메트리 전달, UAS·센서·USS·FIMS 연결시험을 구분한 공개 사례. | FAA 공식 PDF 40~45쪽의 연결 흐름·시험 항목과 30~31쪽의 고도 기준·표시 문제를 확인. 파일명 version2.0과 달리 표지·판본 이력은 Version 1.0. | 그림 1-3과 표 1-6의 C2·텔레메트리·UTM 경로 분리, 시각·단위·좌표/고도 기준 기록에 반영. 미국 실증구성은 필수 장비목록이나 한국 승인기준이 아님. |
| ISO/IEC 27031:2025 / 제2판 2025-05 / ISO 22301:2019 제2판+Amd 1:2024 / 확인 2026-10-01 | ICT 중단에 대비한 준비·복구와 조직의 업무연속성 관리체계에 관한 공식 공개 범위. ISO 22301은 개정 예정이며 차기 위원회안은 아직 발행 표준이 아님. | ISO 공식 제품 페이지에서 판본·발행상태·공개 설명을 확인. 27031은 합의된 시간 안의 ICT 복구와 외부 서비스 의존성 고려를 공개 설명함. | 그림 1-4·표 1-7의 전환·수용시험·복귀·사후기록 구조에 반영. 전문 조항, 적합성 평가, 한국의 의무 이중화 수준·임계값은 미확인. |
| NIST SP 800-34 Rev.1 / 2010-05·2010-11 갱신 / FAA UTM ConOps v2.0 2020-03-02 / 확인 2026-10-01 | 미국 연방 정보시스템의 대체통신·복구·재구성·검증과 미국 UTM 개념의 비정상상황 역할·회복통지에 관한 비교 사례. | NIST 공식 PDF 4.3~4.4·부록 E에서 트리거, 대체통신, 백업시험, 기능·데이터 검증과 복귀기록을 확인. FAA 공식 PDF 28~29쪽에서 Operator/RPIC·USS의 역할과 회복통지를 확인. | 표 1-7의 여섯 관문과 역할분리에 반영. 미국 지침·개념이며 한국 운용승인, 필수 장비, 안전보장 또는 세계 공통 규칙으로 전용하지 않음. |
| NIST SP 800-53 Rev.5 Release 5.2.0 / CP-4·AU-8·CP-10 / 확인 2026-10-01 | 시험방법·결과검토·시정조치, 감사기록의 시각, 알려진 상태로의 복구·재구성에 관한 미국 연방 통제. | NIST 공식 페이지와 SP 800-53 Rev.5 PDF의 CP-4·AU-8·CP-10. Release 5.2.0은 2025-08-27 발행. | 표 1-8과 A.21. 한국 의무기준, 기관별 시험주기·오차·RTO/RPO, 적합성·승인은 미확인. |
| RFC 5905 / IEEE 1588-2019 / NIST SP 800-53 Rev.5 AU-8 / 확인 2026-10-01 | NTPv4와 PTP의 공개 동기화 범위, 감사기록 시각·UTC 또는 고정 오프셋의 미국 연방 통제. | RFC Editor 원문, IEEE SA 공식 서지·공개 설명, NIST 공식 PDF를 확인. | 그림 1-5·표 1-9·A.22. 실제 시간구성·profile·허용오차·한국 승인조건은 미확인. |
| W3C Trace Context 2021 / OpenTelemetry Trace API / RFC 9562 / 확인 2026-10-01 | 분산 요청의 trace-id·parent-id 전파, TraceId·SpanId·부모자식·link, 128비트 UUID의 공개 기술 범위. | W3C Recommendation, OpenTelemetry 공식 사양, RFC Editor 원문을 확인. | 그림 1-6·표 1-10·A.23. 항공 의무기준이 아니며 실제 스키마·인터페이스·보존기간은 미확인. |
| ISO/IEC 27001:2022 / 제3판 2022-10 + Amd 1:2024 / 확인 2026-10-01 | 정보보안경영시스템의 수립·운영·유지·지속개선과 위험기반 관리의 공개 범위. | ISO 공식 제품 페이지. 발행 상태, 판본, 개정 1과 공개 설명 확인. | 1.4·그림 1-8·표 1-12·A.25. 유료 전문 조항과 인증·적합성 평가는 미확인. |
| ISO/IEC 27002:2022 / 제3판 2022-02 / 확인 2026-10-01 | 접근통제·암호·인적보안·사고대응을 포함한 정보보안 통제 지침의 공개 범위. | ISO 공식 제품 페이지 공개 설명·발행정보. | 1.4·그림 1-8·A.25. 세부 통제 조항은 추정하지 않음. |
| NIST SP 800-53 Rev.5 / AC-5·AC-6·AU-9·MP-5·IR-4 / 확인 2026-10-01 | 직무분리, 최소권한, 감사정보 보호, 매체 반출 책임추적, 사고처리. | NIST 공식 PDF 공개 원문. AC-5 p.62, AC-6 pp.62-64, AU-9, MP-5 pp.199-200, IR-4 pp.178-180 확인. | 1.4·표 1-12·A.25. 미국 연방 통제를 한국 강제요건으로 쓰지 않음. |
| 개인정보 보호법 제29조 / 2026-10-01 현행 확인 | 개인정보 처리 시 내부 관리계획·접속기록 등 기술적·관리적·물리적 안전조치. | 국가법령정보센터 현행 조문. | 1.4·A.25. 개인정보가 포함되고 법 적용대상인 경우에만 적용성 검토. |
| 개인정보의 안전성 확보조치 기준 / 개인정보보호위원회고시 제2026-9호 / 2026-07-01 시행 / 확인 2026-10-01 | 개인정보처리시스템의 최소권한, 변경·말소, 이력, 개인별 계정·인증 실패 제한. | 국가법령정보센터 제5조, 개인정보보호위원회 공식 고시 게시물. | 1.4·그림 1-8·표 1-12·A.25. 적용대상·유예·기관별 추가조치는 법률 검토 필요. |
| ISO/IEC 27559:2022 / 제1판 2022-11 / 확인 2026-10-01 | 비식별 데이터 생애주기의 재식별 위험 식별·완화 프레임워크 공개 범위. | ISO 공식 제품 페이지의 판본·발행일·상태·초록 확인. | 1.4·그림 1-9·표 1-13·A.26. 유료 전문 조항·적합성 평가는 미확인. |
| NIST IR 8053 / Final 2015-10 / 확인 2026-10-01 | 비식별화·재식별 위험과 구조화자료·자유서술·멀티미디어·영상 식별단서. | NIST CSRC 공식 페이지·PDF. 초록과 멀티미디어·영상 부분 확인. | 1.4·그림 1-9·표 1-13·A.26. 미국 자료를 한국 강제요건으로 쓰지 않음. |
| 개인정보 보호법 제28조의2~제28조의5 / 법률 제21445호 / 2026-09-11 시행 / 확인 2026-10-01 | 가명정보 처리 목적·제공·결합·안전조치·기록·재식별 금지와 식별정보 생성 시 중지·회수·파기. | 국가법령정보센터 현행 조문. | 1.4·표 1-13·A.26. 개인정보·가명정보 적용 여부와 적법 목적은 사례별 검토. |
| 개인정보 보호법 시행령 제29조의5 / 2026-08-20 시행본 / 확인 2026-10-01 | 가명정보와 추가정보의 안전조치·분리된 접근권한 등 공개 조문. | 국가법령정보센터 현행 시행령. | 1.4·A.26. 실제 시스템·추가정보 구성과 기관 절차는 미확인. |
| 가명정보 처리 가이드라인 / 개인정보보호위원회 2026.03. / 확인 2026-10-01 | 5단계 처리, 위험도 기반 검토, 비정형데이터 표본검수와 실무 안전조치 안내. | 개인정보보호위원회 2026-03-31 공식 보도자료와 첨부 가이드라인. | 1.4·그림 1-9·표 1-13·A.26. 표본설계·기법·판정은 사례별 위험평가 필요. |
| 개인정보 보호법 제34조 / 법률 제21445호 / 2026-09-11 시행 / 확인 2026-10-01 | 개인정보 유출등 통지·피해확산 방지·신고의 현행 법률 근거. | 국가법령정보센터 현행 조문. | 1.4·그림 1-10·표 1-14·A.27. 적용 여부와 법률 판단은 사건별 확인. 추가 반영: 그림 1-11·표 1-15·A.28. |
| 개인정보 보호법 시행령 제39조·제40조 / 대통령령 제36671호 / 2026-09-11 시행 / 확인 2026-10-01 | 72시간 통지·신고, 긴급조치 예외와 신고대상·추가 신고의 공개 조문. | 국가법령정보센터 현행 시행령. | 1.4·표 1-14·A.27. 예외 적용과 구체 문안은 권한 있는 담당자 검토. 추가 반영: 그림 1-11·표 1-15·A.28. |
| 개인정보 유출신고제도 / 개인정보보호위원회 / 확인 2026-10-01 | 현행 유출신고 대상·경로에 관한 공식 안내. | 개인정보보호위원회 공식 제도 안내. | 1.4·A.27. 기관·업종별 추가 의무는 별도 확인. 추가 반영: 그림 1-11·표 1-15·A.28. |
| ISO/IEC 27035-1:2023 / 제2판 2023-02 / 확인 2026-10-01 | 정보보안 사고의 준비·탐지·보고·평가·대응·교훈 반영에 관한 공개 범위. | ISO 공식 제품 페이지의 판본·발행상태·초록. | 1.4·그림 1-10·표 1-14·A.27. 유료 전문 조항·적합성 평가 미확인. 추가 반영: 그림 1-11·표 1-15·A.28. 추가 반영: 그림 1-12·표 1-16·A.29. |
| ISO/IEC 27035-2:2023 / 제2판 2023-02 / 확인 2026-10-01 | 사고대응 계획·준비와 교훈 반영에 관한 공개 범위. | ISO 공식 제품 페이지의 판본·발행상태·초록. | 1.4·A.27. 조직별 계획·팀 구성·훈련은 실제 절차 확인 필요. 추가 반영: 그림 1-11·표 1-15·A.28. 추가 반영: 그림 1-12·표 1-16·A.29. |
| NIST SP 800-61 Rev.3 / Final 2025-04 / 확인 2026-10-01 | 사고대응을 사이버보안 위험관리·탐지·대응·복구에 통합하는 권고. | NIST CSRC 공식 페이지와 DOI. | 1.4·그림 1-10·표 1-14·A.27. 미국 권고를 국내 강제요건으로 쓰지 않음. 추가 반영: 그림 1-11·표 1-15·A.28. 추가 반영: 그림 1-12·표 1-16·A.29. |
| ISO 9001:2026 / 제6판 2026-09 / 확인 2026-10-01 | 품질경영시스템의 성과평가·개선에 관한 공식 공개 범위. | ISO 공식 현행판 페이지. Published, Edition 6. 유료 전문 미열람. | 1.4·표 1-16·A.29. 세부 요구 적합성·인증 미평가. |
| ISO 19011:2026 / 제4판 2026-05 / 확인 2026-10-01 | 감사원칙·감사프로그램·감사 수행·감사자 역량평가의 공개 범위. | ISO 공식 현행판 페이지. ISO 19011 자체는 인증을 부여하지 않음. | 1.4·그림 1-12·표 1-16·A.29. 독립 효과검증 참고. |
| ISO 10015:2019 / 제2판 2019-12·2025 재확인 / 확인 2026-10-01 | 역량관리와 사람 개발 체계의 수립·구현·유지·개선에 관한 공개 범위. | ISO 공식 제품 페이지의 현행 상태·초록. | 1.4·그림 1-13·표 1-17·A.30. 유료 전문 조항·적합성 미평가. |
| ICAO Safety Management Manual Doc 9859 / 제4판 2018 / 확인 2026-10-01 | 안전보증·안전증진과 SMS 구현에 관한 공식 공개 구조. | ICAO Safety Management 공식 안내·목차. | 1.4·그림 1-13·A.30. ICAO 지침을 국내 강제 자격·승인으로 전용하지 않음. |
| NIST SP 800-50 Rev.1 / Final 2024-09 / 확인 2026-10-01 | 학습프로그램 생애주기, 역할별 교육, 행동변화, 지표·평가와 갱신의 권고. | NIST CSRC 공식 페이지·DOI. | 1.4·그림 1-13·표 1-17·A.30. 사이버·프라이버시 학습지침을 운항 자격기준으로 전용하지 않음. |
| NIST CSF 2.0 Implementation Examples / 확인 2026-10-01 | 변경 문서화·검토·시험·승인, 교훈 기반 절차 개선, 계획 전달과 역할별 훈련·평가 예시. | NIST 공식 구현예시 PDF ID.RA·ID.IM·PR.AT. | 1.4·그림 1-13·표 1-17·A.30. 구현예시이며 의무조항 아님. |
| ICAO Doc 10056-1 / 제2판 2022·ICAO Doc 9868 PANS-TRG 제3판 2020 / 확인 2026-10-01 | 항공교통관제사와 항공인력의 역량기반 훈련·평가에 관한 ICAO 비교체계. | ICAO Personnel Training and Licensing 공식 참조목록·스토어 서지. | 1.4·그림 1-14·표 1-18·A.31. ATC 권한이나 세계 공통 드론 관제사 자격으로 전용하지 않음. |
| NIST SP 800-53 Rev.5 / AC-2·AC-6·AT-3·AT-4 / 확인 2026-10-01 | 계정 생애주기·인사변경 연계·비활성화·최소권한, 역할기반 훈련·기록에 관한 미국 연방 통제. | NIST 공식 PDF 공개 원문. | 1.4·그림 1-14·표 1-18·A.31. 정보보안 설계 참고이며 항공 자격·한국 강제요건 아님. |
| 대한민국 항공안전법 제125조·제125조의2 / 법률 제21822호·2026-09-17 시행 / 확인 2026-10-01 | 초경량비행장치 조종자 증명과 안전교육의 국내 법적 근거. | 국가법령정보센터 현행 조문. | 1.4·그림 1-14·표 1-18·A.31. 내부 직무권한·교대배치·계정권한과 법정 자격을 분리. |
| NIST SP 800-53 Rev.5 Release 5.2.0 / AC-2(2)·AC-2(3)·AC-6(5)·AU-12 / 확인 2026-10-01 | 임시·비상계정 자동만료, 계정 비활성화, 특권계정 사용자 제한, 감사기록에 관한 미국 연방 통제. | NIST 공식 페이지·공개 PDF 원문. | 1.4·그림 1-15·표 1-19·A.32. 정보보안 설계 참고이며 한국 항공 자격·강제요건 아님. |
| ICAO Doc 10056-2 제1판 2022·Doc 9966 제2판 v2 개정 2020 / 확인 2026-10-01 | ATC 현장훈련교관과 항공 피로관리의 비교체계. | ICAO 공식 스토어 서지·Fatigue Management 페이지. | 1.4·표 1-19·A.32. 드론 관제사·ATC 권한 또는 세계 공통 근무시간으로 전용하지 않음. |
| EASA Easy Access Rules for UAS / June 2026 / 확인 2026-10-01 | 원격조종자 지정·역량·피로상태와 open 범주의 비행 중 다른 명령장치로의 제어 인계 제한. | EASA 공식 Easy Access Rules PDF. | 1.4·A.32. 유럽 관할 비교사례이며 한국·세계 공통규칙으로 일반화하지 않음. |
| ICAO Doc 9966 제2판 Version 2 개정 2020·Fatigue Management Guide for Air Traffic Service Providers 제1판 2016 / 확인 2026-10-01 | 항공 분야 피로관리 감독·서비스제공자 구현자료의 공식 판본과 적용대상. | ICAO Fatigue Management Resources 공식 페이지. | 1.4·그림 1-16·표 1-20·A.33. 드론 관제사의 세계 공통 근무시간·승인으로 전용하지 않음. |
| 미국 14 CFR 107.17 / eCFR 2026-09-29 기준·확인 2026-10-01 | 안전운항을 방해할 신체·정신 상태를 아는 경우 조종·PIC·관찰·직접참여 제한. | 미국 eCFR 공식 현행 페이지. | 1.4·A.33. 미국 관할 비교사례이며 한국 관제 담당자 자격·근무기준 아님. |
| NASA Task Load Index / 공식 페이지 갱신 2026-03-11·확인 2026-10-01 | 여섯 척도의 주관적 업무부하 사후평가 도구. | NASA Human Systems Integration Division 공식 페이지. | 1.4·A.33. 연구·추세분석용이며 단독 실시간 중지기준·법적 한계 아님. |
| FAA JO 7210.3EE Change 3 2-2-4 / 효력 2026-07-09·확인 2026-10-01 | 위치별 체크리스트, 상태정보, 브리핑 기록과 미해결 질문 해소 책임. | FAA 공식 현행 HTML 2-2-4. | 1.4·A.34. 한국 운용승인·자격으로 전용하지 않음. |
| NTIS 국가R&D 데이터 검색 ‘드론 교통관리’ / 확인 2026-10-01 | 국내 국가R&D 과제·보고서·성과 및 2026년 국토교통부 관련 사업의 탐색 범위. | NTIS 공식 통합검색 화면과 사업명·건수 스냅샷. | 1.4·A.35. 연구동향 자료이며 법적 의무·표준 적합성·운용승인 증거 아님. |
| NIST SP 800-53 Rev. 5 / Update 1·확인 2026-10-02 | 계정관리·최소권한·감사기록·타임스탬프 통제의 공개 범위. | NIST CSRC 공식 현행 페이지와 공개 PDF. | 1.4·그림 1-19·A.36. 정보보안 참고 틀이며 항공 승인·인증 기준 아님. |
| NIST SP 800-137 / 2011·확인 2026-10-02 | 정보보안 연속감시 전략, 자산·위협·통제효과 가시성, 분석·보고·대응·갱신의 공개 범위. | NIST CSRC 공식 현행 페이지와 공개 PDF. | 1.4·그림 1-20·표 1-24·A.37. 정보보안 참고 틀이며 항공 승인·인증 기준 아님. |
| EASA AMC·GM to Regulation (EU) 2021/664 Issue 1 / 확인 2026-10-02 | USSP 운용지침의 정상·비상대기·비상 절차와 연결환경의 공개 설명. | EASA 공식 Issue 1 PDF. | 1.4·A.38. 유럽 U-space 관할 비교사례; 한국 운용조건으로 전용하지 않음. |
| ISO 22313:2020 제2판 / 확인 2026-10-02 | ISO 22301 적용과 중단 중 사전 정의한 허용능력 유지에 관한 공개 범위. | ISO 공식 현행 서지·초록; 2025년 확인, 제3판 AWI 개발 중. | 1.4·그림 1-22·표 1-26·A.39. 유료 세부조항·적합성·인증 미평가. |
| FAA JO 1900.47G·N 1900.47G / 확인 2026-10-02 | ATC 운영준비·비상계획, 대체시설과 책임이전의 공개 범위. | FAA 현행 명령·2026-04-28 유효 Notice·시설운영 공개 페이지. | 1.4·그림 1-23·표 1-27·A.40. 미국 ATC 비교사례; 한국 드론 운용승인에 전용하지 않음. |
| EUROCONTROL ATFCM Operations Manual Wave 2.3 / 22-04-2026·확인 2026-10-02 | 수요·수용능력 감시, monitoring value, 구성·rerouting·demand regulation 공개절차. | EUROCONTROL 공식 간행물 페이지·공개 PDF. | 1.4·그림 1-24·표 1-28·A.41. 유럽 ATM 비교사례; 드론센터 법정 수용량 기준 아님. |
| EU 집행규정 2021/664 제10조 / 현행 통합본·확인 2026-10-02 | U-space 운항허가의 우선처리·동일 우선순위 선착순·동적 제한 및 유인 긴급교통 반영 | EUR-Lex 공식 원문 제10조 확인 | 1.4·그림 1-25·표 1-29·A.42. EU 관할 비교사례; 한국의 법정 임무등급 아님 |
| FAA JO 7110.65BB Change 3 §2-1-4 / 유효 2026-07-09·확인 2026-10-02 | 일반 선착순, 안전을 저해하지 않는 우선처리, 의료우선 요청과 조난항공기 지원 | FAA 공식 ATC 명령 공개 HTML 확인 | 1.4·표 1-29·A.42. 미국 ATM 비교사례; 드론 UTM 보편규칙 아님 |
| ISO 10002:2018 / 제3판·2023 확인·확인 2026-10-02 | 불만처리 절차의 접근성·효과성·분석·감사·검토에 관한 공개 초록 | ISO 공식 서지·공개 초록 | 1.4 이의제기·A.42 8~10. 보호된 세부조항·적합성은 미확인 |
| 대한민국 항공안전법 제129조·시행규칙 제310조 / 확인 2026-10-02 | 초경량비행장치 조종자 준수사항·승인범위의 국내 법적 경계 | 국가법령정보센터 현행 원문 | 1.4·A.42. 단일 국가 임무우선순위·기관별 취소권·보상은 미확인 |
| EU 집행규정 2021/664 제10조 / 통합본 2026-02-22·확인 2026-10-02 | U-space 운항허가 서비스에서 같은 우선순위 요청의 선착순 처리 | EUR-Lex 공식 통합 원문 제10조 | 1.4·그림 1-26·표 1-30·A.43. EU 관할 비교; 한국 보편규칙 아님 |
| FAA JO 7110.65BB Change 3 §2-1-4 / 유효 2026-07-09·확인 2026-10-02 | 일반 선착순과 안전·우선항공기 예외 | FAA 공식 ATC 명령 HTML | 1.4·표 1-30·A.43. 미국 ATM 비교; 드론 UTM 보편규칙 아님 |
| ISO/IEC 27001:2022/Amd 1:2024 / 제3판·확인 2026-10-02 | 정보보안관리체계와 위험관리의 공식 공개 범위 | ISO 공식 서지·공개 안내 | 1.4 대기열·수동개입·감사증거. 보호된 조항·적합성 미확인 |
| 개인정보 보호법 제29조·시행령 제30조 / 시행 2026-09-11·확인 2026-10-02 | 개인정보 안전조치, 접근권한 제한, 접속기록 등 국내 경계 | 국가법령정보센터 현행 원문 | 1.4 편향분석·A.43 9~10. 분석속성의 적법성·보유기간은 별도 검토 |
| EU 2021/664 제10조 / 통합본 2026-02-22·확인 2026-10-02 | UAS 운항허가 활성화 확인, 동적 제한에 따른 갱신·철회 | EUR-Lex 공식 통합 원문·EASA 공식 규정 안내 | 1.4·그림 1-27·표 1-31·A.44. EU 관할 비교; 내부 슬롯 취소규칙 아님 |
| EUROCONTROL IFPS Users Manual Wave 2.3 / 2026-04-22·확인 2026-10-02 | 변경·지연·취소 메시지와 ACK·REJ 처리 | EUROCONTROL 공식 PDF | 1.4·표 1-31·A.44. 유인항공 ATM 비교; UAS 보편기한 아님 |
| ISO 21384-3:2026·ISO 23629-5:2023 / 확인 2026-10-02 | UAS 운영절차와 UTM 기능구조의 공식 공개 범위 | ISO 공식 서지·초록 | 1.4·A.44. 보호된 조항·구체 시간값·적합성 미확인 |
| 항공안전법 제127조·제129조 / 시행 2026-09-17·확인 2026-10-02 | 국내 비행승인과 초경량비행장치 조종자 준수사항 | 국가법령정보센터 현행 원문 | 1.4·A.44. 내부 슬롯 수락·회수와 법정 승인 구분 |
| EUROCONTROL ATFCM Operations Manual MAINT-2 / 2024-06-18 시행·확인 2026-10-02 | 유럽 ATFM 출발슬롯 준수 감시, 누락·중복 계획과 반복적 중대 편차의 조사·보고 공개절차. | EUROCONTROL 공식 PDF 제19.2·19.5·19.6 확인. | 1.4·그림 1-28·표 1-32·A.45. 유럽 유인항공 ATM 비교; 연간 80% 목표를 UAS 내부 임계값으로 전용하지 않음. |
| EUROCONTROL A-CDM Specification / Edition 1.0, 2025-01-30·확인 2026-10-02 | 공항 회항·출발 전 마일스톤, 예측 갱신, 경보와 관계자 정보공유의 공개 범위. | EUROCONTROL 공식 Edition 1.0 PDF. | 1.4·그림 1-28·A.45 4~8. 유럽 A-CDM 비교; 한국 드론 슬롯의 필수절차·시간값 아님. |
| ISO 9001:2026 / 제6판 2026-09·확인 2026-10-02 | 품질경영시스템의 모니터링·측정·분석·평가와 개선에 관한 공식 공개 범위. | ISO 공식 현행판 페이지. Published, Edition 6. | 1.4·표 1-32·A.45 4~10. 유료 조항·적합성·인증 미평가. |
| ISO 19011:2026 / 제4판 2026-05·확인 2026-10-02 | 감사원칙·감사프로그램·경영시스템 감사 수행에 관한 공식 공개 범위. | ISO 공식 현행판 페이지. Published, Edition 4. | 1.4·A.45 10. 독립 표본검토 참고; ISO 19011 자체로 인증을 부여하지 않음. |
| ISO 31000:2018 / 제2판·2023 재확인·확인 2026-10-02 | 위험 식별·분석·평가·처리·모니터링·의사소통의 공개 범위. | ISO 공식 현행판 페이지. ISO 31000은 인증용 표준이 아님. | 1.4·그림 1-29·표 1-33·A.46. 유료 조항·적합성 미확인. |
| ISO 10002:2018 / 제3판·2023 재확인·확인 2026-10-02 | 불만처리의 설계·운영·분석·감사·효과검토 공개 범위. | ISO 공식 현행판 페이지. | 1.4 이의·정정·A.46 9~10. 외부 분쟁·고용분쟁 제외 범위 유의. |
| ISO/IEC TR 24027:2021 / 제1판·확인 2026-10-02 | AI 시스템·AI 지원 의사결정의 편향 측정·평가 공개 범위. | ISO 공식 기술보고서 페이지. | 1.4·A.46 8. AI·예측기능 사용 시에만 조건부 적용; 규칙기반 정책 전체에 전용하지 않음. |
| 개인정보 보호법 제29조·제37조의2 / 시행 2026-09-11·확인 2026-10-02 | 안전조치의무와 중대한 영향을 주는 완전 자동화 결정의 거부·설명 요구 범위. | 국가법령정보센터 현행 원문. | 1.4·A.46 7~9. 적용 여부는 개인정보·법무 검토 필요. |
| EU 2021/664 제10조 / 통합본 2026-02-22·확인 2026-10-02 | 동일 우선순위 요청 선착순 처리와 동적 제한에 따른 허가 갱신·철회. | EUR-Lex 공식 원문. | 1.4·A.46 2~6. EU U-space 비교사례; 한국 보편규칙 아님. |
| ISO 10015:2019 제2판 · 2026-10-02 | 역량관리와 사람개발 지침의 공개 적용범위 | ISO 공식 서지·초록 확인 | 그림 1-30·표 1-34·교육과 역량 / 유료 본문 세부조항 미확인 |
| ISO 10013:2021 제1판 · 2026-10-02 | QMS 문서화된 정보의 개발·유지 지침 | ISO 공식 서지·초록 확인; 정기검토 중 | 그림 1-30·통제문서 / 차기 검토 결과 미확인 |
| ISO/IEC/IEEE 29148:2018 제2판 · 2026-10-02 | 수명주기 요구사항공학 프로세스·정보항목 | ISO 공식 서지·초록 확인; 후속 DIS 개발 중 | 시스템 요구사항·추적성·시험 / 유료 본문과 차기판 미확인 |
| ISO 44001:2017 + Amd 1:2024 · 2026-10-02 | 조직 간 협업관계관리시스템 | ISO 공식 서지·초록과 개정표 확인; 제2판 DIS 개발 중 | 다기관 협약·인터페이스 / 초안은 비교참고만 |
| ISO 9001:2026 제6판 · 2026-10-02 | 품질경영시스템 요구사항의 공개 범위 | ISO 공식 서지·초록 확인 | 경영검토·문서·변경·효과확인 / 적합성 평가 미실시 |
| ISO 19011:2026 제4판 · 2026-10-02 | 경영시스템 감사 원칙·프로그램·수행 지침 | ISO 공식 서지·초록 확인 | 종결증거·독립검토 / 인증·감사 완료 표현 금지 |
| ISO 9001:2026 제6판 · 2026-10-02 | 품질경영시스템의 수립·운영·유지·지속개선 공개범위 | ISO 공식 제품 페이지; 2026-09-16 발행·Edition 6 확인 | 1.48·A.48 §1·2·9·10 / 유료 본문 세부조항·적합성 미평가 |
| ISO 22301:2019 + Amd 1:2024 · 2026-10-02 | 업무연속성, 중단 대응·복구 관리시스템 공개범위 | ISO 공식 서지·초록; 현행 발행판과 후속 CD 구분 | 1.48·A.48 §6·7·10 / 기관별 연속성 목표·복구시간 미확인 |
| ISO 22313:2020 제2판 · 2026-10-02 | 사전 정의된 수용가능 역량으로 서비스 지속·복원 지침 공개범위 | ISO 공식 서지·초록; 2025 재확인, 개정 예정 상태 | 1.48·A.48 §1·6·7·10 / 유료 본문·후속판 미확인 |
| ISO/IEC 27001:2022 + Amd 1:2024 · 2026-10-02 | 정보보안 위험관리와 기밀성·무결성·가용성 공개범위 | ISO 공식 제품 페이지와 Amendment 서지 | 1.48·A.48 §2·4·5·7 / 적용통제·심사 미평가 |
| ISO/IEC 27031:2025 제2판 · 2026-10-02 | ICT 연속성 준비·대응·복구, 외부 서비스 의존 공개범위 | ISO 공식 제품 페이지; 2025-05 발행·Edition 2 확인 | 1.48·A.48 §3·6·7 / 복구목표·공급자 약정은 기관별 확인 |
| ISO 19011:2026 제4판 · 2026-10-02 | 경영시스템 감사 원칙·프로그램·수행 지침 | ISO 공식 제품 페이지·TC176 공개자료 | 1.48·A.48 §5·9·10 / 감사·인증 완료 표현 금지 |
| ICAO UTM Framework Edition 4 · 2026-10-02 | 국가 대상 UTM 공통 프레임·핵심기능·ATM 연계 | ICAO 공식 UTM Guidance와 Edition 4 PDF | 1.48·A.48 §3·4·6·8 / 국내 권한·서비스·인터페이스 별도 확인 |
| ISO 21384-3:2026 제3판 · 2026-10-02 | 상업 UAS 안전운용 절차와 외부 안전중요 C2 서비스 공개초록 | ISO 공식 서지·초록; 2026-08 발행·46쪽 | 1.48·A.48 전반 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023 제1판 · 2026-10-02 | UTM 핵심기능·기능구조; 역할배분·통신·사업모델 제외 | ISO 공식 서지·공개초록; 2023-04 발행 | 1.48·A.48 §3·4·8 / 실제 역할·통신·계약은 적용체계 확인 |
| 항공안전법 제127조·제129조 · 2026-10-02 | 비행승인, 조종자 준수·사고보고·개인정보 관련 현행 조문 | 국가법령정보센터 2026-09-17 시행본 | 1.48·A.48 §4·5·6·8 / 임무별 공역·승인·보고절차 재확인 |
| ISO 10007:2017 제3판 · 2026-10-02 | 제품·서비스 전 수명주기의 구성관리 지침 공개범위 | ISO 공식 제품 페이지; 2023 재확인 현행판·개정 예정 단계 90.92 | 1.49·A.49 §1·2·3·7·10 / 유료 전문 세부절차·후속판 미확인 |
| ISO/IEC 20000-1:2018 + Amd 1:2024 · 2026-10-02 | 서비스관리시스템과 서비스 계획·설계·전환·제공·개선 공개범위 | ISO·IEC 공식 서지; 2018 제3판, 2023 재확인, Amd 1 발행 확인 | 1.49·A.49 §4·6·7·8·9 / 조직별 프로세스·적합성 미평가 |
| ISO 9001:2026 제6판 · 2026-10-02 | 품질경영시스템의 계획·운영통제·성과평가·개선 공개범위 | ISO 공식 제품 페이지; 2026-09 발행 현행판 | 1.49·A.49 §1·6·8·10 / 유료 본문·전환·인증 미평가 |
| ISO/IEC 27001:2022 + Amd 1:2024 · 2026-10-02 | 정보보안 위험관리와 기밀성·무결성·가용성 공개범위 | ISO 공식 제품 페이지와 Amendment 서지 | 1.49·A.49 §2·3·5·7·8·9 / 적용통제·심사 미평가 |
| ICAO Doc 9859 Safety Management Manual 제4판 · 2026-10-02 | SMS 안전보증의 management of change와 변화·상호작용 위험 공개지침 | ICAO 공식 SMM eBook Chapter 9; 요소 3.2와 위험관리 설명 확인 | 1.49·A.49 §2·3·6·8·9 / 조직별 SMS 적용·승인 별도 확인 |
| ICAO Annex 19 제3판·Amendment 2 상태 · 2026-10-02 | 국가·서비스제공자 안전관리 상위체계와 적용시점 | ICAO 공식 SARPs 페이지; 2025-11-04 발효, 2026-11-26 적용 예정 확인 | 1.49·A.49 §3·8·10 / 확인일 현재 미래 적용사항을 국내 현행의무로 표현하지 않음 |
| ISO 21384-3:2026 제3판 · 2026-10-02 | 상업 UAS 안전운용 절차와 외부 안전중요 C2 서비스 공개초록 | ISO 공식 서지·초록; 2026-08 발행·46쪽 | 1.49·A.49 전반 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023 제1판 · 2026-10-02 | UTM 핵심기능·기능구조; 역할배분·통신·사업모델 제외 | ISO 공식 서지·공개초록; 2023-04 발행 | 1.49·A.49 §2·3·7·9 / 실제 역할·통신·계약은 적용체계 확인 |
| 항공안전법 제127조·제129조 · 2026-10-02 | 비행승인, 조종자 준수·사고보고·개인정보 관련 현행 조문 | 국가법령정보센터 2026-09-17 시행본 | 1.49·A.49 §3·5·6·8·9 / 임무별 공역·승인·보고절차 재확인 |
| NIST SP 800-53 Rev. 5 CM-3·CM-4·CM-5 · 2026-10-02 | 구성변경 제안·승인·시험·기록·감시·처분, 영향분석, 접근제한·이중승인 | NIST 공식 PDF CM-3, CM-3(2), CM-4, CM-5(4) 확인 | 1.50·A.50 §2~10 / 미국 연방 비교통제이며 국내 의무 아님 |
| NIST SP 800-128 Update 1 · 2026-10-02 | 보안 중심 구성관리와 예정·비정기 변경 통제 공개범위 | NIST CSRC 공식 최종본 페이지 | 1.50·A.50 §1·3·5·6·9 / 조직별 적용·적합성 미평가 |
| ISO 10007:2017 제3판 · 2026-10-02 | 제품·서비스 전 수명주기의 구성관리 지침 공개범위 | ISO 공식 제품 페이지; 2023 재확인·개정 예정 단계 90.92 | 1.50·A.50 §3·5·9·10 / 유료 전문 세부절차 미확인 |
| ISO/IEC 20000-1:2018 + Amd 1:2024 · 2026-10-02 | 서비스관리시스템과 서비스 계획·설계·전환·제공·개선 공개범위 | ISO 공식 서지; 2018 제3판·2023 재확인·Amd 1 확인 | 1.50·A.50 §1·4·6·8·9 / 조직별 프로세스·적합성 미평가 |
| ISO 9001:2026 제6판 · 2026-10-02 | 품질경영시스템의 운영통제·성과평가·개선 공개범위 | ISO 공식 제품 페이지; 2026-09 발행 | 1.50·A.50 §2·8·9·10 / 유료 본문·인증 미평가 |
| ISO/IEC 27001:2022 + Amd 1:2024 · 2026-10-02 | 정보보안 위험관리와 기밀성·무결성·가용성 공개범위 | ISO 공식 제품·Amendment 페이지 | 1.50·A.50 §2~6·8~10 / 적용통제·심사 미평가 |
| ICAO Doc 9859 제4판 Chapter 9 · 2026-10-02 | SMS 안전보증의 management of change와 조직 맞춤형 SMS 공개지침 | ICAO 공식 SMM 페이지; 요소 3.2 확인 | 1.50·A.50 §1·4·7·8·9 / 조직별 SMS 적용·승인 별도 |
| ICAO Annex 19 제3판·Amendment 2 상태 · 2026-10-02 | 국가·서비스제공자 안전관리 상위체계와 적용시점 | ICAO 공식 SARPs 페이지; 2025-11-04 발효, 2026-11-26 적용 | 1.50·A.50 §1·8·10 / 확인일 현재 미래 적용사항을 국내 현행의무로 표현하지 않음 |
| ISO 21384-3:2026 제3판 · 2026-10-02 | 상업 UAS 안전운용 절차와 안전중요 외부 C2 서비스 공개초록 | ISO 공식 서지·초록; 2026-08 발행 | 1.50·A.50 §4·7·8 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023 제1판 · 2026-10-02 | UTM 핵심기능·기능구조; 역할배분·통신·사업모델 제외 | ISO 공식 서지·공개초록 | 1.50·A.50 §4·7·9 / 실제 역할·통신·계약은 적용체계 확인 |
| 항공안전법 제127조·제129조·시행규칙 제312조의2 · 2026-10-02 | 비행승인, 조종자 준수·사고보고, 특별비행승인의 국내 경계 | 국가법령정보센터 현행 조문 | 1.50·A.50 §1·2·7·9·10 / 임무별 공역·승인조건 재확인 |
| NIST SP 800-53 Rev. 5 AU-6·CA-7·PM-6 · 2026-10-02 | 감사기록 분석·보고, 조직정의 지표·빈도·추세·독립평가, 성과측정 | NIST 공식 PDF 해당 통제 확인 | 1.51·A.51 §1~5·9·10 / 미국 연방 비교통제, 국내 의무 아님 |
| NIST SP 800-61 Rev. 3 · 2026-10-02 | 사고대응 교훈·근본원인 분석과 지속개선의 연결 | NIST 공식 PDF, 2025-04 발행 | 1.51·A.51 §5~10 / 사이버사고 비교지침, 항공 권한 별도 |
| ISO 10007:2017 제3판 · 2026-10-02 | 제품·서비스 수명주기 구성관리 공개범위 | ISO 공식 페이지; 현행 발행본, 제4판 WD 개발 중 | 1.51·A.51 §1·3·7·9 / 유료 전문 세부조항 미확인 |
| ISO/IEC 20000-1:2018 + Amd 1:2024 · 2026-10-02 | 서비스관리시스템의 운영·측정·개선 공개범위 | ISO 공식 서지·Amendment 페이지 | 1.51·A.51 §2~4·7·9·10 / 조직별 적용·적합성 미평가 |
| ISO 9001:2026 제6판 · 2026-10-02 | QMS의 운영, 성과평가, 데이터 기반 지속개선 공개범위 | ISO 공식 제품 페이지; current edition 확인 | 1.51·A.51 §2·7·9·10 / 유료 본문·인증 미평가 |
| ISO 19011:2026 제4판 · 2026-10-02 | 경영시스템 감사 원칙·프로그램·수행 지침 공개범위 | ISO 공식 제품 페이지 | 1.51·A.51 §4·5·8~10 / 감사지침이며 자체로 인증 아님 |
| ISO/IEC 27001:2022 + Amd 1:2024 · 2026-10-02 | 정보보안 위험관리·성과평가·개선 공개범위 | ISO 공식 제품·Amendment 페이지 | 1.51·A.51 §1~5·7·9·10 / 적용통제·심사 미평가 |
| ICAO Doc 9859 제4판 Chapter 9 · 2026-10-02 | SMS 안전성과 측정, 변경관리, 지속개선의 공개 요소 | ICAO 공식 SMM Chapter 9 페이지 | 1.51·A.51 §2~5·7·9·10 / 조직별 SMS 적용·승인 별도 |
| ICAO Annex 19 제3판·Amendment 2 상태 · 2026-10-02 | 안전관리 상위체계와 적용시점 | ICAO 공식 SARPs 페이지; 2026-11-26 적용 예정 | 1.51·A.51 §8·10 / 확인일 현재 국내 현행의무로 표현하지 않음 |
| ISO 21384-3:2026 제3판 · 2026-10-02 | 상업 UAS 안전운용 절차 공개초록 | ISO 공식 서지·초록 | 1.51·A.51 §3·8·9 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023 제1판 · 2026-10-02 | UTM 핵심기능·기능구조 공개초록과 제외범위 | ISO 공식 서지·초록 | 1.51·A.51 §1·3·8 / 역할·통신·계약은 적용체계 확인 |
| 항공안전법 제127조·제129조·시행규칙 제312조의2 · 2026-10-02 | 비행·특별승인, 조종자 준수·사고보고의 국내 경계 | 국가법령정보센터 현행 조문 | 1.51·A.51 §8·10 / 임무별 공역·승인조건 재확인 |
| NIST SP 800-53 Rev. 5 CM-3·CM-4·SI-7 · 2026-10-02 | 변경유형·승인·기록·검토, 자동기록/금지/구현, 시험·영향분석·무결성 확인 | NIST 공식 PDF 해당 통제 확인 | 1.52·A.52 §2~8 / 미국 연방 비교통제, 국내 의무 아님 |
| NIST SP 800-128 Update 1 · 2026-10-02 | 보안 중심 구성관리의 원칙·프로세스 공개범위 | NIST CSRC 공식 발행 페이지 | 1.52·A.52 §1~6·10 / 기관별 구성관리 설계 별도 |
| ISO 10007:2017 제3판 · 2026-10-02 | 제품·서비스 수명주기 구성관리 공개범위 | ISO 공식 페이지; 현행 발행본, 제4판 WD 개발 중 | 1.52·A.52 §1~3·6·10 / 유료 전문 세부조항 미확인 |
| ISO/IEC 20000-1:2018 + Amd 1:2024 · 2026-10-02 | 서비스관리시스템의 계획·전환·운영·측정·개선 공개범위 | ISO 공식 서지·Amendment 페이지 | 1.52·A.52 §2~10 / 조직별 적용·적합성 미평가 |
| ISO 9001:2026 제6판 · 2026-10-02 | QMS 프로세스 통제·성과평가·개선 공개범위 | ISO 공식 제품 페이지; 2026-09-16 발행 | 1.52·A.52 §1·3·8~10 / 유료 본문·인증 미평가 |
| ISO 19011:2026 제4판 · 2026-10-02 | 경영시스템 감사 원칙·프로그램·수행 지침 공개범위 | ISO 공식 제품 페이지 | 1.52·A.52 §8~10 / 감사지침이며 자체로 인증 아님 |
| ISO/IEC 27001:2022 + Amd 1:2024 · 2026-10-02 | 정보보안 위험관리·성과평가·개선 공개범위 | ISO 공식 제품·Amendment 페이지 | 1.52·A.52 §2~10 / 적용통제·심사 미평가 |
| ICAO Doc 9859 제4판 Chapter 9 · 2026-10-02 | SMS 변경관리, 안전성과 측정, 지속개선 공개 요소 | ICAO 공식 SMM Chapter 9 페이지 | 1.52·A.52 §1·3·8~10 / 조직별 SMS 적용·승인 별도 |
| ISO 21384-3:2026 제3판 · 2026-10-02 | 상업 UAS 운용절차와 외부 안전중요 C2의 공개초록 | ISO 공식 서지·초록 | 1.52·A.52 §1·4~7 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023 제1판 · 2026-10-02 | UTM 기능구조 공개초록과 역할·통신·사업모델 제외범위 | ISO 공식 서지·초록 | 1.52·A.52 §1·4~7 / 역할·통신·계약은 적용체계 확인 |
| 항공안전법 제127조·제129조·시행규칙 제312조의2 · 2026-10-02 | 비행·특별승인과 조종자 준수·사고보고의 국내 경계 | 국가법령정보센터 현행 조문 | 1.52·A.52 §1·7·10 / 임무별 공역·승인조건 재확인 |
| NIST SP 800-204D 최종본 · 2024-02 · 확인 2026-10-02 | DevSecOps CI/CD의 소스·빌드·시험·패키지·배포 공급망 보안과 출처·서명·비밀정보·격리빌드 | NIST 공식 PDF 3~5장 확인 | 1.53·A.53 §1~9 / 미국 연방 비교지침, 국내 의무 아님 |
| NIST SP 800-218 SSDF v1.1 · 2022-02 · 확인 2026-10-02 | 보안개발 관행과 구매자·공급자 공통어휘 | NIST 공식 최종 발행 페이지; v1.2는 IPD | 1.53·A.53 §1~5·9~10 / 조직별 구현·평가 미완 |
| NIST SP 800-161 Rev.1 Update 1 · 2024-11 · 확인 2026-10-02 | 사이버 공급망 위험 식별·평가·완화와 전략·정책·계획 | NIST 공식 최종 PDF·발행이력 | 1.53·A.53 §1·4·9·10 / 미국 연방 비교지침 |
| NIST SP 800-53 Rev.5 Update 1 · 확인 2026-10-02 | AC-5·AC-6·CM-5·IA-5·SA-10·SA-11·SI-7·SR-3·SR-4·SR-11 비교통제 | NIST 공식 통제 카탈로그 | 1.53·A.53 §1~10 / 통제선정·적합성 미평가 |
| CISA 공급망 개발자 권고지침 · 확인 2026-10-02 | 개발·CI/CD 단계의 비밀정보 탐지 등 보충사례 | CISA 공식 가이드 | 1.53·A.53 §2·5·7 / 미국 정부 권고, 국내 의무 아님 |
| ISO/IEC 27036-3:2023 제2판 · 확인 2026-10-02 | 다층 하드웨어·소프트웨어·서비스 공급망의 구매자·공급자 정보보안 위험 | ISO 공식 서지·공개초록 | 1.53·A.53 §1·4·9·10 / 유료 전문 세부조항 미확인 |
| ISO/IEC 27001:2022 + Amd 1:2024 · 확인 2026-10-02 | ISMS 위험관리·성과평가·개선 공개범위 | ISO 공식 제품·Amendment 페이지 | 1.53·A.53 §1~10 / 적용통제·심사 미평가 |
| ISO/IEC 27002:2022 제3판 · 확인 2026-10-02 | 접근통제·암호기술·사고대응 등 정보보안 통제 공개범위 | ISO 공식 서지·공개초록 | 1.53·A.53 §1~10 / 유료 전문 세부조항 미확인 |
| ICAO Doc 9859 제4판 Chapter 9 · 확인 2026-10-02 | SMS 변경관리·안전성과 측정·지속개선 공개 요소 | ICAO 공식 SMM Chapter 9 | 1.53·A.53 §1·9·10 / 소프트웨어 공급망 의무로 해석하지 않음 |
| ISO 21384-3:2026 제3판 · 확인 2026-10-02 | 상업 UAS 운용절차 공개초록 | ISO 공식 서지·공개초록 | 1.53·A.53 §1·9 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023 제1판 · 확인 2026-10-02 | UTM 기능구조 공개초록 | ISO 공식 서지·공개초록 | 1.53·A.53 §1·9 / 역할·통신·사업모델 별도 확인 |
| 개인정보 보호법 제29조·시행령 제30조 · 확인 2026-10-02 | 개인정보 포함 시 내부계획·접근·인증·암호화·접속기록·악성프로그램 방지 | 국가법령정보센터 현행 조문 | 1.53·A.53 §7~9 / 개인정보 포함 여부·공공시스템 해당성 별도 |
| 항공안전법 제127조·제129조 · 확인 2026-10-02 | 비행승인과 조종자 준수사항의 국내 권한 경계 | 국가법령정보센터 현행 조문 | 1.53·A.53 §1·9·10 / 임무별 공역·승인조건 재확인 |
| NIST SP 800-218 SSDF v1.1 · 2022-02 · 확인 2026-10-02 | 잔존 취약점 식별·대응·재발방지와 공급자·구매자 공통어휘 | NIST 공식 최종본; v1.2는 2025-12 IPD | 1.54·A.54 §1~4·10 / 조직별 구현·평가 미완 |
| NIST SP 800-40 Rev.4 · 2022-04 · 확인 2026-10-02 | 식별·우선순위·획득·설치·검증을 포함한 전사 패치관리 계획 | NIST 공식 최종 PDF | 1.54·A.54 §4~7·10 / 미국 연방 비교지침 |
| NIST SP 800-161 Rev.1 Update 1 · 2024-11 · 확인 2026-10-02 | 공급망 제품·서비스 위험 식별·평가·완화 | NIST 공식 발행·업데이트 페이지 | 1.54·A.54 §1~7·10 / 미국 연방 비교지침 |
| CISA VEX 최소요건 · 2023 · 확인 2026-10-02 | 제품별 취약점 영향상태와 근거 교환 | CISA 공식 공개요건·사용사례 | 1.54·A.54 §1~3·8 / 현장판정 대체 아님 |
| CISA KEV Catalog · 확인 2026-10-02 | 실제 악용 증거를 취약점 우선순위에 반영 | CISA 공식 카탈로그; 2026-09-29 갱신 확인 | 1.54·A.54 §4 / 단독 운항중지·안전판정 기준 아님 |
| ISO/IEC 29147:2018 제2판 · 확인 2026-10-02 | 취약점 공개와 이용자 지원의 공개범위 | ISO 공식 서지·초록; confirmed 2024, to be revised | 1.54·A.54 §1·8 / 유료 전문 세부조항·차기판 미확인 |
| ISO/IEC 30111:2019 제2판 · 확인 2026-10-02 | 보고된 잠재 취약점의 처리·개선 프로세스 공개범위 | ISO 공식 서지·초록; confirmed 2025, to be revised | 1.54·A.54 §1~7·10 / 유료 전문 세부조항·차기판 미확인 |
| ISO/IEC TR 5895:2022 · 확인 2026-10-02 | 다자간 조정공개의 준비·접수·검증·완화·공개·사후단계 | ISO 공식 서지·공개초록 | 1.54·A.54 §1·3·6·8·10 / 조직별 적용 미평가 |
| ISO/IEC 18974:2023 제1판 · 확인 2026-10-02 | 오픈소스 보안보증 프로그램의 품질요건 공개범위 | ISO 공식 서지·공개초록 | 1.54·A.54 §1~4·6·10 / 유료 전문 세부조항 미확인 |
| ISO/IEC 27036-3:2023 제2판 · 확인 2026-10-02 | 다층 제품·서비스 공급망의 구매자·공급자 정보보안 위험 | ISO 공식 서지·공개초록 | 1.54·A.54 §1·6·8~10 / 유료 전문 세부조항 미확인 |
| KISA 보호나라·KrCERT·KNVD · 확인 2026-10-02 | 국내 취약점 신고·조치·보안공지 공식 확인경로 | KISA 공식 포털·KNVD 안내 | 1.54·A.54 §1·4·8 / 개별 공지의 적용판본 별도 확인 |
| 개인정보 보호법 제34조·시행령 제39조·제39조의3·제40조 · 2026-09-11 시행 · 확인 2026-10-02 | 개인정보 유출 통지·신고의 내용·시한·예외와 긴급조치 | 국가법령정보센터 현행 조문 | 1.54·A.54 §8·10 / 취약점 자체에 자동 적용하지 않음 |
| ICAO Doc 9859 제4판 Chapter 9 · 2018 · 확인 2026-10-02 | SMS 변경관리·안전성과·지속개선 공개 요소 | ICAO 공식 SMM Chapter 9 | 1.54·A.54 §4~7·10 / 취약점 세부의무로 해석하지 않음 |
| ISO 21384-3:2026 제3판 · 2026-08 · 확인 2026-10-02 | 상업 UAS 운용절차와 외부 안전중요 C2 링크 공개범위 | ISO 공식 서지·공개초록 | 1.54·A.54 §4~7·9 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023 제1판 · 확인 2026-10-02 | UTM 기능구조 공개범위 | ISO 공식 서지·공개초록 | 1.54·A.54 §2·4·8·9 / 역할·통신·사업모델 별도 확인 |
| 항공안전법 제127조·제129조 · 2026-09-17 시행 · 확인 2026-10-02 | 비행승인과 조종자 준수·사고보고의 국내 권한경계 | 국가법령정보센터 현행 조문 | 1.54·A.54 §4·5·7·9 / 임무별 공역·승인조건 재확인 |
| NIST CSF 2.0 · CSWP 29 · 2024-02 · 확인 2026-10-02 | GV.SC 공급망 위험관리와 관계·서비스 종료 후 활동 | NIST 공식 최종 PDF·카탈로그 | 1.55·A.55 §1~10 / 미국 일반 프레임워크; 조직별 구현 미평가 |
| NIST CSF 2.0 Implementation Examples · 2024 · 확인 2026-10-02 | 공급자 중요도·중단계획·전환/종료·접근 비활성화·데이터 반환/처분 사례 | NIST 공식 구현예시 | 1.55·A.55 §1~10 / 비규범 예시이며 요구사항으로 해석하지 않음 |
| NIST SP 800-161 Rev.1 Update 1 · 2024-11 · 확인 2026-10-02 | 제품·서비스 공급망 위험 식별·평가·완화 | NIST 공식 발행·업데이트 페이지 | 1.55·A.55 §1~3·5~10 / 미국 연방 비교지침 |
| CISA BOD 26-02·EoS 안내 · 2026-02-05 · 확인 2026-10-02 | 지원종료 외부노출 엣지 장비 식별·제거·완화 비교사례 | CISA 공식 지침·자원 페이지 | 1.55·A.55 §1~3·6·10 / 미국 연방 적용; 한국 일반의무 아님 |
| ISO/IEC 19941:2017 제1판 · 확인 2026-10-02 | 클라우드 상호운용성·이식성 유형과 공통개념 공개범위 | ISO 공식 서지·초록; confirmed 2023, to be revised | 1.55·A.55 §2~6·9 / ISO/IEC 19941-1은 발행절차 중; 유료 전문 미확인 |
| ISO 37500:2014 제1판 · 확인 2026-10-02 | 아웃소싱 생애주기·거버넌스·위험·협업의 공개범위 | ISO 공식 서지·초록; published, under review | 1.55·A.55 §1~3·8~10 / 조직별 계약·법률 적용 미평가 |
| ISO 22301:2019 + Amd 1:2024 · 확인 2026-10-02 | 중단 대비·대응·복구와 허용 가능한 서비스 연속성 | ISO 공식 현행판·개정판 서지; ISO/CD 22301 제3판 개발 중 | 1.55·A.55 §2·5·6·10 / 유료 전문 세부조항·차기판 미확인 |
| ISO/IEC 27036-3:2023 제2판 · 확인 2026-10-02 | 다층 제품·서비스 공급망의 구매자·공급자 정보보안 위험 | ISO 공식 서지·공개초록 | 1.55·A.55 §1~3·7~10 / 유료 전문 세부조항 미확인 |
| 개인정보 보호법 제21조·제26조·시행령 제16조 · 2026-09-11 시행 · 확인 2026-10-02 | 개인정보 파기·분리보관·처리위탁·재위탁과 복구불가능 삭제 | 국가법령정보센터 현행 조문 | 1.55·A.55 §4·7~10 / 개인정보 해당 여부·보존근거 별도 판정 |
| ICAO Doc 9859 제4판 Chapter 9 · 2018 · 확인 2026-10-02 | SMS 변경관리·안전성과·지속개선 공개 요소 | ICAO 공식 SMM Chapter 9 | 1.55·A.55 §2·5·6·10 / 공급자 종료의 직접 법적 의무로 해석하지 않음 |
| ISO 21384-3:2026 제3판 · 2026-08 · 확인 2026-10-02 | 상업 UAS 운용절차와 외부 안전중요 C2 링크 공개범위 | ISO 공식 서지·공개초록 | 1.55·A.55 §2·3·5·6·8 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023 제1판 · 확인 2026-10-02 | UTM 기능구조 공개범위 | ISO 공식 서지·공개초록 | 1.55·A.55 §2·3·5·6·8 / 역할·통신·사업모델 별도 확인 |
| 항공안전법 제127조·제129조 · 2026-09-17 시행 · 확인 2026-10-02 | 비행승인과 조종자 준수·사고보고의 국내 권한경계 | 국가법령정보센터 현행 조문 | 1.55·A.55 §2·5·6·8·10 / 임무별 공역·승인조건 재확인 |
| NIST IR 8179 · 2018-04 · 확인 2026-10-02 | 조직 목표와 상실 영향에 따른 프로그램·시스템·구성요소 중요도 분석 | NIST 공식 최종본·DOI | 1.56·A.56 §1~3 / 조직별 중요도·임계값 별도 정의 |
| NIST SP 800-161 Rev.1 Update 1 · 2024-11 · 확인 2026-10-02 | 다층 공급망 위험 식별·평가·완화와 수명주기 계획 | NIST 공식 최종·업데이트 페이지 | 1.56·A.56 §1~10 / 미국 연방 비교지침 |
| NIST SP 1305 Final · 2024-10-21 · 확인 2026-10-02 | CSF 2.0 GV.SC 기반 공급자 식별·중요도·요구사항·전기간 성과관리 | NIST 공식 최종본·문서이력 | 1.56·A.56 §1~3·9·10 / 보편적 법적 의무 아님 |
| NIST CSF 2.0 Implementation Examples · 확인 2026-10-02 | 공급자 중요도 기준·관계 전기간 위험감시·변경에 따른 재평가 사례 | NIST CSF 공식 온라인 예시 | 1.56·A.56 §1~4·9·10 / 비규범 예시; 요구사항으로 해석하지 않음 |
| ISO/IEC 27036-3:2023 제2판 · 확인 2026-10-02 | 분산·다층 하드웨어·소프트웨어·서비스 공급망 정보보안 위험 | ISO 공식 서지·초록; Published | 1.56·A.56 §2~5·7·9 / 사업연속성은 범위 밖; 유료 전문 미확인 |
| ISO 22301:2019 + Amd 1:2024 · 확인 2026-10-02 | 중단 대비·대응·복구와 허용 가능한 서비스 연속성 | ISO 공식 현행판; to be revised, ISO/CD 22301 개발 중 | 1.56·A.56 §1·4·6·8·10 / 유료 전문·차기판 미확인 |
| ISO/IEC 27031:2025 제2판 · 확인 2026-10-02 | ICT 준비도와 사업연속성 목표의 정렬·중단 대응·복구 공개범위 | ISO 공식 현행판 소개·서지 | 1.56·A.56 §4~8·10 / 조직별 성능기준·유료 전문 미확인 |
| ISO/IEC 20000-1:2018 제3판 + Amd 1:2024 · 확인 2026-10-02 | 서비스의 계획·전환·제공·개선과 공급망 서비스 제공자의 일관된 접근 | ISO 공식 서지·초록; confirmed 2023 | 1.56·A.56 §1·3·6~10 / 인증·적합성 미평가 |
| EU Regulation 2022/2554 DORA · 2023-01-16 발효·2025-01-17 적용 · 확인 2026-10-02 | ICT 제3자 집중위험·다중공급자 전략·중요기능 탈출전략 | EUR-Lex 공식 원문 Article 28~30 | 1.56·A.56 §2~8 / EU 금융기관 적용 비교사례; 한국 드론 일반의무 아님 |
| Commission Delegated Regulation EU 2024/1773 · 확인 2026-10-02 | 계약별 문서화된 탈출계획과 정기검토·시험 | EUR-Lex 공식 위임규정 | 1.56·A.56 §7·8·10 / DORA 적용주체 비교사례 |
| ICAO Doc 9859 제4판 Chapter 9 · 2018 · 확인 2026-10-02 | SMS 변경관리·안전성과·지속개선 공개 요소 | ICAO 공식 SMM·Chapter 9 | 1.56·A.56 §1·4~6·8·10 / 공급자 집중의 직접 법적 의무 아님 |
| ISO 21384-3:2026 제3판 · 2026-08 · 확인 2026-10-02 | 상업 UAS 운용절차와 외부 안전중요 C2 링크 공개범위 | ISO 공식 서지·공개초록; Published | 1.56·A.56 §1·4~6·8·9 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023·23629-9:2023 각 제1판 · 확인 2026-10-02 | UTM 기능구조와 UTM 제공자-이용자 인터페이스 공개범위 | ISO 공식 서지·공개초록 | 1.56·A.56 §1~5·8·9 / 역할·사업모델·통신구현 별도 확인 |
| 항공안전법 제127조·제129조·시행규칙 제310조 · 2026-09-17 시행 기준 · 확인 2026-10-02 | 비행승인과 초경량비행장치 조종자 준수사항의 국내 권한경계 | 국가법령정보센터 현행 조문 | 1.56·A.56 §1·6·8~10 / 임무별 공역·승인조건 재확인 |
| NIST SP 1326 Final · 2026-07-08 · 확인 2026-10-02 | ICT 공급자 실사의 출처·복원력·기초 보안관행·공급계층과 위험기반 조사 | NIST 공식 최종본·DOI·문서이력 | 1.57·A.57 §2·5·7 / 미국 자발적 지침; 법적 적격성 아님 |
| NIST SP 800-161 Rev.1 Update 1 · 2024-11-01 · 확인 2026-10-02 | 다층 공급망 위험의 식별·평가·대응·수명주기 관리 | NIST 공식 최종·업데이트 페이지 | 1.57·A.57 §1~10 / 조직별 위험수용 기준 별도 |
| NIST SP 1305 Final · 2024-10-21 · 확인 2026-10-02 | CSF 2.0 GV.SC 기반 공급자 중요도·요구사항·관계 전기간 성과관리 | NIST 공식 최종본·DOI | 1.57·A.57 §1~5·8~10 / 보편적 법적 의무 아님 |
| NIST CSF 2.0 Implementation Examples · 확인 2026-10-02 | GV.SC-07·09의 계약증거·감사·시험·위험변화·중요도 재평가·성과감시 사례 | NIST 공식 구현예시 PDF | 1.57·A.57 §3~5·8·10 / 비규범 예시 |
| ISO/IEC 27036-2:2022 제2판 · 확인 2026-10-02 | 공급자·취득자 관계의 정의·구현·운영·감시·검토·유지·개선 | ISO 공식 서지·공개초록; Published | 1.57·A.57 §1~10 / 유료 전문·적합성 미확인 |
| ISO/IEC 27036-3:2023 제2판 · 확인 2026-10-02 | 다층 하드웨어·소프트웨어·서비스 공급망의 정보보안 위험 | ISO 공식 서지·공개초록; Published | 1.57·A.57 §2·5·7 / 사업연속성은 범위 밖 |
| ISO/IEC 20000-1:2018 제3판 + Amd 1:2024 · 확인 2026-10-02 | 서비스 계획·전환·제공·개선과 공급망 서비스의 일관된 관리 | ISO 공식 서지·초록·개정사항 | 1.57·A.57 §3·4·6·9·10 / 인증 미평가 |
| ISO 31000:2018 제2판 · 확인 2026-10-02 | 식별·분석·평가·처리·감시·소통을 조직 의사결정에 통합하는 공개 원칙 | ISO 공식 서지·소개; ISO/CD 31000 별도 개발 중 | 1.57·A.57 §1·3·5·7·8·10 / 현행판은 2018; 차기판 미확정 |
| ISO 9001:2026 제6판 · 확인 2026-10-02 | 품질경영시스템의 수립·운영·유지·지속개선 공개범위 | ISO 공식 최신판 페이지; 2015판 대체 | 1.57·A.57 §3·4·6·8~10 / 공급자 세부조항 전문 미확인 |
| ISO 19011:2026 제4판 · 확인 2026-10-02 | 감사 원칙·감사프로그램·경영시스템 감사와 역량 공개범위 | ISO 공식 최신판 페이지 | 1.57·A.57 §3~5·8·10 / 감사·인증 완료 아님 |
| EU Regulation 2022/2554 DORA · 2025-01-17 적용 · 확인 2026-10-02 | ICT 제3자 위험·집중도·계약·지속감시·탈출전략 | EUR-Lex 공식 원문 Article 28~30 | 1.57·A.57 §5~10 / EU 금융기관 비교사례 |
| Commission Delegated Regulation EU 2024/1773 · 확인 2026-10-02 | 계약상 조치·핵심지표를 통한 지속감시와 탈출계획 검토·시험 | EUR-Lex 공식 위임규정 | 1.57·A.57 §3·4·6·8~10 / DORA 적용주체 비교사례 |
| ICAO Doc 9859 제4판 Chapter 9 · 2018 · 확인 2026-10-02 | 서비스 제공자의 SMS·안전위험·안전보증·변경관리 공개 요소 | ICAO 공식 SMM·Chapter 9·제4판 안내 | 1.57·A.57 §1·4·5·8~10 / 공급자 평가 직접 법령 아님 |
| ISO 21384-3:2026 제3판 · 확인 2026-10-02 | 상업 UAS 운용절차와 외부 안전중요 C2 서비스의 상위 맥락 | ISO 공식 서지·공개초록; Published | 1.57·A.57 §2·4·7·9 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023·23629-9:2023 각 제1판 · 확인 2026-10-02 | UTM 기능구조와 UTM 제공자-이용자 인터페이스의 공개범위 | ISO 공식 서지·공개초록 | 1.57·A.57 §2·4·7·9 / 역할·사업모델·구현 별도 확인 |
| 항공안전법 제127조·제129조·시행규칙 제310조 · 2026-09-17 시행 기준 · 확인 2026-10-02 | 비행승인과 초경량비행장치 조종자 준수사항의 국내 권한경계 | 국가법령정보센터 현행 조문 | 1.57·A.57 §1·4·8~10 / 공급자 처분이 승인·조종자 의무 대체하지 않음 |
| NIST SP 800-221 Final · 2023-03 · 확인 2026-10-02 | ICT 위험 프로그램을 기업 위험 포트폴리오·거버넌스와 연결하는 공개 지침 | NIST CSRC 공식 최종본·DOI | 1.58·A.58 §1·3·8~10 / 미국 지침; 예산법 아님 |
| NIST IR 8286C Rev.1 Final · 2026 · 확인 2026-10-02 | 사이버 위험 등록정보를 기업 위험 포트폴리오와 감독에 단계적으로 연결 | NIST CSRC 공식 최종 페이지·문서계보 | 1.58·A.58 §3·8~10 / 조직별 위험수용·재무모형 별도 |
| NIST SP 1305 Final · 2024-10-21 · 확인 2026-10-02 | CSF 2.0 GV.SC 기반 공급자 중요도·요구사항·수명주기 성과관리 | NIST CSRC 공식 최종본·DOI | 1.58·A.58 §3·4·8~10 / 자발적 지침 |
| NIST SP 800-161 Rev.1 Update 1 · 2024-11-01 · 확인 2026-10-02 | 다층 공급망 위험의 조직·수명주기 관리와 위험처리 | NIST 공식 최종·업데이트 페이지 | 1.58·A.58 §3~6·8~10 / 세부 통제 조직별 선택 |
| NIST SP 800-181 Rev.1 · 2020-11, NICE 구성요소 2026-04-28 · 확인 2026-10-02 | 사이버 업무를 과업·지식·기술·역량으로 기술하는 공통 언어 | NIST CSRC 공식 최종본·Current Versions 안내 | 1.58·A.58 §7 / 드론 관제 자격기준 아님 |
| NIST SP 1326 Final · 2026-07-08 · 확인 2026-10-02 | ICT 공급자·제품 실사와 중요도 기반 조사 | NIST CSRC 공식 최종본·DOI | 1.58·A.58 §4·8 / 법적 적격성·조달승인 아님 |
| ISO 9001:2026 제6판 · 확인 2026-10-02 | 품질경영의 리더십·계획·운영·평가·개선 공개범위 | ISO 공식 최신판 페이지; 2015판 대체 | 1.58·A.58 §1~3·8~10 / 유료 전문 세부조항 미확인 |
| ISO/IEC 20000-1:2018 제3판 + Amd 1:2024 · 확인 2026-10-02 | 서비스관리시스템의 계획·전환·제공·평가·개선 공개범위 | ISO 공식 서지·개정사항; Published | 1.58·A.58 §1·2·4·8~10 / 인증 미평가 |
| ISO 31000:2018 제2판 · 확인 2026-10-02 | 위험 식별·분석·평가·처리·감시·소통과 자원배분 공개원칙 | ISO 공식 서지·소개; 개정 예정 상태 | 1.58·A.58 §3·5·8~10 / 인증 표준 아님; 차기판 미확정 |
| ISO/IEC 27036-2:2022·27036-3:2023 각 제2판 · 확인 2026-10-02 | 공급자 관계 요구와 다층 ICT 공급망 보안의 공개범위 | ISO 공식 서지·공개초록; Published | 1.58·A.58 §3·4·6·8~10 / 유료 전문·적합성 미확인 |
| ISO 22301:2019 제2판 + Amd 1:2024 · 확인 2026-10-02 | 사업연속성 관리체계와 중단 대비의 공개범위 | ISO 공식 서지·개정사항; ISO/CD 22301 별도 개발 중 | 1.58·A.58 §2·4·5·8~10 / 차기판 미확정 |
| ISO 19011:2026 제4판 · 확인 2026-10-02 | 감사 원칙·감사프로그램·경영시스템 감사·역량 공개범위 | ISO 공식 최신판 페이지 | 1.58·A.58 §7·9·10 / 감사·인증 완료 아님 |
| EU Regulation 2022/2554 DORA Article 28 · 2025-01-17 적용 · 확인 2026-10-02 | 정기 ICT 제3자위험 전략·다중공급자·계약·탈출전략 | EUR-Lex 공식 원문 | 1.58·A.58 §3·4·8~10 / EU 금융기관 비교사례 |
| Commission Delegated Regulation EU 2024/1773 · 확인 2026-10-02 | 제3자의 재무·인적·기술자원·보안·내부통제와 지속감시 | EUR-Lex 공식 위임규정 | 1.58·A.58 §4·5·7~10 / DORA 적용주체 비교사례 |
| ICAO Doc 9859 제4판 Chapter 9 · 2018 · 확인 2026-10-02 | SMS·안전보증·변경관리·안전교육과 소통의 공개 요소 | ICAO 공식 SMM·Chapter 9 | 1.58·A.58 §2·3·7~10 / 예산·공급자전략 직접 규정 아님 |
| ISO 21384-3:2026 제3판 · 확인 2026-10-02 | 상업 UAS 안전운용과 외부 안전중요 C2 서비스의 상위 맥락 | ISO 공식 서지·공개초록; Published | 1.58·A.58 §2·4·7~10 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023·23629-9:2023 각 제1판 · 확인 2026-10-02 | UTM 기능구조와 UTM 제공자-이용자 인터페이스 공개범위 | ISO 공식 서지·공개초록 | 1.58·A.58 §2·4·7~10 / 역할·사업모델·구현 별도 확인 |
| 항공안전법 제127조·제129조·시행규칙 제310조 · 2026-09-17 시행 기준 · 확인 2026-10-02 | 비행승인과 초경량비행장치 조종자 준수사항의 국내 권한경계 | 국가법령정보센터 현행 조문 | 1.58·A.58 §2·7~10 / 공급전략이 승인·조종자 의무 대체하지 않음 |
| NIST SP 800-55 Vol.1 Final · 2024-12 · 확인 2026-10-03 | 측정항목 개발·우선순위화·평가의 공개지침 | NIST CSRC 공식 최종본·DOI; Rev.1 대체 | 1.59·A.59 §3·8~10 / 정보보안 측정지침; 전 분야 의무 아님 |
| NIST SP 800-55 Vol.2 Final · 2024-12 · 확인 2026-10-03 | 유연한 정보보안 측정프로그램 개발·구현 공개방법 | NIST CSRC 공식 최종본·DOI | 1.59·A.59 §1·3·8~10 / 조직별 측정모형·임계치 별도 |
| NIST IR 8286C Rev.1 Final · 2025-12 · 확인 2026-10-03 | 위험등록정보·KPI·KRI를 기업 위험 포트폴리오·감독과 연결 | NIST CSRC 공식 최종 페이지·DOI | 1.59·A.59 §2·8~10 / 미국 지침; 위험수용권한 별도 |
| NIST CSWP 29 CSF 2.0 Final · 2024-02-26 · 확인 2026-10-03 | 위험 결과를 이해·평가·우선순위화·소통하는 자발적 프레임워크 | NIST CSRC 공식 최종본·DOI | 1.59·A.59 §1~3·8~10 / 달성방법 비처방 |
| NIST SP 1302·SP 1305 Final · 2024-10-21 · 확인 2026-10-03 | 개선진도 감시와 공급망 수명주기 성과·위험관리 공개지침 | NIST CSRC 공식 최종본·DOI | 1.59·A.59 §2·4·8~10 / 자발적 지침 |
| ISO 9001:2026 제6판 · 확인 2026-10-03 | 품질목표·자원·역량·운영·성과평가·개선의 공개범위 | ISO 공식 최신판 페이지; 2026-09-16 발행 | 1.59·A.59 §1~3·7~10 / 유료 전문 세부조항 미확인 |
| ISO/IEC 20000-1:2018 제3판 + Amd 1:2024 · 확인 2026-10-03 | 서비스관리의 계획·설계·전환·제공·평가·개선 공개범위 | ISO 공식 서지·개정사항; 2023 확인 | 1.59·A.59 §2~4·8~10 / 인증 미평가 |
| ISO 31000:2018 제2판 · 확인 2026-10-03 | 위험 식별·분석·평가·처리·감시·소통과 조직 보고 | ISO 공식 서지·소개; 현행 발행본·개정 예정 | 1.59·A.59 §8~10 / 인증 표준 아님; 차기판 미확정 |
| ISO/IEC 27036-2:2022·27036-3:2023 각 제2판 · 확인 2026-10-03 | 공급자 관계 요구와 다층 ICT 공급망 보안의 공개범위 | ISO 공식 서지·공개초록; Published | 1.59·A.59 §3·4·6·8~10 / 유료 전문·적합성 미확인 |
| ISO 19011:2026 제4판 · 확인 2026-10-03 | 감사원칙·프로그램·수행·감사자 역량과 개선 공개범위 | ISO 공식 최신판 페이지; 2026-05 발행 | 1.59·A.59 §3·8~10 / 사용이 인증을 의미하지 않음 |
| ICAO Doc 9859 제4판 Chapter 9 · 2018 · 확인 2026-10-03 | SMS의 성과 감시·측정, 변경관리, 지속개선, 훈련·소통 공개요소 | ICAO 공식 SMM Chapter 9 | 1.59·A.59 §6~10 / 공급전략·예산 직접 규정 아님 |
| ISO 21384-3:2026 제3판 · 확인 2026-10-03 | 상업 UAS 안전운용과 외부 안전중요 C2 서비스 상위 맥락 | ISO 공식 서지·공개초록; Published | 1.59·A.59 §4·6~10 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023·23629-9:2023 각 제1판 · 확인 2026-10-03 | UTM 기능구조와 UTM 제공자-이용자 정보교환 공개범위 | ISO 공식 서지·공개초록; Published | 1.59·A.59 §3·4·8~10 / 역할분담·프로토콜·사업모델 별도 |
| 항공안전법 제127조·제129조·시행규칙 제310조 · 현행 기준 · 확인 2026-10-03 | 비행승인과 초경량비행장치 조종자 준수사항의 국내 권한경계 | 국가법령정보센터 현행 조문 | 1.59·A.59 §1·8~10 / 내부 검토가 법정 승인·의무 대체하지 않음 |
| NIST SP 800-55 Vol.1 Final · 2024-12 · 확인 2026-10-03 | 측정항목 개발·우선순위화·평가 공개지침 | NIST CSRC 공식 최종본·DOI | 1.60·A.60 §3~5·10 / 정보보안 측정지침; 전 분야 의무 아님 |
| NIST SP 800-55 Vol.2 Final · 2024-12 · 확인 2026-10-03 | 반복 가능한 측정프로그램 개발·구현 공개방법 | NIST CSRC 공식 최종본·DOI | 1.60·A.60 §3~5·10 / 조직별 산식·임계치 별도 |
| NIST IR 8286C Rev.1 Final · 2025-12 · 확인 2026-10-03 | 위험등록정보·KPI·KRI와 기업 위험 포트폴리오·감독 연결 | NIST 공식 PDF·DOI | 1.60·A.60 §5·8~10 / 미국 지침; 위험수용권한 별도 |
| NIST SP 800-18 Rev.2 Final · 2026-06-30 · 확인 2026-10-03 | 시스템 수명주기 보안·프라이버시·공급망 계획과 자동화 가능한 데이터수집 강조 | NIST CSRC RMF 공식 업데이트·DOI | 1.60·A.60 §2·3·8~10 / 회계·계약 결산 규정 아님 |
| ISO 9001:2026 제6판 · 확인 2026-10-03 | 품질목표·자원·역량·운영·성과평가·개선 공개범위 | ISO 공식 최신판 페이지; 2026-09 발행 | 1.60·A.60 §1~5·7~10 / 유료 전문 세부조항 미확인 |
| ISO/IEC 20000-1:2018 제3판 + Amd 1:2024 · 확인 2026-10-03 | 서비스 계획·설계·전환·제공·평가·개선 공개범위 | ISO 공식 서지·개정사항 | 1.60·A.60 §2~4·6~10 / 인증 미평가 |
| ISO 31000:2018 제2판 · 확인 2026-10-03 | 위험 식별·분석·평가·처리·감시·소통 | ISO 공식 서지·소개; 현행 발행본·개정 예정 | 1.60·A.60 §4·5·8~10 / 인증 표준 아님 |
| ISO 22301:2019 제2판 + Amd 1:2024 · 확인 2026-10-03 | 연속성 관리의 계획·운영·감시·검토·유지·개선 공개범위 | ISO 공식 서지·소개 | 1.60·A.60 §5~10 / 사업연속성 인증·적합성 미평가 |
| ISO 19011:2026 제4판 · 확인 2026-10-03 | 감사원칙·프로그램·수행·감사자 역량·개선 공개범위 | ISO 공식 최신판 페이지; 2026-05 발행 | 1.60·A.60 §3·4·9·10 / 사용이 인증을 의미하지 않음 |
| ICAO Doc 9859 제4판 Chapter 9 · 2018 · 확인 2026-10-03 | SMS 성과 감시·측정, 변경관리, 지속개선, 훈련·소통 공개요소 | ICAO 공식 Safety Management 안내·SMM | 1.60·A.60 §4·7~10 / 회계·계약 결산 직접 규정 아님 |
| ISO 21384-3:2026 제3판 · 확인 2026-10-03 | 상업 UAS 안전운용의 공개범위 | ISO 공식 서지·공개초록; Published | 1.60·A.60 §7~10 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023·23629-9:2023 각 제1판 · 확인 2026-10-03 | UTM 기능구조와 UTM 제공자-이용자 정보교환 공개범위 | ISO 공식 서지·공개초록; Published | 1.60·A.60 §3·8~10 / 역할분담·통신기술·사업모델 별도 |
| 항공안전법 제127조·제129조·시행규칙 제310조 · 현행 기준 · 확인 2026-10-03 | 비행승인·초경량비행장치 조종자 준수사항의 국내 권한경계 | 국가법령정보센터 현행 조문; 법 2026-09-17 시행·규칙 2026-07-01 시행 확인 | 1.60·A.60 §1·8~10 / 내부 결산이 법정 승인·의무 대체하지 않음 |
| NIST SP 800-137 Final · 2011-09 · 확인 2026-10-03 | 자산·위협·취약점·통제효과 가시성과 지속감시 전략·프로그램 | NIST CSRC 공식 최종본·DOI | 1.61·A.61 §1~2·6~10 / 미국 지침; 30일 의무 없음 |
| NIST SP 800-137A Final · 2020-05 · 확인 2026-10-03 | 감시프로그램의 전략·정책·절차·운영·데이터 완전성·효과 평가 | NIST CSRC 공식 최종본·DOI | 1.61·A.61 §6~10 / 조직별 평가방법 별도 |
| NIST SP 800-55 Vol.1·2 Final · 2024-12 · 확인 2026-10-03 | 측정항목 개발·평가와 반복 가능한 측정프로그램 | NIST CSRC 공식 최종본·DOI | 1.61·A.61 §6~10 / 정보보안 측정지침; 전 분야 의무 아님 |
| NIST IR 8286C Rev.1 Final · 2025-12 · 확인 2026-10-03 | 위험등록정보·KPI·KRI와 기업 위험 포트폴리오·감독 연결 | NIST 공식 PDF·DOI | 1.61·A.61 §2·8~10 / 위험수용권한 별도 |
| ISO 9001:2026 제6판 · 확인 2026-10-03 | 품질성과의 감시·측정·분석·평가와 개선 공개범위 | ISO 공식 최신판 페이지; 2026-09 발행 | 1.61·A.61 §2~10 / 유료 전문 세부조항 미확인 |
| ISO/IEC 20000-1:2018 제3판 + Amd 1:2024 · 확인 2026-10-03 | 서비스관리시스템의 수립·운영·유지·지속개선 공개범위 | ISO 공식 서지·개정사항 | 1.61·A.61 §3·6~10 / 인증 미평가 |
| ISO 31000:2018 제2판 · 확인 2026-10-03 | 위험 식별·분석·평가·처리·감시·소통 | ISO 공식 서지·소개; 현행 발행본·개정 예정 | 1.61·A.61 §2·8~10 / 인증 표준 아님 |
| ISO 22301:2019 제2판 + Amd 1:2024 · 확인 2026-10-03 | 연속성 관리의 운영·감시·검토·유지·개선 공개범위 | ISO 공식 서지·소개; ISO/CD 22301 개발 중 | 1.61·A.61 §4~6·8~10 / 차기판 미확정 |
| ISO 19011:2026 제4판 · 확인 2026-10-03 | 감사프로그램·수행·증거·감사자 역량·개선 공개범위 | ISO 공식 최신판 페이지; 2026-05 발행 | 1.61·A.61 §7~10 / 사용이 인증을 의미하지 않음 |
| ICAO Doc 9859 제4판 Chapter 9 · 2018 · 확인 2026-10-03 | SMS 기대작동·요구 충족과 운영환경 변화·편차·통제저하의 지속감시 | ICAO 공식 SMM Chapter 9 | 1.61·A.61 §6·8~10 / 30일·예산·계약 직접 규정 아님 |
| ISO 21384-3:2026 제3판 · 확인 2026-10-03 | 상업 UAS 안전운용의 공개범위 | ISO 공식 서지·공개초록; Published | 1.61·A.61 §5·6·8~10 / 유료 전문 세부조항 미확인 |
| ISO 23629-5:2023·23629-9:2023 각 제1판 · 확인 2026-10-03 | UTM 기능구조와 UTM 제공자-이용자 정보교환 공개범위 | ISO 공식 서지·공개초록; Published | 1.61·A.61 §3·5·6·8~10 / 역할분담·통신기술·사업모델 별도 |
| 항공안전법 제127조·제129조·시행규칙 제310조 · 현행 기준 · 확인 2026-10-03 | 비행승인·초경량비행장치 조종자 준수사항의 국내 권한경계 | 국가법령정보센터 현행 조문 | 1.61·A.61 §1·5·6·8~10 / 착수검토·모의시험이 승인 대체하지 않음 |
| NIST SP 800-137 Final · 2011-09 · 2026-10-03 | 지속감시 전략·자산·위협·취약점·통제효과 가시성 | NIST CSRC 공식 최종본·DOI | 1.62·A.62 §1~10 / 미국 지침; 60·90일 의무기간 아님 |
| NIST SP 800-137A Final · 2020-05 · 2026-10-03 | 감시프로그램의 완전성·효과 평가와 개선기회 | NIST CSRC 공식 최종본·DOI | 1.62·A.62 §3·5·6·10 / 조직별 평가기준 필요 |
| NIST SP 800-55 Vol.1 Final · 2024-12 · 2026-10-03 | 측정항목 식별·우선순위·평가 | NIST CSRC 공식 최종본·DOI | 1.62·A.62 §2·5·6 / 정보보안 측정지침 |
| NIST SP 800-55 Vol.2 Final · 2024-12 · 2026-10-03 | 반복 가능한 측정프로그램 개발·운영 | NIST CSRC 공식 최종본·DOI | 1.62·A.62 §5·6·10 / 기관별 산식·주기 확인 |
| NIST IR 8286C Rev.1 Final · 2025-12 · 2026-10-03 | 위험등록부·KPI·KRI·기업 위험 포트폴리오 연결 | NIST CSRC 공식 최종본·DOI | 1.62·A.62 §2·6·8·10 / 한국 의무로 전용하지 않음 |
| ISO 9001:2026 Ed.6 · 2026-10-03 | 성과평가와 개선의 공개 개요 | ISO 공식 서지·공개 설명 | 1.62·A.62 §3·5·10 / 유료 전문 조항번호 미확인 |
| ISO/IEC 20000-1:2018 + Amd 1:2024 · 2026-10-03 | 서비스관리시스템 유지·성과·개선 공개범위 | ISO 공식 서지 | 1.62·A.62 §3~7·10 / 서비스별 SLA 별도 |
| ISO 31000:2018 Ed.2 · 2026-10-03 | 위험관리 원칙·지침 | ISO 공식 서지·공개 설명 | 1.62·A.62 §1·2·5·8 / 인증표준 아님 |
| ISO 22301:2019 Ed.2 + Amd 1:2024 · 2026-10-03 | 연속성 관리의 계획·운영·감시·검토·개선 공개범위 | ISO 공식 서지 | 1.62·A.62 §3~5·7·10 / ISO/CD 22301은 개발 중 |
| ISO 19011:2026 Ed.4 · 2026-10-03 | 경영시스템 감사 지침 공개범위 | ISO 공식 서지 | 1.62·A.62 §3·5·6·10 / 인증완료 주장 아님 |
| ICAO Doc 9859 4th Ed. Chapter 9 · 2018 · 2026-10-03 | SMS 안전성과 감시·측정·변경관리·지속개선 | ICAO Safety Management 공식 Chapter 9 | 1.62·A.62 §1·3·5·8·10 / 적용주체·국내 수용 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-10-03 | UAS 운용절차 공개 서지 | ISO 공식 서지·Published | 1.62·A.62 §4·5·7·9 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 · ISO 23629-9:2023 · 2026-10-03 | UTM 기능구조와 제공자-이용자 인터페이스 | ISO 공식 서지·Published | 1.62·A.62 §5·7·9 / UTM 의무·SLA·가용성 별도 |
| 항공안전법 제129조·시행규칙 제310조 · 2026-10-03 | 초경량비행장치 조종자 준수사항과 국내 운용 경계 | 국가법령정보센터 현행 조문 | 1.62·A.62 §1·4·5·9 / 비행승인·공역·개별조건 별도 확인 |
| NIST SP 800-137 Final · 2011-09 · 2026-10-03 | 지속감시 전략과 자산·위협·취약점·통제효과 가시성 | NIST CSRC 공식 최종본·DOI | 1.63·A.63 §2·5·9 / 미국 지침; 정기주기 의무 아님 |
| NIST SP 800-137A Final · 2020-05 · 2026-10-03 | 감시프로그램 효과·완전성 평가와 개선기회 | NIST CSRC 공식 최종본·DOI | 1.63·A.63 §5·6·10 / 기관별 평가기준 필요 |
| NIST SP 800-53A Rev.5 Final · 2022-01 · 2026-10-03 | 통제평가 절차·증거의 공개범위 | NIST CSRC 공식 최종본 | 1.63·A.63 §2·5·6·9 / 통제·환경별 절차 조정 |
| NIST IR 8212 Final · 2021-03 · 2026-10-03 | 정보보안 지속감시 평가 방법론 공개범위 | NIST CSRC 공식 최종본 | 1.63·A.63 §5·6·10 / 한국 의무로 전용하지 않음 |
| NIST SP 800-55 Vol.1·Vol.2 Final · 2024-12 · 2026-10-03 | 측정항목 선정·평가와 반복 가능한 측정프로그램 | NIST CSRC 공식 최종본 | 1.63·A.63 §2·5·8·10 / 산식·주기는 기관별 |
| ISO 9001:2026 Ed.6 · 2026-10-03 | 성과 모니터링·측정·분석·평가와 개선 공개 개요 | ISO 공식 서지·공개 설명 | 1.63·A.63 §5·7·8·10 / 유료 전문 조항번호 미확인 |
| ISO 19011:2026 Ed.4 · 2026-10-03 | 감사프로그램 관리·감사 수행·감사자 역량 공개범위 | ISO 공식 서지·공개 설명 | 1.63·A.63 §1·2·6·9 / 인증완료 주장 아님 |
| ICAO Doc 9859 4th Ed. Chapter 9 · 2018 · 2026-10-03 | 안전성과 감시·측정·변경관리·지속개선 | ICAO Safety Management 공식 Chapter 9 | 1.63·A.63 §3·5·8·10 / 적용주체·국내 수용 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-10-03 | UAS 운용절차 공개 서지 | ISO 공식 서지·Published | 1.63·A.63 §4·8·9 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 · ISO 23629-9:2023 · 2026-10-03 | UTM 기능구조와 제공자-이용자 인터페이스 공개범위 | ISO 공식 서지·Published | 1.63·A.63 §4·7·9 / UTM 의무·SLA 별도 |
| 항공안전법 제129조·시행규칙 제310조 · 2026-10-03 | 초경량비행장치 조종자 준수사항과 국내 운용 경계 | 국가법령정보센터 현행 조문 | 1.63·A.63 §1·4·9 / 공역·비행승인·개별조건 별도 |
| NIST SP 800-55 Vol.1 Final · 2024-12 · 2026-10-03 | 측정항목 식별·선정·우선순위·평가 | NIST CSRC 공식 최종본·DOI | 1.64·A.64 §2·4·5·9 / 운영임계치·주기는 기관별 |
| NIST SP 800-55 Vol.2 Final · 2024-12 · 2026-10-03 | 정보보안 측정프로그램 개발·구현 | NIST CSRC 공식 최종본·DOI | 1.64·A.64 §4·5·9·10 / 미국 지침; 국내 의무 아님 |
| NIST IR 8286C Rev.1 Final · 2025-12 · 2026-10-03 | 위험등록부·기업 위험포트폴리오·KPI/KRI·우선순위 | NIST CSRC 공식 최종본·DOI | 1.64·A.64 §1·2·5·9 / 사이버 위험 거버넌스 비교 |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-03 | 품질경영·성과·개선 공개 개요 | ISO 공식 서지·Published | 1.64·A.64 §1·4·5·9·10 / 유료 전문 조항번호 미확인 |
| ISO 19011:2026 Ed.4 · 2026-05 · 2026-10-03 | 감사프로그램·감사수행·역량·지속개선 공개범위 | ISO 공식 서지·Published | 1.64·A.64 §4·5·9·10 / 지침; 자체 인증대상 아님 |
| ICAO Doc 9859 4th Ed. Chapter 9 · 2018 · 2026-10-03 | SMS·안전성과 감시·측정·지속개선 | ICAO Safety Management 공식 eBook | 1.64·A.64 §2·4·5·9 / 적용주체·국내 수용 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 2026-10-03 | 안전한 상업 UAS 운용절차와 외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published | 1.64·A.64 §7·9·10 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 · ISO 23629-9:2023 · 2026-10-03 | UTM 기능구조와 제공자-이용자 정보교환 공개범위 | ISO 공식 서지·Published | 1.64·A.64 §8·9·10 / 인터페이스·SLA·의무 별도 |
| 항공안전법 제129조·시행규칙 제310조 · 시행 2026-07-01 · 확인 2026-10-03 | 초경량비행장치 조종자 준수사항과 국내 운용 경계 | 국가법령정보센터 현행 조문 | 1.64·A.64 §2·4·10 / 공역·비행승인·개별조건 별도 |
| ISO 21504:2022 Ed.2 · 2022-02 · 확인 2026-10-03 | 프로젝트·프로그램 포트폴리오관리 원칙과 환경별 조정 | ISO 공식 서지·Published | 1.66·A.66 §1·8·9·10 / 유료 전문 조항번호 미확인 |
| ISO 21503:2022 Ed.2 · 2022-02 · 확인 2026-10-03 | 프로그램관리의 개념·전제·역할·책임 공개범위 | ISO 공식 서지·Published | 1.66·A.66 §1·2·8·9 / 세부 방법·도구는 기관별 |
| ISO 21505:2017 Ed.1 · 2022 확인판 · 확인 2026-10-03 | 프로젝트·프로그램·포트폴리오 거버넌스 공개범위 | ISO 공식 서지·Confirmed 2022 | 1.66·A.66 §1·9·10 / 인증·승인 완료 주장 아님 |
| ISO 21508:2026 Ed.2 · 2026-02 · 확인 2026-10-03 | 프로젝트·프로그램·포트폴리오의 획득가치관리 공개범위 | ISO 공식 서지·Published | 1.66·A.66 §4·8 / 적용조건·산식은 기관별 |
| ISO 21513:2026 Ed.1 · 2026-01 · 확인 2026-10-03 | 종료 뒤 목표·실제결과·실현편익·미래 지속가능성 평가 | ISO 공식 서지·Published | 1.66·A.66 §2·10 / 실행 중 분기검토 직접요건으로 전용하지 않음 |
| NIST SP 800-55 Vol.1·Vol.2 Final · 2024-12 · 확인 2026-10-03 | 측정항목 선정·평가와 반복 가능한 측정프로그램 | NIST CSRC 공식 최종본·DOI | 1.66·A.66 §2·3·8·10 / 정보보안 측정지침 비교 |
| NIST IR 8286C Rev.1 Final · 2025-12 · 확인 2026-10-03 | 위험등록부의 기업 위험포트폴리오 통합·거버넌스 감시 | NIST CSRC 공식 최종본·DOI | 1.66·A.66 §3·8·9 / 사이버 위험거버넌스 비교 |
| NIST SP 800-161 Rev.1 Update 1 Final · 2024-11 · 확인 2026-10-03 | 시스템·조직의 사이버 공급망 위험관리 공개범위 | NIST CSRC 공식 최종본·DOI | 1.66·A.66 §7·8·9 / 미국 지침; 국내 의무 아님 |
| ISO 9001:2026 Ed.6 · 2026-09 · 확인 2026-10-03 | 품질경영·성과·개선 공개 개요 | ISO 공식 서지·Published | 1.66·A.66 §2·9·10 / 유료 전문 조항번호 미확인 |
| ISO 55001:2024 Ed.2 · 2024-07 · 확인 2026-10-03 | 자산관리시스템 요구사항 공개범위 | ISO 공식 서지·Published | 1.66·A.66 §6·8·10 / 자산별 적용·적합성 별도 |
| ISO 10015:2019 Ed.2 · 2019-12 · 2025 확인판 · 확인 2026-10-03 | 역량관리·인재개발 체계의 수립·유지·개선 공개범위 | ISO 공식 서지·Confirmed 2025 | 1.66·A.66 §5·8·10 / 자격요건·평가기준 별도 |
| ICAO Doc 9859 4th Ed. Chapter 9 · 확인 2026-10-03 | 안전성과 감시·측정·변경관리·지속개선 공개구조 | ICAO 공식 SMM Chapter 9 | 1.66·A.66 §3·8·9·10 / 국가·조직 적용요건 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 확인 2026-10-03 | 상업 UAS 운용절차와 외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published | 1.66·A.66 §6·9·10 / 전문·국내 적용 별도 |
| ISO 23629-5:2023·ISO 23629-9:2023 · 확인 2026-10-03 | UTM 기능구조와 제공자-이용자 인터페이스 공개범위 | ISO 공식 서지·Published | 1.66·A.66 §7·9·10 / 역할배분·프로토콜·SLA 별도 |
| 항공안전법 제129조·시행규칙 제310조 · 시행 2026-07-01 · 확인 2026-10-03 | 초경량비행장치 조종자 준수사항과 국내 운용 경계 | 국가법령정보센터 현행 조문 | 1.66·A.66 §3·9·10 / 공역·비행승인·기관조건 별도 |
| ISO 21504:2022 Ed.2 · 확인 2026-10-03 | 프로젝트·프로그램 포트폴리오관리 원칙과 환경별 조정 | ISO 공식 서지·Published | 1.67·A.67 §1·8·9·10 / 유료 전문 조항번호 미확인 |
| ISO 21505:2017 Ed.1 · 2022 확인판 · 확인 2026-10-03 | 프로젝트·프로그램·포트폴리오 거버넌스 공개범위 | ISO 공식 서지·Confirmed 2022 | 1.67·A.67 §1·2·9·10 / 인증·승인 완료 주장 아님 |
| ISO 21508:2026 Ed.2 · 2026-02 · 확인 2026-10-03 | 프로젝트·프로그램·포트폴리오의 획득가치관리 공개범위 | ISO 공식 서지·Published | 1.67·A.67 §4·8·9 / 적용조건·산식은 기관별 |
| NIST SP 800-55 Vol.2 Final · 2024-12 · 확인 2026-10-03 | 반복 가능한 정보보안 측정프로그램의 개발·운영 | NIST CSRC 공식 최종본·DOI | 1.67·A.67 §3·8·10 / 정보보안 측정지침 비교 |
| NIST IR 8286C Rev.1 Final · 2025-12 · 확인 2026-10-03 | 위험등록정보의 기업 위험포트폴리오 통합과 KPI·KRI·우선순위 | NIST CSRC 공식 최종본·DOI | 1.67·A.67 §8·9·10 / 사이버 위험거버넌스 비교 |
| NIST SP 800-161 Rev.1 Update 1 Final · 2024-11 · 확인 2026-10-03 | 시스템·조직의 사이버 공급망 위험관리 공개범위 | NIST CSRC 공식 최종본·DOI | 1.67·A.67 §7·8·9 / 미국 지침; 국내 의무 아님 |
| ISO 9001:2026 Ed.6 · 2026-09 · 확인 2026-10-03 | 품질경영·성과평가·개선 공개범위 | ISO 공식 서지·Published | 1.67·A.67 §2·3·9·10 / 유료 전문 조항번호 미확인 |
| ISO 55001:2024 Ed.2 · 2024-07 · 확인 2026-10-03 | 자산관리시스템 요구사항 공개범위 | ISO 공식 서지·Published | 1.67·A.67 §6·8·10 / 자산별 적용·적합성 별도 |
| ISO 10015:2019 Ed.2 · 2025 확인판 · 확인 2026-10-03 | 역량관리·인재개발 체계의 수립·유지·개선 공개범위 | ISO 공식 서지·Confirmed 2025 | 1.67·A.67 §5·8·10 / 자격요건·평가기준 별도 |
| ICAO Doc 9859 4th Ed. Chapter 9 · 확인 2026-10-03 | 안전성과 감시·측정·변경관리·지속개선 공개구조 | ICAO 공식 SMM Chapter 9 | 1.67·A.67 §2·8·9·10 / 국가·조직 적용요건 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 확인 2026-10-03 | 상업 UAS 운용절차와 외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published | 1.67·A.67 §2·6·8·10 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 확인 2026-10-03 | UTM 핵심기능과 기능구조; 역할배분·통신방법·사업모델 제외 | ISO 공식 서지·Published | 1.67·A.67 §2·7·8·10 / 구현·SLA·책임분장 별도 |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 확인 2026-10-03 | UTM 제공자와 이용자 사이 정보교환 요소; 운용 프로토콜·전송요건 제외 | ISO 공식 서지·Published | 1.67·A.67 §2·7·8·10 / 인터페이스 구현 별도 |
| 항공안전법 제129조·시행규칙 제310조 · 확인 2026-10-03 | 초경량비행장치 조종자 준수사항과 국내 운용 경계 | 국가법령정보센터 현행 조문 | 1.67·A.67 §2·8·9·10 / 공역·비행승인·기관조건 별도 |
| ISO 9001:2026 Ed.6 · 2026-09 · 확인 2026-10-03 | 품질경영시스템·성과평가·개선 공개범위 | ISO 공식 서지·Published | 1.68·A.68 §1·8·9·10 / 유료 전문 조항번호 미확인 |
| ISO 10007:2017 Ed.3 · 2023 확인판 · 확인 2026-10-03 | 형상관리 지침과 제품·서비스 생애주기 적용 공개범위 | ISO 공식 서지·Confirmed 2023 | 1.68·A.68 §1·5·6·8·9 / 차기 개정 진행; 세부조항 미확인 |
| ISO 55001:2024 Ed.2 · 2024-07 · 확인 2026-10-03 | 자산관리시스템 요구사항 공개범위 | ISO 공식 서지·Published | 1.68·A.68 §5·8·9 / 자산별 적용·적합성 별도 |
| ISO 10015:2019 Ed.2 · 2025 확인판 · 확인 2026-10-03 | 역량관리·인재개발 지침 공개범위 | ISO 공식 서지·Confirmed 2025 | 1.68·A.68 §2·4·10 / 자격·평가 기준 별도 |
| ISO 22301:2019 Ed.2 + Amd 1:2024 · 확인 2026-10-03 | 업무연속성 관리체계 요구사항 공개범위 | ISO 공식 서지·Published; 개정 진행 표시 | 1.68·A.68 §2·4·7·8·9 / 기관별 연속성 목표 별도 |
| ISO/IEC 27001:2022 Ed.3 + Amd 1:2024 · 확인 2026-10-03 | 정보보안 관리체계 요구사항 공개범위 | ISO 공식 서지·Published | 1.68·A.68 §1·6·8·9 / 통제선정·적용성 별도 |
| NIST SP 800-61 Rev.3 Final · 2025-04 · 확인 2026-10-03 | 사이버보안 위험관리와 통합된 사건대응 권고 | NIST CSRC 공식 최종본·DOI | 1.68·A.68 §3·8·9·10 / 미국 지침; 국내 의무 아님 |
| NIST SP 800-137 Final · 2011-09 · 확인 2026-10-03 | 조직 정보보안 지속감시와 위험대응 지원 | NIST CSRC 공식 최종본·DOI | 1.68·A.68 §7·8·9·10 / 정보보안 비교기준 |
| NIST SP 800-55 Vol.2 Final · 2024-12 · 확인 2026-10-03 | 반복 가능한 정보보안 측정프로그램의 개발·운영 | NIST CSRC 공식 최종본·DOI | 1.68·A.68 §8·9·10 / 측정값·문턱은 기관별 |
| ICAO Doc 9859 4th Ed. Chapter 9 · 확인 2026-10-03 | 안전성과 감시·측정·변경관리·지속개선 공개구조 | ICAO 공식 SMM Chapter 9 | 1.68·A.68 §2·3·8·9·10 / 국가·조직 적용요건 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 확인 2026-10-03 | 상업 UAS 운용절차와 외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published | 1.68·A.68 §2·5·7·8 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 확인 2026-10-03 | UTM 핵심기능과 기능구조 공개범위 | ISO 공식 서지·Published | 1.68·A.68 §2·7·9 / 역할배분·통신방법·사업모델 제외 |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 확인 2026-10-03 | UTM 제공자와 이용자 사이 정보교환 요소 공개범위 | ISO 공식 서지·Published | 1.68·A.68 §2·7·9 / 운용 프로토콜·전송요건 제외 |
| 항공안전법 제129조·시행규칙 제310조 · 확인 2026-10-03 | 초경량비행장치 조종자 준수사항과 국내 운용 경계 | 국가법령정보센터 현행 조문 | 1.68·A.68 §2·3·4·9·10 / 공역·비행승인·기관조건 별도 |
| ISO 9001:2026 Ed.6 · 2026-09 · 확인 2026-10-03 | 품질경영시스템의 운영·성과평가·개선 공개범위 | ISO 공식 서지·Published | 1.69·A.69 §3~5·9·10 / 유료 전문 조항번호 미확인 |
| ISO 19011:2026 Ed.4 · 2026-05 · 확인 2026-10-03 | 감사원칙·감사프로그램·감사 수행·역량 공개범위 | ISO 공식 서지·Published·공개초록 | 1.69·A.69 §3·4·9 / 자체 인증 근거 아님 |
| ISO 10013:2021 Ed.1 · 2021-03 · 확인 2026-10-03 | 조직 필요에 맞춘 문서화정보의 개발·유지 지침 | ISO 공식 서지·Published·공개초록 | 1.69·A.69 §1·5·10 / 보존기간·승인권은 기관별 |
| ISO 10007:2017 Ed.3 · 2023 확인판 · 확인 2026-10-03 | 제품·서비스 생애주기의 형상관리 지침 | ISO 공식 서지·Confirmed 2023 | 1.69·A.69 §5·6·10 / 차기 개정 진행; 세부조항 미확인 |
| NIST SP 800-61 Rev.3 Final · 2025-04 · 확인 2026-10-03 | CSF 2.0 전반의 사고대응 통합과 탐지·대응·복구 개선 | NIST CSRC 공식 최종본·DOI | 1.69·A.69 §1~5·9 / 미국 사이버 지침 비교 |
| NIST SP 800-55 Vol.2 Final · 2024-12 · 확인 2026-10-03 | 정보보안 측정프로그램 개발·운영의 유연한 구조 | NIST CSRC 공식 최종본·DOI | 1.69·A.69 §3·9·10 / 지표정의·임계치는 기관별 |
| ICAO Doc 9859 SMM 4th Ed. · 2018 · 확인 2026-10-03 | 안전성과 감시·변경관리·지속적 개선 지침 | ICAO 공식 SMM 페이지·4.4 공개목차 | 1.69·A.69 §2~5·9·10 / 적용대상·SMS 승인 별도 |
| ICAO UTM Guidance Edition 4 · 확인 2026-10-03 | 국가별 UTM 제안의 조화와 UTM·ATM 역할 경계 공개 프레임 | ICAO 공식 UTM Guidance | 1.69·A.69 §2·3·7·10 / 국내 UTM·ATC 권한 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 확인 2026-10-03 | 상업 UAS 운용절차와 외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published·공개초록 | 1.69·A.69 §2·6·9 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 확인 2026-10-03 | UTM 핵심기능과 기능구조 공개범위 | ISO 공식 서지·Published | 1.69·A.69 §2·3·7·10 / 역할배분·통신·사업모델 별도 |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 확인 2026-10-03 | UTM 제공자와 이용자 사이 정보교환 요소 공개범위 | ISO 공식 서지·Published·공개초록 | 1.69·A.69 §2·7·8 / 프로토콜·전송요건 제외 |
| 항공안전법 제129조·시행규칙 제310조 · 확인 2026-10-03 | 초경량비행장치 조종자 준수사항과 국내 운용 경계 | 국가법령정보센터 2026-07-01 시행본 | 1.69·A.69 §2·8·10 / 공역·비행승인·기관조건 별도 |
| ISO 9001:2026 Ed.6 · 2026-09 · 확인 2026-10-03 | 품질경영시스템의 운영·성과평가·개선 공개범위 | ISO 공식 서지·Published | 1.70·A.70 §1~3·7~10 / 유료 전문 조항번호 미확인 |
| ISO 10013:2021 Ed.1 · 2021-03 · 확인 2026-10-03 | 문서화정보의 개발·유지와 조직 필요에 맞춘 관리 | ISO 공식 서지·공개초록 | 1.70·A.70 §2·3·8·10 / 보존·승인권 기관별 |
| ISO 10007:2017 Ed.3 · 2023 확인판 · 확인 2026-10-03 | 제품·서비스 생애주기의 형상관리 지침 | ISO 공식 서지·Confirmed 2023 | 1.70·A.70 §2·5·7·8·10 / 차기 개정 진행; 전문 미열람 |
| ISO 10015:2019 Ed.2 · 2019-12 · 확인 2026-10-03 | 역량관리와 인적개발 시스템의 수립·유지·개선 공개범위 | ISO 공식 서지·공개초록 | 1.70·A.70 §4·8·9 / 교육평가기준 기관별 |
| ISO/IEC 27001:2022 + Amd 1:2024 · 확인 2026-10-03 | 정보보안 경영시스템과 변경·운영 통제의 상위 공개범위 | ISO 공식 서지·Published | 1.70·A.70 §1·5·7·10 / 통제선정·적합성 별도 |
| NIST SP 800-128 Update 1 · 2011/2019 · 확인 2026-10-03 | 정보시스템의 보안중심 형상관리·구성 변경·감시 지침 | NIST CSRC 공식 최종 페이지·PDF | 1.70·A.70 §2·5·7·10 / 미국 연방 지침 비교 |
| NIST SP 800-53 Rev.5 · Release 5.2.0 · 확인 2026-10-03 | 형상관리·인식훈련·감사·공급망 통제 카탈로그 | NIST CSRC 공식 최종 페이지·OSCAL | 1.70·A.70 §4~6·8~10 / 통제 선택·평가 별도 |
| ICAO Doc 9859 SMM 4th Ed. · 2018 · 확인 2026-10-03 | 안전성과 감시·변경관리·지속적 개선의 공개구조 | ICAO 공식 SMM 페이지·eBook 목차 | 1.70·A.70 §1·7·9·10 / 적용대상·SMS 승인 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 확인 2026-10-03 | 상업 UAS 운용절차와 외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published·공개초록 | 1.70·A.70 §1·3·5·9 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 확인 2026-10-03 | UTM 핵심기능과 기능구조 공개범위 | ISO 공식 서지·Published | 1.70·A.70 §2·5·7·10 / 역할배분·통신·사업모델 별도 |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 확인 2026-10-03 | UTM 제공자와 이용자 사이 정보교환 요소 공개범위 | ISO 공식 서지·Published·공개초록 | 1.70·A.70 §5·7~9 / 프로토콜·전송요건 제외 |
| 항공안전법 제129조·시행규칙 제310조 · 2026-07-01 시행본 · 확인 2026-10-03 | 초경량비행장치 조종자 준수사항과 국내 운용 경계 | 국가법령정보센터 현행 본문 | 1.70·A.70 §1·7·9·10 / 공역·승인·기관조건 별도 |
| ISO 9001:2026 Ed.6 · 2026-09 · 확인 2026-10-03 | 품질경영시스템 운영·성과평가·개선의 공개범위 | ISO 공식 서지·Published | 1.71·A.71 §1·2·8~10 / 유료 전문 조항번호 미확인 |
| ISO 10007:2017 Ed.3 · 2023 확인판 · 확인 2026-10-03 | 제품·서비스 생애주기의 형상관리 지침 | ISO 공식 서지·Confirmed 2023·개정 예정 | 1.71·A.71 §1·3·5·7·10 / 개정판 미발행; 전문 미열람 |
| ISO 10015:2019 Ed.2 · 2025 확인판 · 확인 2026-10-03 | 역량관리와 인적개발 시스템의 수립·유지·개선 공개범위 | ISO 공식 서지·Confirmed 2025 | 1.71·A.71 §4·8~10 / 평가기준 기관별 |
| ISO 22301:2019 Ed.2 + Amd 1:2024 · 확인 2026-10-03 | 중단 대비·대응·복구와 연속성 경영시스템의 공개범위 | ISO 공식 서지·Published·차기판 개발 중 | 1.71·A.71 §2·5·7~10 / 내부 복구 비교; 전문 조항 미확인 |
| ISO/IEC 20000-1:2018 Ed.3 + Amd 1:2024 · 확인 2026-10-03 | 서비스관리시스템의 수립·운영·유지·개선 공개범위 | ISO 공식 서지·Confirmed·공개 개요 | 1.71·A.71 §2·5·7~10 / 서비스 변경 상세조항 미확인 |
| ISO/IEC 27001:2022 + Amd 1:2024 · 확인 2026-10-03 | 정보보안 경영시스템과 변경·운영 통제의 상위 공개범위 | ISO 공식 서지·Published | 1.71·A.71 §1·2·5·8~10 / 통제선정·적합성 별도 |
| NIST SP 800-128 · 2011, 2019 업데이트 · 확인 2026-10-03 | 보안중심 형상관리·구성 변경·감시 지침 | NIST CSRC 공식 최종 페이지·PDF | 1.71·A.71 §1·3·5·7~10 / 미국 연방 지침 비교 |
| NIST SP 800-53 Rev.5 · 2020 및 갱신본 · 확인 2026-10-03 | 형상·훈련·사고대응·연속성·공급망 통제 카탈로그 | NIST CSRC 공식 최종 페이지·통제군 목록 | 1.71·A.71 §2·4~10 / 통제 선택·평가 별도 |
| ICAO Doc 9859 SMM 4th Ed. · 2018 · 확인 2026-10-03 | 안전성과·안전보증·안전증진·이행계획의 공개구조 | ICAO 공식 SMM 페이지·Chapter 9 목차 | 1.71·A.71 §1·2·8~10 / 적용대상·SMS 승인 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 확인 2026-10-03 | 상업 UAS 운용절차와 외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published·공개초록 | 1.71·A.71 §2·5·8·9 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 확인 2026-10-03 | UTM 핵심기능과 기능구조 공개범위 | ISO 공식 서지·Published | 1.71·A.71 §1·5·8~10 / 역할배분·통신·사업모델 별도 |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 확인 2026-10-03 | UTM 제공자와 이용자 사이 정보교환 요소 공개범위 | ISO 공식 서지·Published·공개초록 | 1.71·A.71 §5·8·9 / 프로토콜·전송요건 제외 |
| 항공안전법 제129조·시행규칙 제310조 · 현행 확인 2026-10-03 | 초경량비행장치 조종자 준수사항과 국내 운용 경계 | 국가법령정보센터·국토교통부 드론정보포털 | 1.71·A.71 §2·8~10 / 공역·승인·기관조건 별도 |
| ISO 9001:2026 Ed.6 · 2026-09 · 확인 2026-10-03 | 품질경영시스템 성과평가·개선의 공개범위 | ISO 공식 서지·Published | 1.72·A.72 §1~7 / 유료 전문 조항번호 미확인 |
| ISO 9004:2018 Ed.4 · 2023 확인판 · 확인 2026-10-03 | 지속적 성공과 자기평가 도구의 공개범위 | ISO 공식 서지·Confirmed 2023 | 1.72·A.72 §3·4·7 / 내부 성숙도 모형은 자체 시안 |
| ISO 19011:2026 Ed.4 · 2026-05 · 확인 2026-10-03 | 감사원칙·감사프로그램·감사수행·감사원 역량 지침 | ISO 공식 서지·Published·비인증 표준 | 1.72·A.72 §5·7 / 유료 전문 조항 미열람 |
| NIST SP 800-55 Vol.2 · 2024-12 · 확인 2026-10-03 | 정보보안 측정프로그램 개발 지침 | NIST CSRC 공식 최종 페이지·PDF | 1.72·A.72 §2·3·7 / 미국 연방 지침 비교 |
| NIST SP 800-161 Rev.1 Update 1 · 2022-05, 2024-11 갱신 · 확인 2026-10-03 | 사이버보안 공급망 위험 식별·평가·완화 지침 | NIST CSRC 공식 최종 페이지·업데이트 | 1.72·A.72 §5~7 / 공급자 요구사항 기관별 |
| ICAO Doc 9859 SMM 4th Ed. · 2018 · 확인 2026-10-03 | 안전성과·안전보증·안전증진의 공개구조 | ICAO 공식 SMM·Chapter 4·9 | 1.72·A.72 §2·4·5·7 / 적용대상·SMS 승인 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 확인 2026-10-03 | 상업 UAS 운용절차와 외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published·공개초록 | 1.72·A.72 §2·6·8 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 확인 2026-10-03 | UTM 핵심기능과 기능구조 공개범위 | ISO 공식 서지·Published | 1.72·A.72 §6·8 / 역할배분·통신·사업모델 별도 |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 확인 2026-10-03 | UTM 제공자와 이용자 사이 정보교환 요소 공개범위 | ISO 공식 서지·Published·공개초록 | 1.72·A.72 §6·8 / 프로토콜·전송요건 제외 |
| 항공안전법·시행규칙·공역관리규정 · 현행 확인 2026-10-03 | 초경량비행장치 준수사항·공역·국내 운용 경계 | 국가법령정보센터·국토교통부 공식 안내 | 1.72·A.72 §1·5·8 / 관할·승인·기관조건 별도 |
| ISO 9001:2026 Ed.6 · 2026-09 · 확인 2026-10-03 | 품질경영시스템의 유지·개선 공개범위 | ISO 공식 서지·Published | 1.73·A.73 §1·2·8 / 유료 전문 조항번호 미확인 |
| ISO 19011:2026 Ed.4 · 2026-05 · 확인 2026-10-03 | 감사원칙·감사프로그램·수행·감사원 역량 공개범위 | ISO 공식 서지·Published | 1.73·A.73 §3·8 / 유료 전문 조항 미열람 |
| ISO 21504:2022 Ed.2 · 2022-02 · 확인 2026-10-03 | 프로젝트·프로그램 포트폴리오관리 지침 공개범위 | ISO 공식 서지·Published | 1.73·A.73 §2·7·8 / 기관 환경에 맞춘 내부모형 |
| ISO 10015:2019 Ed.2 · 2019-12, 2025 확인판 · 확인 2026-10-03 | 역량관리·인재개발 체계 지침 공개범위 | ISO 공식 서지·Confirmed 2025 | 1.73·A.73 §5·8 / 훈련유효성 기관별 |
| ISO 55001:2024 Ed.2 · 2024-07 · 확인 2026-10-03 | 자산관리시스템 요구사항 공개범위 | ISO 공식 서지·Published | 1.73·A.73 §6·7 / 적용대상·적합성 별도 |
| NIST SP 800-55 Vol.2 · 2024-12 · 확인 2026-10-03 | 정보보안 측정프로그램 개발 지침 | NIST CSRC 공식 최종 페이지 | 1.73·A.73 §2·8 / 미국 연방 지침 비교 |
| NIST IR 8286C Rev.1 · 2025-12 · 확인 2026-10-03 | 사이버위험등록부·우선순위·기업위험 포트폴리오 연결 | NIST CSRC 공식 최종 페이지 | 1.73·A.73 §2·7 / 정보기술 위험 비교 |
| NIST SP 800-161 Rev.1 Update 1 · 2022-05, 2024-11 갱신 · 확인 2026-10-03 | 공급망 위험 식별·평가·완화 지침 | NIST CSRC 공식 최종 페이지 | 1.73·A.73 §4·6·7 / 공급자 요구 기관별 |
| ICAO Doc 9859 SMM 4th Ed. · 2018 · 확인 2026-10-03 | 안전성과·안전보증·안전증진 공개구조 | ICAO 공식 SMM·Chapter 4·9 | 1.73·A.73 §1·2·8 / 적용대상·SMS 승인 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 확인 2026-10-03 | 상업 UAS 운용절차·외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published | 1.73·A.73 §6·8 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 확인 2026-10-03 | UTM 핵심기능·기능구조 공개범위 | ISO 공식 서지·Published | 1.73·A.73 §6·8 / 역할배분·통신·사업모델 제외 |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 확인 2026-10-03 | UTM 제공자·이용자 정보교환 요소 공개범위 | ISO 공식 서지·Published | 1.73·A.73 §6·8 / 프로토콜·전송요건 제외 |
| 항공안전법 시행규칙 제308조·제312조의2 · 시행 2026-07-01 · 확인 2026-10-03 | 초경량비행장치 비행승인·특별비행승인 국내 경계 | 국가법령정보센터 공식 현행 조문 | 1.73·A.73 §1·6~8 / 관할·공역·승인조건 별도 |
| ISO 21504:2022 Ed.2 · 2022-02 · 확인 2026-10-03 | 프로젝트·프로그램 포트폴리오관리 원칙·적응 공개범위 | ISO 공식 서지·Published | 1.74·A.74 §3~7 / 기관별 포트폴리오 모형 |
| ISO 21508:2026 Ed.2 · 2026-02 · 확인 2026-10-03 | 획득가치관리 목적·통합·과정·시스템·사용 공개범위 | ISO 공식 서지·Published | 1.74·A.74 §1·3·6·7 / 세부 산식·도구 미확인 |
| ISO 31000:2018 Ed.2 · 2018-02, 2023 확인판 · 확인 2026-10-03 | 위험 식별·분석·평가·처리·감시·의사소통 공개범위 | ISO 공식 서지·Confirmed 2023 | 1.74·A.74 §4~7 / 차기 개정 진행·현판 사용 |
| NIST SP 800-55 Vol.2 · 2024-12 · 확인 2026-10-03 | 정보보안 측정프로그램 개발·운영 지침 | NIST CSRC 공식 최종 페이지 | 1.74·A.74 §1·2·7 / 미국 연방 지침 비교 |
| NIST IR 8286C Rev.1 · 2025-12 · 확인 2026-10-03 | 사이버위험등록부·우선순위·기업위험 포트폴리오 연결 | NIST CSRC 공식 최종 페이지 | 1.74·A.74 §4~6 / 정보기술 위험 비교 |
| NIST SP 800-161 Rev.1 Update 1 · 2022-05, 2024-11 갱신 · 확인 2026-10-03 | 공급망 위험 식별·평가·완화 지침 | NIST CSRC 공식 최종 페이지 | 1.74·A.74 §4~6 / 공급자 요구 기관별 |
| ICAO Doc 9859 SMM 4th Ed. · 2018 · 확인 2026-10-03 | 안전성과·안전보증·안전증진 공개구조 | ICAO 공식 SMM·Chapter 4·9 | 1.74·A.74 §3~7 / 적용대상·SMS 승인 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 확인 2026-10-03 | 상업 UAS 운용절차·외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published | 1.74·A.74 §4·7 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 확인 2026-10-03 | UTM 핵심기능·기능구조 공개범위 | ISO 공식 서지·Published | 1.74·A.74 §4·7 / 역할배분·통신·사업모델 제외 |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 확인 2026-10-03 | UTM 제공자·이용자 정보교환 요소 공개범위 | ISO 공식 서지·Published | 1.74·A.74 §4·7 / 프로토콜·전송요건 제외 |
| 항공안전법 시행규칙 제308조·제312조의2 · 시행 2026-07-01 · 확인 2026-10-03 | 초경량비행장치 비행승인·특별비행승인 국내 경계 | 국가법령정보센터 공식 현행 조문 | 1.74·A.74 §4·7 / 관할·공역·승인조건 별도 |
| ISO 10007:2017 Ed.3 · 2017-03, 2023 확인·개정예정 · 확인 2026-10-03 | 제품·서비스 생애주기 구성관리 지침의 공개범위 | ISO 공식 서지·Published·Confirmed 2023·Stage 90.92 | 1.75·A.75 §1~7 / 개정판·전문 세부조항 미확인 |
| ISO 10013:2021 Ed.1 · 2021-03 · 확인 2026-10-03 | 품질경영시스템의 문서화된 정보 지침 공개범위 | ISO 공식 서지·Published | 1.75·A.75 §1·4~7 / 기관별 문서·보존 통제 |
| ISO 21504:2022 Ed.2 · 2022-02 · 확인 2026-10-03 | 프로젝트·프로그램 포트폴리오관리 원칙·적응 공개범위 | ISO 공식 서지·Published | 1.75·A.75 §1~3·7 / 기관별 포트폴리오 권한 |
| ISO 21508:2026 Ed.2 · 2026-02 · 확인 2026-10-03 | 획득가치관리 목적·통합·기준선·사용 공개범위 | ISO 공식 서지·Published | 1.75·A.75 §1·2·7 / 세부 산식·도구 미확인 |
| NIST SP 800-128 · 2011-08, 2019-10 업데이트 · 확인 2026-10-03 | 보안중심 구성관리 개념·통제·감시 공개범위 | NIST CSRC 공식 최종 페이지 | 1.75·A.75 §3·6·7 / 미국 연방 정보시스템 비교 |
| ICAO Doc 9859 SMM 4th Ed. · 2018 · 확인 2026-10-03 | 안전성과·보증·변경관리의 공개구조 | ICAO 공식 SMM 페이지 | 1.75·A.75 §1·4·5·7 / 적용대상·SMS 승인 별도 |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 확인 2026-10-03 | 상업 UAS 운용절차·외부 안전중요 C2 서비스 공개범위 | ISO 공식 서지·Published | 1.75·A.75 §3·4·7 / 전문·국내 적용 별도 |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 확인 2026-10-03 | UTM 핵심기능·기능구조 공개범위 | ISO 공식 서지·Published | 1.75·A.75 §3·7 / 역할배분·통신·사업모델 제외 |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 확인 2026-10-03 | UTM 제공자·이용자 정보교환 요소 공개범위 | ISO 공식 서지·Published | 1.75·A.75 §3·4·7 / 프로토콜·전송요건 제외 |
| 항공안전법 시행규칙 제308조·제312조의2 및 특별비행 고시 · 확인 2026-10-03 | 초경량비행장치 비행승인·무인비행장치 특별비행승인 국내 경계 | 국가법령정보센터 공식 현행 법령·행정규칙 | 1.75·A.75 §1·3~5·7 / 공역·관할·개별 승인조건 별도 |
| ISO 10007:2017 Ed.3 · 2017-03 · 2023 확인 · 2026-10-03 확인 | 제품·서비스 생애주기의 구성관리 공개범위. 기준선 봉인·변경식별·버전추적의 설계 참고. | ISO 공식 서지·공개 초록·현행 및 개정예정 상태. https://www.iso.org/standard/70400.html | 본문 1.76·A.76 기준선 봉인·구판통제. 유료 전문의 세부조항·적합성은 미확인. |
| ISO 22301:2019 Ed.2 + Amd 1:2024 · 2026-10-03 확인 | 업무연속성 관리체계의 수립·운영·감시·검토·유지·개선과 중단사건 복구 공개범위. | ISO 공식 서지·공개 설명·개정예정 상태. https://www.iso.org/standard/75106.html | 본문 1.76 봉쇄·대체절차·복구·장기감시. 기관별 연속성 목표·복구시간은 미확인. |
| NIST SP 800-128 · 2011 · 2019-10-10 업데이트 · 2026-10-03 확인 | 미국 연방 정보시스템의 보안중심 구성관리·구성 감시 공개범위. | NIST CSRC 공식 최종 페이지. https://csrc.nist.gov/pubs/sp/800/128/upd1/final | 본문 1.76 무단편차·시스템 기준선·롤백 준비의 비교 사례. 한국 법규·UAS 운용요건이 아님. |
| NIST SP 800-137 Final · 2011-09 · 2026-10-03 확인 | 자산·위협·취약점·통제효과 가시성과 적시 위험대응을 위한 지속감시 공개범위. | NIST CSRC 공식 최종 페이지. https://csrc.nist.gov/pubs/sp/800/137/final | 본문 1.76 집중관찰 창·관찰신호·독립효과검증. 미국 연방 정보보안 지침의 비교 적용. |
| ICAO Doc 9859 Safety Management Manual 4th Ed. · 2018 · 2026-10-03 확인 | Chapter 4 안전성과 감시, Chapter 9 SMS 안전보증의 공개 목차·설명. | ICAO 공식 SMM 페이지. https://www.icao.int/safety-management/SMI/SMM | 본문 1.76 효과·부작용·반대증거 감시. 국가·서비스제공자 SMS 적용성은 관할 검토 필요. |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 2026-10-03 확인 | 상업용 UAS 안전운용과 외부 안전중요 C2 서비스의 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/88660.html | 본문 1.76 현장운용·C2 신호·롤백 영향. 유료 전문 조항과 국내 적용성은 미확인. |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 2026-10-03 확인 | UTM 핵심기능·기능구조의 공통이해. 역할배분·통신방법·사업모델은 적용 구현에 남김. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/78961.html | 본문 1.76 UTM 기능상태 관찰과 권한경계. 제공자별 역할·SLA는 미확인. |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 2026-10-03 확인 | UTM 제공자와 사용자 간 정보교환 요소. 운용수준 프로토콜·전송요건은 제외. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/82188.html | 본문 1.76 UTM 증거·수령·인터페이스 경계. 실제 프로토콜·서비스수준은 미확인. |
| 대한민국 항공안전법 시행규칙 제308조·제312조의2 · 시행 2026-07-01 · 2026-10-03 확인 | 초경량비행장치 비행승인 조건과 야간·비가시권 특별비행승인 신청·검사·승인 경계. | 국가법령정보센터 현행 조문 및 특별비행 고시. https://www.law.go.kr | 본문 1.76 국내 운용경계. 실제 공역·개별 승인조건·관할기관 판단은 임무별 재확인. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-03 확인 | 품질경영시스템의 수립·유지·지속적 개선, 성과의 감시·측정·분석·평가와 결과 기반 개선 공개범위. | ISO 공식 서지·공개 설명·현행판. https://www.iso.org/standard/9001 | 본문 1.77 운영수락·성과전환·잔여조치. 유료 전문의 세부조항·적합성은 미확인. |
| ISO 19011:2026 Ed.4 · 2026-05 · 2026-10-03 확인 | 감사원칙, 감사프로그램 관리, 경영시스템 감사 수행, 감사자 역량·평가의 공개범위. | ISO 공식 서지·공개 설명. https://www.iso.org/standard/88984.html | 본문 1.77 감사증거·내부감사 인계. 사용 자체가 인증을 뜻하지 않음. |
| ISO 22301:2019 Ed.2 + Amd 1:2024 · 2026-10-03 확인 | 문서화된 업무연속성 관리체계의 운영·감시·검토·유지·개선과 중단사건 복구 공개범위. | ISO 공식 서지·공개 설명. https://www.iso.org/standard/75106.html | 본문 1.77 임시통제 처분·장기감시·재촉발. 기관별 복구목표는 미확인. |
| NIST SP 800-53 Rev.5 · 2020-09-23 · 2026-10-03 확인 | 감사·책임추적, 평가·승인·감시, 구성관리, 비상계획, 사고대응, 유지보수 등 통제군 공개범위. | NIST CSRC 공식 최종 페이지. https://csrc.nist.gov/pubs/sp/800/53/r5/final | 본문 1.77 증거·접근·지속감시의 비교 사례. 미국 연방 정보보안 지침이며 한국 UAS 요건이 아님. |
| NIST SP 800-137 Final · 2011-09 · 2026-10-03 확인 | 자산·위협·취약점·통제효과 가시성과 적시 위험대응을 위한 지속감시 공개범위. | NIST CSRC 공식 최종 페이지. https://csrc.nist.gov/pubs/sp/800/137/final | 본문 1.77 장기감시·촉발·재검토의 비교 사례. |
| ICAO Doc 9859 Safety Management Manual 4th Ed. · 2018 · 2026-10-03 확인 | 안전성과 감시와 SMS 안전보증의 공식 공개 목차·설명. | ICAO 공식 SMM 페이지. https://www.icao.int/safety-management/SMI/SMM | 본문 1.77 효과·잔여조치·장기감시. 국가·서비스제공자 적용성은 관할 검토 필요. |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 2026-10-03 확인 | 상업용 UAS 안전운용과 외부 안전중요 C2 서비스의 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/88660.html | 본문 1.77 운영범위·C2 의존성·임시통제. 유료 전문 조항과 국내 적용성은 미확인. |
| ISO 23629-5:2023 Ed.1 / ISO 23629-9:2023 Ed.1 · 2026-10-03 확인 | UTM 핵심기능·기능구조와 UTM 제공자-사용자 정보교환의 공개범위. 역할배분·통신방법·사업모델·운용 프로토콜은 범위 밖. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/78961.html · https://www.iso.org/standard/82188.html | 본문 1.77 UTM 서비스상태·권한경계·장기감시. 실제 역할·SLA·프로토콜은 미확인. |
| 대한민국 항공안전법 시행규칙 제308조·제312조의2 · 시행 2026-07-01 · 2026-10-03 확인 | 초경량비행장치 비행승인 조건과 야간·비가시권 특별비행승인 신청·검사·승인 경계. | 국가법령정보센터 현행 조문 및 특별비행 고시. https://www.law.go.kr | 본문 1.77 국내 운용경계. 실제 공역·개별 승인조건·관할기관 판단은 임무별 재확인. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-03 확인 | 품질경영시스템의 성과 감시·측정·분석·평가와 결과 기반 지속적 개선 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/9001 | 본문 1.78 정기 운영검토·개선과제 전환. 유료 전문 조항·적합성은 미확인. |
| ISO 9004:2018 Ed.4 · 2018-04 · 2026-10-03 확인 | 지속적 성공을 위한 품질경영 접근과 조직 자체평가 도구의 공개범위. | ISO 공식 서지·공개 초록, 2023년 확인된 현행판. https://www.iso.org/standard/70397.html | 본문 1.78 장기성과·자체검토. 기관별 성숙도·평가기준은 미확인. |
| ISO 19011:2026 Ed.4 · 2026-05 · 2026-10-03 확인 | 감사원칙, 감사프로그램 관리, 경영시스템 감사 수행, 감사자 역량·평가 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/19011 | 본문 1.78 위험기반 내부감사·독립성·후속확인. 사용 자체가 인증을 뜻하지 않음. |
| ISO 31000:2018 Ed.2 · 2018-02 · 2026-10-03 확인 | 위험의 식별·분석·평가·처리·감시·의사소통을 조직 의사결정에 통합하는 공개범위. | ISO 공식 서지·공개 설명, 2023년 확인된 현행판. https://www.iso.org/standard/65694.html | 본문 1.78 우선순위·재개방 판단. 기관 위험수용 기준은 미확인. |
| ICAO Doc 9859 Safety Management Manual, 4th ed. · 2026-10-03 확인 | 안전성과의 감시·측정과 관리체계 개선에 관한 ICAO 공개 안내 범위. | ICAO 공식 Safety Management Manual 웹 장 4·9. https://www.icao.int/safety-management/SMI/SMM/Pages/default.aspx | 본문 1.78 장기신호·성과검토. 국가별 이행·승인조건은 별도 확인. |
| NIST SP 800-55 Vol.2 · 2024-12 · 2026-10-03 확인 | 정보보안 측정프로그램을 개발·구현하는 유연한 구조와 방법의 공개범위. | NIST CSRC 공식 최종본 서지·공개 설명. https://csrc.nist.gov/pubs/sp/800/55/v2/final | 본문 1.78 증거마감·측정·효과검증. UAS 규제나 인증기준으로 사용하지 않음. |
| NIST SP 800-161 Rev.1 Update 1 · 2024-11 · 2026-10-03 확인 | 시스템·조직의 사이버 공급망 위험 식별·평가·완화 공개범위. | NIST CSRC 공식 최종본·업데이트 서지. https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/final | 본문 1.78 공급자 성과·시정조치. 계약·SLA·국내 법적 의무는 미확인. |
| ISO 21384-3:2026 Ed.3 · 2026-08 · 2026-10-03 확인 | 상업용 UAS 안전운용과 외부 안전중요 C2 서비스의 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/88660.html | 본문 1.78 운용환경·C2 공급자 의존성. 유료 전문 조항과 국내 적용성은 미확인. |
| ISO 23629-5:2023 Ed.1 / ISO 23629-9:2023 Ed.1 · 2026-10-03 확인 | UTM 핵심기능·기능구조와 제공자-사용자 정보교환의 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/78961.html · https://www.iso.org/standard/82188.html | 본문 1.78 UTM 공급자 성과·권한경계. 실제 역할·SLA·프로토콜은 미확인. |
| 대한민국 항공안전법 시행규칙 제308조·제312조의2 · 시행 2026-07-01 · 2026-10-03 확인 | 초경량비행장치 비행승인 조건과 야간·비가시권 특별비행승인의 법적 경계. | 국가법령정보센터 현행 조문. https://www.law.go.kr | 본문 1.78 국내 운용경계. 실제 공역·개별 승인조건·관할기관 판단은 임무별 재확인. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-03 확인 | 품질경영시스템의 성과평가, 개선과 변경의 체계적 관리에 관한 공식 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/9001 | 본문 1.79 기준선·이행·효과검증. 유료 전문 조항·적합성은 미확인. |
| ISO 10005:2018 Ed.3 · 2018-06 · 2026-10-03 확인 | 품질계획을 수립·검토·수락·적용·개정하는 지침의 공식 공개범위. | ISO 공식 서지·공개 초록, 2023년 확인된 현행판. https://www.iso.org/standard/70398.html | 본문 1.79 변경패키지 구성·발행·개정. 지침이며 인증 요구사항으로 사용하지 않음. |
| ISO 10006:2017 Ed.3 · 2017-11 · 2026-10-03 확인 | 프로젝트 품질경영의 책임·자원·실현·측정·분석·개선 공식 공개범위. | ISO 공식 서지·공개 초록, 2023년 확인된 현행판. https://www.iso.org/standard/70376.html | 본문 1.79 책임·자원·이행·측정. 기관별 프로젝트 절차는 미확인. |
| ISO 21502:2020 Ed.1 · 2020-12 · 2026-10-03 확인 | 다양한 프로젝트에 적용할 수 있는 프로젝트 관리 관행의 공식 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/74947.html | 본문 1.79 일정·자원·변경·인계 구조. 적합성·인증 기준으로 사용하지 않음. |
| ISO 31000:2018 Ed.2 · 2018-02 · 2026-10-03 확인 | 위험처리, 감시·검토, 의사소통을 조직 의사결정에 통합하는 공식 공개범위. | ISO 공식 서지·공개 설명. https://www.iso.org/standard/65694.html | 본문 1.79 HOLD·ROLL BACK·REPLAN 판단. 기관 위험수용 기준은 미확인. |
| NIST SP 800-55 Vol.2 · 2024-12 · 2026-10-03 확인 | 정보보안 측정프로그램을 개발·구현하는 유연한 구조와 방법의 공식 공개범위. | NIST CSRC 공식 최종본 서지·공개 설명. https://csrc.nist.gov/pubs/sp/800/55/v2/final | 본문 1.79 기준선·관찰창·효과추적. UAS 규제나 인증기준으로 사용하지 않음. |
| NIST SP 800-53 Rev.5 Release 5.2.0 · 2025-08 · 2026-10-03 확인 | 조직·정보시스템의 유연하고 맞춤 가능한 보안·개인정보 통제 카탈로그와 공개 업데이트 범위. | NIST CSRC 공식 발행·업데이트 안내. https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final | 본문 1.79 시스템·데이터·접근·변경 증거. 통제 선택·기관 적용성은 별도 검증. |
| ISO 21384-3:2026 Ed.3 / ISO 23629-5·9:2023 Ed.1 · 2026-10-03 확인 | 상업용 UAS 안전운용, UTM 핵심기능과 제공자-사용자 정보교환의 공식 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/88660.html · https://www.iso.org/standard/78961.html · https://www.iso.org/standard/82188.html | 본문 1.79 C2·UTM·공급자 변경과 권한경계. 유료 전문 조항·국내 적용성은 미확인. |
| 대한민국 항공안전법 제127조·제129조 및 시행규칙 제310조 · 2026-10-03 확인 | 초경량비행장치 비행승인과 조종자 준수사항의 국내 법적 경계. | 국가법령정보센터 현행 조문. https://www.law.go.kr | 본문 1.79 국내 운용경계. 실제 공역·개별 승인조건·관할기관 판단은 임무별 재확인. |
| ICAO Doc 9859 Safety Management Manual 4th Ed. 공개 Chapter 9·하이라이트 · 2026-10-03 확인 | 서비스 제공자 안전관리시스템의 안전보증, 변경관리, 안전성과 감시와 지속적 개선에 관한 공식 공개범위. | ICAO 공식 Safety Management Implementation 공개 장과 제4판 하이라이트. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.80 안전안정화·변경영향·복구검증. 전문 전체 조항과 국내 적용성은 미확인. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-03 확인 | 품질경영시스템의 성과평가, 개선과 변경의 체계적 관리에 관한 공식 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/9001 | 본문 1.80 효과미달·재계획·검증. 유료 전문 조항과 적합성은 미확인. |
| ISO 21504:2022 Ed.2 · 2022-02 · 2026-10-03 확인 | 프로젝트·프로그램 포트폴리오 관리 원칙과 조직환경에 맞춘 적용의 공식 공개범위. | ISO 공식 현행판 서지·공개 초록. https://www.iso.org/standard/82867.html | 본문 1.80 포트폴리오 부하·우선순위·자원충돌. 기관별 평가모형은 미확인. |
| ISO 21505:2017 Ed.1 · 2017-03 · 2022 재확인·2026-10-03 확인 | 프로젝트·프로그램·포트폴리오 거버넌스의 맥락과 의사결정 역할에 관한 공식 공개범위. | ISO 공식 현행판 서지·확인 상태·공개 초록. https://www.iso.org/standard/63578.html | 본문 1.80 운영기관 결정권·재승인·포트폴리오 발행. 적합성·검증 완료를 주장하지 않음. |
| ISO 21502:2020 Ed.1 · 2020-12 · 2026-10-03 확인 | 조직과 프로젝트 유형 전반에 적용 가능한 프로젝트 관리 관행의 공식 공개범위. | ISO 공식 현행판 서지·공개 초록. https://www.iso.org/standard/74947.html | 본문 1.80 재계획·기한·의존·인계. 차기 판 개발 중이므로 출판 전 판본 재확인. |
| ISO 31000:2018 Ed.2 · 2018-02 · 2026-10-03 확인 | 위험 식별·분석·평가·처리·감시·검토와 의사소통의 공식 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/65694.html | 본문 1.80 HOLD·ROLL BACK·REAUTHORIZE와 임시통제 판단. 기관 위험수용 기준은 미확인. |
| NIST SP 800-55 Vol.2 · 2024-12 / SP 800-53 Rev.5 Release 5.2.0 · 2025-08 · 2026-10-03 확인 | 측정프로그램과 유연한 보안·개인정보 통제 카탈로그의 공식 공개범위. | NIST CSRC 공식 최종본·업데이트 안내. https://csrc.nist.gov/pubs/sp/800/55/v2/final · https://csrc.nist.gov/pubs/sp/800/53/r5/upd1/final | 본문 1.80 효과갭·시스템변경·복구증거. UAS 인증 또는 기관 통제선택 기준으로 사용하지 않음. |
| ISO 21384-3:2026 Ed.3 / ISO 23629-5·9:2023 Ed.1 · 2026-10-03 확인 | 상업용 UAS 안전운용, UTM 핵심기능과 제공자-사용자 정보교환의 공식 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/88660.html · https://www.iso.org/standard/78961.html · https://www.iso.org/standard/82188.html | 본문 1.80 조종자·관제 담당자·운영기관·UTM 제공자 권한경계. 유료 전문 조항과 국내 적용성은 미확인. |
| 대한민국 항공안전법·시행규칙 현행본 · 2026-10-03 확인 | 초경량비행장치 비행승인·특별비행승인과 조종자 준수사항의 국내 법적 경계. | 국가법령정보센터 현행 조문. https://www.law.go.kr | 본문 1.80 국내 운용경계. 실제 공역·NOTAM·개별 승인조건·관할기관 판단은 임무별 재확인. |
| ISO 10015:2019 Ed.2 · 2019-12 · 2025 재확인·2026-10-03 확인 | 조직의 역량관리와 사람개발 체계를 수립·실행·유지·개선하는 공식 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/69459.html | 본문 1.81 역량결손·학습필요·수행증거. 유료 전문 조항과 기관별 역량기준은 미확인. |
| ISO 30422:2022 Ed.1 · 2022-05 · 2026-10-03 확인 | 인적자원관리의 학습·개발에 관한 공식 공개범위. | ISO 공식 현행판 서지·공개 초록. https://www.iso.org/standard/76365.html | 본문 1.81 학습요구·교육과정·평가·현장전이. 인증 또는 교육효과 보장을 주장하지 않음. |
| ISO 21504:2022 Ed.2 · 2022-02 · 2026-10-03 확인 | 프로젝트·프로그램 포트폴리오 관리와 조직환경에 맞춘 자원배분의 공식 공개범위. | ISO 공식 현행판 서지·공개 초록. https://www.iso.org/standard/82867.html | 본문 1.81 학습과제 우선순위·예산·자원 약정. 기관별 예산모형은 미확인. |
| ICAO Doc 9859 Safety Management Manual 4th Ed. 공개 Chapter 9 / ICAO Training · 2026-10-03 확인 | 서비스 제공자 안전관리의 안전보증·지속적 개선과 항공전문가 역량개발에 관한 공식 공개범위. | ICAO 공식 Safety Management Implementation 공개 장과 Training 페이지. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 · https://www.icao.int/icao-training | 본문 1.81 학습신호·통제개선·항공역량 개발. 전문 전체 조항과 국내 적용성은 미확인. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-03 확인 | 품질경영시스템의 성과평가·개선·변경과 역량에 관한 공식 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/9001 | 본문 1.81 교훈·성과검증·개정통제. 유료 전문 조항과 적합성은 미확인. |
| ISO 31000:2018 Ed.2 · 2018-02 · 2026-10-03 확인 | 위험 식별·분석·평가·처리·감시·검토와 의사소통의 공식 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/65694.html | 본문 1.81 학습우선순위·잔여위험·재개방 판단. 기관 위험수용 기준은 미확인. |
| NIST SP 800-55 Vol.2 · 2024-12 · 2026-10-03 확인 | 측정정보보안 프로그램의 개발과 공식 공개범위. | NIST CSRC 공식 최종본. https://csrc.nist.gov/pubs/sp/800/55/v2/final | 본문 1.81 기준선·관찰창·현장전이·효과지표. UAS 인증 또는 법정 평가기준으로 사용하지 않음. |
| ISO 21384-3:2026 Ed.3 / ISO 23629-5·9:2023 Ed.1 · 2026-10-03 확인 | 상업용 UAS 안전운용, UTM 핵심기능과 제공자-사용자 정보교환의 공식 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/88660.html · https://www.iso.org/standard/78961.html · https://www.iso.org/standard/82188.html | 본문 1.81 관제 담당자·조종자·운영기관·UTM 제공자 권한경계. 유료 전문 조항과 국내 적용성은 미확인. |
| 대한민국 항공안전법·시행규칙 현행본 · 2026-10-03 확인 | 초경량비행장치 비행승인·특별비행승인과 조종자 준수사항의 국내 법적 경계. | 국가법령정보센터 현행 조문. https://www.law.go.kr | 본문 1.81 국내 운용경계. 실제 공역·NOTAM·개별 승인조건·관할기관 판단은 임무별 재확인. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-03 확인 | 품질경영시스템의 지원·자원·역량·소통·문서화 정보, 운영, 성과평가와 개선에 관한 공식 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/9001 | 본문 1.82 기준선·발행·수령·성과검증. 유료 전문 조항과 적합성은 미확인. |
| ISO 10013:2021 Ed.1 · 2021-03 · 검토종료 상태·2026-10-03 확인 | 조직 필요에 맞춘 품질경영시스템 문서화 정보의 개발과 유지에 관한 공식 공개범위. | ISO 공식 서지·공개 초록·생애주기. https://www.iso.org/standard/75736.html | 본문 1.82 SOP·체크리스트·교대 브리핑·발행·구판회수. 차기 상태는 출판 전 재확인. |
| ISO 10007:2017 Ed.3 · 2017-03 · 2026-10-03 확인 | 제품·서비스 생애주기의 구성관리 사용에 관한 공식 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/70400.html | 본문 1.82 기준선 식별·변경통제·구성상태·감사. 유료 전문 조항과 기관 절차는 미확인. |
| ISO/IEC 20000-1:2018 Ed.3 · 2018-09 · 2023 확인 / Amd 1:2024 · 2026-10-03 확인 | 서비스 관리시스템의 계획·설계·전환·제공·감시·검토·개선과 공급망 일관성의 공식 공개범위. | ISO 공식 현행판 서지·공개 초록·개정정보. https://www.iso.org/standard/70636.html | 본문 1.82 시스템 요구사항·공급자 SLA·서비스 수락. UTM 안전승인이나 인증을 주장하지 않음. |
| ICAO Doc 9859 Safety Management Manual 4th Ed. 공개 Chapter 9 · 2026-10-03 확인 | 서비스 제공자 SMS 문서화, 변경관리, 지속적 개선, 교육과 안전소통에 관한 공식 공개범위. | ICAO 공식 Safety Management Implementation 공개 장. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.82 변경영향·문서·교육·소통·안정화. 전문 전체 조항과 국내 적용성은 미확인. |
| ISO 31000:2018 Ed.2 · 2018-02 · 2026-10-03 확인 | 위험 식별·분석·평가·처리·감시·검토와 의사소통의 공식 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/65694.html | 본문 1.82 준비도·제한적 발행·재개방·원상복구 판단. 기관 위험수용 기준은 미확인. |
| ISO 21384-3:2026 Ed.3 / ISO 23629-5·9:2023 Ed.1 · 2026-10-03 확인 | 상업용 UAS 안전운용, UTM 핵심기능과 제공자-사용자 정보교환의 공식 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/88660.html · https://www.iso.org/standard/78961.html · https://www.iso.org/standard/82188.html | 본문 1.82 관제 담당자·조종자·운영기관·UTM 제공자 권한경계. 유료 전문 조항과 국내 적용성은 미확인. |
| 대한민국 항공안전법·시행규칙 현행본 · 2026-10-03 확인 | 초경량비행장치 비행승인·특별비행승인과 조종자 준수사항의 국내 법적 경계. | 국가법령정보센터 현행 조문. https://www.law.go.kr | 본문 1.82 국내 운용경계. 실제 공역·NOTAM·개별 승인조건·관할기관 판단은 임무별 재확인. |
| ISO 15489-1:2016 Ed.2 · 2016-04 · 2021 재확인 · 2026-10-03 확인 | 기록·메타데이터·기록시스템, 정책·책임·모니터링, 반복적인 업무환경 분석, 기록통제와 생성·획득·관리의 공식 공개범위. | ISO 공식 현행판 서지·공개 초록. https://www.iso.org/standard/62542.html | 본문 1.83 기준선 기록·감사추적·보존·처분 수명주기. 유료 전문 조항과 기관 적용성은 미확인. |
| ISO 30301:2019 Ed.2 + Amd 1:2024 · 2026-10-03 확인 | 조직의 기록정책·목표와 기록관리시스템 성과 측정·모니터링의 공식 공개범위. | ISO 공식 발행본 서지·공개 초록. 제3판 ISO/PRF 30301은 최종 승인 전 단계. https://www.iso.org/standard/74292.html | 본문 1.83 검토주기·소유자·성과·예외·종결. 출판 직전 제3판 발행 여부 재확인. |
| ISO 10007:2017 Ed.3 · 2017-03 · 2026-10-03 확인 | 제품·서비스의 개념부터 폐기까지 구성관리 사용에 관한 공식 공개범위. | ISO 공식 현행판 서지·공개 초록. 제4판은 개발 중. https://www.iso.org/standard/70400.html | 본문 1.83 정본·상태·대체·효력종료·구성감사. 유료 전문 조항과 차기판은 미확인. |
| ISO/IEC 27001:2022 Ed.3 + Amd 1:2024 · 2026-10-03 확인 | 정보의 기밀성·무결성·가용성을 위험관리 과정으로 보호하는 정보보안관리시스템의 공식 공개범위. | ISO 공식 현행판 서지·공개 설명. https://www.iso.org/standard/27001 | 본문 1.83 접근통제·감사로그·백업·판독·보존중지. 인증 또는 통제항목 적합성은 미평가. |
| ISO/IEC 21964-1:2018 Ed.1 · 2018-08 · 2025 재확인 · 2026-10-03 확인 | 데이터 매체 파기의 원칙과 용어에 관한 공식 공개범위. | ISO 공식 현행판 서지·공개 초록. https://www.iso.org/standard/72204.html | 본문 1.83 파기방법 선정·실행·검증 증거. 유료 전문 세부수준과 매체별 방법은 미확인. |
| ICAO Doc 9859 Safety Management Manual 4th Ed. 공개 Chapter 9 · 2026-10-03 확인 | 서비스 제공자 SMS 문서화, 안전성과 감시, 변경관리와 지속적 개선의 공식 공개범위. | ICAO Safety Management Implementation 공개 장. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.83 운용기준선 유효성·변경 트리거·검토증거. 전문 전체 조항과 국내 적용성은 미확인. |
| 대한민국 개인정보 보호법 제21조 · 2026-09-11 시행본 · 2026-10-03 확인 | 불필요해진 개인정보의 파기, 복구·재생 방지, 다른 법령상 보존 시 분리 저장·관리. | 국가법령정보센터 현행 조문. https://www.law.go.kr | 본문 1.83 개인정보 포함 기준선 기록의 보존·파기 경계. 기록별 처리근거와 방법은 사례별 확인. |
| 공공기록물 관리에 관한 법률 시행령 제43조 · 2026-10-02 시행본 · 2026-10-03 확인 | 적용대상 기록관·특수기록관 기록의 보존기간 경과 후 의견조회·전문요원 심사·심의에 따른 재책정·폐기·보류. | 국가법령정보센터 현행 조문. https://www.law.go.kr | 본문 1.83 공공기관 적용 시 평가·폐기 비교근거. 민간기관의 보편 절차로 전용하지 않음. |
| ISO 21384-3:2026 Ed.3 / ISO 23629-5·9:2023 Ed.1 · 2026-10-03 확인 | 상업용 UAS 안전운용, UTM 핵심기능과 제공자-사용자 정보교환의 공식 공개범위. | ISO 공식 서지·공개 초록. https://www.iso.org/standard/88660.html · https://www.iso.org/standard/78961.html · https://www.iso.org/standard/82188.html | 본문 1.83 관제 담당자·조종자·운영기관·UTM 제공자 권한경계. 유료 전문 조항과 국내 적용성은 미확인. |
| ISO 21505:2017 Ed.1 · 2017-03 · 2022 확인 · 2026-10-04 확인 | 프로젝트·프로그램·포트폴리오 거버넌스의 맥락과 거버넌스 기능의 평가·보증·검증, 의사결정자·지원자 대상의 공식 공개범위. | ISO 공식 현행판 서지·초록. https://www.iso.org/standard/63578.html | 본문 1.90 검토위임·결정권자·독립검토·결정기록. 유료 전문 세부와 조직별 권한은 미확인. |
| ISO 21504:2022 Ed.2 · 2022-02 · 2026-10-04 확인 | 프로젝트·프로그램 포트폴리오 관리 원칙과 조직환경에 맞춘 적용의 공식 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/82867.html | 본문 1.90 대안·자원배분·지속투자·축소 결정. 재무 포트폴리오 관리로 확대하지 않음. |
| ISO 21502:2020 Ed.1 · 2020-12 · 개정예정 · 2026-10-04 확인 | 조직·사업유형·전달방식에 폭넓게 적용되는 프로젝트관리 고수준 모범관행의 공개범위. | ISO 공식 Published 서지·초록과 ISO/CD 21502 개발상태. https://www.iso.org/standard/74947.html | 본문 1.90 진척·예측·변경·종결 연계. 차기판 발행 여부와 유료 전문 조항은 출판 전 재확인. |
| ISO 21513:2026 Ed.1 · 2026-01 · 2026-10-04 확인 | 종료 후 목표달성, 실제 결과·편익, 미래 기대충족 가능성과 거버넌스·관리 효과성 평가의 공식 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/63585.html | 본문 1.90 결과·편익·종료 후 평가계획. 실행 중 검토에는 직접 적용하지 않으며 사후평가 완료를 주장하지 않음. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-04 확인 | 성과 모니터링·측정·분석·평가와 그 결과에 기초한 개선의 공식 공개범위. | ISO 공식 현행판 설명·서지. https://www.iso.org/standard/9001 | 본문 1.90 자료검증·성과평가·후속개선. 인증·적합성 평가는 미실시. |
| ICAO Doc 9859 SMM 4th Ed. Chapter 9 · 2026-10-04 확인 | 경영진의 안전책임·자원배분, 안전성과 감시·측정, 변경관리와 SMS 지속개선의 공개범위. | ICAO 공식 Safety Management Implementation Chapter 9. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.90 안전 필수관문·권한경계·자원결정. Annex 19 적합성·국내 승인·실제 안전효과는 미확인. |
| ISO 21502:2020 Ed.1 · 2020-12 · 개정예정 · 2026-10-04 확인 | 조직·프로젝트 유형에 폭넓게 적용되는 프로젝트관리 지침의 공식 공개범위. | ISO 공식 Published 서지·초록·수명주기. https://www.iso.org/standard/74947.html | 본문 1.91 전환위임·미결의무·인계·종결. 정리·종료 세부조항과 차기판은 미확인. |
| ISO 55001:2024 Ed.2 · 2024-07 · 2026-10-04 확인 | 자산관리시스템의 수립·실행·유지·개선, 생애주기·외부제공 자원의 공개범위. | ISO 공식 Published 서지·설명. https://www.iso.org/standard/83054.html | 본문 1.91 자산·구성·보관·반납·처분. 조직 자산대장·회계·처분권한은 미확인. |
| ISO 15489-1:2016 Ed.2 · 2016-04 · 2021 재확인 · 2026-10-04 확인 | 기록·메타데이터·기록시스템, 정책·책임·모니터링·통제·생성·획득·관리 공개범위. | ISO 공식 현행판 서지·초록. https://www.iso.org/standard/62542.html | 본문 1.91 의무대장·정본·보존·이관·수령. 기록별 법정보존·공공기록 적용은 별도 확인. |
| ISO/IEC 27001:2022 Ed.3 + Amd 1:2024 · 2026-10-04 확인 | 정보의 기밀성·무결성·가용성을 위험관리로 보호하는 ISMS 공개범위. | ISO 공식 현행판·개정 서지·설명. https://www.iso.org/standard/27001 | 본문 1.91 접근·계정·키 회수, 보존·전송·파기 보호. 인증·세부통제 적합성은 미평가. |
| ISO/IEC 21964-1:2018 Ed.1 · 2018-08 · 2025 확인 / NIST SP 800-88 Rev.2 · 2025-09 · 2026-10-04 확인 | 데이터 매체 파기의 용어·원칙과 민감도·매체에 맞는 정화 프로그램 공개범위. | ISO 공식 서지·초록; NIST CSRC 최종본·DOI. https://www.iso.org/standard/72204.html · https://csrc.nist.gov/pubs/sp/800/88/r2/final | 본문 1.91 매체별 파기·검증 증거. 조직 매체·재사용·도구별 방법은 미확인. |
| ICAO Doc 9859 SMM 4th Ed. Chapter 9 · 2026-10-04 확인 | SMS 문서화, 안전성과 감시·측정, 변경관리와 지속개선의 공식 공개구조. | ICAO Safety Management Implementation 공식 Chapter 9. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.91 안전상태·전환영향·잔여위험·권한경계. 국내 SMS 적용·승인조건은 별도 확인. |
| 대한민국 개인정보 보호법 제21조 · 2026-09-11 시행본 · 2026-10-04 확인 | 불필요해진 개인정보의 파기, 복구·재생 방지, 다른 법령상 보존 시 분리 저장·관리. | 국가법령정보센터 현행 조문. https://www.law.go.kr | 본문 1.91 개인정보 보존·분리·파기 경계. 기록별 처리근거·방법·수령자는 사례별 확인. |
| ISO 21513:2026 Ed.1 · 2026-01 · 2026-10-04 확인 | 종료 뒤 목적·실제 성과·편익 실현·거버넌스와 관리 효과를 평가하는 공식 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/63585.html | 본문 1.92 관찰창·사후평가·교훈 인계. 유료 전문의 평가 세부절차는 미확인. |
| ISO 19011:2026 Ed.4 · 2026-05 · 2026-10-04 확인 | 감사원칙, 감사프로그램 관리, 수행, 감사원 역량·평가의 공식 공개범위. 지침 자체는 인증을 부여하지 않음. | ISO 공식 Published 서지·설명·FAQ. https://www.iso.org/standard/19011 | 본문 1.92 독립성·표본·증거·발견·보고. 조직 감사기준·역량평가는 미확인. |
| ISO 31000:2018 Ed.2 · 2018-02 · 2023 재확인·개정예정 · 2026-10-04 확인 | 위험 식별·분석·평가·처리·모니터링·의사소통과 지속 재검토 공개범위. 인증용 기준이 아님. | ISO 공식 현행판 서지·설명·수명주기. https://www.iso.org/standard/65694.html | 본문 1.92 잔여위험·표본·분기·재개방. 차기판과 조직 위험기준은 미확인. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-04 확인 | 성과 모니터링·측정·분석·평가와 개선의 공식 공개범위. | ISO 공식 Published 서지·설명. https://www.iso.org/standard/9001 | 본문 1.92 시정조치·효과성 검증. 적합성·인증은 미평가. |
| ISO 21505:2017 Ed.1 · 2017-03 · 2022 재확인 · 2026-10-04 확인 | 프로젝트·프로그램·포트폴리오 거버넌스와 거버넌스 기능의 평가·보증·검증 공개범위. | ISO 공식 현행판 서지·초록. https://www.iso.org/standard/63578.html | 본문 1.92 종결권한·독립보증·상향. 조직 거버넌스 위임은 미확인. |
| ISO 15489-1:2016 Ed.2 · 2016-04 · 2021 재확인 · 2026-10-04 확인 | 기록·메타데이터·시스템, 정책·책임·모니터링·통제·생성·획득·관리 공개범위. | ISO 공식 현행판 서지·초록. https://www.iso.org/standard/62542.html | 본문 1.92 증거동결·정본·보존·처분검증. 기록별 법정 보존은 별도 확인. |
| ISO/IEC 27001:2022 Ed.3 + Amd 1:2024 · 2026-10-04 확인 | 정보보안 위험관리와 기밀성·무결성·가용성, 지속개선의 공개범위. | ISO 공식 현행판·개정 서지·설명. https://www.iso.org/standard/27001 | 본문 1.92 계정·키·접근회수·증거보호. 세부통제 적합성·인증은 미평가. |
| NIST SP 800-88 Rev.2 · 2025-09 Final · 2026-10-04 확인 | 정보 민감도에 맞춘 매체 정화·처분 프로그램과 검증의 공식 공개범위. | NIST CSRC 최종본·DOI·2026-07 FAQ 안내. https://csrc.nist.gov/pubs/sp/800/88/r2/final | 본문 1.92 매체 모집단·처분증거·복구가능성 표본. 실제 매체별 방법은 미확인. |
| ICAO Doc 9859 SMM 4th Ed. Chapter 9 · 2026-10-04 확인 | 안전성과 감시·측정, 변경관리, 지속개선과 운영환경 변화·편차 감지의 공개구조. | ICAO Safety Management Implementation 공식 Chapter 9. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.92 재발신호·운영안전 경계·재개방. 국내 SMS·승인조건은 별도 확인. |
| ISO 21513:2026 Ed.1 · 2026-01 · 2026-10-04 확인 | 종료 뒤 목적·실제 성과·편익 실현과 거버넌스·관리 효과를 평가하는 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/63585.html | 본문 1.93 교훈·장기편익·다음 평가. 유료 전문의 세부절차는 미확인. |
| ISO 30401:2018 Ed.1 + Amd 1:2022·Amd 2:2024 · 2026-10-04 확인 | 지식관리시스템의 수립·구현·유지·검토·개선 공개범위. 차기판은 DIS 단계. | ISO 공식 현행판·개정·개발상태. https://www.iso.org/standard/68683.html | 본문 1.93 지식정본·검색·적용·검토. 세부조항 적합성은 미평가. |
| ISO 15489-1:2016 Ed.2 · 2016-04 · 2026-10-04 확인 | 기록·메타데이터·시스템, 정책·책임·모니터링·교육·통제·생성·획득·관리 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/62542.html | 본문 1.93 추적사슬·보존일정·처분중지. 기록별 법정기간은 별도 확인. |
| ISO 30301:2019 Ed.2 + Amd 1:2024 · 2026-10-04 확인 | 기록관리시스템 정책·목표·성과 측정·모니터링 공개범위. 제3판은 PRF 단계로 아직 미발행. | ISO 공식 현행판·개정·차기판 상태. https://www.iso.org/standard/74292.html | 본문 1.93 보존일정 변경·성과검증. 차기판 확정내용과 인증은 미확인. |
| ISO 10013:2021 Ed.1 · 2021-03 · 2026-10-04 확인 | 품질경영시스템의 문서화 정보 개발·유지에 관한 공개범위. | ISO 공식 Published 서지·제목·공개설명. https://www.iso.org/standard/75736.html | 본문 1.93 절차·서식·정본·버전·배포. 조직 문서체계 적합성은 미평가. |
| ISO 10007:2017 Ed.3 · 2017-03 · 2026-10-04 확인 | 제품·서비스의 개념부터 폐기까지 구성관리 사용, 책임·식별·변경통제·상태·감사 공개범위. | ISO 공식 현행판 서지·초록·위원회 설명. https://www.iso.org/standard/70400.html | 본문 1.93 시스템·구성 백로그·기준선·되돌리기. 실제 구성항목은 미확인. |
| ISO 21504:2022 Ed.2 · 2022-02 · 2026-10-04 확인 | 프로젝트·프로그램 포트폴리오관리 원칙과 조직환경에 맞춘 적용 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/82867.html | 본문 1.93 선정·우선순위·계속·축소·종료 기준. 조직 투자권한은 미확인. |
| ISO 21505:2017 Ed.1 · 2017-03 · 2026-10-04 확인 | 프로젝트·프로그램·포트폴리오 거버넌스 및 평가·보증·검증 공개범위. | ISO 공식 현행판 서지·초록. https://www.iso.org/standard/63578.html | 본문 1.93 승인권한·상향·포트폴리오 결정. 실제 위임체계는 미확인. |
| ISO 44001:2017 Ed.1 + Amd 1:2024 · 2026-10-04 확인 | 조직 내부·조직 간 협력관계의 식별·개발·관리 공개범위. | ISO 공식 현행판 서지·초록·개정상태. https://www.iso.org/standard/72798.html | 본문 1.93 계약·공급자 종료기준·관계환류. 계약 집행가능성은 미확인. |
| NIST SP 800-161 Rev.1 Update 1 · 2022-05, 2024-11 갱신 · 2026-10-04 확인 | 공급망 전 수준에서 사이버 공급망 위험을 식별·평가·완화하고 전략·정책·계획에 통합하는 공개범위. | NIST CSRC 최종본·DOI·업데이트 이력. https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/final | 본문 1.93 공급자·계약·시스템·투자 기준. 기관별 적용의무는 미확인. |
| ICAO Doc 9859 SMM 4th Ed. Chapter 9 · 2018 · 2026-10-04 확인 | 안전성과 감시·측정, 변경관리, 지속개선의 공개구조. | ICAO Safety Management Implementation 공식 Chapter 9·스토어 서지. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.93 효과성·변경·지속개선·권한경계. 국내 SMS·승인조건은 별도 확인. |
| ISO 21513:2026 Ed.1 · 2026-01 · 2026-10-04 확인 | 프로젝트·프로그램의 실제 성과·편익과 거버넌스·관리 효과를 사후평가하는 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/63585.html | 본문 1.94 장기효과·편익·다음 평가. 유료 전문 세부절차 미확인. |
| ISO 9004:2018 Ed.4 · 2018-04 · 2026-10-04 확인 | 품질경영 접근으로 지속적 성공과 조직 자체평가를 지원하는 공개범위. | ISO 공식 현행판·2023 확인·공개설명. https://www.iso.org/standard/70397.html | 본문 1.94 조직역량·자체평가·지속효과. 적합성평가 아님. |
| ISO 9001:2026 Ed.6 · 2026 · 2026-10-04 확인 | 성과평가와 지속개선에 관한 공식 공개설명. | ISO 공식 현행 표준 페이지. https://www.iso.org/standard/9001 | 본문 1.94 성과측정·개선주기. 세부조항과 인증은 미평가. |
| ISO/IEC 33020:2019 Ed.2 · 2019-11 · 2026-10-04 확인 | 프로세스 능력 측정 프레임워크와 개선·자체평가 적용 공개범위. | ISO 공식 현행판·2026 확인·초록. https://www.iso.org/standard/78526.html | 본문 1.94 내부 성숙도 프로필. 표준준수 등급·공식심사 주장 안 함. |
| ISO 10014:2021 Ed.2 · 2021-04 · 2026-10-04 확인 | 핵심 성과지표 추세와 개선조치를 통한 재무·경제적 편익 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/75233.html | 본문 1.94 편익·총비용·가치실현. 조직 재무자료는 미확인. |
| ISO 21504:2022 Ed.2 · 2022-02 · 2026-10-04 확인 | 프로젝트·프로그램 포트폴리오관리 원칙과 조직환경 적용 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/82867.html | 본문 1.94 투자성과·확대·축소·중단. 실제 투자권한 미확인. |
| ISO 21505:2017 Ed.1 · 2017-03 · 2026-10-04 확인 | 프로젝트·프로그램·포트폴리오 거버넌스 평가·보증·검증 공개범위. | ISO 공식 현행판·2022 확인·초록. https://www.iso.org/standard/63578.html | 본문 1.94 독립검토·권한결정. 실제 위임체계 미확인. |
| ISO 31000:2018 Ed.2 · 2018-02 · 2026-10-04 확인 | 위험 모니터링·검토·지속개선 원칙과 비인증 지침 성격. | ISO 공식 현행판·2023 확인·초록. https://www.iso.org/standard/65694.html | 본문 1.94 가드레일·트리거·재개방. 위험수용 승인 아님. |
| ISO 19011:2026 Ed.4 · 2026 · 2026-10-04 확인 | 경영시스템 감사 원칙·프로그램·수행·감사자 역량 공개범위. | ISO 공식 현행 표준 페이지. https://www.iso.org/standard/19011 | 본문 1.94 독립검토·증거·역량. 공식 감사의견 아님. |
| NIST SP 800-55 Vol.1·Vol.2 · 2024-12 · 2026-10-04 확인 | 정보보안 측정 선정과 측정프로그램 구축·운영의 공개범위. | NIST CSRC 최종본. https://csrc.nist.gov/pubs/sp/800/55/v1/final ; https://csrc.nist.gov/pubs/sp/800/55/v2/final | 본문 1.94 지표정의·데이터계보·검토주기. 기관별 의무 미확인. |
| NIST CSF 2.0·SP 1302 · 2024 · 2026-10-04 확인 | 현재·목표 프로파일, Tiers와 개선 진척도 모니터링 공개범위. | NIST 공식 CSF·SP 1302. https://www.nist.gov/cyberframework ; https://csrc.nist.gov/pubs/sp/1302/final | 본문 1.94 내부 성숙도·다음 평가. NIST Tier 공식판정 주장 안 함. |
| ICAO Doc 9859 SMM 4th Ed. Chapter 9 · 2018 · 2026-10-04 확인 | 안전성과 감시·측정, 변경관리와 지속개선의 공식 공개구조. | ICAO 공식 Chapter 9·스토어 서지. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.94 안전 가드레일·장기감시. 국내 SMS·승인조건 별도 확인. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-04 확인 | 품질경영시스템, 성과평가와 지속개선의 공식 공개설명. | ISO 공식 현행판·발행 안내. https://www.iso.org/standard/9001 | 본문 1.95 연례 검토·재승인·개선. 유료 전문 세부조항·인증 미평가. |
| ISO 9004:2018 Ed.4 · 2018-04 · 2026-10-04 확인 | 품질경영 접근을 통한 지속적 성공과 조직 자체평가 공개범위. | ISO 공식 현행판·2023 확인·초록. https://www.iso.org/standard/70397.html | 본문 1.95 통합성과·지속성·자체평가. 적합성평가 아님. |
| ISO 10015:2019 Ed.2 · 2019-12 · 2026-10-04 확인 | 역량관리와 인재개발 시스템의 수립·구현·유지·개선 공개범위. | ISO 공식 현행판·2025 확인·초록. https://www.iso.org/standard/69459.html | 본문 1.95 교육과정·역량 재승인. 개인 자격인증은 미평가. |
| ISO 30422:2022 Ed.1 · 2022-04 · 2026-10-04 확인 | 인적자원관리의 학습·개발에 관한 공식 공개범위. | ISO 공식 Published 서지·위원회 안내. https://www.iso.org/standard/76365.html | 본문 1.95 학습목표·과정·평가. 실제 교육기관 승인요건 미확인. |
| ISO 10007:2017 Ed.3 · 2017-03 · 2026-10-04 확인 | 제품·서비스 수명주기의 구성관리 사용에 관한 공개범위. | ISO 공식 현행판·2023 확인·초록. https://www.iso.org/standard/70400.html | 본문 1.95 다음 기준판·구성·이전판 회수. 차기 개정 세부내용 미확인. |
| ISO 10013:2021 Ed.1 · 2021-03 · 2026-10-04 확인 | 품질경영시스템 문서화 정보 개발·유지에 관한 공개범위. | ISO 공식 Published 서지·공개설명. https://www.iso.org/standard/75736.html | 본문 1.95 기준판·배포·수령. 조직 문서체계 적합성 미평가. |
| ISO 21504:2022 Ed.2 · 2022-02 · 2026-10-04 확인 | 프로젝트·프로그램 포트폴리오관리 원칙과 조직환경 적용 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/82867.html | 본문 1.95 예산·투자·우선순위 재승인. 실제 예산권한 미확인. |
| ISO 21505:2017 Ed.1 · 2017-03 · 2026-10-04 확인 | 프로젝트·프로그램·포트폴리오 거버넌스와 평가·보증·검증 공개범위. | ISO 공식 현행판·2022 확인·초록. https://www.iso.org/standard/63578.html | 본문 1.95 독립검토·권한별 승인. 실제 위임체계 미확인. |
| ISO 44001:2017 Ed.1 + Amd 1:2024 · 2026-10-04 확인 | 조직 내부·조직 간 협력관계의 식별·개발·관리 공개범위. | ISO 공식 현행판·초록·개정상태. https://www.iso.org/standard/72798.html | 본문 1.95 공급자 전략·협력·종료. 계약효력과 조달규정 미확인. |
| ISO 31000:2018 Ed.2 · 2018-02 · 2026-10-04 확인 | 위험 모니터링·검토·지속개선 원칙과 비인증 지침 성격. | ISO 공식 현행판·2023 확인·초록. https://www.iso.org/standard/65694.html | 본문 1.95 가드레일·예외·사건트리거. 위험수용 승인 아님. |
| NIST SP 800-161 Rev.1 Update 1 · 2024-11 갱신 · 2026-10-04 확인 | 공급망 전 수명주기의 사이버 공급망 위험 식별·평가·완화 공개범위. | NIST CSRC 최종본·DOI·업데이트 이력. https://csrc.nist.gov/pubs/sp/800/161/r1/upd1/final | 본문 1.95 공급자 성과·의존·전환. 기관별 적용의무 미확인. |
| ICAO Doc 9859 SMM 4th Ed. Chapter 9 · 2018 · 2026-10-04 확인 | 안전성과 감시·측정, 변경관리와 지속개선의 공식 공개구조. | ICAO 공식 Chapter 9·스토어 서지. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.95 안전관문·변경·감시. 국내 SMS·공역·승인조건 별도 확인. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-04 확인 | 품질경영시스템, 성과평가 결과와 데이터에 기반한 지속적 효과성 개선 공개범위. | ISO 공식 현행판·발행 안내. https://www.iso.org/standard/9001 | 본문 1.96 지표·일일검토·시정·인계. 유료 전문 세부조항·인증 미평가. |
| ISO 10007:2017 Ed.3 · 2017-03 · 2026-10-04 확인 | 제품·서비스 수명주기의 구성관리 사용에 관한 공개범위. | ISO 공식 현행판·위원회 공개설명. https://www.iso.org/standard/70400.html | 본문 1.96 기준선·구성·되돌리기. 실제 구성항목·승인체계 미확인. |
| ISO 10015:2019 Ed.2 · 2019-12 · 2026-10-04 확인 | 역량관리와 인재개발 시스템의 수립·구현·유지·개선 공개범위. | ISO 공식 현행판·2025 확인. https://www.iso.org/standard/69459.html | 본문 1.96 역할·교육·수행증거. 자격인증·배치승인 미평가. |
| ISO 22301:2019 Ed.2 + Amd 1:2024 · 2026-10-04 확인 | 업무연속성 관리의 계획·운영·모니터링·검토·유지·지속개선 공개범위. 차기판 개발 중. | ISO 공식 Published 서지·개정상태. https://www.iso.org/standard/75106.html | 본문 1.96 복구·연속성·원상복구. 조직별 RTO·법적 의무 미확인. |
| ISO/IEC 20000-1:2018 Ed.3 + Amd 1:2024 · 2026-10-04 확인 | 서비스관리시스템 요구사항의 현행 확인판과 2024 개정 상태. | ISO 공식 Published·Confirmed 서지. https://www.iso.org/standard/70636.html | 본문 1.96 서비스·공급자·사건·변경 안정화. SLA 달성·인증 미평가. |
| NIST SP 800-137 · 2011-09 / SP 800-137A · 2020-05 · 2026-10-04 확인 | 자산·위협·취약점·통제효과 가시성을 위한 지속감시 전략과 전략·정책·절차·운영·데이터 분석의 완전성·효과 평가 접근. | NIST CSRC 최종본·DOI·공개초록. https://csrc.nist.gov/pubs/sp/800/137/final ; https://csrc.nist.gov/pubs/sp/800/137/a/final | 본문 1.96 지속감시·지표·커버리지·일일판정. 미국 연방 의무의 국내 직접적용 아님. |
| ICAO Doc 9859 SMM 4th Ed. Chapter 9 · 2018 · 2026-10-04 확인 | 안전성과 감시·측정, 변경관리, 지속개선과 운영환경 이탈 감시의 공개구조. | ICAO 공식 Chapter 9. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.96 안전 가드레일·이탈·상향. 국내 SMS·공역·승인조건 별도 확인. |
| ISO 21384-3:2026 Ed.3 · 2026-09 · 2026-10-04 확인 | 상업용 UAS의 안전한 운용절차와 외부 안전중요 C2 서비스에 관한 공식 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/88660.html | 본문 1.97 운용기준선·사건·복귀. 유료 전문 세부조항·적합성 미평가. |
| ISO 23629-5:2023 Ed.1 · 2023-04 · 2026-10-04 확인 | UTM 핵심기능과 기능구조의 공통 이해. 역할배분·통신방법·사업모델은 범위 밖. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/78961.html | 본문 1.97 UTM 기능경계·서비스 감시. 국내 역할배분·기술구현 미확인. |
| ISO 23629-9:2023 Ed.1 · 2023-12 · 2026-10-04 확인 | UTM 서비스제공자와 사용자 사이의 정보교환 요소. 운용 프로토콜·전송요건은 범위 밖. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/82188.html | 본문 1.97 정보수령·사용자조치·공급자 상향. 실제 인터페이스·SLA 미확인. |
| ISO 9001:2026 Ed.6 · 2026-09 · 2026-10-04 확인 | 품질경영시스템의 성과평가와 데이터에 기반한 개선 공개범위. | ISO 공식 현행판·품질경영 공개설명. https://www.iso.org/standard/9001 | 본문 1.97 월간 성과검토·시정·효과검증. 유료 전문·인증 미평가. |
| ISO/IEC 20000-1:2018 Ed.3 + Amd 1:2024 · 2026-10-04 확인 | 서비스관리시스템의 계획·전환·제공·개선과 현행 개정상태 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/70636.html | 본문 1.97 정규 서비스·사건·변경·공급자 검토. SLA 달성·인증 미평가. |
| ISO 22301:2019 Ed.2 + Amd 1:2024 · 2026-10-04 확인 | 중단 대응·복구와 관리체계의 모니터링·검토·유지·지속개선 공개범위. | ISO 공식 Published 서지·초록. https://www.iso.org/standard/75106.html | 본문 1.97 격리·복구·복귀·잔여제한. 조직별 연속성목표·법적 의무 미확인. |
| NIST SP 800-137 · 2011-09 / SP 800-61 Rev.3 · 2025-04 · 2026-10-04 확인 | 지속감시와 사건대응을 조직의 위험관리 전반에 통합하는 공개 지침. | NIST CSRC 최종본·DOI·공개초록. https://csrc.nist.gov/pubs/sp/800/137/final ; https://csrc.nist.gov/pubs/sp/800/61/r3/final | 본문 1.97 지표·트리거·재개방·개선. 사이버보안 지침의 국내 항공 직접적용 아님. |
| ICAO Doc 9859 SMM 4th Ed. Chapter 9 · 2018 · 2026-10-04 확인 | 안전성과 감시·측정, 변경관리와 지속개선의 공개구조. | ICAO 공식 Chapter 9. https://www.icao.int/safety-management/SMI/SMM/Chapter%209 | 본문 1.97 안전 트리거·성과검토·재승인. 국내 SMS·공역·승인조건 별도 확인. |
| 대한민국 항공안전법 제127조·제129조 · 시행 2026-09-17 · 2026-10-04 확인 | 비행제한공역·일정 고도·공역의 비행승인, 조종자 준수·사고보고·개인정보·특별비행승인. | 국가법령정보센터 현행 조문. https://www.law.go.kr/법령/항공안전법 | 본문 1.97 제한해제·사건통지·운용복귀. 임무별 승인서·공역·기관지시 미확인. |
검증 상태: 공식 공개 원문과 서지에서 확인 가능한 범위만 반영했다. 유료 표준 전문의 세부조항, 기관별 역할배분·서비스 수준·비행승인 결과와 실제 공역조건은 적용 전에 다시 확인해야 한다. 그림 1-1·1-2는 연구·교육용 업무도해이며, 그림 1-2의 번호·장비명·권한경계는 표 1-4와 본문을 대조했다. 두 그림은 관제권한, 운항승인, 인증 또는 안전보장을 부여하지 않는다.